


Niini nga artikulo, atong tukion ang proseso sa pag-install ug pag-configure sa Certbot sa usa ka Linux server. Atong ipasabut sa detalyado kung unsaon pagkuha og Let's Encrypt SSL/TLS certificate para sa imong domain. Atong ihulagway usab kung unsaon kini pag-install sa usa ka web server (sama sa Nginx o Apache) ug pag-set up og automatic certificate renewals aron masiguro ang padayon nga luwas nga koneksyon sa imong web resource.
Ang Certbot usa ka libre, open-source nga himan nga gidisenyo alang sa awtomatikong pagkuha ug pagbag-o sa mga sertipiko sa SSL/TLS . Kini adunay hinungdanon nga papel sa pagsiguro sa koneksyon tali sa server ug sa kliyente, nga nanalipod sa datos gikan sa wala gitugutan nga pag-access. Gipasimple sa Certbot ang proseso sa pag-instalar ug pagbag-o sa usa ka sertipiko sa SSL. Dili lang kay gipalambo sa sertipiko ang seguridad, apan gipalig-on usab niini ang pagsalig sa tiggamit sa imong web resource, sa ingon nagpauswag sa reputasyon sa site ug sa ranggo sa search engine niini.
Pag-instalar sa Certbot
Ang Certbot gilakip sa kadaghanan sa mga distribusyon isip default, busa aron ma-install kini sa mga sistema sa Debian/Ubuntu , kinahanglan ra nimo nga i-update ang lista sa pakete:
apt updateDayon, sugdi ang proseso sa pag-instalar:
apt install certbotGisuportahan sa Certbot ang mga plugin nga nagpadali sa pag-setup ug pag-configure sa sertipiko alang sa usa ka web server. Aron ma-install kini nga mga plugin, gamita ang katugbang nga mando:
apt install certbot python3-certbot-nginx # for Nginx
apt install certbot python3-certbot-apache # for Apache
Ang proseso sa pag-instalar para sa mga sistema sa Red Hat (sama sa RHEL , CentOS , Fedora ) medyo lahi. Sa sinugdanan, kinahanglan nimong idugang ang EPEL repository:
yum install epel-releaseDayon i-install ang himan:
yum install certbotSa susama, adunay usa ka kapilian sa pagpili sa usa ka plugin alang sa usa ka piho nga web server:
yum install python3-certbot-nginx # for Nginx
yum install python3-certbot-apache # for Apache
Pagkahuman sa pag-instalar, mahimo ka dayon magpadayon aron makuha ang sertipiko.
Pagkuha og SSL Certificate
Niini nga seksyon, atong hisgutan ang proseso sa pagkuha sa usa ka sertipiko nga independente sa usa ka piho nga web server, gisundan sa paghulagway sa proseso sa pag-instalar sa sertipiko alang sa Nginx ug Apache. Bisan pa, kinahanglan una nga masabtan ang syntax ug pagpaandar sa programa. Kini makita sama sa mosunod:
certbot command option -d domainAng nag-unang mga sugo naglakip sa:
certbot certonly - Gikuha ang sertipiko apan wala kini i-install.certbot certificates - Kini nga mando nagpakita sa usa ka lista sa tanan nga na-install nga mga sertipiko.certbot renew - Gipalapad ang kasamtangan nga sertipiko.certbot revoke - Gibawi ang kasamtangan nga sertipiko.certbot delete - Pagtangtang sa kasamtangan nga sertipiko.
Ang labing kasagarang gigamit nga mga kapilian mao ang:
--nginx - Naggamit sa Nginx configuration scripts alang sa domain verification.--apache - Naggamit sa Apache configuration scripts alang sa domain verification.-d - Usa ka lista sa mga dominyo diin gipangayo ang sertipiko.--standalone - Naggamit ug standalone mode para sa domain verification.--manual - Nagbuhat sa manwal nga domain verification.
Kini usa lamang ka pananglitan sa labing kanunay nga mga sugo ug mga kapilian. Mahimo nimong pamilyar ang imong kaugalingon sa tibuuk nga lista sa mga kapabilidad sa programa sa seksyon sa tabang:
certbot –help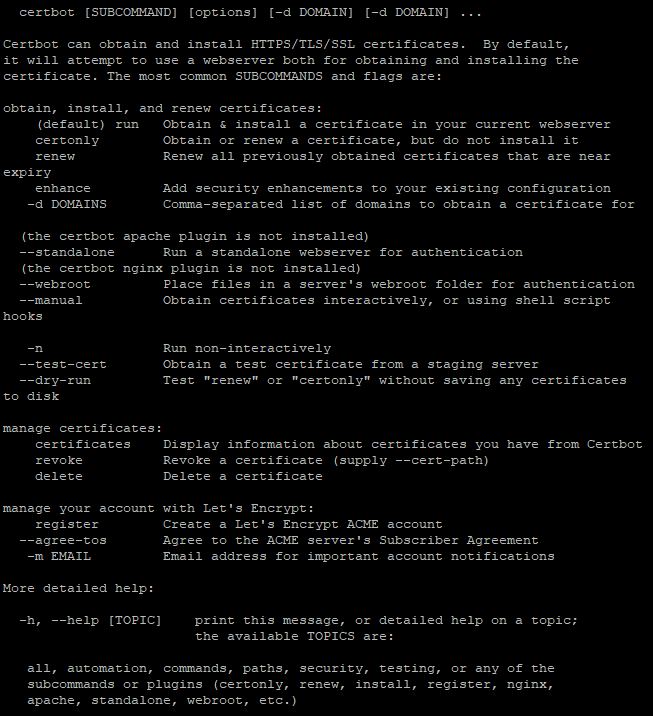
Mopadayon na kita karon sa pagkuha sa sertipiko. Pananglitan, mokuha kita og sertipiko para sa usa ka virtual server para sa usa ka libre nga third-level domain sama sa yourusername.pserver.space
Una, kinahanglan nimo nga mosulod sa mando:
certbot certonlyAgig tubag, hangyoon ka sa utility nga magpili usa ka pamaagi alang sa pagsusi sa pagpanag-iya sa domain:
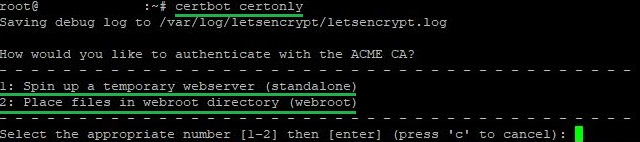
Ang una nga kapilian kombenyente kung wala ka usa ka na-configure nga web server o dili nimo gusto nga magbag-o sa usa nga naa na. Kini nga pamaagi nagmugna og temporaryo nga web server aron pagkumpirma sa imong katungod sa domain. Maayo kini alang sa usa ka yano ug dali nga pag-setup. Kung gipili kini nga pamaagi, hinungdanon nga huptan nga libre ang port 80.
Ang ikaduha nga kapilian mas maayo kung ikaw adunay usa ka web server nga naglihok, ug gusto nimo nga gamiton kini aron mapamatud-an ang katungod sa domain. Gibutang sa Certbot ang mga espesyal nga file sa usa ka folder sa imong server, nga gisusi dayon sa sentro nga nagpamatuod.
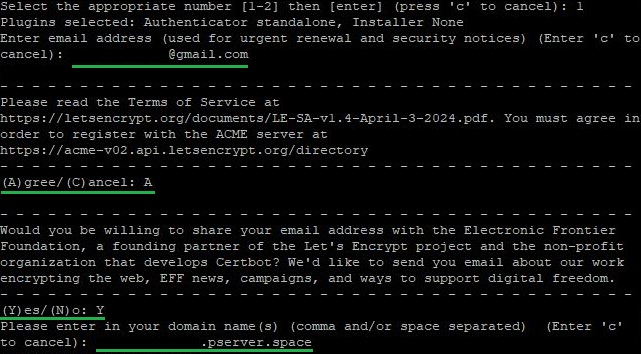
Gipili namon ang una nga kapilian ug i-klik ang sunod. Niini nga yugto, kinahanglan nimo:
- Pagsulod ug email address;
- Pag-uyon sa mga termino sa serbisyo;
- Pag-uyon o pagdumili sa pagdawat sa mga email alang sa kompanya ug sa mga kauban niini;
- Ipiho ang ngalan sa domain diin ang sertipiko gihatag.
Human makompleto ang proseso sa pag-isyu sa sertipiko gamit ang Certbot nga himan, kini magpakita sa agianan ngadto sa direktoryo diin ang gi-isyu nga sertipiko ug ang datos alang sa imong account gitipigan:
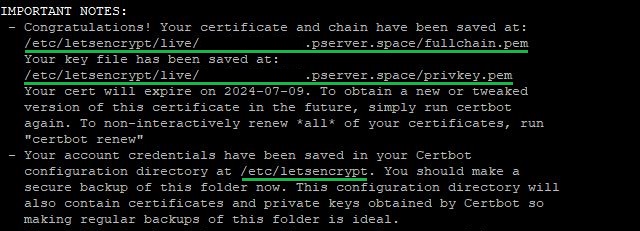
Ang nahabilin mao ang pag-link sa nakuha nga sertipiko sa gikinahanglan nga serbisyo.
Pag-instalar sa Sertipiko alang sa Nginx o Apache
Kini nga seksyon nagtuo nga ang pipila ka sukaranan nga mga kondisyon natuman:
- Na-install na nimo ug na-configure ang usa ka web server, bisan Nginx o Apache. Kinahanglan nga kini ma-access gikan sa internet pinaagi sa domain name nga gusto nimong makuha ang sertipiko;
- Atol sa pag-instalar sa himan, nag-instalar ka usab og plugin para sa Nginx o Apache gamit ang angay nga sugo;
- Ang firewall nagtugot sa mga koneksyon sa mga pantalan 80 ug 443. Kung kini nga mga pantalan sirado sa mga koneksyon, ang serbisyo dili magamit alang sa umaabot nga mga koneksyon. Alang sa dugang nga mga detalye sa operasyon sa firewall, among gihisgutan kini sa artikulo sa paghimo og firewall sa Linux.
Kung matagbaw na ang tanan nga mga kondisyon, mahimo ka nga magpadayon direkta sa pag-isyu sa sertipiko. Atong hisgotan ang proseso sa pagkuha og SSL certificate sa usa ka server gamit ang Nginx isip pananglitan. Bisan pa, kung naggamit ka usa ka Apache web server, ang proseso hingpit nga managsama.
Aron makuha ang sertipiko, kinahanglan nimo nga mosulod sa mando:
certbot --nginx # for Nginx
certbot --apache # for Apache
Agig tubag, ang himan mangayo: usa ka email address, pagtugot sa mga termino sa paggamit sa serbisyo sa Let's Encrypt, ug pagtugot nga magpadala mga email alang sa serbisyo ug mga kauban niini.
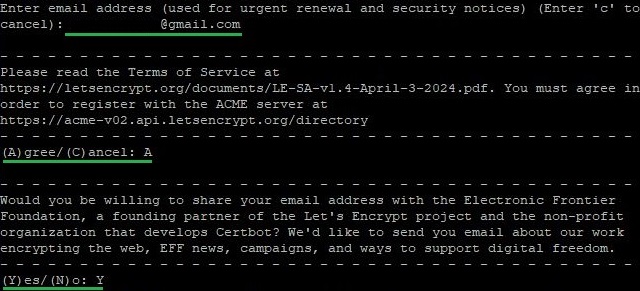
Human niana, kinahanglan nimong ipiho ang ngalan sa domain diin gi-isyu ang sertipiko. Awtomatikong mahibal-an sa Certbot ang domain kung kini gipiho sa field nga server_name para sa Nginx configuration o ServerName ug ServerAlias para sa Apache . Kung wala kini gipiho, ang programa mopahibalo kanimo ug mangayo kanimo nga mano-mano nga isulod ang ngalan sa domain. Dayon, ang utility mangutana kung i-enable ba ang pag-redirect sa mga hangyo gikan sa HTTP ngadto sa HTTPS protocol. Aron ma-set up ang awtomatikong pag-redirect, kinahanglan nimong pilion ang ikaduha nga kapilian:
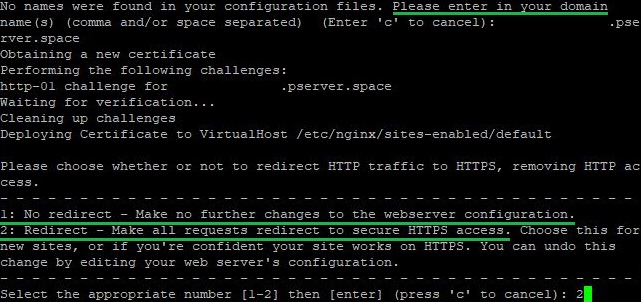
Paglabay sa pipila ka panahon, ipahibalo kanimo sa Certbot ang malampuson nga pag-angkon sa sertipiko alang sa piho nga domain. Gikan niini nga punto sa unahan, ang tanan nga umaabot nga mga koneksyon i-redirect gikan sa port 80 ngadto sa 443. Ang himan magpakita sa mga direktoryo diin imong makita ang tanang data sa sertipiko ug ang mga detalye sa Let's Encrypt account:
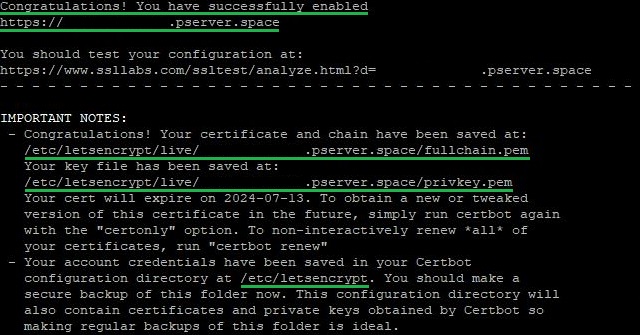
Ipiho usab sa mensahe ang panahon sa balido sa nakuha nga sertipiko ug hinungdanon nga mga kapilian sa pagdumala sa tanan nga aktibo nga mga sertipiko:
- sa tinuod. Kini nga opsyon gigamit alang sa pagkuha o pag-update sa sertipiko nga walay awtomatik nga web server configuration. Ang Certbot mohangyo o mag-update lamang sa sertipiko apan dili mohimo ug bisan unsang awtomatikong pagbag-o sa configuration sa server. Kaniadto, gigamit namon kini nga kapilian aron makakuha usa ka sertipiko nga wala gihigot sa usa ka web server.
- magbag-o gigamit alang sa awtomatik nga pagbag-o sa tanan nga mga sertipiko nga nakuha pinaagi sa Certbot ug naa sa sulod sa ilang validity period. Susihon sa programa ang tanan nga mga sertipiko, ug kung ang bisan kinsa niini ma-expire sa sulod sa 30 ka adlaw o dili pa, awtomatiko kini nga mabag-o.
Sunod sa mga panudlo, atong hisgutan kung giunsa ang pag-set up sa awtomatikong pagbag-o sa mga sertipiko nga wala’y interbensyon sa tiggamit matag tulo ka bulan.
Awtomatikong Pag-renew sa Sertipiko sa Certbot
Para sa Debian/Ubuntu
Kung gigamit kini nga mga operating system, ang Certbot awtomatikong nagdugang usa ka script sa lista sa buluhaton alang sa awtomatikong pagbag-o sa mga na-install nga sertipiko. Mahimo nimong susihon ang pagpaandar sa script gamit ang mosunud nga mando:
systemctl status certbot.timer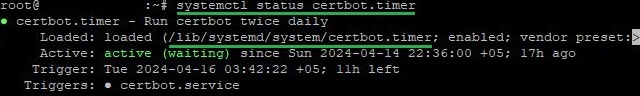
Ang tubag magpakita sa kahimtang sa serbisyo, ingon man ang direktoryo nga adunay sulud nga configuration file. Mahimo nimo kini ablihan gamit ang bisan unsang text editor. Kung wala ka pa kasinatian sa mga text editor sa Linux, among girekomenda nga pamilyar ka sa among kinatibuk-ang pagtan-aw sa labing inila nga mga solusyon. Niini nga kaso, among gamiton ang nano:
nano /lib/systemd/system/certbot.timer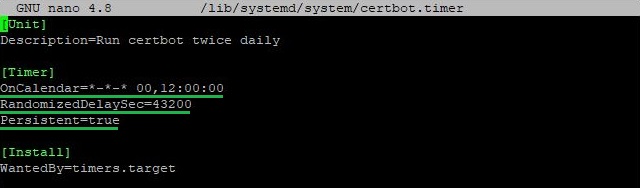
Ang tanan nga hinungdanon nga mga parameter gipasiugda:
- Ang eskedyul nagpakita nga ang serbisyo modagan kaduha sa usa ka adlaw sa 00:00 ug 12:00;
- Ang ikaduha nga kantidad nagpakita sa usa ka random nga paglangan sa mga segundo nga idugang sa pagsugod sa timer. Sa kini nga kaso, kini 43,200 segundos (12 ka oras), nga naghimo sa paglansad nga mas random ug gipakaylap ang load;
- Kini nga parameter nagsiguro nga kung ang timer kinahanglan nga ipatuman sa panahon sa pagsira sa sistema, kini ma-activate dayon sa pagsugod.
Mahimo ka usab magpadagan sa usa ka pinugos nga pagsusi sa pagbag-o sa sertipiko gamit ang mando:
certbot renew --dry-runGamit kini nga sugo, ang mga sertipiko dili ma-update. Hinuon, ang himan maghimo mga aksyon nga susama sa pagkuha usa ka sertipiko sa pag-expire niini. Niining paagiha, masiguro nimo ang pagpaandar sa serbisyo bahin sa awtomatikong pagbag-o.
Para sa CentOS, Fedora, ug uban pa
Ang proseso sa pagpagana sa mga awtomatikong pag-update sa mga sistema sa pamilyang Red Hat gamay ra ang kalainan. Dili sama sa Debian/Ubuntu, para sa CentOS ug uban pang mga sistema, kinahanglan nimo nga mano-mano nga magdugang og buluhaton sa scheduler. Para niini, atong gamiton ang cron tool:
crontab -eDayon, sa file nga nagbukas, idugang ang mosunod nga linya:
0 12 * * * /usr/bin/certbot renew --quietAtong gub-on ang mga nag-unang argumento sa sugo:
- Ang panahon sa pagpatay. Sa kini nga kaso, ang mando awtomatikong modagan sa 12:00 matag adlaw;
- Ang sugo sa pag-renew sa SSL/TLS certificates gamit ang Certbot;
- ang --hilom Gipugngan sa bandila ang output, nga naghimo sa proseso nga labi ka tinago ug dili kaayo masamok sa mga log sa sistema o pagpakita.
Pagkahuman sa pagdugang sa mando, kinahanglan nimo nga i-save ang mga pagbag-o sa file.
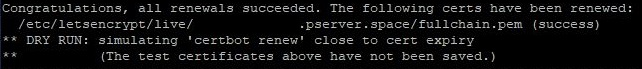
Sama sa Debian/Ubuntu, mahimo ka usab nga magsugod sa usa ka pinugos nga pagsusi sa mga pagbag-o sa sertipiko:
certbot renew --dry-runAng resulta sa usa ka malampuson nga pagpatuman sa sugo ingon sa mosunod:
Panapos
Among gisusi ang komprehensibo nga proseso sa pag-instalar ug pag-configure sa Certbot sa usa ka server sa Linux. Pinaagi sa pagsunod sa gihatag nga mga panudlo, malampuson ka nga makakuha usa ka sertipiko sa SSL/TLS gikan sa Let's Encrypt, i-install kini sa imong web server, ug i-configure ang awtomatik nga pagbag-o aron masiguro ang padayon nga proteksyon ug dugang nga pagsalig sa imong kapanguhaan sa web. Uban sa Certbot, dali ka makahimo og usa ka kasaligan ug luwas nga palibot alang sa mga tiggamit.
