


يرشدك دليل إعداد خادم Xray VLESS Reality هذا خلال عملية نشر وكيل حديث على خادمك الافتراضي الخاص (VPS). يُعدّ VLESS مع طبقة أمان النقل Reality حاليًا أكثر إعدادات الوكيل المُستضافة ذاتيًا طلبًا : على عكس VPN التقليدي، لا يُنتج VLESS مع طبقة أمان النقل Reality مصافحة مميزة أو توقيع حزمة ثابت. يقوم Reality باستنساخ مصافحة TLS 1.3 لموقع ويب حقيقي وشائع (الموقع المستهدف)، لذا بالنسبة لنظام فحص الحزم العميق (DPI) الذي يراقب الشبكة، يبدو الاتصال بخادمك مطابقًا تمامًا لشخص يزور ذلك الموقع - لا توجد شهادة مزيفة أو موقعة ذاتيًا لبصمة رقمية، لأن خادمك يُعيد توجيه الشهادة الفعلية للموقع المستهدف لفترة وجيزة أثناء المصافحة.
تتألف حزمة البروتوكولات من: VLESS (بروتوكول وسيط خفيف الوزن وغير مُحتفظ بالحالة، يتولى عملية المصادقة) يعمل عبر XTLS Vision (نمط تحكم في التدفق يُسرّع الاتصال بنسخ سجلات TLS المُشفّرة مُسبقًا على مستوى المقبس الخام)، وهو مؤمّن بواسطة Reality (طبقة التمويه المذكورة أعلاه). جميع هذه البروتوكولات الثلاثة مُشتقة من مشروع واحد، Xray-core، وهو المشروع المُطوّر والمُحدّث باستمرار، والذي خلف مشروع V2Ray/V2Fly الأصلي.
يشرح هذا الدليل كيفية إعداد خادم Xray يدويًا، باستخدام سطر الأوامر فقط، دون الحاجة إلى لوحة تحكم ويب أو Docker، مما يقلل من استهلاك موارد الخادم الافتراضي الخاص (VPS) إلى أدنى حد ممكن. لا يتطلب الأمر اسم نطاق أو شراء شهادة TLS: إذ يستخدم Reality شهادة الموقع المستهدف لإجراء المصافحة ولا يُقدم شهادة خاصة به. بعد ذلك، في خانة your_IP، ستحتاج إلى إدخال عنوان IP المُخصص لك.
ما ستحتاج إليه: خادم افتراضي خاص يعمل بنظام Ubuntu 22.04/24.04 أو Debian 11/12، وصلاحيات الجذر، وعنوان IP الخاص بخادمك الافتراضي الخاص، ومنفذ TCP 443 متاح (لا يوجد خادم ويب أو لوحة تحكم أو أي وكيل آخر يستمع إليه بالفعل).
ليس لديك خادم بعد؟ انظر كيفية طلب خادم ودفع ثمنه.
هل تقارن هذا الخيار بخيارات الاستضافة الذاتية الأخرى أولاً؟ راجع دليل نشر خادم AmneziaWG للحصول على بديل قائم على WireGuard، أو إعداد Hysteria2 وTUIC للحصول على بروتوكولين حديثين آخرين مقاومين للرقابة.
الاتصال بالخادم
ويندوز (PuTTY)
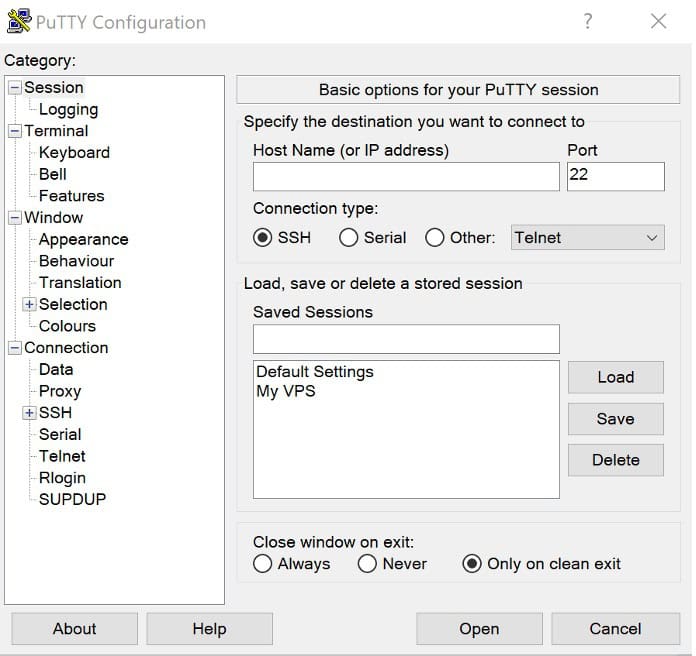
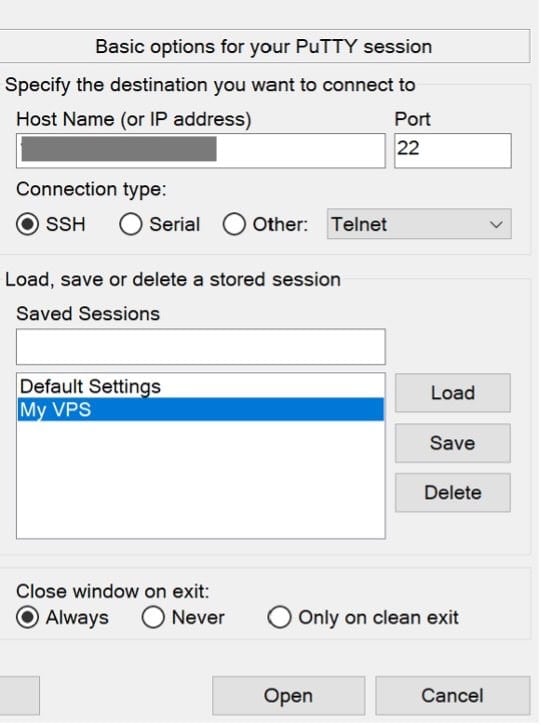
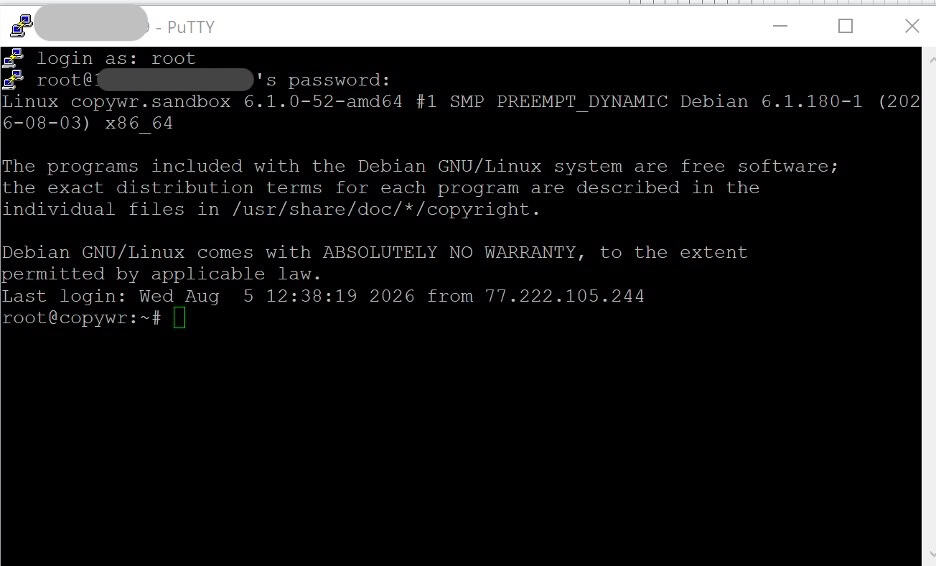
افتح برنامج PuTTY، وأدخل عنوان IP الخاص بخادمك الافتراضي في حقل اسم المضيف، واضبط المنفذ على 22، وقم بتسجيل الدخول كمسؤول باستخدام كلمة المرور التي أرسلها لك مزود خدمة الخادم الافتراضي عبر البريد الإلكتروني.
عنوان IP الخاص بالخادم: عنوان IP الخاص بك
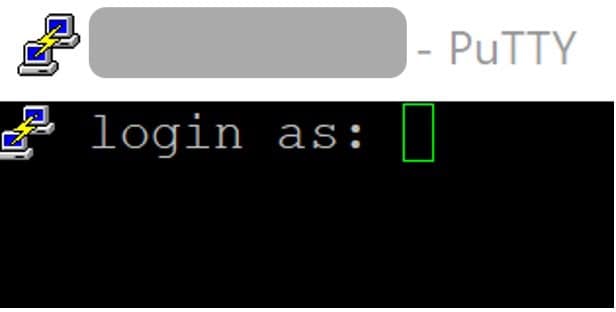
تسجيل الدخول كـ: الجذر
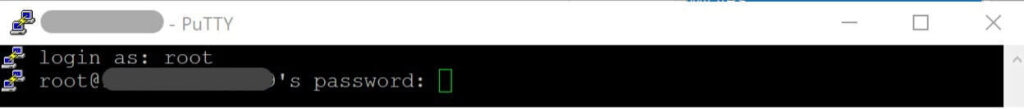
كلمة المرور: كلمة مرورك
- افتح برنامج PuTTY، وأدخل عنوان IP الخاص بخادمك الافتراضي في حقل اسم المضيف.
- اضبط المنفذ على 22.
- أدخل بيانات تسجيل الدخول كمسؤول النظام (root).
- استخدم كلمة المرور التي أرسلها لك مزود خدمة الخادم الافتراضي الخاص (VPS) عبر البريد الإلكتروني. بعد ذلك، ستظهر لك نافذة موجه الأوامر الخاصة بالخادم.
للحصول على شرح مفصل لكيفية الاتصال عبر PuTTY/SSH، راجع كيفية الاتصال بخادم Linux عبر SSH.
لينكس / ماك أو إس (طرفية)
ssh root@your_IPيتم تنفيذ جميع الأوامر أدناه على الخادم، في نفس جلسة SSH هذه - وهذا يغطي الأقسام من 2 إلى 6، بالإضافة إلى عمليات التحقق من جانب الخادم في القسم 10. أما الأقسام من 7 إلى 9 (تثبيت وتكوين عميل VPN) فتتم على جهازك الذي يعمل بنظام Windows/Android/iOS بدلاً من ذلك، لأن هذا هو الجهاز الذي يحتاج الوكيل إلى التشغيل عليه؛ ويوضح كل قسم من هذه الأقسام بشكل صريح أي الأسطر، إن وجدت، لا تزال تتصل بالخادم.
إعداد الخادم
تحديث النظام
قبل تثبيت أي شيء، قم بتحديث قائمة الحزم وترقية الحزم المثبتة:
apt update -y && apt upgrade -y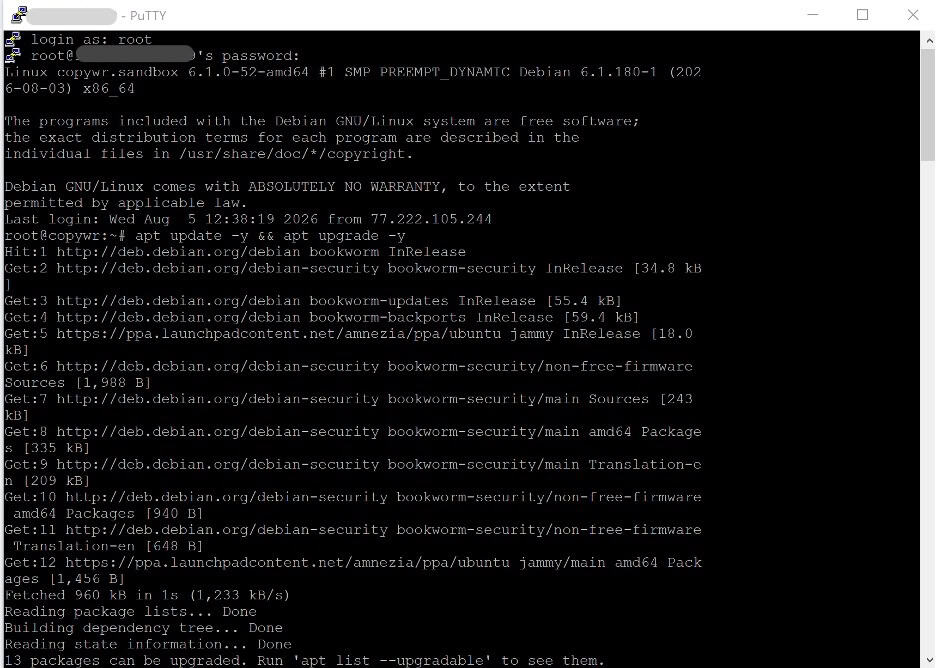
إذا انقطعت الجلسة بعد ترقية apt، فهذا أمر متوقع (إعادة تشغيل dbus/polkit) - ما عليك سوى إعادة الاتصال عبر SSH.
إذا أدى هذا إلى ترقية النواة، يُنصح بإعادة تشغيل الجهاز قبل المتابعة. (للحصول على معلومات إضافية حول apt وكيفية عمل مديري حزم لينكس، راجع مديري حزم لينكس .) تحقق باستخدام:
cat /var/run/reboot-requiredإذا كان الملف موجودًا، فأعد تشغيل الجهاز أولاً باستخدام الأمر 'reboot'، وانتظر حوالي 30 ثانية، ثم أعد الاتصال.
قم بتثبيت الأدوات التي يستخدمها هذا الدليل
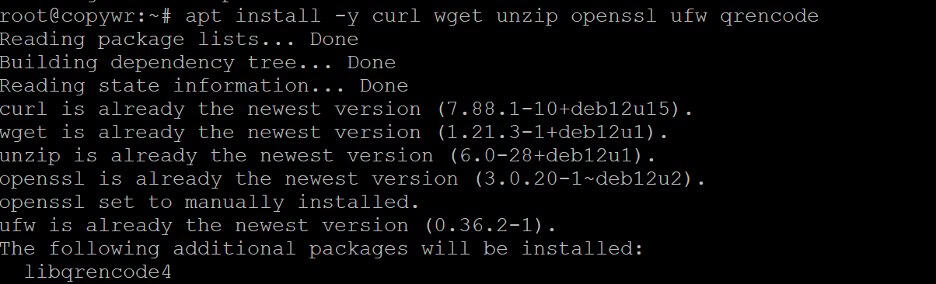
apt install -y curl wget unzip openssl ufw qrencodeيحتاج برنامج التثبيت Xray نفسه إلى Curl و unzip؛ يقوم openssl بإنشاء المعرف المختصر في القسم 4؛ ufw هو جدار الحماية الذي تم تكوينه أدناه؛ يقوم qrencode بتحويل رابط العميل النهائي إلى رمز QR قابل للمسح الضوئي في القسم 7.
تحقق من ساعة النظام
تتضمن عملية المصافحة في Reality فحصًا للطابع الزمني (حقل maxTimeDiff، معطل افتراضيًا ولكن من المهم معرفته)، وقد يؤدي انحراف الساعة بشكل ملحوظ إلى خلل في عملية التحقق من صحة شهادة TLS العادية في أماكن أخرى على الخادم. تأكد من مزامنة الساعة.
timedatectl status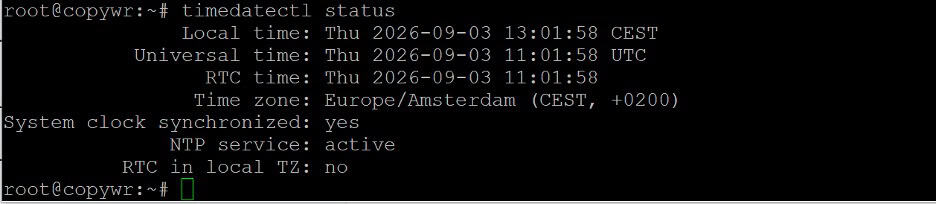
إذا كانت عبارة "مزامنة ساعة النظام" تُظهر "لا"، فقم بتمكينها باستخدام:
timedatectl set-ntp trueقم بتكوين جدار الحماية (UFW)
للمزيد حول قواعد UFW، راجع قسم "تكوين جدار الحماية على نظام لينكس".
افتح المنفذين اللذين ستحتاج إليهما: 22/tcp لـ SSH (تجاهل هذه القاعدة وستخاطر بفقدان الوصول إلى الخادم) و443/tcp، وهو المنفذ الذي سيستمع إليه Xray وهو نفس المنفذ الذي تستخدمه حركة مرور HTTPS العادية - وهذا هو بالضبط سبب كونه الخيار الصحيح لـ Reality.
ufw allow 22/tcp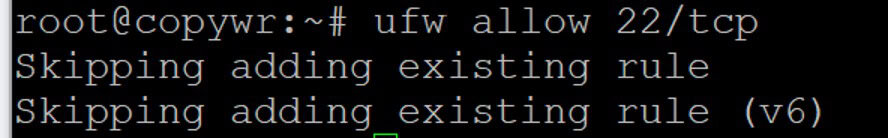
ufw allow 443/tcp
ufw --force enable
ufw status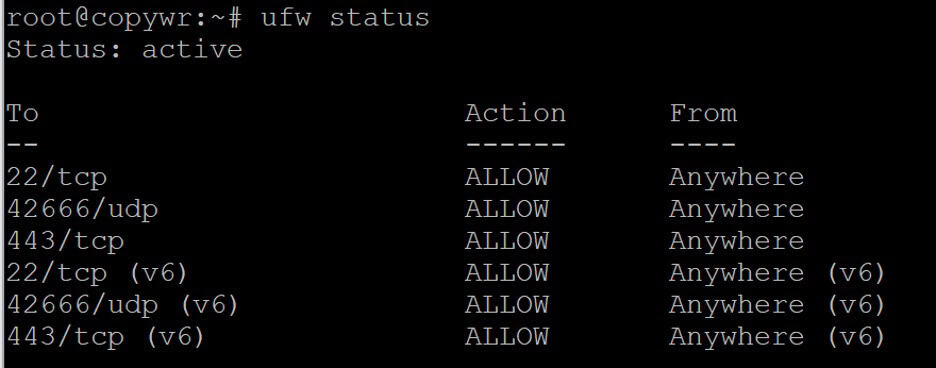
يجب أن تظهر كلتا القاعدتين على أنهما مسموحتان في مخرجات حالة ufw.
تثبيت Xray-core لخادم الواقع الافتراضي VLESS
ينشر مشروع Xray-core (XTLS) برنامجًا رسميًا للتثبيت والترقية يقوم بتثبيت الملف التنفيذي كخدمة systemd. راجع أي برنامج نصي تابع لجهة خارجية قبل استخدامه في bash، فهذا البرنامج يأتي مباشرةً من مستودع المشروع نفسه.
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
تأكد من وجود الملف التنفيذي في مكانه وتحقق من الإصدار المثبت:
/usr/local/bin/xray version
إذا تم تقسيم مخرجات الأمر إلى صفحات وبدا أنها متوقفة، فاضغط على Q للخروج. تم تثبيت برنامج Xray الثنائي لـ /usr/local/bin/xrayويتم تخزين ملفات التكوين الخاصة به في /usr/local/etc/xray/.
يمكنك أيضًا استخدام نفس برنامج التثبيت لترقية تثبيت موجود. للاطلاع على قائمة كاملة بالخيارات (بما في ذلك الإزالة، وتحديثات البيانات الجغرافية فقط، وتدوير السجلات)، شغّل الأمر التالي:
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" --helpإنشاء المفاتيح وبيانات الاعتماد
تعتمد عملية التحقق من الهوية على أربعة عناصر من البيانات. قم بإنشائها جميعًا الآن؛ ستلصقها في إعدادات الخادم في القسم 5.
قم بإنشاء معرّف فريد عالمي (UUID) للعميل
/usr/local/bin/xray uuid
هذا هو مُعرّف مستخدم VLESS — تعامل معه كبيانات اعتماد، لأنه ما يُصادق على العميل للخادم. أعد تشغيل الأمر لكل جهاز أو شخص إضافي ترغب في منحه حق الوصول.
قم بإنشاء زوج مفاتيح Reality X25519
/usr/local/bin/xray x25519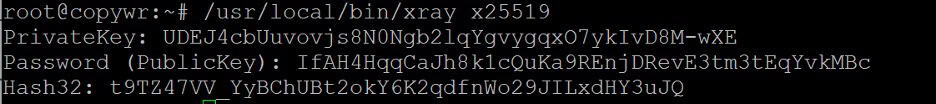
يطبع هذا ثلاثة أسطر: PrivateKey و Password و Hash32 . يُستخدم PrivateKey فقط في إعدادات الخادم، ويجب عدم مشاركته مطلقًا. أما Password فهو المفتاح العام المقابل - على الرغم من اسمه، إلا أنه القيمة التي يُدخلها كل عميل؛ وقد أعادت Xray تسمية الحقل من PublicKey إلى Password تحديدًا لمنع نشره دون قصد. يُستخدم Hash32 فقط لميزة التشفير VLESS المنفصلة، ولا حاجة إليه في إعداد Reality.
قم بإنشاء معرف قصير
openssl rand -hex 8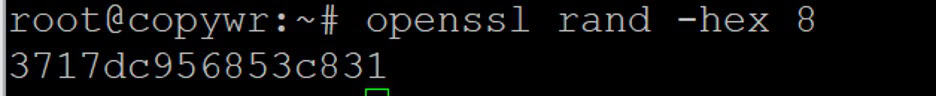
ينتج عن ذلك سلسلة نصية سداسية عشرية مكونة من 16 حرفًا تُستخدم لتمييز العملاء المختلفين أو مجموعات العملاء. يجب على كل من الخادم والعميل استخدام القيمة نفسها.
اختر هدفًا واقعيًا واختبره
الهدف هو الموقع الإلكتروني الحقيقي الذي يُحاكي خادمك عملية المصافحة TLS الخاصة به. يجب أن يدعم الموقع TLS 1.3 وHTTP/2، ويجب ألا يكون مُستضافًا خلف شبكة توصيل محتوى (CDN) مثل Cloudflare (حيث يُعيد Xray توجيه أي حركة مرور تفشل في مصادقة Reality مباشرةً إلى الموقع المستهدف، لذا فإن الموقع المستهدف المُستضاف خلف شبكة توصيل محتوى (CDN) قد يُحوّل خادمك إلى مُرحِّل مفتوح لتلك الشبكة)، ومن الأفضل أن يكون مُستضافًا في نفس المنطقة الجغرافية تقريبًا لخادمك الافتراضي الخاص (VPS) للحصول على زمن استجابة مُناسب. اختبر أحد المواقع المُرشّحة مُباشرةً من الخادم.
/usr/local/bin/xray tls ping www.microsoft.com:443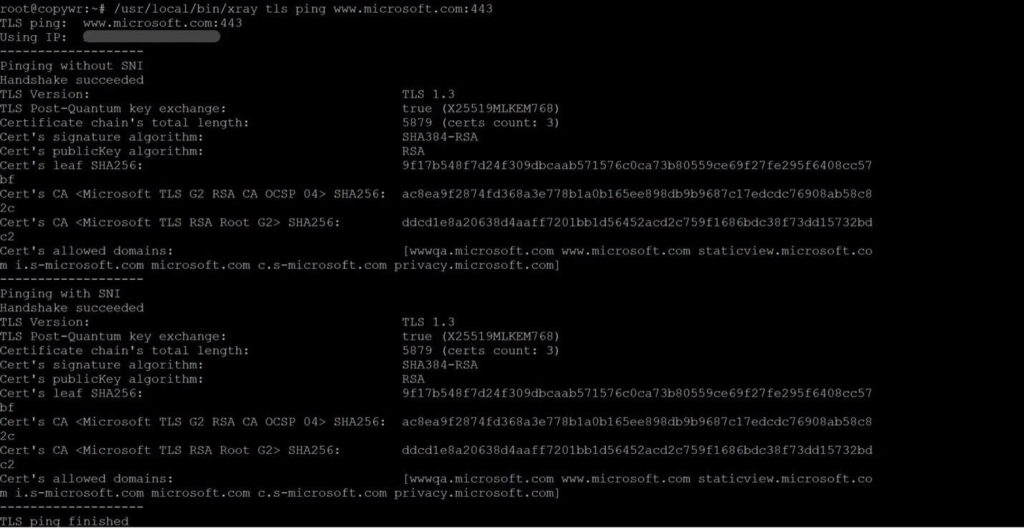
استخدم اسم المضيف فقط، وليس عنوان URL. إليك بعض النطاقات الشائعة الاستخدام كأهداف لـ Reality نظرًا لاستقرارها ودعمها لبروتوكول TLS 1.3 وعدم اعتمادها على شبكة توصيل المحتوى (CDN): www.microsoft.com، addons.mozilla.org، dl.google.com. اختبر بعضها واختر واحدًا يستجيب بشكل موثوق من موقع خادمك الافتراضي الخاص (VPS)؛ ستستخدم نفس اسم المضيف لكل من الهدف وإدخال serverNames في القسم 5.
كتابة إعدادات الخادم
قم بعمل نسخة احتياطية من ملف الإعدادات الذي جاء مع برنامج التثبيت، ثم افتح الملف للتعديل:
cp /usr/local/etc/xray/config.json /usr/local/etc/xray/config.json.orig
nano /usr/local/etc/xray/config.json
افتح ملف التكوين للتحرير:
nano /usr/local/etc/xray/config.json
استبدل الملف بالكامل بالقالب أدناه، مع استبدال UUID الخاص بك، والمفتاح الخاص، والمعرف المختصر، واسم المضيف المستهدف من القسم 4 (والمنفذ الذي فتحته في القسم 2، إذا قمت بتغييره من 443):
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "0.0.0.0",
      "port": 443,
      "protocol": "vless",
      "settings": {
        "users": [
          {
            "id": "YOUR-UUID-HERE",
            "flow": "xtls-rprx-vision",
            "email": "client1"
          }
        ],
        "decryption": "none"
      },
      "streamSettings": {
        "method": "raw",
        "security": "reality",
        "realitySettings": {
          "show": false,
          "target": "www.microsoft.com:443",
          "serverNames": ["www.microsoft.com"],
          "privateKey": "YOUR-SERVER-PRIVATE-KEY",
          "shortIds": ["YOUR-SHORT-ID"]
        }
      }
    }
  ],
  "outbounds": [
    { "protocol": "freedom", "tag": "direct" },
    { "protocol": "blackhole", "tag": "blocked" }
  ]
}
اضغط على Ctrl+O (كتابة) لحفظ الملف.
اضغط على زر الإدخال لتأكيد اسم الملف.
اضغط على Ctrl+X للخروج من nano.
الحقول المهمة: users[].id هو المعرّف الفريد العالمي (UUID) من القسم 4؛ users[].flow يُفعّل رؤية XTLS؛ method (المعروف سابقًا باسم network) يحدد طريقة النقل الخام، وهي طريقة TCP البسيطة التي يتطلبها Reality؛ target وserverNames هما الموقع الذي اختبرته في القسم 4؛ privateKey هو مفتاح X25519 من جانب الخادم، وليس قيمة كلمة المرور أبدًا؛ shortIds يسرد جميع المعرّفات المختصرة المسموح للعملاء بتقديمها. لإضافة المزيد من المستخدمين لاحقًا، أضف عناصر إضافية إلى مصفوفة المستخدمين، كل منها بمعرّف فريد عالمي (UUID) وعنوان بريد إلكتروني خاص به، ثم أعد تشغيل الخدمة.
منذ إصدار Xray 26.3.27، يفرض طلب Reality الوارد بدون حقل minClientVer صريح استخدام الإصدار الأساسي للخادم افتراضيًا. تُعاد توجيه تطبيقات العميل القديمة (إصدارات v2rayN أو v2rayNG أو Streisand القديمة التي تتضمن إصدارًا أقدم من Xray-core) تلقائيًا إلى صفحة الاحتياط الخاصة بالهدف بدلًا من الاتصال، دون ظهور أي خطأ في العميل أو أي مشكلة واضحة في سجل الخادم. إذا توقف عميل كان يعمل سابقًا عن العمل فجأة بعد التحديث، فحاول أولًا تحديث تطبيق العميل نفسه؛ إذا لم يكن ذلك ممكنًا، فأضف "minClientVer": "25.9.11" (أو إصدارًا أساسيًا أقدم) داخل realitySettings، مع العلم أن ذلك سيؤدي إلى جعل بصمة TLS الخاصة بهذا العميل القديم أقل توافقًا مع المتصفحات الحديثة.
تحقق من صحة البيانات وأعد التشغيل
اختبر الإعدادات قبل إعادة تشغيل الخدمة المباشرة — فهذا يكشف الأخطاء الإملائية في JSON والحقول غير المدعومة قبل أن تتسبب في تعطل الخادم الوكيل:
/usr/local/bin/xray run -test -c /usr/local/etc/xray/config.json
بدء الخدمة وتفعيل التشغيل التلقائي
أعد تشغيل برنامج Xray باستخدام الإعدادات الجديدة وقم بتمكينه ليبدأ تلقائيًا عند إعادة التشغيل:
systemctl enable --now xray
systemctl restart xray
systemctl status xray --no-pager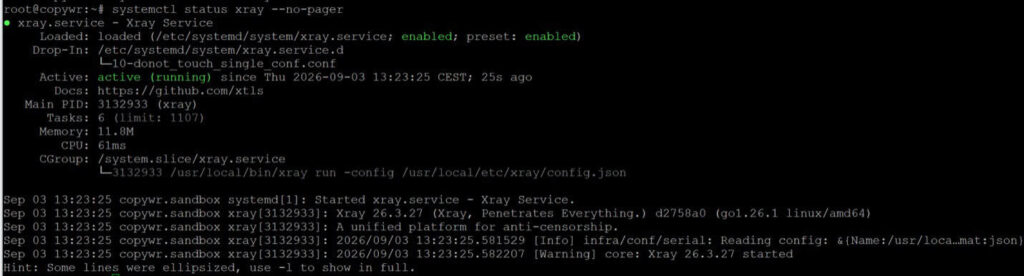
يجب أن تظهر الحالة نشطة (قيد التشغيل). تأكد من وجود شيء ما يستمع بالفعل على المنفذ 443:
ss -lntp | grep ':443'
إذا فشل برنامج Xray في البدء، فإن أسرع طريقة لمعرفة السبب هي الاطلاع على سجل النظام (للحصول على معلومات أساسية حول قراءة سجلات لينكس بشكل عام، انظر كيفية قراءة سجلات لينكس وأين تجدها ):
journalctl -u xray -n 50 --no-pagerبناء رابط اتصال العميل
يستورد عملاء Xray رابط مشاركة واحد من نوع vless:// بدلاً من ملف تكوين. قم بإنشائه من القيم المُولّدة في القسم 4 (لا يزال تنسيق رابط المشاركة لتطبيقات العميل يستخدم الاسم القديم type=tcp للنقل، على الرغم من أن حقل JSON نفسه يُسمى الآن method):
معرفك الفريد الخاص بك — من معرف الأشعة السينية الفريد (على سبيل المثال، a1b2c3d4-e5f6-7890-abcd-ef1234567890)
YOUR-PASSWORD-PUBLIC-KEY — هي كلمة المرور من xray x25519 (وليست المفتاح الخاص!)
YOUR-SHORT-ID — من openssl rand -hex 8 (على سبيل المثال، a1b2c3d4e5f67890)
عنوان IP الخاص بك — (عنوان IP الخاص بخادمك)
SNI — www.microsoft.com (أو هدفك)
vless://YOUR-UUID-HERE@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverمثال على الرابط:
vless://a1b2c3d4-e5f6-7890-abcd-ef1234567890@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=xyz_public_key_here&sid=a1b2c3d4e5f67890&type=tcp&flow=xtls-rprx-vision#My-Xray-Serverpbk هي قيمة كلمة المرور من xray x25519 (المفتاح العام، وليس المفتاح الخاص أبدًا)، و sni يطابق اسم المضيف المستهدف، والنص الذي يلي # هو مجرد تسمية عرض يمكنك إعادة تسميتها بحرية في أي عميل.
حوّله إلى رمز QR حتى يتمكن عملاء الهاتف المحمول من مسحه ضوئيًا مباشرةً:
qrencode -o ~/vless-client.png "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"أو اطبعها مباشرة على الطرفية دون حفظ ملف:
qrencode -t ansiutf8 "vless://YOUR-UUID@your_IP:443?encryption=none&security=reality&sni=www.microsoft.com&fp=chrome&pbk=YOUR-PASSWORD-PUBLIC-KEY&sid=YOUR-SHORT-ID&type=tcp&flow=xtls-rprx-vision#My-Xray-Server"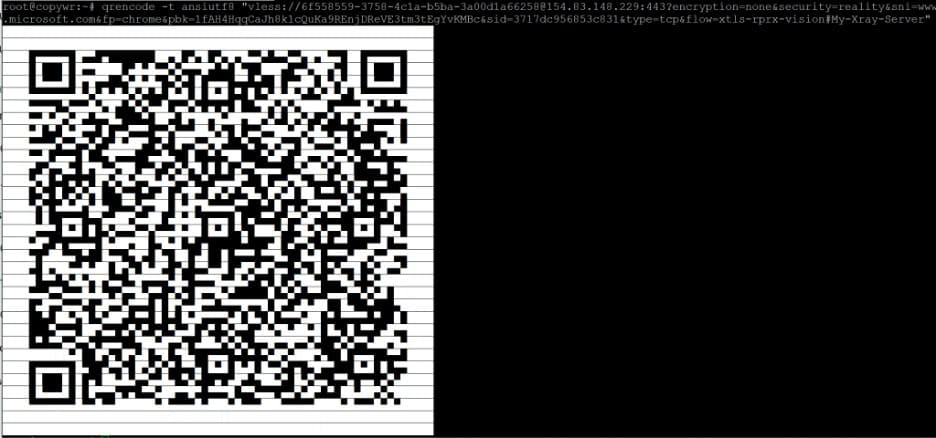
انسخ ملف PNG إلى جهاز الكمبيوتر الخاص بك باستخدام scp، وقم بتشغيله من طرفية جهاز الكمبيوتر الخاص بك (أو PowerShell على نظام Windows)، وليس من الخادم:
scp root@your_IP:~/vless-client.png .الاتصال من ويندوز
كل شيء في هذا القسم يحدث على جهاز الكمبيوتر الذي يعمل بنظام Windows الخاص بك، وليس عبر SSH - يجب أن يعمل العميل على الجهاز الذي سيستخدم الوكيل فعليًا.
قم بتثبيت v2rayN
قم بتنزيل ملف .zip الخاص بنظام التشغيل Windows 64 بت (لا يحتاج الإصدار المستقل إلى وقت تشغيل .NET منفصل اعتبارًا من إصدارات v2rayN الحديثة)، واستخرجه في أي مكان، وقم بتشغيل v2rayN.exe.
استورد الخادم
انسخ رابط vless:// المُنشأ في القسم 7 إلى الحافظة (أو انسخ صورة رمز الاستجابة السريعة بصيغة PNG باستخدام scp وافتحها)، ثم في v2rayN اختر "الخوادم" ثم "استيراد عناوين URL مجمعة من الحافظة" (أو امسح رمز الاستجابة السريعة باستخدام الماسح الضوئي المدمج). سيظهر ملف تعريف الخادم الجديد في القائمة مع التسمية التي حددتها بعد علامة #.
انقر بزر الماوس الأيمن على الملف الشخصي وحدده كملف نشط، ثم قم بتمكين وكيل النظام (أو وضع TUN، لتوجيه الجهاز بأكمله) من شريط أدوات النافذة الرئيسية.
الاتصال من نظام أندرويد
كل شيء هنا يحدث على جهازك الذي يعمل بنظام Android، وليس عبر SSH.
قم بتثبيت v2rayNG
v2rayNG هو تطبيق أندرويد مُكافئ لتطبيق v2rayN، وهو من نفس المطور، ويُعدّ عميل Xray الأكثر استخدامًا على نظام أندرويد. يمكنك تثبيته من متجر جوجل بلاي، أو تنزيل ملف APK مباشرةً من صفحة إصدارات المشروع إذا لم يكن متجر جوجل بلاي مُتاحًا في منطقتك.
استورد الخادم
افتح تطبيق v2rayNG، وانقر على زر "+" في أعلى اليمين، ثم اختر "استيراد الإعدادات من الحافظة" بعد نسخ رابط vless://، أو امسح رمز الاستجابة السريعة ووجّه الكاميرا إلى صورة PNG التي تم إنشاؤها في القسم 7. انقر على الملف الشخصي المُستورد لتحديده، ثم انقر على زر الاتصال الدائري في الأسفل. سيطلب منك نظام Android منح إذن VPN في المرة الأولى - وافق عليه لإنشاء النفق.
الاتصال من نظام iOS
كل شيء هنا يتم على جهاز iPhone أو iPad الخاص بك، وليس عبر SSH. تعني إرشادات متجر تطبيقات Apple أن عملاء Xray/VLESS على نظام iOS عادةً ما يكونون تطبيقات مستقلة مجانية، ولكن في بعض الأحيان مدفوعة، وليست ميزة مدمجة في النظام.
قم بتثبيت عميل يدعم تقنية الواقع الافتراضي
سترايساند هو تطبيق مجاني ومفتوح المصدر يدعم بروتوكول VLESS مع Reality، بالإضافة إلى العديد من البروتوكولات الأخرى. ابحث عنه في متجر التطبيقات، أو افتح هذا الرابط.
تختلف كتالوجات متجر التطبيقات حسب المتجر/المنطقة ويمكن أن تتغير بمرور الوقت؛ إذا لم يكن تطبيق سترايساند مرئيًا في متجرك، فإن البدائل التي تدعم VLESS+Reality تشمل Happ وV2Box وV2rayTun - ابحث في متجر التطبيقات عن أي منها متاح لحسابك.
استورد الخادم
انسخ رابط vless:// إلى حافظتك، وافتح التطبيق، واستخدم خيار "إضافة من الحافظة" (أو ما يعادله من "استيراد")، أو امسح رمز الاستجابة السريعة (QR) من القسم 7 باستخدام الماسح الضوئي المدمج في التطبيق. فعّل الملف الشخصي الجديد؛ سيطلب منك نظام iOS إذن تهيئة VPN في المرة الأولى، والذي ستحتاج إلى الموافقة عليه عبر بصمة الوجه (Face ID) أو بصمة الإصبع (Touch ID) أو رمز المرور الخاص بك.
التحقق من الاتصال
مع تفعيل النفق من القسم 8 أو 9 أو 10، ارجع إلى جهازك الخاص (وليس جلسة SSH) وافتح أي أداة فحص "ما هو عنوان IP الخاص بي" في متصفح - يجب أن يتطابق العنوان المعروض مع عنوان IP الخاص بخادم VPS الخاص بك.
وللتحقق من جانب الخادم بدلاً من ذلك، تحقق من سجل النظام (systemd journal) بحثًا عن نشاط الاتصال وتأكد من وجود جلسة TCP قائمة على المنفذ 443:
journalctl -u xray -n 50 --no-pager
ss -tnp | grep ':443'
في مستوى التسجيل الافتراضي "تحذير"، لا يقوم Xray بطباعة الكثير عن الاتصالات الفردية؛ إذا كنت بحاجة إلى رؤية المزيد من التفاصيل أثناء استكشاف الأخطاء وإصلاحها، فقم مؤقتًا بتعيين "loglevel": "info" في config.json وأعد تشغيل الخدمة، ثم قم بإعادته إلى تحذير بمجرد أن تعمل الأمور.
مرجع:
|
الحقل |
بعد التخفيض |
|
العنوان |
عنوان IP العام الخاص بخادمك الافتراضي الخاص |
|
ميناء |
443 (نفس الميناء الذي تم افتتاحه في القسم 2) |
|
UUID / id |
YOUR-UUID-HERE — تم إنشاؤه في القسم 4 باستخدام xray uuid |
|
التدفق |
xtls-rprx-vision — يجب أن يتطابق على كلا الجانبين |
|
الأمن والحماية |
واقع |
|
SNI / اسم الخادم |
اسم المضيف المستهدف الذي تم اختباره في القسم 4، على سبيل المثال www.microsoft.com |
|
بصمة الإصبع (fp) |
كروم — بصمة uTLS مدعومة؛ يجب ضبطها على جهاز العميل |
|
المفتاح العام / pbk |
قيمة كلمة المرور من xray x25519 — وليست المفتاح الخاص |
|
المعرف المختصر / sid |
تم إنشاؤه باستخدام openssl rand -hex 8؛ يجب أن يتطابق مع قيمة في shortIds |
خاتمة
باتباع هذا الدليل، سيُشغّل خادمك الافتراضي الخاص (VPS) خادم Xray VLESS+Reality الخاص به، مُتخفيًا كحركة مرور HTTPS عادية إلى موقع ويب حقيقي، بدون نطاق أو شهادة تحتاج إلى صيانة. تعمل الخدمة كوحدة نظام xray وتستمر بعد إعادة التشغيل دون أي تدخل منك.
يمكنك إضافة عملاء جدد في أي وقت عن طريق إضافة كائن آخر إلى مصفوفة المستخدمين في ملف config.json مع معرف فريد جديد من xray uuid وعنوان بريد إلكتروني مميز، ثم إعادة تشغيل الخدمة (systemctl restart xray) وإنشاء رابط مشاركة خاص بهذا المستخدم من القسم 7. تتيح المعرفات الفريدة المنفصلة لكل شخص أو جهاز إمكانية إلغاء أحدها دون التأثير على أي شخص آخر.
بعض العادات التي يجدر الاستمرار عليها بمجرد تشغيل الخادم:
- حافظ على تحديث Xray. أعد تشغيل برنامج التثبيت من القسم 3 بشكل دوري - فهو يقوم بترقية التثبيت الحالي - وحافظ على تحديث تطبيقات العميل أيضًا، نظرًا لسلوك minClientVer المذكور في القسم 5.
- احتفظ بنسخة احتياطية من ملف config.json في مكان آمن بعيدًا عن الخادم. فهو يحتوي على المفتاح الخاص بخادم Reality ومعرّف UUID لكل عميل؛ وفقدانه يعني إعادة إنشاء بيانات الاعتماد لكل جهاز.
- قم بإلغاء الأجهزة المفقودة فوراً. احذف الإدخال المقابل من مصفوفة المستخدمين في ملف config.json وأعد تشغيل الخدمة.
إذا لم يتم الاتصال، فتحقق بالترتيب التالي:
- حالة الخدمة (systemctl status xray --no-pager) والسجل (journalctl -u xray -n 50 --no-pager)
- قواعد جدار الحماية (حالة جدار الحماية ufw - يجب أن يكون المنفذ 443/tcp مفتوحًا)
- يجب التأكد من أن المنفذ 443 غير مرتبط بالفعل بخدمة أخرى (يجب أن يُظهر الأمر -lntp | grep ':443' فقط xray).
- أن يكون كل من UUID والمفتاح العام والمعرف المختصر وSNI وتدفق البيانات في العميل متطابقة تمامًا مع ملف config.json — فوجود حرف واحد غير متطابق يؤدي إلى فشل عملية المصافحة دون أي تنبيه.
- الهدف الحقيقي نفسه، مع اختبار اتصال TLS بالأشعة السينية :443، في حال قام الموقع بتغيير إعدادات TLS الخاصة به
هل تقارن Xray بخيارات أخرى؟ راجع دليل نشر خادم AmneziaWG وكيفية إعداد WireGuard VPN على خادمك للاطلاع على بدائل تعتمد على WireGuard، أو إعداد Hysteria2 وTUIC لبروتوكولين آخرين مقاومين للرقابة مصممين للشبكات ذات الفقد العالي أو التي تخضع لفلترة مكثفة. إذا كنت تحتاج فقط إلى وكيل بسيط بدلاً من إعداد نفق كامل، فإن تكوين 3proxy على CentOS/ArchLinux يُعد بديلاً أخف بكثير، كما أن إعداد خادم VPN الأقدم على Linux: PPTP أو OpenVPN؟ يغطي بروتوكولات أسهل في الإعداد ولكن يسهل على DPI اكتشافها وحظرها. لمزيد من المعلومات حول تعزيز أمان الخادم بشكل عام بمجرد تشغيل الوكيل، راجع مستخدمي Linux: الإدارة والأذونات.
