


היינט צו טאג, ווערן VPN און פראקסי טעכנאלאגיעס אלץ מער אין נאכפראגע. באניצער ניצן זיי פאר זיכערן אינטערנעט צוטריט, איבערגיין צענזור, און באשיצן קעגן עקסטערנע סכנות. ווען איר פארבינדט זיך צו אזא סערווער, גייט אייער גאנצער טראפיק דורך אן ענקריפּטעד טונעל, און דער סערווער ווערט אייער טויער צום נעץ.
קלאַסישע פּראָטאָקאָלן ווי OpenVPN אָדער WireGuard אַרבעטן גוט אונטער סטאַבילע באַדינגונגען אָבער ליידן אָפט פון גיכקייט פאַלן אויף שלעכטע קאַנעקשאַנז מיט הויך פּאַקעט אָנווער (מאָביל נעטוואָרקס, עפנטלעכע Wi-Fi, לענדער מיט שטרענגע צענזור). דאָס איז וווּ מאָדערנע פּראָטאָקאָלן ווי Hysteria2 און TUIC קומען אין שפּיל. זיי זענען געבויט אויף QUIC, און פאָרשלאָגן הויך גיכקייט, נידעריקע לעיטענסי, און עפעקטיווע טראַפיק אָבפוסקאַציע ווי רעגולער HTTPS (HTTP/3).
Hysteria2 ניצט דעם "ברוטאַל" אַלגעריטם, וואָס אַגרעסיוו ניצט די בנימצא באַנדווידט. TUIC (ווערסיע 5) איז כאַראַקטעריזירט דורך מינימאַל אָוווערכעד, ויסגעצייכנט UDP שטיצע, און 0-RTT פֿאַרבינדונג עסטאַבלישמענט.
אין דעם אַרטיקל, וועלן מיר דורכגיין דעם אויפשטעלן דעם סערווער אויף ובונטו/דעביאַן און פֿאַרבינדן זיך פֿון ווינדאָוס.
וואָס איר וועט דאַרפֿן: אַ VPS וואָס לויפֿט Ubuntu 22.04/24.04 אָדער Debian 12, רוט אַקסעס, און די סערווער'ס IP אַדרעס. קיין דאָמעין איז נישט נויטיק.
קאַנעקטינג צו די סערווירער
ווינדאָוס (PuTTY): עפֿנט PuTTY, גיט אריין YOUR_SERVER_IP אלס דער האָסט, 22 אלס דער פּאָרט, און לאָגט זיך איין אלס רוט מיטן פּאַראָל פֿון אייער VPS פּראָווײַדער'ס אימעיל.
לינוקס/מעקאָס (טערמינאַל):
ssh root@YOUR_SERVER_IPאַלע באַפֿעלן אונטן ווערן געלאָפֿן אויף דעם סערווער, אין דער זעלבער סעסיע.
סערווער צוגרייטונג (אובונטו / דעביאַן)
געבן IP פאָרווערדינג
דאָס ערלויבט דעם סערווער צו פאָרווערדן קליענט פּאַקעטן ווייטער צום אינטערנעט.
nano /etc/sysctl.confאַרייַן אָדער שאַפֿן אַ פּאַראָל (ניצן בלויז ענגלישע אותיות און נומערן, קיין לעכער).
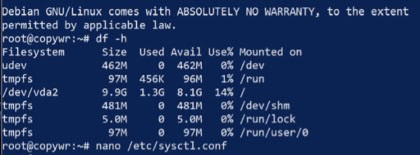
זוכט און נעמט ארויס די קאמענטארן (אראפנעמען דעם # אין אנהייב) אדער לייגט צו די פאלגנדע שורה:
net.ipv4.ip_forward=1
ראַטעוועט די טעקע (Ctrl+O, Enter) און גייט אַרויס (Ctrl+X). פאַרווירקלעכט די ענדערונגען אָן ריסטאַרטן:
sysctl -pNAT סעטאַפּ (מאַסקעריידינג)
די סעטינג ערלויבט קליענטן צו צוטריטן דעם אינטערנעט דורך אייער סערווער ניצנדיק זיין IP אדרעס.
געפינט אויס דעם נאמען פון אייער עקסטערנעם נעץ אינטערפייס (דער וואס איז געוואנדן צום אינטערנעט):
ip link show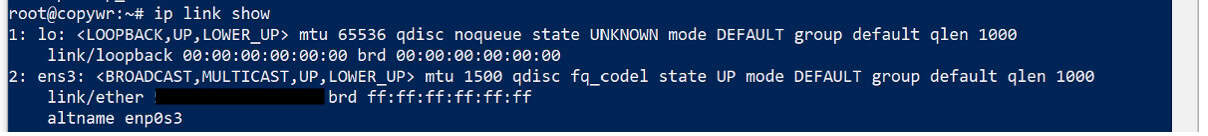
געוויינטלעך איז דאָס eth0, ens3, אדער enp1s0. קאָפּיר אָדער געדענק עס, און דערנאָך לייג צו די מאַסקעריידינג הערשן צו iptables — פאַרבייטן eth0 מיט דיין אייגענעם אינטערפייס נאָמען:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
שפּאָרן iptables כּללים
כּדי צו פאַרהיטן אַז די כּללים זאָלן נישט ווערן איבערגעשטעלט נאָך אַ סערווער ריבוט, דאַרפן זיי ווערן געהיט.
apt update
apt install iptables-persistent -y
netfilter-persistent save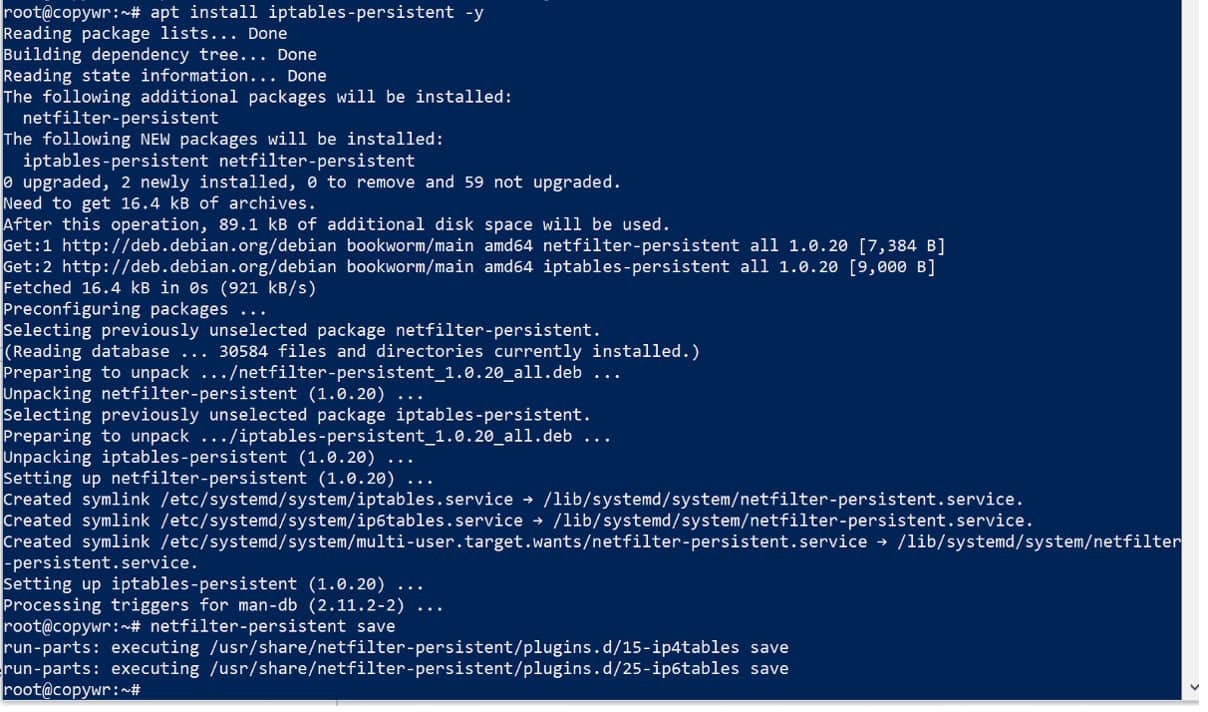
בעת די אינסטאַלאַציע קענט איר זען אַ פּראָמפּט צו ראַטעווען די איצטיקע IPv4/IPv6 כּללים — ענטפֿערט "יאָ" ביידע מאָל.
פיירוואַל סעטאַפּ (UFW)
מיר עפענען אלע פארטן וואס מיר וועלן דארפן גלייך, ממילא איז נישט נויטיג צוריקצוקומען צו דעם שריט שפעטער: 22 פאר SSH (אויסלאזן דאס וועט אייך פארשפארן פונעם סערווער), 443/udp פאר Hysteria2, און 8443/udp פאר TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
די רעזולטאַטן פון ufw סטאַטוס זאָל ליסטן אַלע דריי כּללים ווי אַקטיוו.
היסטעריע2
אינסטאַלירן דעם Hysteria2 סערווער
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
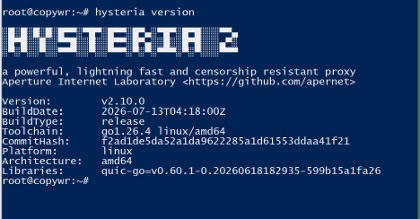
זייט זיכער אז די ווערסיע רעזולטאט דערשיינט אָן טעותים — דאָס באַשטעטיקט אַז די ביינערי אַרבעט ריכטיק.
שאַפֿן אַ זעלבסט-אונטערגעשריבענע SSL סערטיפיקאַט
מיר דאַרפֿן אונדזערע אייגענע ענקריפּשאַן שליסלען צו באַשיצן דעם טראַפיק צווישן אייער קאָמפּיוטער און דעם סערווער. ווײַל מיר האָבן נישט קיין דאָמעין, וועלן מיר שאַפֿן אַ זעלבסט-אונטערגעשריבענע סערטיפֿיקאַט גילטיק פֿאַר 365 טעג. צוליב דעם וועט איר דאַרפֿן שפּעטער אַקטיוויזירן "Skip Cert Verify" אין דעם קליענט.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/ביידע cert.crt און private.key זאָלן זיין ליסטעד.
שאַפֿן די קאָנפֿיגוראַציע טעקע
nano /etc/hysteria/config.yamlפּאַפּ אריין דאָס פֿאָלגנדיקע, און פֿאַרבײַטן YOUR_PASSWORD מיט אײַער אייגענעם פּאַראָל (נאָר ענגלישע אותיות און נומערן, אָן קיין לעכער):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true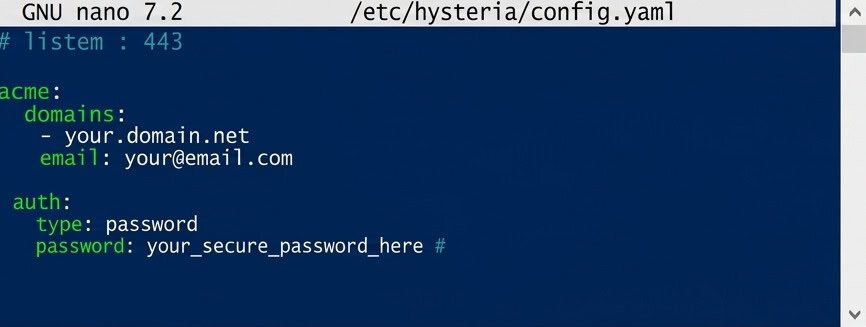
דער מאַסקערייד בלאָק מאַכט דעם סערווער אויסזען ווי אַ געוויינטלעכע וועבזייטל אויב עמעצער עפֿנט זיין IP אַדרעס אין אַ בלעטערער, אַנשטאָט צו אַנטפּלעקן וואונדער פון אַ פּראָקסי.
ראַטעווען (Ctrl+O, Enter) און אַרויסגיין (Ctrl+X).
אויפשטעלן אויטאשטארט
nano /etc/systemd/system/hysteria.service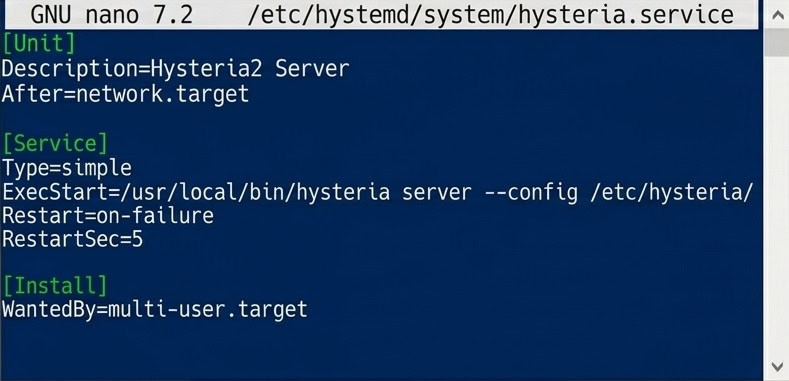
די systemd יוניט טעקע פֿאַר Hysteria2 אויטאָסטאַרט.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service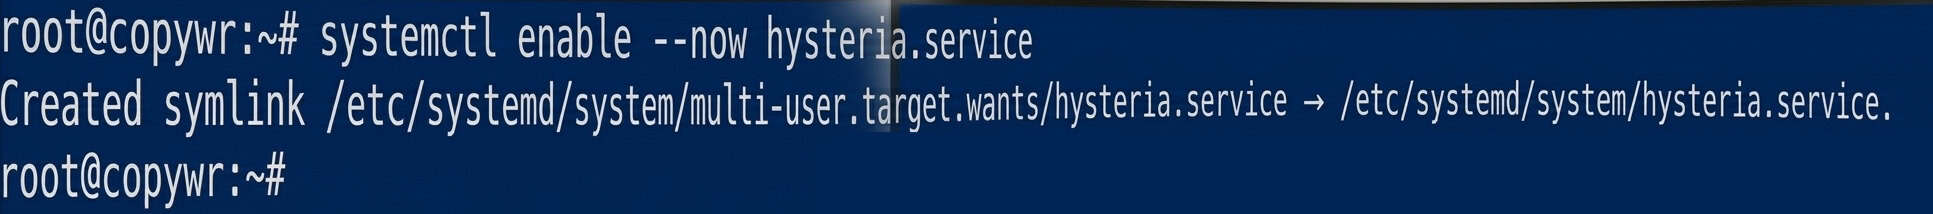
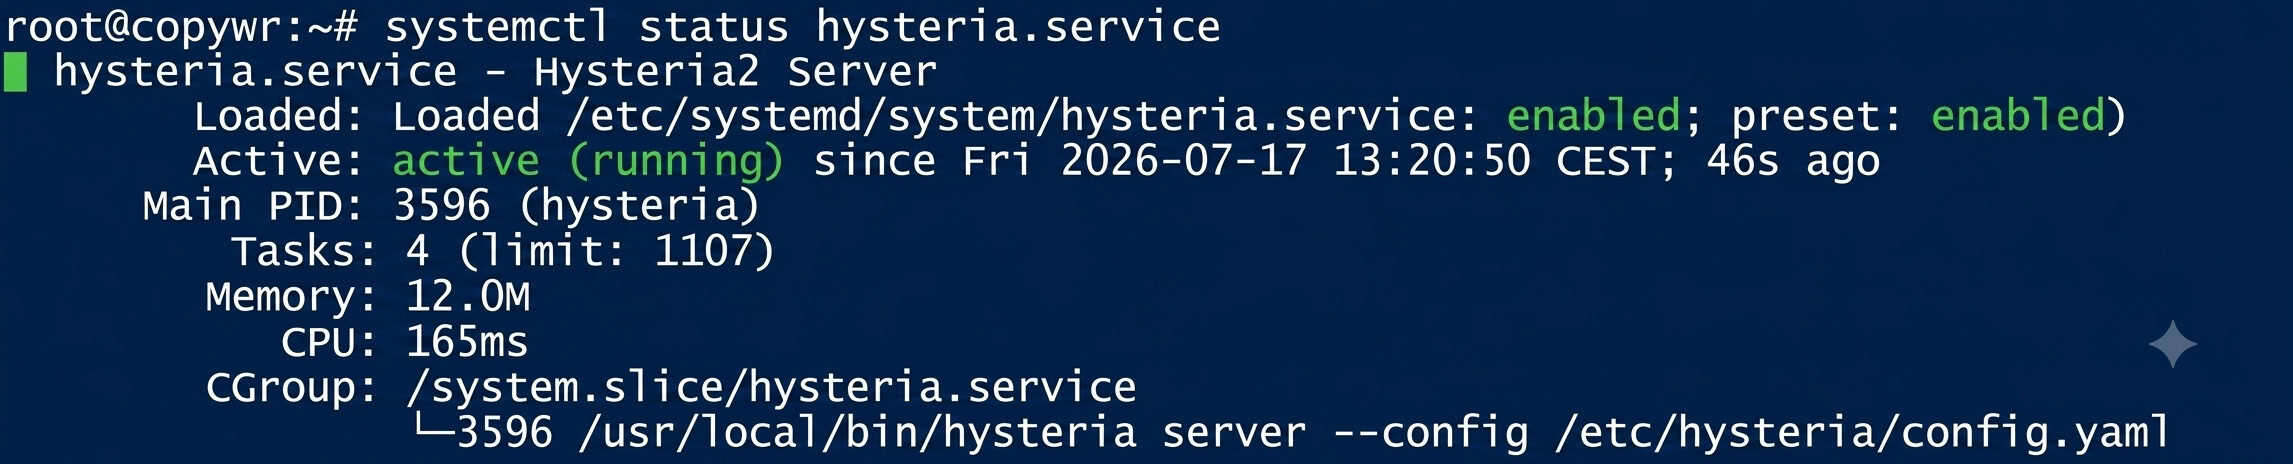
דער סטאַטוס זאָל ווײַזן אַקטיוו (לויפֿנדיק). אויב די קאָנסאָלע איז "געשטעקט" אויף דער לאָג וויו, דריק Q צו פֿאַרלאָזן עס.
טויק v5
דאַונלאָודינג און אינסטאַלירן TUIC
mkdir -p /usr/local/sbin/tuicקוק די פאַראַנען ווערסיעס:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10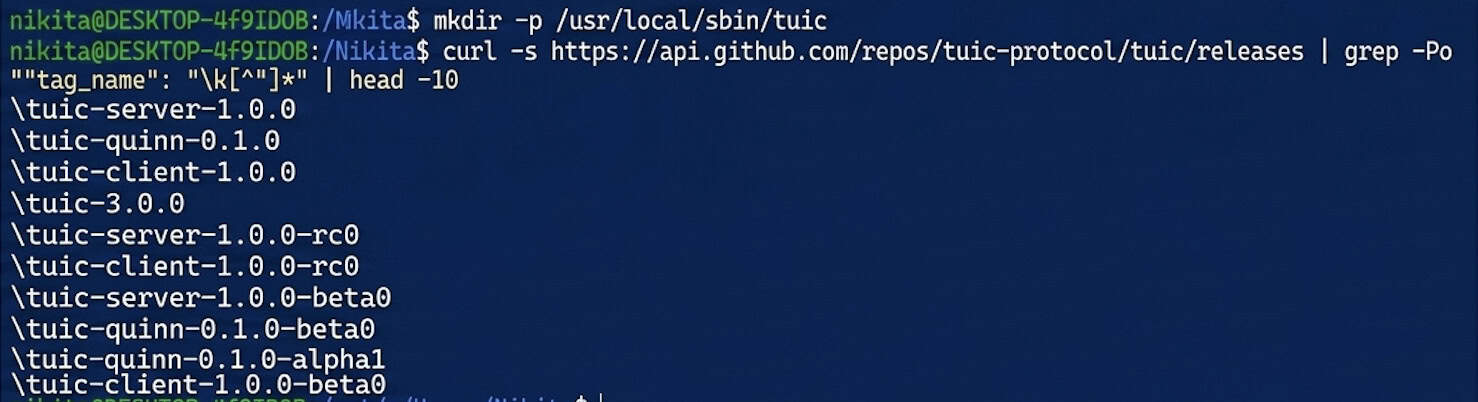
דאַונלאָוד די סערווער ביינערי — פאַרבייטן די קראַנט ווערסיע נומער פֿאַר 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version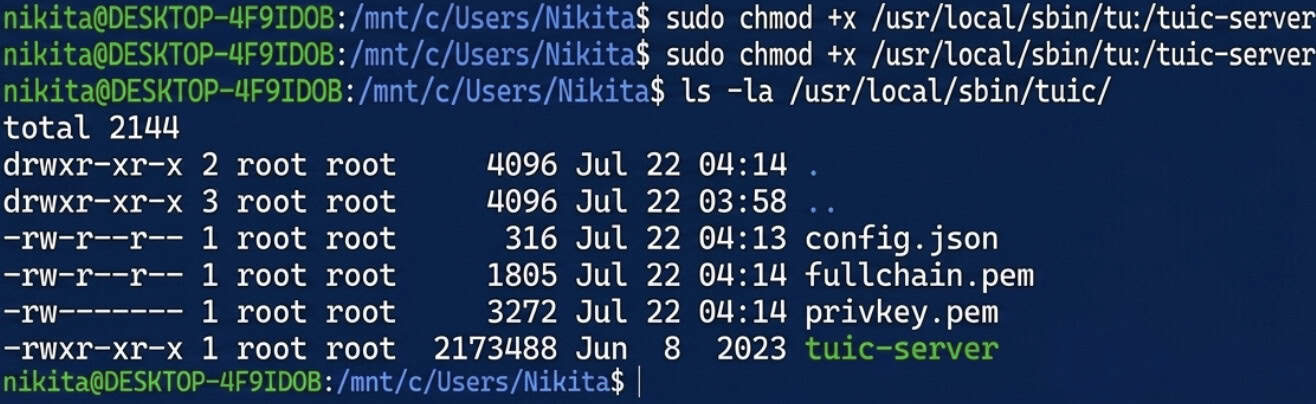
שאַפֿן אַ זעלבסט-אונטערגעשריבענע סערטיפֿיקאַט פֿאַר TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/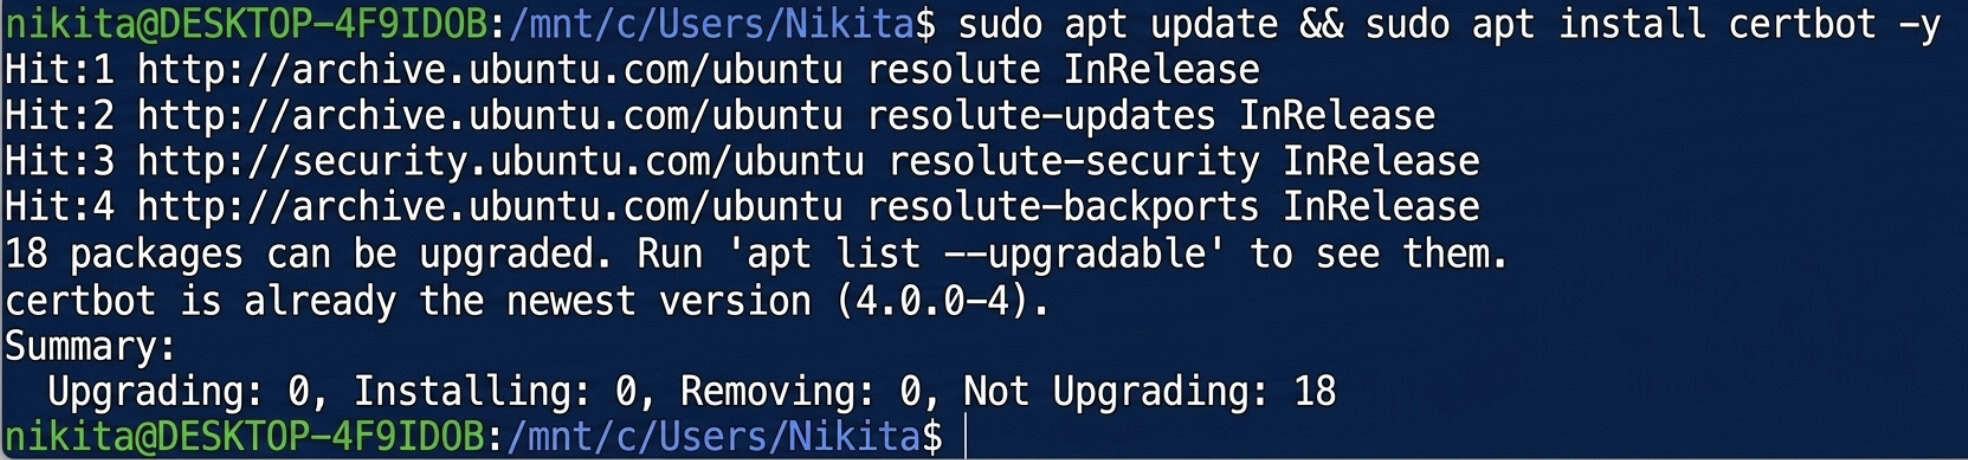
שאַפֿן אַ UUID
apt install uuid-runtime -y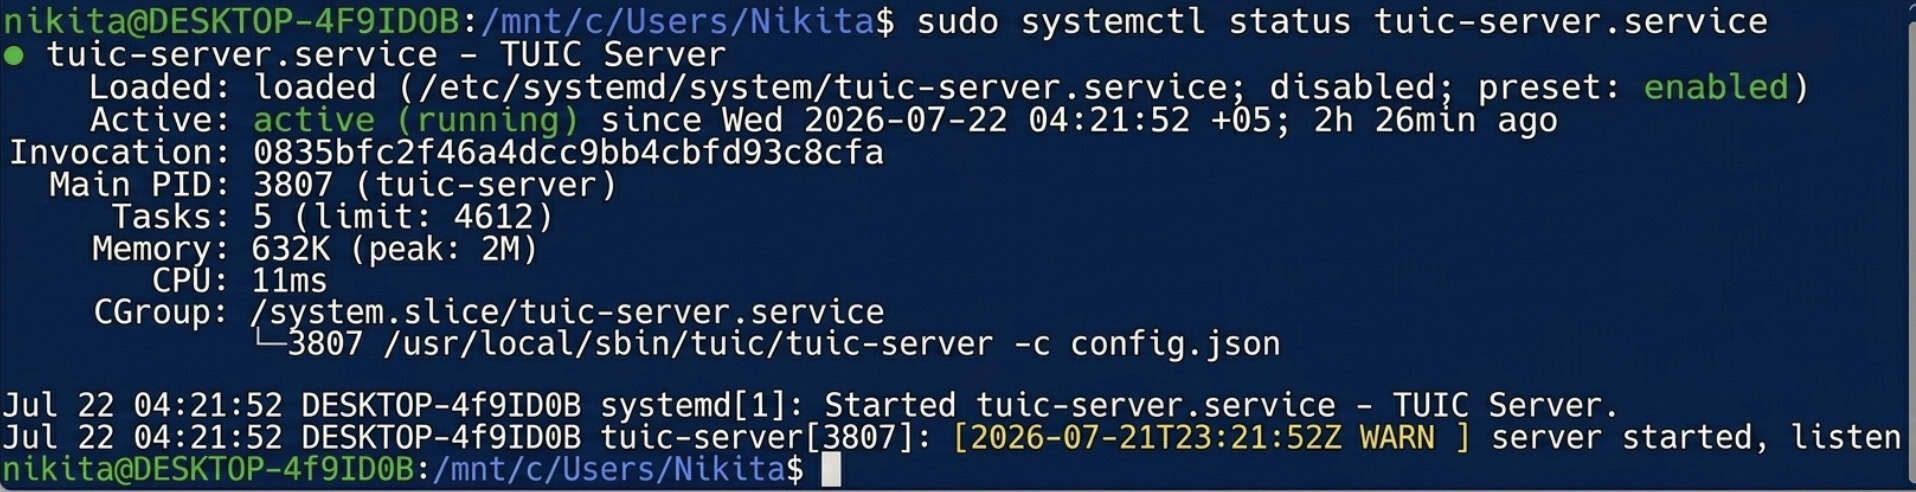
uuidgen
קאפיר די רעזולטירנדע UUID — איר וועט עס דארפן סיי אין די סערווער קאנפיגוראציע אונטן און סיי אין די קליענט סעטינגס.
שאַפֿן די קאָנפֿיגוראַציע טעקע
די פֿאַרטיקע config.json פֿאַר די TUIC סערווער:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}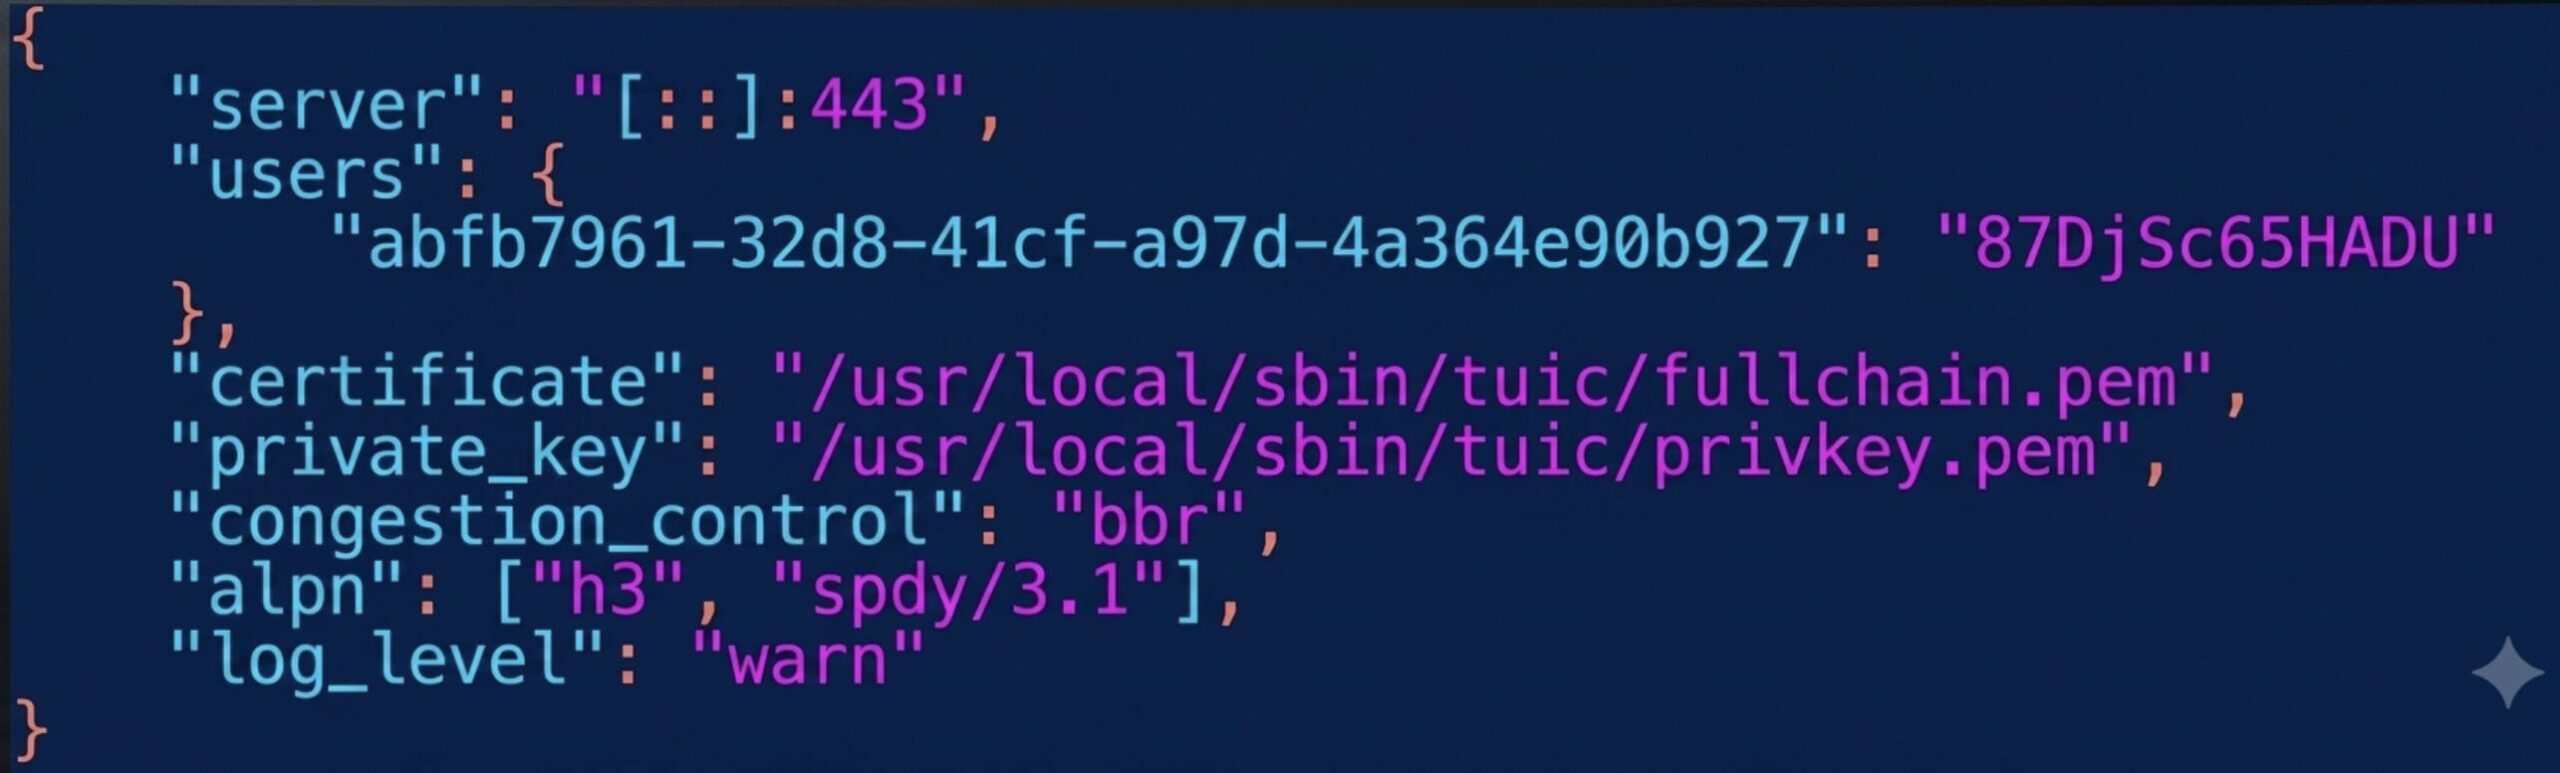
מיר ניצן דאָ פּאָרט 8443 ווײַל 443 איז שוין גענומען דורך Hysteria2. פֿאַרבײַטן YOUR_UUID מיטן ווערט פֿון שריט 4.3 און YOUR_TUIC_PASSWORD מיט אײַער אייגענעם פּאַראָל.
ראַטעווען (Ctrl+O, Enter) און אַרויסגיין (Ctrl+X).
טעסטינג אַ מאַנועלע אָנהייב
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json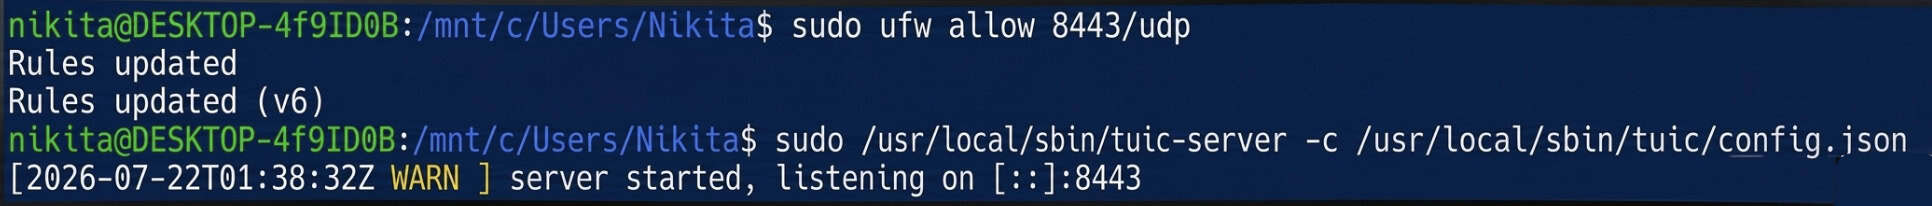
אויב קיין טעותים דערשייַנען נישט, איז די קאָנפיגוראַציע גילטיק. שטעלט עס אָפּ מיט Ctrl+C און גייט ווייטער צו סעטאַפּן די אויטאָשטאַרט.
אויפשטעלן אויטאשטארט
nano /etc/systemd/system/tuic-server.service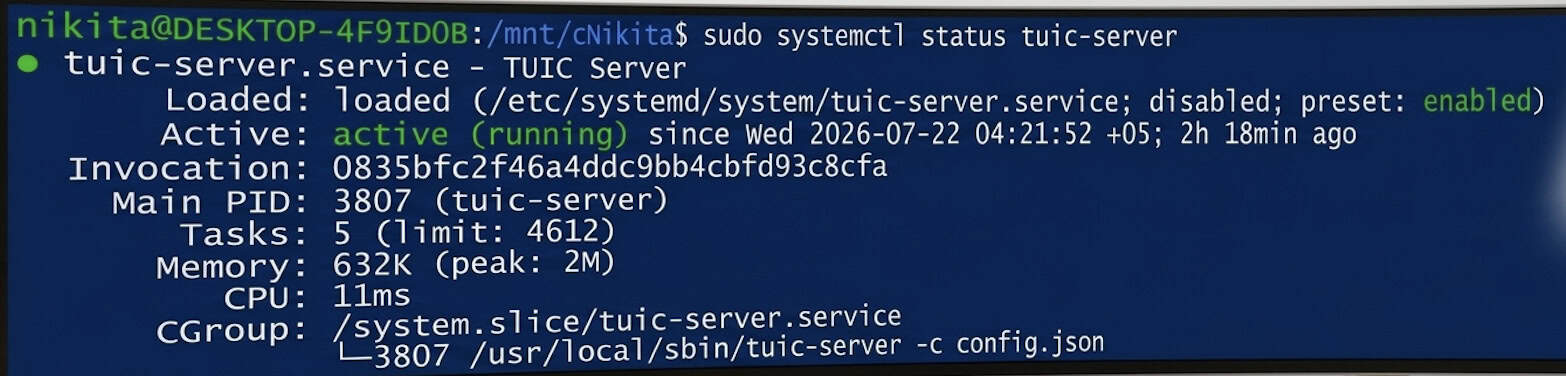
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
דער סטאַטוס זאָל ווײַזן אַקטיוו (לויפֿנדיק).
איצט לויפן צוויי פון די בעסטע און שנעלסטע מאָדערנע פּראָטאָקאָלן אין פּאַראַלעל אויף דעם סערווער, ביידע מאַסקירט ווי רעגולער QUIC/HTTPS טראַפיק: Hysteria2 אויף דעם נאָרמאַלן פּאָרט 443/udp, און TUIC v5 אויף פּאָרט 8443/udp.
פֿאַרבינדן זיך פֿון ווינדאָוז
אינסטאַלירן Hiddify
דאַונלאָוד און אינסטאַלירן Hiddify פֿאַר Windows פֿון דער אָפֿיציעלער וועבזײַט: https://hiddify.com. דריקט דורך דעם אינסטאַללער מיט "Next" / "Install". אויב Windows SmartScreen דערשיינט, קלייַבט "More info" → "Run anyway".
היסטעריאַ2 פּראָפיל
דריקט + (נײַער פּראָפֿיל) → "מאַנועלע אײַנטרעטונג" → פּראָטאָקאָל Hysteria2 , און פֿילט אײַן:
|
פעלד |
ווערט |
|
פּראָפיל נאָמען |
מײַן היסטעריאַ 2 סערווער |
|
אַדרעס |
דיין_סערווער_IP |
|
פּאָרט |
443 |
|
פּאַראָל |
דאָס פּאַראָל פֿון שריט 3.3 |
|
סני |
דיין_סערווער_IP |
|
איבערשפּרינגען סערטיפיקאַט וועריפֿיקאַציע |
On |
איבערשפרינגען סערטיפיקאט וועריפיי דארף זיין ענייבאַלד ווייל דער סערטיפיקאַט איז זעלבסט-אונטערגעשריבן — עס איז נישטאָ קיין באַגלייבטע סערטיפיקאַט אויטאָריטעט הינטער אים.
TUIC v5 פּראָפיל
דריקט + (נײַער פּראָפֿיל) → "מאַנועלע אײַנטרעטונג" → פּראָטאָקאָל TUIC , און פֿילט אײַן:
|
פעלד |
ווערט |
|
פּראָפיל נאָמען |
מײַן TUIC סערווער |
|
אַדרעס |
דיין_סערווער_IP |
|
פּאָרט |
8443 |
|
UUID |
די UUID פֿון שריט 4.3 |
|
פּאַראָל |
דאָס פּאַראָל פֿון שריט 4.4 |
|
קאָנגעסטשאַן קאָנטראָל |
bbr |
|
סני |
דיין_סערווער_IP |
|
איבערשפּרינגען סערטיפיקאַט וועריפֿיקאַציע |
On |
פֿאַרבינדן און וועריפֿיצירן
אויסקלייבן אַ פּראָפֿיל, און דאַן דריקן דעם גרויסן קייַלעכדיקן "פֿאַרבינדן" קנעפּל. דער סטאַטוס זאָל זיך ענדערן צו "פֿאַרבונדן".
כדי צו באשטעטיגן אז דער טראפיק ווערט טאקע געפירט דורך אייער סערווער, עפנט יעדן IP-קאנטראל סערוויס אין אייער בלעטערער — די אדרעס וואס ווערט געוויזן זאל שטימען מיט YOUR_SERVER_IP.
סאָף
דורך אויספֿילן דעם גייד, האָט איר צוויי הויך-גיך, נעקסט-גענעראַציע פּראָטאָקאָלן וואָס לויפֿן פּאַראַלעל אויף אייער סערווער: Hysteria2 אויף פּאָרט 443/UDP און TUIC v5 אויף פּאָרט 8443/UDP. ביידע פּראָטאָקאָלן באַהאַלטן טראַנסמיטירטע טראַפיק ווי אַ נאָרמאַלע ענקריפּטעד QUIC פֿאַרבינדונג (HTTP/3), וואָס זיכערט אַ סטאַבילע פֿאַרבינדונג אפילו אויף גאָר נישט-סטאַבילע קאַנאַלן.
די קאָנפיגורירטע פּראָפֿילן קענען גענוצט ווערן ניט נאָר אויף Windows, נאָר אויך אימפּאָרטירט אין די Hiddify מאָביל אַפּ פֿאַר אַנדרויד אָדער iOS מיט ענלעכע סעטטינגס.
אויב איר טרעפט שוועריקייטן מיט קאנעקשאן, טשעקט ערשט די סערוויס סטאטוסן מיטן systemctl status קאמאנד hysteria.service (אדער tuic-server.service), זיכערט אז די פיירוואל רולס זענען אקטיוו ( ufw status ), און טשעקט נאכאמאל אז די IP אדרעס, UUID, און פאסווארדס זענען ריכטיג אריינגעגעבן. ביטע באמערקט: ארויסגעגעבענע זעלבסט-אונטערגעשריבענע סערטיפיקאטן זענען גילטיק פאר 365 טעג, ממילא נאך פונקט איין יאר וועלן זיי דארפן באנייט ווערן מיטן זעלבן openssl req קאמאנד.
