


آج، VPN اور پراکسی ٹیکنالوجیز کی مانگ میں تیزی سے اضافہ ہو رہا ہے۔ صارفین ان کو محفوظ انٹرنیٹ تک رسائی، سنسر شپ کو نظرانداز کرنے اور بیرونی خطرات سے بچانے کے لیے استعمال کرتے ہیں۔ جب آپ ایسے سرور سے جڑتے ہیں، تو آپ کا تمام ٹریفک ایک خفیہ سرنگ سے گزرتا ہے، اور سرور آپ کے نیٹ ورک کا گیٹ وے بن جاتا ہے۔
کلاسک پروٹوکول جیسے OpenVPN یا WireGuard مستحکم حالات میں اچھی کارکردگی کا مظاہرہ کرتے ہیں لیکن اکثر پیکٹ کے زیادہ نقصان (موبائل نیٹ ورکس، پبلک وائی فائی، سخت سنسرشپ والے ممالک) کے خراب کنکشنز پر رفتار میں کمی کا شکار ہوتے ہیں۔ یہ وہ جگہ ہے جہاں Hysteria2 اور TUIC جیسے جدید پروٹوکول کام میں آتے ہیں۔ وہ QUIC کے سب سے اوپر بنائے گئے ہیں، جو تیز رفتاری، کم تاخیر، اور مؤثر ٹریفک کی رکاوٹ کو باقاعدہ HTTPS (HTTP/3) کے طور پر پیش کرتے ہیں۔
Hysteria2 "سفاکانہ" الگورتھم کا استعمال کرتا ہے، جو دستیاب بینڈوتھ کو جارحانہ طور پر استعمال کرتا ہے۔ TUIC (ورژن 5) کی خصوصیات کم سے کم اوور ہیڈ، بہترین UDP سپورٹ، اور 0-RTT کنکشن اسٹیبلشمنٹ سے ہے۔
اس آرٹیکل میں، ہم Ubuntu/Debian پر سرور قائم کرنے اور ونڈوز سے منسلک ہونے کے بارے میں بات کریں گے۔
آپ کو کیا ضرورت ہے: Ubuntu 22.04/24.04 یا Debian 12 چلانے والا VPS، روٹ تک رسائی، اور سرور کا IP پتہ۔ کسی ڈومین کی ضرورت نہیں ہے۔
سرور سے جڑ رہا ہے۔
ونڈوز (PuTTY): PuTTY کھولیں، میزبان کے طور پر YOUR_SERVER_IP درج کریں، 22 بطور پورٹ، اور اپنے VPS فراہم کنندہ کے ای میل سے پاس ورڈ کے ساتھ روٹ کے طور پر لاگ ان کریں۔
Linux/macOS (ٹرمینل):
ssh root@YOUR_SERVER_IPنیچے دی گئی تمام کمانڈز اسی سیشن میں سرور پر چلائی جاتی ہیں۔
سرور کی تیاری (Ubuntu / Debian)
آئی پی فارورڈنگ کو فعال کریں۔
یہ سرور کو کلائنٹ کے پیکٹ کو مزید انٹرنیٹ پر بھیجنے کی اجازت دیتا ہے۔
nano /etc/sysctl.confپاس ورڈ درج کریں یا بنائیں (صرف انگریزی حروف اور اعداد استعمال کریں، کوئی خالی جگہ نہیں)۔
تلاش کریں اور غیر تبصرہ کریں (شروع میں # کو ہٹا دیں) یا درج ذیل لائن شامل کریں:
net.ipv4.ip_forward=1
فائل کو محفوظ کریں (Ctrl+O، Enter) اور باہر نکلیں (Ctrl+X)۔ ریبوٹ کیے بغیر تبدیلیاں لاگو کریں:
sysctl -pNAT سیٹ اپ (بہانا)
یہ ترتیب کلائنٹس کو اس کے IP ایڈریس کا استعمال کرتے ہوئے آپ کے سرور کے ذریعے انٹرنیٹ تک رسائی کی اجازت دیتی ہے۔
اپنے بیرونی نیٹ ورک انٹرفیس کا نام معلوم کریں (وہ جو انٹرنیٹ کا سامنا کرتا ہے):
ip link show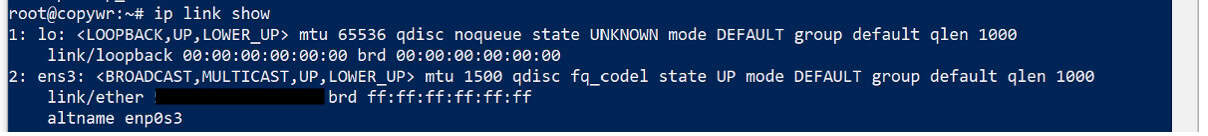
عام طور پر یہ eth0، ens3، یا enp1s0 ہوتا ہے۔ اسے کاپی کریں یا یاد رکھیں، پھر iptables میں ماسکریڈنگ قاعدہ شامل کریں — eth0 کو اپنے انٹرفیس نام سے تبدیل کریں:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables کے قواعد کو محفوظ کرنا
سرور ریبوٹ کے بعد قواعد کو دوبارہ ترتیب دینے سے روکنے کے لیے، انہیں محفوظ کرنے کی ضرورت ہے۔
apt update
apt install iptables-persistent -y
netfilter-persistent save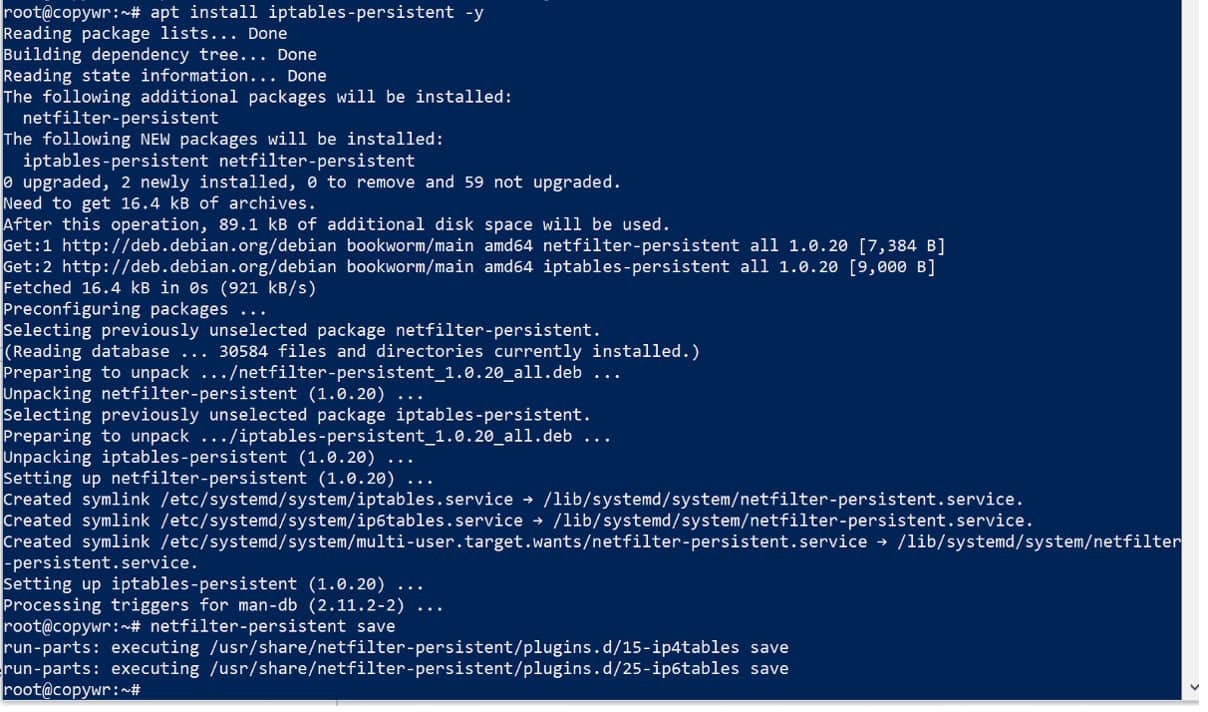
انسٹالیشن کے دوران آپ کو موجودہ IPv4/IPv6 قواعد کو محفوظ کرنے کے لیے ایک پرامپٹ نظر آ سکتا ہے — دونوں بار "ہاں" میں جواب دیں۔
فائر وال سیٹ اپ (UFW)
ہم ان تمام بندرگاہوں کو کھول دیتے ہیں جن کی ہمیں ضرورت ہو گی، لہذا بعد میں اس مرحلے پر واپس آنے کی ضرورت نہیں ہے: SSH کے لیے 22 (اسے چھوڑنے سے آپ سرور سے باہر ہو جائیں گے)، Hysteria2 کے لیے 443/udp، اور TUIC کے لیے 8443/udp۔
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw اسٹیٹس کے آؤٹ پٹ کو تینوں اصولوں کو فعال کے طور پر درج کرنا چاہیے۔
ہسٹیریا2
Hysteria2 سرور انسٹال کرنا
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
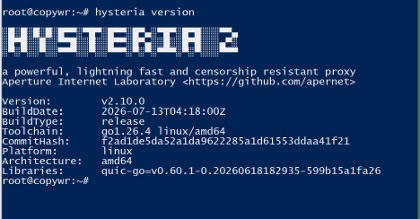
اس بات کو یقینی بنائیں کہ ورژن آؤٹ پٹ غلطیوں کے بغیر ظاہر ہوتا ہے - یہ تصدیق کرتا ہے کہ بائنری صحیح طریقے سے کام کرتی ہے۔
خود دستخط شدہ SSL سرٹیفکیٹ بنانا
آپ کے کمپیوٹر اور سرور کے درمیان ٹریفک کی حفاظت کے لیے ہمیں اپنی اپنی خفیہ کاری کیز کی ضرورت ہے۔ چونکہ ہمارے پاس کوئی ڈومین نہیں ہے، اس لیے ہم خود دستخط شدہ سرٹیفکیٹ تیار کریں گے جو 365 دنوں کے لیے درست ہے۔ اس کی وجہ سے، آپ کو بعد میں کلائنٹ میں "Skip Cert Verify" کو فعال کرنے کی ضرورت ہوگی۔
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/cert.crt اور private.key دونوں کو درج کیا جانا چاہیے۔
کنفیگریشن فائل بنانا
nano /etc/hysteria/config.yamlYOUR_PASSWORD کو اپنے پاس ورڈ سے تبدیل کرتے ہوئے درج ذیل کو چسپاں کریں (صرف انگریزی حروف اور اعداد، کوئی جگہ نہیں):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true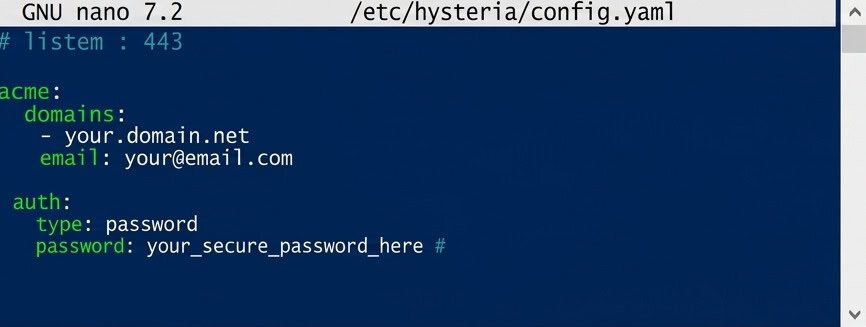
ماسکریڈ بلاک سرور کو ایک عام ویب سائٹ کی طرح دکھاتا ہے اگر کوئی براؤزر میں اپنا IP ایڈریس کھولتا ہے، بجائے اس کے کہ پراکسی کی علامات ظاہر ہوں۔
محفوظ کریں (Ctrl+O، Enter) اور باہر نکلیں (Ctrl+X)۔
آٹو اسٹارٹ ترتیب دے رہا ہے۔
nano /etc/systemd/system/hysteria.service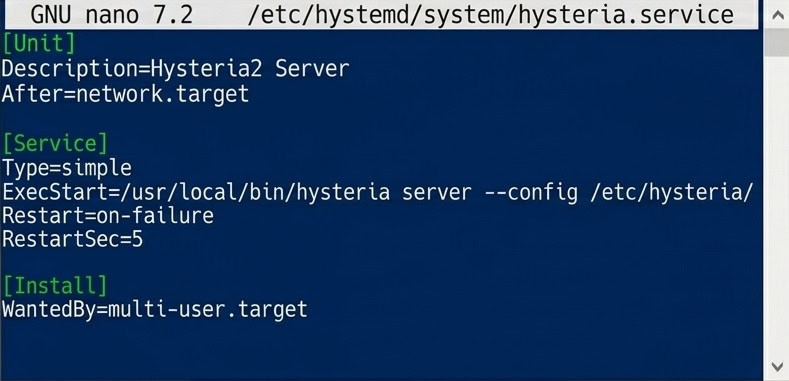
Hysteria2 آٹو اسٹارٹ کے لیے سسٹمڈ یونٹ فائل۔
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service
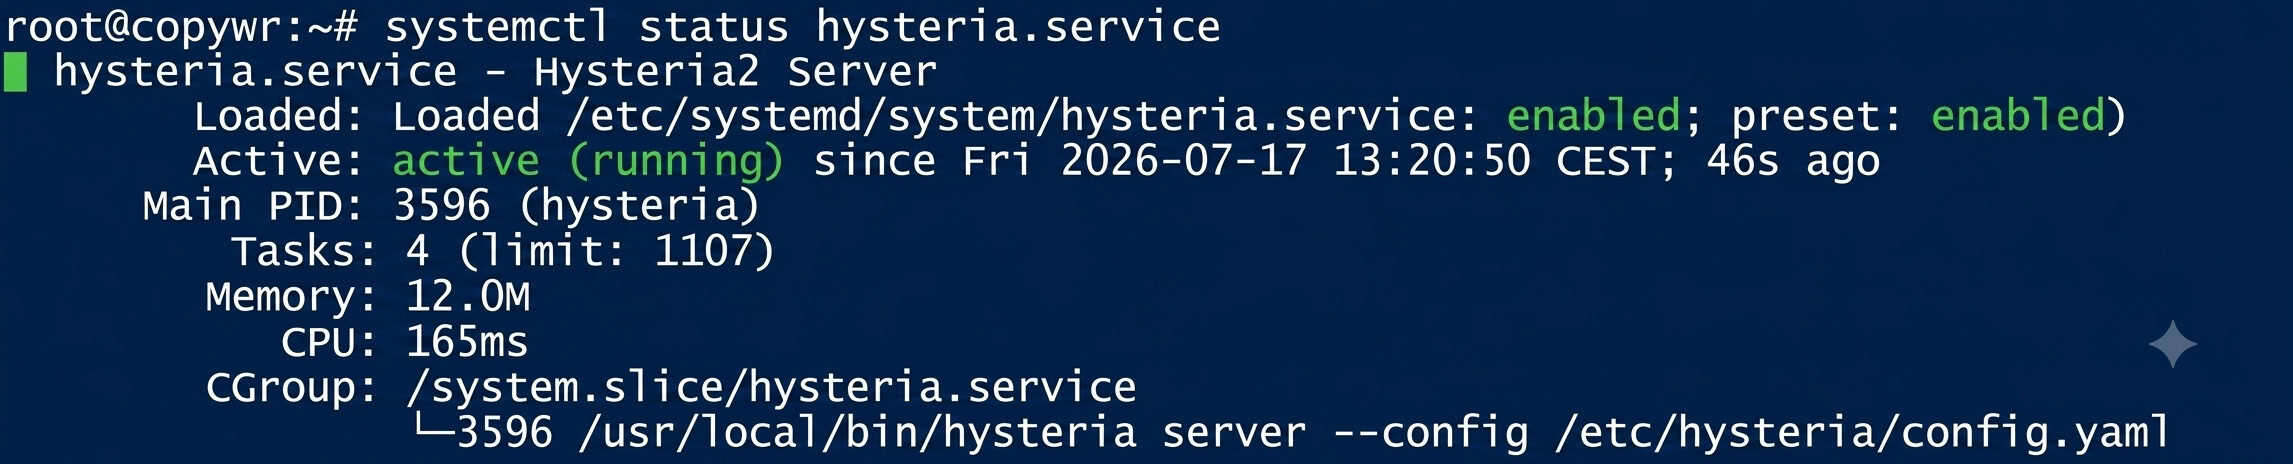
حالت کو فعال (چل رہا ہے) دکھانا چاہئے۔ اگر کنسول لاگ ویو پر "اٹک" گیا ہے تو اس سے باہر نکلنے کے لیے Q کو دبائیں۔
TUIC v5
TUIC ڈاؤن لوڈ اور انسٹال کرنا
mkdir -p /usr/local/sbin/tuicدستیاب ریلیز کو چیک کریں:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10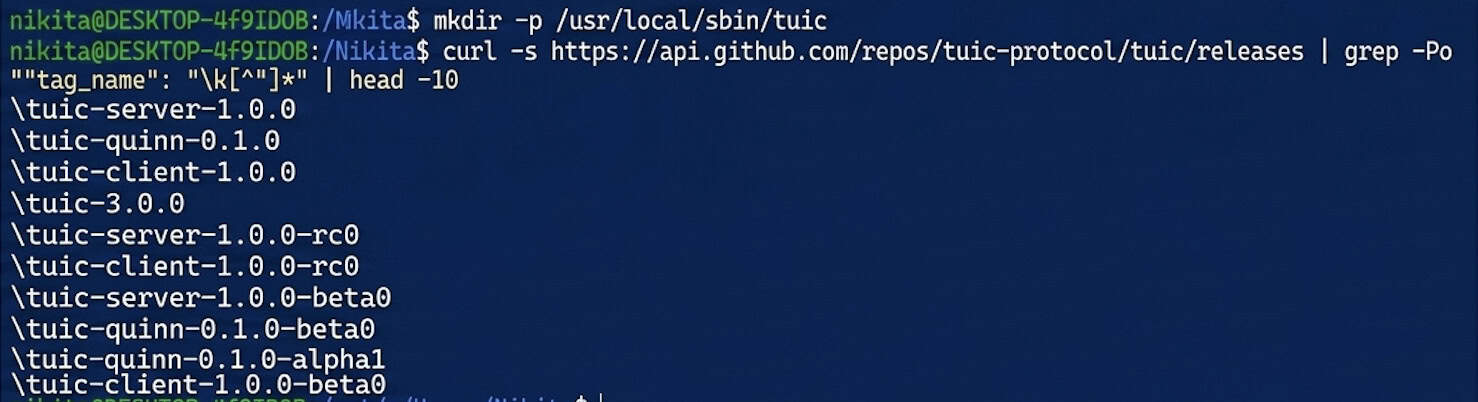
سرور بائنری ڈاؤن لوڈ کریں - موجودہ ورژن نمبر کو 1.0.0 کے لیے تبدیل کریں:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version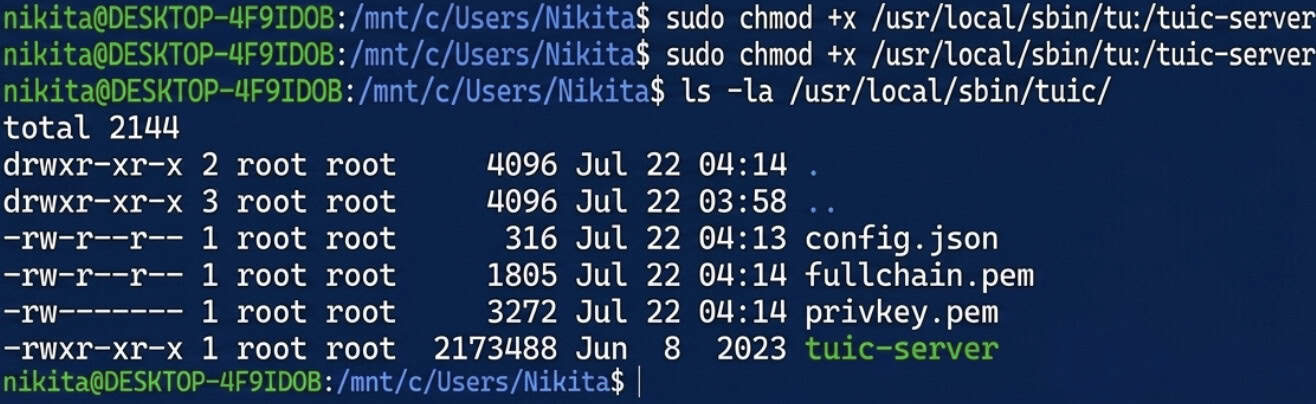
TUIC کے لیے خود دستخط شدہ سرٹیفکیٹ بنانا
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/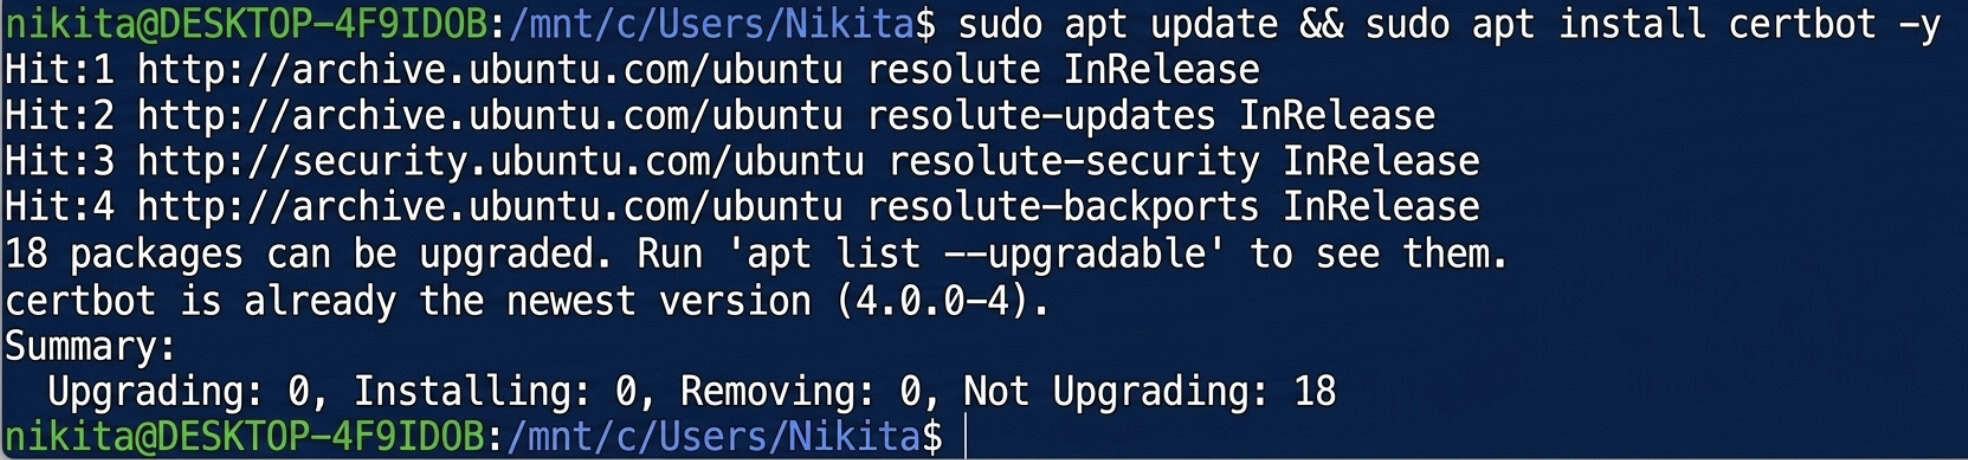
UUID تیار کرنا
apt install uuid-runtime -y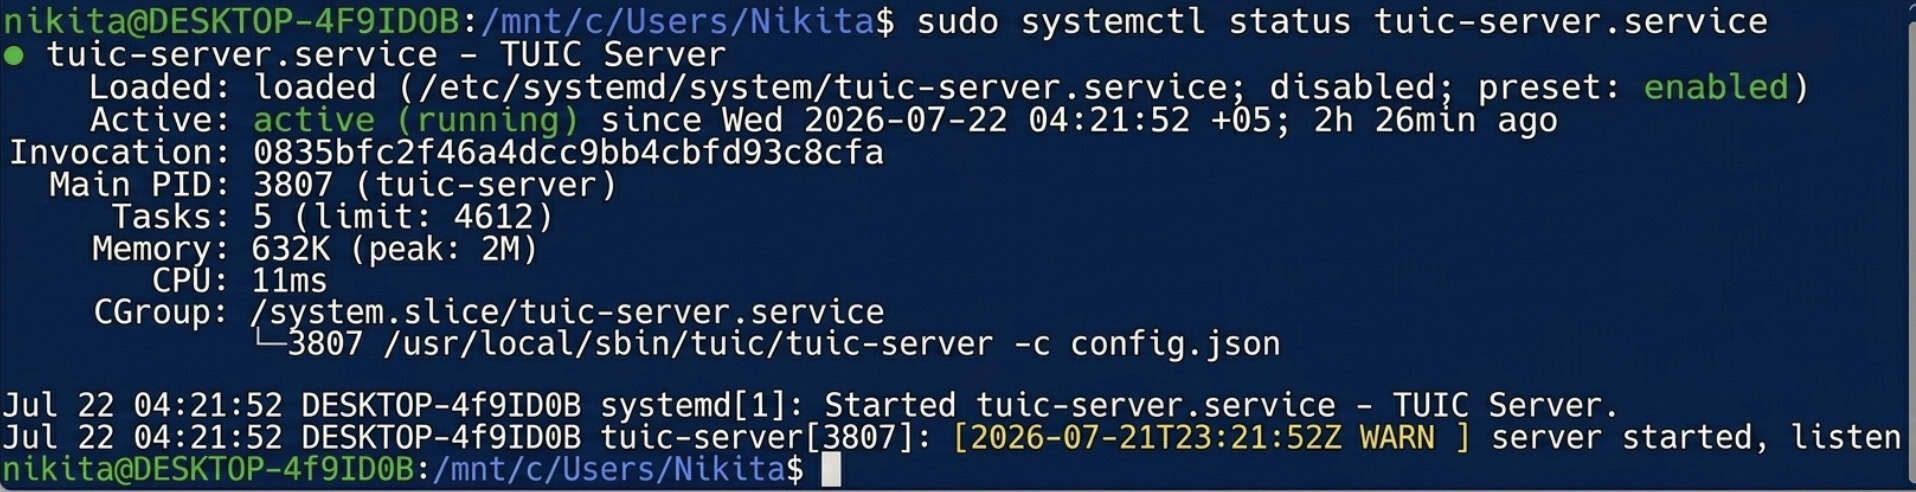
uuidgen
نتیجے میں آنے والے UUID کو کاپی کریں — آپ کو نیچے سرور کی تشکیل اور کلائنٹ کی ترتیبات دونوں میں اس کی ضرورت ہوگی۔
کنفیگریشن فائل بنانا
TUIC سرور کے لیے مکمل config.json:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}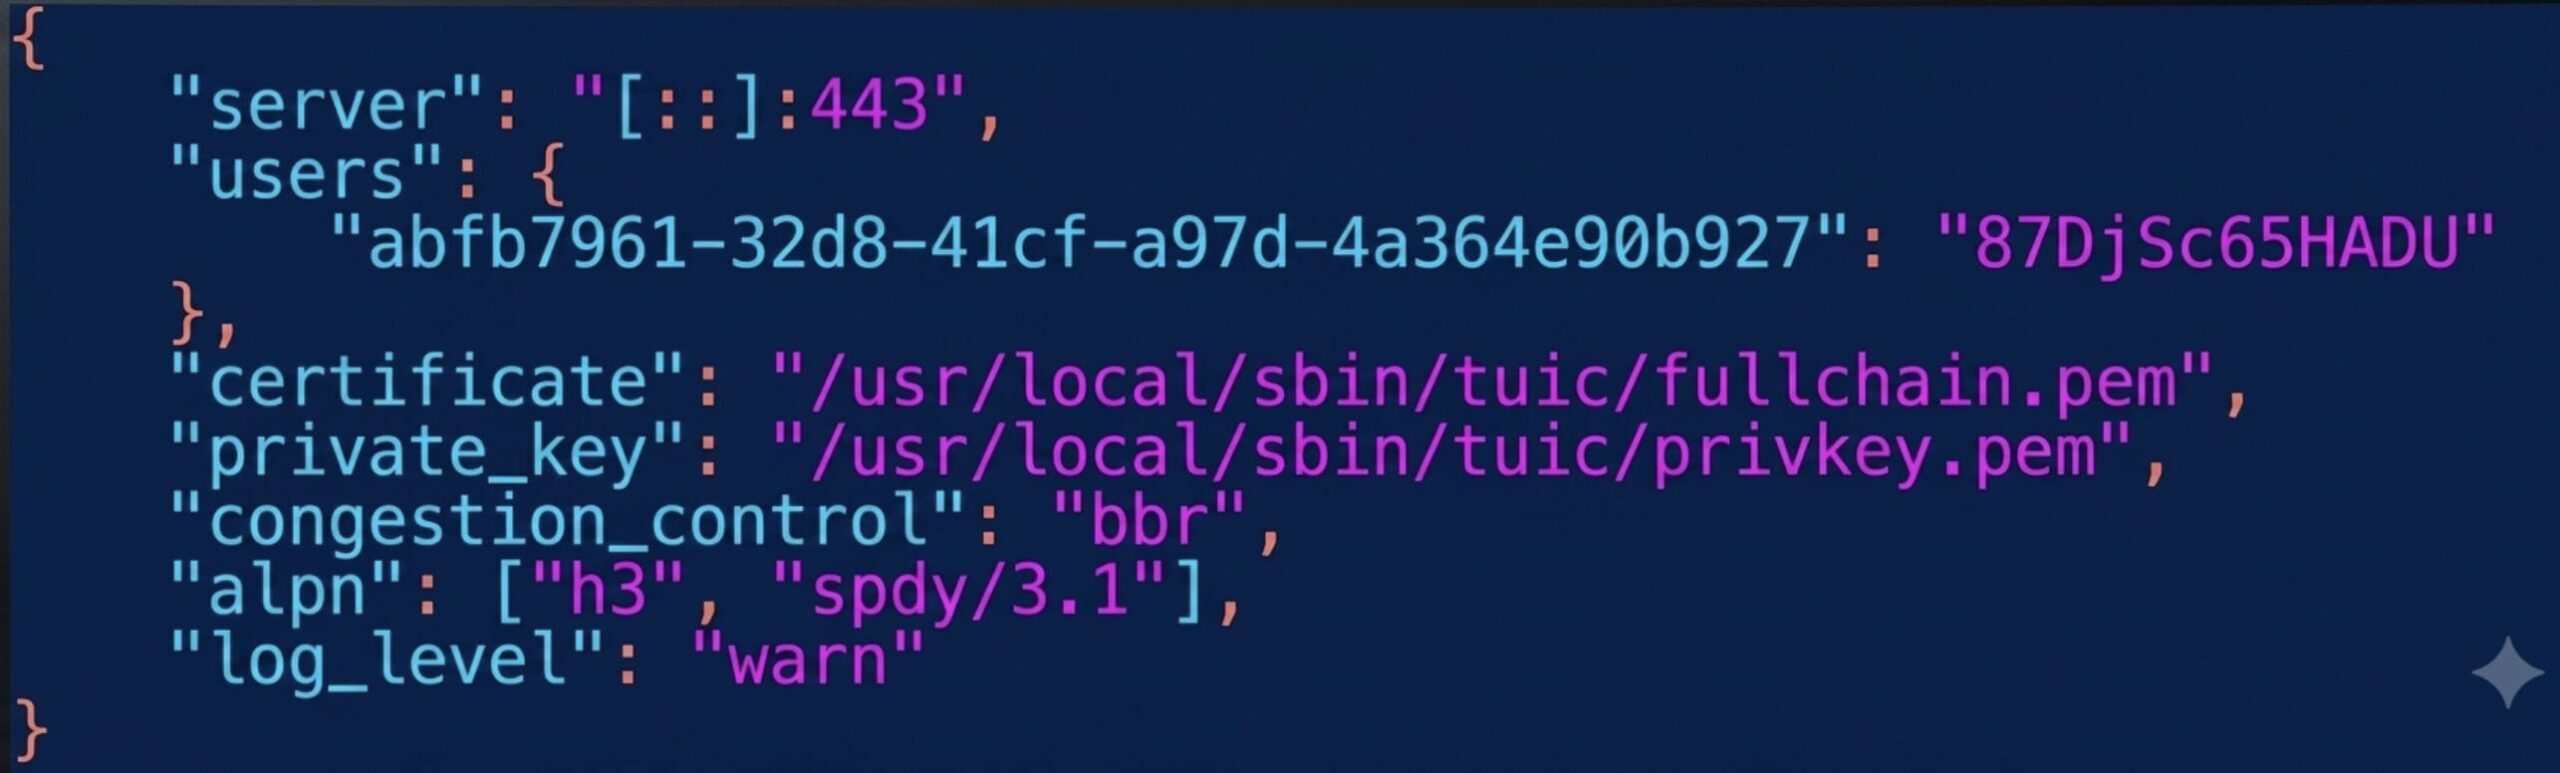
ہم یہاں پورٹ 8443 استعمال کرتے ہیں کیونکہ 443 کو پہلے ہی Hysteria2 نے لیا ہے۔ YOUR_UUID کو مرحلہ 4.3 کی قدر سے اور YOUR_TUIC_PASSWORD کو اپنے پاس ورڈ سے تبدیل کریں۔
محفوظ کریں (Ctrl+O، Enter) اور باہر نکلیں (Ctrl+X)۔
دستی آغاز کی جانچ کرنا
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json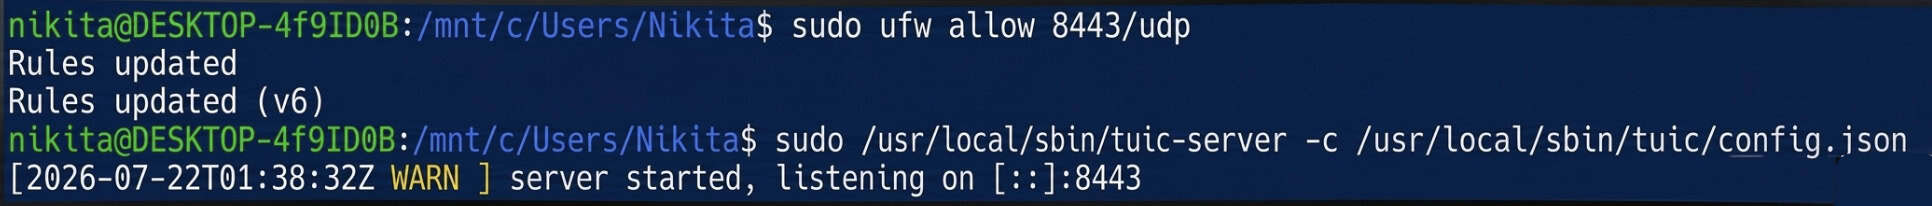
اگر کوئی نقص ظاہر نہیں ہوتا ہے، تو ترتیب درست ہے۔ اسے Ctrl+C کے ساتھ روکیں اور آٹو سٹارٹ ترتیب دینے کے لیے آگے بڑھیں۔
آٹو اسٹارٹ ترتیب دے رہا ہے۔
nano /etc/systemd/system/tuic-server.service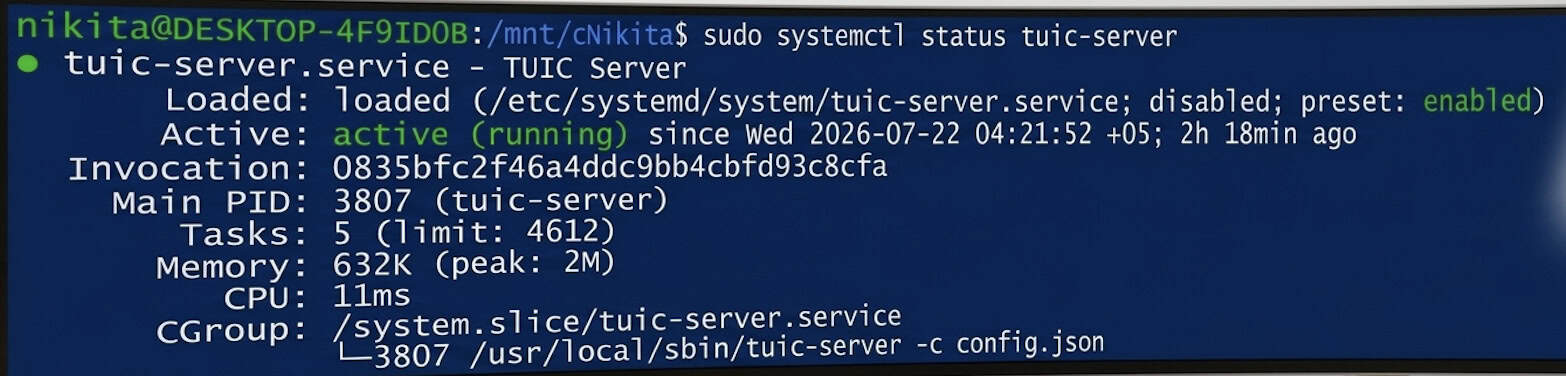
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
حالت کو فعال (چل رہا ہے) دکھانا چاہئے۔
اب سرور پر دو بہترین اور تیز ترین جدید پروٹوکول متوازی طور پر چل رہے ہیں، دونوں باقاعدہ QUIC/HTTPS ٹریفک کے طور پر چھپے ہوئے ہیں: معیاری پورٹ 443/udp پر Hysteria2، اور پورٹ 8443/udp پر TUIC v5۔
ونڈوز سے جڑ رہا ہے۔
Hiddify انسٹال کرنا
ونڈوز کے لیے Hiddify کو آفیشل ویب سائٹ سے ڈاؤن لوڈ اور انسٹال کریں: https://hiddify.com۔ "Next" / "Install" کے ساتھ انسٹالر کے ذریعے کلک کریں۔ اگر Windows SmartScreen ظاہر ہوتا ہے، تو "مزید معلومات" → "بہرحال چلائیں" کا انتخاب کریں۔
Hysteria2 پروفائل
کلک کریں + (نیا پروفائل) → "دستی اندراج" → پروٹوکول Hysteria2 ، اور بھریں:
|
فیلڈ |
قدر |
|
پروفائل کا نام |
میرا ہسٹیریا 2 سرور |
|
ایڈریس |
YOUR_SERVER_IP |
|
پورٹ |
443 |
|
پاس ورڈ |
مرحلہ 3.3 سے پاس ورڈ |
|
SNI |
YOUR_SERVER_IP |
|
سرٹیفکیٹ کی تصدیق کو چھوڑیں۔ |
On |
اسکپ سرٹیفکیٹ کی تصدیق کو فعال کرنے کی ضرورت ہے کیونکہ سرٹیفکیٹ خود دستخط شدہ ہے — اس کے پیچھے کوئی قابل اعتماد سرٹیفکیٹ اتھارٹی نہیں ہے۔
TUIC v5 پروفائل
کلک کریں + (نیا پروفائل) → "دستی اندراج" → پروٹوکول TUIC ، اور پُر کریں:
|
فیلڈ |
قدر |
|
پروفائل کا نام |
میرا TUIC سرور |
|
ایڈریس |
YOUR_SERVER_IP |
|
پورٹ |
8443 |
|
یو یو ای ڈی |
مرحلہ 4.3 سے UUID |
|
پاس ورڈ |
مرحلہ 4.4 سے پاس ورڈ |
|
بھیڑ کنٹرول |
بی بی آر |
|
SNI |
YOUR_SERVER_IP |
|
سرٹیفکیٹ کی تصدیق کو چھوڑیں۔ |
On |
جڑنا اور تصدیق کرنا
ایک پروفائل منتخب کریں، پھر بڑے گول "کنیکٹ" بٹن پر کلک کریں۔ اسٹیٹس کو "کنیکٹڈ" میں تبدیل ہونا چاہیے۔
اس بات کی تصدیق کرنے کے لیے کہ ٹریفک درحقیقت آپ کے سرور سے روٹ ہوئی ہے، اپنے براؤزر میں کوئی بھی IP-چیکنگ سروس کھولیں — دکھایا گیا پتہ YOUR_SERVER_IP سے مماثل ہونا چاہیے۔
نتیجہ
اس گائیڈ کو مکمل کرنے سے، آپ کے پاس دو تیز رفتار، اگلی نسل کے پروٹوکول ہیں جو آپ کے سرور پر متوازی چل رہے ہیں: پورٹ 443/UDP پر Hysteria2 اور پورٹ 8443/UDP پر TUIC v5۔ دونوں پروٹوکول ٹرانسمیٹڈ ٹریفک کو ایک معیاری انکرپٹڈ QUIC کنکشن (HTTP/3) کے طور پر چھپاتے ہیں، انتہائی غیر مستحکم چینلز پر بھی ایک مستحکم کنکشن کو یقینی بناتے ہیں۔
ترتیب شدہ پروفائلز کو نہ صرف ونڈوز پر استعمال کیا جا سکتا ہے بلکہ اسی طرح کی ترتیبات کے ساتھ Android یا iOS کے لیے Hiddify موبائل ایپ میں بھی درآمد کیا جا سکتا ہے۔
اگر آپ کو کنکشن کی دشواریوں کا سامنا کرنا پڑتا ہے، تو سب سے پہلے systemctl status کمانڈ hysteria.service (یا tuic-server.service ) کا استعمال کرتے ہوئے سروس سٹیٹس کو چیک کریں، یقینی بنائیں کہ فائر وال رولز فعال ہیں ( ufw status )، اور دوبارہ چیک کریں کہ IP ایڈریس، UUID، اور پاس ورڈ صحیح طریقے سے درج کیے گئے ہیں۔ براہ کرم نوٹ کریں: جاری کردہ خود دستخط شدہ سرٹیفکیٹ 365 دنوں کے لیے کارآمد ہیں، اس لیے ٹھیک ایک سال کے بعد، انہیں اسی openssl req کمانڈ کا استعمال کرتے ہوئے تجدید کرنے کی ضرورت ہوگی۔
