


Дар ин мақола мо аҳамияти корбарони дуруст ташкилшудаи Linux-ро меомӯзем. Мо ҳуқуқҳои дастрасиро тавсиф хоҳем кард, ки аз чӣ гуна эҷод кардан ва танзим кардани корбарон сар карда ва то чӣ гуна додани дастрасӣ ба файлҳо ва ҷузвдонҳои мушаххас. Мо инчунин баъзе асбобҳои муҳими амниятӣ, аз қабили sudo ва SELinux, ки системаро аз фаъолияти номатлуб муҳофизат мекунанд, муҳокима хоҳем кард.
Муҳимияти идоракунии корбар ва ҳуқуқҳои дастрасӣ дар Linux
Дар ҷаҳони Linux, идоракунии корбарон ва ҳуқуқҳои дастрасӣ нақши калидӣ доранд. Linux-ро ҳамчун як хонаи калон тасаввур кунед, ки дар он ҳар як корбар иҷорагир ва ҳар як файл як ҳуҷра аст. Идоракунии корбарон мисли таъин кардани калиди беназири онҳо ба ҳар як иҷорагир аст, дар ҳоле ки ҳуқуқҳои дастрасӣ корҳое мебошанд, ки онҳо метавонанд дар ҳуҷраи худ анҷом диҳанд.
Вақте ки корбар эҷод мешавад, ба ӯ ном ва идентификатори беназир ( UID ) дода мешавад, ба монанди калиди шахсии манзил. Корбар инчунин гурӯҳе дорад , ки онҳоро бо дигар иҷорагирон муттаҳид мекунад. Гурӯҳ мисли клубест, ки аъзоён дар он имтиёзҳои муштарак доранд.
Ҳуқуқҳои дастрасӣ ба файлҳо ба се категория тақсим мешаванд: соҳиб ( корбар ), гурӯҳ ва дигарон . Ҳар як калид (корбар) метавонад ҳуқуқҳои беназири худро барои хондан, навиштан ва иҷро барои ҳар як категория дошта бошад. Масалан, соҳиби файл метавонад ҳуқуқҳои хондан ва навиштан дошта бошад, гурӯҳ - танҳо хондан ва дигарон - ҳеҷ чиз.
Сиёсатҳои амниятӣ ба монанди sudo ва SELinux , ки дар системаҳои Linux истифода мешаванд, сазовори таваҷҷӯҳи махсус мебошанд. Sudo як фармони махсус аст, ки ба корбарони муқаррарӣ имкон медиҳад, ки муваққатан аз ҳуқуқҳои суперкорбар (root) барои иҷрои вазифаҳои мушаххасе, ки одатан танҳо барои маъмурон дастрасанд, истифода баранд. Ин ба пешгирии хатогиҳои тасодуфӣ ё сӯиистифода аз ҳуқуқҳои суперкорбар мусоидат мекунад. Ҳангоми истифодаи sudo , корбар одатан бояд пароли худро барои тасдиқи шахсияти худ ворид кунад. Пас аз ин, онҳо метавонанд фармонҳоро бо ҳуқуқҳои суперкорбар (root) мувофиқи қоидаҳои муқарраршуда дар файли sudoers иҷро кунанд.
SELinux як қабати иловагии амниятӣ барои системаи амалиётии Linux мебошад. Он назорат мекунад, ки кадом барномаҳо ва файлҳоро дар система истифода бурдан мумкин аст ва дастрасиро ба онҳо маҳдуд мекунад, то аз дахолат ва ҳамлаҳо пешгирӣ карда шавад. Ин серверро тавассути пешгирии кӯшишҳои ҳакерӣ ё амалҳои зараровар бехатартар мекунад.
Эҷод ва идоракунии корбарон
Чӣ гуна корбарро дар Linux эҷод кардан мумкин аст
Корбарони Linux одатан бо истифода аз фармони useradd эҷод карда мешаванд . Масалан, барои эҷоди корбаре бо номи "username", шумо бояд инҳоро ворид кунед:
useradd usernameЧӣ тавр танзим кардани пароли корбари Linux
Пас аз эҷоди корбар, ҳисоби ӯ бо парол муҳофизат карда намешавад. Барои муқаррар кардани парол барои корбари нав, аз фармони passwd истифода баред :
passwd usernameДар куҷо номи корбар номи корбарест, ки парол барои ӯ муқаррар карда мешавад.
Чӣ тавр дидани рӯйхати корбарон дар Linux
Барои дидани рӯйхати корбарон дар Linux бо як фармон дар терминал, шумо метавонед фармони cut -ро истифода баред :
cut -d: -f1 /etc/passwdИн фармон мундариҷаи файли /etc/passwd -ро, ки дорои маълумот дар бораи ҳамаи корбарон аст, мехонад.
Барои гирифтани маълумот дар бораи корбари мушаххас шумо метавонед фармонро истифода баред:
id usernameИн UID , GID ва Groups-и корбарро нишон медиҳад.
Нест кардани корбари Linux
Барои нест кардани корбар, фармони userdel -ро истифода баред :
userdel usernameАммо, ин фармон файлҳоро дар директорияи хонагии корбар нест намекунад. Барои нест кардани онҳо, шумо метавонед аз параметри -r истифода баред :
userdel -r usernameИн номи корбарро бо феҳристи хонагии онҳо ва ҳамаи файлҳои дохили он нест мекунад.
Тағир додани корбари Linux
Барои тағир додани маълумот дар бораи корбар, фармони usermod -ро истифода баред . Асбоб аз синтаксиси зерин истифода мебарад:
usermod argument userРӯйхати пурраи далелҳои эҳтимолӣ дар кӯмаки утилита нишон дода мешавад:
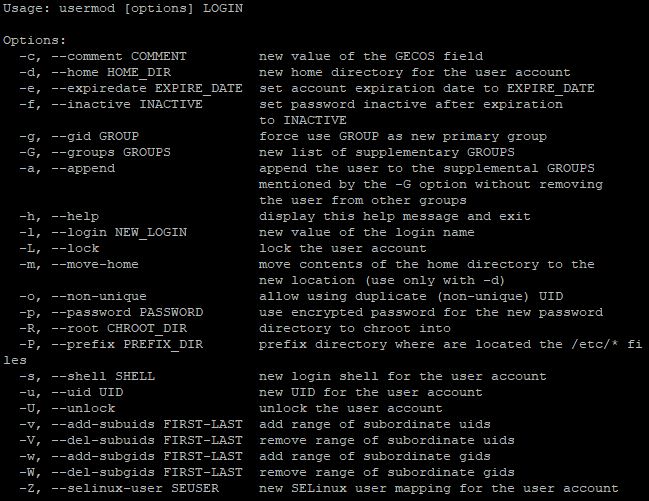
Масалан, барои тағир додани феҳристи хонагии корбар шумо фармонро истифода мебаред:
usermod -d /new/path/to/directory usernameЭҷод ва идоракунии гурӯҳҳои корбарон дар Linux
Гурӯҳҳои корбарон дар Linux ба маъмурон имкон медиҳанд, ки корбаронро бо ҳуқуқи дастрасии шабеҳ гурӯҳбандӣ кунанд. Ин идоракунии ҳуқуқҳои дастрасиро осон мекунад ва амнияти системаро тавассути имкон медиҳад, ки ҳуқуқҳо дар сатҳи гурӯҳ муқаррар карда шаванд, на ин ки барои ҳар як корбар алоҳида. Ҳамчун мисол, мо гурӯҳи таҳиягаронро бо маъмури корбар баррасӣ хоҳем кард.
Чӣ тавр сохтани гурӯҳи корбарон дар Linux
Барои эҷоди гурӯҳи нав, фармони groupadd- ро бо номи гурӯҳи нав истифода баред:
sudo groupadd group_nameДар мисоли мо, фармон чунин хоҳад буд:
sudo groupadd developersЧӣ тавр як гурӯҳи корбарро дар Linux нест кардан мумкин аст
Барои нест кардани гурӯҳ, фармони groupdel -ро истифода баред :
sudo groupdel group_nameҲамин тариқ, фармон:
sudo groupdel developersГурӯҳеро бо номи developers нест мекунад.
Илова кардани корбарон ба гурӯҳ
Барои илова кардани корбар ба гурӯҳи мушаххас, фармони usermod -ро истифода баред :
sudo usermod -aG group_name user_nameБарои намуна:
sudo usermod -aG developers adminИн фармон корбареро бо номи admin ба гурӯҳи таҳиягарон илова мекунад.
Хориҷ кардани корбарон аз гурӯҳ
Барои хориҷ кардани корбар аз гурӯҳ, фармони deluser-ро истифода баред :
sudo deluser user_name group_nameФармон барои хориҷ кардани мудири корбар аз гурӯҳи таҳиягарон :
sudo deluser admin developersНамоиши рӯйхати гурӯҳҳо дар Linux
Барои дидани рӯйхати ҳамаи гурӯҳҳо дар система, фармони cat- ро бо файли /etc/group истифода баред :
cat /etc/groupИн фармон рӯйхати ҳамаи гурӯҳҳои системаро нишон медиҳад.
Санҷиши узвияти гурӯҳи корбарон
Пас аз иҷрои амалҳо, шумо метавонед бо истифода аз фармони groups ба кадом гурӯҳҳо тааллуқ доштани корбарро тафтиш кунед:
groups user_nameҲамин тариқ, мо асосҳои идоракунии гурӯҳҳои корбаронро дар Linux омӯхтаем. Акнун, биёед ба марҳилаи навбатӣ мегузарем - баррасии таъини ҳуқуқи дастрасӣ ба файлҳо ва директорияҳо. Ин раванд имкон медиҳад, ки корбарон ё гурӯҳҳо чӣ гуна амалҳоро дар робита бо файлҳо ва директорияҳои мушаххас иҷро кунанд, идоракунии самараноки амният ва дастрасӣ ба захираҳои системаро таъмин кунанд.
Додани ҳуқуқи дастрасӣ ба файлҳо ва директорияҳо
Намояндагии рамзии ҳуқуқҳои дастрасӣ
Тавре ки мо аллакай фаҳмидем, дар Linux 3 категорияи корбарон мавҷуданд: соҳиб ( user ), гурӯҳ ва дигарон . Ҳар яки онҳо метавонад гурӯҳҳои муайяни дастрасӣ ба файлҳо ё директорияҳоро дошта бошад:
- Хондан (Хондан - r): Имкони дидани мундариҷаи файл ё директорияро медиҳад.
- Навиштан (навиштан - w): Имконияти тағир додани файл ё эҷоди файли нав дар дохили директорияро фароҳам меорад. Барои директория, ин инчунин имкон медиҳад, ки файлҳоро аз он нест кунед.
- Иҷро кардан (Иҷро кардан - x): Иҷозат медиҳад, ки файл (агар он файли иҷрошаванда бошад) ё ворид кардани директория (агар он директория бошад).
Дар системаҳои оилавии Linux, ҳуқуқҳои дастрасӣ бо сатри 10 аломат ифода карда мешаванд. Аломати аввал навъи файлро (файл, директория ва ғ.) нишон медиҳад ва нӯҳ аломати боқимонда се гурӯҳи се аломат барои ҳар як гурӯҳи корбарон мебошанд. Барои фаҳмидани он, биёед як мисолро дида бароем.
Ҳуқуқҳои дастрасӣ -rwxr-xr-- маъно дорад:
- Аломати аввал (-) навъи файлро нишон медиҳад (дар ин ҳолат файли муқаррарӣ).
- Се аломат барои соҳиб (rwx) нишон медиҳад, ки соҳиби ҳуқуқҳои хондан, навиштан ва иҷро кардан дорад.
- Се аломат барои гурӯҳ (rx) нишон медиҳад, ки аъзоёни гурӯҳ танҳо ҳуқуқҳои хондан ва иҷроиш доранд.
- Се аломат барои дигарон (r--) маънои онро дорад, ки корбарони дигар танҳо файлро хонда метавонанд.
Ҳуқуқҳои дастрасӣ бо истифода аз фармони chmod муқаррар карда мешаванд ва синтаксис чунин ба назар мерасад:
chmod [options] mode file(s)дар куљо:
- [параметрҳо] - параметрҳои иловагӣ, ба монанди -R барои ба таври рекурсивӣ тағир додани ҳуқуқҳои дастрасӣ ба директория ва зеркаталогҳои он.
- режим - сатри махсус, ки муайян мекунад, ки кадом ҳуқуқҳои дастрасӣ ва барои кӣ иваз карда мешаванд. Режимро бо аломатҳо (r, w, x) ва битҳо (0 ё 1) муайян кардан мумкин аст. Қиматҳои ададии режим низ метавонанд истифода шаванд (мо дар бораи онҳо баъдтар сӯҳбат хоҳем кард)
- файл(ҳо) - файлҳо ё директорияҳое, ки ба онҳо тағирот татбиқ карда мешавад.
Ин утилита як абзори хеле пурқувват аст, аз ин рӯ мо танҳо чанд фармонҳои асосиро ҳамчун намуна дида мебароем.
Ҳуқуқи дастрасӣ ба файлро тағир диҳед, то соҳиби ҳуқуқи хондан ва навиштан, гурӯҳ танҳо ҳуқуқи хондан дошта бошад ва корбарони дигар ҳуқуқ надошта бошанд:
chmod u=rw,g=r,o= filenameБарои ҳамаи корбарон барои хондан ва навиштан ба файл ҳуқуқҳои дастрасӣ таъин кунед:
chmod a+rw filenameҲуқуқҳои дастрасиро барои ҳама файлҳо ва зеркаталогҳои директория ба таври рекурсивӣ тағир диҳед:
chmod -R u+rwx directoryНамояндагии рақамии ҳуқуқҳои дастрасӣ
Дар намоиши ададӣ ҳар як категорияи корбар (соҳиб, гурӯҳ, дигарон) рақами худро дорад ва омезиши ин рақамҳо ҳуқуқи дастрасии ниҳоиро муқаррар мекунад. Монанди рамзӣ, ҳар як аз се ҳуқуқ арзиши худро дорад, аммо бо рақамӣ:
- Хондан (хондан) - арзиши 4
- Навиштан (навиштан) - қимати 2
- Иҷро кардан (иҷро кардан) - арзиши 1
Қиматҳои рақамӣ инчунин барои муайян кардани намуди корбар истифода мешаванд:
- Соҳиби файл (корбар) - рақами аввал
- Гурӯҳи соҳибкорон (гурӯҳ) - рақами дуюм
- Истифодабарандагони дигар (дигар) - рақами сеюм
Ҳамин тариқ, муаррифии пурраи ададии ҳуқуқҳои дастрасии файл аз се рақам иборат аст, ки ҳар кадоми онҳо маҷмӯи арзишҳои ҳуқуқҳоро барои категорияи муайяни корбар ифода мекунанд. Ин назар ба истифодаи 10 аломат дар муаррифии рамзӣ то андозае қулайтар аст. Менеҷмент дар ин ҳолат чунин хоҳад буд:
chmod XYZ fileки дар он X , Y ва Z рақамҳое мебошанд, ки мутаносибан ҳуқуқҳои дастрасиро барои соҳиб, гурӯҳ ва дигар корбарон ифода мекунанд.
Масалан, барои додани ҳуқуқи дастрасӣ ба соҳиби комил (хондан, навиштан ва иҷро кардан) ва гурӯҳ ва корбарони дигар танҳо хондан ва иҷро кардан, шумо метавонед фармонро истифода баред:
chmod 755 fileБиёед мисолҳои дигарро дида бароем:
chmod 700 fileТанҳо соҳиби ҳуқуқ барои хондан, навиштан ва иҷро кардан дорад, дар ҳоле ки гурӯҳ ва дигар корбарон ҳуқуқи дастрасӣ надоранд.
chmod 644 fileСоҳиб ҳуқуқи хондан ва навиштанро дорад, дар ҳоле ки гурӯҳ ва корбарони дигар танҳо ҳуқуқи хондан доранд.
chmod 751 fileСоҳиб ҳуқуқҳои пурра дорад, гурӯҳ ҳуқуқи хондан ва иҷро кардан дорад ва корбарони дигар танҳо ҳуқуқҳои иҷро доранд.
Тавре ки мо қаблан зикр кардем, асбоб дорои функсияҳои хеле васеъ мебошад. Дар баъзе ҳолатҳо, имконоти дар бахши "ёрӣ" мавҷудбуда кофӣ нестанд:
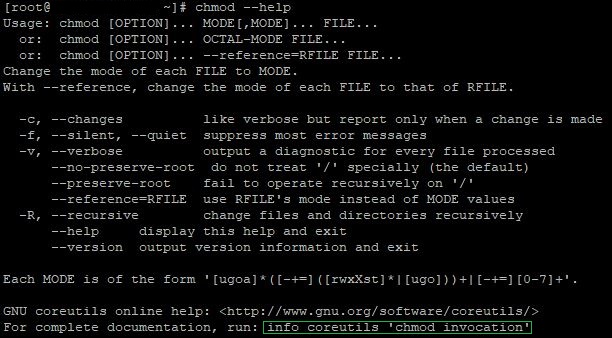
Ба сатри охир диққат диҳед. Истифодаи ин фармон ҳуҷҷатҳои муфассалтарро дар бораи асбоб мекушояд. Шумо инчунин метавонед ба саҳифаи расмии Википедиаи утилита муроҷиат кунед , ки дар он шумо метавонед маълумоти муфассалро дар бораи Chmod пайдо кунед.
хулоса
Истифодабарандагони Linux ва идоракунии онҳо барои амният ва кори устувори ОС хеле муҳиманд. Дар ин мақола мо аҳамияти идоракунии самараноки корбар ва ҳуқуқҳои дастрасӣ дар Linux, фарогирии эҷод ва идоракунии корбарон, кор бо гурӯҳҳои корбарон ва таъини ҳуқуқи дастрасӣ ба файлҳо ва директорияҳоро қайд кардем.
