


Сипар дар Linux дар таъмини системаи компютерӣ нақши муҳим мебозад. Он ҳамчун монеа амал мекунад, трафики шабакаро назорат ва филтр мекунад, то системаро аз дастрасии беиҷозат, ҳамлаҳо ва дигар таҳдидҳо муҳофизат кунад. Бе Firewall дуруст танзимшуда, сервер метавонад ба намудҳои гуногуни ҳамлаҳои киберӣ осебпазир бошад, ки ба оқибатҳои ҷиддии амният ва махфияти додаҳо оварда мерасонад.
Дар ин мақола, мо ду абзори асосиро барои танзими девори оташи Linux баррасӣ хоҳем кард: firewalld ва iptables. Мо таҳлили муқоисавии хусусиятҳо, функсияҳо ва бартариҳои онҳоро анҷом медиҳем. Илова бар ин, мо дастурҳои муфассалро барои танзим ва истифодаи ҳар яки ин абзорҳо пешниҳод хоҳем кард, инчунин таҷрибаҳои беҳтарини амнияти системаи худро бо девори оташ дар платформаи Linux баррасӣ хоҳем кард. Ҳамаи амалҳо дар сервери виртуалӣ бо дастрасии root нишон дода мешаванд.
Танзими девори девор дар Linux
Firewalld (Firewall Daemon) як барнома барои идоракунии девори оташ дар системаҳои оператсионии Linux мебошад. Он интерфейси корбариро барои танзими қоидаҳои девори оташ, иҷозат додан ё масдуд кардани пайвастҳои барномаҳои шабакавӣ фароҳам меорад. Он дар аксари дистрибутивҳои сервер пешфарз пешакӣ насб карда мешавад. Агар Firewalld пешакӣ насб нашуда бошад, онро мустақилона аз анборҳои расмии дистрибутив насб кардан мумкин аст.
Барои системаҳои Red Hat (ба монанди RHEL, CentOS, Fedora) насб бо фармони зерин иҷро карда мешавад:
yum install firewalldБарои Debian/Ubuntu:
apt-get install firewalldПас аз насб, он метавонад фавран бо фармони зерин оғоз ва фаъол карда шавад:
systemctl start firewalldБаъдан, шумо бояд хидматро ба оғозёбӣ илова кунед:
systemctl enable firewalld
Дар ин лаҳза мо тавсия медиҳем, ки ufw-ро ғайрифаъол созем, зеро истифодаи ҳамзамон ин асбоб бо девори девор ё iptables тавсия дода намешавад. Вазъиятро тафтиш кунед:
systemctl status ufw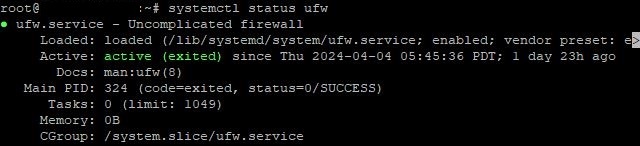
Барои қатъ кардани он, фармонро ворид кунед:
systemctl stop ufwБарои пурра хомӯш кардан:
ufw disableПас аз ин амалҳо, шумо метавонед ба танзими девори девор идома диҳед.
Аввалан, муайян кардани минтақаҳои эътимод зарур аст. Firewalld барои муайян кардани сатҳи эътимод ба интерфейсҳои шабака консепсияи минтақаҳоро истифода мебарад. Ба ҳар як интерфейс як минтақа таъин карда мешавад ва қоидаҳои брандмауэр дар асоси минтақа истифода мешаванд. Рӯйхати ҳамаи минтақаҳои дастрас бо фармони зерин кушода мешавад:
firewall-cmd --get-zonesОдатан, 4 минтақаи асосӣ истифода мешаванд:
- умумӣ: Ин минтақа барои шабакаҳое мебошад, ки шумо онҳоро хатарнок мешуморед;
- бахши хусусї: Ба шабакаҳои хонагӣ ё дигар пайвастҳои шабакаи боэътимод дахл дорад;
- Дохилӣ: Барои шабакаҳои дохилӣ, ба монанди шабакаҳои дохили созмон ё шабакаи корпоративӣ истифода мешавад;
- ДМЗ: Ин минтақа одатан серверҳо ҷойгир карда мешаванд, ки бояд аз интернет дастрас бошанд.
Бо вуҷуди ин, ин танҳо як мисол аст. Шумо метавонед бо истифода аз фармони худ минтақаи худро илова кунед:
firewall-cmd --permanent --new-zone=nameyourzoneПас аз илова, дубора бор кардан лозим аст:
firewall-cmd --reloadБарои нест кардани минтақа, усули шабеҳ истифода мешавад
firewall-cmd --permanent --delete-zone=nameyourzoneПас аз муайян кардани минтақаҳо, ба трафик барои хидматҳо ва бандарҳои зарурӣ иҷозат додан лозим аст. Барои иҷозат додан ба хидмати муайян, фармонро истифода баред:
firewall-cmd --zone=public --add-service=nameДар ин ҷо ном номи хидмат аст. Масалан, барои иҷозат додани трафик барои Apache:
firewall-cmd --zone=public --add-service=httpБарои муайян кардани портҳои иҷозатдодашуда фармонро истифода баред:
firewall-cmd --zone=public --add-port=number/protocolМасалан, порти стандартии 22 барои SSH чунин хоҳад буд:
firewall-cmd --zone=public --add-port=22/tcpДар ин марҳила, қоидаҳои асосӣ аллакай таҳия шудаанд. Сипас, муайян кунед, ки чӣ гуна трафик вобаста ба манбаъ, макони таъинот, порт ва дигар меъёрҳо коркард карда мешавад. Барои илова кардани қоида (бо истифода аз минтақаи ҷамъиятӣ ҳамчун мисол):
firewall-cmd --zone=public ruleМасалан, барои иҷозат додани трафики воридотӣ аз ҳама гуна манбаъ ба порти 80 (HTTP):
firewall-cmd --zone=public --add-port=80/tcp --permanentБарои хориҷ кардани қоида:
firewall-cmd --permanent --remove-rule=rule_specificationДар ин ҷо rule навъи қоида аст (масалан, порт, хидмат, rich-rule ва ғайра), ва rule_specification мушаххасоти худи қоида аст.
Пас аз ворид кардани тағирот ба конфигуратсияи Firewalld, онҳоро захира кардан ва татбиқ кардан лозим аст. Барои захира кардани тағирот, фармонро истифода баред:
firewall-cmd --runtime-to-permanentБарои татбиқи тағйирот:
firewall-cmd --reloadПас аз ба итмом расонидани танзимот, шумо метавонед параметрҳои интихобшударо тавассути кушодани рӯйхати ҳамаи қоидаҳо тафтиш кунед:
firewall-cmd --list-all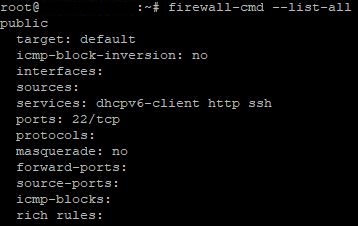
Агар ягон мушкилот ба миён ояд, гузоришҳои Firewalld-ро бо фармони зерин тафтиш кунед:
journalctl -u firewalldЭзоҳ: Мо танҳо алгоритми умумии танзими пайвастшавиро баррасӣ кардем. Асбоб дорои функсияҳои васеъ мебошад. Барои гирифтани маълумоти пурра дар бораи ҳамаи имконоти мавҷуда, шумо метавонед аз ҳуҷҷатҳои расмӣ ё кушодани кӯмак истифода баред:
firewall-cmd --helpТанзими iptables дар Linux
Баръакси Firewalld, iptables як асбоби кӯҳна аст, аммо ҳанӯз ҳам васеъ истифодашаванда дар Linux барои идоракунии девор. Он ба қоидаҳои филтркунии бастаҳо дар сатҳи ядрои Linux муносибати бештар мустақим ва фасењро таъмин мекунад. Аммо, iptables дар муқоиса бо Firewalld дониш ва таҷрибаи пешрафтаро талаб мекунад, ки онро барои шурӯъкунандагон камтар дастрас мекунад. Версияи қаблан насбшудаи асбобро бо фармони зерин тафтиш кунед:
iptables -VАгар асбоб насб карда нашавад, он бояд насб карда шавад. Фармон барои насб дар Ubuntu, Debian:
apt install iptablesБарои системаҳои Red Hat (масалан, CentOS, Fedora):
yum install iptablesФармон барои фаъолсозӣ пас аз насб:
systemctl start iptablesБарои илова кардан ба оғозёбӣ, иҷро кунед:
systemctl enable iptablesПеш аз оғоз кардани конфигуратсияи iptables, фаҳмидани он ки чӣ тавр он кор мекунад, муҳим аст. Ба ин синтаксиси барнома кумак мекунад. Чунин ба назар мерасад:
iptables -t table action chain additional_parametersБиёед ба ҳар як ҷузъи амиқтар омӯзем.
Iptables чор ҷадвали асосӣ дорад: filter, nat, mangle ва raw . Ҳар яки онҳо барои коркарди намудҳои муайяни бастаҳо тарҳрезӣ шудаанд ва занҷирҳои қоидаҳои худро доранд:
- филтр: Ин ҷадвали маъмултаринест, ки дорои қоидаҳои филтркунии бастаҳо мебошад. Он барои қабули қарорҳо дар бораи иҷозат додан ё рад кардани бастаҳо истифода мешавад.
- Радиои Озодӣ: Ин ҷадвал барои тағир додани суроғаҳои шабакавӣ ва портҳо дар пакетҳо истифода мешавад. Он одатан барои танзими маскарад (NAT) истифода мешавад.
- морг: Дар ин ҷадвал шумо метавонед сарлавҳаҳои бастаҳоро тағир диҳед. Он барои амалиёти махсуси бастаҳо, ба монанди аломатгузорӣ истифода мешавад.
- хом: Ин ҷадвал барои танзим кардани қоидаҳое истифода мешавад, ки пеш аз гузаштан аз системаи пайгирии пайвастшавӣ татбиқ мешаванд. Он одатан барои муқаррар кардани қоидаҳое истифода мешавад, ки аз ҷониби системаи пайгирӣ набояд тағир дода шаванд, ба монанди партофтани пакетҳо аз суроғаҳои муайян.
Ҳар як ҷадвал дорои маҷмӯи занҷирҳо мебошад. Занҷирҳо пайдарпайии қоидаҳое мебошанд, ки пайдарпай тафтиш карда мешаванд. Се занҷири пешакӣ муайяншуда мавҷуданд:
- INPUT (даромад). Қоидаҳои ин занҷир муайян мекунанд, ки бо бастаҳои воридотӣ чӣ кор кардан лозим аст.
- БАРҶОМ (баромад). Ин занҷир ба ҳама бастаҳое дахл дорад, ки компютери шумо ба дигар дастгоҳҳо ё компютерҳои шабака мефиристад.
- БА ПЕШ (интиқол). Қоидаҳои ин занҷир муайян мекунанд, ки бо бастаҳои интиқолшуда чӣ кор кардан лозим аст.
Ниҳоят, ҳар як занҷир дорои як амал (ҳадаф) мебошад. Дар амал 5 амали асосӣ истифода мешавад:
- ACCEPT: Ба баста иҷозат диҳед, ки аз девори девор гузарад.
- Партофтан: Бастаро рад кунед ва онро бе ҷавоб партоед.
- РЕГАР: Бастаро рад кунед ва ба ирсолкунанда паёми хатогии ICMP фиристед.
- Лог: Бастаро дар сабти система сабт кунед ва амали дигарро иҷро кунед (масалан, ҚАБУЛ КУНЕД ё ДОРЕД).
- РЕСТАНД: Санҷиши қоидаҳоро дар занҷири ҷорӣ қатъ кунед ва ба занҷири зангҳо баргардед (агар лозим бошад).
Барои оғози насб, рӯйхати қоидаҳои мавҷударо бо фармон кушоед:
iptables -L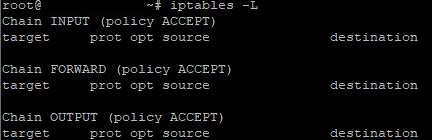
Ҳамчун дастур оид ба танзими Iptables, биёед мисолҳои амалии фармонҳои маъмултаринро дида бароем. Барои роҳат, мо мисолҳоро вобаста ба занҷири мушаххас ба 3 гурӯҳ тақсим мекунем.
ВУРУДИ ЗАНҶИР :
- Ба трафики воридотӣ тавассути протоколи TCP дар порти 80 иҷозат диҳед:
iptables -A INPUT -p tcp --dport 80 -j ACCEPT2. Иҷозат додани трафики воридотӣ тавассути протоколи UDP дар порти 22:
iptables -A INPUT -p udp --dport 22 -j ACCEPT3. Маҳдуд кардани трафики воридотӣ аз суроғаи мушаххаси IP:
iptables -A INPUT -s 192.168.1.100 -j DROPБАРОМАДИ занҷир :
- Иҷозат додани трафики содиротӣ тавассути протоколи TCP дар порти 443:
iptables -A OUTPUT -p tcp --dport 443 -j ACCEPT2. Иҷозат додани трафики содиротӣ тавассути протоколи UDP дар порти 80:
iptables -A OUTPUT -p udp --dport 80 -j ACCEPT3. Маҳдуд кардани трафики содиротӣ ба бандари мушаххас (масалан, 21):
iptables -A OUTPUT -p tcp --dport 21 -j DROPЗанҷири пеш :
- Маҳдуд кардани трафики интиқолшуда аз доираи муайяни суроғаҳои IP:
iptables -A FORWARD -s 172.16.0.0/24 -j DROP2. Интиқоли бастаҳоро аз интерфейси шабакавии мушаххас манъ кунед:
iptables -A FORWARD -i eth1 -j DROP3. Шумораи пайвастҳои ҳамзамон барои порти мушаххасро маҳдуд кунед (дар ин мисол, 10 пайваст дар як дақиқа дар порти 80):
iptables -A INPUT -p tcp --dport 80 -m limit --limit 10/minute -j ACCEPTТавре ки шумо мебинед, дар ҳар як ҳолати алоҳида далели иловагӣ (фармон) истифода мешавад. Барои гирифтани рӯйхати пурраи далелҳои эҳтимолӣ ва дастгирии умумии функсияи асбоб, ворид кунед:
iptables -h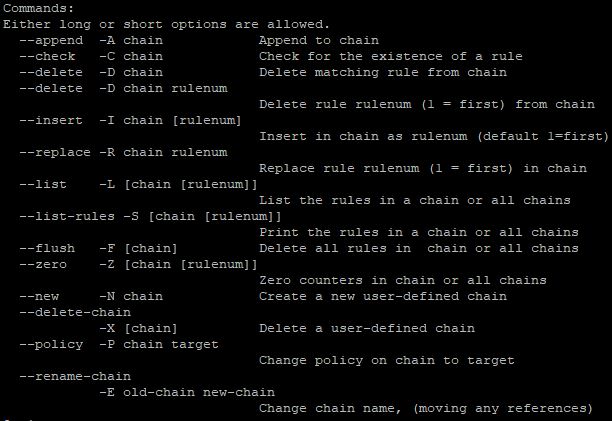
Барои дуруст будани танзимот, барои дидани рӯйхати қоидаҳо фармонро дубора ворид кунед:
iptables -L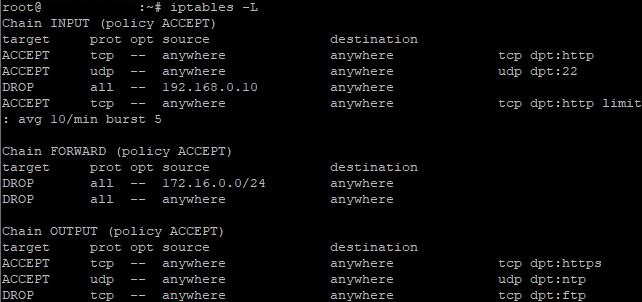
Барои нест кардани қоидаи мушаххас, фармонро истифода баред:
iptables -D chain rule_numberМасалан, агар шумо хоҳед, ки қоидаи рақами 1-ро аз занҷири INPUT нест кунед, фармон чунин хоҳад буд:
iptables -D INPUT 1Барои нест кардани ҳама қоидаҳо бо як фармон:
iptables -FЭзоҳи муҳим : қоидаҳои iptables пас аз бозоғозкунии система ё хидмат ба таври худкор захира карда намешаванд. Барои захира кардани қоидаҳо, онҳо бояд ба файли конфигуратсия илова карда шаванд ва пас аз бозоғозкунӣ барқарор карда шаванд. Утилитаҳои iptables-save ва iptables-restore метавонанд дар ин кор кумак кунанд. Барои захира кардани қоидаҳо, фармони зеринро ворид кунед:
iptables-save > /etc/iptables/rules.v4Ин қоидаҳои ҷории iptables -ро дар файли rule.v4 захира мекунад. Барои барқарор кардани пас аз бозоғозӣ, ворид кунед:
iptables-restore < /etc/iptables/rules.v4Ин фармон қоидаҳоро аз файли rule.v4 барқарор мекунад.
хулоса
Танзими Сипар дар Linux бо истифода аз firewalld ё iptables як ҷанбаи муҳими таъмини амнияти сервер мебошад. Ҳарду воситаҳо воситаҳои боэътимоди идоракунии трафики шабакавӣ ва ҳифзи системаро аз дастрасии беиҷозат ва ҳамлаҳои киберӣ пешниҳод мекунанд. Интихоби байни firewalld ва iptables аз ниёзҳо ва афзалиятҳои мушаххаси корбар бо назардошти функсияҳо ва ҷиҳатҳои гуногуни онҳо вобаста аст.
