


Shadowsocks nyaéta protokol proxy énkripsi anu hampang dumasar kana SOCKS5 anu mimitina dirancang pikeun ngungkulan panyusunan sareng pamblokiran lalu lintas dina jaringan biasa. Teu siga VPN lengkep, éta ngan ukur ngaproksi lalu lintas anu dikirimkeun ku aplikasi sacara éksplisit ka dinya, ampir teu aya overhead protokol, sareng tiasa dianggo kalayan saé sanajan dina sambungan anu diwatesan. Éta henteu nyobian niru jabat tangan TLS anu saleresna sapertos VLESS+Reality — kakuatanana nyaéta kesederhanaan, dukungan klien anu lega (router, telepon, browser), sareng latency anu handap pisan, kalayan biaya anu rada gampang dideteksi ku pola lalu lintas dina jaringan anu dipariksa sacara ketat.
Aya dua implementasi server anu dijaga sacara aktif:
- shadowsocks-rust — implementasi rujukan modéren ti organisasi shadowsocks, anu ditulis dina Rust. Ieu ngadukung kulawarga sandi AEAD-2022 anu langkung énggal, dikembangkeun sacara aktif, sareng mangrupikeun implementasi anu dipasang sareng dikonfigurasikeun sacara rinci ku pituduh ieu.
- shadowsocks-libev — implementasi C anu langkung lami. Ieu masih dijaga pikeun perbaikan bug, dikirim salaku pakét apt anu tos siap pakai sareng unit systemd na nyalira, sareng mangrupikeun pilihan anu saé upami anjeun hoyong pamasangan anu paling saderhana tanpa penanganan binér manual. Pituduh ieu ngajelaskeun éta salaku jalur pamasangan alternatif dina Bagian 3.
Pituduh ieu ngajelaskeun kumaha ngonpigurasikeun server sacara manual ngalangkungan baris paréntah—tanpa nganggo panel wéb atanapi Docker. Di mana waé kolom "alamat IP" némbongan, ganti ku alamat IP VPS anjeun anu saleresna.
Anu anjeun peryogikeun: VPS anu ngajalankeun Ubuntu 22.04/24.04 atanapi Debian 11/12, aksés root, alamat IP VPS anjeun, sareng port UDP/TCP gratis (pituduh ieu nganggo 8388, standar Shadowsocks).
Teu acan gaduh server? Tingali Kumaha mesen server sareng mayarna.
Ngabandingkeun ieu sareng pilihan anu di-host mandiri anu sanés heula? Tingali Xray VLESS Reality Guide pikeun alternatif berbasis TLS-camouflage, AmneziaWG Server Deployment Guide pikeun pilihan berbasis WireGuard, atanapi setelan Hysteria2 sareng TUIC pikeun dua protokol proxy modéren anu sanés.
Nyambung ka Server
Windows (PuTTY)
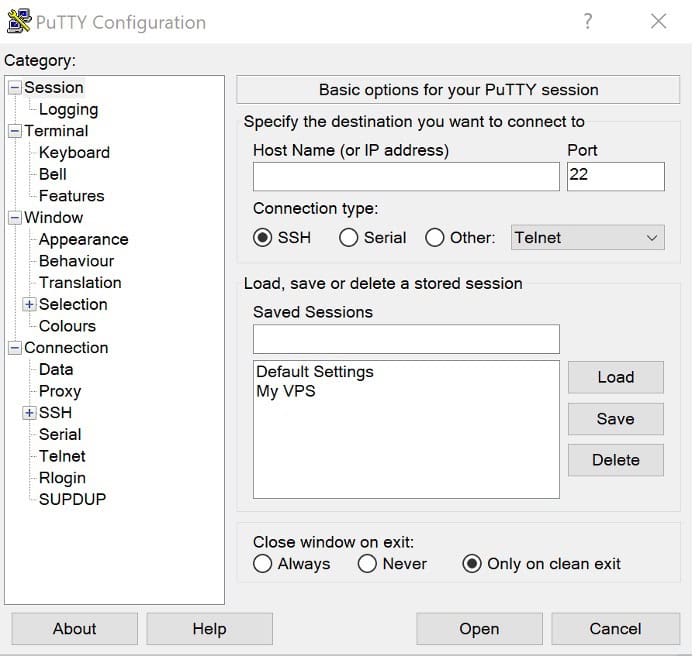
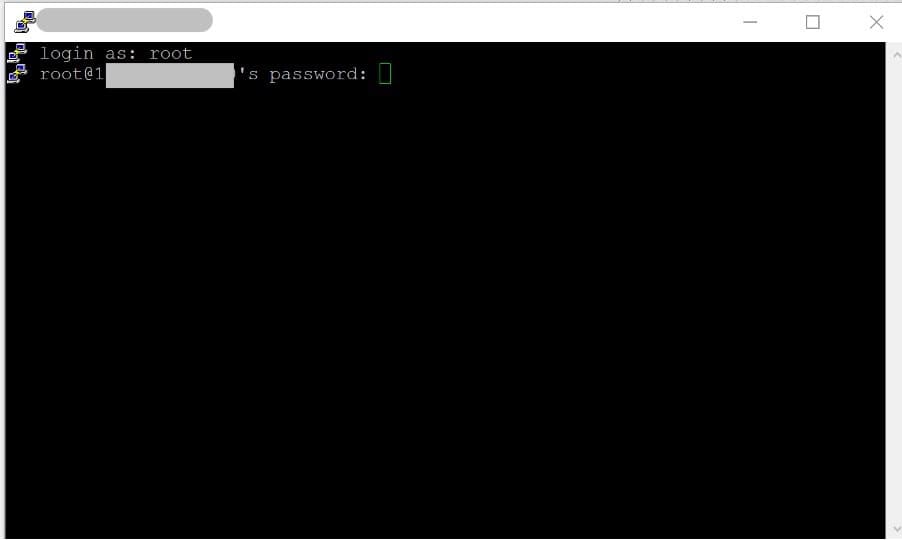
Buka PuTTY, lebetkeun alamat IP VPS anjeun dina kolom Host Name, atur portna ka 22, teras lebet salaku root nganggo kecap akses anu dikirimkeun ka panyadia VPS anjeun via email.
Alamat IP server: alamat IP anjeun
login salaku: root
Sandi: sandi anjeun
Kanggo pituduh anu lengkep ngeunaan nyambungkeun via PuTTY/SSH, tingali Kumaha nyambungkeun ka server Linux via SSH.
Linux / macOS (terminal)
ssh root@your_IP_addressSadaya paréntah di handap ieu dijalankeun dina server, dina sési SSH anu sami — anu ngawengku Bagian 2 dugi ka 7, ditambah pamariksaan sisi server dina Bagian 13. Bagian 8–12 (masang sareng ngonpigurasikeun aplikasi klien) lumangsung dina alat Windows/macOS/Linux/Android/iOS anjeun nyalira, kumargi éta alat anu diperyogikeun ku proxy pikeun dijalankeun; unggal bagian éta sacara éksplisit nyatakeun baris mana, upami aya, anu masih némpél server.
Nyiapkeun Server
Apdet sistem
Sateuacan masang nanaon, refresh daptar pakét sareng ningkatkeun pakét anu dipasang:
apt update -y && apt upgrade -y

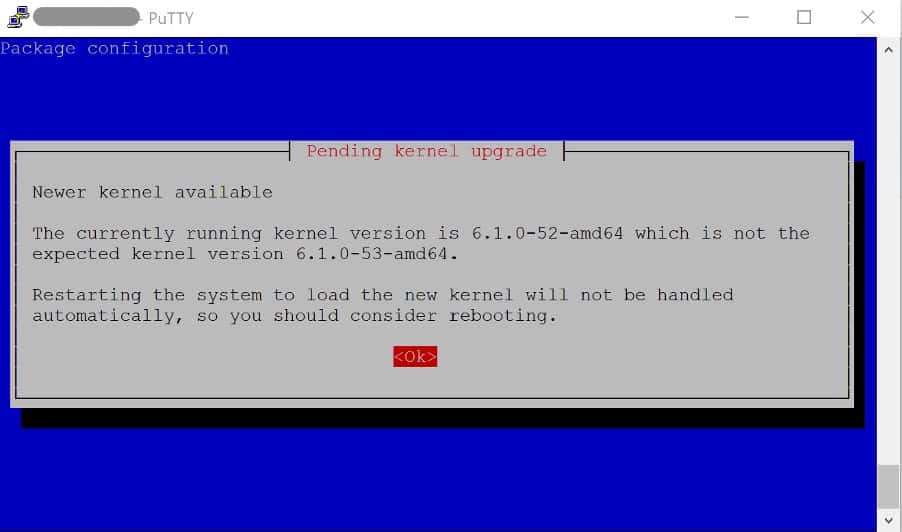
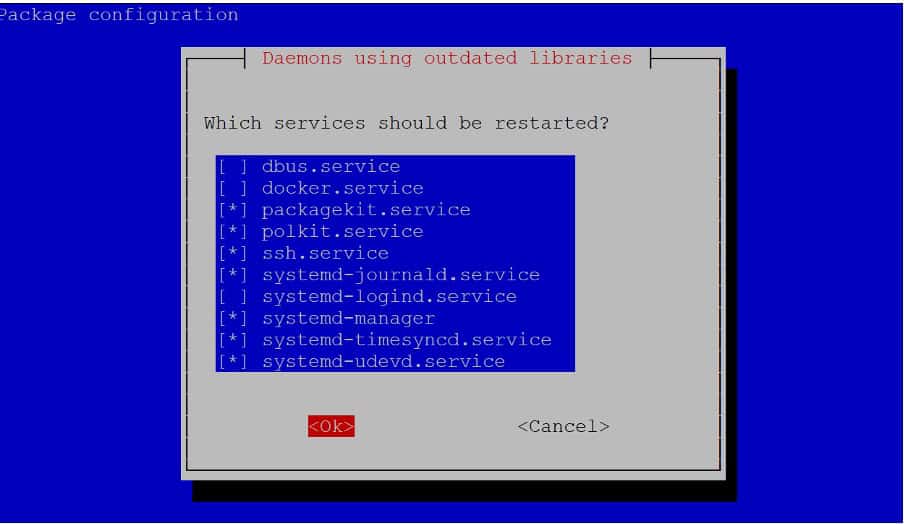
Upami ieu ningkatkeun kernel, reboot mangrupikeun ide anu saé sateuacan neraskeun. (Kanggo penyegaran ngeunaan apt sareng kumaha manajer pakét Linux jalan, tingali Manajer Pakét Linux .) Pariksa sareng:
cat /var/run/reboot-required

Upami filena aya, reboot heula nganggo 'reboot', antosan ~30 detik, teras sambungkeun deui.
Pasang alat-alat anu dianggo ku pituduh ieu
apt install -y curl wget tar xz-utils ufw qrencodecurl/wget sareng tar/xz-utils diperyogikeun pikeun ngajemput sareng ngabongkar arsip sékrési shadowsocks-rust; ufw nyaéta firewall anu dikonfigurasi di handap; qrencode ngarobih tautan klien anu parantos réngsé janten kode QR anu tiasa dipindai dina Bagian 7.
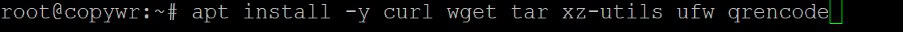
Konfigurasikeun firewall (UFW)
Kanggo inpormasi lengkep ngeunaan aturan UFW, tingali Ngonpigurasikeun Firewall dina Linux.
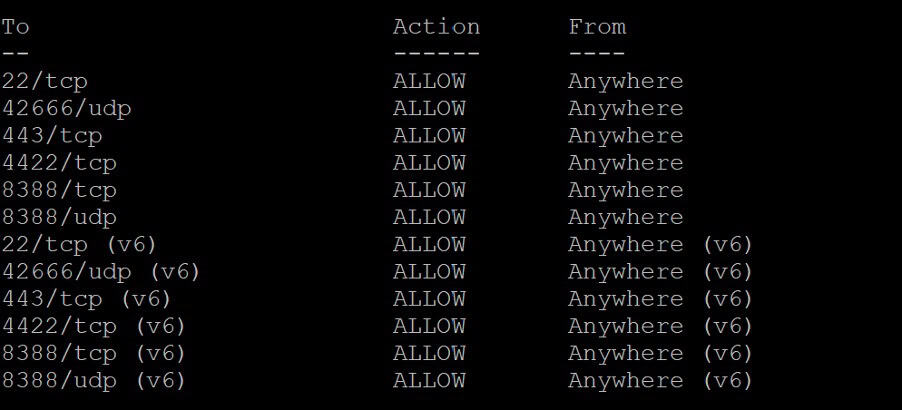
Buka dua port anu anjeun peryogikeun: 22/tcp kanggo SSH (lewatkeun aturan ieu sareng anjeun résiko kaleungitan aksés ka server) sareng 8388, duanana tcp sareng udp — Shadowsocks ngaproksikeun sambungan TCP sareng asosiasi UDP (mangpaat pikeun DNS sareng sababaraha kaulinan/aplikasi), janten dua arah port kedah dibuka.
ufw allow 22/tcp
ufw allow 8388/tcp
ufw allow 8388/udp
ufw --force enable
ufw status
Katiluna aturan kedah némbongan salaku ALLOW dina kaluaran status ufw. Upami anjeun ngarobih port dina config.json engké, perbarui aturan ieu supados cocog.
Nginstal Parangkat Lunak Server
Pilih salah sahiji tina dua pilihan di handap ieu. Pilihan A (shadowsocks-rust) disarankeun: éta mangrupikeun implementasi anu dikembangkeun sacara aktif sareng ngadukung sandi AEAD-2022 modéren anu dianggo engké dina pituduh ieu. Pilihan B (shadowsocks-libev) mangrupikeun pilihan anu saé upami anjeun langkung milih nganggo pakét apt polos sareng unit systemd anu tos siap sareng henteu peryogi AEAD-2022.
Pilihan A — shadowsocks-rust (disarankeun)
Shadowsocks-rust henteu ngirimkeun pakét apt kalayan rilis ayeuna, janten dipasang ku cara ngaunduh binér statis anu tos diwangun tina rilis GitHub proyék. Candak tag rilis panganyarna tina API GitHub sareng unduh arsip Linux x86_64 anu cocog:
SS_VER=$(curl -s https://api.github.com/repos/shadowsocks/shadowsocks-rust/releases/latest | grep -Po '"tag_name": "\K[^"]*')
echo "Latest version: $SS_VER"
cd /root
wget "https://github.com/shadowsocks/shadowsocks-rust/releases/download/${SS_VER}/shadowsocks-${SS_VER}.x86_64-unknown-linux-gnu.tar.xz"

Upami VPS anjeun arm64 tinimbang x86_64 (pariksa nganggo `uname -m`), gentos x86_64-unknown-linux-gnu ku aarch64-unknown-linux-gnu dina nami file di luhur.
Ékstrak arsipna teras pasang binérna sacara sistem:
tar -xf shadowsocks-*.tar.xz
install -m 755 ssserver ssservice ssmanager ssurl /usr/local/bin/
rm -f shadowsocks-*.tar.xz ssserver ssservice ssmanager ssurl sslocal 2>/dev/null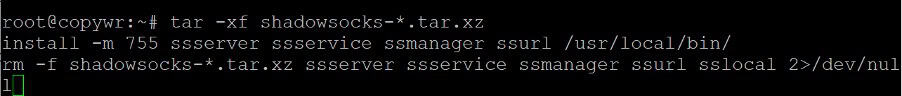
Pariksa binérna parantos dipasang sareng pariksa vérsi anu dipasang:
ssserver --version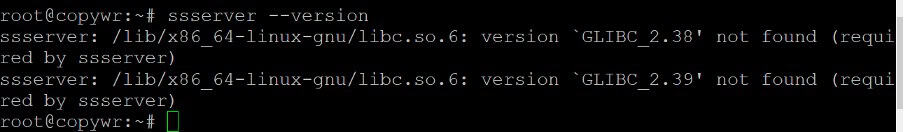
Jieun diréktori tempat file konfigurasi bakal aya:
mkdir -p /etc/shadowsocks-rust
Pituduh ieu masang vérsi anu parantos dibenerkeun tinimbang ngirimkeun skrip installer kana bash. Pikeun ningkatkeun engké, jalankeun deui dua paréntah di luhur nganggo pamilarian SS_VER anu énggal, eureunkeun layananna, gentos binérna, teras mimitian deui (Bagian 6).
Pilihan B — shadowsocks-libev (alternatif, pakét apt)
Shadowsocks-libev kalebet kana gudang universe Ubuntu (Ubuntu 16.10+) sareng gudang utama Debian (Debian 8+), janten teu aya PPA pihak katilu anu diperyogikeun dina 22.04/24.04 atanapi Debian 11/12:
apt install -y shadowsocks-libev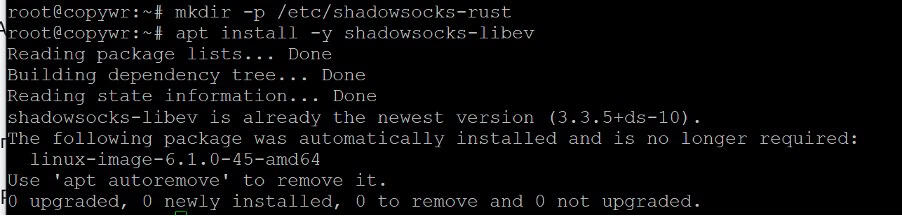
Upami apt ngalaporkeun pakét henteu kapendak, repositori universe ditumpurkeun; aktipkeun teras cobian deui:
add-apt-repository universe && apt update && apt install -y shadowsocks-libevPaket ieu masang unit systemd sorangan (shadowsocks-libev.service pikeun konfigurasi standar, ditambah [email protected] pikeun konfigurasi per-instance anu dingaranan) sareng nyiptakeun /etc/shadowsocks-libev/config.json sacara otomatis — Bagian 4–6 nyatet paréntah khusus libev sareng jalur file sareng anu rust. Sésana bagian klien dina pituduh ieu (7–13) lumaku sacara idéntik pikeun implementasi server mana waé, kumargi duanana nyarioskeun protokol Shadowsocks/SIP002 anu sami dina kabelna.
Nyieun Sandi jeung Milih Sandi
Autentikasi Shadowsocks nyaéta hiji kecap akses anu dibagikeun ditambah hiji sandi (métode énkripsi) anu kedah disatujuan ku dua belah pihak — teu aya UUID, pasangan konci, atanapi sertipikat anu misah pikeun dikokolakeun.
Kulawarga sandi
- AEAD-2022 (disarankeun, shadowsocks-rust hungkul): 2022-blake3-aes-128-gcm, 2022-blake3-aes-256-gcm, 2022-blake3-chacha20-poly1305. Desain anu langkung énggal (SIP022) kalayan panyalindungan replay anu langkung kuat sareng dukungan pikeun sababaraha pangguna anu ngabagi hiji port. Sandi kedah string base64 anu panjangna persis sareng konci sandi (16 bait pikeun varian 128-bit, 32 bait pikeun varian 256-bit).
- AEAD Klasik (dirojong ku rust sareng libev): aes-256-gcm, aes-128-gcm, chacha20-ietf-poly1305. Cocog pisan sareng klien anu langkung lami sareng shadowsocks-libev; kecap aksesna tiasa janten frasa konci naon waé, kumargi dilebetkeun ngalangkungan fungsi turunan konci tinimbang dianggo langsung salaku bahan konci.
Pituduh ieu nganggo 2022-blake3-aes-256-gcm pikeun server shadowsocks-rust, kumargi éta pilihan anu pangkuatna sareng pangénggalna sareng unggal klien anu disarankeun engké (v2rayN, v2rayNG, Shadowrocket, Streisand, ShadowsocksX-NG) ngadukung éta. Upami anjeun masang shadowsocks-libev dina Bagian 3, anggo chacha20-ietf-poly1305 atanapi aes-256-gcm, kumargi libev henteu nerapkeun AEAD-2022.
Jieun konci (shadowsocks-rust)
ssservice genkey -m "2022-blake3-aes-256-gcm"
Ieu bakal nyitak string base64 — éta kecap akses anjeun. Salin di tempat anu aman; anjeun bakal nempelkeun kana konfigurasi server dina Bagian 5 sareng tautan klien dina Bagian 7.
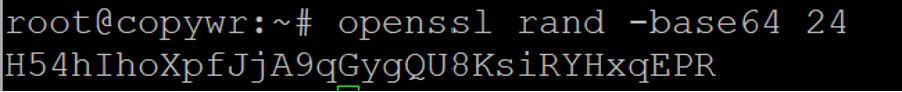
Pilih kecap akses (shadowsocks-libev)
Pikeun sandi AEAD klasik anu dianggo ku shadowsocks-libev, string acak anu cukup panjang tiasa dianggo, kumargi dijalankeun ngalangkungan PBKDF/HKDF tinimbang dianggo salaku konci atah. Jieun hiji nganggo:
openssl rand -base64 32Nulis Konfigurasi Server
Kaos kaki bayangan-karat
Buka file konfigurasi pikeun diédit:
nano /etc/shadowsocks-rust/config.jsonTempelkeun dina citakan di handap, ganti kecap akses anjeun tina Bagian 4 (sareng port tina Bagian 2, upami anjeun ngarobihna tina 8388):
{
    "server": "0.0.0.0",
    "server_port": 8388,
    "password": "YOUR-GENERATED-KEY-HERE",
    "method": "2022-blake3-aes-256-gcm",
    "mode": "tcp_and_udp",
    "timeout": 300,
    "nofile": 51200
}
Pencét Ctrl+O (WriteOut) pikeun nyimpen file, Enter pikeun mastikeun nami file, teras Ctrl+X pikeun kaluar tina nano.
Widang penting: server ngadangukeun dina sadaya antarmuka (0.0.0.0); server_port nyaéta port anu dibuka dina Bagian 2; kecap akses/métode nyaéta kredensial sareng sandi tina Bagian 4; modeu ngamungkinkeun relay TCP sareng UDP; timeout nyaéta timeout sambungan nganggur dina detik; nofile ningkatkeun wates deskriptor file pikeun server anu sibuk.
Validasi JSON sareng pastikeun binérna nampi éta sateuacan nyambungkeunana kana systemd:
ssserver -c /etc/shadowsocks-rust/config.json --help >/dev/null && echo "binary OK"python3 -m json.tool /etc/shadowsocks-rust/config.json >/dev/null && echo "JSON OK"Jieun unit systemd (shadowsocks-rust)
Rilis binér henteu ngirimkeun unit systemd, janten jieun hiji:
nano /etc/systemd/system/ssserver.service[Unit]
Description=Shadowsocks-Rust Server
Documentation=https://github.com/shadowsocks/shadowsocks-rust
After=network.target
[Service]
Type=simple
ExecStart=/usr/local/bin/ssserver -c /etc/shadowsocks-rust/config.json
Restart=on-failure
RestartSec=5s
LimitNOFILE=51200
User=root
[Install]
WantedBy=multi-user.targetSimpen sareng kaluar sapertos di luhur, teras bébéjakeun ka systemd pikeun ngajemput file unit énggal:
systemctl daemon-reloadShadowsocks-libev
Paket apt parantos ngadamel /etc/shadowsocks-libev/config.json nganggo konfigurasi standar (loopback-only, random password) sareng unit systemd na nyalira. Buka kanggo diédit:
nano /etc/shadowsocks-libev/config.jsonGanti eusina ku:
{
    "server":"0.0.0.0",
    "server_port":8388,
    "password":"YOUR-PASSPHRASE-HERE",
    "method":"chacha20-ietf-poly1305",
    "mode":"tcp_and_udp",
    "timeout":300
}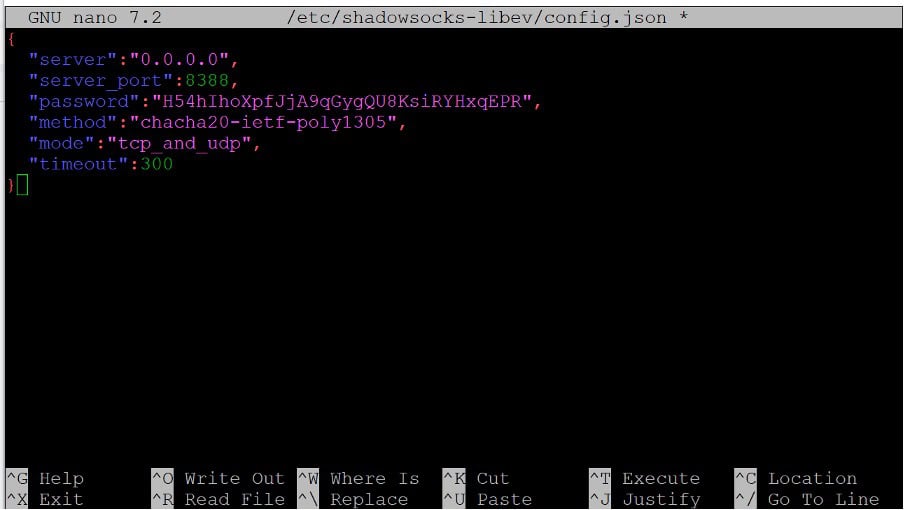
Konfigurasi standarna nganggo server: ["::1", "127.0.0.1"] (loopback hungkul); ngarobihna janten "0.0.0.0" anu ngajantenkeun server tiasa dihontal tina IP umum — tong ngalangkungan ieu upami anjeun nyalin file stok tinimbang citakan di luhur.
Ngajalankeun Layanan sareng Ngaktipkeun Autostart
Kaos kaki bayangan-karat
systemctl enable --now ssserversystemctl status ssserver --no-pagerStatus kedah nunjukkeun aktip (jalan). Pastikeun aya anu leres-leres ngadangukeun dina port (duanana protokol):

ss -lntp | grep ':8388'
ss -lunp | grep ':8388'
Upami layanan gagal dimimitian, cara panggancangna pikeun ningali alesanna nyaéta jurnal systemd (kanggo latar tukang ngeunaan maca log Linux sacara umum, tingali Kumaha maca log Linux sareng dimana mendakanana ):
journalctl -u ssserver -n 50 --no-pagerShadowsocks-libev
systemctl restart shadowsocks-libevsystemctl enable shadowsocks-libevsystemctl status shadowsocks-libev --no-pagerPariksa port sareng logna sapertos pikeun shadowsocks-rust, gentos ku nami layanan:

ss -lntp | grep ':8388'
ss -lunp | grep ':8388'
journalctl -u shadowsocks-libev -n 50 --no-pager
Ngawangun Tautan Koneksi Klien
Klien Shadowsocks ngimpor hiji tautan babagi ss:// (format URL SIP002) tinimbang file konfigurasi. Tautan éta ngodekeun sandi sareng kecap akses salaku base64 dina bagian userinfo tina URL:
ss://base64(method:password)@your_IP_address:port#labelJieun bagian base64 dina server (ieu nyingkahan salah ketik tina encoding manual):
METHOD="2022-blake3-aes-256-gcm"
PASSWORD="YOUR-GENERATED-KEY-HERE"
USERINFO=$(echo -n "${METHOD}:${PASSWORD}" | base64 -w0)
echo "ss://${USERINFO}@your_IP_address:8388#My-SS-Server"
Conto kaluaran (kalayan konci placeholder):

ss://MjAyMi1ibGFrZTMtYWVzLTI1Ni1nY206eHl6X2V4YW1wbGVfa2V5X2hlcmU=@your_IP_address:8388#My-SS-ServerTéks saatos # ngan saukur labél tampilan anu anjeun tiasa ganti nami sacara bébas dina klien mana waé. Pikeun server shadowsocks-libev, ganti METHOD="chacha20-ietf-poly1305" (atanapi aes-256-gcm) sareng frasa sandi na tina Bagian 4.
Robah jadi kode QR supados klien mobile tiasa nyeken langsung:
qrencode -o ~/ss-client.png "ss://${USERINFO}@your_IP_address:8388#My-SS-Server"Salin PNG ka komputer anjeun nganggo scp, jalankeun ti terminal komputer anjeun (atanapi PowerShell dina Windows), sanés server:
scp root@your_IP_address:~/ss-client.png .Nyambungkeun ti Windows
Sadayana dina bagian ieu kajantenan dina PC Windows anjeun, sanés ngalangkungan SSH — klien kedah dijalankeun dina alat anu leres-leres bakal nganggo proxy.
Pasang v2rayN
Candak aset .zip Windows 64-bit (build mandiri teu peryogi runtime .NET anu misah sapertos dina vérsi v2rayN anyar), ekstrak di mana waé, teras jalankeun v2rayN.exe.
Impor serverna
Salin tautan ss:// anu aya dina Bagian 7 ka clipboard anjeun (atanapi salin QR PNG nganggo scp teras buka), teras dina v2rayN pilih Server → Impor URL massal tina clipboard (atanapi scan kode QR ngalangkungan pamindai anu aya dina jerona). Profil server anyar muncul dina daptar nganggo labél anu anjeun setel saatos #.
Klik-katuhu profil teras pilih salaku aktif, teras aktipkeun proxy sistem (atanapi modeu TUN, pikeun ngarutekeun sakumna mesin) tina toolbar jandela utama.
Nyambungkeun tina macOS
Sadayana dina bagian ieu kajantenan dina Mac anjeun, sanés ngalangkungan SSH.
Pasang ShadowsocksX-NG
ShadowsocksX-NG nyaéta klien GUI macOS asli anu parantos lami dianggo pikeun Shadowsocks; lini rilis ayeuna ngirimkeun build Apple Silicon asli sareng Intel. Unduh .dmg pangénggalna tina halaman rilis.
Buka .dmg teras sered ShadowsocksX-NG kana Aplikasi, teras luncurkeun — éta bakal némbongan salaku ikon dina bilah menu.
Impor serverna
Salin tautan ss:// ti Bagian 7 ka clipboard anjeun, teras klik ikon bilah menu → Server → Preferensi Server → tanda + di belah kénca handap, teras pilih "Impor Ti Pasteboard" (atanapi scan kode QR nganggo "Pindai Kode QR Ti Layar" saatos muka PNG). Pilih profil énggal tina menu-bar turun-handap, teras toggle "Shadowsocks: On" teras pilih modeu routing "PAC Auto" atanapi "Global" tina menu anu sami.
Nyambungkeun ti Desktop Linux
Sadayana dina bagian ieu kajantenan dina mesin Linux anjeun nyalira, sanés VPS.
Pasang klien lokal
Upami anjeun masang shadowsocks-rust dina server dina Bagian 3, arsip rilis anu sami ngandung sslocal, klien proxy lokal SOCKS5/HTTP. Unduh sareng pasang sapertos binér server (saluyukeun akhiran OS/arch pikeun desktop anjeun upami sanés x86_64-unknown-linux-gnu):
SS_VER=$(curl -s https://api.github.com/repos/shadowsocks/shadowsocks-rust/releases/latest | grep -Po '"tag_name": "\K[^"]*')
wget "https://github.com/shadowsocks/shadowsocks-rust/releases/download/${SS_VER}/shadowsocks-${SS_VER}.x86_64-unknown-linux-gnu.tar.xz"
tar -xf shadowsocks-*.tar.xz
sudo install -m 755 sslocal /usr/local/bin/
Konpigurasikeun sareng jalankeun
Jieun konfigurasi lokal leutik anu ngadangukeun dina 127.0.0.1:1080 salaku proxy SOCKS5:
mkdir -p ~/.config/shadowsocks-rustcat > ~/.config/shadowsocks-rust/local.json << 'EOF'
{
"server": "your_IP_address",
"server_port": 8388,
"password": "YOUR-GENERATED-KEY-HERE",
"method": "2022-blake3-aes-256-gcm",
"local_address": "127.0.0.1",
"local_port": 1080,
"mode": "tcp_and_udp"
}
EOFsslocal -c ~/.config/shadowsocks-rust/local.jsonArahkeun setélan panyungsi atanapi jaringan sistem anjeun ka proxy SOCKS5 dina 127.0.0.1:1080. Pikeun GUI, fork gaya Nekoray atanapi ShadowsocksX-Qt5 tiasa ngimpor tautan ss:// anu sami ti Bagian 7 sareng ngatur sslocal kanggo anjeun tibatan ngajalankeunana sacara manual.
Nyambungkeun tina Android
Sadayana di dieu kajantenan dina alat Android anjeun, sanés ngalangkungan SSH.
Pasang klien
Dua pilihan anu saé:
- Shadowsocks pikeun Android — klien resmi ti organisasi shadowsocks. Pasang ti Google Play (pilarian "Shadowsocks"), atanapi unduh APK langsung ti halaman rilis proyék upami Play henteu sayogi dina anjeun wewengkon.
- v2rayNG — pasangan Android pikeun v2rayN, ngadukung Shadowsocks sareng VLESS/VMess/Trojan; mangpaat upami anjeun hoyong hiji aplikasi pikeun sababaraha protokol jenis.
Impor serverna
Dina salah sahiji aplikasi: ketok tombol +, pilih "Impor tina papan klip" saatos nyalin tautan ss:// tina Bagian 7, atanapi "Pindai kode QR" teras arahkeun kaméra ka PNG. Ketok profil anu diimpor pikeun milihna, teras ketok tombol sambungkeun. Android bakal naroskeun idin VPN pikeun anu mimiti — satujukeun pikeun ngadegkeun torowongan.
Nyambungkeun ti iOS
Sadayana di dieu kajantenan dina iPhone atanapi iPad anjeun, sanés ngalangkungan SSH.
Pasang klien anu ngadukung Shadowsocks
Shadowrocket nyaéta klien iOS anu paling seueur dianggo kalayan dukungan Shadowsocks; éta mangrupikeun aplikasi anu mayar di kalolobaan toko. Pilarian di App Store, atanapi buka.
Streisand nyaéta alternatif sumber terbuka gratis anu ogé ngadukung Shadowsocks sareng VLESS, Trojan, sareng protokol sanésna.
Katalog App Store rupa-rupa gumantung kana etalase/wilayah sareng tiasa robih kana waktosna; upami duanana teu katingali di toko anjeun, milarian "Shadowsocks" atanapi "V2Box" di App Store.
Impor serverna
Salin tautan ss:// kana clipboard anjeun, buka klien, teras anggo pilihan Tambahkeun/Impor tina clipboard, atanapi scan kode QR tina Bagian 7 nganggo pamindai bawaan klien. Aktifkeun profil anyar; iOS bakal naroskeun idin konfigurasi VPN pikeun anu mimiti, anu anjeun kedah satuju via Face ID, Touch ID, atanapi kodeu aksés anjeun.
Verifikasi Sambungan
Kalayan torowongan anu aktip ti Bagian 8, 9, 10, 11, atanapi 12, balik deui ka alat anjeun nyalira (sanés sési SSH) teras buka pamariksa "naon IP kuring" dina panyungsi — alamat anu dipidangkeun kedah cocog sareng alamat IP VPS anjeun, alamat_ip_anjeun.
Pikeun mastikeun ti sisi server, pariksa jurnal systemd pikeun aktivitas sambungan sareng konfirmasi sési anu tos aya dina port (anggo ssserver pikeun jurnal rust, atanapi shadowsocks-libev pikeun jurnal libev):
journalctl -u ssserver -n 50 --no-pager
ss -tnp | grep ':8388'
rujukan:
|
lapang |
ajen |
|
alamat |
alamat IP publik VPS anjeun |
|
palabuhan |
8388 (palabuhan anu sami dibuka dina Bagian 2) |
|
password |
konci/passphrase anu dihasilkeun dina Bagian 4 |
|
metode |
2022-blake3-aes-256-gcm (karat) atanapi chacha20-ietf-poly1305 (libev) — kedah cocog persis dina dua sisi |
|
mode |
tcp_and_udp — ngaktipkeun proxy TCP sareng relay UDP (DNS, sababaraha kaulinan) |
|
plugin |
teu aya anu dianggo dina pituduh ieu — Shadowsocks teu peryogi SNI, sertipikat, atanapi plugin transportasi pikeun fungsina |
kacindekan
Ku nuturkeun pituduh ieu, VPS anjeun bakal ngajalankeun server Shadowsocks sorangan — boh shadowsocks-rust nganggo sandi AEAD-2022 modéren, atanapi shadowsocks-libev tina repositori Ubuntu/Debian sorangan — salaku layanan systemd anu salamet tina reboot tanpa aya tindakan ti anjeun.
Nambahkeun langkung seueur pangguna:
- Pangbasajanna: jieun kecap akses kadua (Bagian 4) teras jalankeun instansi ssserver/shadowsocks-libev kadua dina port anu béda nganggo file konfigurasi sareng unit systemd sorangan, teras balikan deui Bagian 5–7 pikeun port éta.
- shadowsocks-rust kalayan sandi AEAD-2022 ogé ngadukung sababaraha pangguna anu ngabagi hiji port sareng konci turunan kecap akses ngalangkungan array "users" dina config.json (Extensible Identity Headers, SIP022) — tingali bagian Konfigurasi README shadowsocks-rust pikeun sintaksis anu pasti upami anjeun peryogi akuntansi lalu lintas per-pangguna dina hiji port.
Sababaraha kabiasaan anu kedah diteruskeun nalika server parantos jalan:
- Jaga server tetep diropéa. Pikeun shadowsocks-rust, jalankeun deui léngkah-léngkah unduh-sareng-instal sacara périodik tina Bagian 3 kalayan milarian vérsi anu énggal, teras systemctl restart ssserver. Pikeun shadowsocks-libev, upgrade apt polos nutupan éta.
- Cadangan config.json di tempat anu pribadi di luar server. Éta nyimpen kecap akses unggal klien; kaleungitan éta hartosna ngahasilkeun deui kredensial pikeun unggal alat.
- Rotasikeun kecap akses upami aya alat anu leungit atanapi klien anu kaganggu: jieun anu énggal (Bagian 4), perbarui config.json, mimitian deui layanan, sareng ngawangun deui tautan klien (Bagian 7) pikeun unggal alat anu sésana.
Upami sambunganna teu tiasa dianggo, pariksa urutanna:
- status layanan (status systemctl ssserver --no-pager, atanapi shadowsocks-libev) sareng jurnal (journalctl -u ssserver -n 50 --no-pager)
- aturan firewall (status ufw — port kedah dibuka pikeun tcp sareng udp)
- yén port éta teu acan kaiket ku layanan anu sanés (ss -lntp | grep ':8388' ngan ukur kedah nunjukkeun ssserver/ss-server)
- yén kecap akses, metode, sareng port dina klien cocog pisan sareng config.json — hiji karakter anu teu cocog gagal dina jabat tangan sacara teu langsung, biasana ditingalikeun salaku waktos sambungan béak tinimbang kasalahan anu jelas.
- modeu éta disetel ka tcp_and_udp dina server upami klien peryogi UDP (DNS-over-proxy, sababaraha kaulinan/aplikasi) sareng sanés ngan ukur tcp_only
Ngabandingkeun Shadowsocks sareng pilihan anu sanés? Tingali Xray VLESS Reality Guide pikeun protokol berbasis kamuflase TLS anu langkung sesah dideteksi dina jaringan anu seueur disaring, AmneziaWG Server Deployment Guide sareng Kumaha nyetél Wireguard VPN dina server anjeun pikeun alternatif berbasis WireGuard, atanapi setelan Hysteria2 sareng TUIC pikeun dua protokol anu didamel pikeun jaringan lossy atanapi seueur disaring. Upami anjeun ngan ukur peryogi proxy anu saderhana tibatan setelan tunneling lengkep, konfigurasi 3proxy dina CentOS/ArchLinux mangrupikeun alternatif anu langkung hampang, sareng setelan server VPN anu langkung lami dina Linux: PPTP atanapi OpenVPN? ngawengku protokol anu langkung saderhana pikeun disetel tapi langkung gampang pikeun DPI pikeun dideteksi sareng diblokir. Pikeun hardening server umum nalika proxy parantos hirup, tingali Pamaké Linux: Manajemén sareng Idin.
