


Данас су VPN и прокси технологије све траженије. Корисници их користе за безбедан приступ интернету, заобилажење цензуре и заштиту од спољних претњи. Када се повежете на такав сервер, сав ваш саобраћај путује кроз шифровани тунел, а сервер постаје ваша капија ка мрежи.
Класични протоколи попут OpenVPN-а или WireGuard-а добро функционишу у стабилним условима, али често пате од пада брзине на лошим везама са великим губитком пакета (мобилне мреже, јавни Wi-Fi, земље са строгом цензуром). Ту долазе до изражаја модерни протоколи попут Hysteria2 и TUIC-а. Они су изграђени на QUIC-у, нудећи велику брзину, малу латенцију и ефикасно замагљивање саобраћаја као и обичан HTTPS (HTTP/3).
Хистерија2 користи „Брутални“ алгоритам, који агресивно користи расположиви пропусни опсег. TUIC (верзија 5) карактерише минимално оптерећење, одлична UDP подршка и успостављање везе без препорученог времена (0-RTT).
У овом чланку ћемо објаснити подешавање сервера на Ubuntu/Debian-у и повезивање са Windows-а.
Шта вам је потребно: VPS са Ubuntu 22.04/24.04 или Debian 12, root приступ и IP адреса сервера. Домен није потребан.
Повезивање са сервером
Windows (PuTTY): отворите PuTTY, унесите YOUR_SERVER_IP као хост, 22 као порт и пријавите се као root са лозинком из имејла вашег VPS провајдера.
Линукс/макОС (терминал):
ssh root@YOUR_SERVER_IPСве команде испод се извршавају на серверу, у истој сесији.
Припрема сервера (Ubuntu / Debian)
Омогућите ИП прослеђивање
Ово омогућава серверу да даље прослеђује клијентске пакете на интернет.
nano /etc/sysctl.confУнесите или креирајте лозинку (користите само енглеска слова и бројеве, без размака).
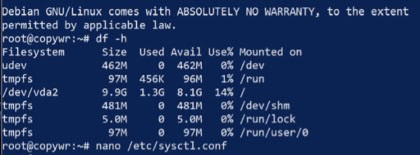
Пронађите и одкоментирајте (уклоните # на почетку) или додајте следећи ред:
net.ipv4.ip_forward=1
Сачувајте датотеку (Ctrl+O, Enter) и изађите (Ctrl+X). Примените измене без поновног покретања система:
sysctl -pNAT подешавање (маскирање)
Ово подешавање омогућава клијентима приступ интернету преко вашег сервера користећи његову ИП адресу.
Пронађите име вашег екстерног мрежног интерфејса (оног који је окренут ка интернету):
ip link show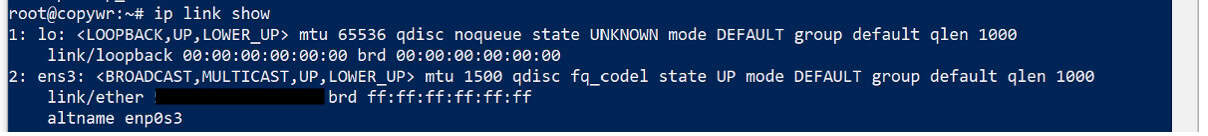
Обично је то eth0, ens3 или enp1s0. Копирајте га или запамтите, а затим додајте правило маскирања у iptables — замените eth0 својим именом интерфејса:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Чување iptables правила
Да бисте спречили ресетовање правила након поновног покретања сервера, потребно их је сачувати.
apt update
apt install iptables-persistent -y
netfilter-persistent save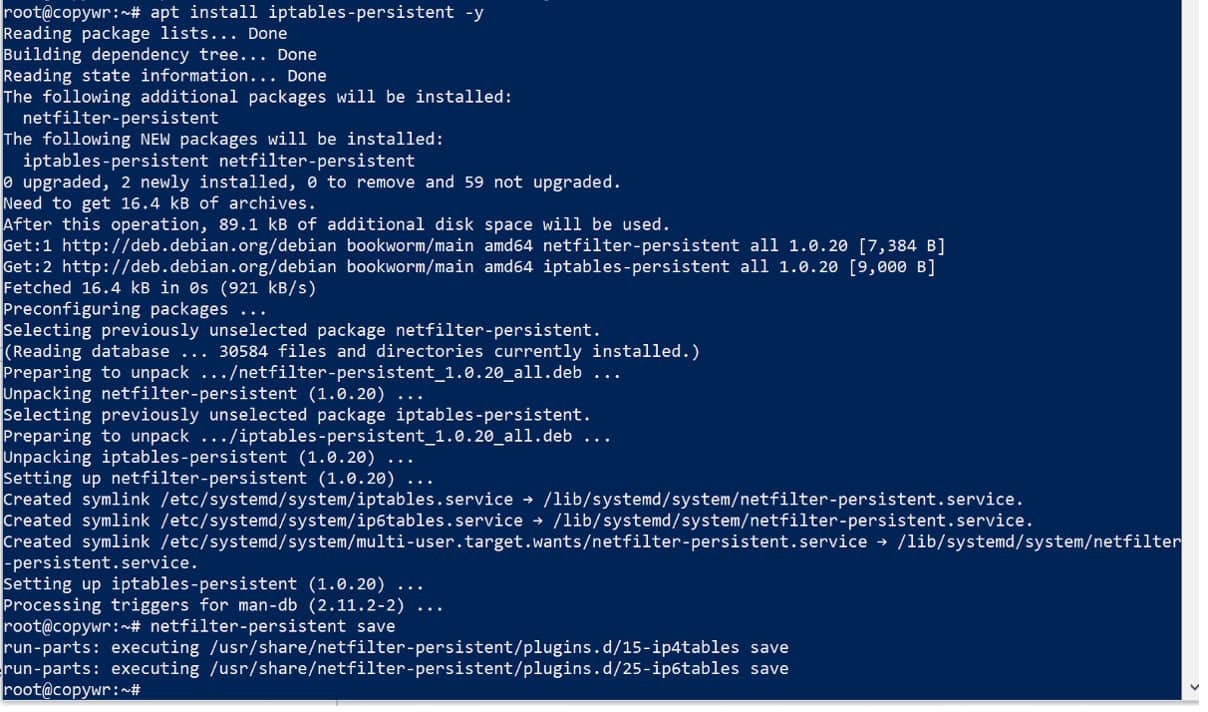
Током инсталације можете видети захтев за чување тренутних IPv4/IPv6 правила — одговорите са „Да“ оба пута.
Подешавање заштитног зида (UFW)
Све потребне портове отварамо одмах, тако да нема потребе да се касније враћамо на овај корак: 22 за SSH (прескакање овога би вас блокирало ван сервера), 443/удп за Hysteria2 и 8443/удп за TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Излаз ufw status-а требало би да наведе сва три правила као активна.
Хистерија2
Инсталирање Hysteria2 сервера
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
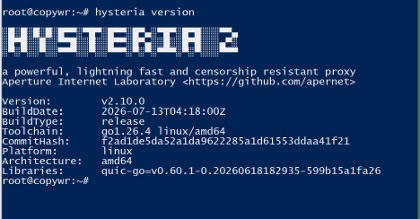
Уверите се да се излаз верзије појављује без грешака — ово потврђује да бинарна датотека исправно ради.
Креирање самопотписаног SSL сертификата
Потребни су нам сопствени кључеви за шифровање како бисмо заштитили саобраћај између вашег рачунара и сервера. Пошто немамо домен, генерисаћемо самопотписани сертификат који важи 365 дана. Због тога ћете касније морати да омогућите опцију „Прескочи проверу сертификата“ у клијенту.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/И cert.crt и private.key треба да буду наведени.
Креирање конфигурационе датотеке
nano /etc/hysteria/config.yamlНалепите следеће, замењујући YOUR_PASSWORD својом лозинком (само енглеска слова и бројеви, без размака):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true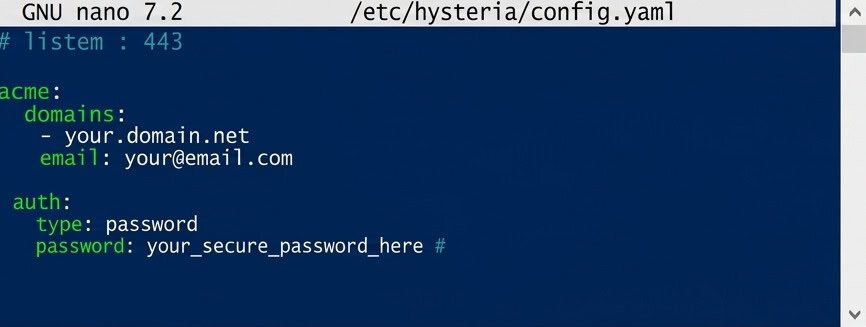
Блок маскирања чини да сервер изгледа као обична веб страница ако неко отвори његову ИП адресу у прегледачу, уместо да открива знаке проксија.
Сачувај (Ctrl+O, Enter) и изађи (Ctrl+X).
Подешавање аутоматског покретања
nano /etc/systemd/system/hysteria.service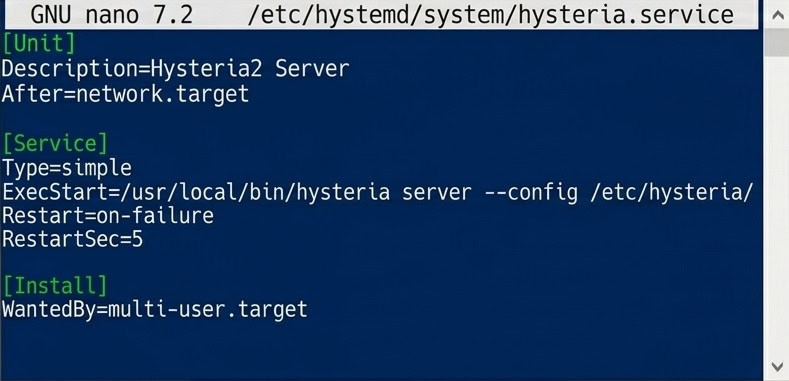
Системска јединична датотека за аутоматско покретање Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service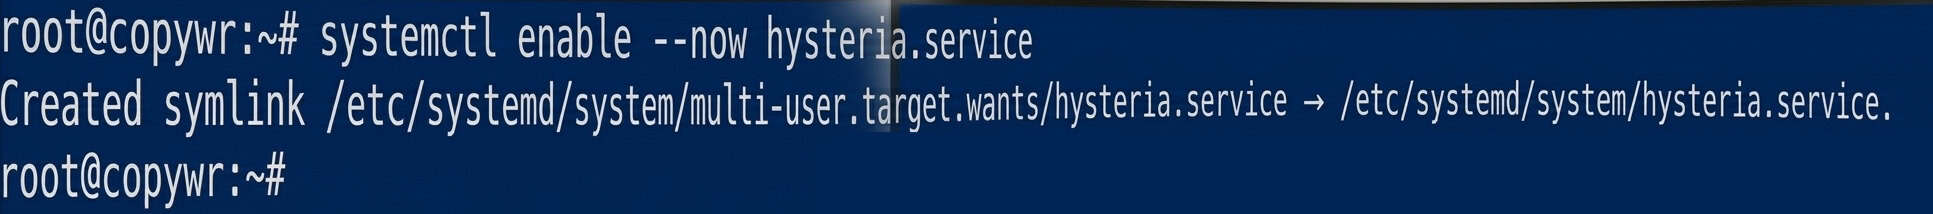
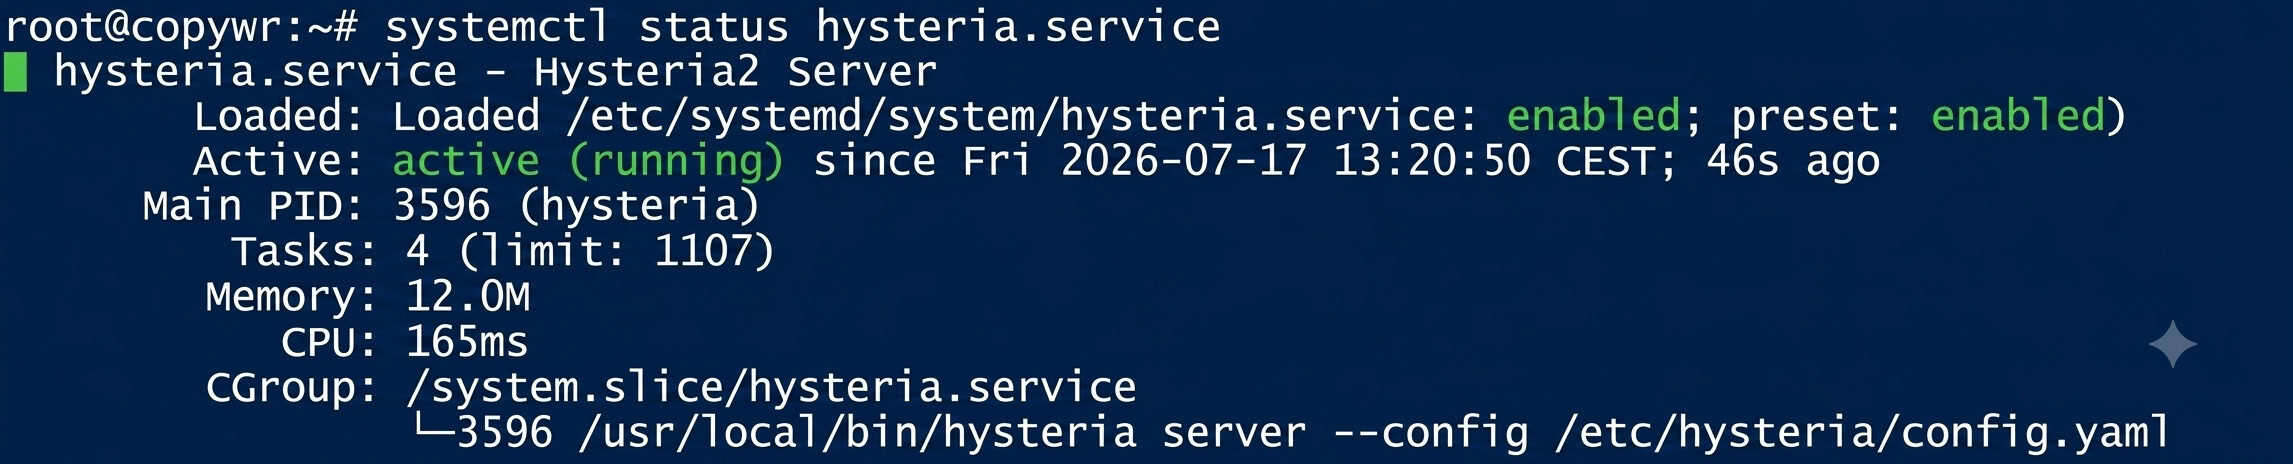
Статус би требало да приказује активно (покреће се). Ако је конзола „заглављена“ у приказу дневника, притисните Q да бисте је изашли.
TUIC v5
Преузимање и инсталирање TUIC-а
mkdir -p /usr/local/sbin/tuicПроверите доступна издања:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10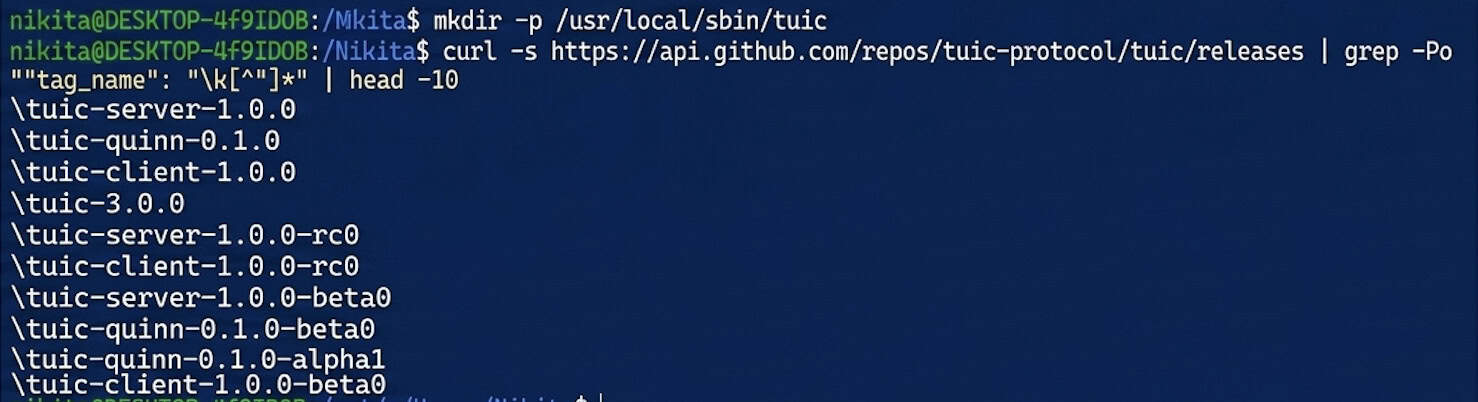
Преузмите бинарну датотеку сервера — замените тренутни број верзије са 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version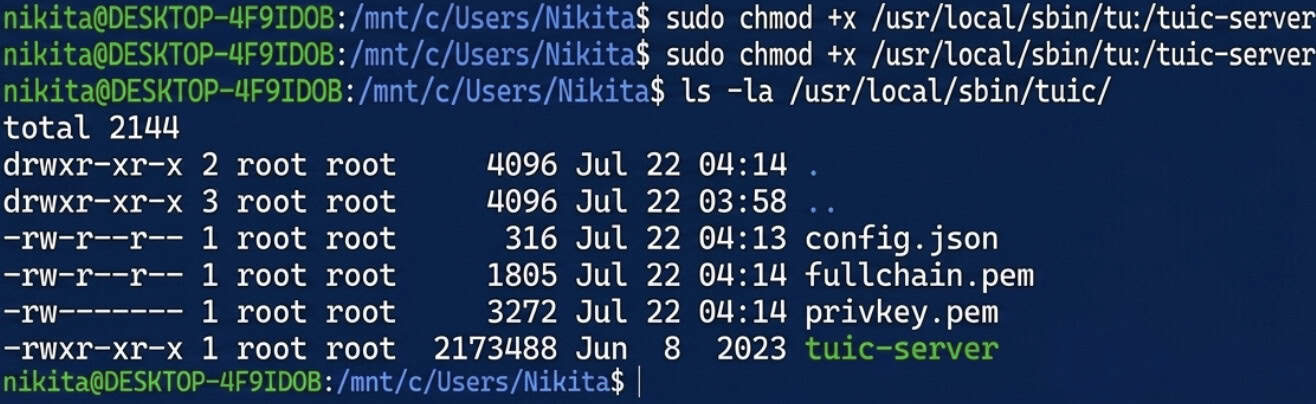
Креирање самопотписаног сертификата за TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/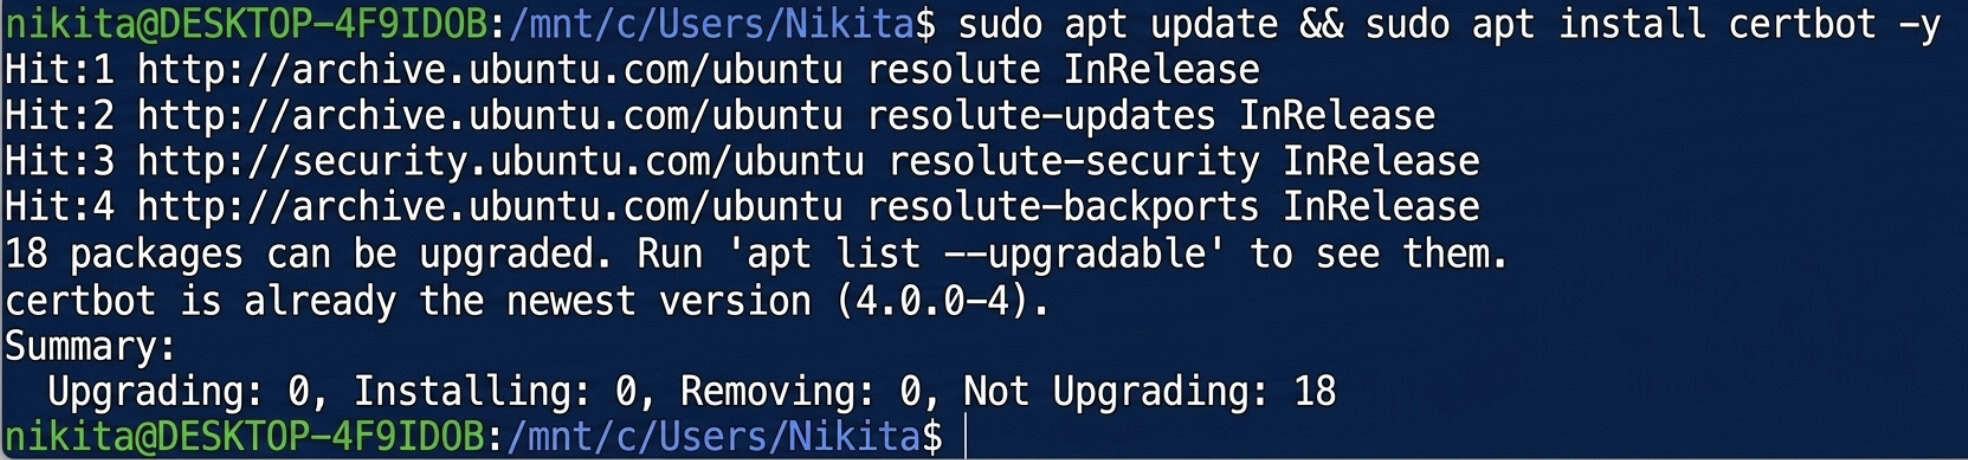
Генерисање UUID-а
apt install uuid-runtime -y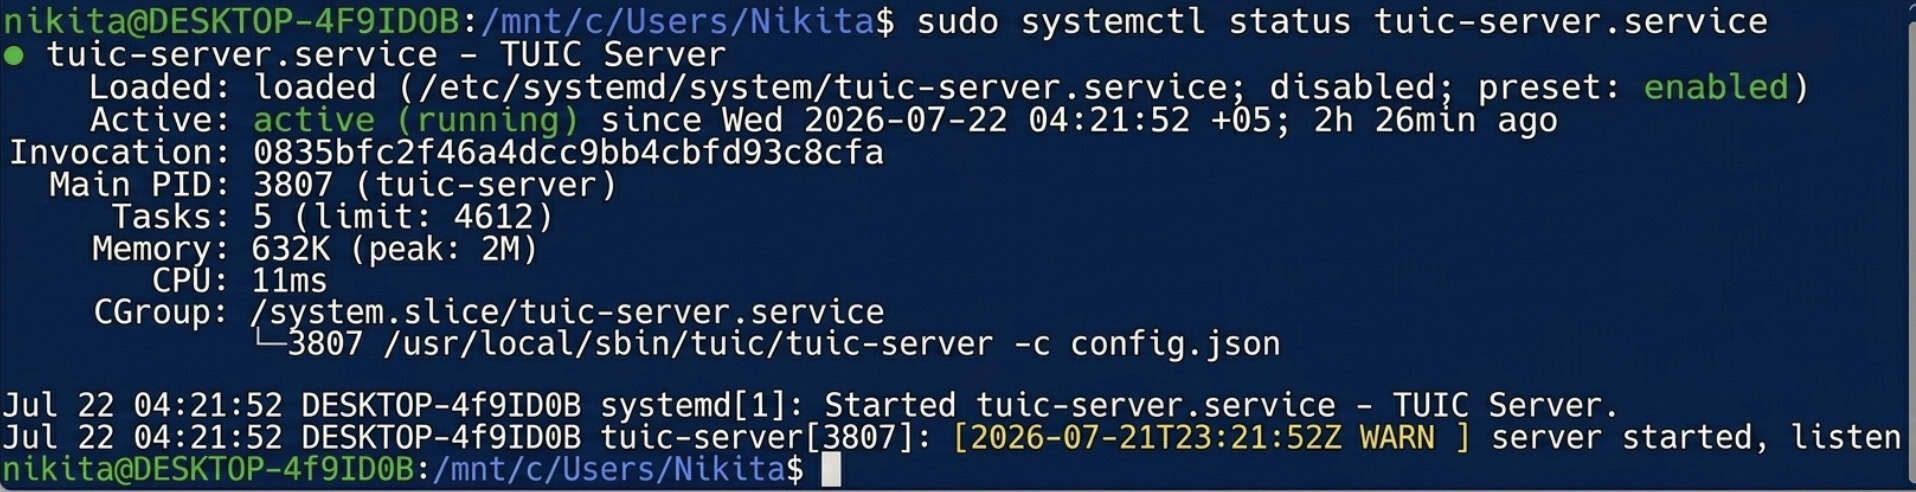
uuidgen
Копирајте резултујући UUID — биће вам потребан и у конфигурацији сервера испод и у подешавањима клијента.
Креирање конфигурационе датотеке
Завршена датотека config.json за TUIC сервер:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}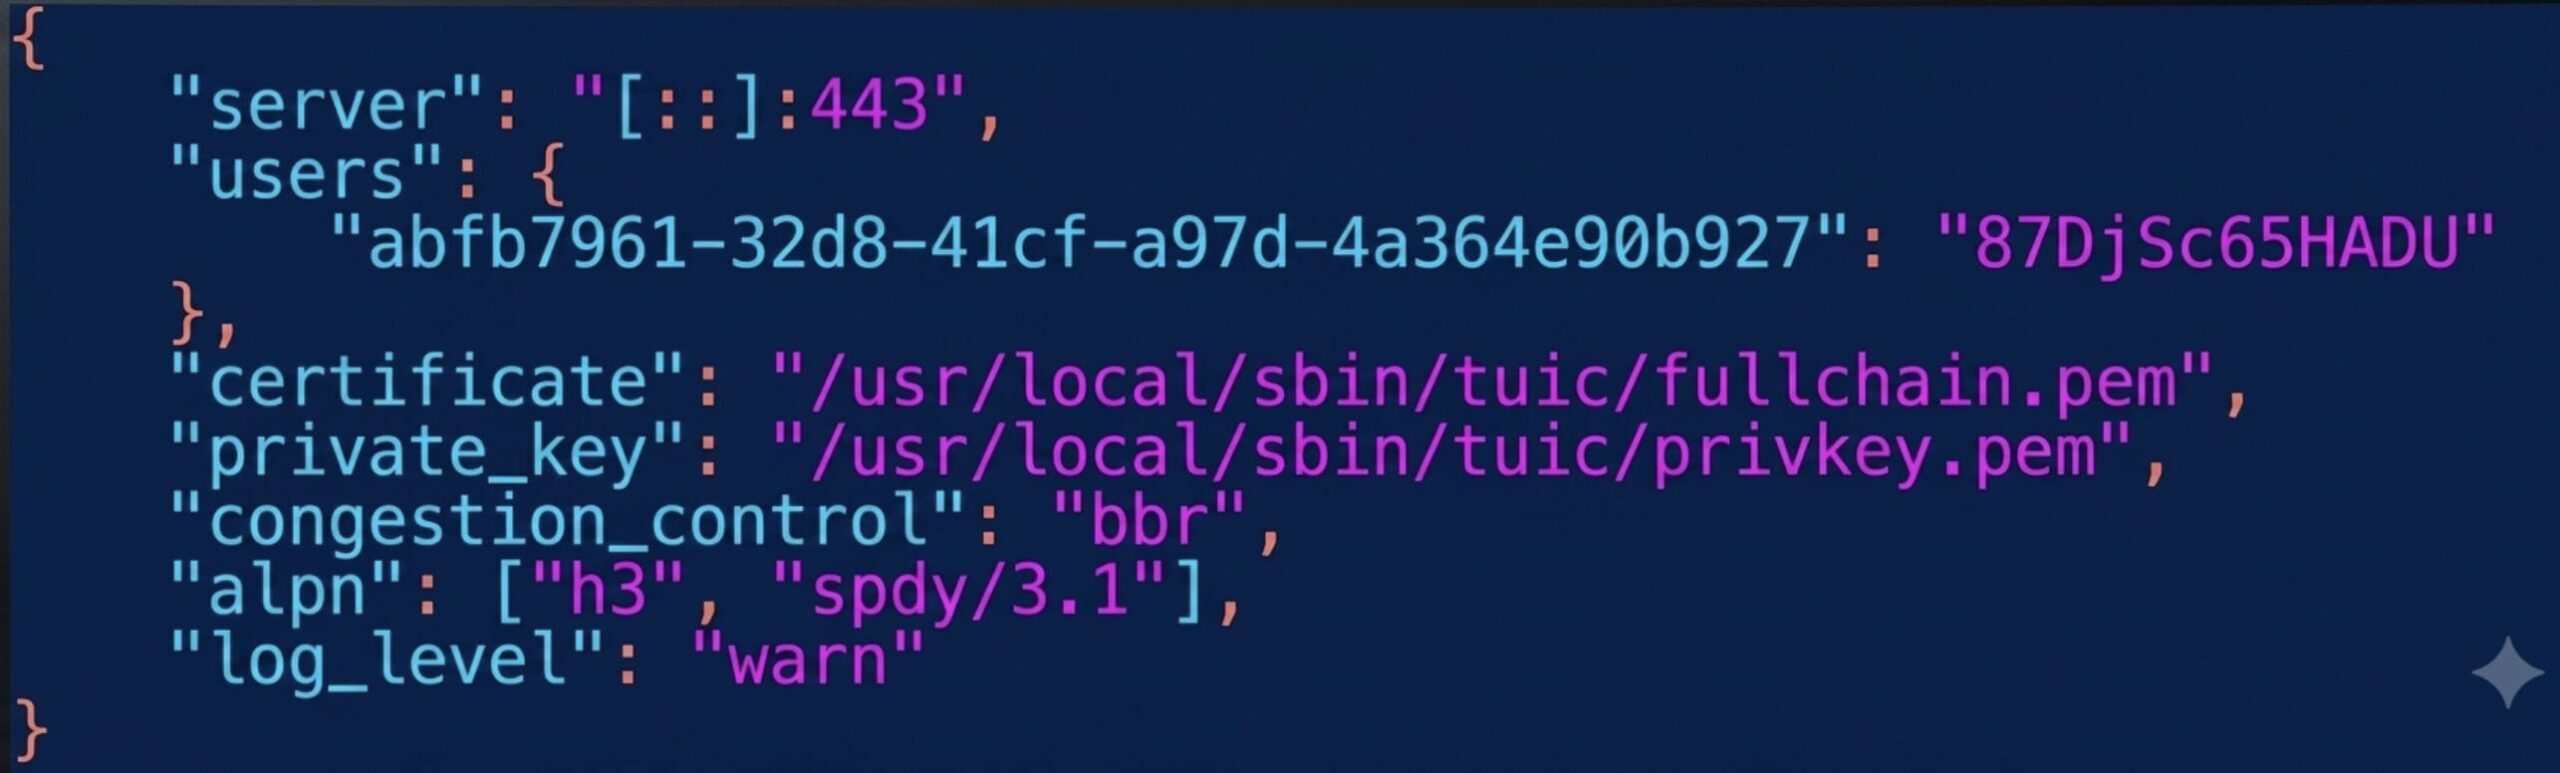
Овде користимо порт 8443 јер је 443 већ заузет од стране Hysteria2. Замените YOUR_UUID вредношћу из корака 4.3 и YOUR_TUIC_PASSWORD својом лозинком.
Сачувај (Ctrl+O, Enter) и изађи (Ctrl+X).
Тестирање ручног покретања
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json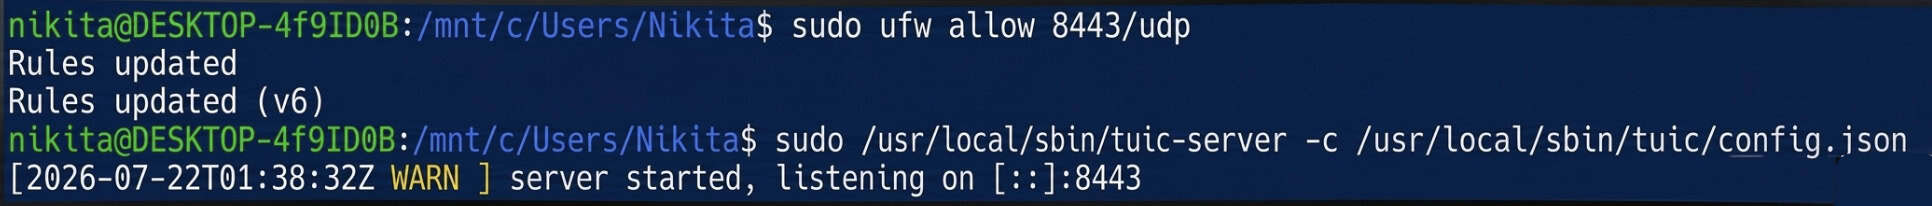
Ако се не појаве грешке, конфигурација је валидна. Зауставите је помоћу Ctrl+C и пређите на подешавање аутоматског покретања.
Подешавање аутоматског покретања
nano /etc/systemd/system/tuic-server.service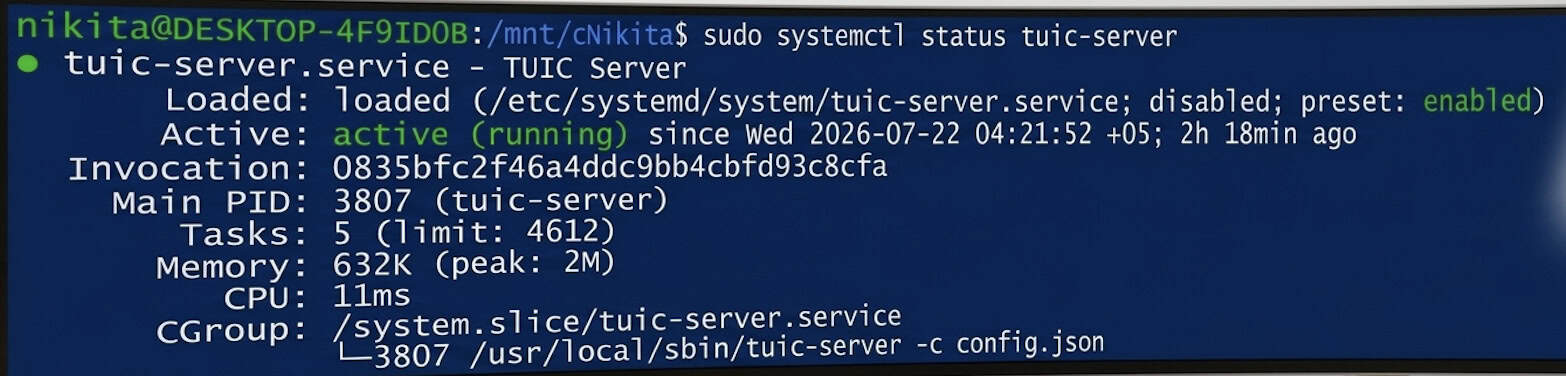
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Статус би требало да приказује активно (у покрету).
Сада два најбоља и најбржа модерна протокола раде паралелно на серверу, оба маскирана као редован QUIC/HTTPS саобраћај: Hysteria2 на стандардном порту 443/udp и TUIC v5 на порту 8443/udp.
Повезивање из Windows-а
Инсталирање Hiddify-а
Преузмите и инсталирајте Hiddify за Windows са званичне веб странице: https://hiddify.com. Кликните на инсталатер помоћу „Даље“ / „Инсталирај“. Ако се појави Windows SmartScreen, изаберите „Више информација“ → „Покрени свеједно“.
Профил корисника Hysteria2
Кликните на + (Нови профил) → „Ручни унос“ → протокол Hysteria2 и попуните:
|
Поље |
Vrednost |
|
Име профила |
Мој сервер Hysteria2 |
|
Adresa |
ВАША_ИП_АДРЕСА_СЕРВЕРА |
|
лука |
443 |
|
лозинка |
лозинка из корака 3.3 |
|
СНИ |
ВАША_ИП_АДРЕСА_СЕРВЕРА |
|
Прескочи проверу сертификата |
On |
Опција „Прескочи проверу сертификата“ мора бити омогућена јер је сертификат самопотписан — иза њега не стоји поуздани ауторитет за сертификате.
TUIC v5 профил
Кликните на + (Нови профил) → „Ручни унос“ → протокол TUIC и попуните:
|
Поље |
Vrednost |
|
Име профила |
Мој TUIC сервер |
|
Adresa |
ВАША_ИП_АДРЕСА_СЕРВЕРА |
|
лука |
8443 |
|
УУИД |
UUID из корака 4.3 |
|
лозинка |
лозинка из корака 4.4 |
|
Контрола загушења |
ббр |
|
СНИ |
ВАША_ИП_АДРЕСА_СЕРВЕРА |
|
Прескочи проверу сертификата |
On |
Повезивање и верификација
Изаберите профил, а затим кликните на велико округло дугме „Повежи се“. Статус би требало да се промени у „Повезано“.
Да бисте потврдили да се саобраћај заиста усмерава преко вашег сервера, отворите било коју услугу за проверу ИП адресе у прегледачу — приказана адреса треба да се подудара са ВАШОМ_ИП_АДРЕСОМ_СЕРВЕРА.
Закључак
Завршетком овог водича, имаћете два брза протокола следеће генерације која раде паралелно на вашем серверу: Hysteria2 на порту 443/UDP и TUIC v5 на порту 8443/UDP. Оба протокола прикривају пренети саобраћај као стандардну шифровану QUIC везу (HTTP/3), осигуравајући стабилну везу чак и на изузетно нестабилним каналима.
Конфигурисани профили могу се користити не само на Windows-у, већ и увести у мобилну апликацију Hiddify за Android или iOS са сличним подешавањима.
Ако наиђете на потешкоће са повезивањем, прво проверите статусе сервиса користећи команду systemctl status hysteria.service (или tuic-server.service), уверите се да су правила заштитног зида активна (ufw status) и двапут проверите да ли су IP адреса, UUID и лозинке исправно унети. Напомена: издати самопотписани сертификати важе 365 дана, тако да ће их након тачно годину дана морати обновити користећи исту openssl req команду.
