


Astăzi, tehnologiile VPN și proxy sunt din ce în ce mai solicitate. Utilizatorii le folosesc pentru acces securizat la internet, ocolind cenzura și protejându-se împotriva amenințărilor externe. Când vă conectați la un astfel de server, tot traficul dvs. trece printr-un tunel criptat, iar serverul devine poarta dvs. de acces către rețea.
Protocoalele clasice precum OpenVPN sau WireGuard funcționează bine în condiții stabile, dar adesea suferă de scăderi de viteză pe conexiuni slabe cu pierderi mari de pachete (rețele mobile, Wi-Fi public, țări cu cenzură strictă). Aici intră în joc protocoalele moderne precum Hysteria2 și TUIC. Acestea sunt construite pe baza QUIC, oferind viteză mare, latență redusă și obfuscare eficientă a traficului, la fel ca HTTPS-ul obișnuit (HTTP/3).
Hysteria2 utilizează algoritmul „Brutal”, care utilizează agresiv lățimea de bandă disponibilă. TUIC (versiunea 5) se caracterizează printr-un consum minim, suport UDP excelent și stabilirea unei conexiuni 0-RTT.
În acest articol, vom parcurge configurarea serverului pe Ubuntu/Debian și conectarea din Windows.
Ce ai nevoie: un VPS cu Ubuntu 22.04/24.04 sau Debian 12, acces root și adresa IP a serverului. Nu este necesar niciun domeniu.
Conectarea la server
Windows (PuTTY): deschideți PuTTY, introduceți IP-ul_SERVERULUI ca gazdă, 22 ca port și conectați-vă ca root cu parola de pe adresa de e-mail a furnizorului dvs. de VPS.
Linux/macOS (terminal):
ssh root@YOUR_SERVER_IPToate comenzile de mai jos sunt executate pe server, în aceeași sesiune.
Pregătirea serverului (Ubuntu / Debian)
Activați redirecționarea IP
Acest lucru permite serverului să transmită pachetele clientului mai departe către internet.
nano /etc/sysctl.confIntroduceți sau creați o parolă (folosiți doar litere și cifre în limba engleză, fără spații).
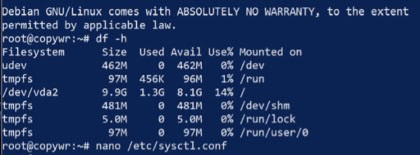
Găsiți și eliminați comentariile (eliminați semnul # de la început) sau adăugați următoarea linie:
net.ipv4.ip_forward=1
Salvați fișierul (Ctrl+O, Enter) și ieșiți (Ctrl+X). Aplicați modificările fără a reporni:
sysctl -pConfigurare NAT (mascare)
Această setare permite clienților să acceseze internetul prin intermediul serverului dvs. folosind adresa sa IP.
Află numele interfeței de rețea externe (cea orientată spre internet):
ip link show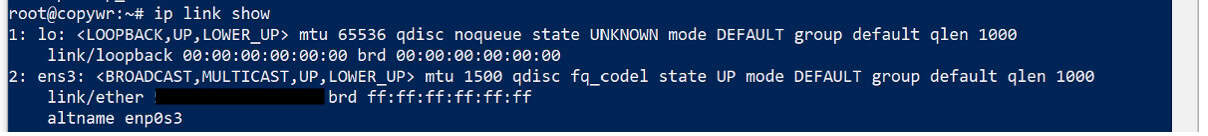
De obicei, aceasta este eth0, ens3 sau enp1s0. Copiați-o sau memorați-o, apoi adăugați regula de mascare la iptables — înlocuiți eth0 cu propriul nume de interfață:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Salvarea regulilor iptables
Pentru a preveni resetarea regulilor după o repornire a serverului, acestea trebuie salvate.
apt update
apt install iptables-persistent -y
netfilter-persistent save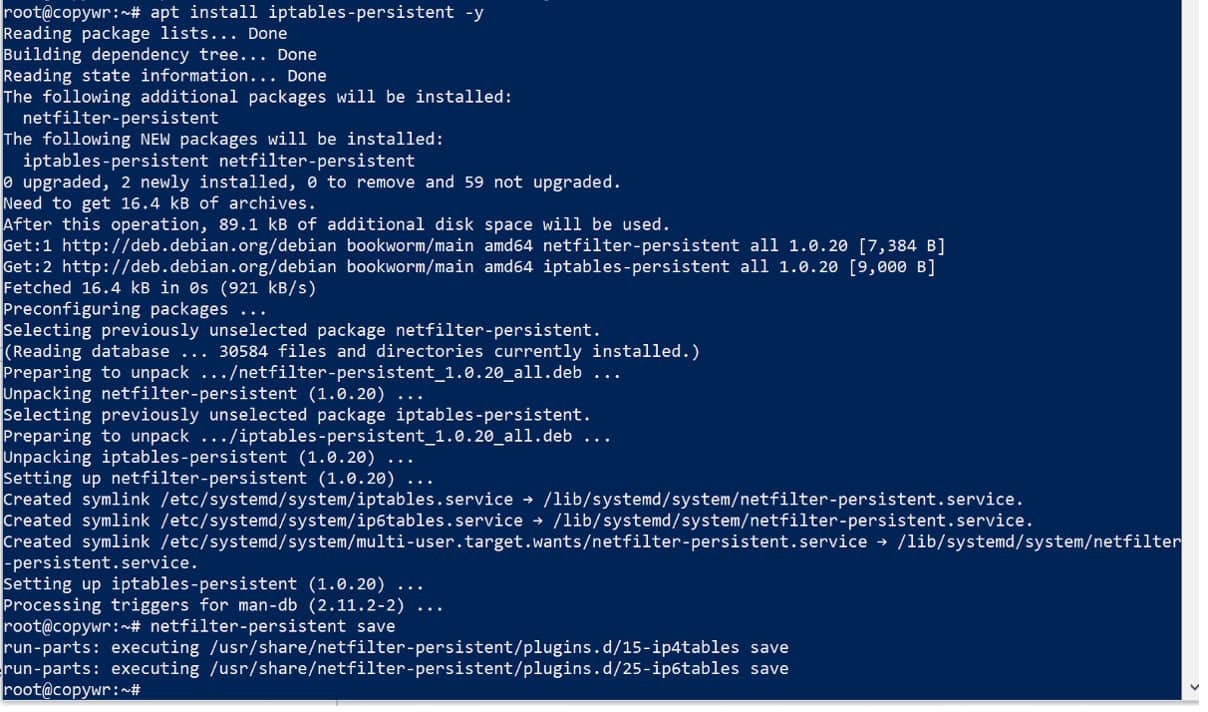
În timpul instalării, este posibil să vedeți o solicitare de salvare a regulilor IPv4/IPv6 actuale — răspundeți cu „Da” de ambele ori.
Configurarea firewall-ului (UFW)
Deschidem imediat toate porturile de care vom avea nevoie, deci nu este nevoie să revenim la acest pas mai târziu: 22 pentru SSH (omisiunea asupra acestui pas v-ar bloca accesul la server), 443/udp pentru Hysteria2 și 8443/udp pentru TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Rezultatul comenzii ufw status ar trebui să afișeze toate cele trei reguli ca fiind active.
Isterie2
Instalarea serverului Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
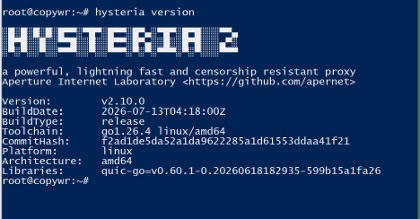
Asigurați-vă că rezultatul versiunii apare fără erori — aceasta confirmă că fișierul binar funcționează corect.
Crearea unui certificat SSL autosemnat
Avem nevoie de propriile chei de criptare pentru a proteja traficul dintre computerul dvs. și server. Deoarece nu avem un domeniu, vom genera un certificat autosemnat, valabil 365 de zile. Din acest motiv, va trebui să activați ulterior „Omiteți verificarea certificatului” în client.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Atât cert.crt, cât și private.key ar trebui să fie listate.
Crearea fișierului de configurare
nano /etc/hysteria/config.yamlLipiți următoarele, înlocuind PAROLA_DUMNEAVOASTRĂ cu propria parolă (doar litere și cifre în limba engleză, fără spații):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true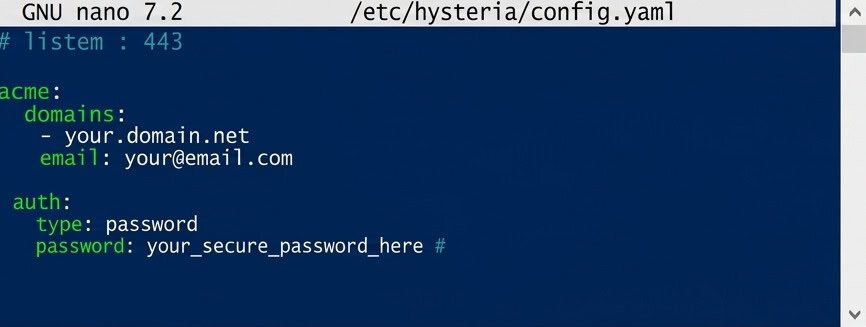
Blocul de mascare face ca serverul să arate ca un site web obișnuit dacă cineva îi deschide adresa IP într-un browser, în loc să dezvăluie semne ale unui proxy.
Salvați (Ctrl+O, Enter) și ieșiți (Ctrl+X).
Configurarea pornirii automate
nano /etc/systemd/system/hysteria.service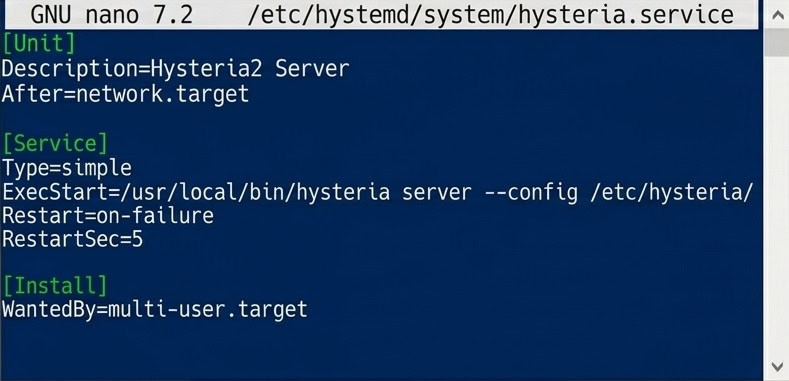
Fișierul unității systemd pentru pornirea automată a Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service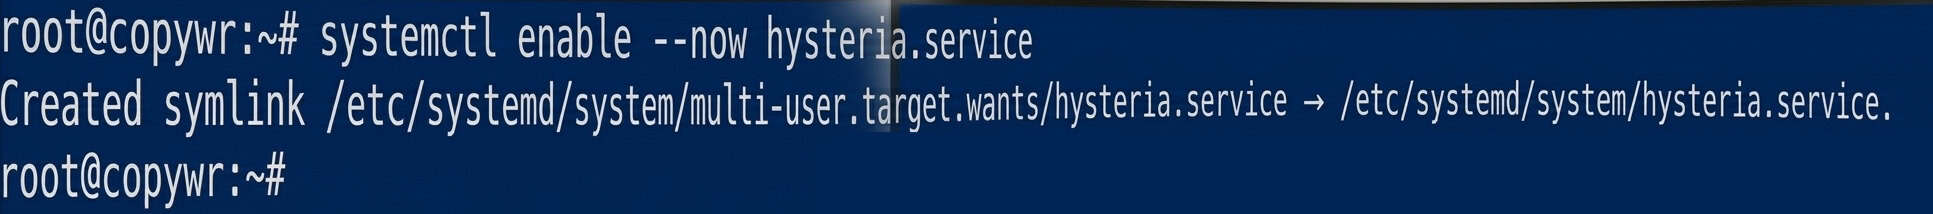
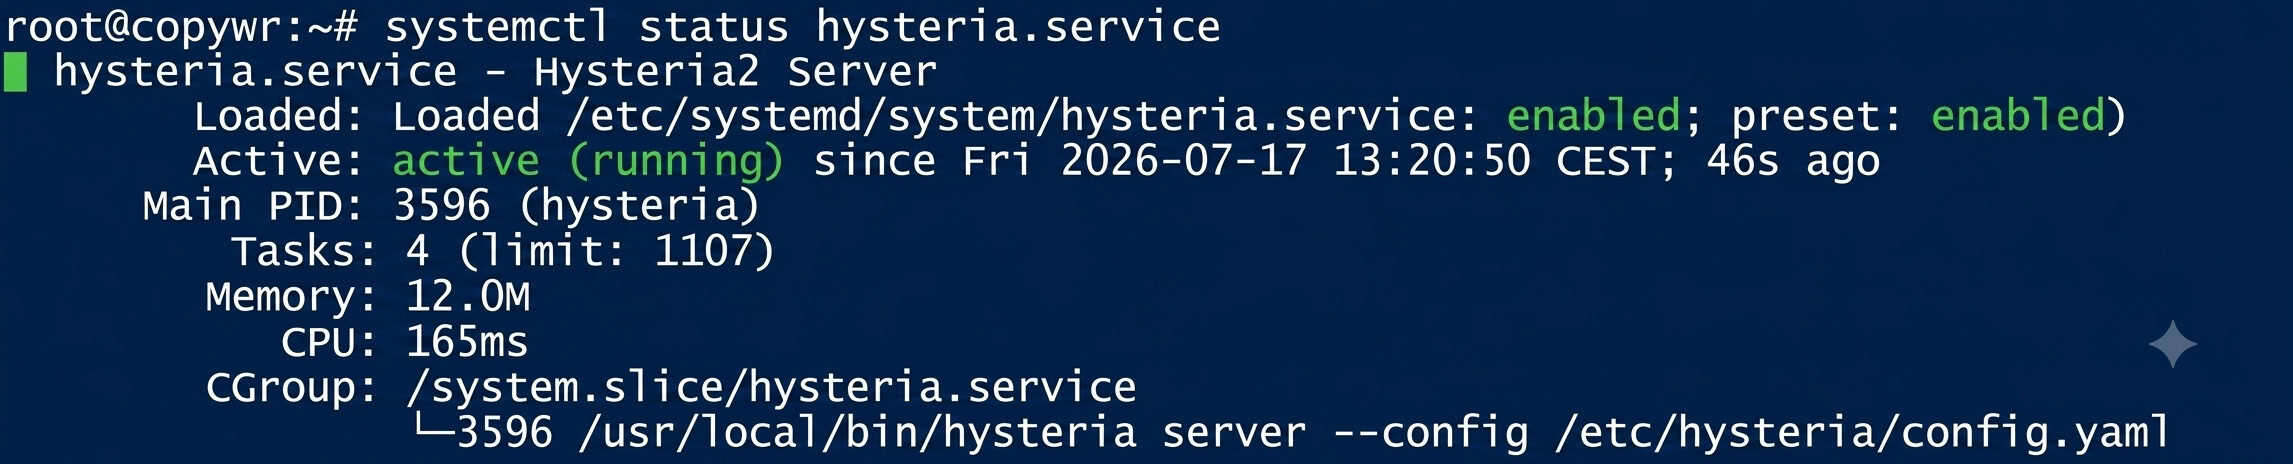
Starea ar trebui să arate activ (în funcțiune). Dacă consola este „blocată” în vizualizarea jurnalului, apăsați Q pentru a o ieși.
TUIC v5
Descărcarea și instalarea TUIC
mkdir -p /usr/local/sbin/tuicVerificați versiunile disponibile:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10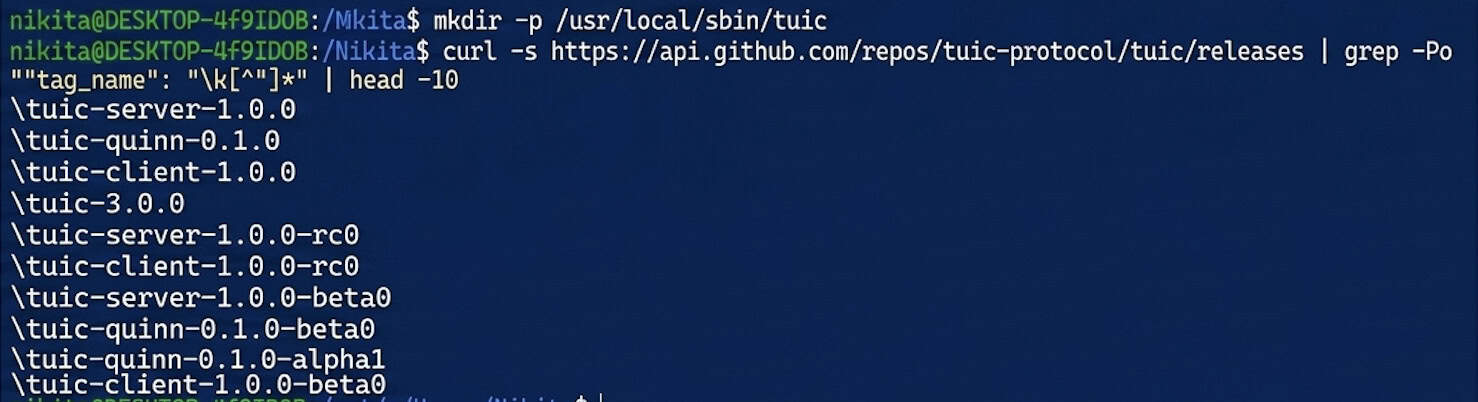
Descărcați fișierul binar al serverului — înlocuiți numărul versiunii curente cu 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version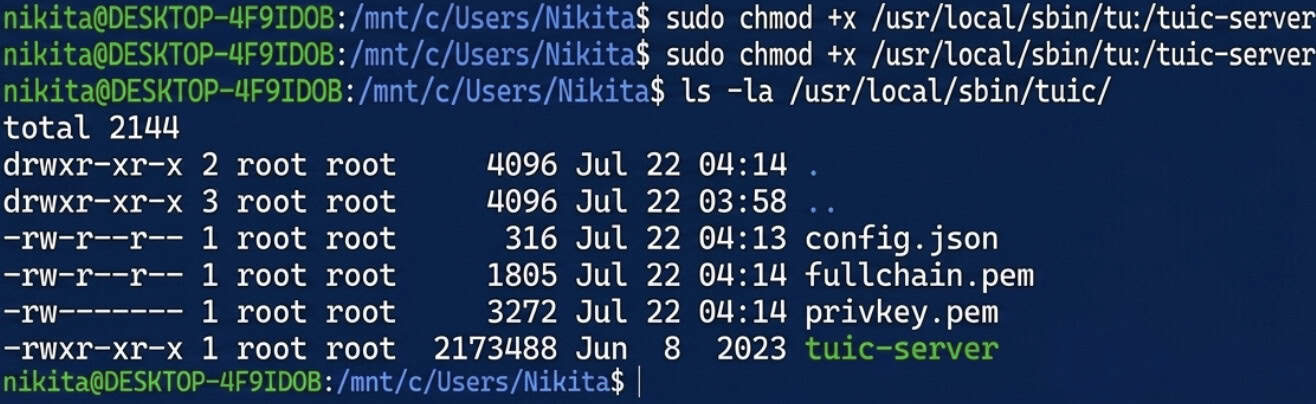
Crearea unui certificat autosemnat pentru TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/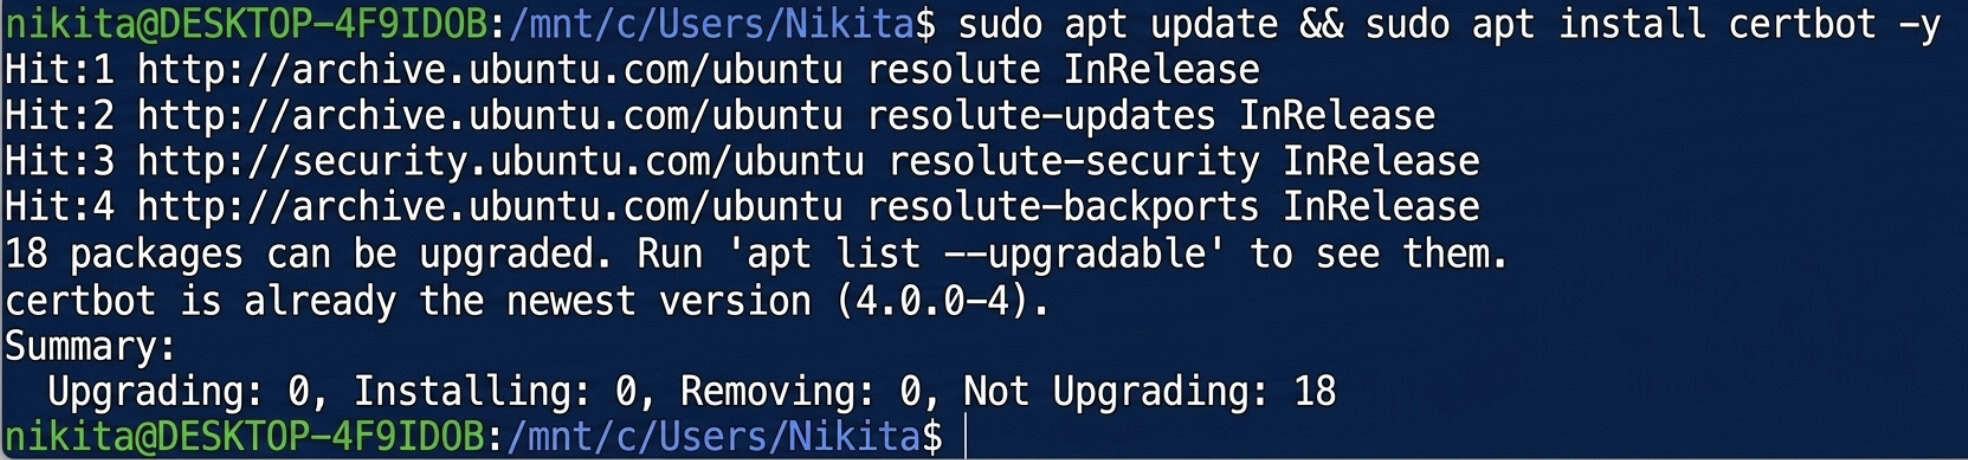
Generarea unui UUID
apt install uuid-runtime -y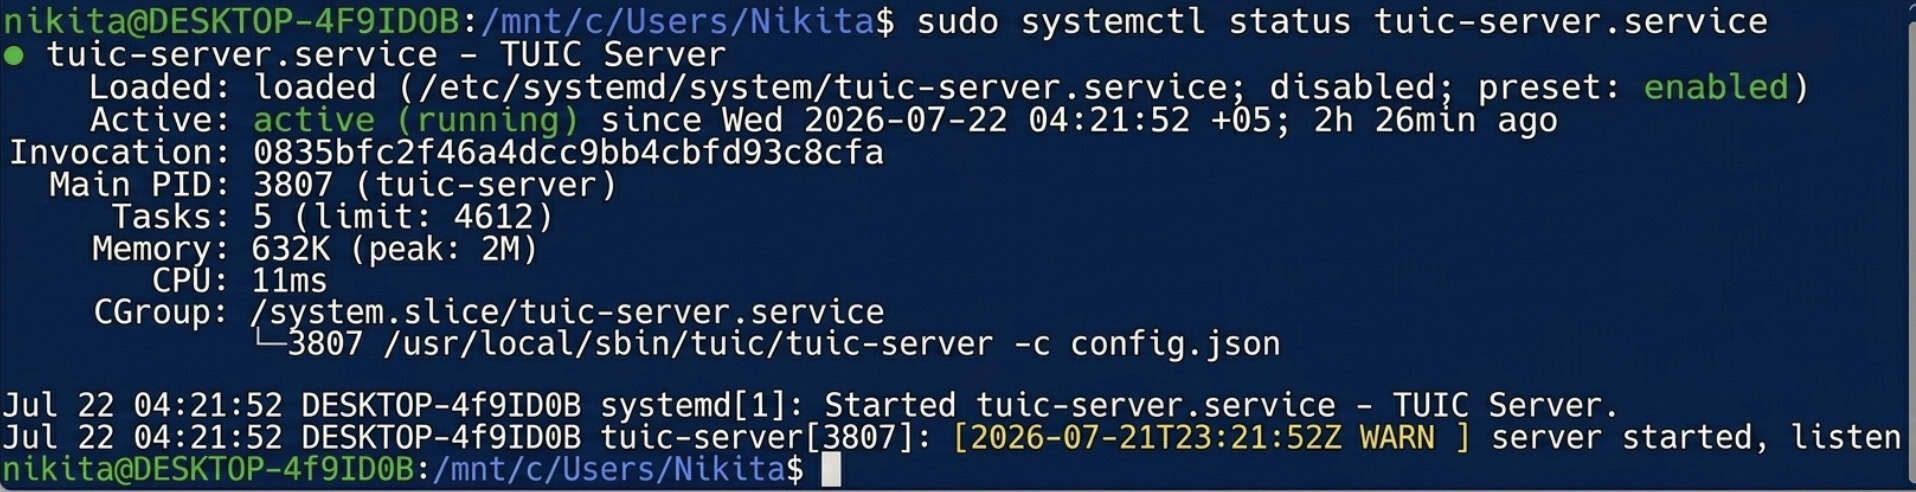
uuidgen
Copiați UUID-ul rezultat — veți avea nevoie de el atât în configurația serverului de mai jos, cât și în setările clientului.
Crearea fișierului de configurare
Fișierul config.json finalizat pentru serverul TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}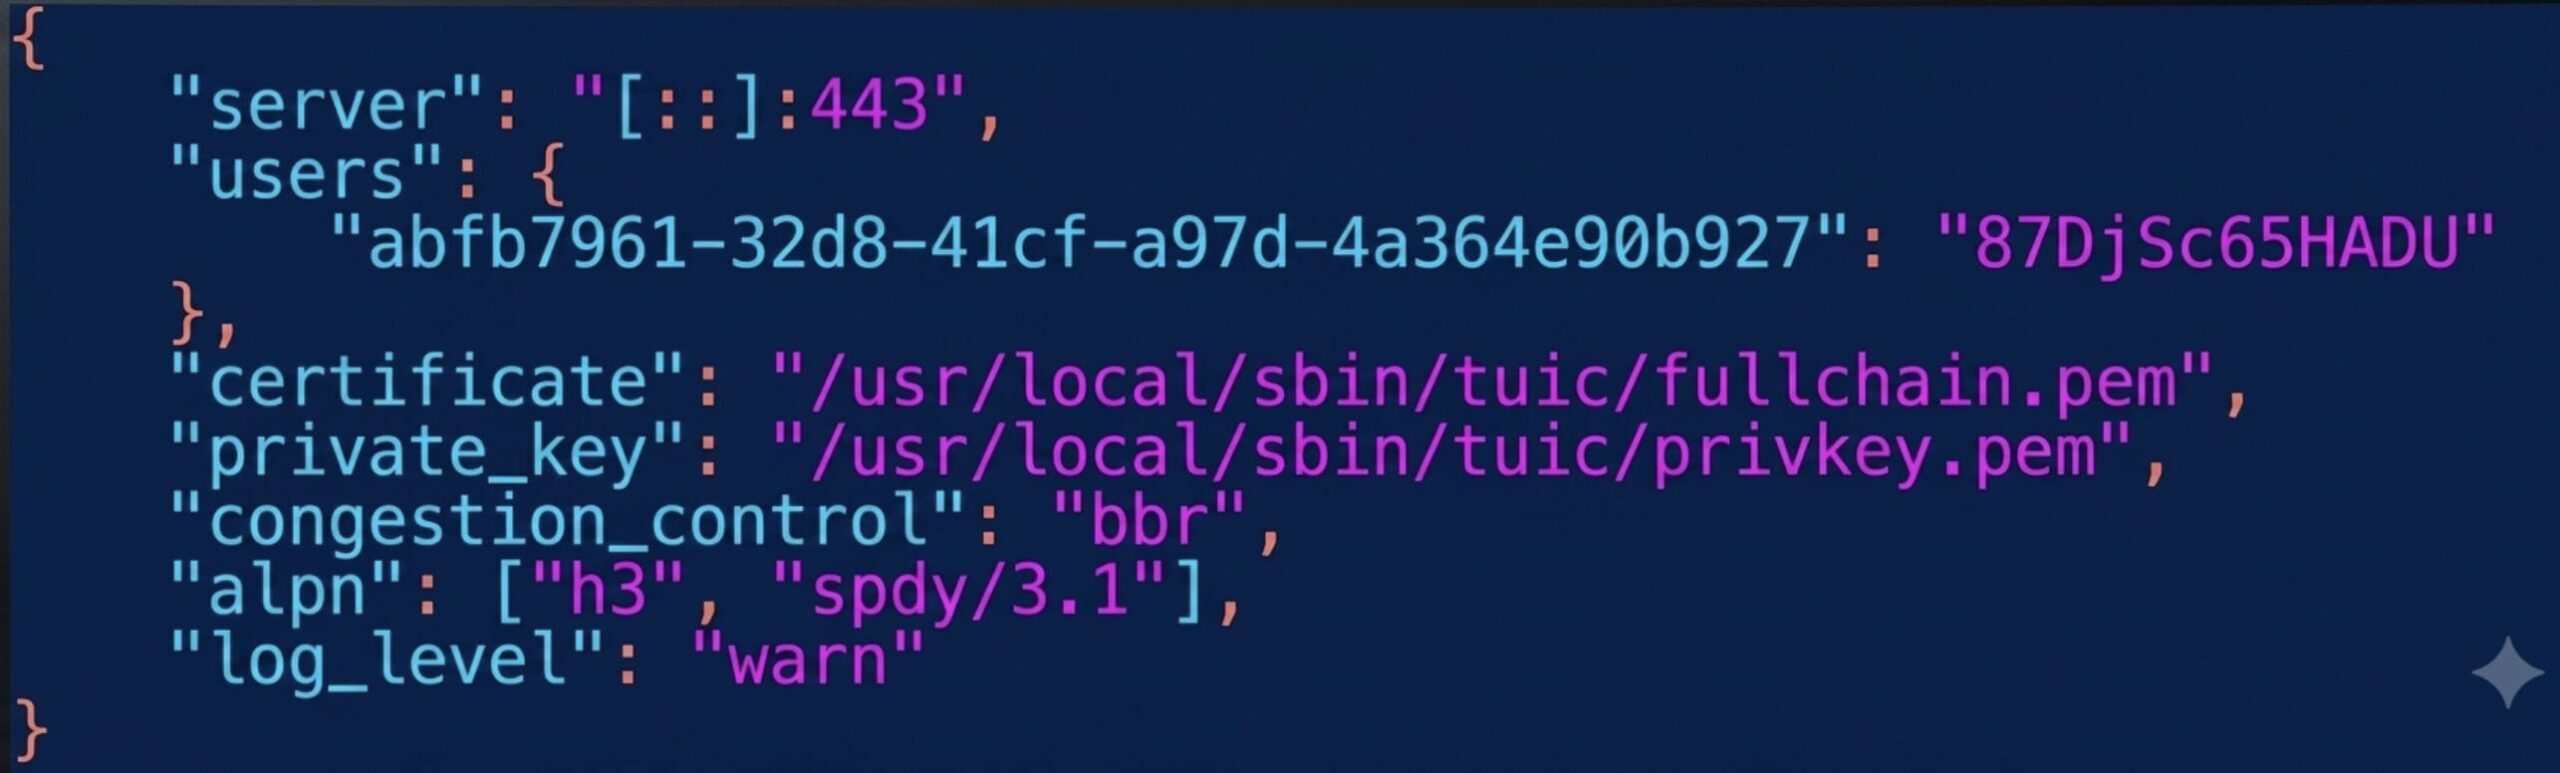
Folosim portul 8443 aici deoarece 443 este deja ocupat de Hysteria2. Înlocuiți YOUR_UUID cu valoarea de la pasul 4.3 și YOUR_TUIC_PASSWORD cu propria parolă.
Salvați (Ctrl+O, Enter) și ieșiți (Ctrl+X).
Testarea unei porniri manuale
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json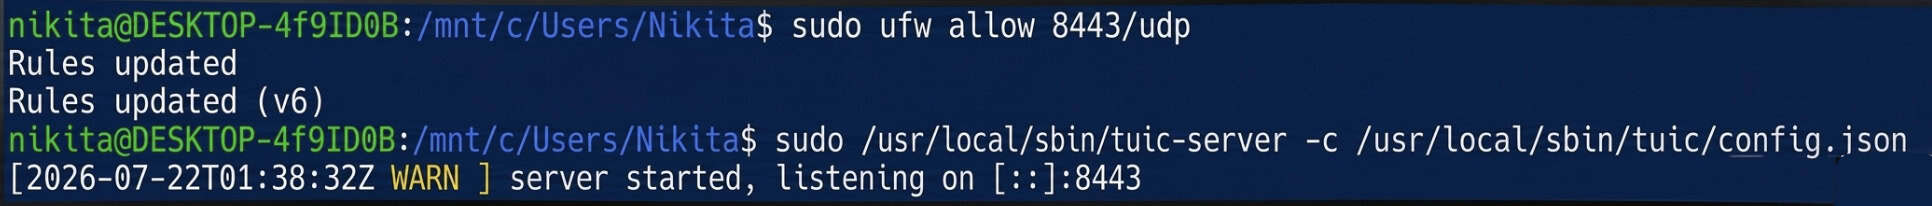
Dacă nu apar erori, configurația este validă. Opriți-o cu Ctrl+C și treceți la configurarea pornirii automate.
Configurarea pornirii automate
nano /etc/systemd/system/tuic-server.service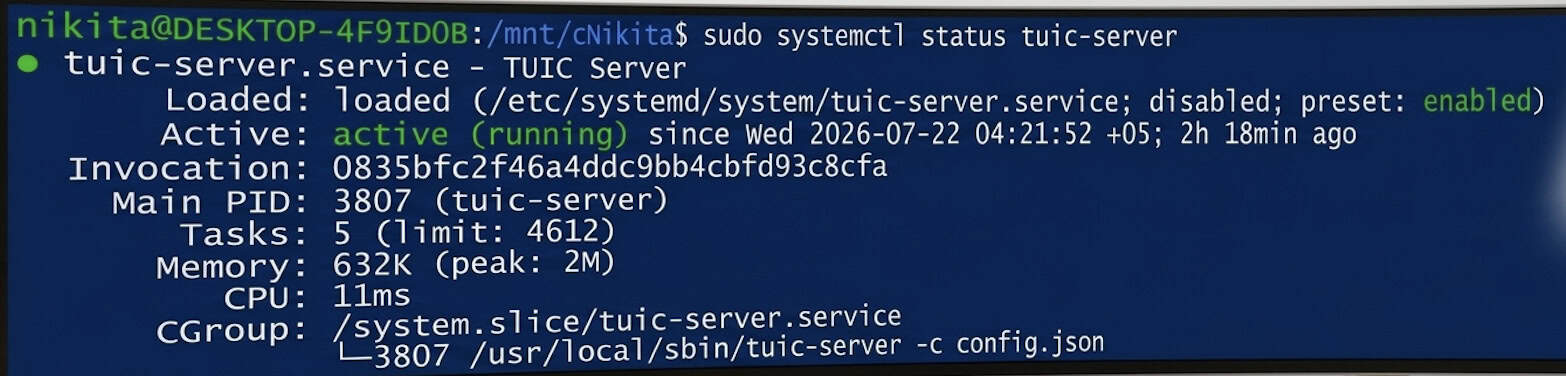
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Starea ar trebui să arate activ (în funcțiune).
Acum, două dintre cele mai bune și mai rapide protocoale moderne rulează în paralel pe server, ambele deghizate în trafic QUIC/HTTPS obișnuit: Hysteria2 pe portul standard 443/udp și TUIC v5 pe portul 8443/udp.
Conectarea din Windows
Instalarea Hiddify
Descărcați și instalați Hiddify pentru Windows de pe site-ul oficial: https://hiddify.com. Faceți clic pe „Următorul” / „Instalare” pentru a finaliza instalarea. Dacă apare Windows SmartScreen, selectați „Mai multe informații” → „Executare oricum”.
Profilul Hysteria2
Faceți clic pe + (Profil nou) → „Intrare manuală” → protocolul Hysteria2 și completați:
|
Câmp |
Valoare |
|
Numele profilului |
Serverul meu Hysteria2 |
|
Adresă |
IP-ul_SERVERULUI_DUMNEAVOASTRĂ |
|
Port |
443 |
|
Parolă |
parola de la pasul 3.3 |
|
SNI |
IP-ul_SERVERULUI_DUMNEAVOASTRĂ |
|
Omite verificarea certificatului |
On |
Opțiunea „Omite verificarea certificatului” trebuie activată deoarece certificatul este autosemnat — nu există o autoritate de certificare de încredere în spatele acestuia.
Profil TUIC v5
Faceți clic pe + (Profil nou) → „Introducere manuală” → protocol TUIC și completați:
|
Câmp |
Valoare |
|
Numele profilului |
Serverul meu TUIC |
|
Adresă |
IP-ul_SERVERULUI_DUMNEAVOASTRĂ |
|
Port |
8443 |
|
UUID |
UUID-ul de la pasul 4.3 |
|
Parolă |
parola de la pasul 4.4 |
|
Controlul congestiei |
bbr |
|
SNI |
IP-ul_SERVERULUI_DUMNEAVOASTRĂ |
|
Omite verificarea certificatului |
On |
Conectare și verificare
Selectați un profil, apoi faceți clic pe butonul rotund mare „Conectare”. Starea ar trebui să se schimbe în „Conectat”.
Pentru a confirma că traficul este într-adevăr direcționat prin serverul dvs., deschideți orice serviciu de verificare a adresei IP în browserul dvs. — adresa afișată ar trebui să corespundă cu IP-ul_SERVERULUI_VOSTRU.
Concluzie
Prin parcurgerea acestui ghid, aveți două protocoale de mare viteză, de generație următoare, care rulează în paralel pe serverul dvs.: Hysteria2 pe portul 443/UDP și TUIC v5 pe portul 8443/UDP. Ambele protocoale deghizează traficul transmis ca o conexiune QUIC criptată standard (HTTP/3), asigurând o conexiune stabilă chiar și pe canale extrem de instabile.
Profilurile configurate pot fi utilizate nu doar pe Windows, ci și importate în aplicația mobilă Hiddify pentru Android sau iOS cu setări similare.
Dacă întâmpinați dificultăți de conectare, verificați mai întâi starea serviciilor folosind comanda hysteria.service (sau tuic-server.service), asigurați-vă că regulile firewall-ului sunt active (ufw status) și verificați încă o dată dacă adresa IP, UUID-ul și parolele sunt introduse corect. Rețineți: certificatele autosemnate emise sunt valabile timp de 365 de zile, așa că după exact un an, acestea vor trebui reînnoite folosind aceeași comandă openssl req.
