


په دې مقاله کې به موږ د ArchLinux/CentOS عملیاتي سیسټم لخوا پرمخ وړل شوي وقف شوي سرور کې د 3proxy ترتیب وښیو. 3proxy یو له خورا اړونده او فعال وسیلو څخه دی. دا د مختلفو ډولونو پروتوکولونو ملاتړ کوي: HTTP، HTTPS، FTP، SOCKS، او نور. دا به تاسو سره مرسته وکړي چې په څو دقیقو کې خپل پراکسي سرور تنظیم کړئ.
په مقاله کې د یوټیلټي نصبولو او د هغې د نورو ترتیب په اړه ګام په ګام لارښوونې شاملې دي. مسلې لکه د رسمي سرچینې څخه نصب کول، د ترتیب فایلونو تنظیم کول، د غیر معیاري پورټونو خلاصول په پام کې نیول شوي، او همدارنګه عام غلطۍ بیان شوي او د حل لپاره یې عملي سپارښتنې ورکړل شوي. د پیل کولو دمخه، تاسو باید د VPS یا وقف شوي سرور امر وکړئ چې د CentOS یا ArchLinux عملیاتي سیسټم لخوا پرمخ وړل کیږي. په مثال کې ټولې کړنې به د CentOS7 عملیاتي سیسټم لخوا پرمخ وړل شوي وقف شوي سرور کې د یو وقف شوي جامد عامه IP پتې سره ترسره شي.
نصب
ګام 1
۳ پروکسي په مستقیم ډول له سرچینو څخه نصب شوی دی. gcc به د کمپائلر په توګه وکارول شي. موږ د سرور سره د روټ (سوپر یوزر) په توګه وصل کیږو او کمپائلر نصب کوو.
yum install gccګام 2
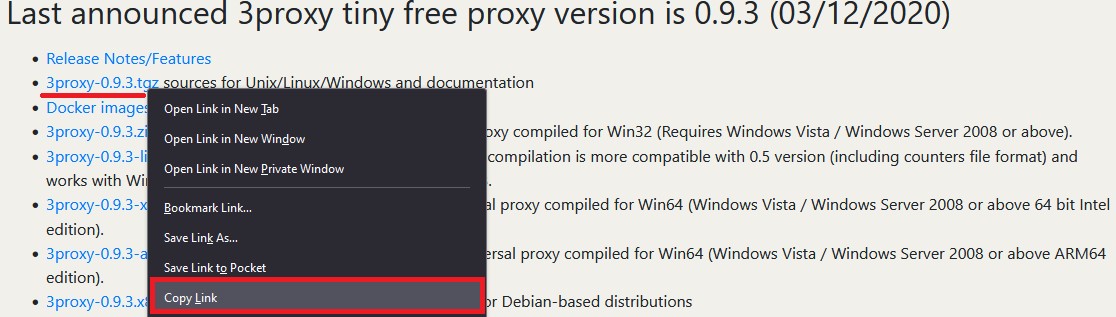
اوس اړینه ده چې د 3proxy سرچینې فایلونه ډاونلوډ کړئ. تاسو کولی شئ دا د رسمي ویب پاڼې ته د تګ او اوسني نسخې ته د لینک کاپي کولو سره ترسره کړئ:
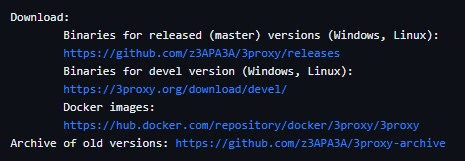
که چیرې آرشیف شوې نسخې ته اړتیا وي، تاسو کولی شئ لینک مستقیم له GitHub څخه ډاونلوډ کړئ :
د دې مقالې د لیکلو په وخت کې، اوسنی نسخه 0.9.3 ده. دا ډاونلوډ کړئ او سمدلاسه یې خلاص کړئ:
wget https://github.com/z3APA3A/3proxy/archive/0.9.3.tar.gz
tar -xvzf 0.9.3.tar.gz
ګام 3
د خلاصې پروژې سره ډایرکټرۍ ته لاړ شئ او تالیف کړئ:
cd 3proxy-0.9.3/
make -f Makefile.Linux
ګام 4
موږ ډایرکټریانې جوړوو او د 3proxy فایل /usr/bin ته کاپي کوو:
mkdir -p /var/log/3proxy
mkdir /etc/3proxy
cp bin/3proxy /usr/bin/
ګام 5
موږ د کتلاګ سره د کار کولو لپاره یو کاروونکی جوړوو. پدې حالت کې کارن نوم 3proxyuser دی:
useradd -s /usr/sbin/nologin -U -M -r 3proxyuserموږ جوړ شوي کارونکي ته د لارښودونو سره د کار کولو حق ورکوو:
chown -R 3proxyuser:3proxyuser /etc/3proxy
chown -R 3proxyuser:3proxyuser /var/log/3proxy
chown -R 3proxyuser:3proxyuser /usr/bin/3proxy
اوس راځئ چې د دې کمانډ په کارولو سره د ترتیب فایل جوړ کړو:
touch /etc/3proxy/3proxy.cfgکه اړتیا وي، تاسو کولی شئ د روټ کارونکي لپاره د ترتیب فایل کې اجازه ورکړئ. دا ګام لازمي نه دی، مګر محافظت به اضافه کړي:
chmod 600 /etc/3proxy/3proxy.cfgد 3 پراکسي ترتیب
ګام 6
دا اړینه ده چې د ترتیب فایل په سمه توګه ډک کړئ چې مخکې جوړ شوی و. لومړی، د کارونکي uid او gid د دې قوماندې په واسطه ومومئ:
id 3proxyuserزموږ په قضیه کې دا لاندې ارزښتونه دي:

د ترتیب فایل ډکولو لپاره، تاسو کولی شئ چمتو شوي تشکیلات واخلئ یا په رسمي ویب پاڼه کې اسناد وکاروئ. همدارنګه د مثال سره یو فایل دمخه په ډیفالټ ډول نصب شوی وي؛ تاسو کولی شئ دا د لارې په اوږدو کې ومومئ: /cfg/3proxy.cfg.sample
د مثال په توګه، موږ به د ترتیب دوه ډولونه په پام کې ونیسو: د ننوتلو سره او پرته . هره کرښه به د تبصرو سره وي (دوی د "#" سمبول سره نښه شوي دي).
دا د لاګ ان کولو پرته د چمتو شوي ترتیب یوه بیلګه ده :
# We specify the user's data that we found out in the previous command
setgid 995
setuid 997

# Type the NS-servers. It is possible to clarify your own servers at /etc/resolv.conf
nserver 1.1.1.1
nserver 8.8.8.8

# Cache size
nscache 65536

# Timeouts
timeouts 1 5 30 60 180 1800 15 60

# Authorization of users by login/password (if required). You may not to use it or specify the path to the file in which authorization data is stored, for example, users $/etc/3proxy/.authfile

# If you insert a password in md5 format, replace “CL” with “CR”, as indicated in the example. You can use 2 methods at the same time.
auth cache strong
users "userproxy:CL:passwordproxy"
users "userproxy2:CR:b89097a7ad0b94f13b3c313ae76699d4 "

# Launch mode. Daemon only.
Daemon

# We write the port through which the http connection will take place. The example shows the standard one. To establish a socks connection, use the command specified in the second line, the port is also standard.
proxy -p3128
socks -p1080
موږ د لاګ کولو پرته د ترتیب فایل اختیار په پام کې نیولی. اوس به موږ د لاګ کولو او کارونکي اجازه سره د ترتیب فایل جوړ کړو ؛ دا به وروسته د سرور تنظیم کولو پرمهال وکارول شي.
ډاډ ترلاسه کړئ چې تاسو د اجازې معلومات چمتو کوئ، ځکه چې سرور حتی په غیر معیاري پورټونو کې هم کشف کیدی شي.
# Configuring the server to launch from the userproxy user and the passwordproxy password.
users userproxy:CL:passwordproxy

# Specify the user's uid and gid
setgid 995
setuid 997

# Nameservers (NS-servers)
nserver 1.1.1.1
nserver 8.8.8.8

# Timeouts
timeouts 1 5 30 60 180 1800 15 60

# Cache size (standard)
nscache 65536

# Indicate the launch mode
daemon

# We install http proxy on a non-standard 50001 port. If there are several IP addresses on the server, be sure to specify a specific address for connecting the network. For example, "-e91.150.32.146". The argument "i" is a local address.
proxy –p50001

# In a same way as socks proxy, we conduct the installation on a 50002 port.
socks –p50002

# Path to the directory with logs, logs format and proxy rotation
Log /var/log/3proxy/3proxy.log D
logformat "- +_L%t.%. %N.%p %E %U %C:%c %R:%r %O %I %h %T"
rotate 30
دا د اصلي ترتیب فایل تنظیم کول بشپړوي. موږ وروستي مرحلې ته ځو او پیل کوو.
ګام 7
د سیسټمډ لپاره د پیل کولو فایل جوړ کړئ:
touch /etc/systemd/system/3proxy.serviceاړین حقونه ورکړئ:
chmod 664 /etc/systemd/system/3proxy.serviceلاندې ارزښتونه په فایل کې کاپي او پیسټ کړئ او خوندي کړئ:
[Unit]
Description=3proxy Proxy Server
After=network.target
[Service]
Type=simple
ExecStart=/usr/bin/3proxy /etc/3proxy/3proxy.cfg
ExecStop=/bin/kill `/usr/bin/pgrep 3proxyuser`
RemainAfterExit=yes
Restart=on-failure
[Install]
WantedBy=multi-user.target»
مهرباني وکړئ په یاد ولرئ: د "ExecStop" ارزښت کې تاسو باید هغه کارن نوم مشخص کړئ چې په پنځم ګام کې رامینځته شوی و.
له هغې وروسته تاسو اړتیا لرئ چې د ډیمون ترتیب د دې قوماندې سره تازه کړئ:
systemctl daemon-reloadګام 8
یوازینۍ اړتیا دا ده چې تنظیم شوی 3 پراکسي لانچ کړو، په آټوسټارټ کې یې اضافه کړو، او همدارنګه په فایر وال کې پورټونه خلاص کړو.
دا په اتوماتیک ډول پیل، لانچ او حالت چیک کولو کې اضافه کړئ:
systemctl enable 3proxy
systemctl start 3proxy
systemctl status 3proxy
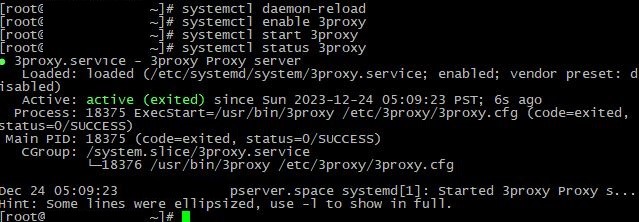
د حالت له کتلو وروسته، موږ معلومات ګورو چې 3proxy په بریالیتوب سره پیل شوی دی:
یوازینی شی چې پاتې دی هغه د بندرونو خلاصول دي:
firewall-cmd --zone=public --add-port=50001/tcp
firewall-cmd --zone=public --add-port=50002/tcp
firewall-cmd –reload
که اړتیا وي، سرور بیا پیل کړئ. دا ممکنه ده چې وګورئ چې پورټونه د دې قوماندې سره خلاص دي که نه:
firewall-cmd --list-allڅه باید وي:
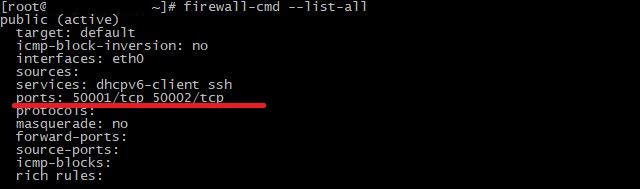
لکه څنګه چې موږ لیدلی شو، دواړه پورټونه په بریالیتوب سره پرانستل شوي او اوریدل کیږي. د http اتصال په لومړي پورټ کې دی، د جرابې اتصال په دوهم پورټ کې دی.
د هر اسانه خدمت له لارې اړیکه وګورئ:
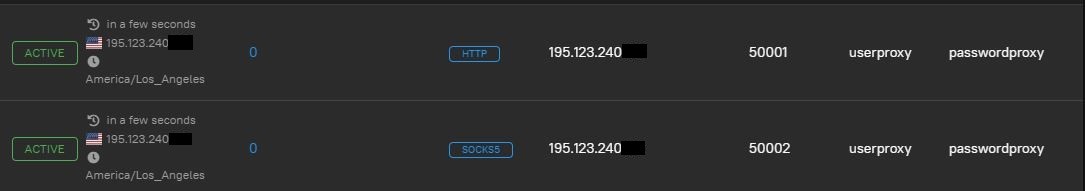
هرڅه کار کوي. زموږ له پلوه، موږ د ننوتلو / پټنوم اجازه پرته د غیر خوندي اتصال کارولو سپارښتنه نه کوو، او همدارنګه د پورټونو معیاري سیټ سره . د ترتیب فایل تنظیم کولو پرمهال، ډاډ ترلاسه کړئ چې ننوتل مشخص کړئ او یو پیچلی پټنوم جوړ کړئ، او همدارنګه پورټونه غیر معیاري ته بدل کړئ . په استثنایی مواردو کې، دا ممکنه ده چې د IP پتې اجازه وکاروئ.
عامې ستونزې
یو څه غلط شوي او پراکسي کار نه کوي؟ شاید د 3 پراکسي ترتیب په غلط ډول ترسره شوی وي. راځئ چې د یوټیلټي نصبولو او تنظیم کولو پرمهال ترټولو عامې ستونزې او د هغوی حلونه په پام کې ونیسو.
هیڅ اړیکه نشته
د ډیری کاروونکو لپاره ترټولو عامه ستونزه د لاسرسي وړ اړیکه ده کله چې د ترتیب فایلونه په سمه توګه تنظیم شوي ښکاري. که تاسو ډاډه یاست چې ټول تنظیمات په سمه توګه تنظیم شوي، د کوربه توب چمتو کونکی غوره شوی پورټ محدود نه کوي او ټول معلومات د کار کولو خدمت په ګوته کوي، ستونزه ممکن په فایر وال کې وي، یا، په ډیر دقیق ډول، د هغې غلط ترتیب. د مثال په توګه، ممکن په سیسټم کې له دوو څخه ډیر پروګرامونه نصب شوي وي چې یو بل سره به ټکر وکړي. د ستونزې د حل لپاره، دا کافي ده چې یو ځانګړی فایر وال وکاروئ. موږ تاسو ته مشوره درکوو چې یوازې iptables یا فایر وال-cmd غوره کړئ.
خدمت نه پیل کیږي
خدمت د ټولو اړینو ترتیب شویو فایلونو تنظیم کولو وروسته نه پیل کیږي. دا هغه وخت پیښیږي کله چې د ترتیب مرحله له لاسه ورکړل شي، مناسب حقونه نه ورکول کیږي، یا د ترتیب فایلونو کې یوه کوچنۍ تېروتنه کیږي. موږ تاسو ته سپارښتنه کوو چې لارښوونې په دقت سره بیا ګام په ګام مطالعه کړئ، شاید تاسو یو ګام له لاسه ورکړی وي. که هیڅ شی مرسته ونکړي، نو دا به ښه نظر وي چې OS بیا نصب کړئ او له پیل څخه ټول ګامونه تعقیب کړئ. موږ سپارښتنه کوو چې په /cfg/3proxy.cfg.sample کې موقعیت لرونکی نمونه د ازموینې ترتیب په توګه، او دمخه نصب شوی فایر وال-cmd د فایر وال په توګه وکاروئ.
د پري
وروستۍ، خو کمه مهمه مسله د فایلونو د ذخیره کولو پورې اړه لري. 3proxy د نصبولو په جریان کې څو mb اخلي، مګر اندازه یې یوازې د وخت په تیریدو سره د ننوتلو له لارې د پام وړ لوړه کیدی شي. حقیقت دا دی چې ډیری کاروونکي په جلا فایل کې د ننوتلو ثبت کول فعالوي، مګر گردش نه تنظیموي او غیر اړونده لاګونه نه حذف کوي. د دې ستونزې د حل لپاره درې انتخابونه کارول کیدی شي:
- د ننوتلو فعالول؛
- په دوره یي ډول غیر اړونده لاګونه حذف کړئ؛
- د څرخولو فعالول، لکه څنګه چې پورته په ترتیب کې ترسره شوي وو. د مثال په توګه، د ترتیب فایل کې "30 څرخول" پدې معنی ده چې 3proxy به یوازې وروستي 30 فایلونه ذخیره کړي.
پایله
په CentOS او ArchLinux عملیاتي سیسټمونو کې د 3proxy نصب او تنظیم کول خورا ساده دي، مګر په ورته وخت کې اغیزمن کار دی. په مقاله کې د اړینو کڅوړو نصبولو، د ترتیب فایلونو تنظیمولو، او د خدماتو پیل کولو مرحلې پوښل شوي. ترلاسه شوې پوهه به تاسو ته اجازه درکړي چې خپل پراکسي سرور پخپله نصب او تنظیم کړئ پرته له کومې ستونزې.
