


نن ورځ، د VPN او پراکسي ټیکنالوژیو غوښتنه مخ په زیاتیدو ده. کاروونکي یې د خوندي انټرنیټ لاسرسي، د سانسور څخه د تیریدو او د بهرنیو ګواښونو په وړاندې د ساتنې لپاره کاروي. کله چې تاسو د داسې سرور سره وصل شئ، ستاسو ټول ټرافیک د کوډ شوي تونل له لارې سفر کوي، او سرور ستاسو شبکې ته دروازه کیږي.
کلاسیک پروتوکولونه لکه OpenVPN یا WireGuard په باثباته شرایطو کې ښه فعالیت کوي مګر ډیری وختونه د لوړ پیکټ ضایع کیدو سره په ضعیف اړیکو کې د سرعت کمیدو سره مخ کیږي (د ګرځنده شبکو، عامه وای فای، هغه هیوادونه چې سخت سانسور لري). دا هغه ځای دی چې عصري پروتوکولونه لکه Hysteria2 او TUIC په عمل کې راځي. دوی د QUIC په سر کې جوړ شوي، د منظم HTTPS (HTTP/3) په توګه لوړ سرعت، ټیټ ځنډ، او اغیزمن ټرافیک ګډوډي وړاندې کوي.
هیسټریا۲ د "وحشي" الګوریتم څخه کار اخلي، کوم چې په شدت سره د شته بینډ ویت څخه کار اخلي. TUIC (نسخه ۵) د لږترلږه اوور هیډ، غوره UDP ملاتړ، او د 0-RTT اتصال تاسیس لخوا مشخص شوی.
پدې مقاله کې، موږ به په اوبنټو/ډیبیان کې د سرور تنظیم کولو او له وینډوز څخه د نښلولو په اړه بحث وکړو.
هغه څه چې تاسو ورته اړتیا لرئ: یو VPS چې Ubuntu 22.04/24.04 یا Debian 12 چلوي، د روټ لاسرسی، او د سرور IP پته. هیڅ ډومین ته اړتیا نشته.
سرور سره نښلول
وینډوز (PuTTY): PuTTY پرانیزئ، YOUR_SERVER_IP د کوربه په توګه، 22 د پورټ په توګه دننه کړئ، او د خپل VPS چمتو کونکي بریښنالیک څخه د پټنوم سره د روټ په توګه ننوتل.
لینکس/ماکوس (ټرمینل):
ssh root@YOUR_SERVER_IPلاندې ټول امرونه په سرور کې په همدې ناسته کې چلېږي.
د سرور چمتووالی (اوبنټو / ډیبیان)
د IP لیږل فعال کړئ
دا سرور ته اجازه ورکوي چې د مراجعینو پاکټونه انټرنیټ ته نور هم واستوي.
nano /etc/sysctl.confپاسورډ دننه کړئ یا جوړ کړئ (یوازې انګلیسي توري او شمیرې وکاروئ، هیڅ ځای نشته).
ومومئ او تبصره یې رد کړئ (په پیل کې # لرې کړئ) یا لاندې کرښه اضافه کړئ:
net.ipv4.ip_forward=1
فایل خوندي کړئ (Ctrl+O، Enter) او ووځئ (Ctrl+X). بدلونونه د ریبوټ کولو پرته پلي کړئ:
sysctl -pد NAT تنظیم (ماسکریډینګ)
دا ترتیب مراجعینو ته اجازه ورکوي چې ستاسو د سرور له لارې د هغې د IP پتې په کارولو سره انټرنیټ ته لاسرسی ومومي.
د خپل بهرني شبکې انٹرفیس نوم ومومئ (هغه چې انټرنیټ ته مخامخ دی):
ip link show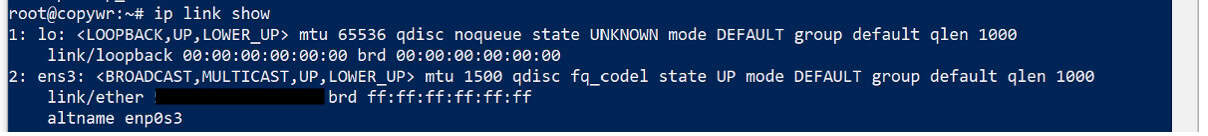
معمولا دا eth0، ens3، یا enp1s0 وي. کاپي یې کړئ یا یې په یاد ولرئ، بیا د نقاب کولو قاعده په iptables کې اضافه کړئ — eth0 د خپل انٹرفیس نوم سره بدل کړئ:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
د iptables قواعد خوندي کول
د سرور له بیا پیلولو وروسته د قوانینو د بیا تنظیم کیدو مخنیوي لپاره، دوی باید خوندي شي.
apt update
apt install iptables-persistent -y
netfilter-persistent save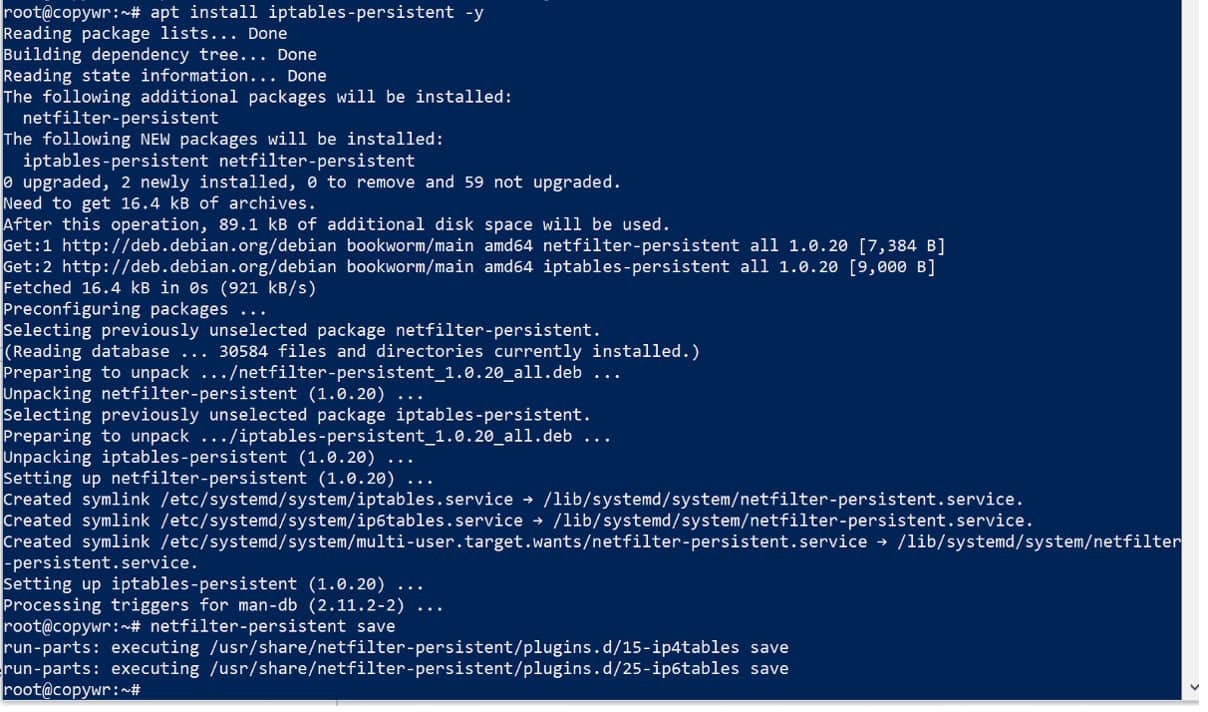
د نصبولو په جریان کې تاسو ممکن د اوسني IPv4/IPv6 قواعدو خوندي کولو لپاره یو پرامپټ وګورئ — دواړه ځله "هو" ځواب ورکړئ.
د فایر وال تنظیم (UFW)
موږ ټول هغه پورټونه چې موږ ورته اړتیا لرو سمدلاسه پرانیزو، نو اړتیا نشته چې وروسته دې مرحلې ته بیرته راشو: د SSH لپاره 22 (د دې پریښودل به تاسو له سرور څخه بند کړي)، د Hysteria2 لپاره 443/udp، او د TUIC لپاره 8443/udp.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
د ufw status محصول باید ټول درې قواعد د فعال په توګه لیست کړي.
هسټیریا ۲
د هیسټریا 2 سرور نصب کول
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
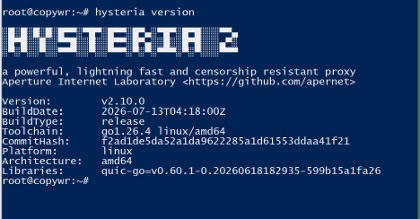
ډاډ ترلاسه کړئ چې د نسخې محصول پرته له غلطیو څرګندیږي - دا تاییدوي چې بائنری په سمه توګه کار کوي.
د ځان لاسلیک شوي SSL سند جوړول
موږ ستاسو د کمپیوټر او سرور ترمنځ د ټرافیک د ساتنې لپاره خپلو کوډ کولو کیلي ته اړتیا لرو. څرنګه چې موږ ډومین نلرو، موږ به یو ځان لاسلیک شوی سند تولید کړو چې د 365 ورځو لپاره اعتبار ولري. د دې له امله، تاسو به وروسته په مراجع کې "Skip Cert Verify" فعالولو ته اړتیا ولرئ.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/دواړه cert.crt او private.key باید لیست شي.
د ترتیب فایل جوړول
nano /etc/hysteria/config.yamlلاندې پیسټ کړئ، د YOUR_PASSWORD پر ځای خپل پټنوم وکاروئ (یوازې انګلیسي توري او شمیرې، هیڅ ځای نشته):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true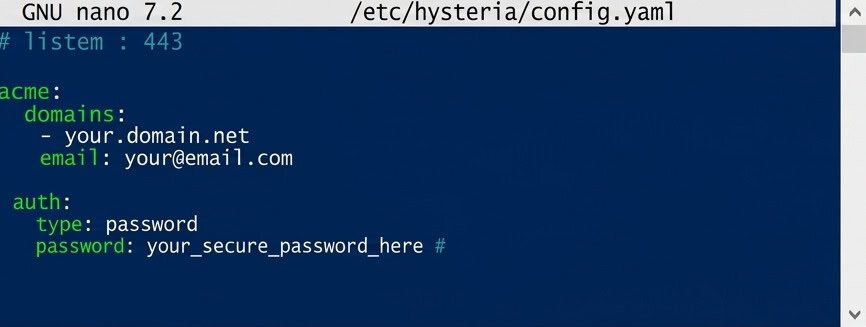
که څوک د پراکسي نښې ښکاره کولو پرځای په براوزر کې د خپل IP پته پرانیزي، نو د ماسکریډ بلاک سرور د یوې عادي ویب پاڼې په څیر ښکاري.
خوندي کړئ (Ctrl+O، Enter) او وتل (Ctrl+X).
د اتوماتیک پیل تنظیم کول
nano /etc/systemd/system/hysteria.service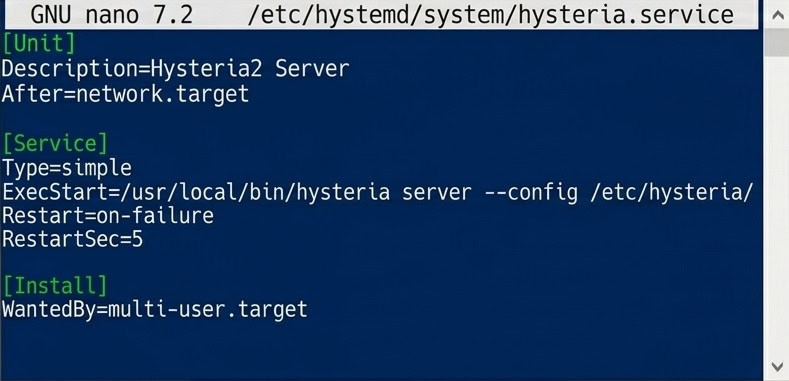
د هایسټریا 2 اتوماتیک پیل لپاره د سیسټمډ واحد فایل.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service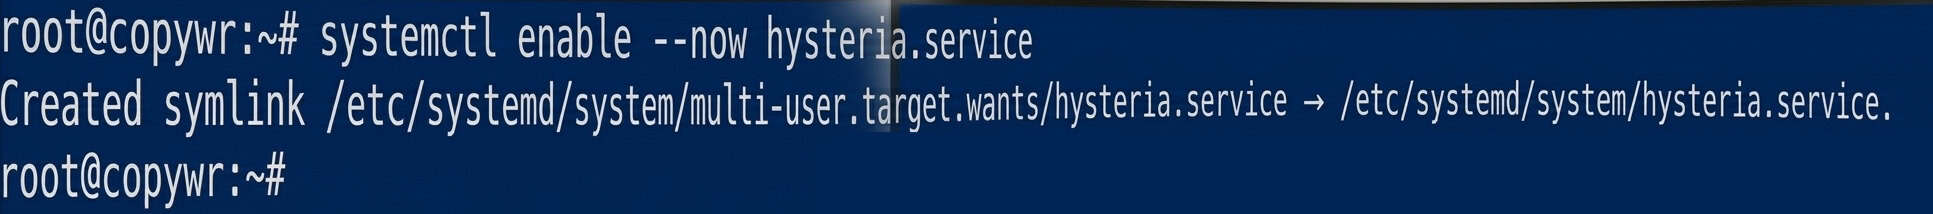
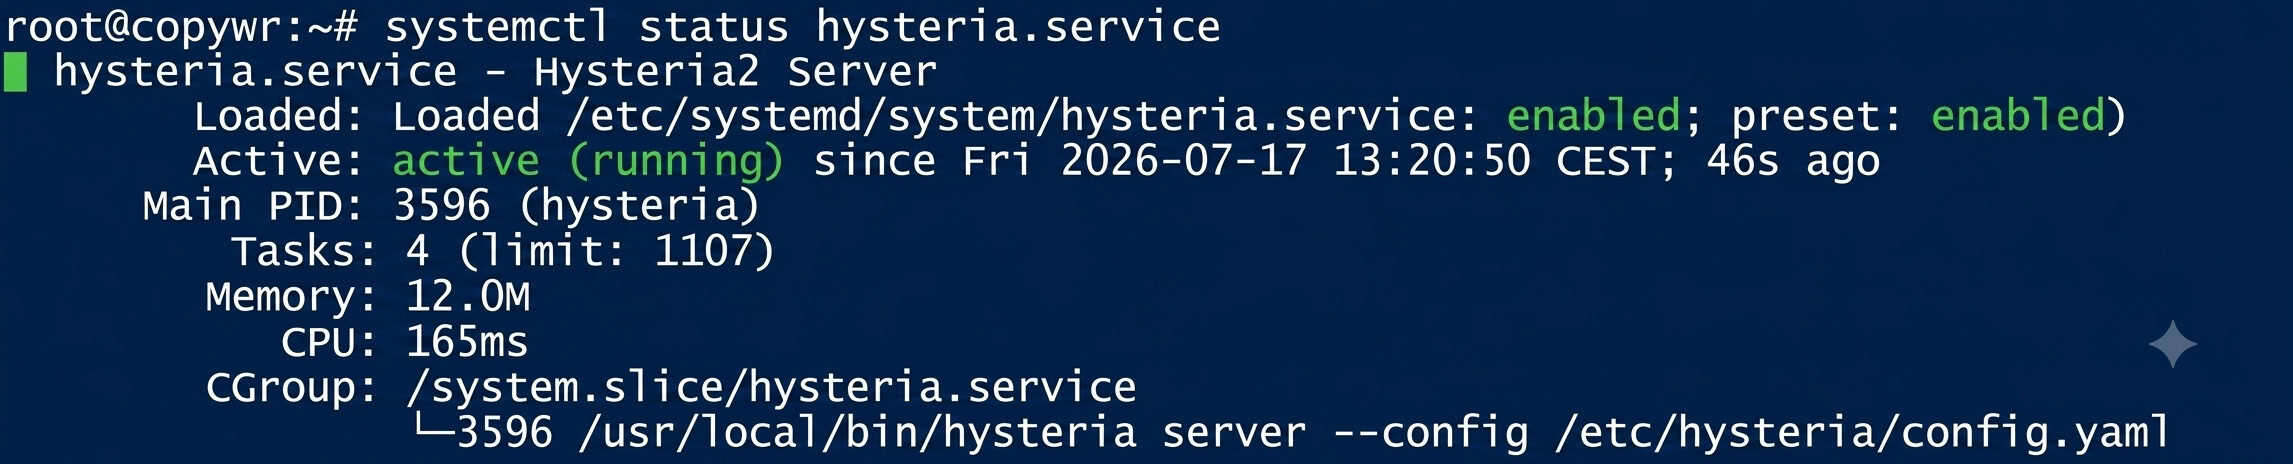
حالت باید فعال (چلونکی) وښيي. که کنسول په لاګ لید کې "بند" وي، د وتلو لپاره Q فشار ورکړئ.
د TUIC v5
د TUIC ډاونلوډ او نصب کول
mkdir -p /usr/local/sbin/tuicشته خپرونې وګورئ:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10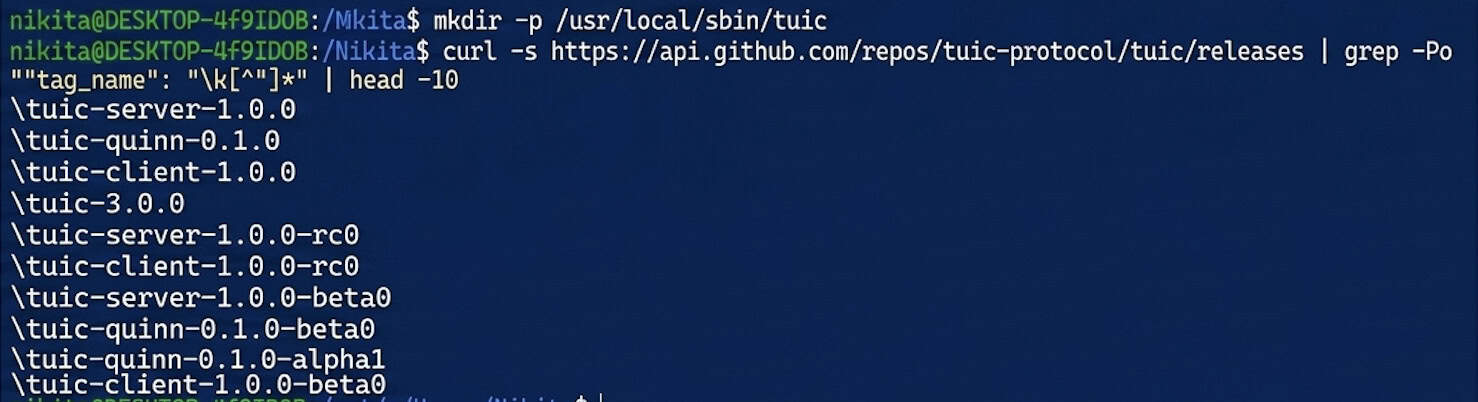
د سرور بائنری ډاونلوډ کړئ — د اوسني نسخې شمیره د 1.0.0 سره بدله کړئ:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version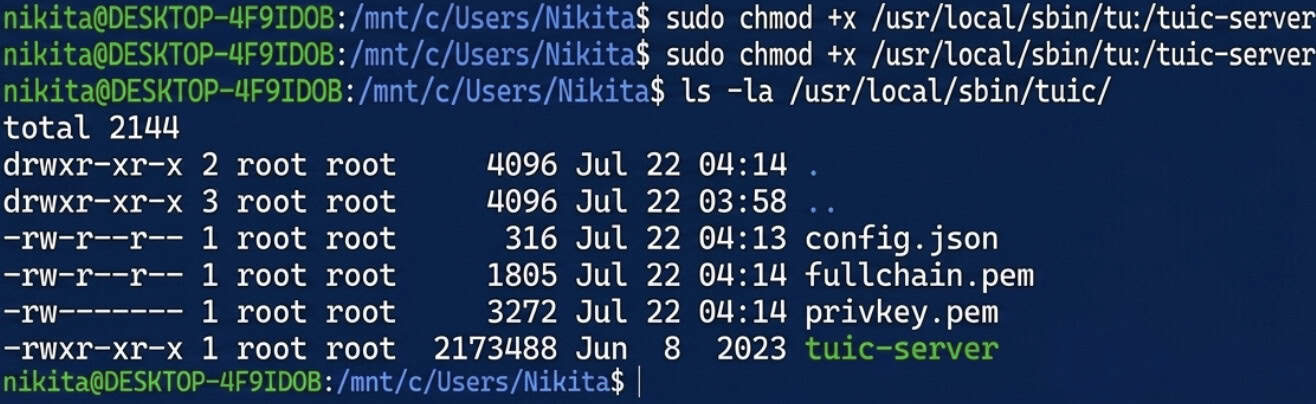
د TUIC لپاره د ځان لاسلیک شوي سند جوړول
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/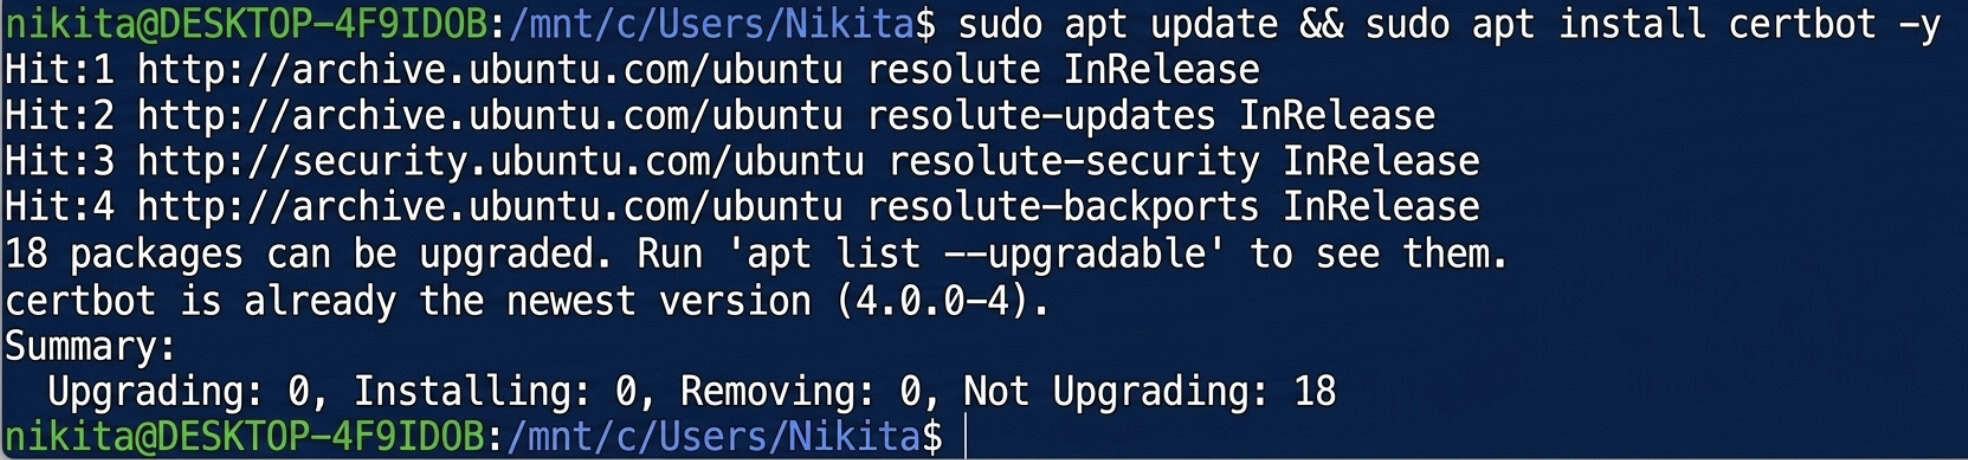
د UUID جوړول
apt install uuid-runtime -y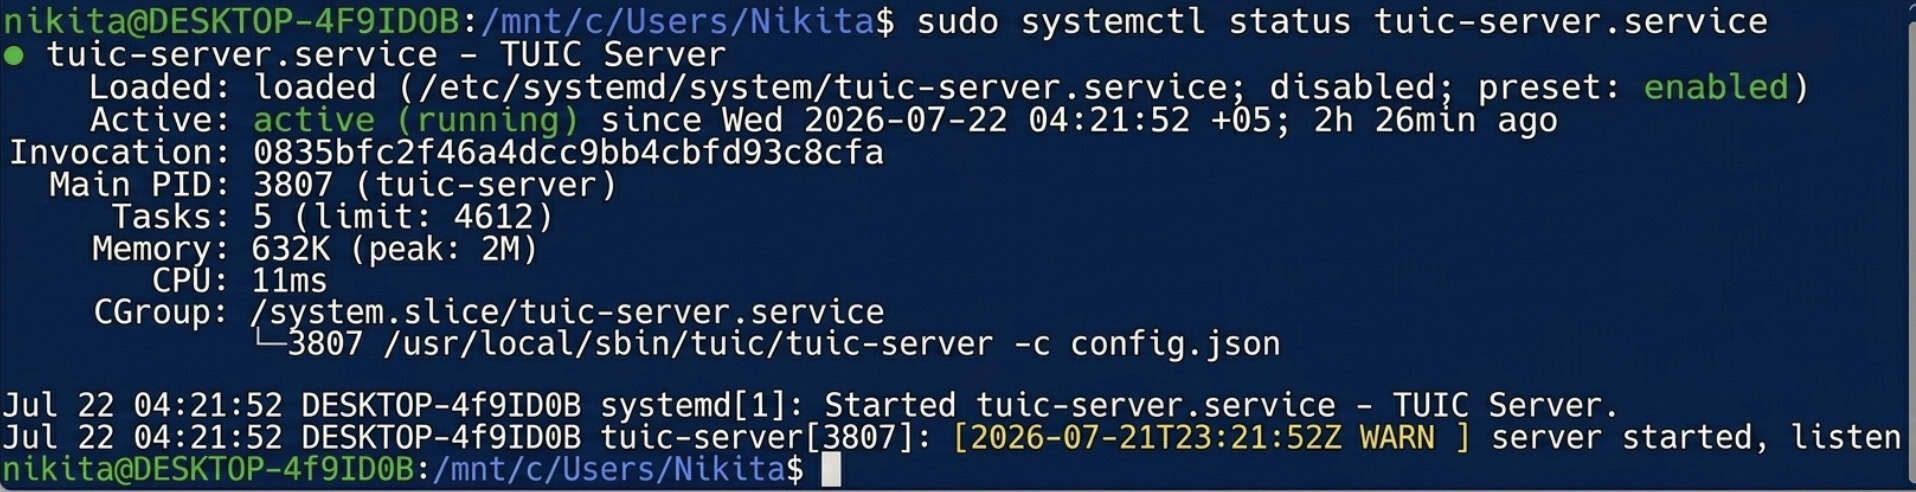
uuidgen
پایله لرونکی UUID کاپي کړئ — تاسو به ورته د سرور په لاندې ترتیب او د مراجعینو په ترتیباتو کې اړتیا ولرئ.
د ترتیب فایل جوړول
د TUIC سرور لپاره بشپړ شوی config.json:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}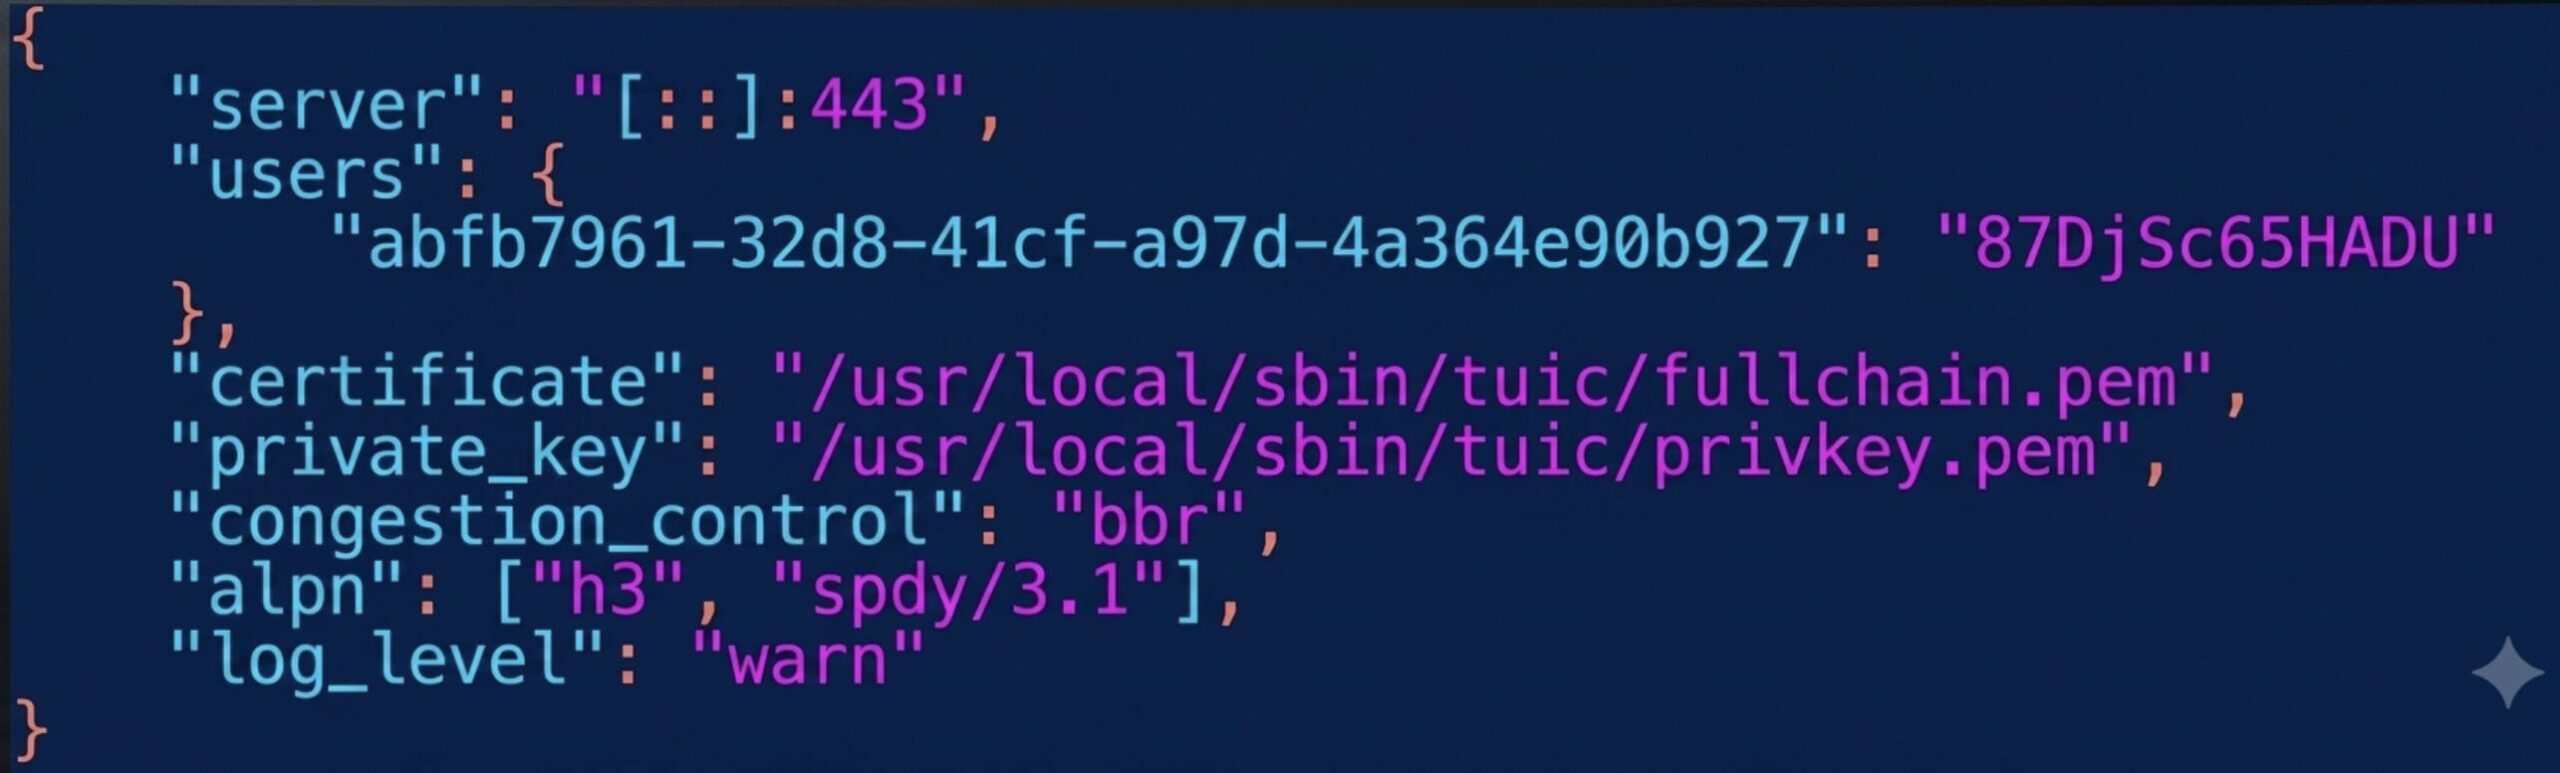
موږ دلته د 8443 پورټ کاروو ځکه چې 443 دمخه د Hysteria2 لخوا اخیستل شوی دی. YOUR_UUID د 4.3 ګام ارزښت سره او YOUR_TUIC_PASSWORD د خپل پټنوم سره بدل کړئ.
خوندي کړئ (Ctrl+O، Enter) او وتل (Ctrl+X).
د لاسي پیل ازموینه
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json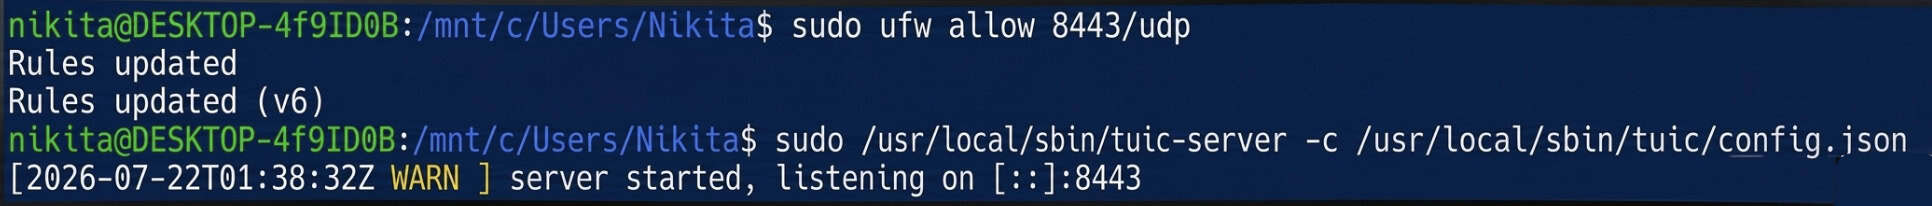
که کومه تېروتنه ونه لیدل شي، نو ترتیب د اعتبار وړ دی. د Ctrl+C سره یې ودروئ او د اتوماتیک پیل تنظیم کولو ته لاړ شئ.
د اتوماتیک پیل تنظیم کول
nano /etc/systemd/system/tuic-server.service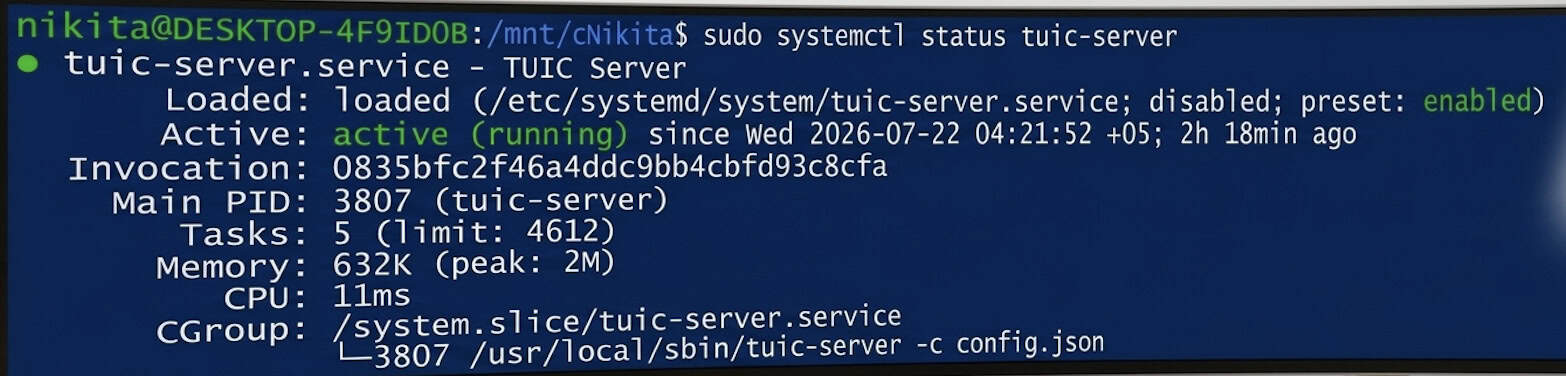
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
حالت باید فعال (چلونکی) وښيي.
اوس دوه غوره او ګړندي عصري پروتوکولونه په سرور کې په موازي ډول روان دي، دواړه د منظم QUIC/HTTPS ټرافیک په څیر ښکاري: Hysteria2 په معیاري پورټ 443/udp کې، او TUIC v5 په 8443/udp پورټ کې.
له وینډوز څخه نښلول
د Hiddify نصب کول
د وینډوز لپاره Hiddify د رسمي ویب پاڼې څخه ډاونلوډ او نصب کړئ: https://hiddify.com. د "Next" / "Install" سره د انسټالر له لارې کلیک وکړئ. که چیرې د وینډوز سمارټ سکرین څرګند شي، نو "نور معلومات" → "په هرصورت چلول" غوره کړئ.
د هیسټریا 2 پروفایل
کلیک وکړئ + (نوی پروفایل) → "لاسي ننوتنه" → پروتوکول هیسټریا 2 ، او ډک کړئ:
|
ساحوي |
ارزښت |
|
د پېژنیال نوم |
زما د هیسټیریا 2 سرور |
|
پته |
ستاسو_سرور_IP |
|
بندر |
443 |
|
رمز |
د ۴.۴ ګام څخه پټنوم |
|
SNI |
ستاسو_سرور_IP |
|
د سند تصدیق پریږدئ |
On |
د سند تصدیق پریښودل باید فعال شي ځکه چې سند پخپله لاسلیک شوی دی - د دې تر شا هیڅ باوري سند اداره شتون نلري.
د TUIC v5 پروفایل
کلیک وکړئ + (نوی پروفایل) → "لاسي ننوتنه" → پروتوکول TUIC ، او ډک کړئ:
|
ساحوي |
ارزښت |
|
د پېژنیال نوم |
زما د TUIC سرور |
|
پته |
ستاسو_سرور_IP |
|
بندر |
8443 |
|
یوډی |
د ۴.۳ ګام څخه UUID |
|
رمز |
د ۴.۴ ګام څخه پټنوم |
|
د ګڼې ګوڼې کنټرول |
بي بي آر |
|
SNI |
ستاسو_سرور_IP |
|
د سند تصدیق پریږدئ |
On |
نښلول او تایید کول
یو پروفایل غوره کړئ، بیا د لوی ګرد "وصل" تڼۍ کلیک وکړئ. حالت باید "وصل شوی" ته بدل شي.
د دې لپاره چې ډاډ ترلاسه شي چې ټرافیک په حقیقت کې ستاسو د سرور له لارې لیږدول کیږي، په خپل براوزر کې د IP چیک کولو هر خدمت پرانیزئ - ښودل شوی پته باید د YOUR_SERVER_IP سره سمون ولري.
پایله
د دې لارښود په بشپړولو سره، تاسو دوه لوړ سرعت لرونکي، راتلونکي نسل پروتوکولونه لرئ چې ستاسو په سرور کې په موازي ډول روان دي: Hysteria2 په پورټ 443/UDP کې او TUIC v5 په پورټ 8443/UDP کې. دواړه پروتوکولونه لیږد شوي ترافیک د معیاري کوډ شوي QUIC اتصال (HTTP/3) په توګه پټوي، حتی په خورا بې ثباته چینلونو کې یو باثباته اتصال ډاډمن کوي.
ترتیب شوي پروفایلونه نه یوازې په وینډوز کې کارول کیدی شي بلکه د ورته ترتیباتو سره د Android یا iOS لپاره Hiddify موبایل ایپ ته هم وارد کیدی شي.
که تاسو د پیوستون ستونزې سره مخ شئ، لومړی د systemctl status قوماندې hysteria.service (یا tuic-server.service) په کارولو سره د خدماتو حالتونه وګورئ، ډاډ ترلاسه کړئ چې د فایر وال قواعد فعال دي (ufw status)، او دوه ځله وګورئ چې IP پته، UUID، او پاسورډونه په سمه توګه داخل شوي دي. مهرباني وکړئ په یاد ولرئ: صادر شوي ځان لاسلیک شوي سندونه د 365 ورځو لپاره اعتبار لري، نو دقیقا یو کال وروسته، دوی به د ورته openssl req قوماندې په کارولو سره نوي کولو ته اړتیا ولري.
