


Dalam artikel ini, kami akan meneroka kepentingan pengguna Linux yang teratur dengan betul. Kami akan menerangkan hak akses, bermula dengan cara membuat dan mengkonfigurasi pengguna dan berakhir dengan cara memberikan akses kepada fail dan folder tertentu. Kami juga akan membincangkan beberapa alat keselamatan penting, seperti sudo dan SELinux, yang membantu melindungi sistem daripada aktiviti yang tidak diingini.
Kepentingan Pengurusan Pengguna dan Hak Capaian dalam Linux
Dalam dunia Linux, pengurusan pengguna dan hak akses memainkan peranan penting. Bayangkan Linux sebagai sebuah apartmen besar di mana setiap pengguna adalah penyewa dan setiap fail adalah sebuah bilik. Pengurusan pengguna adalah seperti memberikan setiap penyewa kunci unik mereka, manakala hak akses adalah apa yang mereka boleh lakukan di dalam bilik mereka.
Apabila pengguna dicipta, mereka diberikan nama dan pengecam unik ( UID ), seperti kunci peribadi kepada apartmen. Pengguna juga mempunyai kumpulan , yang menyatukan mereka dengan penyewa lain. Kumpulan ini seperti kelab di mana ahli berkongsi keistimewaan yang sama.
Hak akses fail dibahagikan kepada tiga kategori: pemilik ( pengguna ), kumpulan dan lain-lain . Setiap kunci (pengguna) boleh mempunyai hak uniknya untuk membaca, menulis dan melaksanakan bagi setiap kategori. Contohnya, pemilik fail mungkin mempunyai hak membaca dan menulis, kumpulan - hanya membaca dan yang lain - tiada apa-apa.
Perhatian khusus perlu diberikan kepada dasar keselamatan seperti sudo dan SELinux , yang digunakan dalam sistem Linux. Sudo ialah arahan khas yang membolehkan pengguna biasa menggunakan hak superuser (root) buat sementara waktu untuk melaksanakan tugas tertentu yang biasanya hanya tersedia untuk pentadbir. Ini membantu mencegah ralat tidak sengaja atau penyalahgunaan hak superuser. Apabila menggunakan sudo , pengguna biasanya dikehendaki memasukkan kata laluan mereka untuk mengesahkan identiti mereka. Selepas ini, mereka boleh melaksanakan arahan dengan hak superuser (root) mengikut peraturan yang ditetapkan dalam fail sudoers.
SELinux ialah lapisan keselamatan tambahan untuk sistem pengendalian Linux. Ia memantau program dan fail yang boleh digunakan dalam sistem dan mengehadkan akses kepada program dan fail tersebut untuk mencegah pencerobohan dan serangan. Ini menjadikan pelayan lebih selamat dengan mencegah percubaan penggodaman atau tindakan berniat jahat.
Mencipta dan Mengurus Pengguna
Cara Membuat Pengguna di Linux
Pengguna Linux biasanya dicipta dengan arahan useradd . Contohnya, untuk mencipta pengguna bernama "username", anda perlu memasukkan:
useradd usernameCara Menetapkan Kata Laluan Pengguna Linux
Selepas mencipta pengguna, akaun mereka tidak dilindungi oleh kata laluan. Untuk menetapkan kata laluan untuk pengguna baharu, gunakan arahan passwd :
passwd usernameDi mana nama pengguna ialah nama pengguna yang kata laluan sedang ditetapkan.
Cara Melihat Senarai Pengguna di Linux
Untuk melihat senarai pengguna dalam Linux dengan satu arahan dalam terminal, anda boleh menggunakan arahan cut :
cut -d: -f1 /etc/passwdPerintah ini membaca kandungan fail /etc/passwd , yang mengandungi maklumat tentang semua pengguna.
Untuk mendapatkan maklumat tentang pengguna tertentu, anda boleh menggunakan arahan:
id usernameIni akan memaparkan UID , GID dan Kumpulan pengguna.
Memadam Pengguna Linux
Untuk memadam pengguna, gunakan arahan userdel :
userdel usernameWalau bagaimanapun, arahan ini tidak memadam fail dalam direktori utama pengguna. Untuk memadamnya, anda boleh menggunakan pilihan -r :
userdel -r usernameIni akan memadamkan nama pengguna pengguna bersama dengan direktori rumah mereka dan semua fail di dalamnya.
Mengubah suai Pengguna Linux
Untuk mengubah suai maklumat tentang pengguna, gunakan arahan usermod . Alat ini menggunakan sintaks:
usermod argument userSenarai penuh kemungkinan argumen dipaparkan dalam bantuan utiliti:
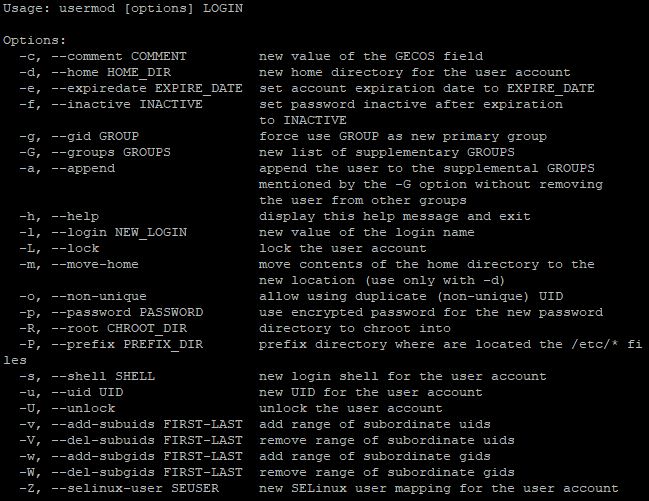
Sebagai contoh, untuk menukar direktori rumah pengguna, anda akan menggunakan arahan:
usermod -d /new/path/to/directory usernameMencipta dan Mengurus Kumpulan Pengguna dalam Linux
Kumpulan pengguna dalam Linux membenarkan pentadbir mengumpulkan pengguna dengan hak akses yang serupa. Ini memudahkan pengurusan hak capaian dan meningkatkan keselamatan sistem dengan membolehkan hak ditetapkan pada peringkat kumpulan, bukannya berbuat demikian untuk setiap pengguna secara individu. Sebagai contoh, kami akan mempertimbangkan kumpulan pembangun dengan pentadbir pengguna.
Cara Membuat Kumpulan Pengguna di Linux
Untuk membuat kumpulan baharu, gunakan arahan groupadd dengan nama kumpulan baharu:
sudo groupadd group_nameDalam contoh kami, arahan akan kelihatan seperti ini:
sudo groupadd developersCara Memadam Kumpulan Pengguna di Linux
Untuk memadam kumpulan, gunakan arahan groupdel :
sudo groupdel group_nameOleh itu, perintah:
sudo groupdel developersAkan memadamkan kumpulan bernama developers.
Menambah Pengguna ke Kumpulan
Untuk menambah pengguna ke kumpulan tertentu, gunakan arahan usermod :
sudo usermod -aG group_name user_nameSebagai contoh:
sudo usermod -aG developers adminArahan ini akan menambah pengguna bernama admin ke dalam kumpulan pembangun.
Mengalih keluar Pengguna daripada Kumpulan
Untuk mengalih keluar pengguna daripada kumpulan, gunakan arahan deluser :
sudo deluser user_name group_nameArahan untuk mengalih keluar pentadbir pengguna daripada kumpulan pembangun :
sudo deluser admin developersMelihat Senarai Kumpulan dalam Linux
Untuk melihat senarai semua kumpulan dalam sistem, gunakan arahan cat dengan fail /etc/group :
cat /etc/groupPerintah ini akan memaparkan senarai semua kumpulan dalam sistem.
Menyemak Keahlian Kumpulan Pengguna
Selepas melakukan tindakan, anda boleh menyemak kumpulan mana yang dimiliki pengguna menggunakan perintah kumpulan:
groups user_nameOleh itu, kami telah meneroka asas pengurusan kumpulan pengguna dalam Linux. Sekarang, mari kita beralih ke peringkat seterusnya – memeriksa penetapan hak akses kepada fail dan direktori. Proses ini membolehkan menentukan tindakan yang boleh dilakukan oleh pengguna atau kumpulan berkenaan fail dan direktori tertentu, memastikan pengurusan keselamatan yang berkesan dan akses kepada sumber sistem.
Menetapkan Hak Akses kepada Fail dan Direktori
Perwakilan Simbolik Hak Akses
Seperti yang telah kita ketahui, terdapat 3 kategori pengguna dalam Linux: pemilik ( pengguna ), kumpulan dan lain-lain . Setiap daripada mereka mungkin mempunyai kumpulan akses tertentu kepada fail atau direktori:
- Baca (Baca - r): Membenarkan melihat kandungan fail atau direktori.
- Tulis (Tulis - w): Menyediakan keupayaan untuk mengubah suai fail atau mencipta fail baharu di dalam direktori. Untuk direktori, ini juga membenarkan pemadaman fail daripadanya.
- Laksanakan (Lakukan - x): Membenarkan melaksanakan fail (jika ia adalah fail boleh laku) atau memasuki direktori (jika ia adalah direktori).
Dalam sistem keluarga Linux, hak akses diwakili oleh rentetan 10 aksara. Aksara pertama menunjukkan jenis fail (fail biasa, direktori, dll.), dan baki sembilan ialah tiga kumpulan tiga aksara untuk setiap kumpulan pengguna. Untuk pemahaman, mari kita pertimbangkan satu contoh.
Hak akses -rwxr-xr-- bermaksud:
- Aksara pertama (-) menunjukkan jenis fail (dalam kes ini, fail biasa).
- Tiga aksara untuk pemilik (rwx) menunjukkan bahawa pemilik telah membaca, menulis dan melaksanakan hak.
- Tiga aksara untuk kumpulan (rx) menunjukkan bahawa ahli kumpulan telah membaca dan melaksanakan hak sahaja.
- Tiga aksara untuk orang lain (r--) bermakna pengguna lain hanya boleh membaca fail.
Hak akses ditetapkan menggunakan arahan chmod , dan sintaksnya kelihatan seperti berikut:
chmod [options] mode file(s)Di mana:
- [pilihan] - parameter tambahan, seperti -R untuk menukar hak akses secara rekursif dalam direktori dan subdirektorinya.
- mod - rentetan khas yang menentukan hak akses mana yang ditukar dan untuk siapa. Mod boleh ditentukan oleh simbol (r, w, x) dan bit (0 atau 1). Nilai berangka mod juga boleh digunakan (kita akan membincangkannya kemudian)
- fail (s) - fail atau direktori yang mana perubahan digunakan.
Utiliti ini adalah alat yang agak berkuasa, jadi kita hanya akan melihat beberapa arahan asas sebagai contoh.
Tukar hak akses kepada fail supaya pemilik mempunyai hak membaca dan menulis, kumpulan mempunyai hak membaca sahaja dan pengguna lain tidak mempunyai hak:
chmod u=rw,g=r,o= filenameTetapkan hak akses untuk semua pengguna membaca dan menulis ke fail:
chmod a+rw filenameTukar hak akses secara rekursif untuk semua fail dan subdirektori dalam direktori:
chmod -R u+rwx directoryPerwakilan Berangka Hak Akses
Dalam perwakilan angka, setiap kategori pengguna (pemilik, kumpulan, yang lain) mempunyai nombornya, dan gabungan nombor ini menetapkan hak akses terakhir. Sama seperti simbolik, setiap tiga hak mempunyai nilainya, tetapi dalam angka:
- Baca (baca) - nilai 4
- Tulis (tulis) - nilai 2
- Laksanakan (laksana) - nilai 1
Nilai angka juga digunakan untuk menentukan jenis pengguna:
- Pemilik fail (pengguna) - digit pertama
- Kumpulan pemilik (kumpulan) - digit kedua
- Pengguna lain (lain-lain) - digit ketiga
Oleh itu, perwakilan angka penuh hak akses fail terdiri daripada tiga digit, setiap satu mewakili jumlah nilai hak untuk kategori pengguna tertentu. Ini agak lebih mudah daripada menggunakan 10 aksara dalam perwakilan simbolik. Pengurusan dalam kes ini akan kelihatan seperti berikut:
chmod XYZ filedi mana X , Y dan Z masing-masing ialah nombor yang mewakili hak akses untuk pemilik, kumpulan dan pengguna lain.
Sebagai contoh, untuk memberikan pemilik hak akses penuh (baca, tulis dan laksana), dan kumpulan serta pengguna lain hanya membaca dan melaksanakan, anda boleh menggunakan arahan:
chmod 755 fileMari kita pertimbangkan contoh lain:
chmod 700 fileHanya pemilik mempunyai hak untuk membaca, menulis dan melaksanakan, manakala kumpulan dan pengguna lain tidak mempunyai hak akses.
chmod 644 filePemilik mempunyai hak untuk membaca dan menulis, manakala kumpulan dan pengguna lain hanya mempunyai hak membaca.
chmod 751 filePemilik mempunyai hak penuh, kumpulan telah membaca dan melaksanakan hak, dan pengguna lain hanya mempunyai hak melaksanakan.
Seperti yang kami nyatakan sebelum ini, alat ini mempunyai fungsi yang sangat luas. Dalam sesetengah kes, pilihan yang tersedia dalam bahagian "bantuan" tidak mencukupi:
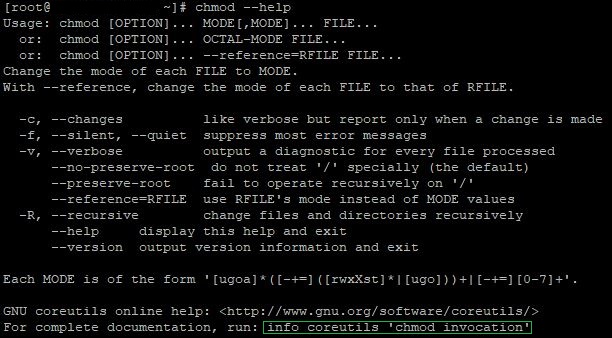
Beri perhatian kepada baris terakhir. Menggunakan arahan ini akan membuka dokumentasi yang lebih terperinci tentang alat ini. Anda juga boleh melayari halaman Wikipedia rasmi utiliti tersebut , di mana anda boleh mendapatkan maklumat terperinci tentang Chmod.
Kesimpulan
Pengguna Linux dan pengurusan mereka adalah amat penting untuk keselamatan dan operasi stabil OS. Dalam artikel ini, kami telah menyerlahkan kepentingan pengurusan hak pengguna dan akses yang berkesan dalam Linux, meliputi penciptaan dan pengurusan pengguna, bekerja dengan kumpulan pengguna dan memberikan hak akses kepada fail dan direktori.
