


Mūsdienās arvien vairāk tiek pieprasītas VPN un starpniekservera tehnoloģijas. Lietotāji tās izmanto drošai piekļuvei internetam, apejot cenzūru un aizsargājot pret ārējiem draudiem. Kad izveidojat savienojumu ar šādu serveri, visa jūsu datplūsma pārvietojas caur šifrētu tuneli, un serveris kļūst par jūsu vārtiem uz tīklu.
Klasiskie protokoli, piemēram, OpenVPN vai WireGuard, darbojas labi stabilos apstākļos, taču bieži cieš no ātruma kritumiem vāja savienojuma gadījumā ar lieliem pakešu zudumiem (mobilie tīkli, publiskais Wi-Fi, valstis ar stingru cenzūru). Šeit noder tādi moderni protokoli kā Hysteria2 un TUIC. Tie ir veidoti uz QUIC bāzes, piedāvājot lielu ātrumu, zemu latentumu un efektīvu datplūsmas maskēšanu kā parasts HTTPS (HTTP/3).
Hysteria2 izmanto "Brutal" algoritmu, kas agresīvi izmanto pieejamo joslas platumu. TUIC (5. versija) raksturo minimālas papildu izmaksas, lielisks UDP atbalsts un 0-RTT savienojuma izveide.
Šajā rakstā mēs apskatīsim servera iestatīšanu Ubuntu/Debian un savienojuma izveidi no Windows.
Kas jums būs nepieciešams: VPS ar Ubuntu 22.04/24.04 vai Debian 12, root piekļuve un servera IP adrese. Domēns nav nepieciešams.
Savienojuma izveide ar serveri
Windows (PuTTY): atveriet PuTTY, ievadiet YOUR_SERVER_IP kā resursdatoru, 22 kā portu un piesakieties kā root ar paroli no sava VPS pakalpojumu sniedzēja e-pasta.
Linux/macOS (terminālis):
ssh root@YOUR_SERVER_IPVisas tālāk norādītās komandas tiek palaistas serverī šajā pašā sesijā.
Servera sagatavošana (Ubuntu / Debian)
Iespējot IP pāradresāciju
Tas ļauj serverim pārsūtīt klienta paketes tālāk uz internetu.
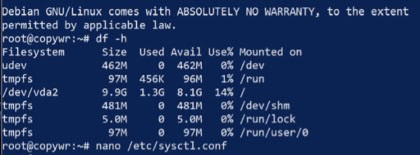
nano /etc/sysctl.confIevadiet vai izveidojiet paroli (izmantojiet tikai angļu valodas burtus un ciparus, bez atstarpēm).
Atrodiet un noņemiet komentārus (noņemiet # sākumā) vai pievienojiet šādu rindu:
net.ipv4.ip_forward=1
Saglabājiet failu (Ctrl+O, Enter) un izejiet (Ctrl+X). Lietojiet izmaiņas bez pārstartēšanas:
sysctl -pNAT iestatīšana (maskēšana)
Šis iestatījums ļauj klientiem piekļūt internetam caur jūsu serveri, izmantojot tā IP adresi.
Uzziniet ārējā tīkla saskarnes nosaukumu (to, kas ir savienota ar internetu):
ip link show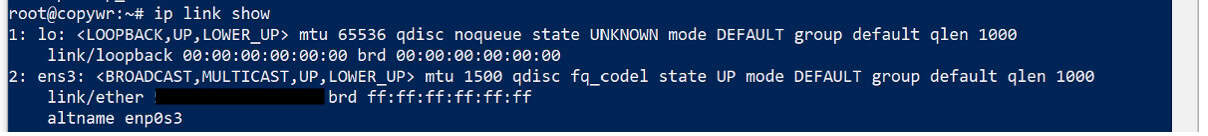
Parasti tas ir eth0, ens3 vai enp1s0. Nokopējiet vai iegaumējiet to un pēc tam pievienojiet maskēšanas noteikumu programmai iptables — aizstājiet eth0 ar savu saskarnes nosaukumu:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Saglabā iptables noteikumus
Lai novērstu noteikumu atiestatīšanu pēc servera pārstartēšanas, tie ir jāsaglabā.
apt update
apt install iptables-persistent -y
netfilter-persistent save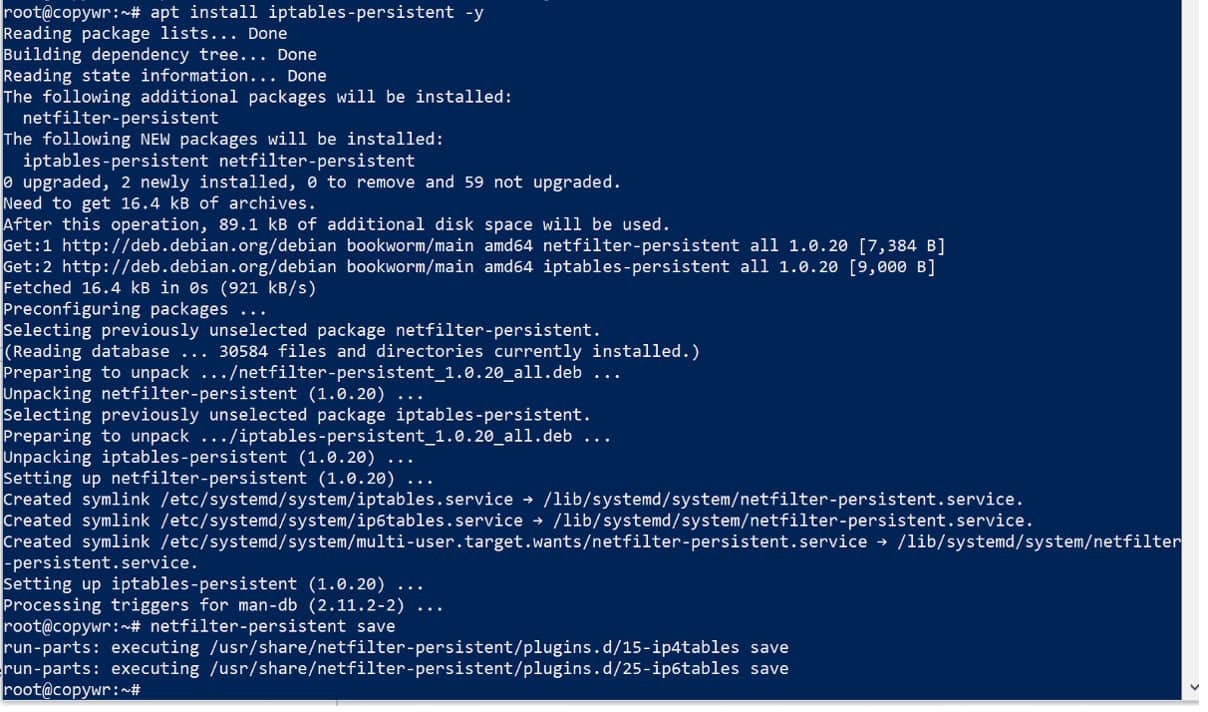
Instalēšanas laikā var tikt parādīts aicinājums saglabāt pašreizējos IPv4/IPv6 noteikumus — abas reizes atbildiet ar “Jā”.
Ugunsmūra iestatīšana (UFW)
Mēs uzreiz atveram visas nepieciešamās pieslēgvietas, tāpēc vēlāk nav nepieciešams atgriezties pie šīs darbības: 22 SSH (izlaižot šo darbību, jūs tiktu bloķēts no servera), 443/udp Hysteria2 un 8443/udp TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw status izvadei visiem trim noteikumiem vajadzētu būt aktīviem.
Histerija2
Hysteria2 servera instalēšana
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
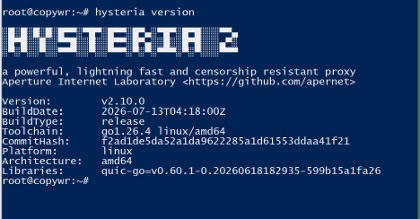
Pārliecinieties, vai versijas izvade tiek parādīta bez kļūdām — tas apstiprina, ka binārais fails darbojas pareizi.
Pašparakstīta SSL sertifikāta izveide
Mums ir nepieciešamas mūsu pašu šifrēšanas atslēgas, lai aizsargātu datplūsmu starp jūsu datoru un serveri. Tā kā mums nav domēna, mēs ģenerēsim pašparakstītu sertifikātu, kas ir derīgs 365 dienas. Šī iemesla dēļ vēlāk klientā būs jāiespējo opcija “Izlaist sertifikāta pārbaudi”.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Gan cert.crt, gan private.key failiem jābūt norādītiem.
Konfigurācijas faila izveide
nano /etc/hysteria/config.yamlIelīmējiet šo, aizstājot YOUR_PASSWORD ar savu paroli (tikai angļu valodas burti un cipari, bez atstarpēm):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true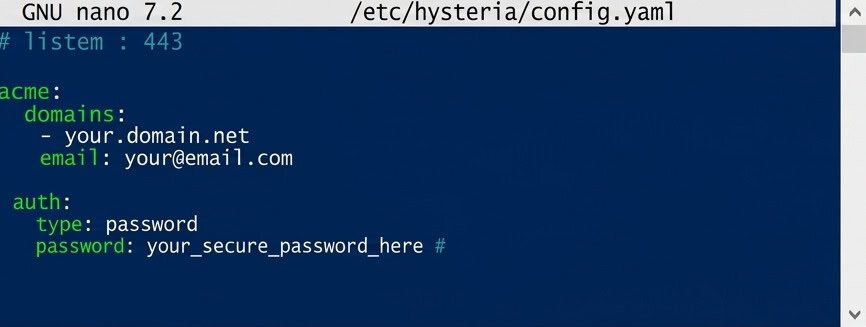
Masku bloķēšana liek serverim izskatīties pēc parastas tīmekļa vietnes, ja kāds atver tā IP adresi pārlūkprogrammā, nevis atklājot starpniekservera pazīmes.
Saglabāt (Ctrl+O, Enter) un iziet (Ctrl+X).
Automātiskās palaišanas iestatīšana
nano /etc/systemd/system/hysteria.service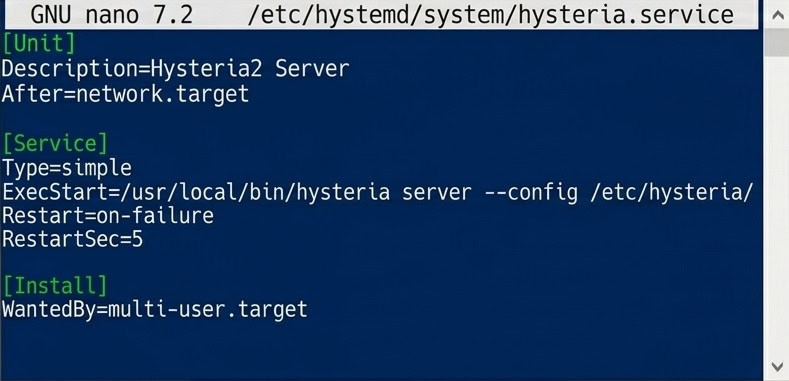
Systemd vienības fails Hysteria2 automātiskai palaišanai.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service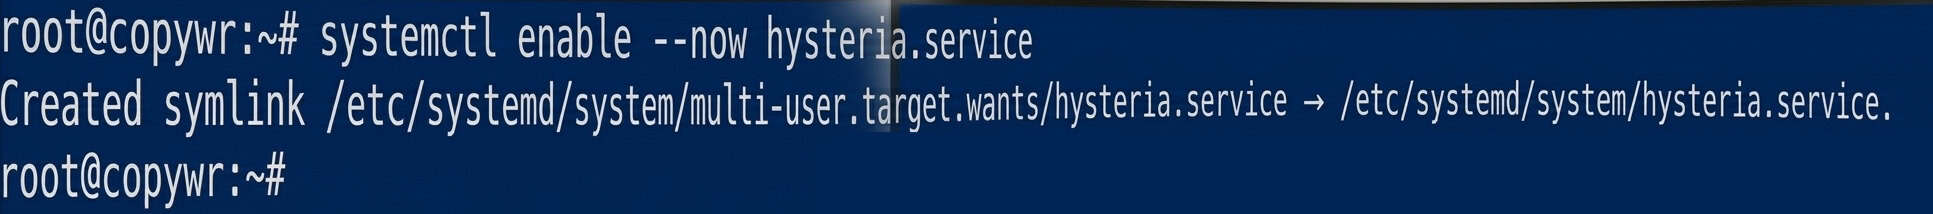
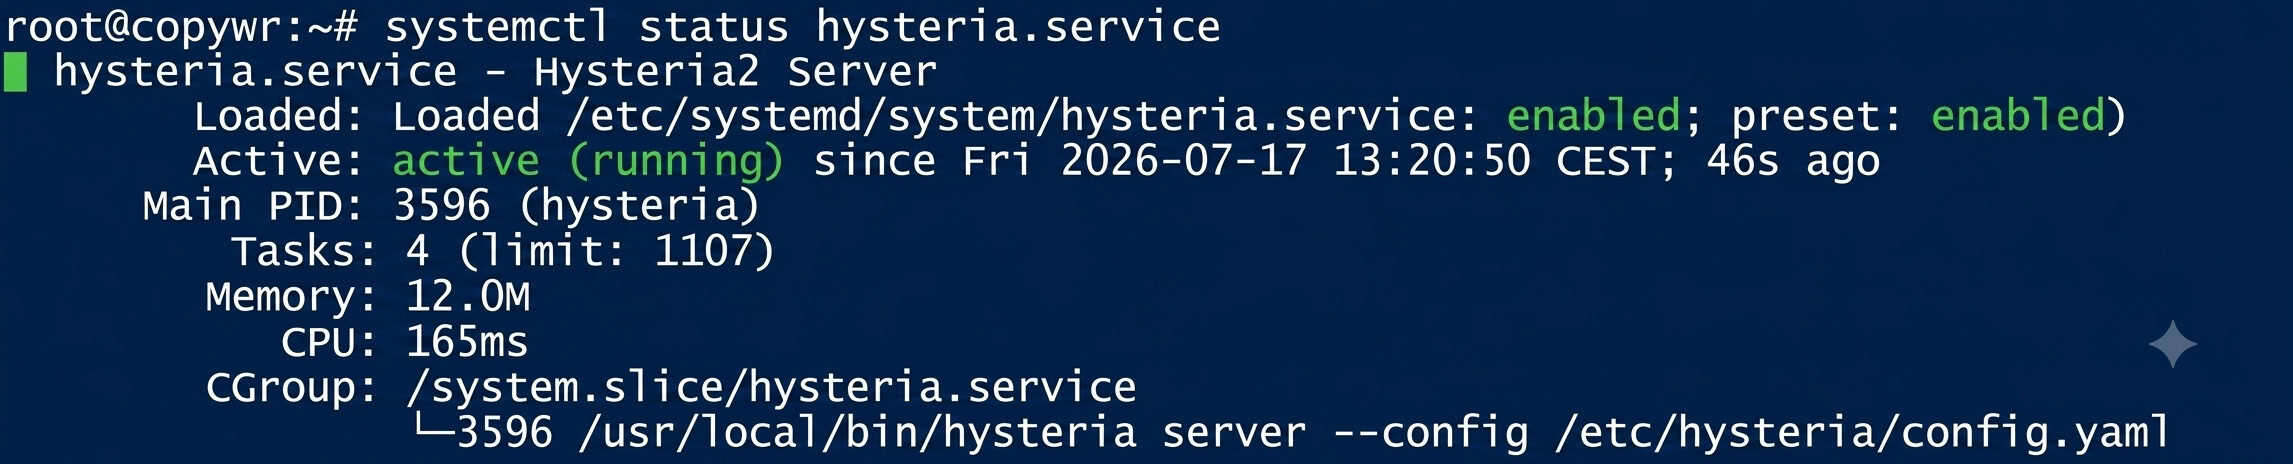
Statusam vajadzētu būt redzamam aktīvam (darbojas). Ja konsole žurnāla skatā ir "iestrēgusi", nospiediet Q, lai no tā izietu.
TUIC v5
TUIC lejupielāde un instalēšana
mkdir -p /usr/local/sbin/tuicPārbaudiet pieejamos izlaidumus:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10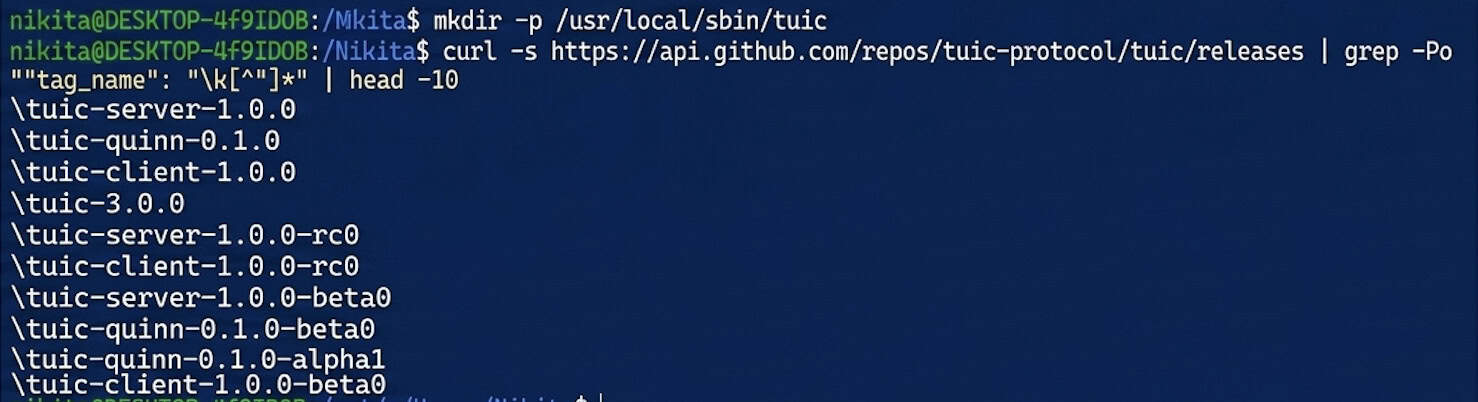
Lejupielādējiet servera bināro failu — aizstājiet pašreizējo versijas numuru ar 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version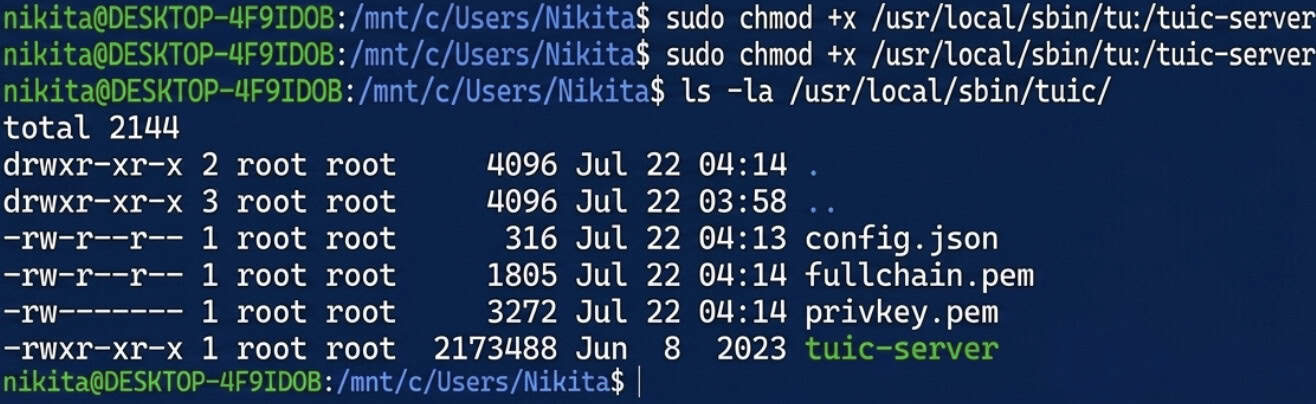
Pašparakstīta TUIC sertifikāta izveide
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/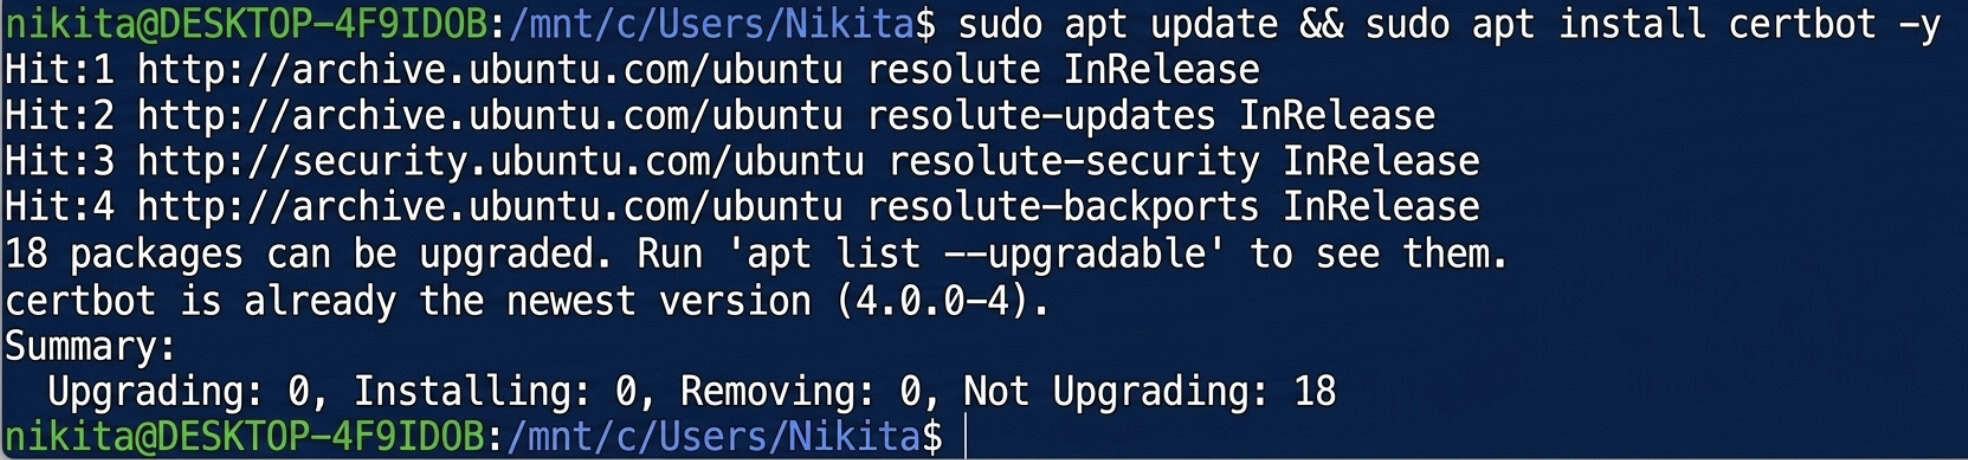
UUID ģenerēšana
apt install uuid-runtime -y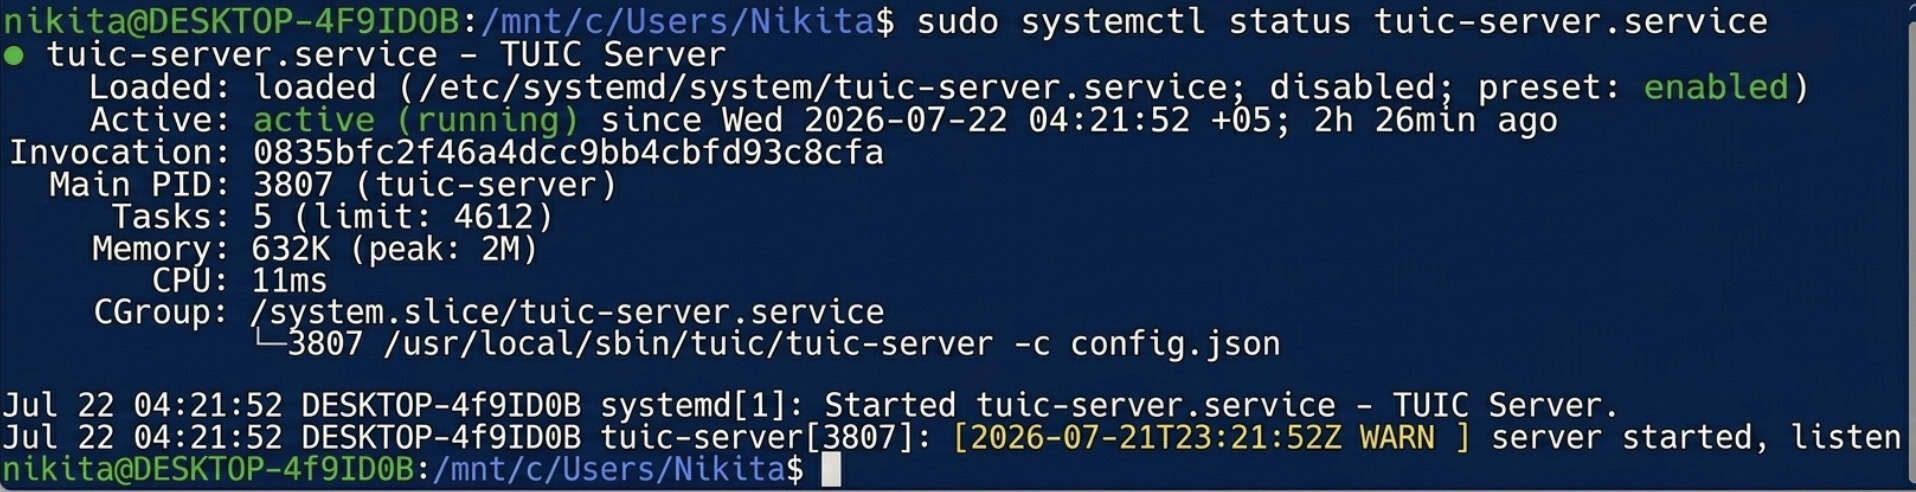
uuidgen
Nokopējiet iegūto UUID — tas būs nepieciešams gan tālāk norādītajā servera konfigurācijā, gan klienta iestatījumos.
Konfigurācijas faila izveide
Pabeigtais TUIC servera config.json fails:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}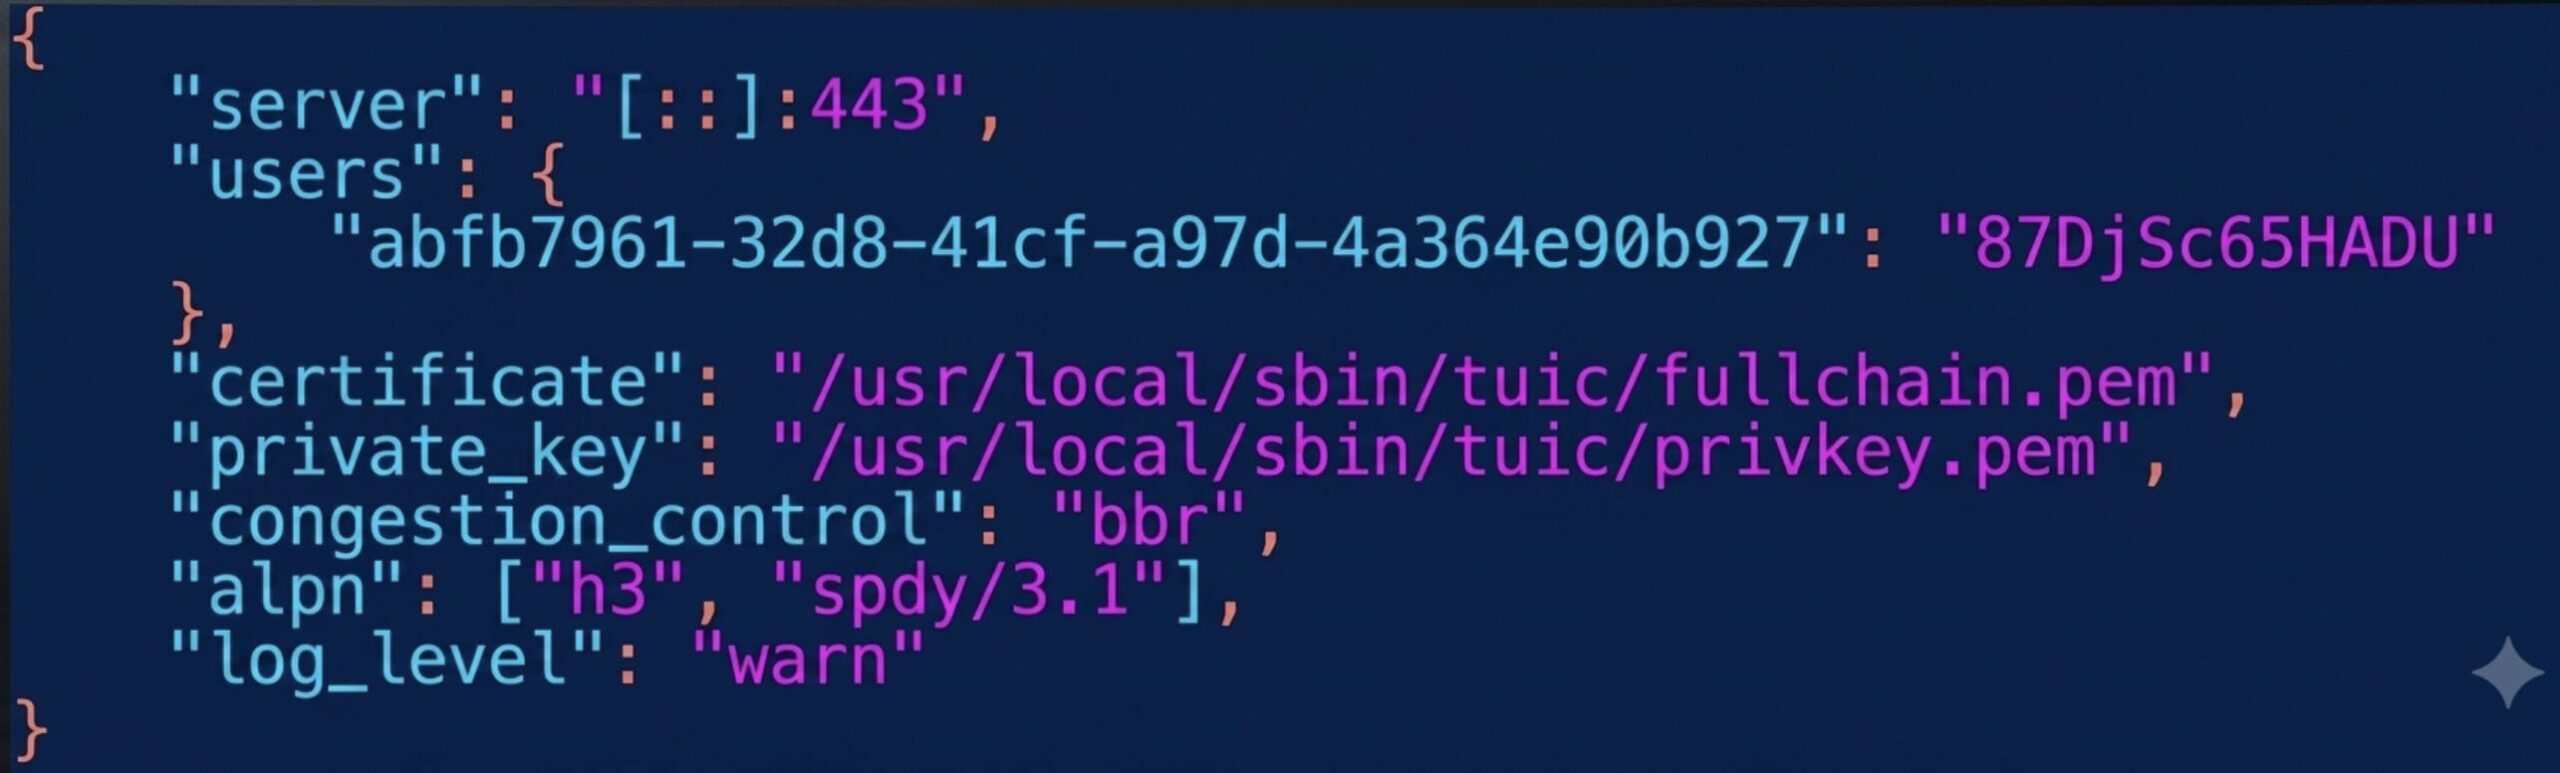
Šeit mēs izmantojam 8443. portu, jo 443. portu jau aizņem Hysteria2. Aizvietojiet YOUR_UUID ar vērtību no 4.3. darbības un YOUR_TUIC_PASSWORD ar savu paroli.
Saglabāt (Ctrl+O, Enter) un iziet (Ctrl+X).
Manuālas palaišanas pārbaude
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json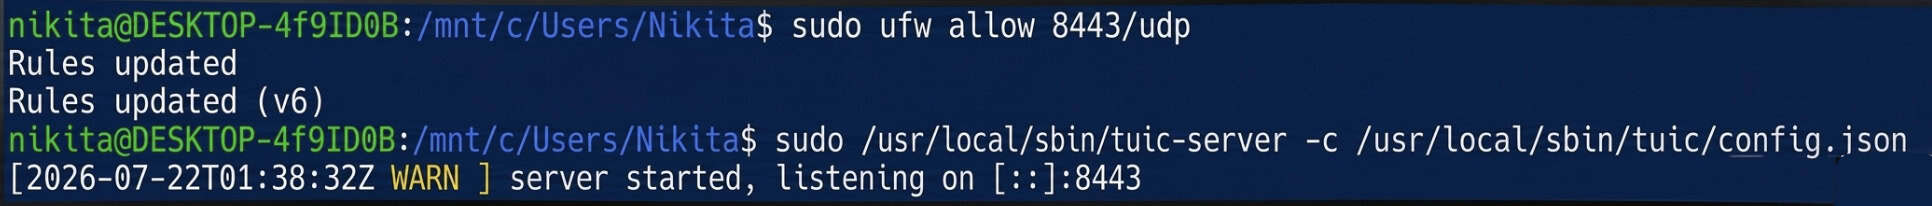
Ja neparādās kļūdas, konfigurācija ir derīga. Apturiet to, nospiežot taustiņu kombināciju Ctrl+C, un pārejiet pie automātiskās palaišanas iestatīšanas.
Automātiskās palaišanas iestatīšana
nano /etc/systemd/system/tuic-server.service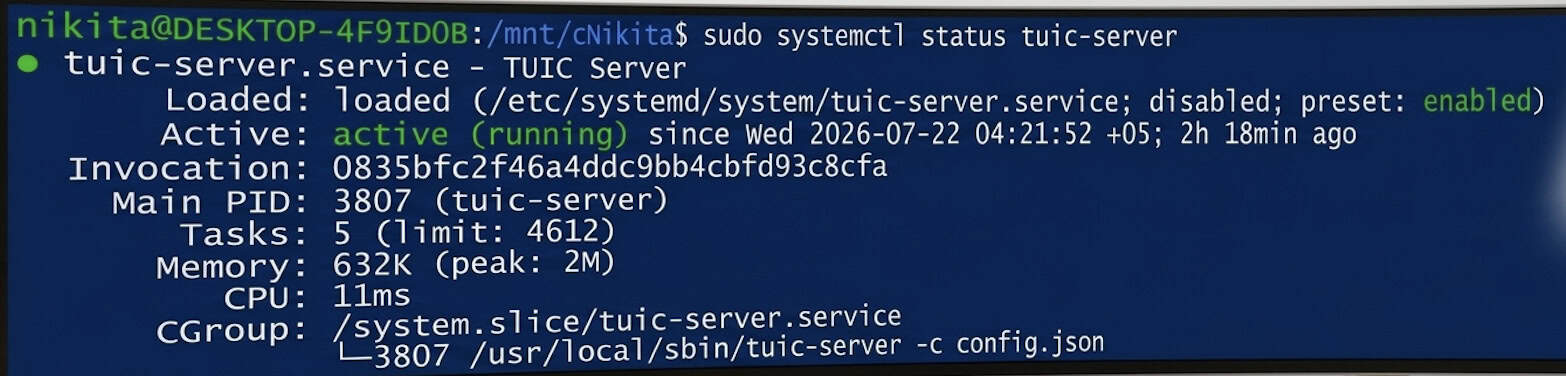
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Statusam vajadzētu būt aktīvam (darbojas).
Tagad serverī paralēli darbojas divi no labākajiem un ātrākajiem mūsdienu protokoliem, abi maskējoties kā parasta QUIC/HTTPS datplūsma: Hysteria2 standarta 443/udp portā un TUIC v5 8443/udp portā.
Savienojuma izveide no Windows
Hiddify instalēšana
Lejupielādējiet un instalējiet Hiddify operētājsistēmai Windows no oficiālās vietnes: https://hiddify.com. Noklikšķiniet uz instalētāja, izmantojot "Tālāk" / "Instalēt". Ja parādās Windows SmartScreen, izvēlieties "Vairāk informācijas" → "Palaist jebkurā gadījumā".
Hysteria2 profils
Noklikšķiniet uz + (Jauns profils) → "Manuāla ievade" → protokols Hysteria2 un aizpildiet:
|
Lauks |
Vērtība |
|
Profila vārds |
Mans Hysteria2 serveris |
|
Adrese |
JŪSU_SERVERA_IP ADRESE |
|
osta |
443 |
|
Parole |
parole no 3.3. darbības |
|
SNI |
JŪSU_SERVERA_IP ADRESE |
|
Izlaist sertifikāta pārbaudi |
On |
Ir jāiespējo opcija “Skip Cert Verify” (Izlaist sertifikāta pārbaudi), jo sertifikāts ir pašparakstīts — aiz tā nav uzticamas sertifikātu izdevējas iestādes.
TUIC v5 profils
Noklikšķiniet uz + (Jauns profils) → "Manuāla ievade" → protokols TUIC un aizpildiet:
|
Lauks |
Vērtība |
|
Profila vārds |
Mans TUIC serveris |
|
Adrese |
JŪSU_SERVERA_IP ADRESE |
|
osta |
8443 |
|
UUID |
UUID no 4.3. darbības |
|
Parole |
parole no 4.4. darbības |
|
Sastrēgumu kontrole |
BBR |
|
SNI |
JŪSU_SERVERA_IP ADRESE |
|
Izlaist sertifikāta pārbaudi |
On |
Savienošana un verifikācija
Atlasiet profilu un pēc tam noklikšķiniet uz lielās apaļās pogas “Savienot”. Statusam vajadzētu mainīties uz “Savienots”.
Lai pārliecinātos, ka datplūsma patiešām tiek maršrutēta caur jūsu serveri, pārlūkprogrammā atveriet jebkuru IP pārbaudes pakalpojumu — parādītajai adresei ir jāsakrīt ar JŪSU_SERVERA_IP.
Secinājumi
Aizpildot šo rokasgrāmatu, jūsu serverī paralēli darbojas divi ātrdarbīgi, nākamās paaudzes protokoli: Hysteria2 443/UDP portā un TUIC v5 8443/UDP portā. Abi protokoli maskē pārraidīto datplūsmu kā standarta šifrētu QUIC savienojumu (HTTP/3), nodrošinot stabilu savienojumu pat ārkārtīgi nestabilos kanālos.
Konfigurētos profilus var izmantot ne tikai operētājsistēmā Windows, bet arī importēt mobilajā lietotnē Hiddify operētājsistēmām Android vai iOS ar līdzīgiem iestatījumiem.
Ja rodas savienojuma problēmas, vispirms pārbaudiet pakalpojumu statusus, izmantojot komandu systemctl status hysteria.service (vai tuic-server.service ), pārliecinieties, vai ugunsmūra noteikumi ir aktīvi ( ufw status ), un vēlreiz pārbaudiet, vai IP adrese, UUID un paroles ir ievadītas pareizi. Lūdzu, ņemiet vērā: izsniegtie pašparakstītie sertifikāti ir derīgi 365 dienas, tāpēc pēc tieši viena gada tie būs jāatjauno, izmantojot to pašu komandu openssl req.
