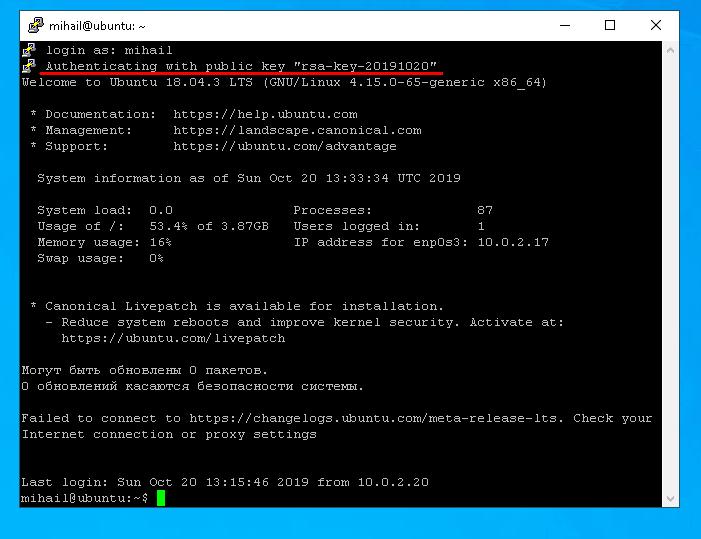
មធ្យោបាយចម្បងដើម្បីភ្ជាប់ទៅម៉ាស៊ីនមេ Linux គឺតាមរយៈ ពិធីការ SSH ។ ការតភ្ជាប់ប្រភេទនេះមានសុវត្ថិភាព ពីព្រោះទិន្នន័យទាំងអស់ដែលបានផ្ទេរតាមរយៈវាត្រូវបានអ៊ិនគ្រីប។ ដើម្បី បង្កើត ការតភ្ជាប់ SSH អ្នកគួរតែកំណត់រចនាសម្ព័ន្ធវានៅលើម៉ាស៊ីនមេពីចម្ងាយដែលអ្នកចង់ភ្ជាប់ទៅ និងម៉ាស៊ីនភ្ញៀវនៅខាងអ្នកប្រើប្រាស់។ មានកម្មវិធីជាច្រើនសម្រាប់ការតភ្ជាប់ SSH។ ចំពោះ Linux កញ្ចប់ OpenSSH គឺពេញនិយមបំផុត ហើយសម្រាប់ Windows មនុស្សភាគច្រើនប្រើ PuTTY។
សូមក្រឡេកមើលការកំណត់រចនាសម្ព័ន្ធម៉ាស៊ីនមេដោយប្រើ Ubuntu Server 18.04 ជាឧទាហរណ៍ ហើយបន្ទាប់មកព្យាយាមភ្ជាប់ទៅម៉ាស៊ីនមេពី Linux និង Windows ។
អ្វីគ្រប់យ៉ាងដែលយើងធ្វើនឹងមកពីគណនីអ្នកប្រើប្រាស់ធម្មតា។ ក្នុងករណីនេះ យើងបានបង្កើតអ្នកប្រើប្រាស់ " mihail " ហើយគណនី " root " ត្រូវបានបិទតាមលំនាំដើម។
ការដំឡើងផ្នែកខាងម៉ាស៊ីនមេ
រៀបចំកញ្ចប់ដែលដំណើរការពាក្យបញ្ជានេះ៖
sudo apt install openssh-server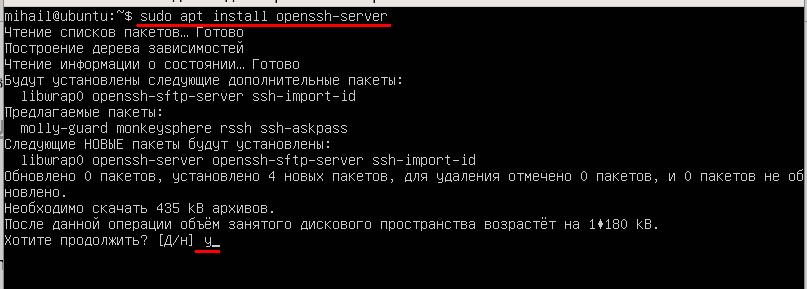
បន្ទាប់ពីការដំឡើងត្រូវបានបញ្ចប់ ត្រូវប្រាកដថាសេវាកម្មកំពុងដំណើរការ។ ប្រើពាក្យបញ្ជានេះ៖
systemctl status sshd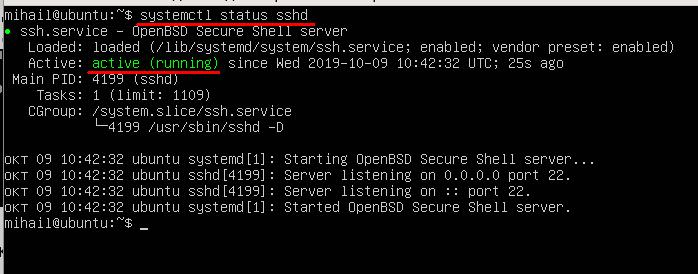
ស្ថានភាព “ សកម្ម (កំពុងដំណើរការ) ” មានន័យថា សេវាកម្មត្រូវបានបើកដំណើរការ និងដំណើរការធម្មតា។
ដើម្បីជៀសវាងការទប់ស្កាត់ការភ្ជាប់ចូលដោយជញ្ជាំងភ្លើង ត្រូវប្រាកដថាអ្នកបិទវា ពីព្រោះយើងនឹងមិនកំណត់រចនាសម្ព័ន្ធជញ្ជាំងភ្លើងបណ្តាញនៅក្នុងអត្ថបទនេះទេ។
ប្រើពាក្យបញ្ជានេះ៖
sudo ufw disable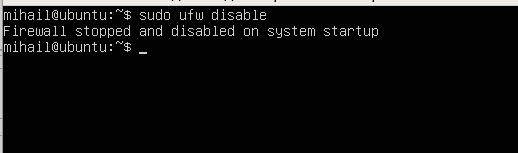
នៅដំណាក់កាលនេះ អ្នកអាចភ្ជាប់ទៅម៉ាស៊ីនមេបានហើយ។ ជាមួយនឹងការកំណត់លំនាំដើមម៉ាស៊ីនមេអនុញ្ញាតឱ្យភ្ជាប់ទៅច្រកស្តង់ដារ 22 ជាមួយនឹងការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវផ្អែកលើពាក្យសម្ងាត់។
ការតភ្ជាប់ SSH ពីលីនុច
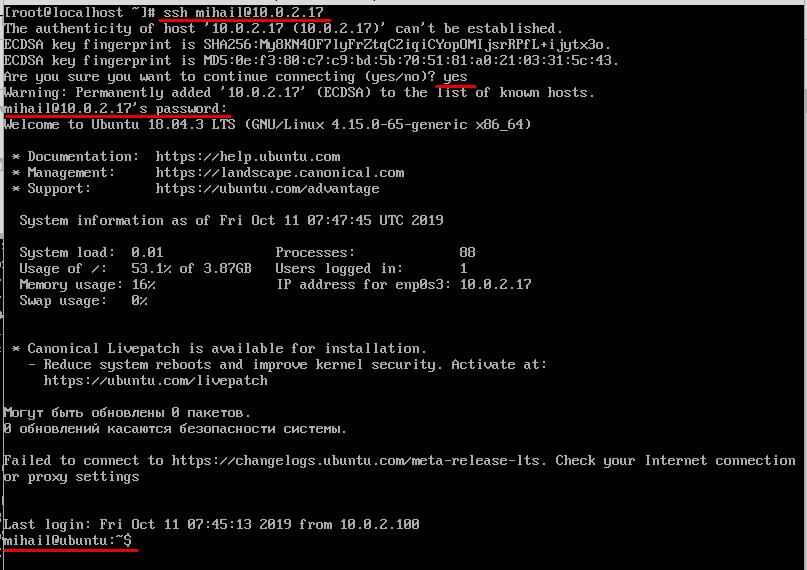
តាមក្បួនកម្មវិធី OpenSSH ត្រូវបានដំឡើងនៅលើលីនុចតាមលំនាំដើម ហើយមិនត្រូវការការកំណត់បន្ថែមដោយដៃទេ។ ការតភ្ជាប់អាចត្រូវបានបង្កើតឡើងពីស្ថានីយដោយមានជំនួយពីពាក្យបញ្ជា ssh ។ ប៉ារ៉ាម៉ែត្រក្នុងករណីនេះអាចជាឈ្មោះអ្នកប្រើប្រាស់ និងអាសយដ្ឋាន IP របស់ម៉ាស៊ីនមេពីចម្ងាយ។ នៅលើម៉ាស៊ីនមេសាកល្បងរបស់យើងដែលយើងកំពុងប្រើជាឧទាហរណ៍មានគណនីតែមួយ "mihail" ដូច្នេះយើងនឹងប្រើវា។
ssh [email protected]នៅពេលភ្ជាប់លើកដំបូង អ្នកនឹងត្រូវបញ្ជាក់ការបន្ថែមកូនសោសាធារណៈរបស់ម៉ាស៊ីនមេទៅក្នុងមូលដ្ឋានទិន្នន័យ ដូច្នេះសូមឆ្លើយតបថា " បាទ/ចាស "។ បន្ទាប់ពីនោះ អ្នកអាចបញ្ចូលពាក្យសម្ងាត់។ ប្រសិនបើការតភ្ជាប់ត្រូវបានបង្កើតឡើងដោយជោគជ័យ អ្នកនឹងឃើញអត្ថបទស្វាគមន៍នៃបន្ទាត់ពាក្យបញ្ជារបស់ម៉ាស៊ីនមេ។ ឥឡូវនេះ ពាក្យបញ្ជាទាំងអស់នឹងត្រូវបានប្រតិបត្តិនៅលើម៉ាស៊ីនមេពីចម្ងាយ។
SSH ពី Windows
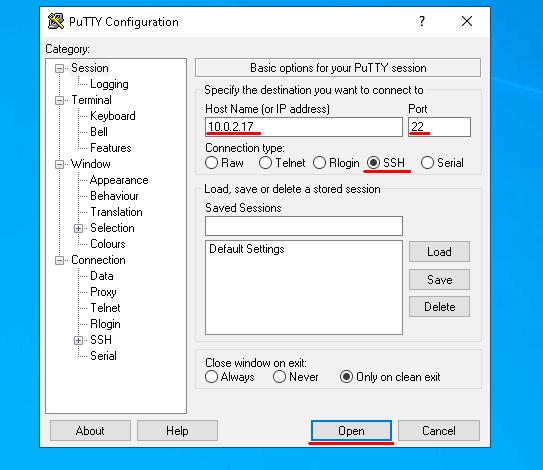
សូមបើក Putty ហើយកំណត់ប៉ារ៉ាម៉ែត្រការតភ្ជាប់។ ត្រូវប្រាកដថាកុងតាក់ " ប្រភេទការតភ្ជាប់ " ត្រូវបានប្តូរទៅ SSH ។ បញ្ចូលអាសយដ្ឋាន IP ទៅក្នុងវាល " ឈ្មោះម៉ាស៊ីន " តម្លៃលំនាំដើម 22 ទៅក្នុង " ច្រក " ហើយចុច " បើក "។
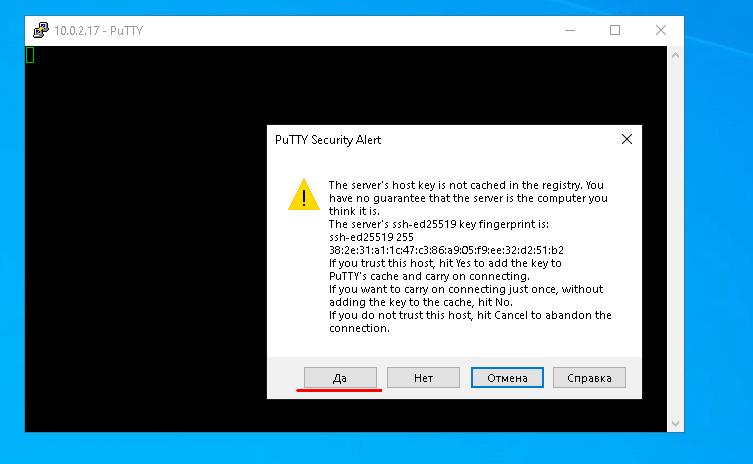
នៅពេលភ្ជាប់លើកដំបូង Putty នឹងសួរអ្នកឱ្យបញ្ជាក់ថាអ្នកទុកចិត្តម៉ាស៊ីនមេនេះ ដូច្នេះចុច “ Yes ”
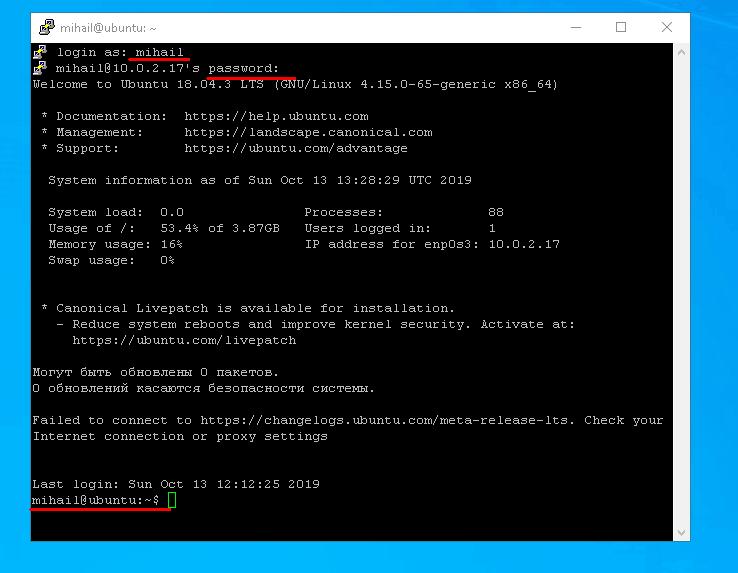
បន្ទាប់ពីអ្នកបញ្ចូលការចូល និងពាក្យសម្ងាត់ អ្នកនឹងឃើញបន្ទាត់ពាក្យបញ្ជារបស់ម៉ាស៊ីនមេពីចម្ងាយ។
ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវដោយគន្លឹះ។ ការបង្កើនកម្រិតសុវត្ថិភាព
នៅពេលដែលម៉ាស៊ីនភ្ញៀវកំពុងព្យាយាមបង្កើតការតភ្ជាប់សុវត្ថិភាពទៅម៉ាស៊ីនមេតាមរយៈ SSH មុនពេលអនុញ្ញាតឱ្យការតភ្ជាប់ដែលម៉ាស៊ីនមេតម្រូវឱ្យផ្ទៀងផ្ទាត់ (ផ្ទៀងផ្ទាត់) ម៉ាស៊ីនភ្ញៀវ។ ដូចដែលបានរៀបរាប់ពីមុន ការផ្ទៀងផ្ទាត់ដោយផ្អែកតាមពាក្យសម្ងាត់ជាធម្មតាត្រូវបានប្រើប្រាស់តាមលំនាំដើម។ វាមិនផ្តល់សុវត្ថិភាពរឹងមាំទេ ព្រោះវាតែងតែមានវិធីដើម្បីបង្ខំវា។ លើសពីនេះ ការផ្ទៀងផ្ទាត់ពាក្យសម្ងាត់គឺមិនអាចអនុវត្តបានចំពោះការតភ្ជាប់ SSH ជាមួយនឹងការប្រើប្រាស់ស្គ្រីបនោះទេ។
សម្រាប់ប្រភេទនៃភារកិច្ចនេះមានវិធីសាស្ត្រផ្ទៀងផ្ទាត់ពិសេសដោយគន្លឹះ។ ចំណុចនោះគឺថាម៉ាស៊ីនភ្ញៀវបង្កើតកូនសោឯកជន និងសាធារណៈ ហើយបន្ទាប់មកសោសាធារណៈត្រូវបានផ្ញើទៅម៉ាស៊ីនមេ។ បន្ទាប់ពីនោះ អ្នកមិនត្រូវការពាក្យសម្ងាត់ដើម្បីភ្ជាប់ទៅម៉ាស៊ីនមេទេ ព្រោះការផ្ទៀងផ្ទាត់ត្រូវបានធ្វើឡើងដោយផ្អែកលើកូនសោសាធារណៈ និងឯកជន។ ដើម្បីផ្តល់កម្រិតសុវត្ថិភាពល្អ ការចូលប្រើសោឯកជនគួរតែត្រូវបានដាក់កម្រិត។ ដោយសារតែការពិតដែលថាសោឯកជនត្រូវបានរក្សាទុកនៅខាងអតិថិជនហើយមិនត្រូវបានផ្ទេរតាមរយៈបណ្តាញនោះវិធីសាស្ត្រនេះត្រូវបានគេជឿថាមានសុវត្ថិភាពជាង។
ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវដោយគន្លឹះនៅលើលីនុច
ចូរបង្កើតសោសាធារណៈ និងឯកជននៅលើម៉ាស៊ីនភ្ញៀវ ដោយមានជំនួយពីកម្មវិធីឧបករណ៍ប្រើប្រាស់ ssh-keygen ។ ឧបករណ៍នឹងស្នើឱ្យផ្លាស់ប្តូរផ្លូវទៅកាន់សោឯកជន ហើយបញ្ចូលឃ្លាសម្ងាត់សម្រាប់សុវត្ថិភាពបន្ថែម។ ទុកប៉ារ៉ាម៉ែត្រទាំងអស់តាមលំនាំដើមដោយចុច Enter នៅគ្រប់សំណើទាំងអស់។
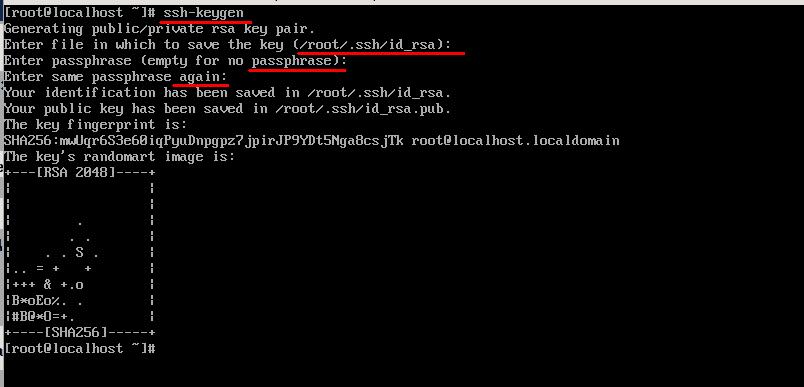
ជាលទ្ធផល នៅក្នុងថតឯកសារផ្ទះក្នុងថតឯកសារ .ssh អ្នកនឹងឃើញឯកសារពីរដែលបានបង្កើត៖ id_rsa និង id_rsa.pub ដែលមានកូនសោឯកជន និងសាធារណៈតាមនោះ។
បន្ទាប់ពីនោះ អ្នកនឹងត្រូវផ្ញើកូនសោសាធារណៈទៅកាន់ម៉ាស៊ីនមេ។ ដើម្បីធ្វើដូច្នេះ សូមចម្លងខ្លឹមសារនៃឯកសារ “ id_rsa.pub ” ទៅក្នុងឯកសារ “ ~/.ssh/authorized_keys ” នៅលើម៉ាស៊ីនមេ។ ចូរយើងធ្វើតាមវិធីងាយស្រួលបំផុតដោយមានជំនួយពីឧបករណ៍ “ ssh-copy-id ”។ បញ្ចូលឈ្មោះអ្នកប្រើប្រាស់ និងអាសយដ្ឋាន IP របស់ម៉ាស៊ីនមេ ដូចក្នុងករណីដែលមានការតភ្ជាប់ធម្មតា។ បន្ទាប់ពីអ្នកបញ្ចូលពាក្យសម្ងាត់ កូនសោសាធារណៈរបស់អតិថិជននឹងត្រូវបានចម្លងដោយស្វ័យប្រវត្តិទៅកាន់ម៉ាស៊ីនមេ។ ដំណើរការពាក្យបញ្ជានេះ៖
ssh-copy-id [email protected]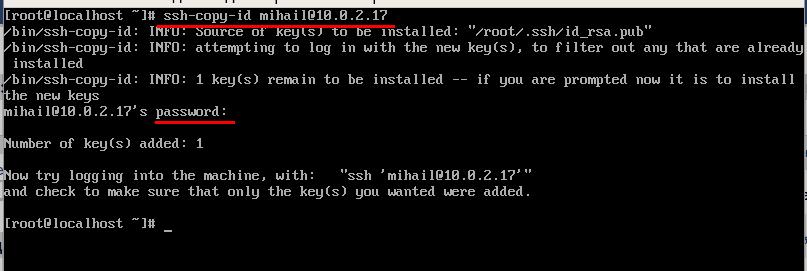
បន្ទាប់ពីអ្នកធ្វើទាំងអស់នោះ ម៉ាស៊ីនបម្រើនឹងមិនតម្រូវឱ្យបញ្ចូលពាក្យសម្ងាត់ទៀតទេ។
ការផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវដោយគ្រាប់ចុចនៅលើវីនដូ
បើក PUTTYGEN ហើយចុច “ Generate ”។ ដើម្បីបង្កើតសោ អ្នកគ្រាន់តែត្រូវរំកិលកណ្ដុររបស់អ្នកលើអេក្រង់ ហើយឧបករណ៍នឹងបង្កើតសោដោយចៃដន្យ។
បន្ទាប់ពីបង្កើតសោររួច សូមចុច “ រក្សាទុកសោរឯកជន ” ហើយរក្សាទុកវាទៅក្នុងឯកសារដែលមានសោរឯកជននៅលើថាសរបស់អ្នក។ អ្នកអាចកំណត់ផ្លូវណាដែលអ្នកចូលចិត្ត ប៉ុន្តែបន្តិចក្រោយមក អ្នកនឹងត្រូវបញ្ជាក់វានៅក្នុង Putty។ បន្ទាប់មកចម្លងសោរសាធារណៈពីផ្នែកខាងលើនៃបង្អួច។
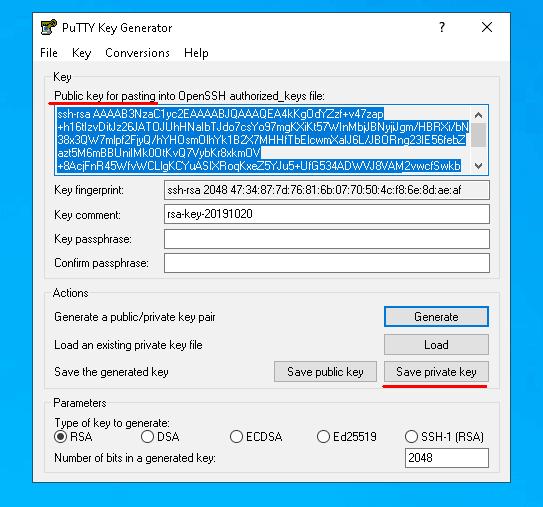
ចូរយើងផ្ញើកូនសោសាធារណៈដោយគ្រាន់តែចម្លងវាទៅកាន់ស្ថានីយ។ បើក Putty ហើយភ្ជាប់ទៅម៉ាស៊ីនមេដូចធម្មតា។ ឥឡូវនេះ ចូរយើងបង្កើត " .ssh/authorized_keys " ហើយដាក់កម្រិតអ្នកប្រើប្រាស់ផ្សេងទៀតពីការចូលប្រើឯកសារ ដូច្នេះវាអាចប្រើបានសម្រាប់តែអ្នកបង្កើតប៉ុណ្ណោះ។
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
បន្ទាប់ពីបង្កើតឯកសារ សូមដាក់កូនសោសាធារណៈរបស់អតិថិជននៅក្នុងវា។ នៅដំណាក់កាលមុន យើងបានចម្លងសោសាធារណៈទៅក្ដារតម្បៀតខ្ទាស់។ ដើម្បីកត់ត្រានូវអ្វីដែលមាននៅក្នុងក្ដារតម្បៀតខ្ទាស់ទៅកាន់ឯកសារ ប្រើពាក្យបញ្ជា cat និងលទ្ធផលបញ្ជូនបន្ត។
cat > .ssh/authorized_keysបន្ទាប់ពីអ្នកបញ្ចូលពាក្យបញ្ជារួច សូមចុចប៊ូតុងកណ្ដុរខាងស្ដាំនៅក្នុងបង្អួចស្ថានីយ ហើយបិទភ្ជាប់អ្វីដែលមាននៅក្នុងក្ដារតម្បៀតខ្ទាស់។ ដើម្បីបញ្ជាក់ការបញ្ចូល សូមចុចផ្លូវកាត់ " Ctrl+D " ហើយផ្តាច់ចេញពីម៉ាស៊ីនមេ។
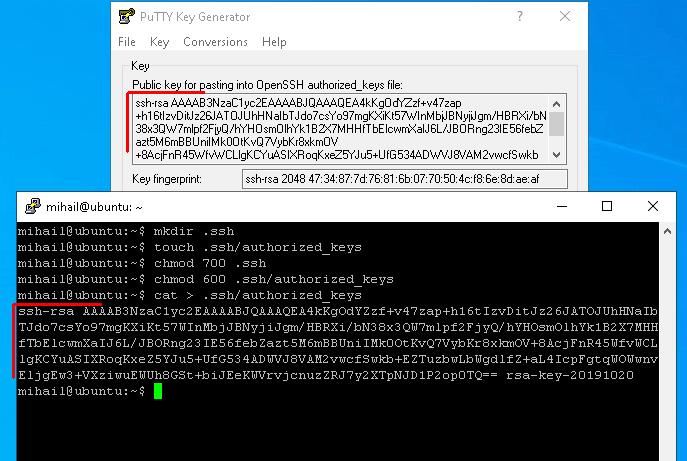
ឥឡូវនេះសូមបញ្ជាក់ផ្លូវទៅកាន់សោឯកជននៅក្នុង Putty ហើយភ្ជាប់ទៅម៉ាស៊ីនមេម្តងទៀត។
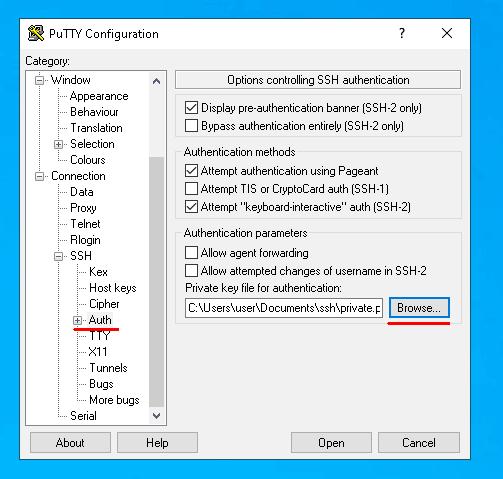
ចាប់ពីពេលនេះតទៅ ដើម្បីភ្ជាប់ទៅម៉ាស៊ីនមេ អ្នកនឹងត្រូវបញ្ចូលតែឈ្មោះអ្នកប្រើប្រាស់ប៉ុណ្ណោះ។ ប្រសិនបើអ្នកកំពុងព្យាយាមភ្ជាប់ទៅម៉ាស៊ីនមេពីឧបករណ៍ផ្សេងទៀតដែលមិនមានសោឯកជនត្រឹមត្រូវនោះ ម៉ាស៊ីនមេនឹងស្នើសុំពាក្យសម្ងាត់។ បន្ទាប់ពីការផ្ទៀងផ្ទាត់ដោយប្រើសោត្រូវបានបង្កើតឡើង អ្នកអាចមិនអនុញ្ញាតឱ្យចូលប្រើដោយពាក្យសម្ងាត់។