


មនុស្សកាន់តែច្រើនឡើងៗកំពុងដំណើរការ VPN ផ្ទាល់ខ្លួនរបស់ពួកគេជំនួសឱ្យការពឹងផ្អែកលើសេវាកម្មបង់ប្រាក់ដែលត្រៀមរួចជាស្រេច៖ វាមានតម្លៃថោកជាង ប្រសើរជាងសម្រាប់ភាពឯកជន និងផ្តល់ឱ្យអ្នកនូវការគ្រប់គ្រងពេញលេញលើម៉ាស៊ីនមេ។ ជម្រើសដ៏មានប្រសិទ្ធភាពបំផុតមួយសម្រាប់តំបន់ដែលមានការរារាំងបណ្តាញយ៉ាងខ្លាំងក្លាគឺ AmneziaWG ដែលជាពិធីការមួយដែលបង្កើតឡើងដោយគម្រោង Amnezia នៅលើ WireGuard។
WireGuard បុរាណមានល្បឿនលឿន និងអាចទុកចិត្តបាន ប៉ុន្តែវាមានរចនាសម្ព័ន្ធកញ្ចប់ថេរ និងការចាប់ដៃដែលអាចទស្សន៍ទាយបាន ដែលប្រព័ន្ធ DPI (ការត្រួតពិនិត្យកញ្ចប់ជ្រៅ) អាចចាប់ស្នាមម្រាមដៃ និងរារាំងបានយ៉ាងទុកចិត្ត។ AmneziaWG ដោះស្រាយបញ្ហានេះ៖ វាបន្ថែមកញ្ចប់ឥតបានការទៅក្នុងការតភ្ជាប់ WireGuard ធម្មតា ធ្វើបឋមកថាចៃដន្យ និងផ្លាស់ប្តូរទំហំនៃវាលចាប់ដៃ — ដូច្នេះហត្ថលេខាលក្ខណៈរបស់ WireGuard បាត់ទៅវិញ ហើយចរាចរណ៍លែងលេចធ្លោពីចរាចរណ៍ UDP ធម្មតាទៀតហើយ។
កំពុងដំណើរការផ្លូវរូងក្រោមដីបុរាណរួចហើយ ហើយឆ្ងល់ថាតើវាមានតម្លៃប្តូរដែរឬទេ? ប្រៀបធៀបវាទៅនឹងការដំឡើង OpenVPN/PPTP ធម្មតានៅក្នុង ការដំឡើងម៉ាស៊ីនមេ VPN នៅលើ Linux៖ PPTP ឬ OpenVPN? ឬប្រឆាំងនឹង vanilla WireGuard (គ្មានការបិទបាំង) នៅក្នុង របៀបដំឡើង Wireguard VPN នៅលើម៉ាស៊ីនមេរបស់អ្នក ។
ការណែនាំនេះរៀបចំម៉ាស៊ីនមេ AmneziaWG ដោយដៃ ដោយមិនចាំបាច់ប្រើ Docker ឬផ្ទាំងបណ្ដាញ — ដែលជាទំហំតូចបំផុតដែលអាចធ្វើទៅបាននៅលើ VPS ខ្លួនវា ដែលត្រូវបានកំណត់រចនាសម្ព័ន្ធទាំងស្រុងពីបន្ទាត់ពាក្យបញ្ជា។ វាជាជម្រើសទម្ងន់ស្រាលបំផុត ហើយដំណើរការបានល្អលើ VPS ថវិកាទាប ព្រោះវាមិនត្រូវការ GUI គ្មានមូលដ្ឋានទិន្នន័យ និងគ្មានប្រូកស៊ីបញ្ច្រាសទេ។ ម៉ាស៊ីនមេឧទាហរណ៍ខាងក្រោមប្រើអាសយដ្ឋាន IP កន្លែងដាក់ — ជំនួសវាដោយអាសយដ្ឋាន VPS ផ្ទាល់ខ្លួនរបស់អ្នកគ្រប់ទីកន្លែងដែលវាលេចឡើង។
អ្វីដែលអ្នកត្រូវការ៖ VPS ដែលដំណើរការ Ubuntu 22.04/24.04 ឬ Debian 11/12 ការចូលប្រើជា root និងអាសយដ្ឋាន IP របស់ VPS របស់អ្នក។ ឈ្មោះដូមេនមិនត្រូវបានទាមទារទេ — AmneziaWG មិនប្រើវិញ្ញាបនបត្រទេ ដូច្នេះគ្មានអ្វីត្រូវបន្តថ្មី និងគ្មានអ្វីសម្រាប់ DPI ដើម្បីសម្គាល់ថាជាការចាប់ដៃ TLS ទេ។
មិនទាន់មានម៉ាស៊ីនមេនៅឡើយទេ? សូមមើល របៀបបញ្ជាទិញម៉ាស៊ីនមេ
ការភ្ជាប់ទៅម៉ាស៊ីនមេ
វីនដូ (PuTTY)
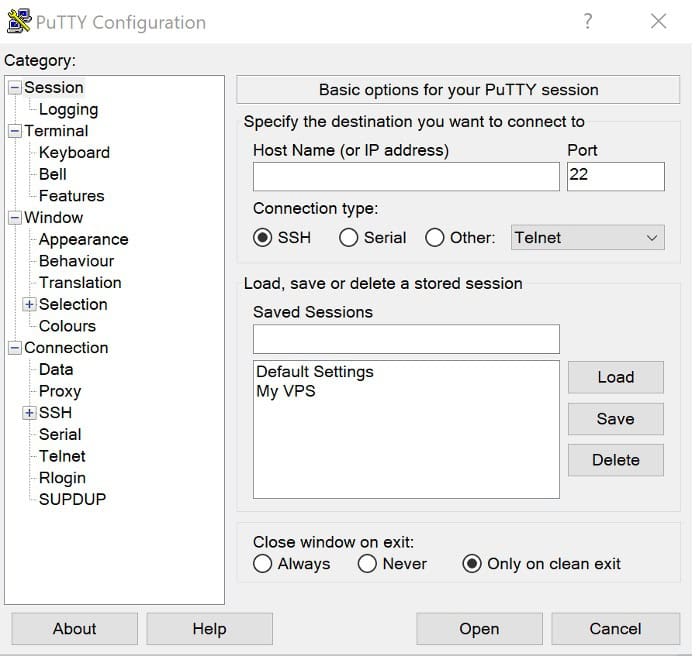
បើក PuTTY បញ្ចូលអាសយដ្ឋាន IP VPS របស់អ្នកនៅក្នុងវាល Host Name កំណត់ច្រកទៅ 22 ហើយចូលជា root ដោយប្រើពាក្យសម្ងាត់ដែលអ្នកផ្តល់សេវា VPS របស់អ្នកបានផ្ញើអ៊ីមែលទៅអ្នក។
អាសយដ្ឋាន IP ម៉ាស៊ីនបម្រើ៖ អាសយដ្ឋាន IP របស់អ្នក
ចូលជា៖ root
ពាក្យសម្ងាត់៖ ពាក្យសម្ងាត់របស់អ្នក
១. បើក PuTTY បញ្ចូលអាសយដ្ឋាន IP VPS របស់អ្នកនៅក្នុងវាល Host Name។
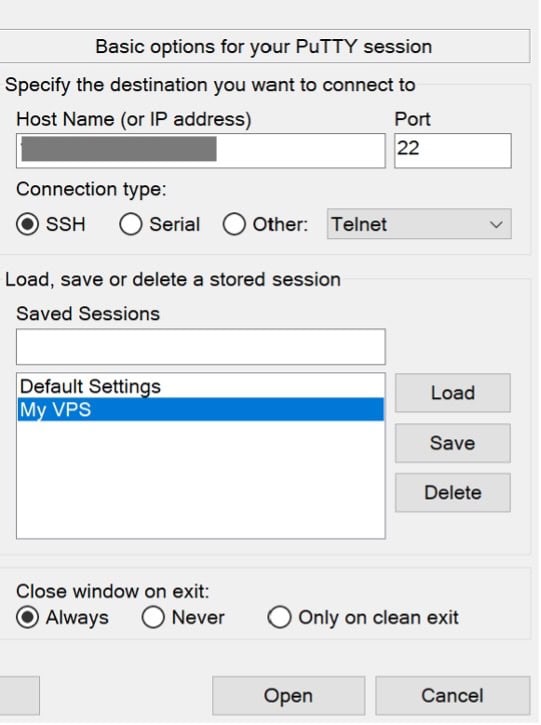
2. កំណត់ច្រកទៅ 22។
៣. បញ្ចូលឈ្មោះចូលជា root។
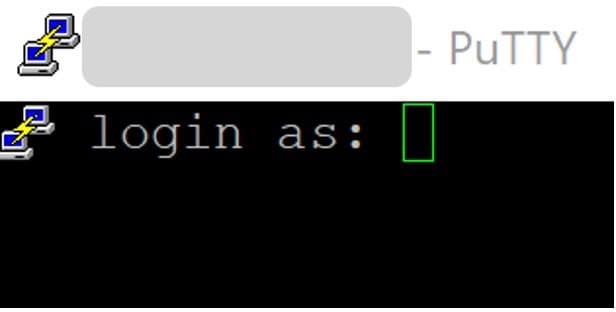
៤. ដោយប្រើពាក្យសម្ងាត់ដែលអ្នកផ្តល់សេវា VPS របស់អ្នកបានផ្ញើអ៊ីមែលទៅអ្នក។

លទ្ធផលគួរតែមានដូចខាងក្រោម៖

សម្រាប់ការណែនាំលម្អិតអំពីការតភ្ជាប់តាមរយៈ PuTTY/SSH សូមមើល របៀបភ្ជាប់ទៅម៉ាស៊ីនមេ Linux តាមរយៈ SSH
លីនុច / ម៉ាក្រូស (ស្ថានីយ)
ssh root@YOUR_SERVER_IPពាក្យបញ្ជាទាំងអស់ខាងក្រោមត្រូវបានដំណើរការនៅលើម៉ាស៊ីនមេ នៅក្នុងវគ្គ SSH ដូចគ្នានេះ — ដែលគ្របដណ្តប់ផ្នែកទី 2 ដល់ទី 5 បូករួមទាំងការត្រួតពិនិត្យផ្នែកម៉ាស៊ីនមេនៅក្នុងផ្នែកទី 9។ ផ្នែកទី 6–8 (ការដំឡើង និងការកំណត់រចនាសម្ព័ន្ធកម្មវិធី VPN) កើតឡើងនៅលើឧបករណ៍ Windows/macOS/Linux ផ្ទាល់ខ្លួនរបស់អ្នកវិញ ព្រោះនោះជាឧបករណ៍ដែល VPN ត្រូវដំណើរការ។ ផ្នែកនីមួយៗនិយាយយ៉ាងច្បាស់ថាបន្ទាត់ណា ប្រសិនបើមាន នៅតែប៉ះម៉ាស៊ីនមេ។
កំពុងរៀបចំ Server
ធ្វើបច្ចុប្បន្នភាពប្រព័ន្ធ
មុនពេលដំឡើងអ្វីមួយ សូមធ្វើឱ្យបញ្ជីកញ្ចប់ស្រស់ឡើងវិញ ហើយធ្វើឱ្យប្រសើរឡើងនូវកញ្ចប់ដែលបានដំឡើង៖
apt update -y && apt upgrade -yប្រសិនបើការធ្វើឱ្យប្រសើរឡើងនូវខឺណែល សូមចាប់ផ្ដើមឡើងវិញមុនពេលបង្កើតម៉ូឌុលខឺណែល AmneziaWG នៅក្នុងផ្នែកទី 3 បើមិនដូច្នោះទេ DKMS អាចនឹងបង្កើតប្រឆាំងនឹងបឋមកថាខឺណែលខុស ហើយម៉ូឌុលនឹងបរាជ័យក្នុងការផ្ទុក។ (សម្រាប់ការរំលឹកឡើងវិញលើ apt និងរបៀបដែលកម្មវិធីគ្រប់គ្រងកញ្ចប់ Linux ដំណើរការ សូមមើល Linux Package Managers ។) ពិនិត្យជាមួយ៖
cat /var/run/reboot-required

បើកដំណើរការបញ្ជូនបន្ត IP
ការកំណត់នេះអនុញ្ញាតឱ្យម៉ាស៊ីនមេបញ្ជូនបន្តកញ្ចប់របស់អតិថិជនទៅអ៊ីនធឺណិត — បើគ្មានវាទេ ផ្លូវរូងក្រោមដីនឹងលេចចេញមក ប៉ុន្តែចរាចរណ៍នឹងមិនមានឆ្លងកាត់វាទេ។
echo "net.ipv4.ip_forward = 1" > /etc/sysctl.d/00-amnezia.conf
sysctl --system
ពាក្យបញ្ជាទីមួយបង្កើតឯកសារកំណត់រចនាសម្ព័ន្ធដែលឧទ្ទិសដល់; ពាក្យបញ្ជាទីពីរអនុវត្តវាដោយមិនចាំបាច់ចាប់ផ្ដើមម៉ាស៊ីនមេឡើងវិញ។

កំណត់រចនាសម្ព័ន្ធជញ្ជាំងភ្លើង (UFW)
សម្រាប់ព័ត៌មានបន្ថែមអំពីច្បាប់ UFW សូមមើល ការកំណត់រចនាសម្ព័ន្ធ Firewall នៅលើ Linux
បើកច្រកពីរដែលអ្នកត្រូវការ៖ 22/tcp សម្រាប់ SSH (រំលងច្បាប់នេះ ហើយអ្នកប្រថុយនឹងបាត់បង់សិទ្ធិចូលប្រើម៉ាស៊ីនមេ) និង 42666/udp ដែលជាច្រកដែល AmneziaWG នឹងស្តាប់។
apt install ufw -y
ufw allow 22/tcp
ufw allow 42666/udp
ufw --force enable
ufw status
ច្បាប់ទាំងពីរគួរតែបង្ហាញជា ALLOW នៅក្នុងលទ្ធផលស្ថានភាព ufw។

កំពុងដំឡើង AmneziaWG
Debian មិនគាំទ្រ PPA រចនាប័ទ្ម Ubuntu ដោយផ្ទាល់ទេ ដូច្នេះឃ្លាំងទិន្នន័យត្រូវតែបន្ថែមដោយដៃជាជាងជាមួយ add-apt-repository។ វាដំណើរការដូចគ្នានៅលើ Ubuntu។
បន្ថែមឃ្លាំងទិន្នន័យដោយដៃ
echo "deb [arch=amd64] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.listបន្ថែមសោចុះហត្ថលេខា GPG
ប្រើឯកសារ keyring dearmored ជំនួសឱ្យពាក្យបញ្ជា apt-key ដែលលែងប្រើ ហើយទាញយកកូនសោចុះហត្ថលេខាពិតប្រាកដរបស់ PPA (ស្នាមម្រាមដៃ 75C9DD72C799870E310542E24166F2C257290828):
apt install -y gnupg2
gpg --keyserver keyserver.ubuntu.com --recv-keys 57290828
gpg --export 57290828 | tee /usr/share/keyrings/amnezia.gpg > /dev/null
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/amnezia.gpg] https://ppa.launchpadcontent.net/amnezia/ppa/ubuntu jammy main" > /etc/apt/sources.list.d/amnezia.list
ធ្វើបច្ចុប្បន្នភាព និងដំឡើង
apt update
apt install -y amneziawg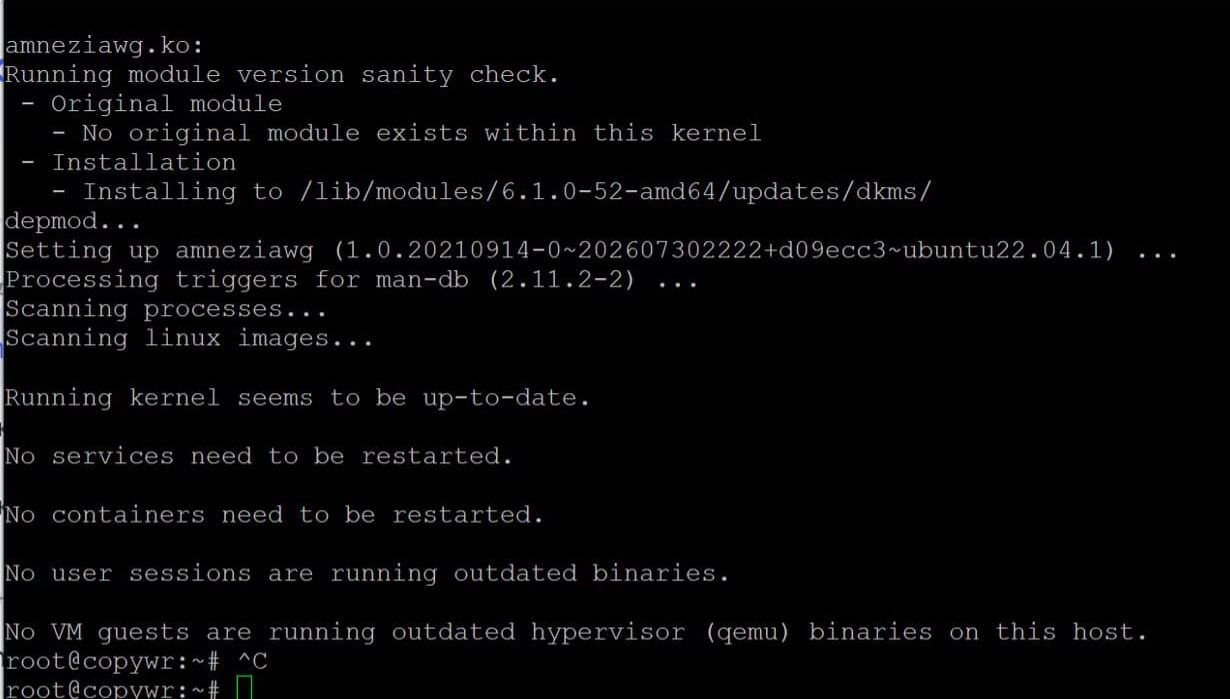
ផ្ទៀងផ្ទាត់ម៉ូឌុលដែលបានផ្ទុក
modprobe amneziawg
lsmod | grep amnezia
កំពុងបង្កើតការកំណត់រចនាសម្ព័ន្ធម៉ាស៊ីនបម្រើ និងអតិថិជន
ដំឡើងកម្មវិធីជំនួយ
ដំឡើង qrcode dependency បន្ទាប់មកបង្កើត working directory ដែលឧទ្ទិសដល់ការទាញយក community config-generator script ទៅក្នុងវា៖
apt install -y python3-qrcode
mkdir -p ~/awg && cd ~/awg
wget -O awgcfg.py \
  https://gist.githubusercontent.com/remittor/8c3d9ff293b2ba4b13c367cc1a69f9eb/raw/awgcfg.py
ប្រសិនបើ python3-qrcode មិនមាននៅលើ repos របស់ distro របស់អ្នកទេ សូមត្រលប់ទៅ pip3 install qrcode --break-system-packages វិញ (ទង់ត្រូវបានទាមទារនៅលើ Debian 12+/Ubuntu 24.04 ដែលរារាំងការដំឡើង pip ដែលមិនបានគ្រប់គ្រងតាមលំនាំដើម)។ កុំដំណើរការការដំឡើងទាំងពីរ — ជ្រើសរើសមួយ។
បង្កើតការកំណត់រចនាសម្ព័ន្ធម៉ាស៊ីនបម្រើ
បង្កើត /etc/amnezia/amneziawg/awg0.conf។ អ្នកអាចទុក subnet ខាងក្នុងរបស់ tunnel និង port UDP នៅលំនាំដើមរបស់វា ឬកំណត់ដោយខ្លួនឯង៖
python3 awgcfg.py --make /etc/amnezia/amneziawg/awg0.conf \
  -i 10.10.8.1/24 -p 42666
ទង់ -i កំណត់អាសយដ្ឋានបណ្តាញខាងក្នុង និងរបាំងរបស់ផ្លូវរូងក្រោមដី; -p កំណត់ច្រក UDP របស់ម៉ាស៊ីនមេ (ច្រកដូចគ្នាដែលបើកក្នុងជំហាន 2.3)។

បង្កើតគំរូកំណត់រចនាសម្ព័ន្ធអតិថិជន
python3 awgcfg.py --createវារក្សាទុកគំរូនៅក្នុងថតឯកសារដូចគ្នាដែលការកំណត់រចនាសម្ព័ន្ធរបស់អតិថិជនម្នាក់ៗត្រូវបានបង្កើតឡើង — វារួមបញ្ចូលរួចហើយនូវកូនសោសាធារណៈរបស់ម៉ាស៊ីនមេ អាសយដ្ឋាន IP របស់វា និងប៉ារ៉ាម៉ែត្រនៃការបិទបាំង (Jc, Jmin, Jmax, S1, S2, H1–H4) ដែលបែងចែក AmneziaWG ពី WireGuard ធម្មតា។

បន្ថែមអតិថិជន
បង្កើតធាតុមួយសម្រាប់ឧបករណ៍នីមួយៗ — ឈ្មោះអាចជាអ្វីក៏បាន ឧទាហរណ៍ ឈ្មោះឧបករណ៍៖
python3 awgcfg.py -a "laptop"
python3 awgcfg.py -a "phone"
បង្កើតឯកសារអតិថិជន និងលេខកូដ QR
python3 awgcfg.py -c -qថតឯកសារ ~/awg ឥឡូវនេះនឹងមានឯកសារដូចជា laptop.conf និង phone.conf បូករួមទាំងលេខកូដ PNG QR ដែលត្រូវគ្នាដែលអ្នកអាចស្កេនដោយផ្ទាល់ទៅក្នុងកម្មវិធីទូរស័ព្ទ។

ថតឯកសារ ~/awg ឥឡូវនេះនឹងមានឯកសារដូចជា laptop.conf និង phone.conf បូករួមទាំងលេខកូដ PNG QR ដែលត្រូវគ្នាដែលអ្នកអាចស្កេនដោយផ្ទាល់ទៅក្នុងកម្មវិធីទូរស័ព្ទ។
ការចាប់ផ្តើមសេវាកម្ម និងការបើកដំណើរការ Autostart
បើកដំណើរការចំណុចប្រទាក់ awg0 ហើយបើកវាឱ្យចាប់ផ្តើមដោយស្វ័យប្រវត្តិនៅពេលចាប់ផ្ដើមឡើងវិញ៖
systemctl enable --now awg-quick@awg0
systemctl restart [email protected]
systemctl status [email protected]
ស្ថានភាពគួរតែបង្ហាញថាសកម្ម (បានចេញ) ជាមួយនឹងឧបករណ៍ដែលបានបើកនៅពេលចាប់ផ្ដើម។ ប្រសិនបើកុងសូលហាក់ដូចជា "គាំង" ដោយបង្ហាញកំណត់ហេតុ សូមចុច Q ដើម្បីចេញ។

សូមពិនិត្យមើលបញ្ជីនៃមិត្តភក្ដិសកម្ម និងចរាចរណ៍ក្នុងមួយមិត្តភក្ដិជាមួយ៖
awg show
ការតភ្ជាប់ពីវីនដូ
អ្វីគ្រប់យ៉ាងនៅក្នុងផ្នែកនេះកើតឡើងនៅលើកុំព្យូទ័រ Windows របស់អ្នក មិនមែនតាមរយៈ SSH ទេ — កម្មវិធី VPN ត្រូវតែដំឡើងនៅលើឧបករណ៍ដែលនឹងប្រើផ្លូវរូងក្រោមដី។ ជំហានតែមួយគត់ដែលប៉ះពាល់ដល់ម៉ាស៊ីនមេគឺការទាញយក scp នៅក្នុង 6.2 ហើយសូម្បីតែពាក្យបញ្ជានោះក៏ត្រូវបានវាយបញ្ចូលនៅលើកុំព្យូទ័ររបស់អ្នក ដោយទាញយកឯកសារដែលម៉ាស៊ីនមេបានបង្កើតរួចហើយនៅក្នុងផ្នែកទី 4។
ដំឡើងម៉ាស៊ីនភ្ញៀវ
AmneziaWG មានកម្មវិធី Windows ដែលឧទ្ទិសដល់ — ចំណុចប្រទាក់របស់វាឆ្លុះបញ្ចាំងពីកម្មវិធី WireGuard ស្តង់ដារ ប៉ុន្តែវាយល់ពីប៉ារ៉ាម៉ែត្រនៃការបិទបាំង។ ទាញយកកម្មវិធីដំឡើងពីឃ្លាំងផ្លូវការរបស់គម្រោង៖
https://github.com/amnezia-vpn/amneziawg-windows-client/releases
តំណភ្ជាប់ខាងលើគឺជាទំព័រចេញផ្សាយរបស់កម្មវិធី Windows ដែលត្រូវបានរក្សាទុក — ទាញយកទ្រព្យសកម្ម .msi/.exe ចុងក្រោយបំផុតពីទីនោះ។ នេះគឺជាទំព័រសម្រាប់បើកនៅក្នុងកម្មវិធីរុករករបស់អ្នក មិនមែនជាពាក្យបញ្ជាសម្រាប់បិទភ្ជាប់ទៅក្នុងស្ថានីយទេ។
ដំណើរការកម្មវិធីដំឡើង ហើយធ្វើតាមជំហានអ្នកជំនួយការដំឡើង។ លំនាំដើមមិនចាំបាច់ផ្លាស់ប្ដូរទេ។
នាំចូលការកំណត់រចនាសម្ព័ន្ធ
ចម្លងឯកសារកំណត់រចនាសម្ព័ន្ធអតិថិជនពីម៉ាស៊ីនមេទៅកុំព្យូទ័ររបស់អ្នក — វិធីងាយស្រួលបំផុតគឺ scp ដំណើរការក្នុង PowerShell នៅលើកុំព្យូទ័ររបស់អ្នក មិនមែនម៉ាស៊ីនមេទេ៖
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .នៅក្នុងកម្មវិធី AmneziaWG សូមចុច "នាំចូលផ្លូវរូងក្រោមដីពីឯកសារ" ជ្រើសរើស laptop.conf ហើយបើកប៊ូតុងបិទ/បើកនៅជាប់ផ្លូវរូងក្រោមដីថ្មី។
កំពុងភ្ជាប់ពី macOS
មានជម្រើសពីរដែលគាំទ្រ៖
- AmneziaWG (Mac App Store): កម្មវិធីសម្រាប់ប្រើប្រាស់ទម្ងន់ស្រាល ដំណើរការលើ macOS 12 និងក្រោយនេះ។ ស្វែងរក "AmneziaWG" នៅក្នុង App Store ដំឡើងវា បន្ទាប់មកប្រើ "Import tunnel(s) from file" ហើយជ្រើសរើសឯកសារ .conf របស់អ្នក — លំហូរការងារដូចគ្នានឹងកម្មវិធីសម្រាប់ប្រើប្រាស់ Windows។
- AmneziaVPN (កម្មវិធីពេញលេញ macOS 14+): ទាញយក .pkg ពី github.com/amnezia-vpn/amnezia-client/releases/latest ប្រសិនបើអ្នកចង់ប្រើកម្មវិធី Amnezia ដែលមានមុខងារពេញលេញជំនួសឱ្យកម្មវិធី AmneziaWG ទម្ងន់ស្រាល។
ចម្លងការកំណត់រចនាសម្ព័ន្ធរបស់អតិថិជនជាមុនសិនបើចាំបាច់ ដូចគ្នានឹងជំហានទី 6.2៖
scp root@YOUR_SERVER_IP:~/awg/laptop.conf .កំពុងភ្ជាប់ពីលីនុច
នៅលើកុំព្យូទ័រលើតុ ឬកុំព្យូទ័រយួរដៃ Linux អ្នកមានជម្រើសពីរ៖
- GUI៖ ដំឡើងកម្មវិធីកុំព្យូទ័រលើតុ AmneziaVPN ពេញលេញពី github.com/amnezia-vpn/amnezia-client/releases បន្ទាប់មកនាំចូលឯកសារ .conf ដូចគ្នានឹងនៅលើ Windows/macOS។
- CLI ដោយប្រើឧបករណ៍ amneziawg ដូចគ្នាដែលប្រើនៅលើម៉ាស៊ីនមេ (awg / awg-quick):
apt install -y amneziawg
cp laptop.conf /etc/amnezia/amneziawg/awg0.conf
awg-quick up awg0
ដំណើរការលេខកូដនេះដើម្បីផ្តាច់។
awg-quick down awg0 ដើម្បីនាំយកផ្លូវរូងក្រោមដីដោយស្វ័យប្រវត្តិនៅពេលចូល សូមបើកវាជាសេវាកម្ម៖
systemctl enable --now awg-quick@awg0ការផ្ទៀងផ្ទាត់ការតភ្ជាប់
ដោយប្រើផ្លូវរូងក្រោមដីសកម្មពីផ្នែកទី 6, 7 ឬ 8 សូមត្រឡប់ទៅឧបករណ៍ផ្ទាល់ខ្លួនរបស់អ្នក (មិនមែនវគ្គ SSH ទេ) ហើយបើកកម្មវិធីពិនិត្យ “what's my IP” ណាមួយនៅក្នុងកម្មវិធីរុករកតាមអ៊ីនធឺណិត — អាសយដ្ឋានដែលបង្ហាញគួរតែត្រូវគ្នានឹងអាសយដ្ឋាន IP របស់ VPS របស់អ្នក។ ដើម្បីផ្ទៀងផ្ទាត់ពីខាងក្នុងវគ្គ SSH ជំនួសវិញ សូមដំណើរការ awg show នៅលើម៉ាស៊ីនមេ ហើយបញ្ជាក់ថាមិត្តភក្ដិរបស់អតិថិជនបង្ហាញការចាប់ដៃថ្មីៗ និងចរាចរណ៍មិនសូន្យ។
យោង:
|
វាល |
តម្លៃ |
|
អាស័យដ្ឋាន |
YOUR_TUNNEL_IP (អាសយដ្ឋានរបស់អតិថិជននៅខាងក្នុងផ្លូវរូងក្រោមដី ឧ. 10.10.8.2/32 — ត្រូវបានកំណត់ដោយស្វ័យប្រវត្តិនៅពេលដែលអតិថិជនត្រូវបានបន្ថែមនៅក្នុងជំហានទី 4.4) |
|
ចំណុចបញ្ចប់ |
YOUR_SERVER_IP:42666 (អាសយដ្ឋាន IP ខាងក្រៅរបស់ម៉ាស៊ីនមេ និងច្រក UDP ដែលម៉ាស៊ីនភ្ញៀវភ្ជាប់ទៅ។) |
|
ឈ្មោះ DNS |
8.8.8.8 |
|
ជេស៊ី / ជីមីន / ជេម៉ាក្ស |
ចំនួន និងទំហំនៃកញ្ចប់ "ឥតបានការ" ដែលបានផ្ញើមុនពេលចាប់ដៃគ្នា — អាចខុសគ្នារវាងម៉ាស៊ីនមេ និងអតិថិជនដោយមិនបំបែកការតភ្ជាប់ |
|
ស៥១/ស៦២ |
ទំហំនៃវាលបំពេញចន្លោះដៃ — ត្រូវតែផ្គូផ្គងបៃសម្រាប់បៃរវាងម៉ាស៊ីនមេ និងអតិថិជននីមួយៗ |
|
H1 – H4 |
បឋមកថាប្រភេទកញ្ចប់ដែលបិទបាំងពិធីការជាចរាចរណ៍ធម្មតា — ក៏ត្រូវតែផ្គូផ្គងយ៉ាងពិតប្រាកដ ហើយត្រូវតែប្លែកពីគ្នាទៅវិញទៅមក។ |
មានតែ S1/S2 និង H1–H4 ប៉ុណ្ណោះដែលត្រូវដូចគ្នាបេះបិទនៅចុងទាំងពីរនៃផ្លូវរូងក្រោមដី។ Jc, Jmin និង Jmax គឺគ្រាន់តែនិយាយអំពីរបៀបដែលភាគីនីមួយៗគ្រប់គ្រងចរាចរណ៍សំរាមចេញរបស់វា ដូច្នេះតម្លៃរបស់អតិថិជន និងម៉ាស៊ីនមេអាចខុសគ្នាយ៉ាងពិតប្រាកដ ដូចដែលពួកវាធ្វើនៅក្នុងឧទាហរណ៍ខាងលើ។
សន្និដ្ឋាន
ការអនុវត្តតាមការណែនាំនេះធ្វើឱ្យ VPS របស់អ្នកដំណើរការម៉ាស៊ីនមេ AmneziaWG ផ្ទាល់ខ្លួនរបស់វា៖ ពិធីការដែលឆបគ្នាជាមួយ WireGuard ជាមួយនឹងការបិទបាំងចរាចរណ៍ដែលពិបាកសម្គាល់សម្រាប់ប្រព័ន្ធ DPI ក្នុងការសម្គាល់ពីចរាចរណ៍ UDP ធម្មតាជាង WireGuard ធម្មតា។ សេវាកម្មនេះដំណើរការជាឯកតា systemd awg-quick@awg0 ហើយអាចរស់រានមានជីវិតពីការចាប់ផ្តើមម៉ាស៊ីនមេឡើងវិញដោយគ្មានសកម្មភាពណាមួយពីអ្នកឡើយ។
ឯកសារ .conf និងលេខកូដ QR លទ្ធផលនៅក្នុង ~/awg មិនត្រឹមតែដំណើរការជាមួយកម្មវិធី Windows ប៉ុណ្ណោះទេ ប៉ុន្តែវាក៏អាចត្រូវបាននាំចូលទៅក្នុងកម្មវិធី AmneziaWG ឬ Amnezia សម្រាប់ Android, iOS, macOS និង Linux ក៏ដូចជារ៉ោតទ័រ Keenetic និង OpenWrt ផងដែរ។
បន្ថែមអតិថិជនថ្មីនៅពេលណាក៏បានដោយធ្វើជំហានទី 4.4–4.5 ម្តងទៀត (python3 awgcfg.py -a "name" បន្ទាប់មក awgcfg.py -c -q) ហើយចាប់ផ្តើមចំណុចប្រទាក់ឡើងវិញជាមួយ systemctl restart [email protected] ។
ទម្លាប់មួយចំនួនដែលគួរអនុវត្តតាម នៅពេលដែលម៉ាស៊ីនមេកំពុងដំណើរការ៖
- រក្សាប្រព័ន្ធឱ្យមានការជួសជុល។ ដំណើរការ apt update -y && apt upgrade -y ឡើងវិញជាប្រចាំ ហើយចាប់ផ្ដើមឡើងវិញបន្ទាប់ពីការធ្វើឱ្យប្រសើរឡើងនូវខឺណែល ដូច្នេះ DKMS សាងសង់ម៉ូឌុល amneziawg ឡើងវិញប្រឆាំងនឹងខឺណែលថ្មី។
- បម្រុងទុក ~/awg។ វារក្សាទុកកូនសោឯកជនរបស់អតិថិជនម្នាក់ៗ និងគូកូនសោផ្ទាល់ខ្លួនរបស់ម៉ាស៊ីនមេនៅក្នុង awg0.conf។ ការបាត់បង់វាមានន័យថាបង្កើតការកំណត់រចនាសម្ព័ន្ធឡើងវិញសម្រាប់ឧបករណ៍នីមួយៗ។
- ដកហូតឧបករណ៍ដែលបាត់បង់ជាបន្ទាន់។ យកប្លុក [Peer] ដែលត្រូវគ្នាចេញពី /etc/amnezia/amneziawg/awg0.conf ហើយដំណើរការ systemctl restart [អ៊ីមែលការពារ].
ប្រសិនបើការតភ្ជាប់មិនដំណើរការទេ សូមពិនិត្យមើលតាមលំដាប់លំដោយ៖
- ស្ថានភាពសេវាកម្ម (ស្ថានភាព systemctl [អ៊ីមែលការពារ])
- ច្បាប់ជញ្ជាំងភ្លើង (ស្ថានភាព ufw — ច្រក 42666/udp ត្រូវតែបើក)
- ស្ថានភាព DKMS/ម៉ូឌុល ប្រសិនបើចំណុចប្រទាក់មិនចាប់ផ្តើម (ស្ថានភាព dkms, lsmod | grep amnezia)
- បញ្ជីនៃមិត្តភក្ដិសកម្មនៅលើម៉ាស៊ីនមេ (បង្ហាញ awg)
- ការកំណត់រចនាសម្ព័ន្ធរបស់អតិថិជនចង្អុលទៅអាសយដ្ឋាន IP ម៉ាស៊ីនមេខាងក្រៅដែលត្រឹមត្រូវ។
ការប្រៀបធៀប AmneziaWG ទល់នឹងជម្រើសផ្សេងទៀតមុនពេលប្តេជ្ញាចិត្ត? សូមមើល ការដំឡើងម៉ាស៊ីនមេ VPN នៅលើ Linux៖ PPTP ឬ OpenVPN? និង របៀបដំឡើង Wireguard VPN នៅលើម៉ាស៊ីនមេរបស់អ្នក ។ ប្រសិនបើអ្នកគ្រាន់តែត្រូវការប្រូកស៊ីសាមញ្ញជាជាងផ្លូវរូងក្រោមដី VPN ពេញលេញ ការកំណត់រចនាសម្ព័ន្ធ 3proxy នៅលើ CentOS/ArchLinux គឺជាជម្រើសស្រាលជាង។ សម្រាប់ការពង្រឹងម៉ាស៊ីនមេទូទៅ នៅពេលដែល VPN ដំណើរការ សូមមើល អ្នកប្រើប្រាស់ Linux៖ ការគ្រប់គ្រង និងការអនុញ្ញាត ។
