


Í dag eru VPN og proxy-tækni sífellt eftirsóttari. Notendur nota þær til að tryggja öruggan aðgang að internetinu, komast framhjá ritskoðun og verjast utanaðkomandi ógnum. Þegar þú tengist slíkum netþjóni fer öll umferð þín í gegnum dulkóðaðan göng og netþjónninn verður aðalhlið þitt að netinu.
Hefðbundnar samskiptareglur eins og OpenVPN eða WireGuard virka vel við stöðugar aðstæður en þjást oft af hraðatapi við lélegar tengingar með miklu pakkatapi (farsímakerfi, almennings Wi-Fi, lönd með stranga ritskoðun). Þetta er þar sem nútíma samskiptareglur eins og Hysteria2 og TUIC koma við sögu. Þær eru byggðar ofan á QUIC og bjóða upp á mikinn hraða, litla seinkun og skilvirka umferðarþoku eins og venjulegt HTTPS (HTTP/3).
Hysteria2 notar „Brutal“ reikniritið sem nýtir tiltæka bandvídd af mikilli ákefð. TUIC (útgáfa 5) einkennist af lágmarks kostnaði, framúrskarandi UDP stuðningi og 0-RTT tengingu.
Í þessari grein munum við fara í gegnum uppsetningu netþjónsins á Ubuntu/Debian og tengingu frá Windows.
Það sem þú þarft: VPS sem keyrir Ubuntu 22.04/24.04 eða Debian 12, root aðgang og IP tölu netþjónsins. Lén er ekki krafist.
Tengist við netþjóninn
Windows (PuTTY): Opnaðu PuTTY, sláðu inn YOUR_SERVER_IP sem hýsingaraðila, 22 sem tengi og skráðu þig inn sem rótarþjónn með lykilorðinu úr netfanginu hjá VPS-veitunni þinni.
Linux/macOS (skjáborð):
ssh root@YOUR_SERVER_IPAllar skipanir hér að neðan eru keyrðar á þjóninum, í þessari sömu lotu.
Undirbúningur netþjóns (Ubuntu / Debian)
Virkja IP-framsendingu
Þetta gerir þjóninum kleift að áframsenda pakka viðskiptavina lengra út á internetið.
nano /etc/sysctl.confSláðu inn eða búðu til lykilorð (notaðu aðeins enska stafi og tölur, engin bil).
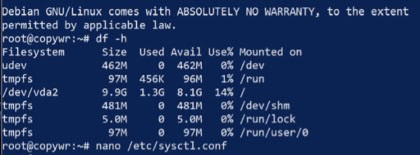
Finndu og fjarlægðu athugasemdina (fjarlægðu # í byrjun) eða bættu við eftirfarandi línu:
net.ipv4.ip_forward=1
Vistaðu skrána (Ctrl+O, Enter) og hætta (Ctrl+X). Virkjaðu breytingarnar án þess að endurræsa:
sysctl -pNAT uppsetning (grímuvinnsla)
Þessi stilling gerir viðskiptavinum kleift að fá aðgang að internetinu í gegnum netþjóninn þinn með því að nota IP-tölu hans.
Finndu út nafnið á ytra netviðmótinu þínu (því sem snýr að internetinu):
ip link show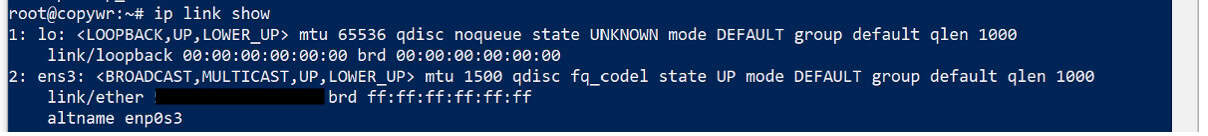
Venjulega er þetta eth0, ens3 eða enp1s0. Afritaðu eða mundu það og bættu síðan grímureglunni við iptables — skiptu út eth0 fyrir þitt eigið viðmótsnafn:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Vistar iptables reglur
Til að koma í veg fyrir að reglurnar séu endurstilltar eftir endurræsingu netþjónsins þarf að vista þær.
apt update
apt install iptables-persistent -y
netfilter-persistent save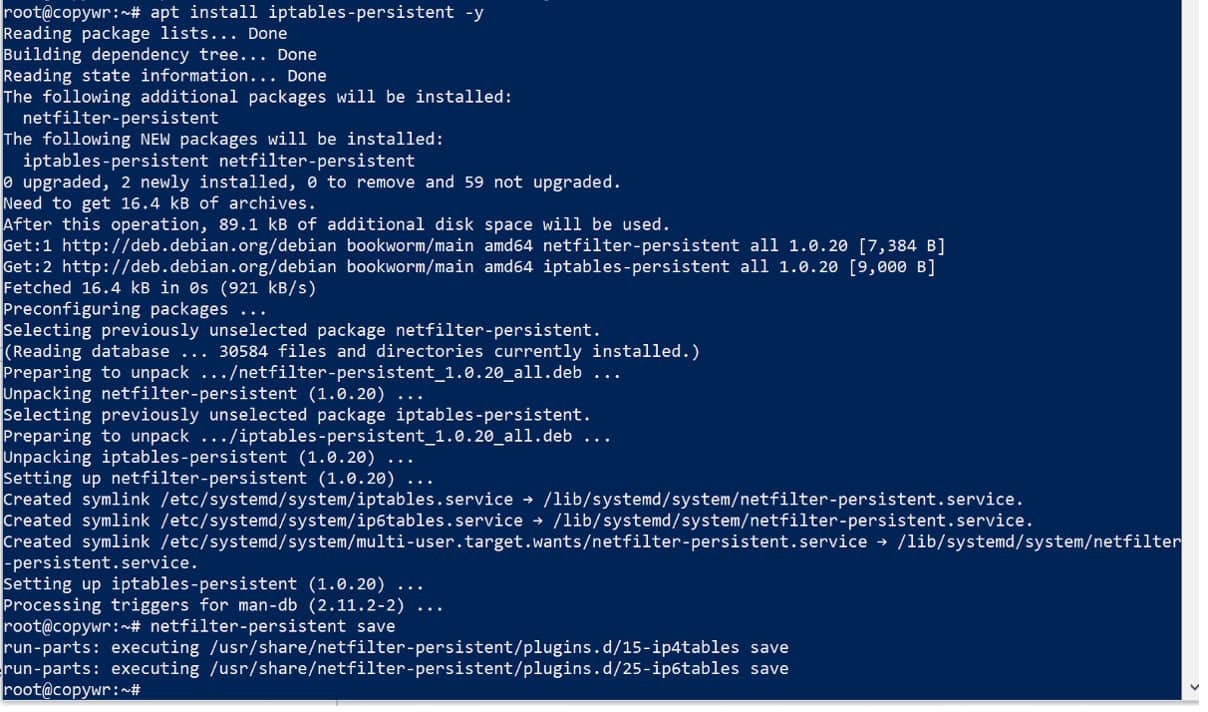
Við uppsetningu gætirðu séð beiðni um að vista núverandi IPv4/IPv6 reglur — svaraðu „Já“ í bæði skiptin.
Uppsetning eldveggs (UFW)
Við opnum allar portar sem við þurfum strax, þannig að það er engin þörf á að fara aftur í þetta skref síðar: 22 fyrir SSH (að sleppa þessu myndi læsa þig úti af netþjóninum), 443/udp fyrir Hysteria2 og 8443/udp fyrir TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Úttak ufw status ætti að lista allar þrjár reglurnar sem virkar.
Hysteria2
Uppsetning á Hysteria2 netþjóninum
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
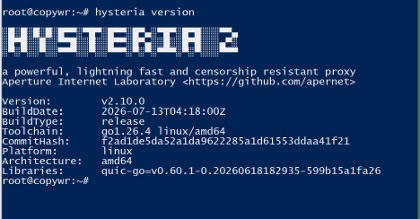
Gakktu úr skugga um að útgáfuúttakið birtist villulaust — þetta staðfestir að tvíundarskráin virki rétt.
Að búa til sjálfritað SSL vottorð
Við þurfum okkar eigin dulkóðunarlykla til að vernda umferðina milli tölvunnar þinnar og netþjónsins. Þar sem við höfum ekki lén munum við búa til sjálfritað vottorð sem gildir í 365 daga. Þess vegna þarftu að virkja „Sleppa vottorðsstaðfestingu“ í biðlaranum síðar.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Bæði cert.crt og private.key ættu að vera skráð.
Að búa til stillingarskrána
nano /etc/hysteria/config.yamlLímdu eftirfarandi inn og skiptu út YOUR_PASSWORD fyrir þitt eigið lykilorð (eingöngu enskir stafir og tölur, engin bil):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true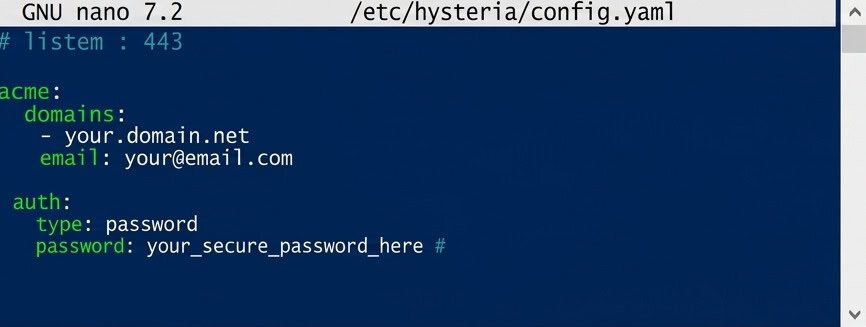
Grímublokkunin lætur netþjóninn líta út eins og venjulega vefsíðu ef einhver opnar IP-tölu hans í vafra, frekar en að sýna merki um proxy.
Vista (Ctrl+O, Enter) og hætta (Ctrl+X).
Að setja upp sjálfvirka ræsingu
nano /etc/systemd/system/hysteria.service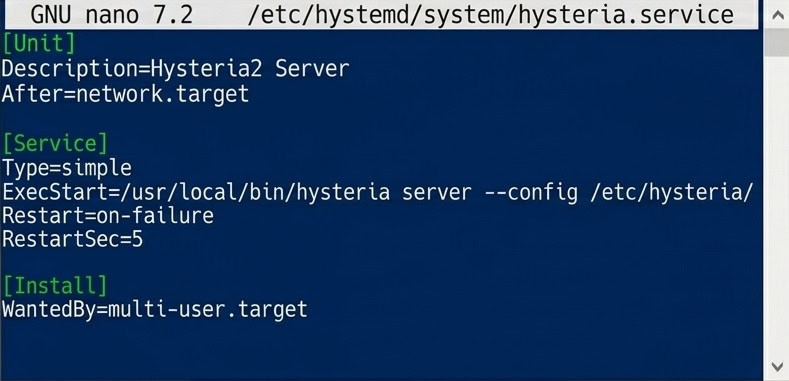
Systemd einingaskráin fyrir sjálfvirka ræsingu Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service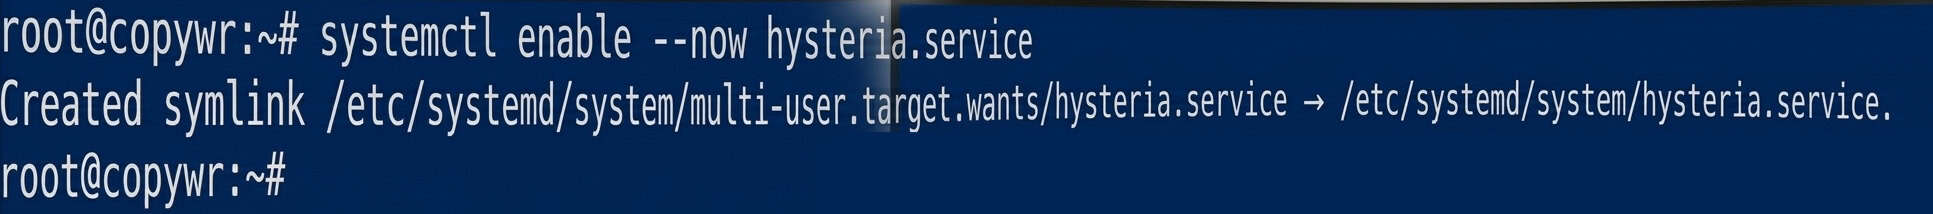
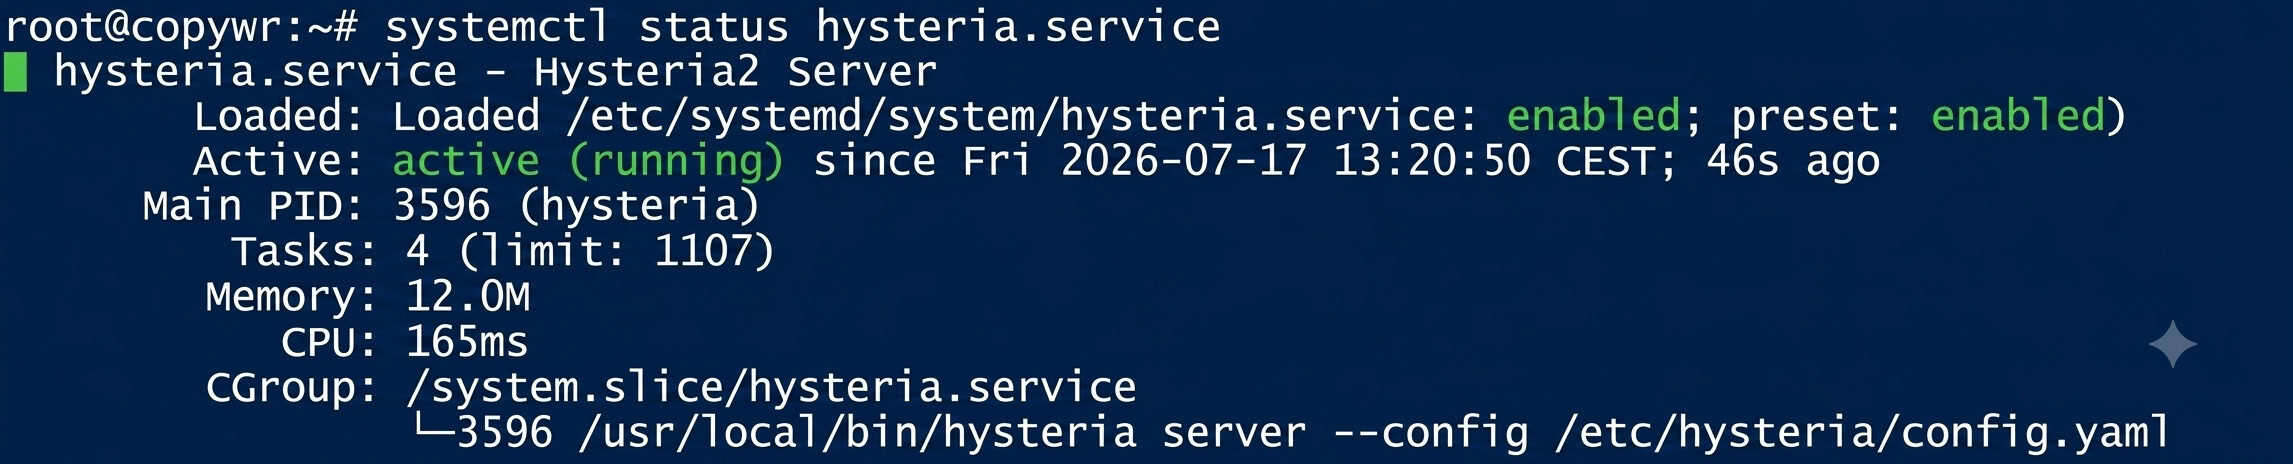
Staðan ætti að sýna virkt (í gangi). Ef stjórnborðið er „föst“ í skráningarskjánum, ýttu á Q til að hætta í honum.
TUIC v5
Að sækja og setja upp TUIC
mkdir -p /usr/local/sbin/tuicSkoðaðu tiltækar útgáfur:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10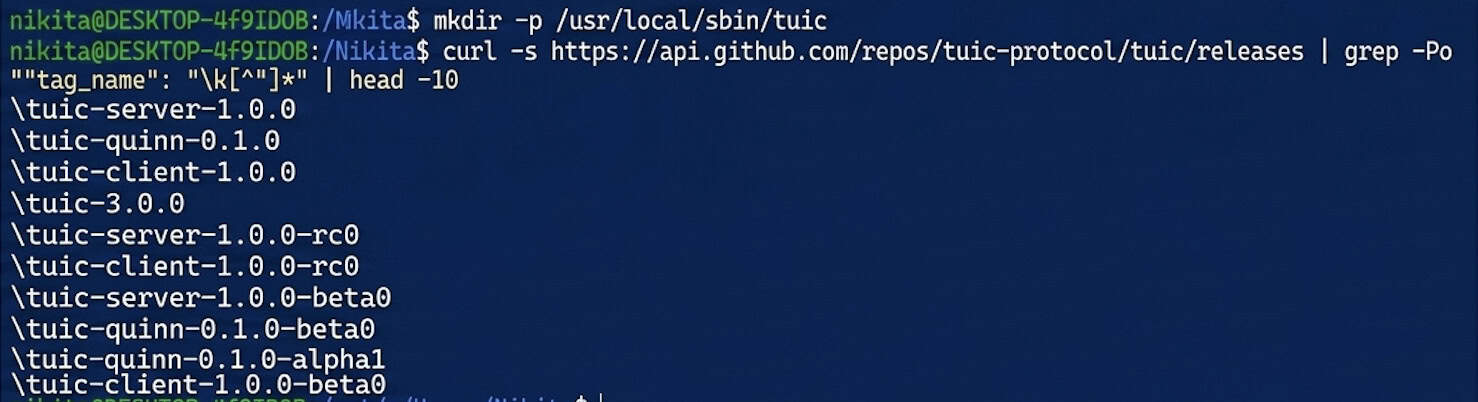
Sæktu tvíundarskrá netþjónsins — skiptu út núverandi útgáfunúmeri fyrir 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version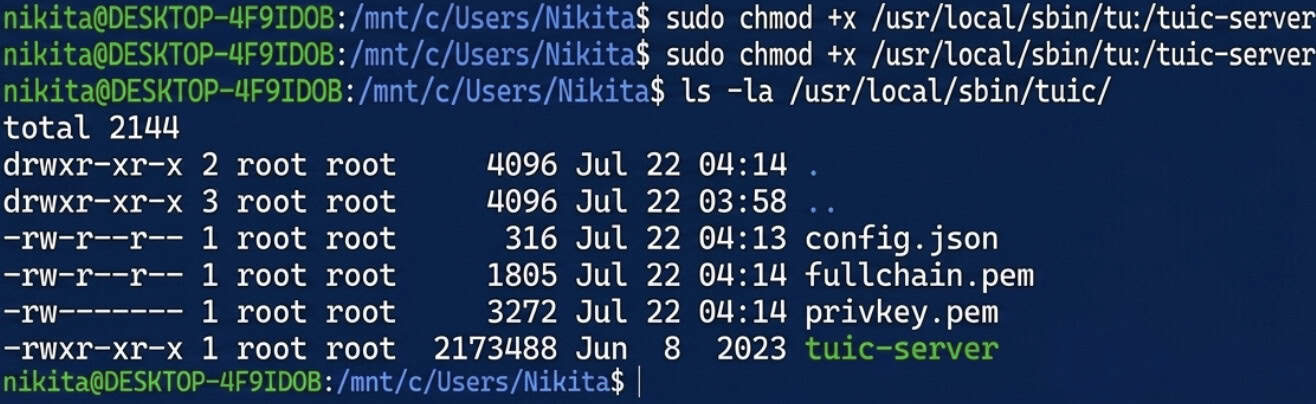
Að búa til sjálfritað vottorð fyrir TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/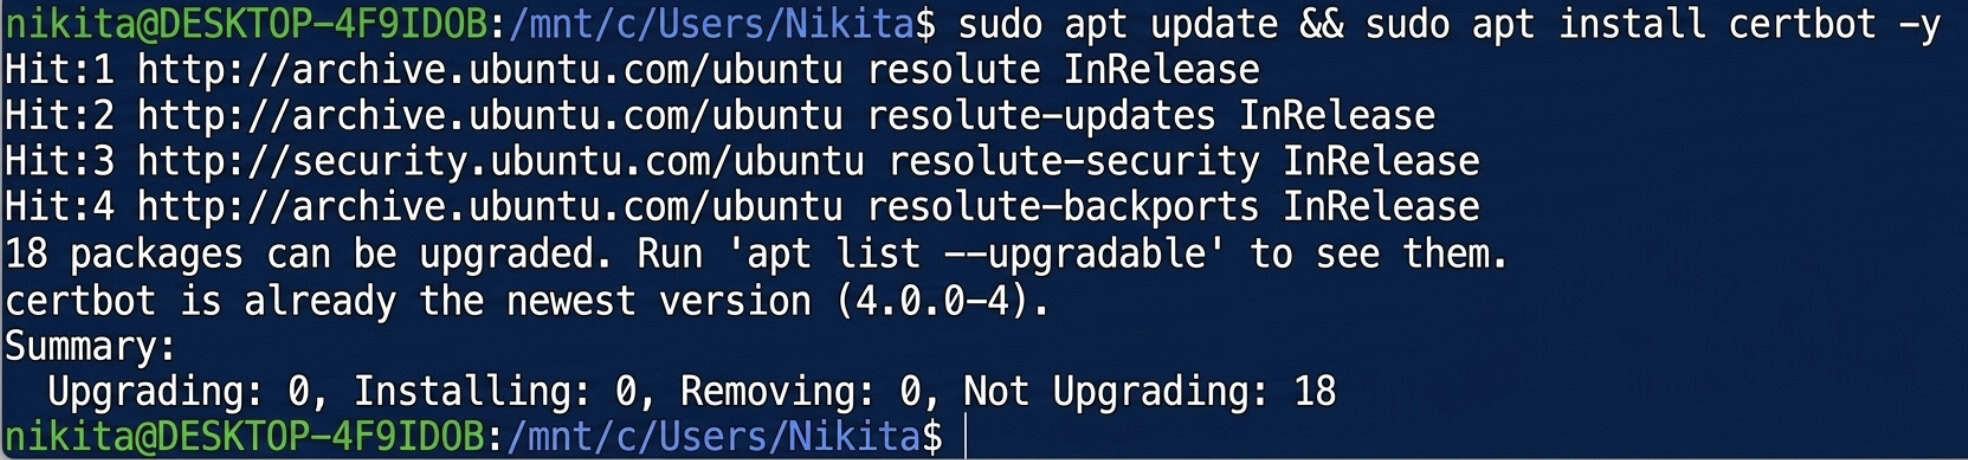
Að búa til UUID
apt install uuid-runtime -y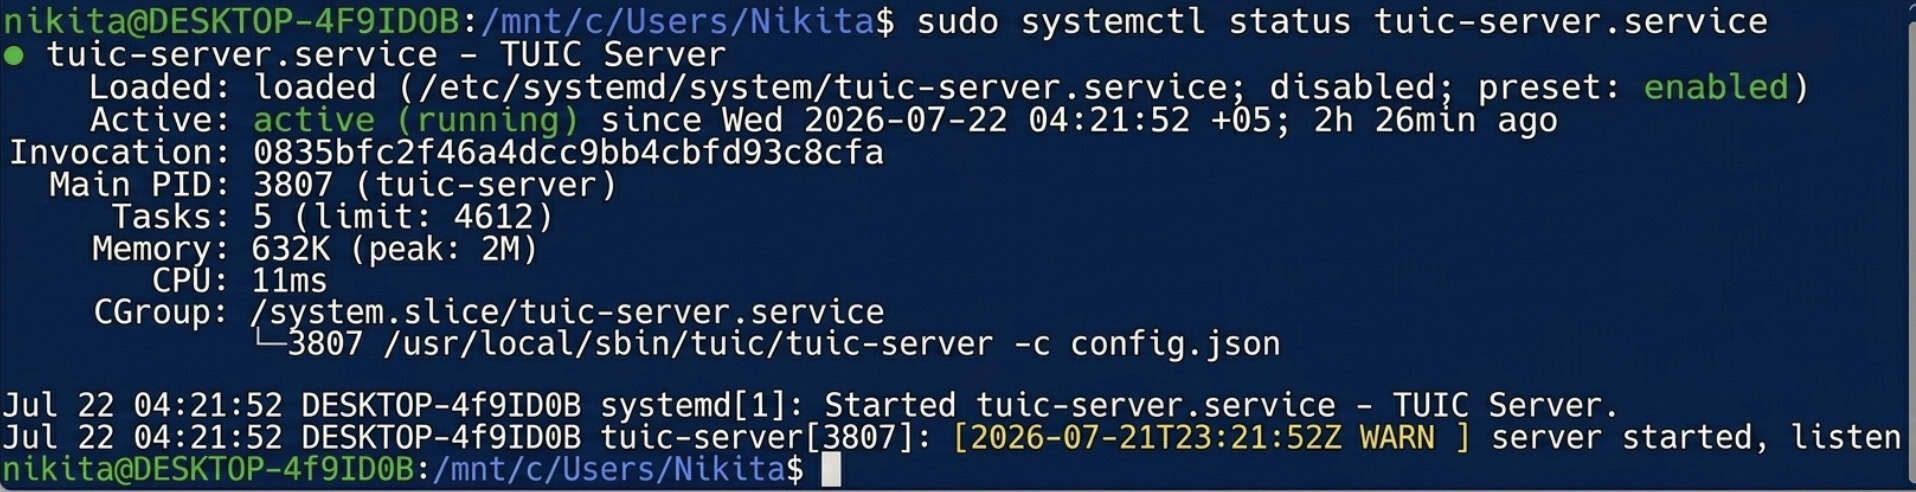
uuidgen
Afritaðu UUID-ið sem myndast — þú þarft það bæði í stillingum netþjónsins hér að neðan og í stillingum biðlarans.
Að búa til stillingarskrána
Lokið config.json fyrir TUIC netþjóninn:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}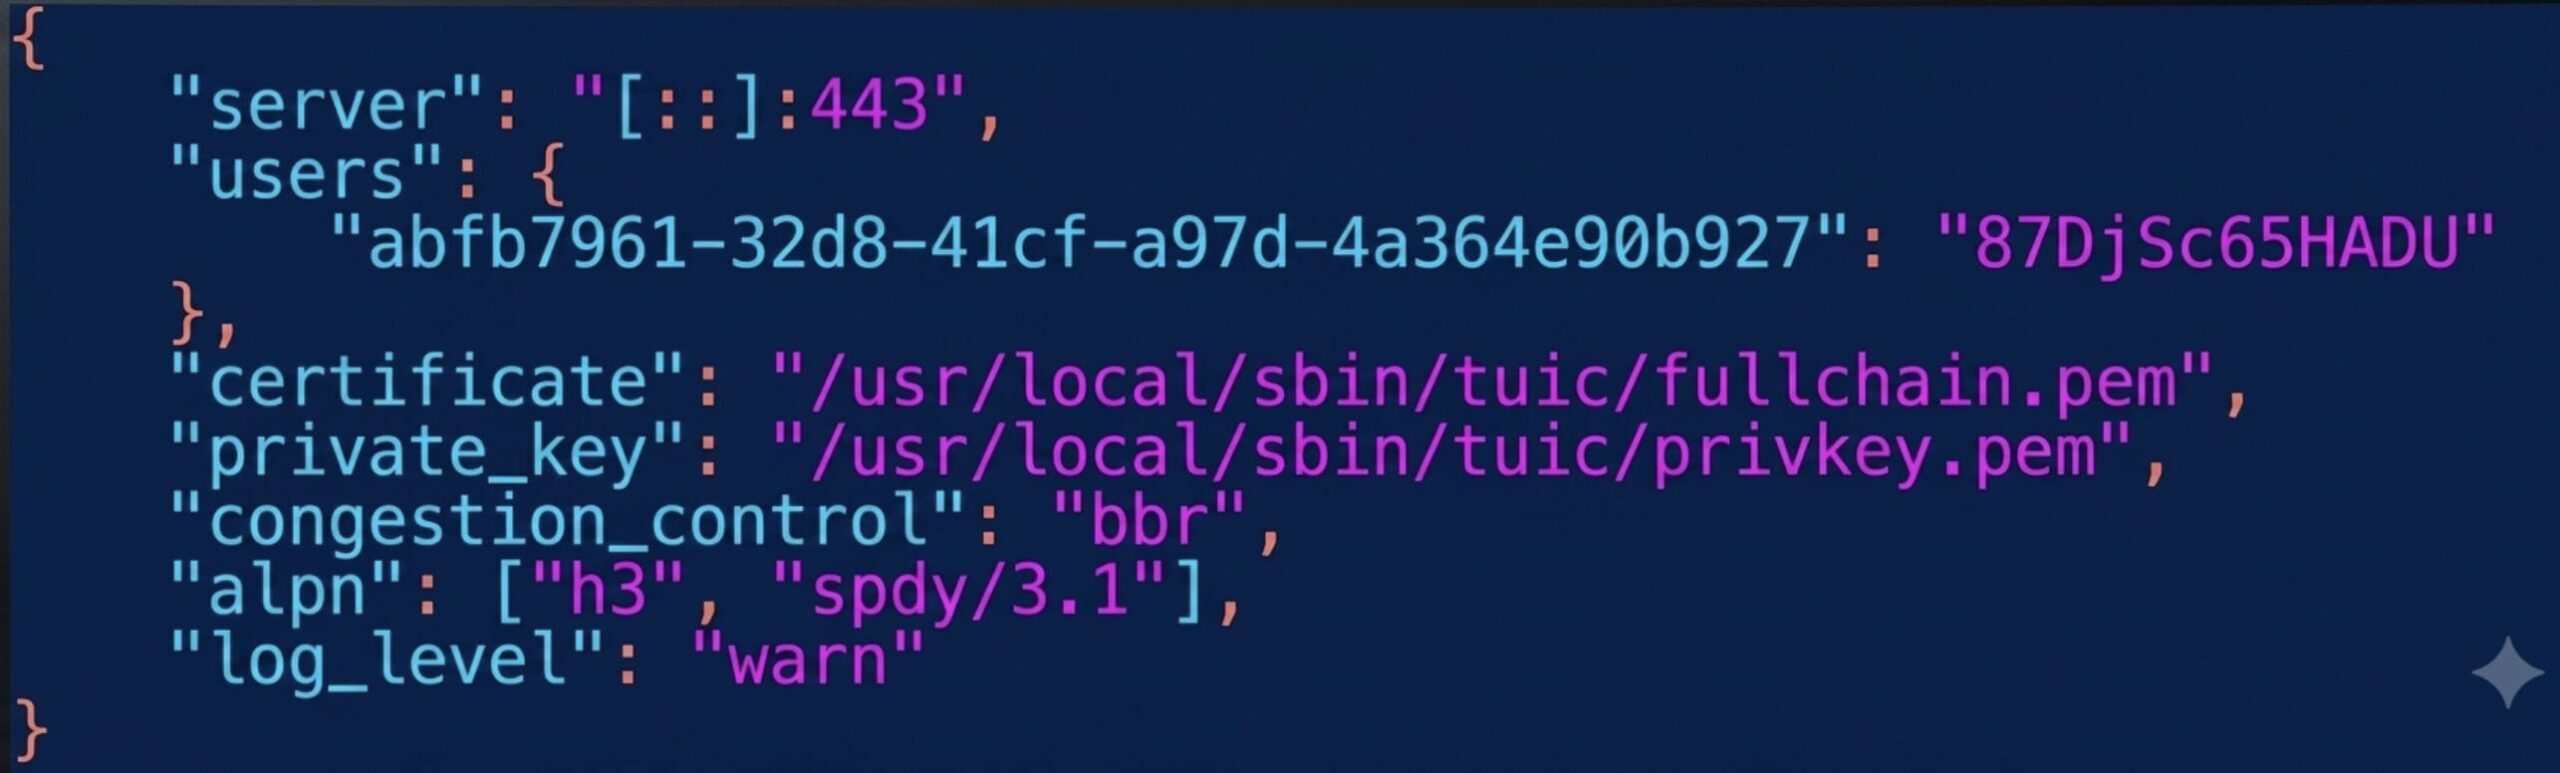
Við notum tengi 8443 hér því Hysteria2 er þegar með tengi 443. Skiptu út YOUR_UUID fyrir gildið úr skrefi 4.3 og YOUR_TUIC_PASSWORD fyrir þitt eigið lykilorð.
Vista (Ctrl+O, Enter) og hætta (Ctrl+X).
Prófun á handvirkri ræsingu
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json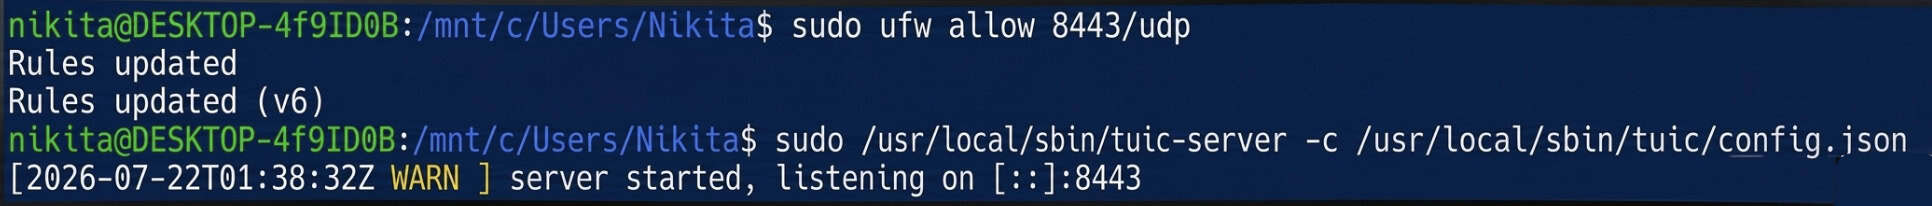
Ef engar villur birtast er stillingin gild. Stöðvið hana með Ctrl+C og haldið áfram með að setja upp sjálfvirka ræsingu.
Að setja upp sjálfvirka ræsingu
nano /etc/systemd/system/tuic-server.service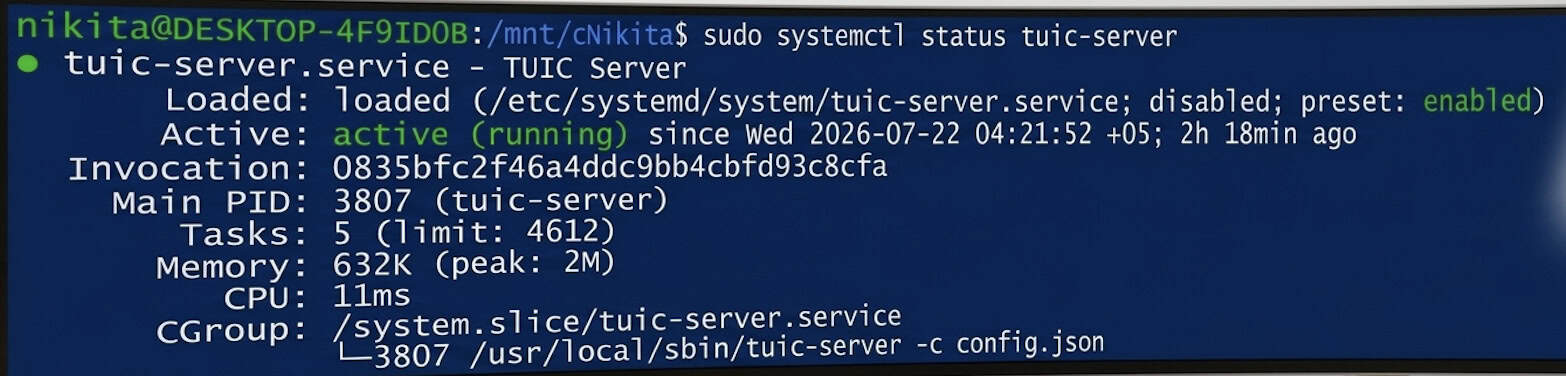
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Staðan ætti að sýna virkt (í gangi).
Nú keyra tvær af bestu og hraðskreiðustu nútíma samskiptareglunum samsíða á þjóninum, báðar dulbúnar sem venjuleg QUIC/HTTPS umferð: Hysteria2 á venjulegu tengi 443/udp og TUIC v5 á tengi 8443/udp.
Tengist frá Windows
Uppsetning á Hiddify
Sæktu og settu upp Hiddify fyrir Windows af opinberu vefsíðunni: https://hiddify.com. Smelltu í gegnum uppsetningarforritið og veldu „Næsta“ / „Setja upp“. Ef Windows SmartScreen birtist skaltu velja „Meiri upplýsingar“ → „Keyra samt“.
Hysteria2 prófíll
Smelltu á + (Nýtt prófíl) → "Handvirk innsláttur" → samskiptareglur Hysteria2 og fylltu út:
|
Field |
gildi |
|
Prófílheiti |
Hysteria2 netþjónninn minn |
|
Heimilisfang |
ÞÍN_ÞJÓNUSTU_IP |
|
Port |
443 |
|
Lykilorð |
lykilorðið úr skrefi 3.3 |
|
SNI |
ÞÍN_ÞJÓNUSTU_IP |
|
Sleppa vottorði staðfestingu |
On |
„Sleppa vottunarstaðfesting“ þarf að vera virkjað því vottorðið er sjálfritað — það er enginn traustur vottunaraðili á bak við það.
TUIC v5 prófíll
Smelltu á + (Nýtt prófíl) → "Handvirk innsláttur" → TUIC samskiptareglur og fylltu út:
|
Field |
gildi |
|
Prófílheiti |
TUIC netþjónninn minn |
|
Heimilisfang |
ÞÍN_ÞJÓNUSTU_IP |
|
Port |
8443 |
|
UUID |
UUID úr skrefi 4.3 |
|
Lykilorð |
lykilorðið úr skrefi 4.4 |
|
Þrengslustjórnun |
bbr |
|
SNI |
ÞÍN_ÞJÓNUSTU_IP |
|
Sleppa vottorði staðfestingu |
On |
Tenging og staðfesting
Veldu prófíl og smelltu síðan á stóra, kringlótta hnappinn „Tengjast“. Staðan ætti að breytast í „Tengdur“.
Til að staðfesta að umferðin sé í raun beint í gegnum netþjóninn þinn skaltu opna hvaða IP-töluprófunarþjónustu sem er í vafranum þínum — vistfangið sem sýnt er ætti að passa við YOUR_SERVER_IP.
Niðurstaða
Með því að ljúka þessari handbók eru tvær hraðvirkar næstu kynslóðar samskiptareglur keyrðar samsíða á netþjóninum þínum: Hysteria2 á tengi 443/UDP og TUIC v5 á tengi 8443/UDP. Báðar samskiptareglurnar dylja send umferð sem staðlaða dulkóðaða QUIC-tengingu (HTTP/3), sem tryggir stöðuga tengingu jafnvel á mjög óstöðugum rásum.
Hægt er að nota stilltu prófílana ekki aðeins í Windows heldur einnig inn í Hiddify smáforritið fyrir Android eða iOS með svipuðum stillingum.
Ef þú lendir í erfiðleikum með tenginguna skaltu fyrst athuga stöðu þjónustunnar með því að nota systemctl status skipunina hysteria.service (eða tuic-server.service), ganga úr skugga um að eldveggsreglur séu virkar (ufw status) og ganga úr skugga um að IP-tala, UUID og lykilorð séu rétt slegin inn. Athugið: Gefin sjálfrituð vottorð eru gild í 365 daga, þannig að eftir nákvæmlega eitt ár þarf að endurnýja þau með sömu openssl req skipuninni.
