


N'isiokwu a, anyị ga-egosi nhazi 3proxy na sava raara onwe ya nye nke ArchLinux/CentOS arụ ọrụ kwadoro. 3proxy bụ otu n'ime ngwaọrụ kachasị mkpa na arụ ọrụ. Ọ na-akwado ụdị protocol dị iche iche: HTTP, HTTPS, FTP, SOCKS na ndị ọzọ. Ọ ga-enyere gị aka ịtọ ntọala proxy nke gị n'ime nkeji nkeji.
Isiokwu a nwere ntuziaka nzọụkwụ site na nzọụkwụ gbasara ntinye ngwa na nhazi ya. A na-atụle nsogbu dịka ntinye site na isi mmalite gọọmentị, ịtọlite faịlụ nhazi, imepe ọdụ ụgbọ mmiri ndị na-abụghị ọkọlọtọ, yana njehie ndị a na-ahụkarị na ndụmọdụ bara uru maka idozi ha. Tupu ịmalite, ị ga-enye iwu maka VPS ma ọ bụ sava raara onwe ya nye nke sistemụ arụmọrụ CentOS ma ọ bụ ArchLinux kwadoro. A ga-eme ihe niile dị na ihe atụ ahụ na sava raara onwe ya nye nke sistemụ arụmọrụ CentOS7 kwadoro yana otu adreesị IP ọha na eze raara onwe ya nye.
nwụnye
nzọụkwụ 1
A na-etinye 3proxy ozugbo site na isi mmalite. A ga-eji gcc dị ka ihe nrụpụta. Anyị na-ejikọ na sava dị ka mgbọrọgwụ (superuser) ma wụnye ihe nrụpụta.
yum install gccnzọụkwụ 2
Ugbu a, ọ dị mkpa ibudata faịlụ isi mmalite 3proxy. Ị nwere ike ime nke a site na ịga na weebụsaịtị gọọmentị wee detuo njikọ ahụ na ụdị dị ugbu a:
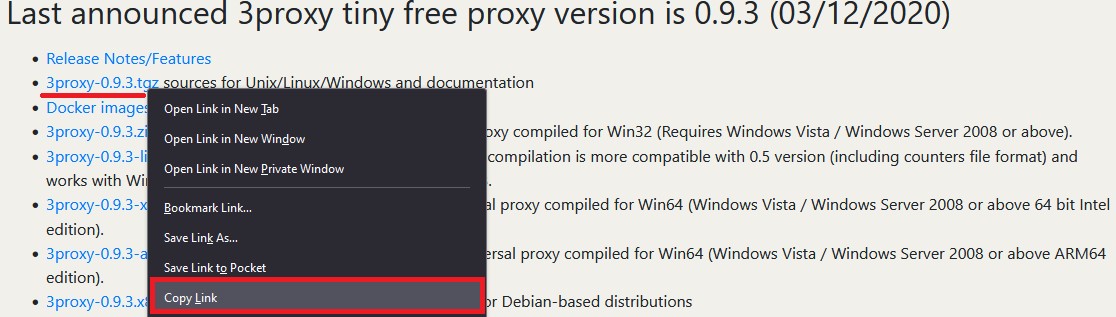
Ọ bụrụ na achọrọ ụdị echekwara, ị nwekwara ike ibudata njikọ ahụ ozugbo site na GitHub :
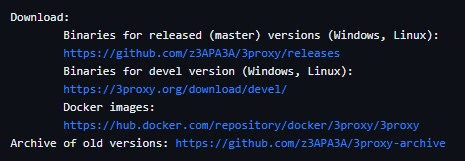
N'oge edere akụkọ a, ụdị dị ugbu a bụ 0.9.3. Budata ya ma bupụ ya ozugbo:
wget https://github.com/z3APA3A/3proxy/archive/0.9.3.tar.gz
tar -xvzf 0.9.3.tar.gz
nzọụkwụ 3
Gaa na akwụkwọ ndekọ aha ya na ọrụ a na-akpakọghị agwa wee chịkọta:
cd 3proxy-0.9.3/
make -f Makefile.Linux
nzọụkwụ 4
Anyị na-emepụta akwụkwọ ndekọ aha ma detuo faịlụ 3proxy na /usr/bin:
mkdir -p /var/log/3proxy
mkdir /etc/3proxy
cp bin/3proxy /usr/bin/
nzọụkwụ 5
Anyị na-emepụta onye ọrụ iji rụọ ọrụ na katalọgụ ahụ. N'okwu a, aha njirimara bụ 3proxyuser:
useradd -s /usr/sbin/nologin -U -M -r 3proxyuserAnyị na-enye onye ọrụ emepụtara ikike iji akwụkwọ ndekọ aha rụọ ọrụ:
chown -R 3proxyuser:3proxyuser /etc/3proxy
chown -R 3proxyuser:3proxyuser /var/log/3proxy
chown -R 3proxyuser:3proxyuser /usr/bin/3proxy
Ugbu a, ka anyị mepụta faịlụ nhazi site na iji iwu:
touch /etc/3proxy/3proxy.cfgỌ bụrụ na ọ dị mkpa, ị nwere ike ịtọ ikike na faịlụ nhazi maka onye ọrụ mgbọrọgwụ. Nzọụkwụ a abụghị iwu, mana ọ ga-agbakwunye nchekwa:
chmod 600 /etc/3proxy/3proxy.cfg3proxy nhazi
nzọụkwụ 6
Ọ dị mkpa iji mejupụta faịlụ nhazi nke emepụtara na mbụ. Nke mbụ, chọpụta uid na gid nke onye ọrụ site na iwu a:
id 3proxyuserN'ọnọdụ anyị ndị a bụ ụkpụrụ ndị a:

Iji dejupụta faịlụ nhazi ahụ, ị nwere ike iji nhazi emere eme ma ọ bụ jiri akwụkwọ ndị dị na weebụsaịtị gọọmentị. Ọzọkwa, etinyere faịlụ nwere ihe atụ na ndabara; ị nwere ike ịchọta ya n'ụzọ: /cfg/3proxy.cfg.sample
Dịka ọmụmaatụ, anyị ga-atụle ụdị nhazi abụọ: na-eji ...
Nke a bụ ihe atụ nke nhazi emebere nke na-enweghị ndekọ :
# We specify the user's data that we found out in the previous command
setgid 995
setuid 997

# Type the NS-servers. It is possible to clarify your own servers at /etc/resolv.conf
nserver 1.1.1.1
nserver 8.8.8.8

# Cache size
nscache 65536

# Timeouts
timeouts 1 5 30 60 180 1800 15 60

# Authorization of users by login/password (if required). You may not to use it or specify the path to the file in which authorization data is stored, for example, users $/etc/3proxy/.authfile

# If you insert a password in md5 format, replace “CL” with “CR”, as indicated in the example. You can use 2 methods at the same time.
auth cache strong
users "userproxy:CL:passwordproxy"
users "userproxy2:CR:b89097a7ad0b94f13b3c313ae76699d4 "

# Launch mode. Daemon only.
Daemon

# We write the port through which the http connection will take place. The example shows the standard one. To establish a socks connection, use the command specified in the second line, the port is also standard.
proxy -p3128
socks -p1080
Anyị tụlere nhọrọ nke faịlụ nhazi na-enweghị ndekọ. Ugbu a, anyị ga-emepụta faịlụ nhazi yana ndekọ na ikike onye ọrụ ; a ga-eji ya emechaa n'oge nhazi sava.
Jide n'aka na ị nyere ozi ikike, ebe enwere ike ịchọpụta sava ahụ ọbụlagodi na ọdụ ụgbọ mmiri ndị na-abụghị ọkọlọtọ.
# Configuring the server to launch from the userproxy user and the passwordproxy password.
users userproxy:CL:passwordproxy

# Specify the user's uid and gid
setgid 995
setuid 997

# Nameservers (NS-servers)
nserver 1.1.1.1
nserver 8.8.8.8

# Timeouts
timeouts 1 5 30 60 180 1800 15 60

# Cache size (standard)
nscache 65536

# Indicate the launch mode
daemon

# We install http proxy on a non-standard 50001 port. If there are several IP addresses on the server, be sure to specify a specific address for connecting the network. For example, "-e91.150.32.146". The argument "i" is a local address.
proxy –p50001

# In a same way as socks proxy, we conduct the installation on a 50002 port.
socks –p50002

# Path to the directory with logs, logs format and proxy rotation
Log /var/log/3proxy/3proxy.log D
logformat "- +_L%t.%. %N.%p %E %U %C:%c %R:%r %O %I %h %T"
rotate 30
Nke a mezuru ntọlite nke faịlụ nhazi isi. Anyị na-aga n'ihu na ọkwa ikpeazụ wee malite.
nzọụkwụ 7
Mepụta faịlụ mbido maka sistemu:
touch /etc/systemd/system/3proxy.serviceWepụta ikike ndị dị mkpa:
chmod 664 /etc/systemd/system/3proxy.serviceDetuo na mado ụkpụrụ ndị a n'ime faịlụ wee chekwaa:
[Unit]
Description=3proxy Proxy Server
After=network.target
[Service]
Type=simple
ExecStart=/usr/bin/3proxy /etc/3proxy/3proxy.cfg
ExecStop=/bin/kill `/usr/bin/pgrep 3proxyuser`
RemainAfterExit=yes
Restart=on-failure
[Install]
WantedBy=multi-user.target»
Biko mara: na uru "ExecStop" ị ga-akọwapụta aha njirimara e kere na nzọụkwụ nke 5.
Mgbe nke ahụ gasịrị ịkwesịrị imelite nhazi Daemon na iwu:
systemctl daemon-reloadnzọụkwụ 8
Naanị ihe anyị chọrọ bụ ịmalite 3proxy ahaziri, tinye ya na autostart, yana mepee ọdụ ụgbọ mmiri na firewall.
Tinye ya na autostart, malite na lelee ọkwa:
systemctl enable 3proxy
systemctl start 3proxy
systemctl status 3proxy
Mgbe anyị lebachara ọkwa ahụ, anyị na-ahụ ozi na ewepụtala 3proxy nke ọma:
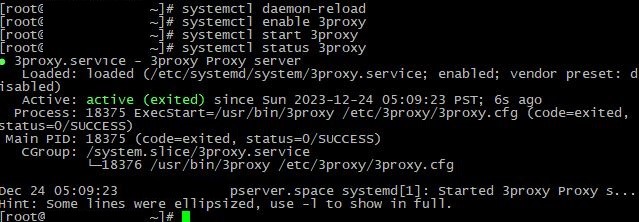
Naanị ihe fọdụrụ bụ imepe ọdụ ụgbọ mmiri:
firewall-cmd --zone=public --add-port=50001/tcp
firewall-cmd --zone=public --add-port=50002/tcp
firewall-cmd –reload
Ọ bụrụ na ọ dị mkpa, malitegharịa ihe nkesa ahụ. Ọ ga-ekwe omume ịlele ma ọdụ ụgbọ mmiri emeghere na iwu a:
firewall-cmd --list-allGịnị kwesịrị ịbụ:
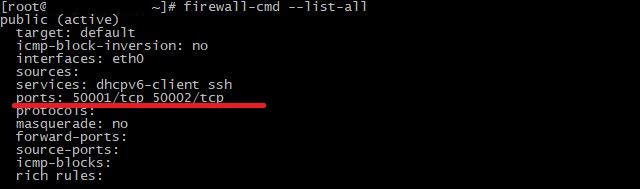
Dị ka anyị pụrụ ịhụ, e meghela ọdụ ụgbọ mmiri abụọ ahụ nke ọma ma na-ege ntị. Njikọ http dị na ọdụ ụgbọ mmiri mbụ, sọks dị n'ọdụ ụgbọ mmiri nke abụọ.
Lelee njikọ ahụ site na ọrụ ọ bụla dabara adaba:
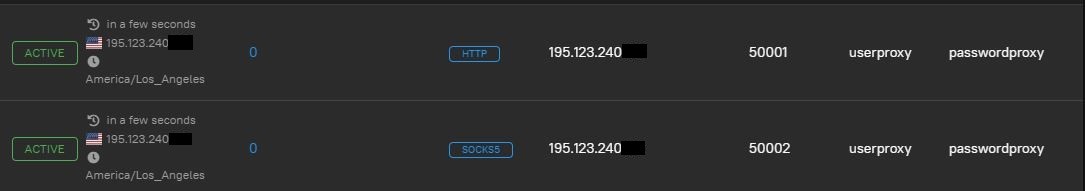
Ihe niile na-arụ ọrụ. N'aka nke anyị, anyị anaghị akwado iji njikọ enweghị nchekwa na-enweghị ikike nbanye/paswọọdụ, yana otu ọdụ ụgbọ mmiri ọkọlọtọ . Mgbe ị na-ahazi faịlụ nhazi ahụ, jide n'aka na ị ga-akọwapụta nbanye ma mepụta paswọọdụ dị mgbagwoju anya, ma gbanwee ọdụ ụgbọ mmiri ahụ ka ọ bụrụ nke na-abụghị ọkọlọtọ . N'ọnọdụ pụrụ iche, ọ ga-ekwe omume iji ikike adreesị IP.
Nsogbu ndị a na-ahụkarị
Ọ nwere ihe na-ezighi ezi ma proxy anaghị arụ ọrụ? Ikekwe e mere nhazi 3proxy ezighi ezi. Ka anyị tụlee nsogbu ndị a na-ahụkarị na ngwọta ha n'oge ịwụnye na ịhazi ọrụ ahụ.
Enweghị njikọ
Nsogbu kachasị maka ọtụtụ ndị ọrụ bụ njikọ na-enweghị ike ịnweta mgbe faịlụ nhazi dị ka ahaziri nke ọma. Ọ bụrụ na ị ji n'aka na ahazila ntọala niile nke ọma, onye na-eweta ọrụ anaghị ejedebe ọdụ ụgbọ mmiri ahọpụtara na data niile na-egosi ọrụ na-arụ ọrụ, nsogbu ahụ nwere ike ịdị na Firewall, ma ọ bụ, n'ụzọ ziri ezi, nhazi ya na-ezighị ezi. Dịka ọmụmaatụ, enwere ike ịnwe ihe karịrị mmemme abụọ etinyere na sistemụ nke ga-emegide ibe ha. Iji dozie nsogbu ahụ, ọ ga-ezuru iji otu Firewall kpọmkwem. Anyị na-adụ ọdụ ka ịhọrọ naanị iptables ma ọ bụ firewall-cmd.
Ọrụ anaghị ebido
Ọrụ ahụ anaghị amalite mgbe edobere faịlụ nhazi niile dị mkpa. Nke a na-eme mgbe a tụfuru usoro nhazi, enyeghị ikike kwesịrị ekwesị, ma ọ bụ obere njehie na faịlụ nhazi. Anyị na-akwado gị ka ị mụọ ntuziaka ahụ nke ọma nzọụkwụ site na nzọụkwụ, ikekwe ị tụfuru otu n'ime usoro ndị ahụ. Ọ bụrụ na ọ dịghị ihe na-enyere aka, ọ ga-abụ ezi echiche ịwụnyeghachi OS ma soro usoro niile site na mbido. Anyị na-akwado iji ihe nlele dị na /cfg/3proxy.cfg.sample, dị ka nhazi nnwale, na firewall-cmd nke etinyerelarị dị ka firewall.
-egbu osisi
Nke ikpeazụ, mana ọ nweghị ihe dị mkpa metụtara nchekwa faịlụ. 3proxy na-ewe ọtụtụ mb n'oge echichi, mana enwere ike ịbawanye nha nke ukwuu naanị site na ịdebanye aha na oge gafere. Nke bụ eziokwu bụ na ọtụtụ ndị ọrụ na-eme ka ndekọ ndekọ na faịlụ dị iche, mana ewepụtala ntụgharị ma ihichapụ ndekọ na-adịghị mkpa. Enwere ike iji nhọrọ atọ maka ngwọta nke nsogbu a:
- Kwado ịde osisi;
- Hichapụ ndekọ na-adịghị mkpa kwa oge;
- Kwado ntụgharị, dịka e mere na nhazi dị n'elu. Dịka ọmụmaatụ, "gbanwee 30" na faịlụ nhazi pụtara na 3proxy ga-echekwa naanị faịlụ 30 kacha ọhụrụ.
mmechi
Ịwụnye na ịhazi 3proxy na CentOS na ArchLinux sistemụ arụmọrụ dị mfe, mana n'otu oge ahụ ọrụ dị irè. Akụkọ ahụ kpuchiri usoro iji wụnye ngwugwu ndị dị mkpa, hazie faịlụ nhazi, wee malite ọrụ ahụ. Ihe ọmụma enwetara ga-enye gị ohere ịwụnye na hazie ihe nkesa proxy gị n'onwe gị n'enweghị nsogbu ọ bụla.
