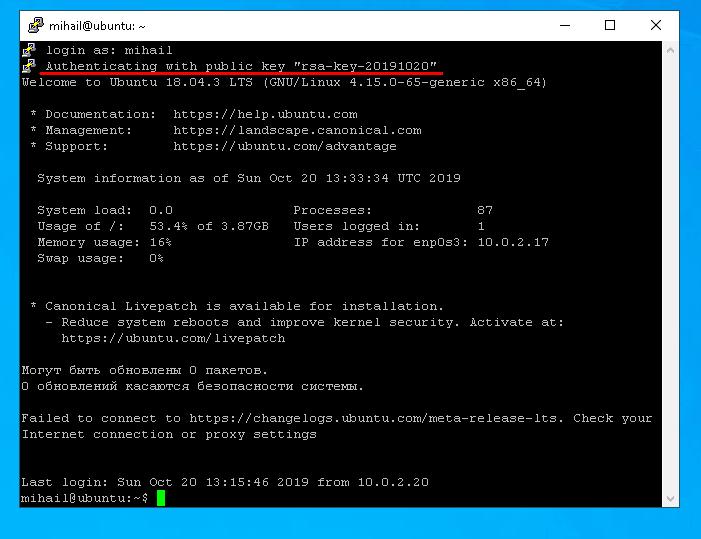
Linux սերվերին միանալու հիմնական եղանակը SSH արձանագրությունն է : Այս տեսակի կապը անվտանգ է, քանի որ դրա միջոցով փոխանցվող բոլոր տվյալները կոդավորված են: SSH կապ հաստատելու համար դուք պետք է այն կարգավորեք այն հեռակա սերվերի վրա, որին ցանկանում եք միանալ, և հաճախորդին՝ օգտատիրոջ կողմից: SSH կապի համար կա բազմաթիվ ծրագրեր: Ինչ վերաբերում է Linux-ին, OpenSSH փաթեթը ամենատարածվածն է, իսկ Windows-ի համար մարդիկ հիմնականում օգտագործում են PuTTY-ն:
Եկեք մանրամասն նայենք սերվերի կոնֆիգուրացիային՝ օգտագործելով Ubuntu Server 18.04-ը որպես օրինակ, այնուհետև փորձենք միանալ սերվերին Linux-ից և Windows-ից:
Ամեն ինչ, ինչ մենք կանենք, կլինի սովորական օգտատիրոջ հաշվից։ Այս դեպքում մենք ստեղծել ենք « mihail » օգտատիրոջ հաշիվ, իսկ « root » հաշիվը լռելյայնորեն անջատված է։
Սերվերի կողմից տեղադրում
Ստեղծեք փաթեթը, որն աշխատում է այս հրամանով.
sudo apt install openssh-server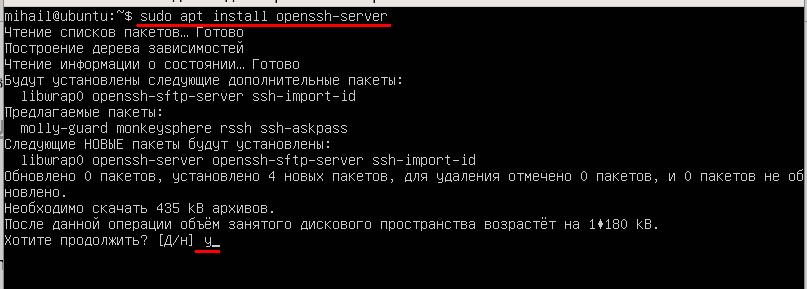
Տեղադրումն ավարտելուց հետո համոզվեք, որ ծառայությունն աշխատում է: Օգտագործեք այս հրամանը.
systemctl status sshd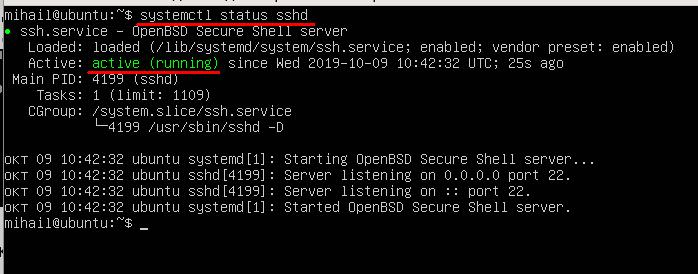
« Ակտիվ (աշխատող) » կարգավիճակը նշանակում է, որ ծառայությունը միացված է և աշխատում է նորմալ։
Firewall-ի կողմից մուտքային կապերի արգելափակումից խուսափելու համար համոզվեք, որ անջատեք այն, քանի որ մենք չենք պատրաստվում կարգավորել ցանցի firewall-ը այս հոդվածում:
Օգտագործեք այս հրամանը.
sudo ufw disable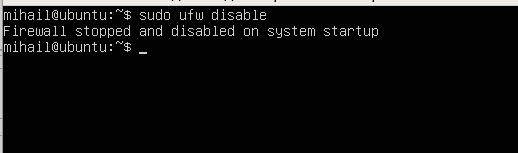
Այս փուլում դուք արդեն կարող եք միանալ սերվերին: Լռելյայն կարգավորումներով սերվերը թույլ է տալիս միանալ ստանդարտ պորտին 22՝ գաղտնաբառի վրա հիմնված նույնականացման միջոցով:
SSH կապ Linux-ից
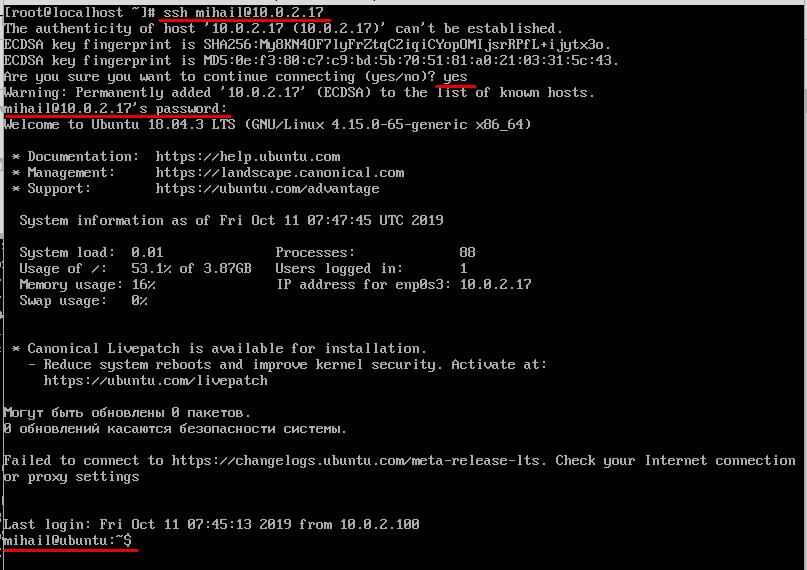
Որպես կանոն, OpenSSH հաճախորդը լռելյայն տեղադրվում է Linux-ում և չի պահանջում լրացուցիչ ձեռքով կազմաձևում: Միացումը կարելի է հաստատել տերմինալից ssh հրամանի օգնությամբ։ Այս դեպքում պարամետրերը կլինեն հեռավոր սերվերի օգտանունը և IP հասցեն: Մեր փորձնական սերվերի վրա, որը մենք օգտագործում ենք որպես օրինակ, կա միայն մեկ հաշիվ «mihail», ուստի մենք կօգտագործենք սա:
ssh [email protected]Առաջին միացման ժամանակ դուք պետք է հաստատեք սերվերի հանրային բանալու տվյալների բազայում ավելացումը, ուստի պատասխանեք « այո »։ Դրանից հետո կարող եք մուտքագրել գաղտնաբառը։ Եթե միացումը հաջողությամբ հաստատվի, դուք կտեսնեք սերվերի հրամանի տողի ողջույնի տեքստը։ Այժմ բոլոր հրամանները կկատարվեն անմիջապես հեռակա սերվերի վրա։
SSH Windows-ից
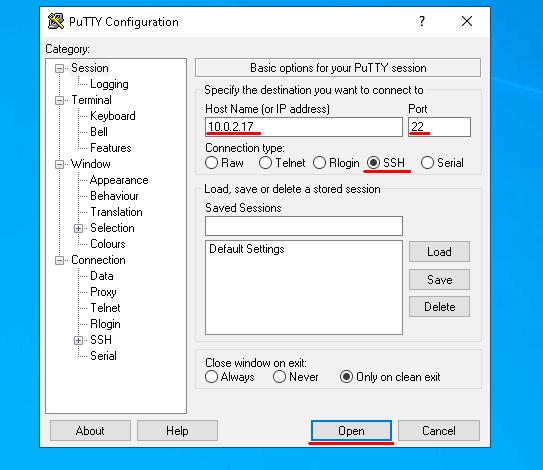
Բացեք Putty-ն և սահմանեք միացման պարամետրերը: Համոզվեք, որ « Միացման տեսակը » միացված է SSH-ի : « Հոսթի անուն » դաշտում մուտքագրեք IP հասցեն , « Պորտ » դաշտում ՝ լռելյայն արժեքը 22 , և սեղմեք « Բացել »:
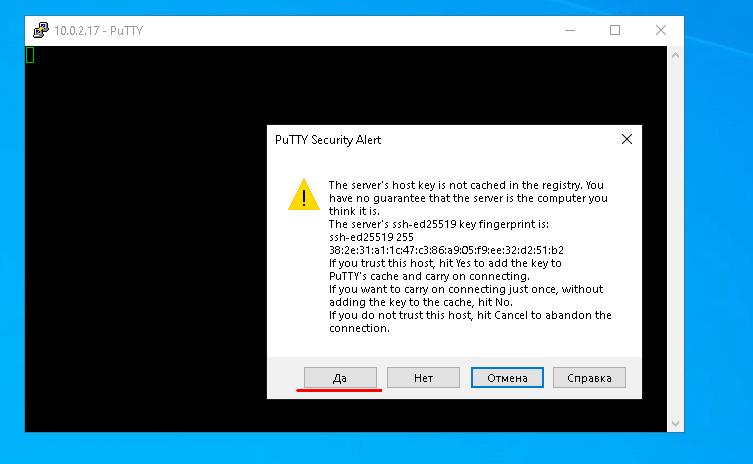
Առաջին միացման ժամանակ Putty-ն կխնդրի ձեզ հաստատել, որ վստահում եք այս սերվերին, ուստի սեղմեք « Այո »
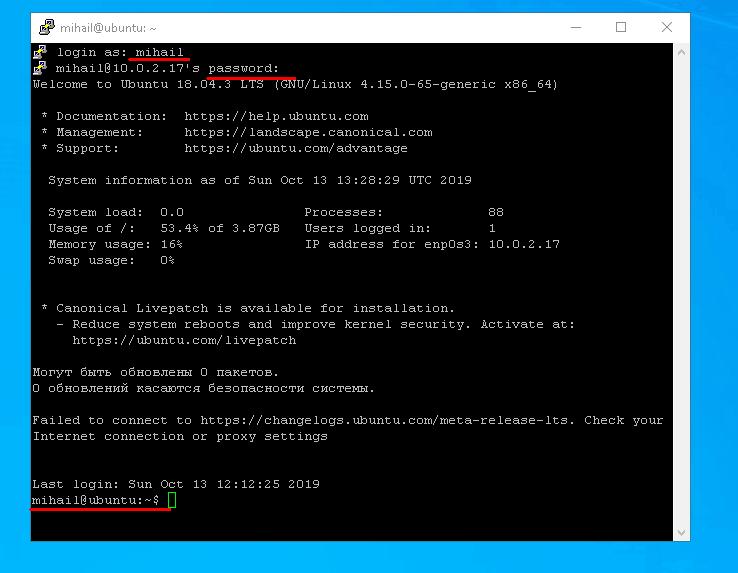
Մուտքագրման և գաղտնաբառը մուտքագրելուց հետո կտեսնեք հեռավոր սերվերի հրամանի տողը:
Նույնականացում բանալիով: Անվտանգության մակարդակի բարձրացում
Երբ հաճախորդը փորձում է անվտանգ կապ հաստատել սերվերի հետ SSH-ի միջոցով, նախքան կապը թույլ տալը, սերվերը պահանջում է նույնականացնել (ստուգել) հաճախորդը: Ինչպես նշվեց նախկինում, գաղտնաբառի վրա հիմնված նույնականացումը սովորաբար օգտագործվում է լռելյայն: Այն չի ապահովում ամուր անվտանգություն, քանի որ միշտ կա դաժան ուժով ճնշելու միջոց: Բացի այդ, գաղտնաբառի նույնականացումը կիրառելի չէ սկրիպտների օգտագործմամբ SSH կապերի համար։
Այս տեսակի առաջադրանքների համար կա բանալիով նույնականացման հատուկ մեթոդ: Բանն այն է, որ հաճախորդը ստեղծում է մասնավոր և հանրային բանալիներ, իսկ հետո հանրային բանալին ուղարկվում է սերվեր: Դրանից հետո սերվերին միանալու համար գաղտնաբառ պետք չէ, քանի որ նույնականացումն իրականացվում է հանրային և մասնավոր հաճախորդի բանալիների հիման վրա: Անվտանգության լավ մակարդակ ապահովելու համար մասնավոր բանալի մուտքը պետք է սահմանափակվի: Քանի որ մասնավոր բանալին պահվում է հաճախորդի կողմից և չի փոխանցվում ցանցի միջոցով, այս մեթոդը համարվում է ավելի ապահով:
Նույնականացում բանալիով Linux-ում
Եկեք ստեղծենք հանրային և մասնավոր բանալիներ հաճախորդի վրա ssh-keygen օգտակար ծրագրաշարի օգնությամբ: Գործիքը կառաջարկի փոխել անձնական բանալի տանող ուղին և մուտքագրել անցաբառ լրացուցիչ անվտանգության համար: Թողեք բոլոր պարամետրերը լռելյայն՝ սեղմելով Enter բոլոր հարցումների դեպքում:
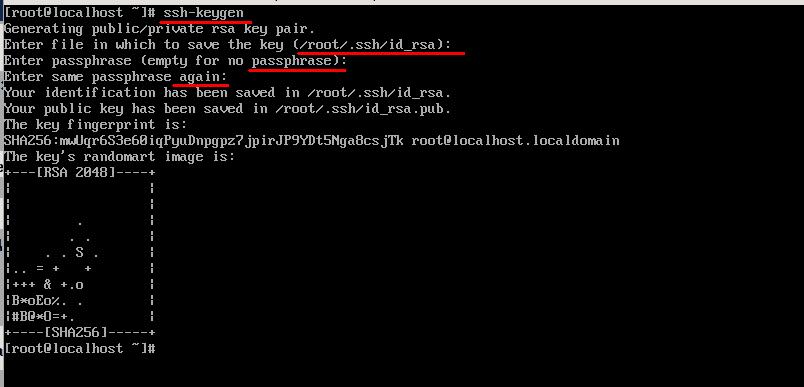
Արդյունքում, .ssh թղթապանակի գլխավոր գրացուցակում դուք կգտնեք ստեղծված երկու ֆայլ՝ id_rsa և id_rsa.pub , որոնք համապատասխանաբար պարունակում են մասնավոր և հանրային բանալիներ։
Դրանից հետո դուք պետք է ուղարկեք հանրային բանալին սերվերին։ Դա անելու համար պատճենեք « id_rsa.pub » ֆայլի պարունակությունը սերվերի « ~/.ssh/authorized_keys » ֆայլի մեջ։ Եկեք անցնենք ամենահեշտ ճանապարհին՝ « ssh-copy-id » գործիքի օգնությամբ ։ Մուտքագրեք սերվերի մուտքանունը և IP հասցեն, ինչպես սովորական կապի դեպքում։ Գաղտնաբառ մուտքագրելուց հետո հաճախորդի հանրային բանալին ավտոմատ կերպով կպատճենվի սերվերին։ Գործարկեք այս հրամանը՝
ssh-copy-id [email protected]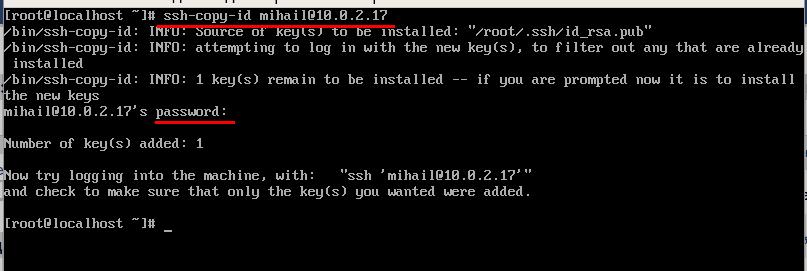
Այդ ամենն անելուց հետո սերվերն այլևս չի պահանջի մուտքագրել գաղտնաբառ:
Նույնականացում բանալիով Windows-ում
Բացեք PUTTYGEN-ը և սեղմեք « Ստեղծել »: Բանալիները ստեղծելու համար պարզապես անհրաժեշտ է մկնիկը տեղափոխել էկրանի վրայով, և գործիքը պատահականորեն կստեղծի բանալիները:
Բանալիները ստեղծելուց հետո սեղմեք « Պահպանել գաղտնի բանալին » կոճակը և պահպանեք այն ձեր սկավառակի վրա գտնվող գաղտնի բանալիով ֆայլում: Կարող եք նշել ցանկացած ուղի, բայց մի փոքր անց այն պետք է նշեք Putty-ում: Այնուհետև պատճենեք հանրային բանալին պատուհանի վերևի մասից:
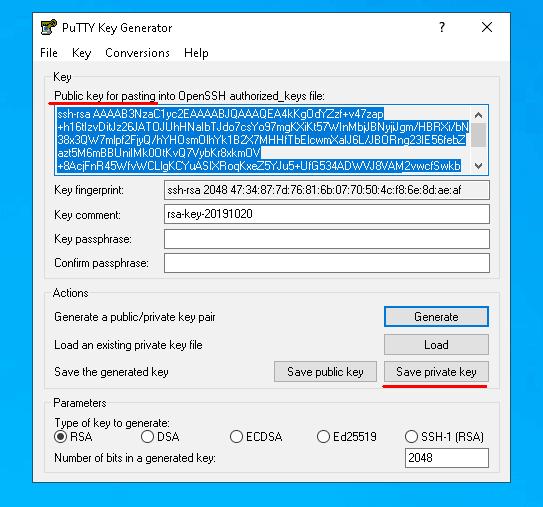
Եկեք ուղարկենք հանրային բանալին՝ պարզապես այն տերմինալում պատճենելով։ Բացեք Putty-ն և միացեք սերվերին, ինչպես միշտ։ Հիմա եկեք ստեղծենք « .ssh/authorized_keys » և սահմանափակենք մյուս օգտատերերի մուտքը ֆայլին, որպեսզի այն հասանելի լինի միայն ստեղծողին։
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
Ֆայլը ստեղծելուց հետո դրա մեջ դրեք հաճախորդի հանրային բանալին։ Նախորդ փուլում մենք պատճենեցինք հանրային բանալին clipboard-ում: Clipboard-ում եղածը ֆայլում գրանցելու համար օգտագործեք cat հրամանը և ելքի վերահղումը:
cat > .ssh/authorized_keysՀրամանը մուտքագրելուց հետո սեղմեք մկնիկի աջ կոճակը տերմինալի պատուհանում և տեղադրեք սեղմատախտակում եղածը։ Մուտքագրվածը հաստատելու համար սեղմեք « Ctrl+D » համադրությունը և անջատվեք սերվերից։
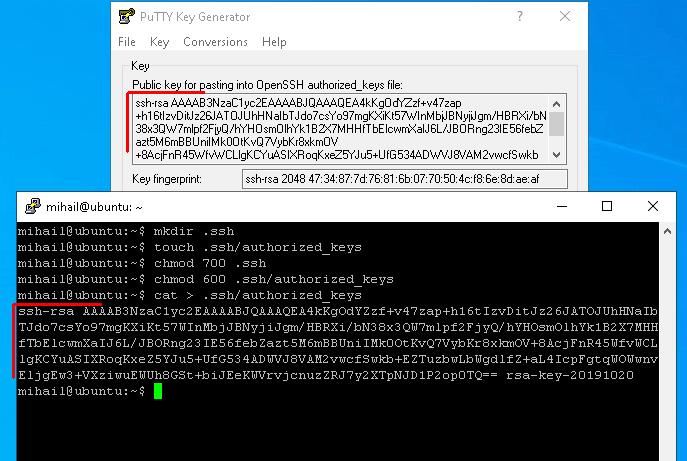
Այժմ եկեք նշենք Putty-ում դեպի մասնավոր բանալի տանող ուղին և նորից միանանք սերվերին:
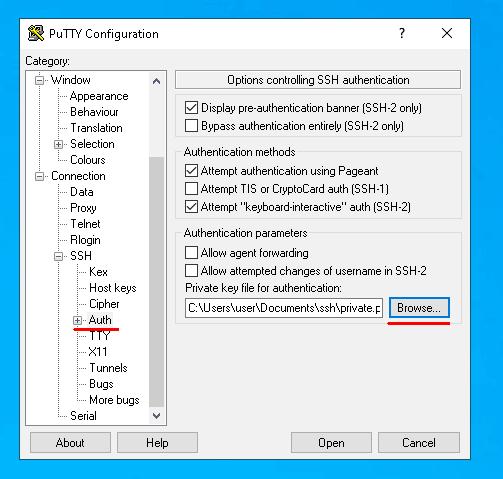
Այսուհետ սերվերին միանալու համար պետք է մուտքագրել միայն օգտվողի անունը: Եթե դուք փորձում եք սերվերին միանալ մեկ այլ սարքից, որը չունի ճիշտ անձնական բանալի, սերվերը կպահանջի գաղտնաբառ: Բանալինների վրա հիմնված նույնականացումը կարգավորելուց հետո կարող եք արգելել մուտքը գաղտնաբառով: