


Manapság egyre nagyobb a kereslet a VPN és proxy technológiákra. A felhasználók biztonságos internet-hozzáférésre, a cenzúra megkerülésére és a külső fenyegetések elleni védelemre használják őket. Amikor egy ilyen szerverhez csatlakozol, az összes forgalmad egy titkosított alagúton halad át, és a szerver a hálózathoz való hozzáférésed kapujává válik.
A klasszikus protokollok, mint az OpenVPN vagy a WireGuard, stabil körülmények között jól teljesítenek, de gyakran szenvednek sebességeséstől gyenge kapcsolatok és nagy csomagvesztés esetén (mobilhálózatok, nyilvános Wi-Fi, szigorú cenzúrával rendelkező országok). Itt jönnek képbe a modern protokollok, mint a Hysteria2 és a TUIC. Ezek a QUIC-re épülnek, nagy sebességet, alacsony késleltetést és hatékony forgalom-obfuszkálást kínálva, mint a hagyományos HTTPS (HTTP/3).
A Hysteria2 a „Brutal” algoritmust használja, amely agresszíven használja ki a rendelkezésre álló sávszélességet. A TUIC (5-ös verzió) minimális többletterheléssel, kiváló UDP-támogatással és 0-RTT kapcsolatépítéssel jellemezhető.
Ebben a cikkben bemutatjuk a szerver beállítását Ubuntu/Debian rendszeren és a csatlakozást Windows rendszerről.
Amire szükséged lesz: egy Ubuntu 22.04/24.04 vagy Debian 12 rendszert futtató VPS, root hozzáférés és a szerver IP-címe. Nincs szükség domainre.
Csatlakozás a szerverhez
Windows (PuTTY): nyisd meg a PuTTY-t, írd be a YOUR_SERVER_IP címet host címnek, a 22-t portnak, és jelentkezz be root felhasználóként a VPS-szolgáltatód e-mail címétől kapott jelszóval.
Linux/macOS (terminál):
ssh root@YOUR_SERVER_IPAz alábbi összes parancs a szerveren, ugyanabban a munkamenetben fut.
Szerver előkészítése (Ubuntu / Debian)
IP-továbbítás engedélyezése
Ez lehetővé teszi a szerver számára, hogy a klienscsomagokat továbbküldje az internetre.
nano /etc/sysctl.confÍrjon be vagy hozzon létre egy jelszót (csak angol betűket és számokat használjon, szóközök nélkül).
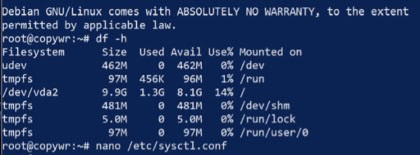
Keresd meg és vedd ki a megjegyzésből (távolítsd el a # jelet az elejéről), vagy add hozzá a következő sort:
net.ipv4.ip_forward=1
Mentse el a fájlt (Ctrl+O, Enter) és lépjen ki (Ctrl+X). A módosítások alkalmazása újraindítás nélkül:
sysctl -pNAT beállítás (maszkolás)
Ez a beállítás lehetővé teszi az ügyfelek számára, hogy az Ön szerverén keresztül, annak IP-címét használva férhessenek hozzá az internethez.
Keresd meg a külső hálózati interfészed nevét (azt, amelyik az internet felé néz):
ip link show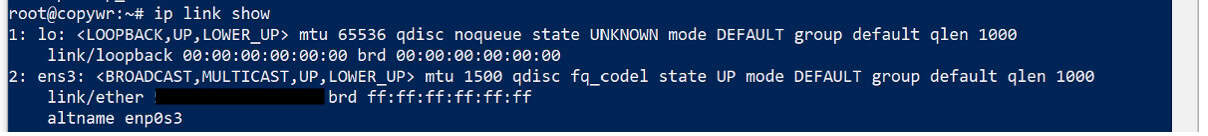
Általában ez eth0, ens3 vagy enp1s0. Másold le vagy jegyezd meg, majd add hozzá az álcázási szabályt az iptables-hez — az eth0 helyére írd be a saját interfésznevedet:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Iptables szabályok mentése
Annak érdekében, hogy a szabályok ne álljanak vissza a szerver újraindítása után, menteni kell őket.
apt update
apt install iptables-persistent -y
netfilter-persistent save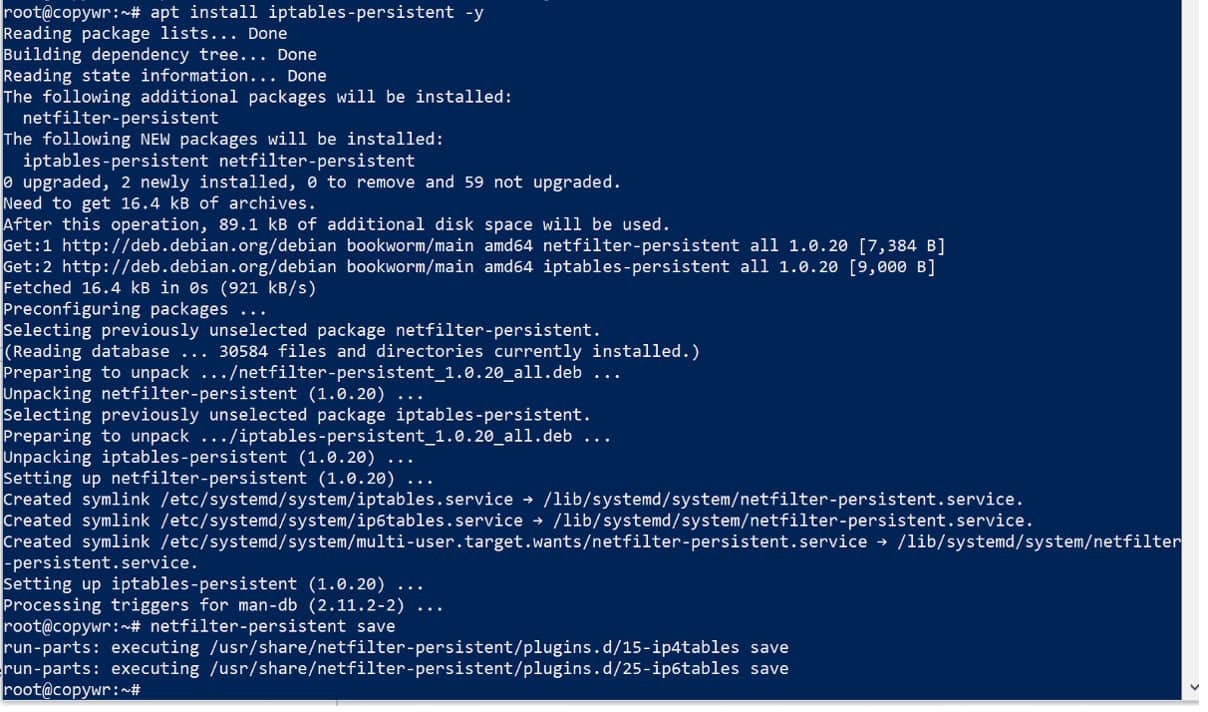
A telepítés során megjelenhet egy kérdés, amely az aktuális IPv4/IPv6 szabályok mentését kéri – mindkét alkalommal válaszoljon „Igen”-nel.
Tűzfal beállítása (UFW)
Az összes szükséges portot azonnal megnyitjuk, így később nem kell visszatérnünk ehhez a lépéshez: 22 az SSH-hoz (ennek kihagyása kizárna minket a szerverről), 443/udp a Hysteria2-höz és 8443/udp a TUIC-hez.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Az ufw status parancs kimenetének mindhárom szabályt aktívként kell feltüntetnie.
Hisztéria2
A Hysteria2 szerver telepítése
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
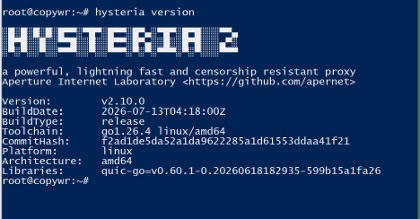
Győződjön meg róla, hogy a verziókimenet hibák nélkül jelenik meg – ez megerősíti, hogy a bináris fájl megfelelően működik.
Önaláírt SSL-tanúsítvány létrehozása
Saját titkosítási kulcsokra van szükségünk a számítógéped és a szerver közötti forgalom védelméhez. Mivel nincs domainünk, egy 365 napig érvényes, önaláírt tanúsítványt fogunk létrehozni. Emiatt később engedélyezned kell a „Tanúsítványellenőrzés kihagyása” funkciót a kliensben.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Mind a cert.crt, mind a private.key fájloknak szerepelniük kell a listában.
A konfigurációs fájl létrehozása
nano /etc/hysteria/config.yamlIlleszd be a következőt, a JELSZÓD helyére a saját jelszavadat írd (csak angol betűk és számok, szóközök nélkül):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true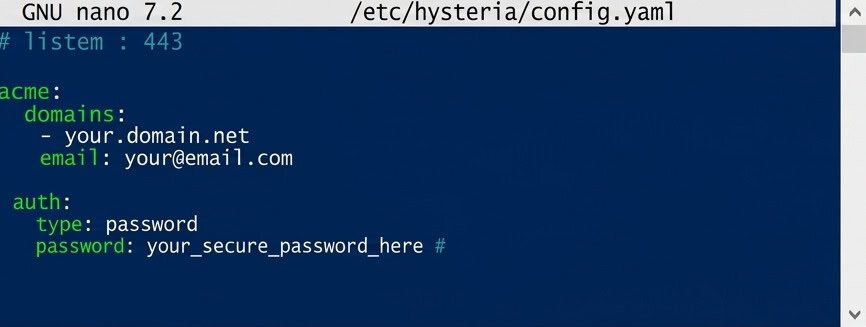
Az álarcosblock a szervert egy átlagos weboldalnak mutatja, ha valaki megnyitja az IP-címét egy böngészőben, ahelyett, hogy proxy jelenlétére utalna.
Mentés (Ctrl+O, Enter) és kilépés (Ctrl+X).
Az automatikus indítás beállítása
nano /etc/systemd/system/hysteria.service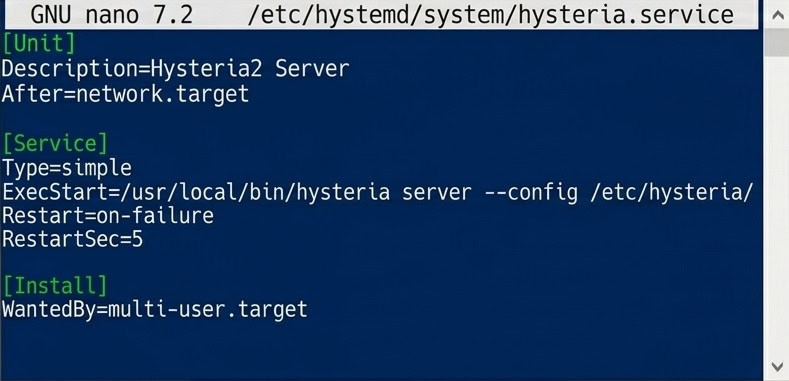
A systemd egységfájl a Hysteria2 automatikus indításához.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service
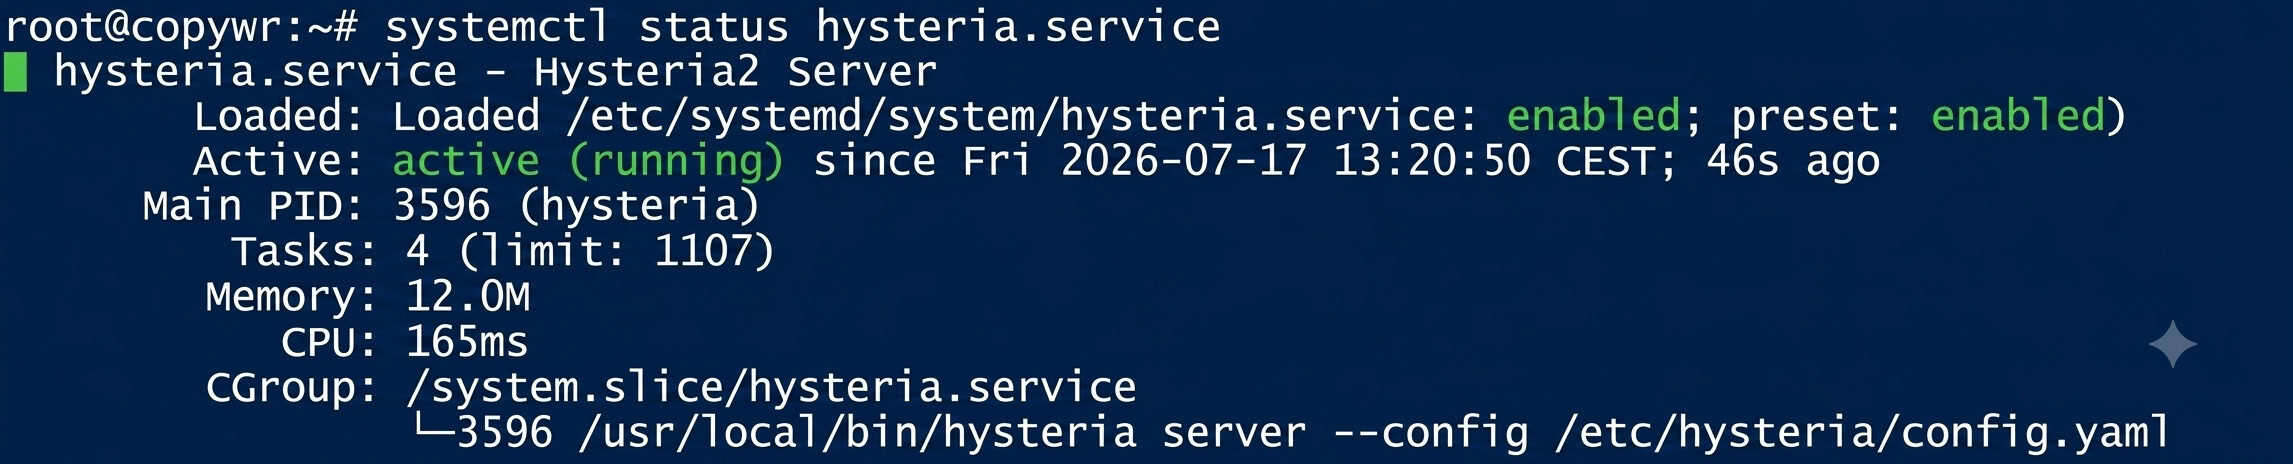
Az állapotnak aktívnak (fut) kell lennie. Ha a konzol „beragadt” a naplónézetben, nyomja meg a Q billentyűt a kilépéshez.
TUIC v5
A TUIC letöltése és telepítése
mkdir -p /usr/local/sbin/tuicTekintse meg az elérhető kiadásokat:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10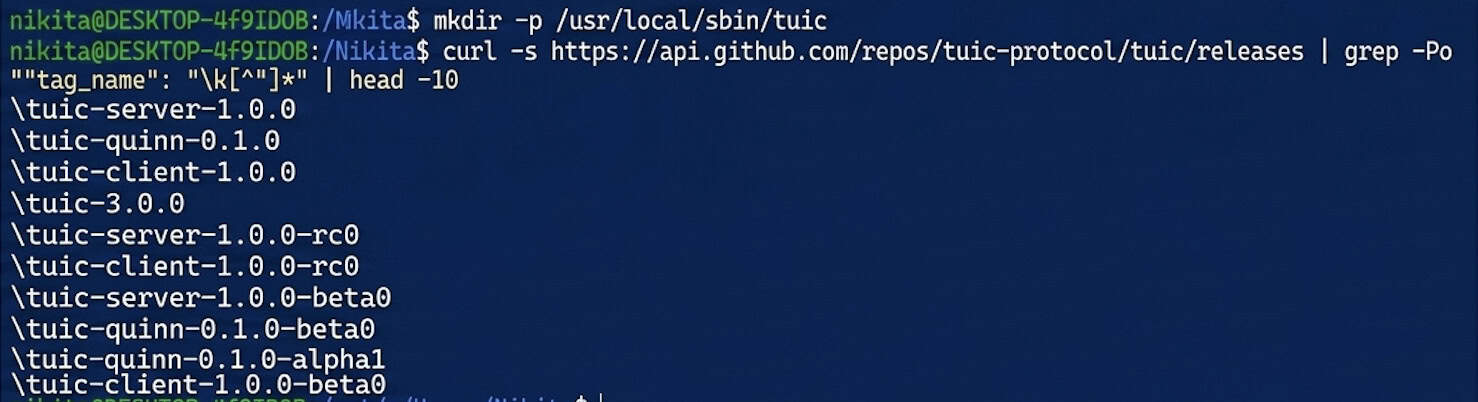
Töltsd le a szerver bináris fájlját — cseréld be az aktuális verziószámot az 1.0.0-ra:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version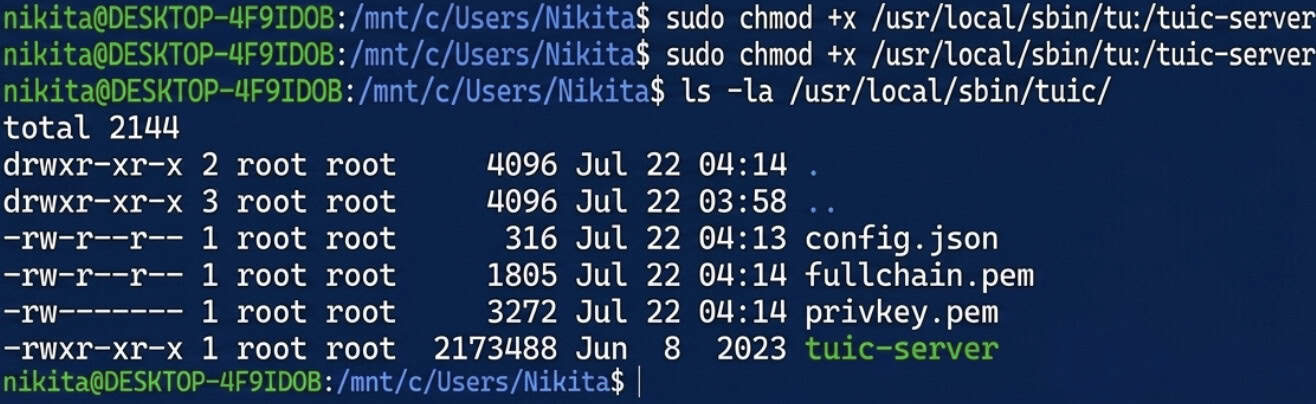
Önaláírt tanúsítvány létrehozása a TUIC számára
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/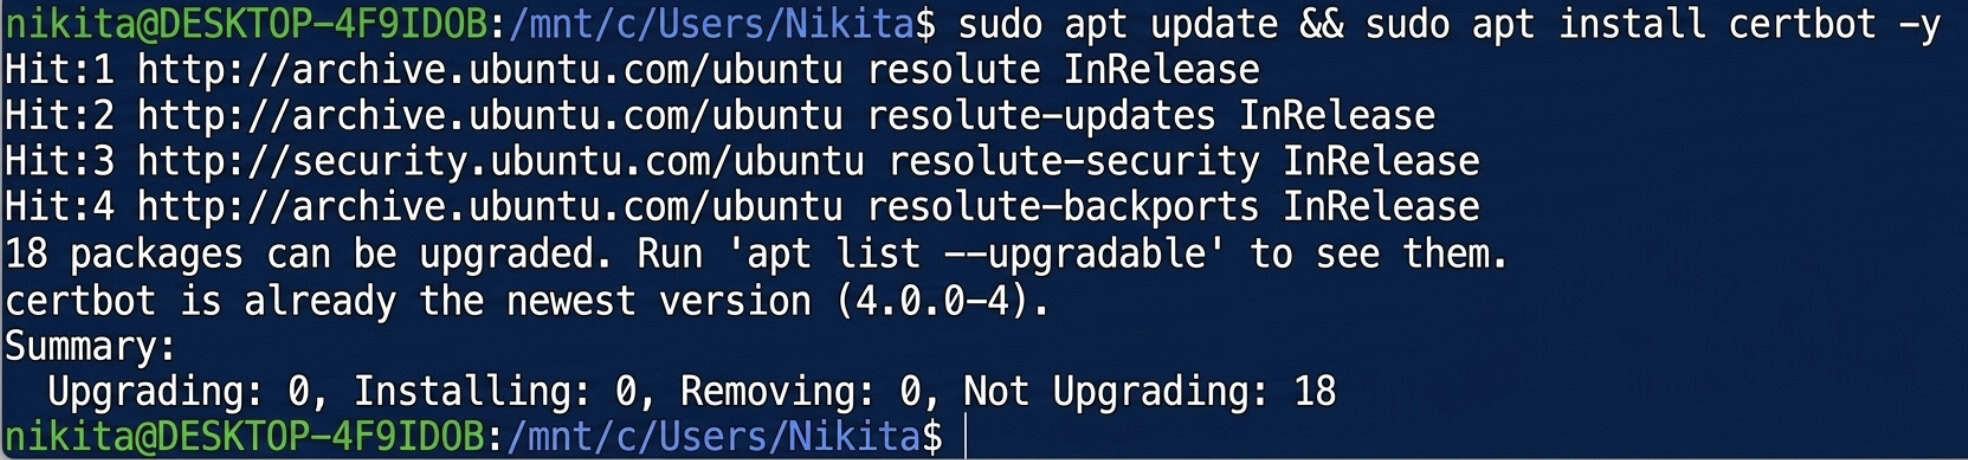
UUID létrehozása
apt install uuid-runtime -y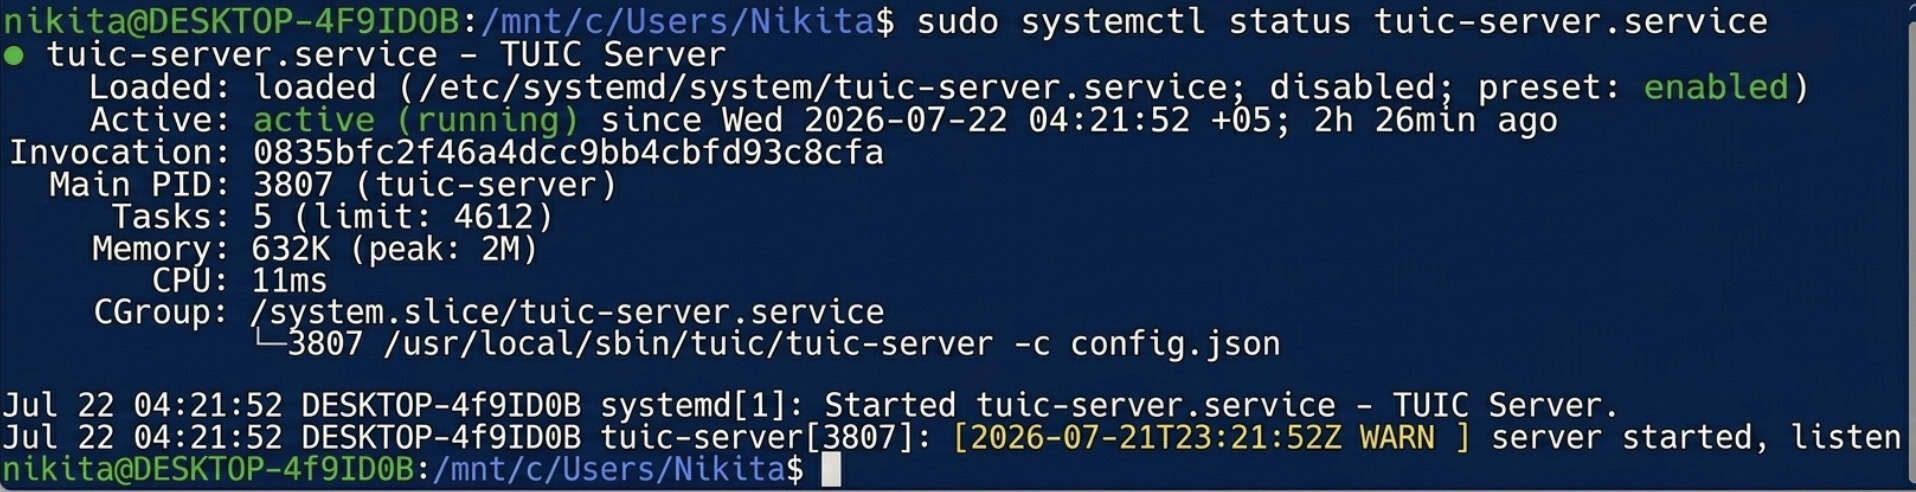
uuidgen
Másold le a kapott UUID-t – szükséged lesz rá mind az alábbi szerverkonfigurációban, mind a kliensbeállításokban.
A konfigurációs fájl létrehozása
A TUIC szerverhez tartozó kész config.json fájl:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}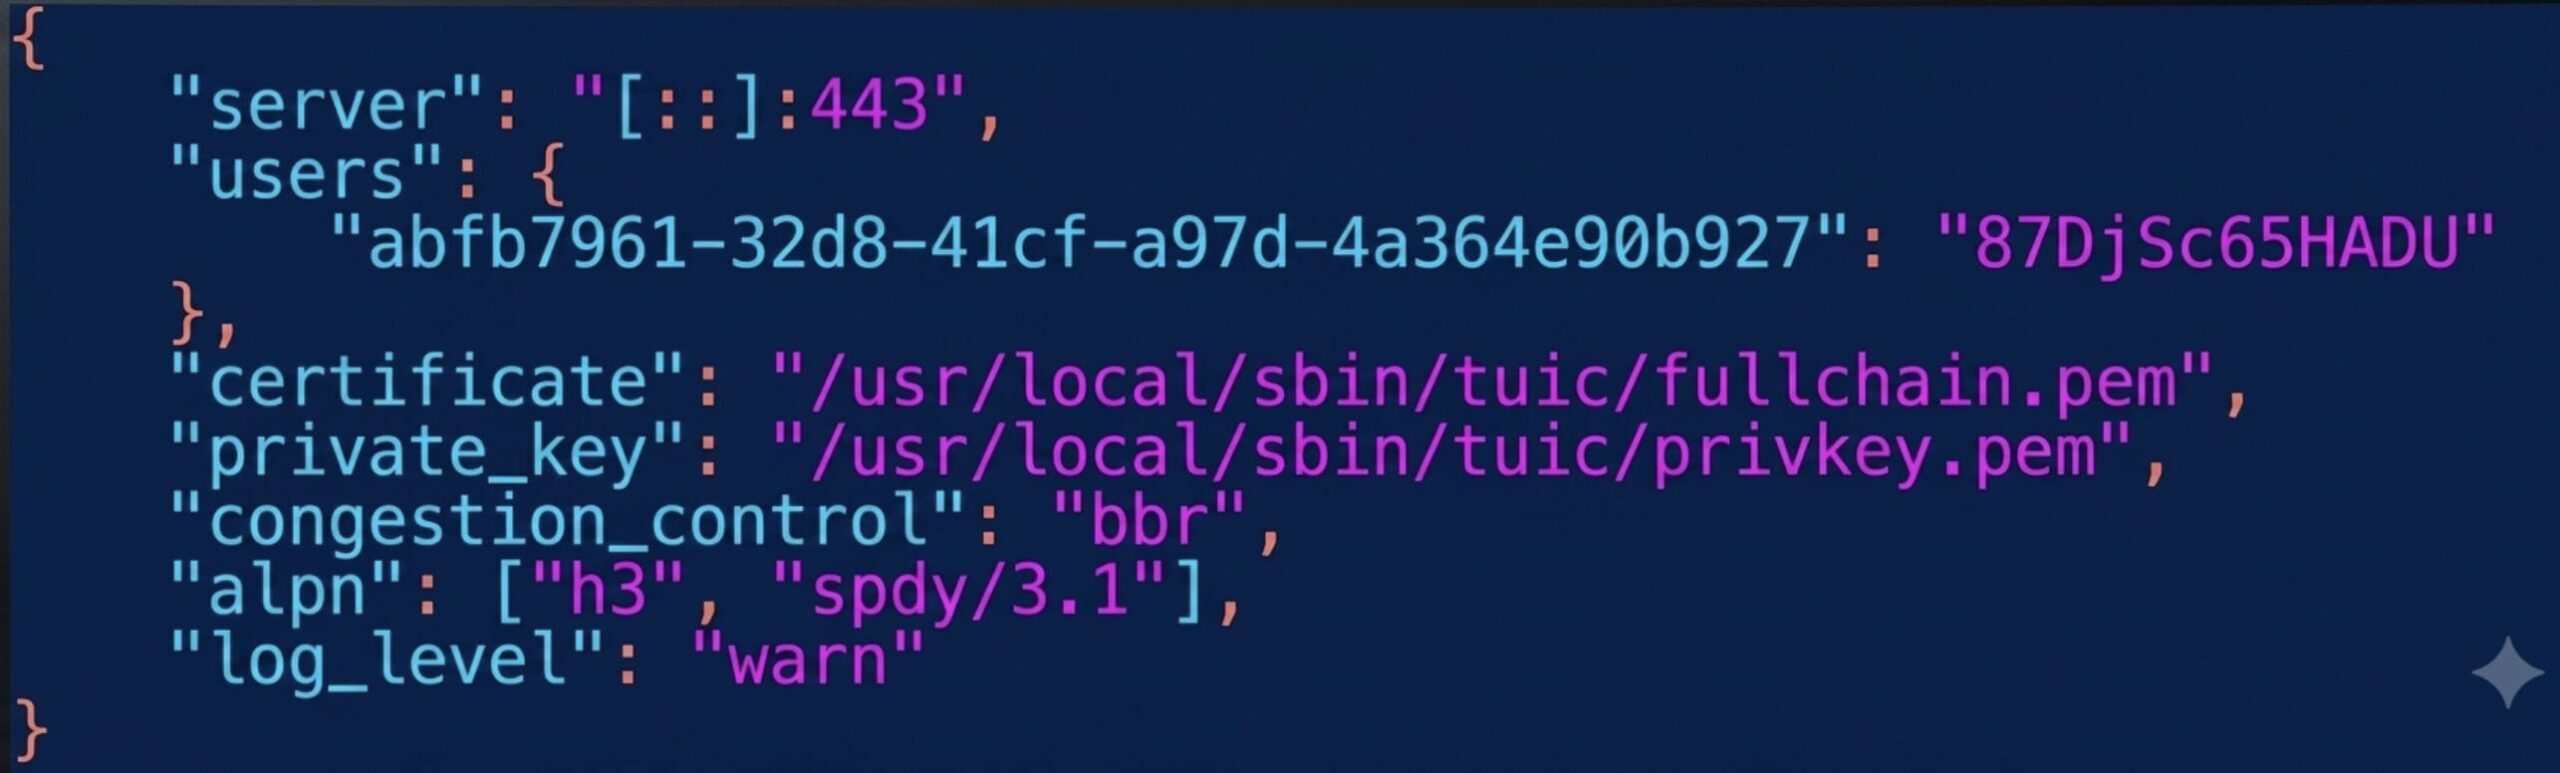
A 8443-as portot használjuk, mivel a 443-as portot már foglalta a Hysteria2. Cserélje le a YOUR_UUID-t a 4.3. lépésben kapott értékre, a YOUR_TUIC_PASSWORD-ot pedig a saját jelszavára.
Mentés (Ctrl+O, Enter) és kilépés (Ctrl+X).
Kézi indítás tesztelése
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json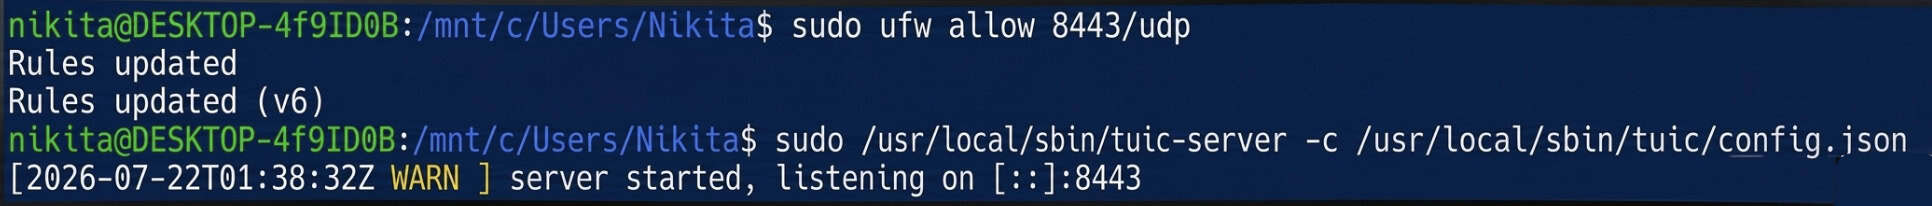
Ha nem jelenik meg hiba, a konfiguráció érvényes. Állítsa le a Ctrl+C billentyűkombinációval, és folytassa az automatikus indítás beállításával.
Az automatikus indítás beállítása
nano /etc/systemd/system/tuic-server.service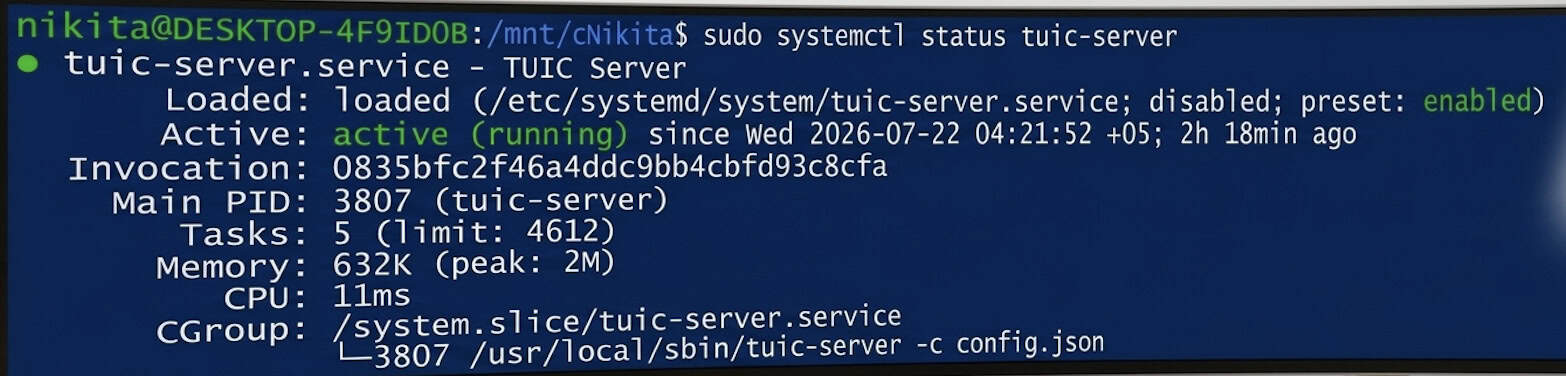
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Az állapotnak aktívnak (fut) kell lennie.
Jelenleg a két legjobb és leggyorsabb modern protokoll fut párhuzamosan a szerveren, mindkettő normál QUIC/HTTPS forgalomnak álcázva: a Hysteria2 a szabványos 443/udp porton, a TUIC v5 pedig a 8443/udp porton.
Csatlakozás Windows rendszerből
Hiddify telepítése
Töltsd le és telepítsd a Hiddify for Windows programot a hivatalos weboldalról: https://hiddify.com. Kattints a telepítőre a "Tovább" / "Telepítés" gombbal. Ha megjelenik a Windows SmartScreen, válaszd a "További információ" → "Futtatás mégis" lehetőséget.
Hysteria2 profil
Kattintson a + (Új profil) → „Manuális bevitel” → Hysteria2 protokollra , és töltse ki:
|
Mező |
Érték: |
|
Profil név |
A Hysteria2 szerverem |
|
Székhely |
A TE_SZERVERED_IP-CÍME |
|
Kikötő |
443 |
|
Jelszó |
a 3.3. lépésben szereplő jelszó |
|
SNI |
A TE_SZERVERED_IP-CÍME |
|
Tanúsítvány-ellenőrzés kihagyása |
On |
A Tanúsítványellenőrzés kihagyása beállítást engedélyezni kell, mivel a tanúsítvány önaláírt – nincs mögötte megbízható hitelesítésszolgáltató.
TUIC v5 profil
Kattintson a + (Új profil) → „Manuális bevitel” → TUIC protokoll elemre , és töltse ki:
|
Mező |
Érték: |
|
Profil név |
Saját TUIC szerverem |
|
Székhely |
A TE_SZERVERED_IP-CÍME |
|
Kikötő |
8443 |
|
UUID |
a 4.3. lépésből származó UUID |
|
Jelszó |
a 4.4. lépésben szereplő jelszó |
|
Torlódások szabályozása |
br |
|
SNI |
A TE_SZERVERED_IP-CÍME |
|
Tanúsítvány-ellenőrzés kihagyása |
On |
Csatlakozás és ellenőrzés
Válassz ki egy profilt, majd kattints a nagy, kerek „Csatlakozás” gombra. Az állapotnak „Csatlakoztatva”-ra kell változnia.
Annak ellenőrzéséhez, hogy a forgalom valóban a szervereden keresztül halad-e, nyisson meg egy IP-ellenőrző szolgáltatást a böngészőjében – a megjelenített címnek meg kell egyeznie a YOUR_SERVER_IP címmel.
Összegzés
Az útmutató kitöltésével két nagysebességű, következő generációs protokoll fut párhuzamosan a szerverén: a Hysteria2 a 443/UDP porton és a TUIC v5 a 8443/UDP porton. Mindkét protokoll szabványos titkosított QUIC kapcsolatként (HTTP/3) álcázza az átvitt forgalmat, így biztosítva a stabil kapcsolatot még rendkívül instabil csatornákon is.
A konfigurált profilok nemcsak Windows rendszeren használhatók, hanem hasonló beállításokkal importálhatók a Hiddify mobilalkalmazásba Androidra vagy iOS-re is.
Ha kapcsolódási problémákba ütközik, először ellenőrizze a szolgáltatások állapotát a systemctl status hysteria.service (vagy tuic-server.service) paranccsal, győződjön meg arról, hogy a tűzfalszabályok aktívak (ufw status), és ellenőrizze, hogy az IP-cím, az UUID és a jelszavak helyesen vannak-e megadva. Megjegyzés: a kiállított önaláírt tanúsítványok 365 napig érvényesek, tehát pontosan egy év elteltével meg kell újítani őket ugyanazzal az openssl req paranccsal.
