


Dit artikel sil yn detail beskriuwe hoe't jo Wireguard VPN kinne ynstelle op jo tsjinner. It kin in firtuele of privee server wêze - it makket net sa folle út.
Dizze VPN Wireguard opsetgids is ûntworpen foar brûkers dy't net folle ûnderfining hawwe, dus alle stappen sille frij detaillearre wurde en folge troch skermôfbyldings.
Ferkear dat troch ús tunnel giet, sil fersifere wurde, en it ynternet sil it IP-adres fan ús VPN-tsjinner werjaan, net it adres fan 'e provider wêrmei't wy tagong krije ta it netwurk.
Der wurdt fan útgien dat jo al in VPS hawwe. As dat net sa is, kinne jo it by ús bestelle .
Wy sille it bestjoeringssysteem Ubuntu 22.04 op ús server ynstallearje. As jo in server mei in oar bestjoeringssysteem hawwe, kinne jo it maklik opnij ynstallearje neffens de ynstruksjes.
Dat, de server mei Ubuntu 22.04 OS is klear, no ferbine wy dermei fia SSH. As jo dit protokol ynienen noch net earder tsjinkommen binne, dan sil in artikel wêryn dit proses yn detail beskreaun wurdt jo helpe. De twadde alinea fan it artikel is foar Linux OS, de tredde is foar Windows OS.
Wireguard-tsjinner ynstelle
Nei in suksesfolle ferbining sil ik in pear kommando's skriuwe en in beskriuwing fan wat se produsearje om it proses te begripen:
Wy aktualisearje de list mei pakketten yn 'e repositories
apt updateFernijing fan pakketten sels
apt upgrade -yYnstallearje it wireguard-pakket
apt install -y wireguardUs konfiguraasje wurdt opslein yn de map /etc/wireguard/, wy moatte de map ynfiere:
cd /etc/wireguard/Wy sille in iepenbiere en privee kaai nedich wêze foar ús server. Wy sille se generearje nei it ynstellen fan de juste rjochten by it meitsjen fan bestannen en mappen mei kommando's:
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
No sette wy de rjochten foar de privee kaai yn:
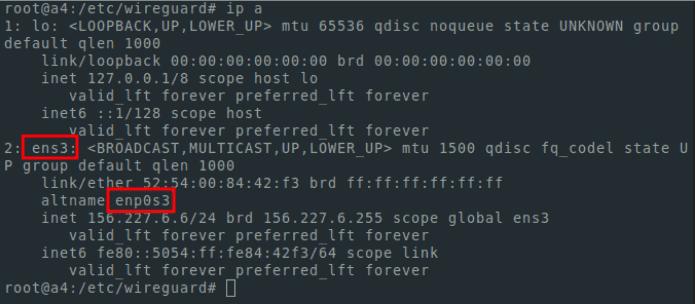
chmod 600 privatekeyFoardat jo it konfiguraasjetriem oanmeitsje, hawwe wy de namme fan ús netwurkynterface nedich. Om it te ûntdekken, brûk it kommando:
ip aWy hawwe de ynterface nedich mei it IP-adres dat wurdt brûkt foar de hjoeddeistige ferbining. It sil yn jo gefal wierskynlik ens3 wurde neamd, mar der kin in oare namme wêze.
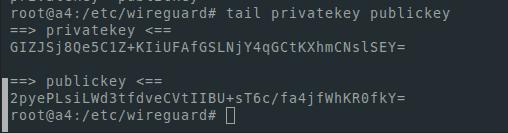
Wy sille ek in iepenbiere en privee kaai nedich wêze. Om se wer te jaan brûk ik sturt
tail privatekey publickeyIt sjocht der sa út:
Foar bewurkjen kinne jo elke Linux tekstbewurker brûke . Ik sil nano brûke. Om it te ynstallearjen moatte jo it kommando útfiere:
apt install -y nanoWy bewurkje it konfiguraasjetriem:
nano /etc/wireguard/wg0.confNoat
om it bestân op te slaan brûke wy de kombinaasje ctrl+o
foar útgong - ctrl+x
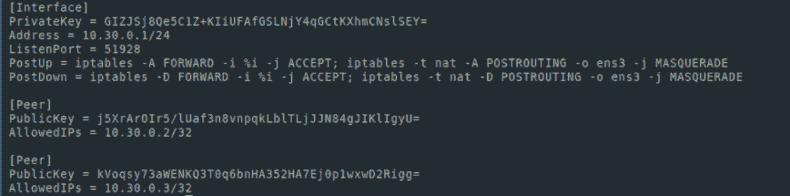
It moat sa útsjen:
[Interface]
PrivateKey = [ your private key ]
Address = 10.30.0.1/24
ListenPort = 51928
PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o [ interface name ] -j MASQUERADE
PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o [ interface name ] -j MASQUERADE
Yn myn gefal sjocht it der sa út
Wy skeakelje ip trochstjoere yn
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Starte wireguard-tsjinst:
systemctl start [email protected]As wy wolle dat de tsjinst begjint nei't de tsjinner opnij is starte, dan dogge wy it folgjende:
systemctl enable [email protected]Foar it besjen fan de tsjinststatus:
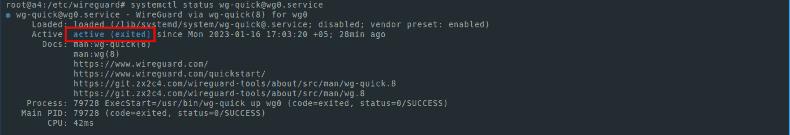
systemctl status [email protected]De status moat aktyf wêze lykas yn 'e skermôfbylding:
As jo ús ynstruksjes sekuer folge hawwe, dan hawwe jo op dit stadium alles wat jo nedich binne om de serverdiel fan VPN Wireguard te wurkjen.
Wireguard-kliïnt ynstelle
It iennichste ding dat oerbleaun is is om it clientdiel te konfigurearjen. Bygelyks en ienfâld, Ik sil generearje kaaien foar de client diel ek op de tsjinner. Mar foar feiligensdoelen soe it krekter wêze om kaaien oan 'e kliïntside te generearjen. Ik brûk kommando's foar generaasje:
wg genkey > mypc_privatekey
wg pubkey < mypc_privatekey > mypc_publickey
Ik sil ek kaaien generearje om de VPN op 'e tillefoan te brûken:
wg genkey > myphone_private
keywg pubkey < myphone_privatekey > myphone_publickey
It moat opmurken wurde dat dit alles moat wurde dien wylst se yn 'e katalogus binne
/etc/wireguard/
Jo kinne ek rinne yn in oare katalogus. Mar foar de ienfâld fiere wy de ynstruksjes út yn /etc/wireguard/
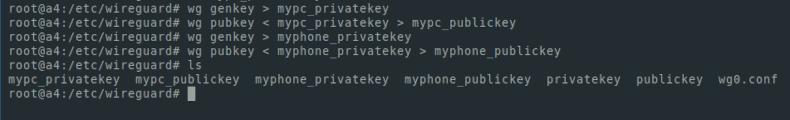
Wy brûke it kommando ls om de bestannen yn in map te listjen. Ik krige it sa:
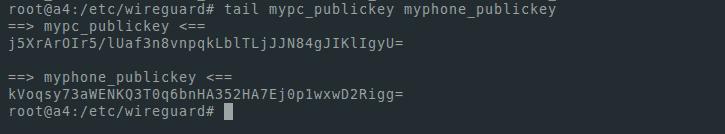
Litte wy de iepenbiere kaaien op it skerm werjaan. Wy sille se nedich wêze om knopen ta te foegjen oan ús netwurk:
tail mypc_publickey myphone_publickeyFoar my sjocht it der sa út:
Litte wy ús konfiguraasjetriem bewurkje:
nano wg0.confFoegje de folgjende rigels tafoegje:
[Peer]
PublicKey = [ mypc_publickey ]
AllowedIPs = 10.30.0.2/32

[Peer]
PublicKey = [ myphone_publickey ]
AllowedIPs = 10.30.0.3/32
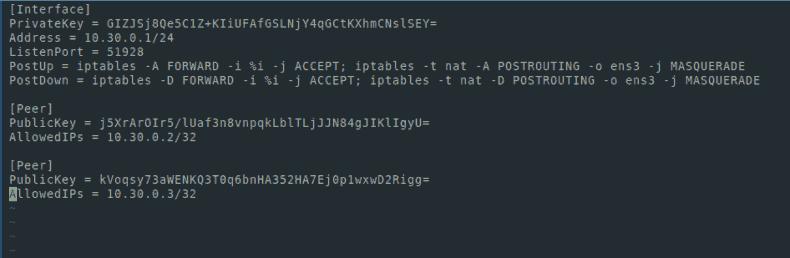
No sjocht it konfiguraasjetriem der sa út:
Bewarje it bestân en start ús tsjinst opnij:
systemctl restart wg-quick@wg0Litte wy kontrolearje dat alles suksesfol wie:
systemctl status wg-quick@wg0De status moat aktyf wêze
De tsjinst opnij laden is elke kear nedich nei it bewurkjen fan it tsjinnerkonfiguraasjetriem (wg0.conf)
Dêrnei sille wy konfiguraasjes meitsje foar kliïnten (yn myn gefal, myn PC en tillefoan). Ik sil dwaan itselde op de tsjinner.
nano mypc.conf[Interface]
PrivateKey = [mypc_privatekey private key]
Address = 10.30.0.2/32
DNS = 8.8.8.8
[Peer]
PublicKey = [publickey server publc key]
Endpoint =[ server ip address]:51928
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 20Yn it fjild Einpunt kinne jo it IP-adres fan de tsjinner sjen - dit is it IP-adres dat wy brûkten om te ferbinen fia SSH. Om de ynterfaces en adressen te sjen, kinne jo it ip in kommando brûke.
Stel Wireguard foar mobyl yn
Wy meitsje in ferlykbere konfiguraasje foar ús tillefoan. Jo moatte gewoan it adres feroarje. Foar de PC wie it 10.30.0.2/32, en yn 'e konfiguraasje foar de telefoan sille wy 10.30.0.3/32 meitsje. Ek, as wy VPN wolle brûke op oare apparaten, dan moatte wy oare adressen tafoegje oan it adresfjild yn 'e konfiguraasjetriemmen en it wg0.conf-serverkonfiguraasjetriem, it AllowedIPs-fjild by it meitsjen fan konfiguraasjes
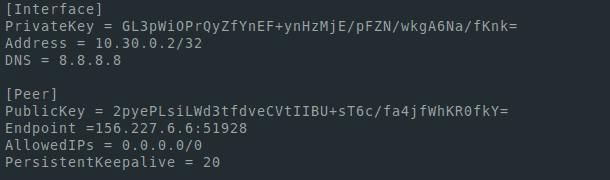
Bestannen sjogge der sa út yn myn gefal:
mypc.conf
myphone.conf
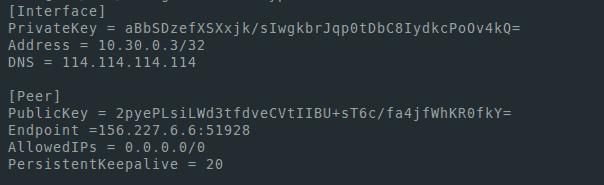
Foar ferbining ynstallearje wy de wireguard-kliïnt https://www.wireguard.com/install/
Yn 'e Windows-applikaasje foegje wy in nije tunnel ta en fier de konfiguraasje yn makke yn it mypc.conf-bestân
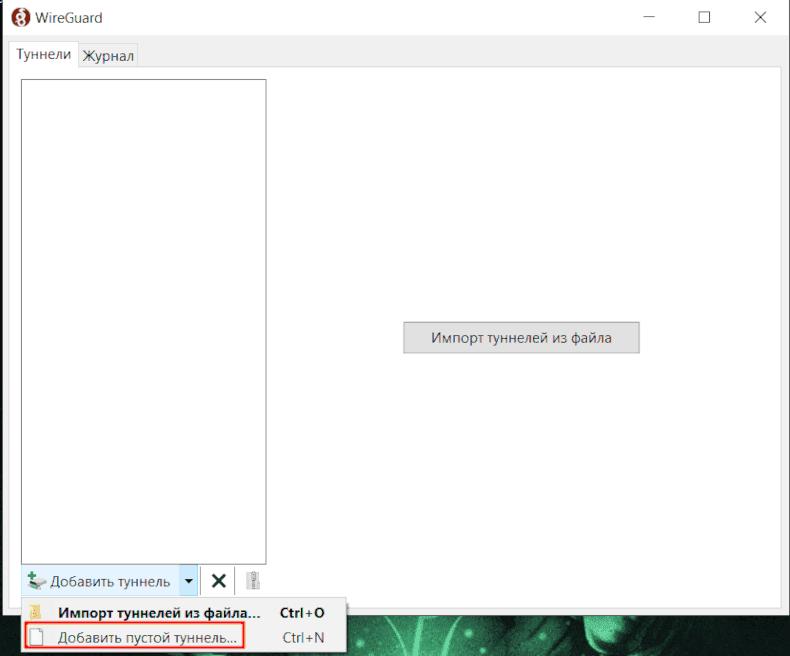
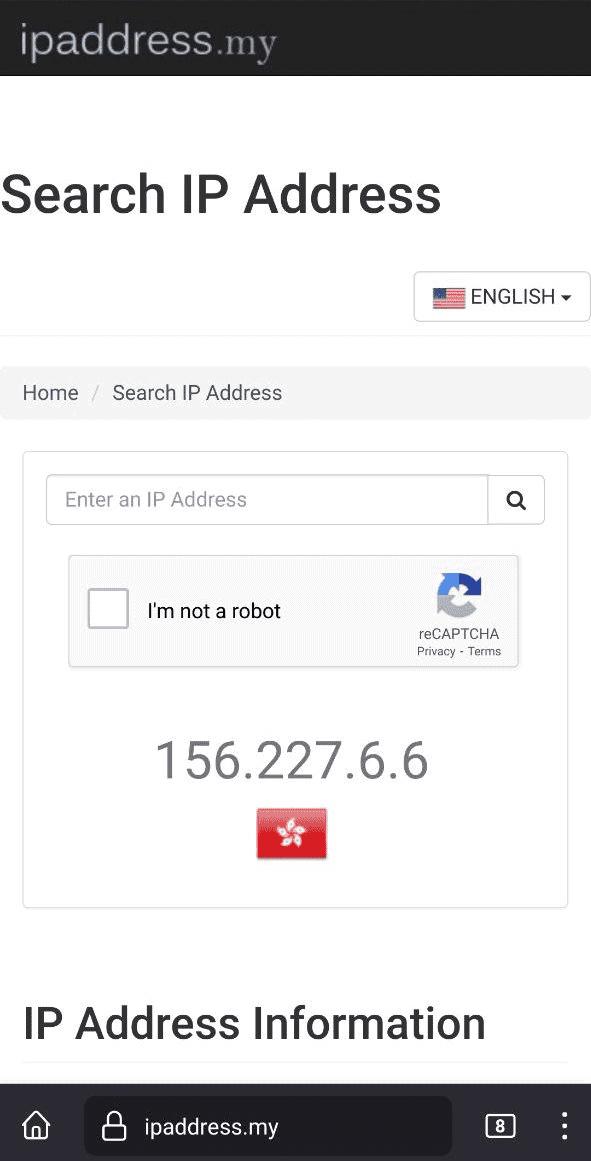
Wy starte de tunnel en gean nei de browser nei de webside dy't ús adres werjaan
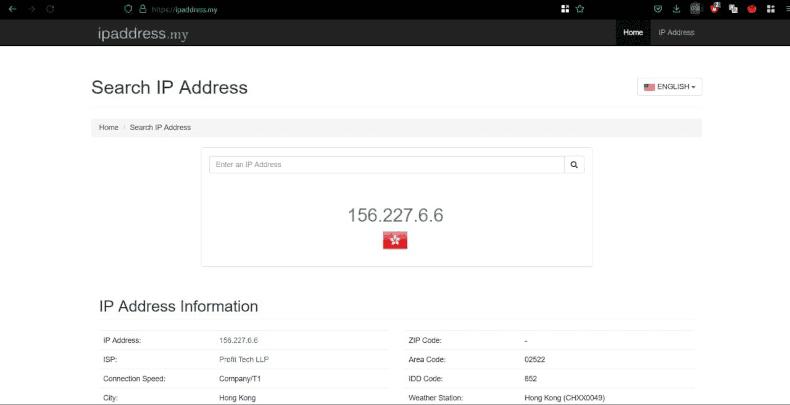
Om maklik in VPN ta te foegjen oan jo tillefoan, ynstallearje in programma foar it generearjen fan qr-koades op 'e tsjinner:
apt install -y qrencodeAs jo yn 'e konfiguraasjemap binne, meitsje de folgjende stap:
qrencode -t ansiutf8 -r myphone.conf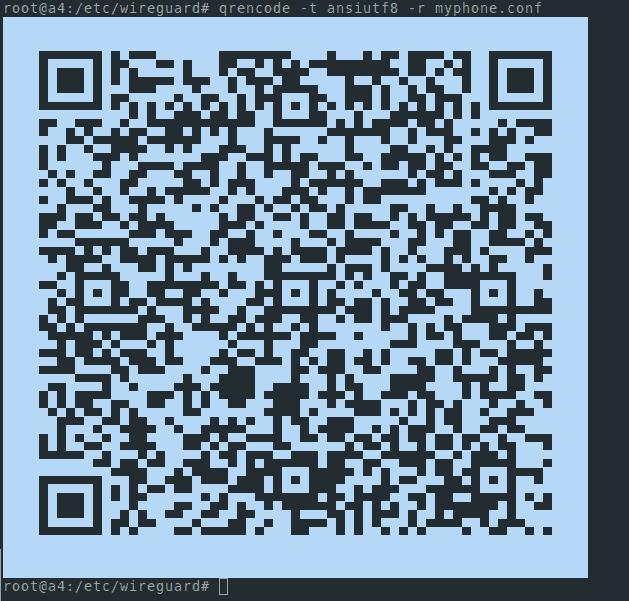
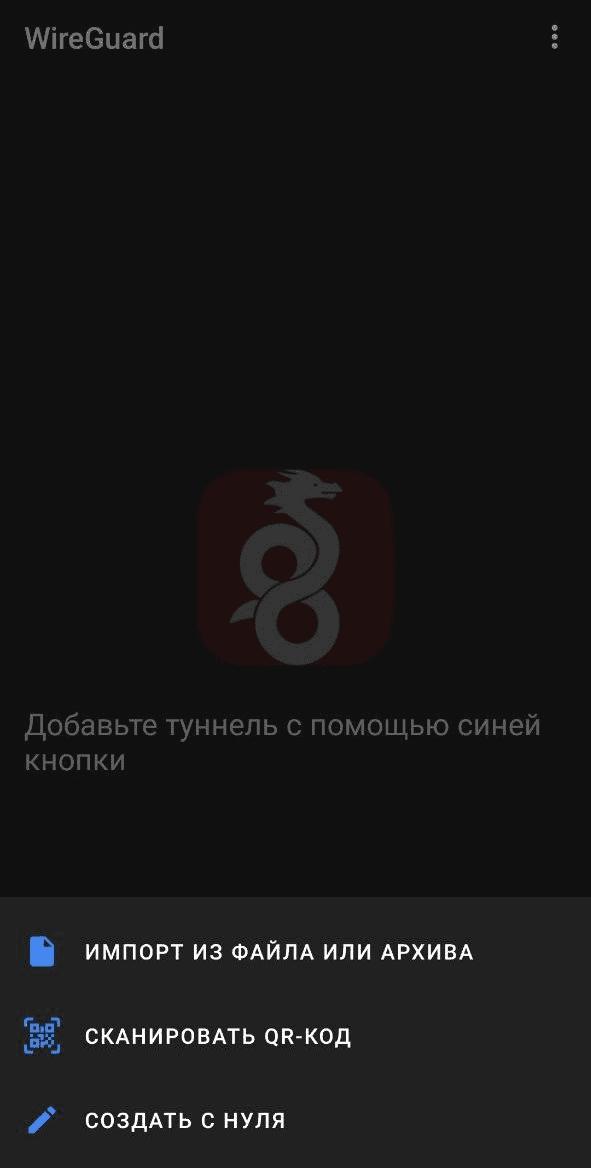
Dan geane wy de Wireguard-app yn op 'e tillefoan, druk op + om in nije tunnel te meitsjen, selektearje scan de QR-koade, scan it, skeakelje de VPN yn. Folgjende sille wy kontrolearje dat wy it adres fan ús server werjaan troch elke boarne te brûken dy't it útfier IP-adres werjaan.
Jo hawwe it dien!
