


Tsjintwurdich binne VPN- en proxy-technologyen hieltyd mear yn fraach. Brûkers brûke se foar feilige ynternet tagong, it omgean fan sensuer en beskerming tsjin eksterne bedrigingen. As jo ferbine mei sa'n server, reizget al jo ferkear troch in fersifere tunnel, en de server wurdt jo poarte nei it netwurk.
Klassike protokollen lykas OpenVPN of WireGuard prestearje goed ûnder stabile omstannichheden, mar hawwe faak lêst fan snelheidsferlies by minne ferbiningen mei hege pakketferlies (mobyl netwurk, iepenbiere Wi-Fi, lannen mei strange sensuer). Hjir komme moderne protokollen lykas Hysteria2 en TUIC yn it spul. Se binne boud boppe op QUIC, en biede hege snelheid, lege latency en effektive ferkearsfertsjustering lykas gewoane HTTPS (HTTP/3).
Hysteria2 brûkt it "Brutal" algoritme, dat de beskikbere bânbreedte agressyf brûkt. TUIC (ferzje 5) wurdt karakterisearre troch minimale overhead, poerbêste UDP-stipe en it opsetten fan 0-RTT-ferbiningen.
Yn dit artikel sille wy it ynstellen fan 'e server op Ubuntu/Debian en it ferbinen fanút Windows trochrinne.
Wat jo nedich hawwe: in VPS mei Ubuntu 22.04/24.04 of Debian 12, root tagong, en it IP-adres fan 'e server. Gjin domein is fereaske.
Ferbine mei de server
Windows (PuTTY): iepenje PuTTY, fier YOUR_SERVER_IP yn as host, 22 as poarte, en meld jo oan as root mei it wachtwurd fan it e-postadres fan jo VPS-provider.
Linux/macOS (terminal):
ssh root@YOUR_SERVER_IPAlle ûndersteande kommando's wurde op 'e server útfierd, yn deselde sesje.
Server tarieding (Ubuntu / Debian)
IP-trochstjoering ynskeakelje
Hjirmei kin de tsjinner kliïntpakketten fierder trochstjoere nei it ynternet.
nano /etc/sysctl.confFier in wachtwurd yn of meitsje in wachtwurd oan (brûk allinnich Ingelske letters en sifers, gjin spaasjes).
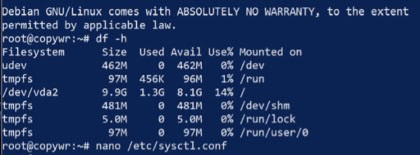
Sykje en ûntkommentearje (ferwiderje it # oan it begjin) of foegje de folgjende rigel ta:
net.ipv4.ip_forward=1
Bewarje it bestân (Ctrl+O, Enter) en slút ôf (Ctrl+X). Tapasse de wizigingen sûnder opnij te starten:
sysctl -pNAT-ynstelling (maskering)
Dizze ynstelling lit kliïnten tagong krije ta it ynternet fia jo server mei it IP-adres dêrfan.
Fyn de namme út fan jo eksterne netwurkynterface (dejinge dy't nei it ynternet rjochte is):
ip link show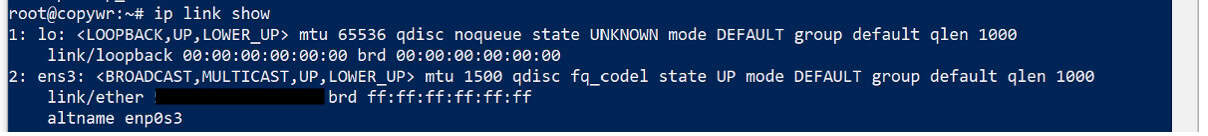
Gewoanlik is dit eth0, ens3, of enp1s0. Kopiearje of ûnthâld it, en foegje dan de maskeringsregel ta oan iptables - ferfang eth0 mei jo eigen ynterfacenamme:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables-regels opslaan
Om te foarkommen dat de regels weromset wurde nei in opnij starte fan 'e server, moatte se bewarre wurde.
apt update
apt install iptables-persistent -y
netfilter-persistent save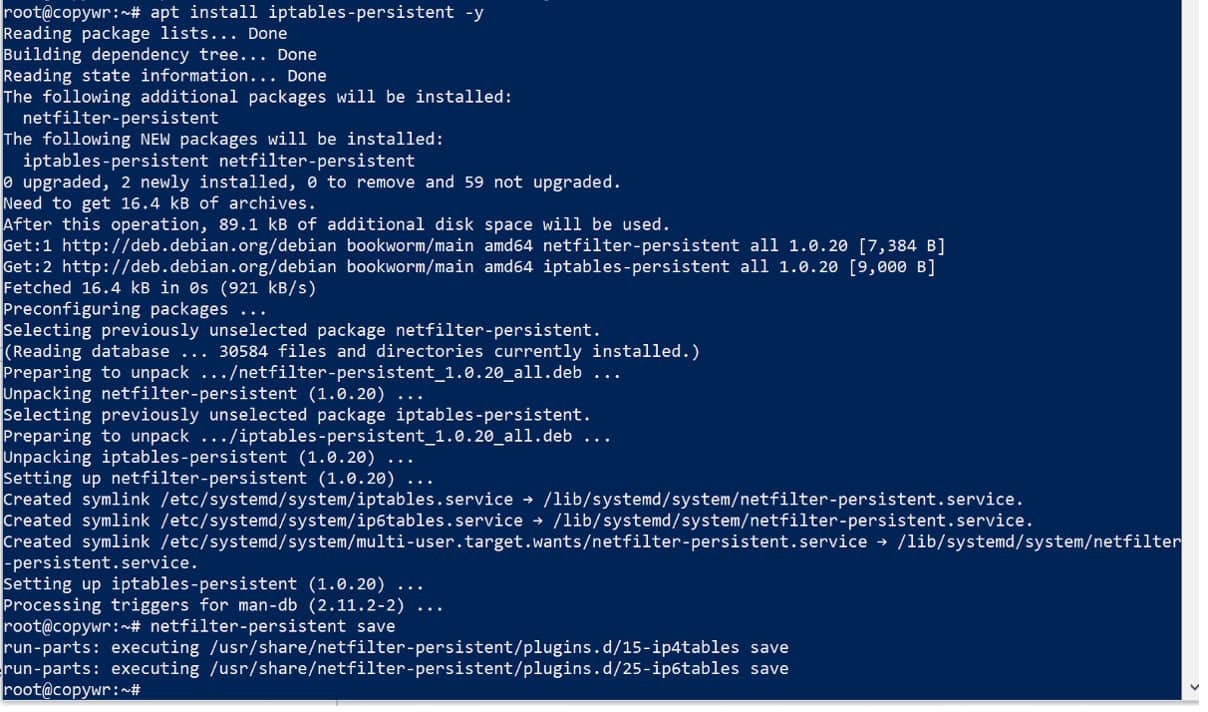
Tidens de ynstallaasje kinne jo in fraach sjen om de hjoeddeiske IPv4/IPv6-regels op te slaan - antwurdzje beide kearen "Ja".
Firewall-ynstelling (UFW)
Wy iepenje alle poarten dy't wy nedich hawwe fuortendaliks, dus wy hoege letter net werom te kommen nei dizze stap: 22 foar SSH (dit oerslaan soe jo bûten de server hâlde), 443/udp foar Hysteria2, en 8443/udp foar TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
De útfier fan ufw-status moat alle trije regels as aktyf listje.
Hysterie2
Ynstallearjen fan de Hysteria2-tsjinner
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
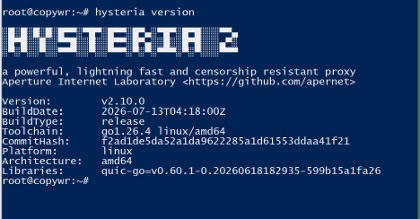
Soargje derfoar dat de ferzje-útfier sûnder flaters ferskynt - dit befêstiget dat it binêre bestân goed wurket.
In selsûndertekene SSL-sertifikaat oanmeitsje
Wy hawwe ús eigen fersiferingssleutels nedich om it ferkear tusken jo kompjûter en de server te beskermjen. Omdat wy gjin domein hawwe, sille wy in selsûndertekene sertifikaat generearje dat 365 dagen jildich is. Dêrom moatte jo letter "Skip Cert Verify" yn 'e kliïnt ynskeakelje.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Sawol cert.crt as private.key moatte neamd wurde.
It konfiguraasjebestân oanmeitsje
nano /etc/hysteria/config.yamlPlak it folgjende, en ferfang YOUR_PASSWORD mei jo eigen wachtwurd (allinich Ingelske letters en sifers, gjin spaasjes):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true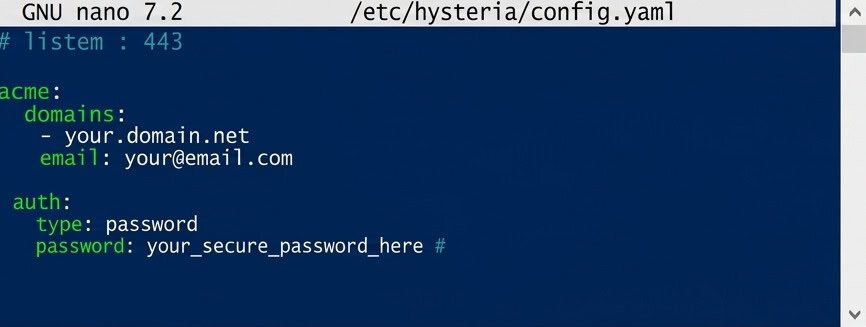
It maskerblok makket dat de server derút sjocht as in gewoane webside as immen syn IP-adres yn in browser iepenet, ynstee fan tekens fan in proxy te sjen litten.
Bewarje (Ctrl+O, Enter) en slút (Ctrl+X).
Automatysk opstarten ynstelle
nano /etc/systemd/system/hysteria.service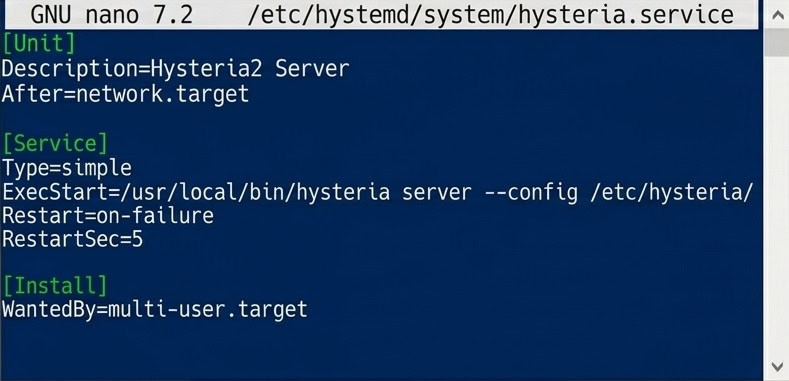
It systemd-ienheidsbestân foar Hysteria2 autostart.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service
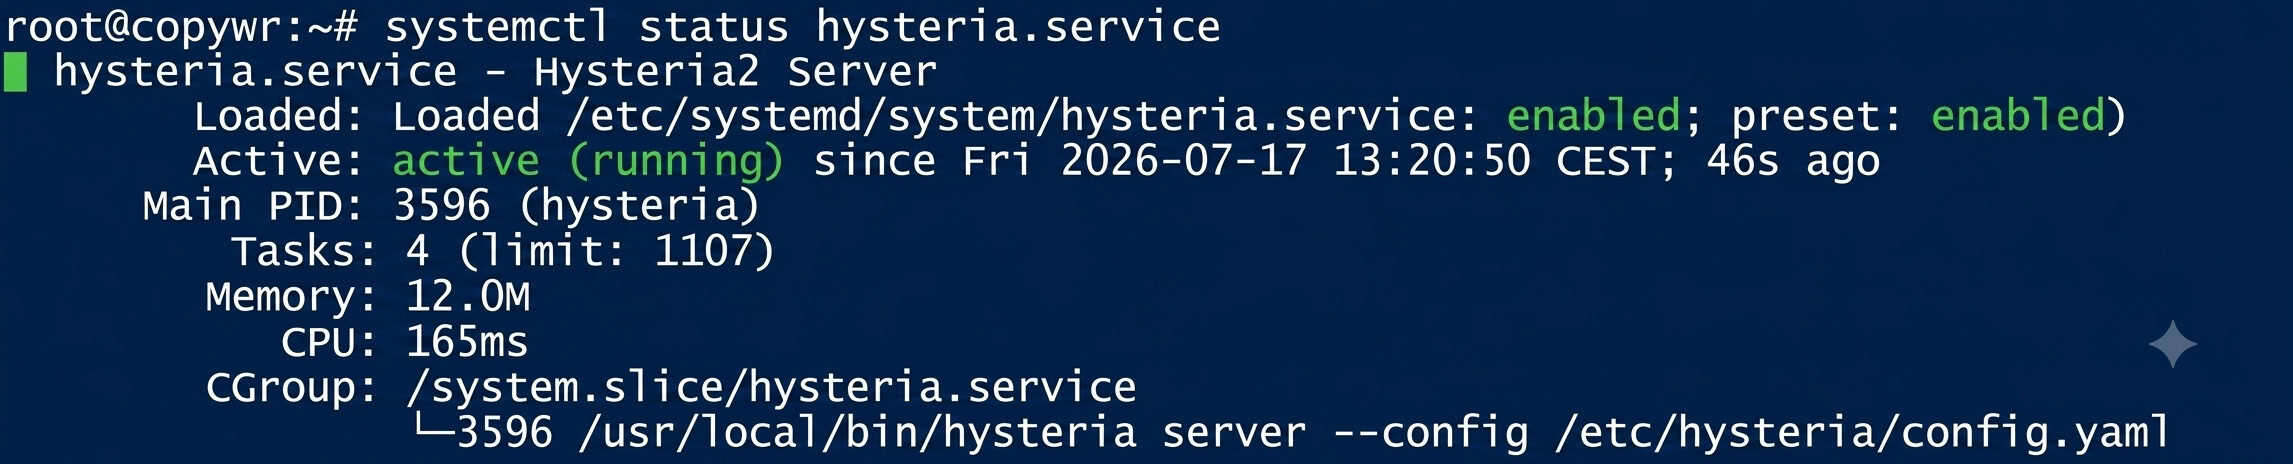
De status moat aktyf (rinnend) sjen litte. As de konsole "fêst sit" yn 'e logwerjefte, druk dan op Q om it te sluten.
TUIC v5
TUIC downloade en ynstallearje
mkdir -p /usr/local/sbin/tuicKontrolearje de beskikbere releases:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10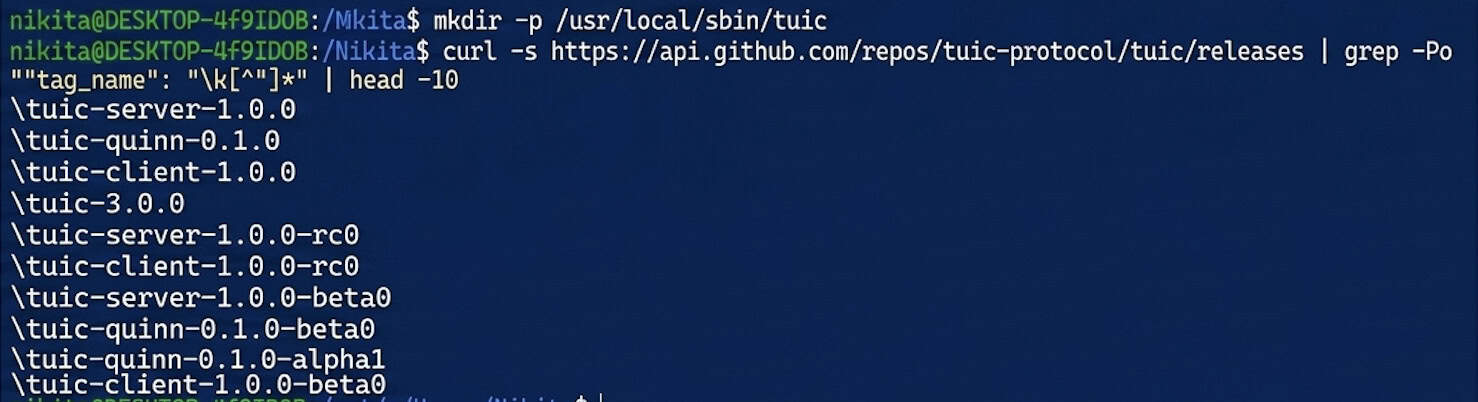
Download it binêre bestân fan 'e server - ferfang it hjoeddeiske ferzjenûmer foar 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version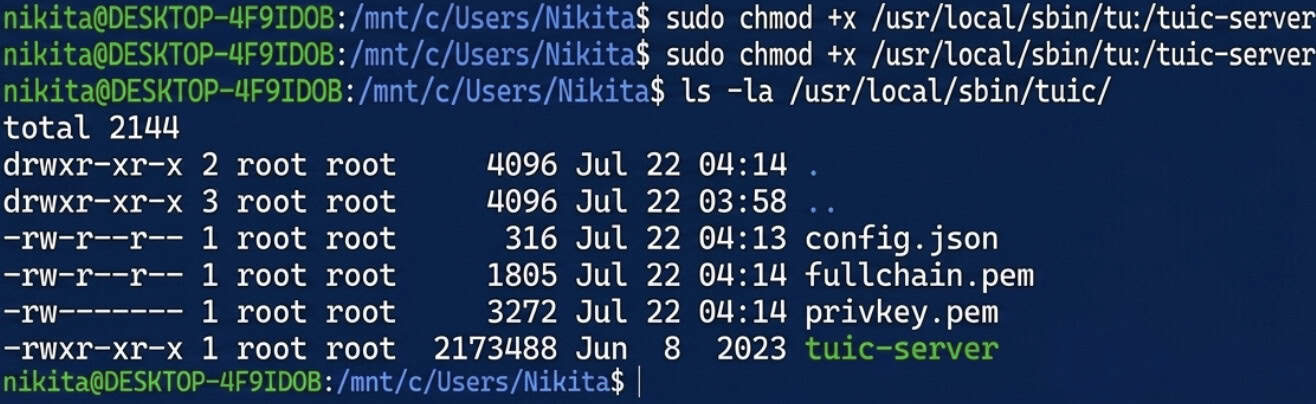
In selsûndertekene sertifikaat oanmeitsje foar TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/
In UUID generearje
apt install uuid-runtime -y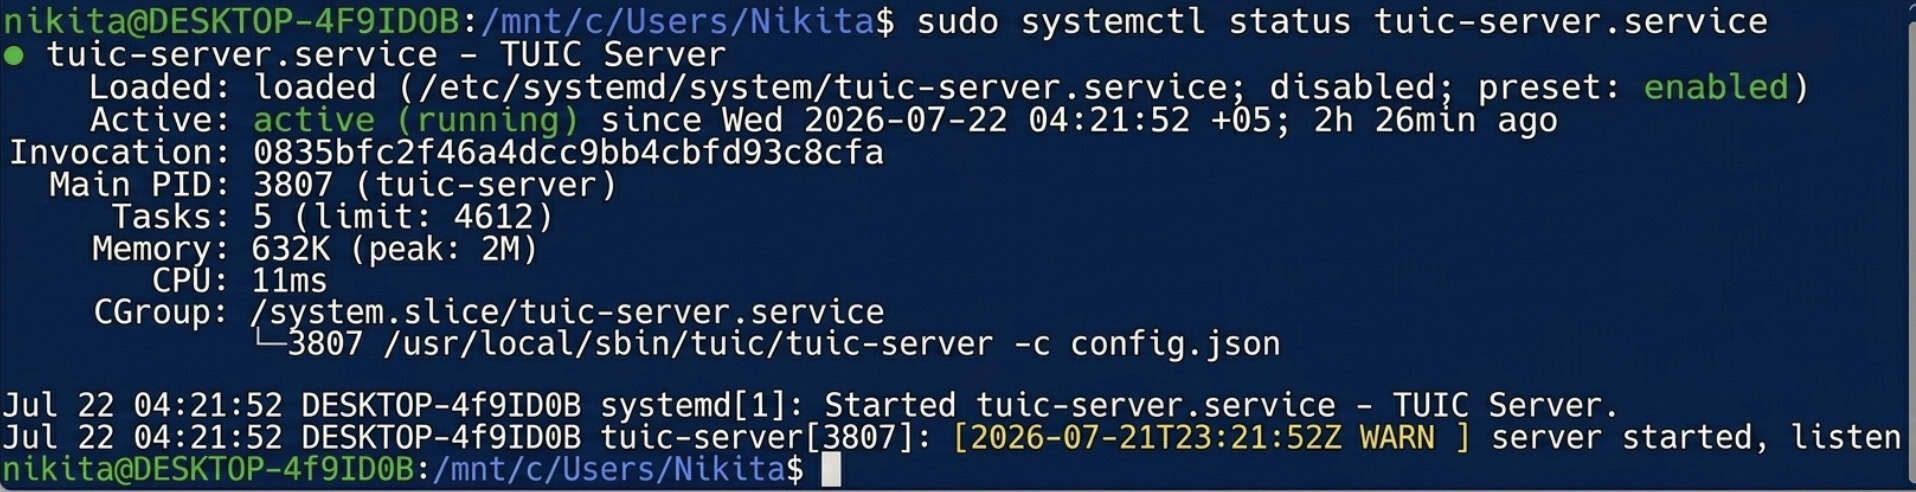
uuidgen
Kopiearje de resultearjende UUID - jo sille it nedich hawwe sawol yn 'e serverkonfiguraasje hjirûnder as yn' e kliïntynstellingen.
It konfiguraasjebestân oanmeitsje
De foltôge config.json foar de TUIC-tsjinner:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}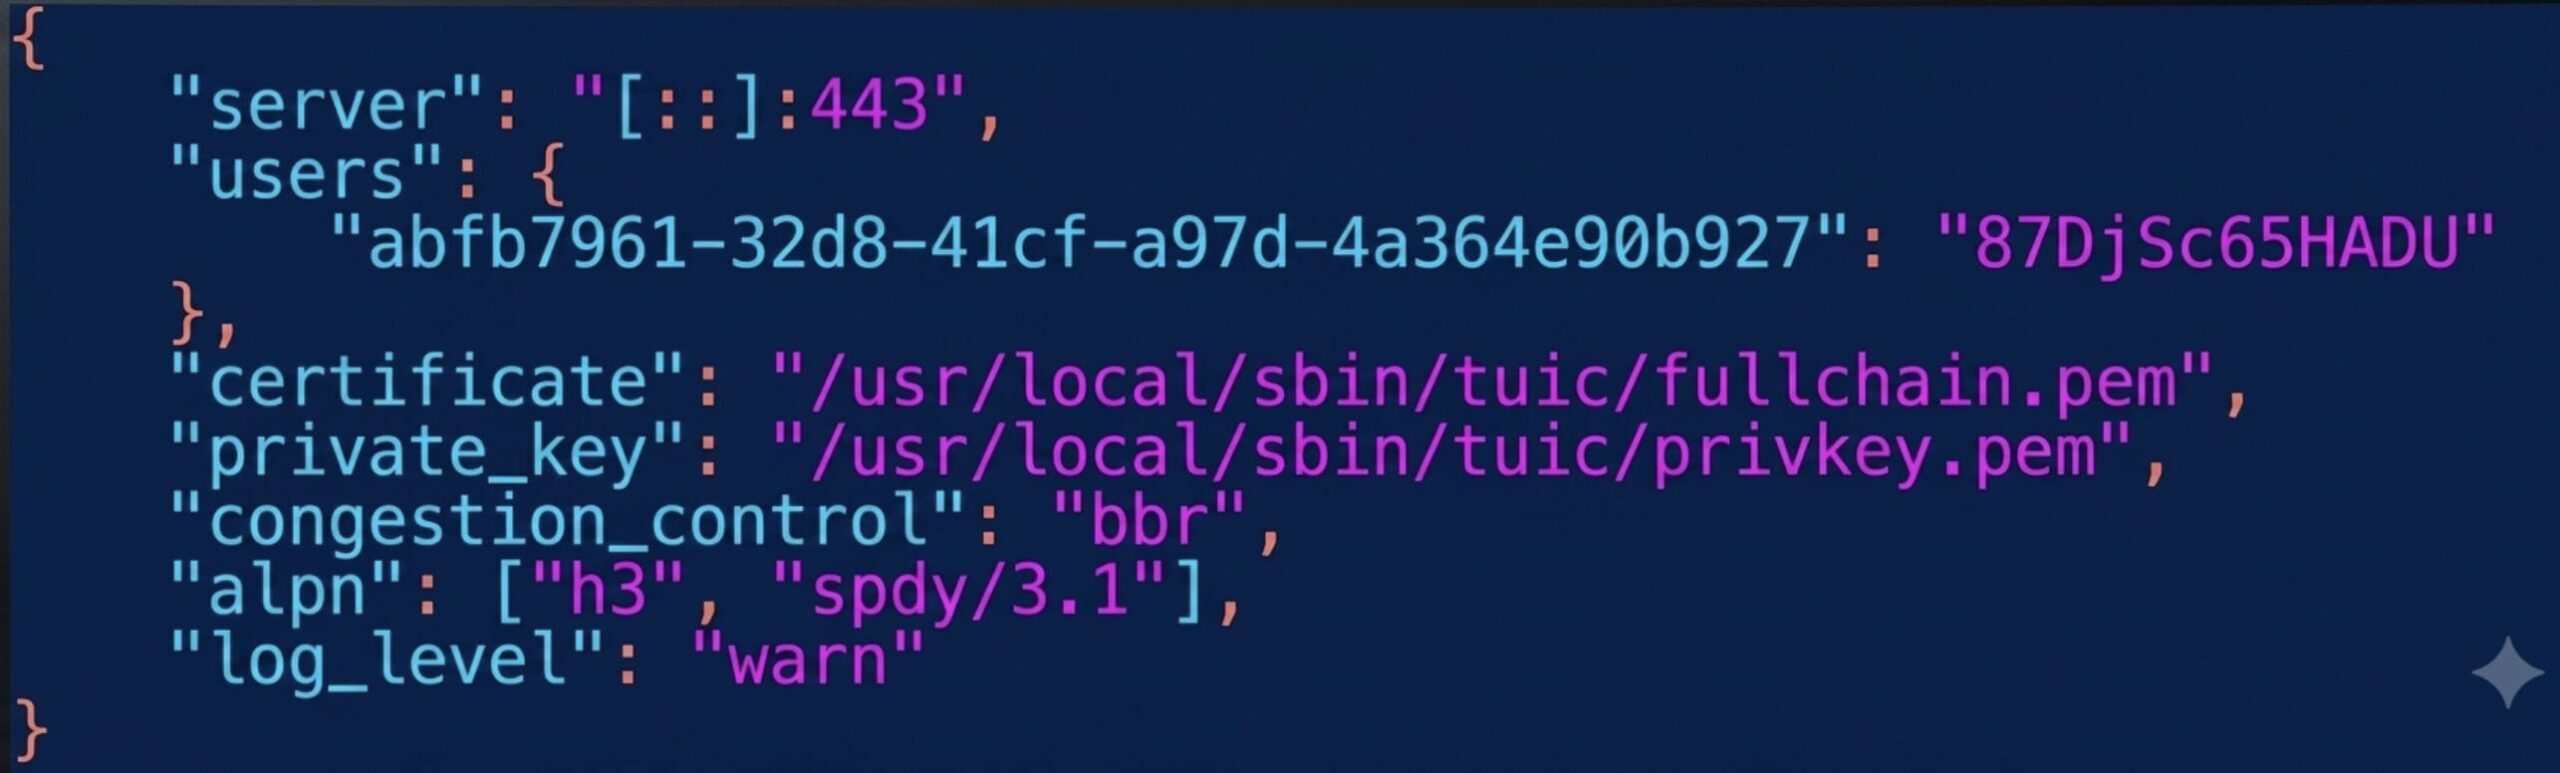
Wy brûke hjir poarte 8443, om't 443 al yn gebrûk is troch Hysteria2. Ferfang YOUR_UUID mei de wearde fan stap 4.3 en YOUR_TUIC_PASSWORD mei jo eigen wachtwurd.
Bewarje (Ctrl+O, Enter) en slút (Ctrl+X).
Testen fan in hânmjittige start
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json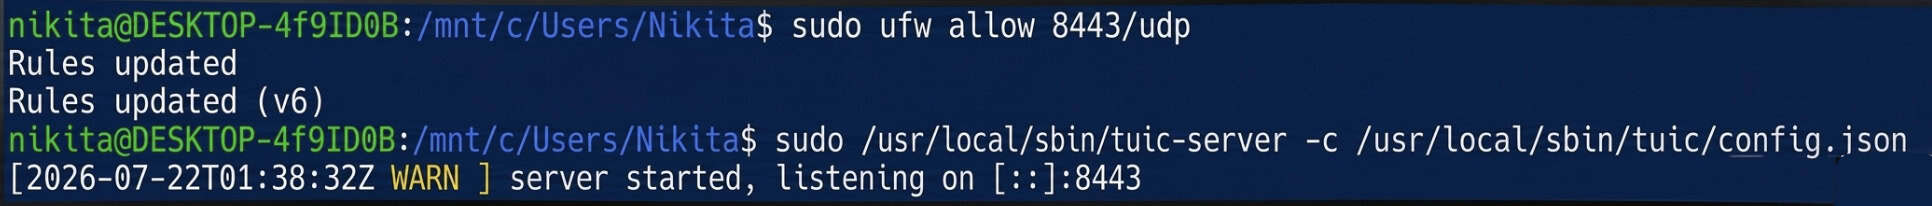
As der gjin flaters ferskine, is de konfiguraasje jildich. Stopje it mei Ctrl+C en gean troch nei it ynstellen fan autostart.
Automatysk opstarten ynstelle
nano /etc/systemd/system/tuic-server.service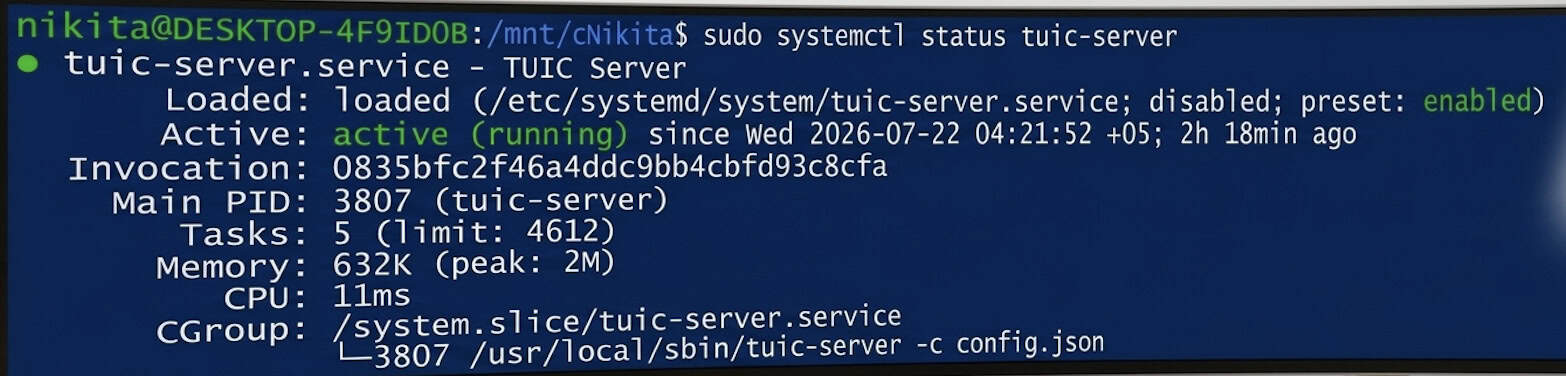
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
De status moat aktyf (rinnend) oanjaan.
No rinne twa fan 'e bêste en rapste moderne protokollen parallel op 'e server, beide ferklaaid as gewoan QUIC/HTTPS-ferkear: Hysteria2 op 'e standertpoarte 443/udp, en TUIC v5 op poarte 8443/udp.
Ferbine fanút Windows
Hiddify ynstallearje
Download en ynstallearje Hiddify foar Windows fan 'e offisjele webside: https://hiddify.com. Klik troch it ynstallaasjeprogramma mei "Folgjende" / "Ynstallearje". As Windows SmartScreen ferskynt, kies dan "Mear ynfo" → "Ride anyway".
Hysteria2-profyl
Klik op + (Nij profyl) → "Hânmjittige ynfier" → protokol Hysteria2 , en folje yn:
|
Fjild |
Wearde |
|
Profylnamme |
Myn Hysteria2-tsjinner |
|
Adres |
JO_SERVER_IP |
|
Haven |
443 |
|
Wachtwurd |
it wachtwurd fan stap 3.3 |
|
SNI |
JO_SERVER_IP |
|
Sertifikaatferifikaasje oerslaan |
On |
Skip Cert Verify moat ynskeakele wurde, om't it sertifikaat selsûndertekene is - der sit gjin betroubere sertifikaatautoriteit efter.
TUIC v5-profyl
Klik op + (Nij profyl) → "Hânmjittige ynfier" → protokol TUIC , en folje yn:
|
Fjild |
Wearde |
|
Profylnamme |
Myn TUIC-tsjinner |
|
Adres |
JO_SERVER_IP |
|
Haven |
8443 |
|
UUID |
de UUID fan stap 4.3 |
|
Wachtwurd |
it wachtwurd fan stap 4.4 |
|
Kontrôle fan ferstopping |
bbr |
|
SNI |
JO_SERVER_IP |
|
Sertifikaatferifikaasje oerslaan |
On |
Ferbine en ferifiearje
Selektearje in profyl, en klik dan op de grutte rûne knop "Ferbine". De status moat feroarje nei "Ferbûn".
Om te befestigjen dat it ferkear eins fia jo server trochstjoerd wurdt, iepenje in IP-kontrôletsjinst yn jo browser - it werjûne adres moat oerienkomme mei YOUR_SERVER_IP.
Konklúzje
Troch dizze hantlieding yn te foljen, hawwe jo twa hege-snelheidsprotokollen fan 'e folgjende generaasje dy't parallel rinne op jo server: Hysteria2 op poarte 443/UDP en TUIC v5 op poarte 8443/UDP. Beide protokollen ferklaaie it oerdroegen ferkear as in standert fersifere QUIC-ferbining (HTTP/3), wêrtroch in stabile ferbining sels op ekstreem ynstabile kanalen garandearre wurdt.
De konfigurearre profilen kinne net allinich brûkt wurde op Windows, mar ek ymportearre wurde yn 'e Hiddify mobile app foar Android of iOS mei ferlykbere ynstellings.
As jo ferbiningsproblemen hawwe, kontrolearje dan earst de tsjinststatussen mei it systemctl status-kommando hysteria.service (of tuic-server.service), soargje derfoar dat firewallregels aktyf binne (ufw status), en kontrolearje dûbeld dat it IP-adres, UUID en wachtwurden korrekt ynfierd binne. Tink derom: útjûne selsûndertekene sertifikaten binne 365 dagen jildich, dus nei presys ien jier moatte se fernijd wurde mei itselde openssl req-kommando.
