


Yn yr erthygl hon, byddwn yn archwilio pwysigrwydd defnyddwyr Linux wedi'u trefnu'n iawn. Byddwn yn disgrifio hawliau mynediad, gan ddechrau gyda sut i greu a ffurfweddu defnyddwyr ac yn gorffen gyda sut i ganiatáu mynediad i ffeiliau a ffolderi penodol. Byddwn hefyd yn trafod rhai offer diogelwch pwysig, megis sudo a SELinux, sy'n helpu i amddiffyn y system rhag gweithgaredd digroeso.
Pwysigrwydd Rheoli Defnyddwyr a Hawliau Mynediad yn Linux
Yng nghyd-destun Linux, mae rheoli defnyddwyr a hawliau mynediad yn chwarae rhan allweddol. Dychmygwch Linux fel fflat mawr lle mae pob defnyddiwr yn denant a phob ffeil yn ystafell. Mae rheoli defnyddwyr fel neilltuo allwedd unigryw i bob tenant, tra bod hawliau mynediad yn beth y gallant ei wneud yn eu hystafell.
Pan fydd defnyddiwr yn cael ei greu, rhoddir enw a dynodwr unigryw ( UID ) iddo, fel allwedd bersonol i'r fflat. Mae gan y defnyddiwr grŵp hefyd , sy'n ei uno â thenantiaid eraill. Mae'r grŵp fel clwb lle mae aelodau'n rhannu breintiau cyffredin.
Mae hawliau mynediad ffeiliau wedi'u rhannu'n dair categori: perchennog ( defnyddiwr ), grŵp , ac eraill . Gall pob allwedd (defnyddiwr) gael ei hawliau unigryw i ddarllen, ysgrifennu a gweithredu ar gyfer pob categori. Er enghraifft, gall perchennog y ffeil gael hawliau darllen ac ysgrifennu, y grŵp - darllen yn unig, ac eraill - dim byd.
Mae sylw arbennig yn haeddu polisïau diogelwch fel sudo a SELinux , a ddefnyddir mewn systemau Linux. Mae sudo yn orchymyn arbennig sy'n caniatáu i ddefnyddwyr rheolaidd ddefnyddio hawliau uwch-ddefnyddiwr (gwreiddyn) dros dro i gyflawni tasgau penodol sydd fel arfer ar gael i weinyddwyr yn unig. Mae hyn yn helpu i atal gwallau damweiniol neu gamddefnyddio hawliau uwch-ddefnyddiwr. Wrth ddefnyddio sudo , fel arfer mae'n ofynnol i'r defnyddiwr nodi ei gyfrinair i gadarnhau ei hunaniaeth. Ar ôl hyn, gallant weithredu gorchmynion gyda hawliau uwch-ddefnyddiwr (gwreiddyn) yn unol â'r rheolau a osodwyd yn y ffeil sudoers.
Mae SELinux yn haen ychwanegol o ddiogelwch ar gyfer system weithredu Linux. Mae'n monitro pa raglenni a ffeiliau y gellir eu defnyddio yn y system ac yn cyfyngu mynediad iddynt i atal ymyriadau ac ymosodiadau. Mae hyn yn gwneud y gweinydd yn fwy diogel trwy atal ymdrechion hacio neu gamau maleisus.
Creu a Rheoli Defnyddwyr
Sut i Greu Defnyddiwr yn Linux
Fel arfer, caiff defnyddwyr Linux eu creu gyda'r gorchymyn useradd . Er enghraifft, i greu defnyddiwr o'r enw "enw defnyddiwr", byddech chi'n nodi:
useradd usernameSut i Gosod Cyfrinair Defnyddiwr Linux
Ar ôl creu defnyddiwr, nid yw eu cyfrif wedi'i ddiogelu gan gyfrinair. I osod cyfrinair ar gyfer defnyddiwr newydd, defnyddiwch y gorchymyn passwd :
passwd usernameLle mae'r enw defnyddiwr yn enw'r defnyddiwr y mae'r cyfrinair yn cael ei osod ar ei gyfer.
Sut i Weld Rhestr o Ddefnyddwyr yn Linux
I weld rhestr o ddefnyddwyr yn Linux gydag un gorchymyn yn y derfynell, gallwch ddefnyddio'r gorchymyn torri :
cut -d: -f1 /etc/passwdMae'r gorchymyn hwn yn darllen cynnwys y ffeil /etc/passwd , sy'n cynnwys gwybodaeth am bob defnyddiwr.
I gael gwybodaeth am ddefnyddiwr penodol, gallwch ddefnyddio'r gorchymyn:
id usernameBydd hyn yn dangos UID , GID , a Grwpiau'r defnyddiwr.
Dileu Defnyddiwr Linux
I ddileu defnyddiwr, defnyddiwch y gorchymyn userdel :
userdel usernameFodd bynnag, nid yw'r gorchymyn hwn yn dileu'r ffeiliau yng nghyfeiriadur cartref y defnyddiwr. I'w dileu, gallwch ddefnyddio'r opsiwn -r :
userdel -r usernameBydd hyn yn dileu'r enw defnyddiwr defnyddiwr ynghyd â'u cyfeiriadur cartref a'r holl ffeiliau ynddo.
Addasu Defnyddiwr Linux
I addasu gwybodaeth am ddefnyddiwr, defnyddiwch y gorchymyn usermod . Mae'r offeryn yn defnyddio'r gystrawen:
usermod argument userMae rhestr lawn o ddadleuon posibl i'w gweld yn help y cyfleustodau:
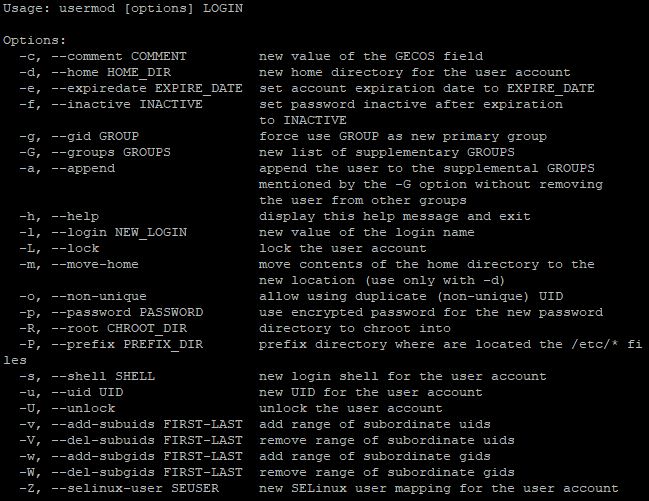
Er enghraifft, i newid cyfeiriadur cartref defnyddiwr, byddech chi'n defnyddio'r gorchymyn:
usermod -d /new/path/to/directory usernameCreu a Rheoli Grwpiau Defnyddwyr yn Linux
Mae grwpiau defnyddwyr yn Linux yn caniatáu i weinyddwyr grwpio defnyddwyr sydd â hawliau mynediad tebyg. Mae hyn yn hwyluso rheolaeth hawliau mynediad ac yn gwella diogelwch system trwy alluogi hawliau i gael eu gosod ar lefel grŵp, yn hytrach na gwneud hynny ar gyfer pob defnyddiwr yn unigol. Er enghraifft, byddwn yn ystyried y grŵp datblygwyr gyda'r gweinyddwr defnyddwyr.
Sut i Greu Grŵp Defnyddwyr yn Linux
I greu grŵp newydd, defnyddiwch y gorchymyn groupadd gydag enw'r grŵp newydd:
sudo groupadd group_nameYn ein hesiampl, byddai'r gorchymyn yn edrych fel hyn:
sudo groupadd developersSut i Dileu Grŵp Defnyddwyr yn Linux
I ddileu grŵp, defnyddiwch y gorchymyn groupdel :
sudo groupdel group_nameFelly, mae'r gorchymyn:
sudo groupdel developersBydd yn dileu'r grŵp o'r enw datblygwyr.
Ychwanegu Defnyddwyr i Grŵp
I ychwanegu defnyddiwr at grŵp penodol, defnyddiwch y gorchymyn usermod :
sudo usermod -aG group_name user_nameEr enghraifft:
sudo usermod -aG developers adminBydd y gorchymyn hwn yn ychwanegu'r defnyddiwr o'r enw admin at y grŵp datblygwyr .
Tynnu Defnyddwyr o Grŵp
I gael gwared ar ddefnyddiwr o grŵp, defnyddiwch y gorchymyn deluser :
sudo deluser user_name group_nameY gorchymyn i gael gwared ar y gweinyddwr defnyddiwr o'r grŵp datblygwyr :
sudo deluser admin developersGweld Rhestrau Grwpiau yn Linux
I weld rhestr o'r holl grwpiau yn y system, defnyddiwch y gorchymyn cat gyda'r ffeil /etc/group :
cat /etc/groupBydd y gorchymyn hwn yn dangos rhestr o'r holl grwpiau yn y system.
Gwirio Aelodaeth Grŵp Defnyddwyr
Ar ôl cyflawni gweithredoedd, gallwch wirio pa grwpiau y mae defnyddiwr yn perthyn iddynt gan ddefnyddio'r gorchymyn grwpiau:
groups user_nameFelly, rydym wedi archwilio hanfodion rheoli grwpiau defnyddwyr yn Linux. Nawr, gadewch i ni symud ymlaen i'r cam nesaf - archwilio'r aseiniad hawliau mynediad i ffeiliau a chyfeiriaduron. Mae'r broses hon yn caniatáu penderfynu pa gamau y gall defnyddwyr neu grwpiau eu cyflawni o ran ffeiliau a chyfeiriaduron penodol, gan sicrhau rheolaeth diogelwch effeithiol a mynediad at adnoddau system.
Neilltuo Hawliau Mynediad i Ffeiliau a Chyfeiriaduron
Cynrychiolaeth Symbolaidd o Hawliau Mynediad
Fel rydyn ni eisoes wedi darganfod, mae 3 chategori o ddefnyddwyr yn Linux: perchennog ( defnyddiwr ), grŵp , ac eraill . Gall pob un ohonyn nhw feddu ar grwpiau penodol o fynediad i ffeiliau neu gyfeiriaduron:
- Darllen (Darllen - r): Yn caniatáu edrych ar gynnwys ffeil neu gyfeiriadur.
- Ysgrifennwch (Ysgrifennwch - w): Yn darparu'r gallu i addasu ffeil neu greu ffeil newydd y tu mewn i'r cyfeiriadur. Ar gyfer cyfeiriadur, mae hyn hefyd yn caniatáu dileu ffeiliau ohono.
- Gweithredu (Cyflawni - x): Yn caniatáu gweithredu'r ffeil (os yw'n ffeil gweithredadwy) neu fynd i mewn i'r cyfeiriadur (os yw'n gyfeiriadur).
Mewn systemau teulu Linux, cynrychiolir hawliau mynediad gan gyfres o 10 nod. Mae'r nod cyntaf yn nodi'r math o ffeil (ffeil rheolaidd, cyfeiriadur, ac ati), ac mae'r naw sy'n weddill yn dri grŵp o dri nod ar gyfer pob un o'r grwpiau defnyddwyr. Er mwyn deall, gadewch i ni ystyried enghraifft.
Hawliau mynediad -rwxr-xr-- yn golygu:
- Mae'r nod cyntaf (-) yn nodi'r math o ffeil (yn yr achos hwn, ffeil reolaidd).
- Mae tri nod ar gyfer y perchennog (rwx) yn dangos bod gan y perchennog hawliau darllen, ysgrifennu a gweithredu.
- Mae tri nod ar gyfer y grŵp (rx) yn nodi bod gan aelodau'r grŵp hawliau darllen a gweithredu yn unig.
- Mae tri nod ar gyfer eraill (r--) yn golygu mai dim ond y ffeil y gall defnyddwyr eraill ei darllen.
Mae hawliau mynediad yn cael eu gosod gan ddefnyddio'r gorchymyn chmod , ac mae'r cystrawen fel a ganlyn:
chmod [options] mode file(s)ble:
- [opsiynau] - paramedrau ychwanegol, megis -R ar gyfer newid yn rheolaidd hawliau mynediad mewn cyfeiriadur a'i is-gyfeiriaduron.
- modd - llinyn arbennig sy'n nodi pa hawliau mynediad sy'n cael eu newid ac ar gyfer pwy. Gall y modd gael ei bennu gan symbolau (r, w, x) a didau (0 neu 1). Gellir defnyddio gwerthoedd rhifol modd hefyd (byddwn yn siarad amdanynt yn nes ymlaen)
- ffeil(iau) - ffeiliau neu gyfeiriaduron y cymhwysir newidiadau iddynt.
Mae'r cyfleustodau hwn yn arf eithaf pwerus, felly dim ond ychydig o orchmynion sylfaenol y byddwn yn edrych arnynt fel enghraifft.
Newid hawliau mynediad i ffeil fel bod gan y perchennog hawliau darllen ac ysgrifennu, hawliau darllen yn unig sydd gan y grŵp, ac nid oes gan ddefnyddwyr eraill unrhyw hawliau:
chmod u=rw,g=r,o= filenameGosodwch hawliau mynediad i bob defnyddiwr ddarllen ac ysgrifennu at ffeil:
chmod a+rw filenameNewidiwch hawliau mynediad yn rheolaidd ar gyfer pob ffeil ac is-gyfeiriadur mewn cyfeiriadur:
chmod -R u+rwx directoryCynrychiolaeth Rhifol o Hawliau Mynediad
Yn y cynrychioliad rhifol, mae gan bob categori defnyddiwr (perchennog, grŵp, eraill) ei rif, ac mae'r cyfuniad o'r rhifau hyn yn gosod yr hawliau mynediad terfynol. Yn debyg i symbolaidd, mae gan bob un o'r tri hawl ei werth, ond mewn rhifol:
- Darllen (darllen) - gwerth 4
- Ysgrifennu (ysgrifennu) - gwerth 2
- Cyflawni (gweithredu) - gwerth 1
Defnyddir gwerthoedd rhifol hefyd i bennu'r math o ddefnyddiwr:
- Perchennog ffeil (defnyddiwr) - y digid cyntaf
- Grŵp perchennog (grŵp) - yr ail ddigid
- Defnyddwyr eraill (eraill) - y trydydd digid
Felly, mae cynrychioliad rhifol llawn hawliau mynediad ffeil yn cynnwys tri digid, pob un yn cynrychioli swm y gwerthoedd hawliau ar gyfer categori defnyddiwr penodol. Mae hyn ychydig yn fwy cyfleus na defnyddio 10 nod mewn cynrychiolaeth symbolaidd. Byddai rheolaeth yn yr achos hwn yn edrych fel a ganlyn:
chmod XYZ filelle mae X , Y , a Z yn rhifau sy'n cynrychioli hawliau mynediad ar gyfer y perchennog, y grŵp, a defnyddwyr eraill yn y drefn honno.
Er enghraifft, i roi hawliau mynediad llawn i'r perchennog (darllen, ysgrifennu, a gweithredu), a bod y grŵp a defnyddwyr eraill yn darllen a gweithredu yn unig, gallech ddefnyddio'r gorchymyn:
chmod 755 fileGadewch i ni ystyried enghreifftiau eraill:
chmod 700 fileDim ond y perchennog sydd â hawliau i ddarllen, ysgrifennu a gweithredu, tra nad oes gan y grŵp a defnyddwyr eraill unrhyw hawliau mynediad.
chmod 644 fileMae gan y perchennog hawliau i ddarllen ac ysgrifennu, tra bod gan y grŵp a defnyddwyr eraill hawliau darllen yn unig.
chmod 751 fileMae gan y perchennog hawliau llawn, mae gan y grŵp hawliau darllen a gweithredu, a dim ond hawliau gweithredu sydd gan ddefnyddwyr eraill.
Fel y soniasom yn gynharach, mae gan yr offeryn ymarferoldeb helaeth iawn. Mewn rhai achosion, nid yw'r opsiynau sydd ar gael yn yr adran "help" yn ddigonol:
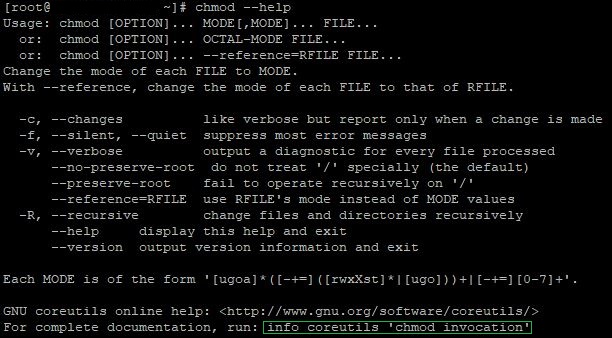
Rhowch sylw i'r llinell olaf. Mae defnyddio'r gorchymyn hwn yn agor dogfennaeth fanylach ar yr offeryn. Gallwch hefyd ymweld â thudalen Wicipedia swyddogol y cyfleustodau , lle gallwch ddod o hyd i wybodaeth fanwl am Chmod.
Casgliad
Mae defnyddwyr Linux a'u rheolaeth yn hollbwysig ar gyfer diogelwch a gweithrediad sefydlog yr OS. Yn yr erthygl hon, rydym wedi tynnu sylw at bwysigrwydd rheoli hawliau defnyddwyr a mynediad effeithiol yn Linux, gan gwmpasu creu a rheoli defnyddwyr, gweithio gyda grwpiau defnyddwyr, a phennu hawliau mynediad i ffeiliau a chyfeiriaduron.
