


Значную ролю ў забеспячэнні карэктнай працы электроннай пошты гуляе дыягностыка паштовых сервераў. Гэта дазваляе выяўляць і вырашаць праблемы, звязаныя з адпраўкай, атрыманнем і апрацоўкай паведамленняў электроннай пошты. Адным з ключавых фактараў дыягностыкі з'яўляецца выкарыстанне фільтраў на паштовых серверах, якія забяспечваюць абарону ад спаму, вірусаў і іншых пагроз бяспекі.
У гэтым артыкуле будуць разгледжаны як знешнія сэрвісы, якія дапамагаюць праверыць працу паштовага сервера збоку, так і ўнутраныя інструменты, якія дазваляюць запускаць дыягностыку непасрэдна на серверы. Усе дзеянні, у якасці прыкладу, будуць выконвацца на прыватным серверы пад кіраваннем АС Ubuntu 20.04.6 з наладжаным рашэннем у выглядзе Postfix і Dovecot, аднак прадстаўленыя метады прыдатныя практычна для любой аперацыйнай сістэмы і паштовых кліентаў.
Онлайн сэрвісы для праверкі паштовага сервера
Першы і самы важны крок - праверка з дапамогай знешніх онлайн-сэрвісаў. Такім чынам вы можаце праверыць паштовы сервер на прадмет уздзеяння, налады SPF, DKIM і DMARC, а таксама праверыць рэпутацыю IP-адрасоў, з якіх адпраўляецца электронная пошта. У большасці выпадкаў выкарыстанне толькі гэтых сродкаў можа прывесці да жаданых вынікаў.
Спынімся дэталёва з асноўнымі службамі праверкі і іх функцыянальнасцю:
MxToolBox дазваляе праверыць практычна ўсе даступныя параметры паштовых сервераў. Сэрвіс прадастаўляе інструменты для праверкі ўсіх запісаў даменаў, агульнай даступнасці даменаў, праверкі SSL-сертыфікатаў, стану IP-адраса і многага іншага. Для дыягностыкі трэба перайсці на старонку сэрвісу , увесці IP-адрас або дамен, выбраць патрэбны інструмент і запусціць праверку.
Падрабязны спіс усіх даступных інструментаў паказаны на скрыншоце:
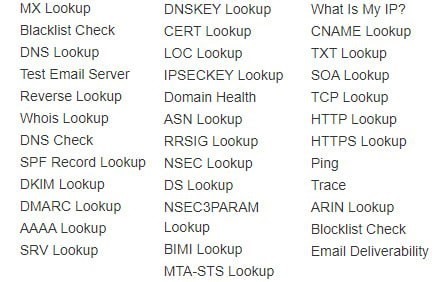
Як паказана вышэй, вэб-сайт таксама правярае наяўнасць IP/дамена ў чорных спісах. Правераныя ўсе асноўныя крыніцы: Spamhaus, Barracuda, SURBL і многія іншыя. Калі адрас знаходзіцца ў якой-небудзь базе дадзеных, сэрвіс выдасць інфармацыю аб прычынах занясення ў чорны спіс. Такім чынам, вы зможаце прыняць меры для ліквідацыі праблемы.
MailTester — другі па папулярнасці інструмент для праверкі паштовых сервераў. Гэты сэрвіс дазваляе карыстальнікам адправіць тэставы ліст на ўнікальны адрас, а затым атрымаць падрабязную справаздачу аб якасці адпраўленага паведамлення. У адрозненне ад MxToolBox, гэты рэсурс больш арыентаваны не на дыягностыку паштовага сервера, а на магчымае паляпшэнне электроннай пошты. Аднак гэта не азначае, што сэрвіс не здольны правесці поўны аналіз сервера адпраўніка. Ён тэстуе дастаўку пошты, праводзіць даследаванні і дае рэкамендацыі па паляпшэнні паштовага сэрвісу ў цэлым.
Каб завяршыць праверку, проста зайдзіце на сайт рэсурсу і атрымайце унікальны адрас электроннай пошты, на які вы хочаце адправіць ліст. Пасля адпраўкі неабходна выбраць «праверыць ацэнку» і пачакаць абнаўлення старонкі. Добры вынік выглядае наступным чынам:
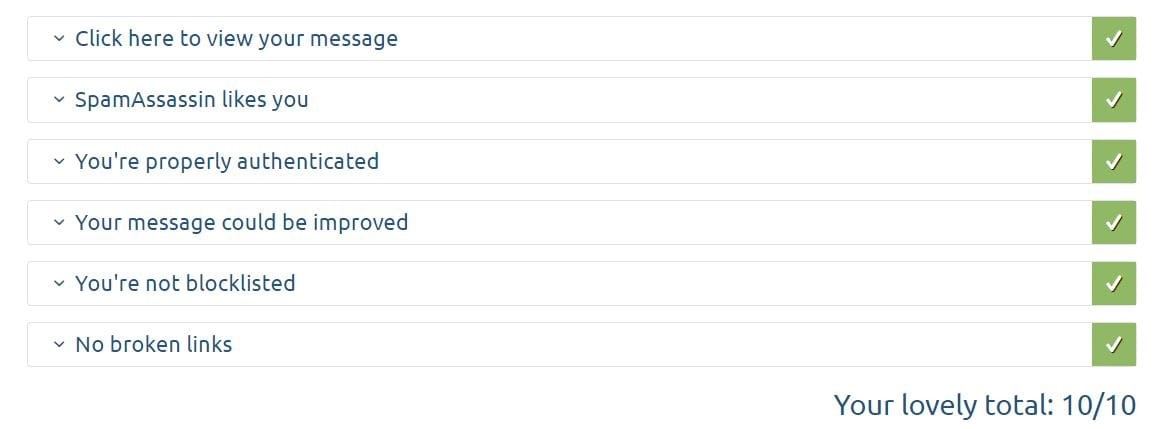
У выпадку ўзнікнення праблем або рэкамендацый сэрвіс паведаміць пра гэта ў адпаведным раздзеле справаздачы.
Вышэйпералічаных сэрвісаў дастаткова для поўнай праверкі паштовага сервера збоку. Яны дазваляюць выявіць магчымыя праблемы з дастаўкай электроннай пошты, праверыць параметры бяспекі, а таксама атрымаць рэкамендацыі па вырашэнні магчымых памылак. Далей мы правядзем тэставанне на баку сервера.
Праверка налад паштовага сервера
Праверка запісаў DNS
Адной з найбольш распаўсюджаных праблем на баку паштовага сервера з'яўляецца няправільная канфігурацыя DNS-запісаў. Вы можаце праверыць іх правільнасць з дапамогай вышэйзгаданых старонніх сэрвісаў. Аднак у некаторых выпадках ліст можа проста не быць дастаўлены на староннюю паштовую скрыню. У гэтым выпадку вам варта ўручную праверыць усе запісы. Для гэтага перайдзіце ў рэдактар DNS і запусціце праверку. У якасці прыкладу возьмем наступныя зыходныя дадзеныя: дамен profit.com, IP-адрас 11.22.33.44, дзе @ можа выкарыстоўвацца ў якасці даменнага імя, калі рэгістратар не дазваляе запаўняць гэтую форму. Не забудзьцеся змяніць значэнні на свае. Не забудзьцеся змяніць значэнні на свае.
Запісы A вызначаюць IP-адрасы паштовых сервераў. Проста кажучы, яны накіроўваюць дамен на адрас паштовага сервера. Гэта павінна выглядаць наступным чынам:
| тып | Гаспадар | значэнне | TTL |
| A | @ | 11.22.33.44 | 1 мін |
Запісы MX з'яўляюцца найважнейшымі для паштовага сервера, яны адказваюць за маршрут дастаўкі пошты. Іншымі словамі, яны накіроўваюць пошту ў паштовую скрыню.
| тып | Гаспадар | значэнне | TTL |
| MX | @ | mail.profit.com | 1 мін |
SPF-запісы паказваюць на серверы, якія могуць адпраўляць электронныя лісты з пэўнага дамена . Звярніце ўвагу: яны публікуюцца як TXT. Пазначана толькі адно з магчымых значэнняў.
| тып | Гаспадар | значэнне | TTL |
| TXT | @ | v=spf1 ip4:11.22.33.44 -all | 1 мін |
Запіс DKIM выкарыстоўваецца для праверкі сапраўднасці электроннай пошты. Павінен утрымліваць згенераваны адкрыты ключ. Аналагічна, пазначаны толькі адзін з варыянтаў значэнняў.
| тып | Гаспадар | значэнне | TTL |
| TXT | s1._domainkey.profit.com | v=DKIM1; k=rsa; p=QWIOJNDSLUB… | 1 мін |
Запіс DMARC — гэта наступны і апошні этап абароны. Ён датычыцца электронных лістоў, якія не прайшлі праверкі SPF і DKIM.
| тып | Гаспадар | значэнне | TTL |
| TXT | _dmarc.profit.com | v=DMARC1; p=няма; адсотак=100; rua=mailto:[электронная пошта абаронена] | 1 мін |
Таксама адным з найважнейшых запісаў для паштовага сервера з'яўляецца запіс PTR . Можна сказаць, што ён працуе адваротна да запісу A , гэта значыць звязвае IP-адрас з даменам. Гэты тып запісу можна дадаць толькі праз запыт у службу тэхнічнай падтрымкі хостынг-правайдэра і праверыць камандай: nslookup IP , дзе IP — гэта адрас вашага сервера. У адказе павінен быць паказаны звязаны дамен.
Праверка порта
Праблемы з закрытымі партамі могуць прывесці і да поўнага збою працы паштовага сервера. Перш за ўсё, неабходна ўдакладніць у правайдэра, ці ёсць з яго боку якія-небудзь абмежаванні на неабходныя парты. Мы не абмяжоўваем кліентаў колькасцю адкрытых партоў ні на якіх выдзеленых , ні на віртуальных серверах . Аднак многія пастаўшчыкі паслуг хостынгу паступаюць інакш.
Праверыць адкрытыя парты можна з дапамогай папярэдне ўсталяванай утыліты netstat . Дастаткова ўвесці каманду:
netstat – natКалі сервер SMTP/IMAP/POP3 усталяваны і настроены, мы ўбачым адпаведныя адкрытыя парты:
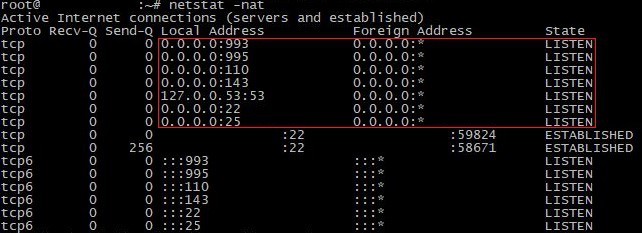
Як бачна на скрыншоце, асноўныя парты паштовага кліента адкрыты, а менавіта: SMTP (25) / IMAPS (143, 993) / POP3S (110, 995). Вы таксама можаце праверыць паштовую службу на кожным порце асобна. У гэтым вам дапаможа інструмент telnet . Давайце разгледзім прыклад POP3, гэта значыць порт 110:
telnet mail.yourdomain.com 110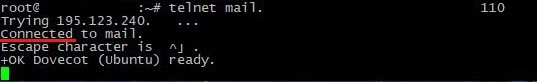
Мы выходзім з інструмента камандай exit і правяраем астатнія неабходныя парты па тым жа прынцыпе. Звярніце ўвагу, што гэты інструмент таксама дае магчымасць праверыць адпраўку электроннай пошты без выкарыстання дадатковага інтэрфейсу. Гэта можа быць карысна ў выпадках, калі карыстальніку трэба толькі наладзіць сервер і ён плануе адпраўляць пошту лакальна.
У выпадку ўзнікнення цяжкасцей з адкрыццём партоў трэба звярнуць увагу на ўсталяваны брандмаўэр. Большасць дыстрыбутываў пастаўляюцца з папярэдне ўсталяваным Iptables/Firewalld .
Для iptables мы выкарыстоўваем наступныя каманды:
iptables -A INPUT -p tcp --dport 25 -j ACCEPT
iptables -A INPUT -p tcp --dport 110 -j ACCEPT
iptables -A INPUT -p tcp --dport 995 -j ACCEPT
iptables -A INPUT -p tcp --dport 143 -j ACCEPT
iptables -A INPUT -p tcp --dport 993 -j ACCEPT
Для брандмаўэра:
firewall-cmd --permanent --add-port=25/tcp
firewall-cmd --permanent --add-port=110/tcp
firewall-cmd --permanent --add-port=995/tcp
firewall-cmd --permanent --add-port=143/tcp
firewall-cmd --permanent --add-port=993/tcp
У некаторых выпадках для карэктнай працы службы SMTP таксама патрабуецца адкрыццё партоў 465 і 587. Адкрыццё гэтых партоў адбываецца такім жа чынам. Перазапусціце службу брандмаўэра пасля дадання новых правілаў.
Праверка сертыфікатаў SSL/TLS паштовага сервера
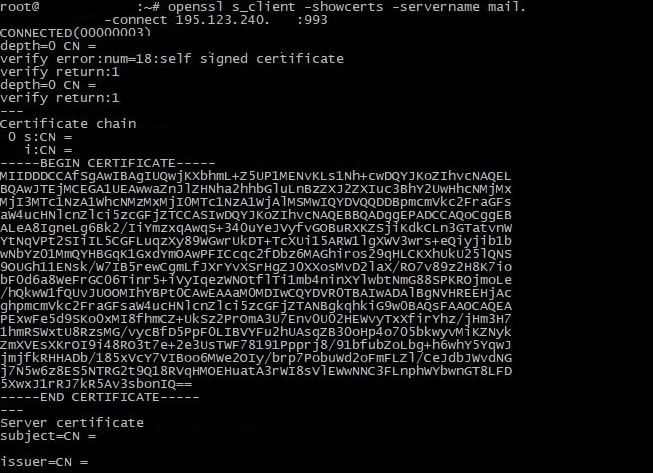
Сертыфікаты SSL/TLS выкарыстоўваюцца на паштовым серверы для забеспячэння бяспечнай перадачы даных паміж паштовым кліентам і серверам, а таксама пацвярджаюць сапраўднасць самога паштовага сервера адпраўніка, выключаючы магчымасць нападаў чалавека пасярэдзіне. Аднак яны таксама могуць выклікаць праблемы з адпраўкай або атрыманнем лістоў. Для запуску дыягностыкі неабходна даведацца, ці ўсталяваны сертыфікаты на баку сервера. Давайце праверым наяўнасць сертыфіката з дапамогай наступнай каманды:
openssl s_client -showcerts -server mail.profit.com -connect IP:portУ гэтай камандзе вам трэба замяніць значэнні на свае: « mail.profit.com » — адрас паштовага сервера; IP:port — дадзеныя сервера. Напрыклад, давайце праверым порт 993 , які належыць пратаколе IMAP . Іншыя пратаколы правяраюцца такім жа чынам.
У адказ сервер павінен адправіць дадзеныя сертыфіката:
Большасць паштовых кліентаў усталёўваюць сертыфікаты аўтаматычна. Аднак у некаторых выпадках неабходна ўручную вызваліць і дадаць іх да канкрэтнага кліента. Розныя платформы могуць патрабаваць індывідуальнай усталёўкі і канфігурацыі, таму мы рэкамендуем вам звярнуцца да інструкцый для канкрэтнага рашэння. Мы рэкамендуем выкарыстоўваць Let's Encrypt у якасці сертыфіката, а Certbot — у якасці дапаможнага інструмента для яго ўсталёўкі і канфігурацыі.
Праверка часопісаў
Нарэшце, мы прыйшлі да рашэння, якое дапамагае ў большасці выпадкаў - праверка журналаў паштовага сервера. Большасць карыстальнікаў падманваюць сябе, думаючы аб адсутнасці рашэння сваёй праблемы. Аднак сучасныя паштовыя кліенты захоўваюць у часопісах вялікую колькасць інфармацыі:
- Дата і час адпраўкі і атрымання лістоў.
- Адрас адпраўніка і атрымальніка.
- Фільтрацыя вынікаў на спам і вірусы.
- Стан чаргі на адпраўку і атрыманне лістоў.
- Дзеянні адміністратараў і карыстальнікаў, звязаныя з паштовым серверам (напрыклад, стварэнне, выдаленне паштовых скрынь, змяненне налад).
- Памылкі і праблемы, якія ўзніклі падчас апрацоўкі і дастаўкі лістоў.
Стандартны каталог, у якім захоўваюцца журналы большасці каманд, знаходзіцца па адрасе: / var/log/. У залежнасці ад выкарыстоўванага рашэння, назва канкрэтнага файла журнала можа адрознівацца. Напрыклад, файл mail.log знаходзіцца ў тым жа каталогу, што і Postfix. Мы не рэкамендуем вам грэбаваць гэтым метадам дыягностыкі і выкарыстоўваць журналы, як толькі з'явяцца першыя прыкметы дрэннай працы паштовага кліента. Калі ласка, прачытайце наша кіраўніцтва па чытанні журналаў Linux.
Разуменне таго, як праверыць паштовы сервер
Мы правялі дэталёвую дыягностыку паштовага сервера. Падчас тэставання закраналіся як онлайн-інструменты для дэталёвага даследавання, так і лакальныя рашэнні для выяўлення магчымых праблем. Пасля правядзення ўсіх неабходных тэстаў была атрымана поўная карціна бягучага стану паштовага сервера, а таксама рэкамендацыі па ліквідацыі магчымых цяжкасцяў.
