


Bu yazıda biz düzgün təşkil olunmuş Linux istifadəçilərinin əhəmiyyətini araşdıracağıq. Biz istifadəçiləri necə yaratmaq və konfiqurasiya etməkdən başlayaraq, xüsusi fayl və qovluqlara giriş icazəsi verməklə bitən giriş hüquqlarını təsvir edəcəyik. Sistemi arzuolunmaz fəaliyyətdən qorumağa kömək edən sudo və SELinux kimi bəzi mühüm təhlükəsizlik alətlərini də müzakirə edəcəyik.
Linux-da İstifadəçi İdarəetmə və Giriş Hüquqlarının Önəmi
Linux dünyasında istifadəçi idarəetməsi və giriş hüquqları əsas rol oynayır. Linux-u hər bir istifadəçinin kirayəçi, hər bir faylın isə bir otaq olduğu böyük bir mənzil kimi təsəvvür edin. İstifadəçi idarəetməsi hər bir kirayəçiyə özünəməxsus açar təyin etmək kimidir, giriş hüquqları isə onların öz otağında edə biləcəkləri şeylərdir.
İstifadəçi yaradıldıqda, ona bir ad və unikal identifikator ( UID ) verilir, məsələn, mənzilin şəxsi açarı. İstifadəçinin həmçinin onları digər kirayəçilərlə birləşdirən bir qrupu var. Qrup , üzvlərin ortaq imtiyazları paylaşdığı bir klub kimidir.
Fayl giriş hüquqları üç kateqoriyaya bölünür: sahib ( istifadəçi ), qrup və digərləri . Hər bir açarın (istifadəçinin) hər bir kateqoriya üçün oxumaq, yazmaq və icra etmək üçün özünəməxsus hüquqları ola bilər. Məsələn, fayl sahibinin oxumaq və yazmaq hüquqları, qrup - yalnız oxumaq, digərlərinin isə - heç nəyi ola bilməz.
Linux sistemlərində istifadə olunan sudo və SELinux kimi təhlükəsizlik siyasətlərinə xüsusi diqqət yetirilməlidir . Sudo , adi istifadəçilərə adətən yalnız administratorlar üçün mövcud olan müəyyən tapşırıqları yerinə yetirmək üçün müvəqqəti olaraq super istifadəçi (root) hüquqlarından istifadə etməyə imkan verən xüsusi bir əmrdir. Bu, təsadüfi səhvlərin və ya super istifadəçi hüquqlarının sui-istifadəsinin qarşısını almağa kömək edir. Sudo istifadə edərkən, istifadəçidən adətən şəxsiyyətini təsdiqləmək üçün şifrəsini daxil etməsi tələb olunur. Bundan sonra, onlar sudoers faylında müəyyən edilmiş qaydalara uyğun olaraq super istifadəçi (root) hüquqları ilə əmrləri yerinə yetirə bilərlər.
SELinux, Linux əməliyyat sistemi üçün əlavə bir təhlükəsizlik təbəqəsidir. Sistemdə hansı proqramların və faylların istifadə edilə biləcəyini izləyir və müdaxilələrin və hücumların qarşısını almaq üçün onlara girişi məhdudlaşdırır. Bu, haker hücumlarının və ya zərərli hərəkətlərin qarşısını alaraq serveri daha təhlükəsiz edir.
İstifadəçilərin yaradılması və idarə olunması
Linux-da istifadəçini necə yaratmaq olar
Linux istifadəçiləri adətən useradd əmri ilə yaradılır . Məsələn, "istifadəçi adı" adlı istifadəçi yaratmaq üçün aşağıdakıları daxil etməlisiniz:
useradd usernameLinux istifadəçi parolunu necə təyin etmək olar
İstifadəçi yaratdıqdan sonra onun hesabı parolla qorunmur. Yeni istifadəçi üçün parol təyin etmək üçün passwd əmrindən istifadə edin:
passwd usernameBurada istifadəçi adı parolun təyin olunduğu istifadəçinin adıdır.
Linux-da istifadəçilərin siyahısını necə görmək olar
Linux-da istifadəçilərin siyahısını terminalda tək bir əmrlə görmək üçün cut əmrindən istifadə edə bilərsiniz:
cut -d: -f1 /etc/passwdBu əmr , bütün istifadəçilər haqqında məlumatları ehtiva edən /etc/passwd faylının məzmununu oxuyur .
Müəyyən bir istifadəçi haqqında məlumat əldə etmək üçün əmrdən istifadə edə bilərsiniz:
id usernameBu, istifadəçinin UID , GID və Qruplarını göstərəcək.
Linux istifadəçisinin silinməsi
İstifadəçini silmək üçün userdel əmrindən istifadə edin:
userdel usernameLakin, bu əmr istifadəçinin ana qovluğundakı faylları silmir. Onları silmək üçün -r seçimindən istifadə edə bilərsiniz:
userdel -r usernameBu, istifadəçinin istifadəçi adını onların ev kataloqu və içindəki bütün faylları ilə birlikdə siləcək.
Linux istifadəçisinin dəyişdirilməsi
İstifadəçi haqqında məlumatı dəyişdirmək üçün usermod əmrindən istifadə edin. Alət sintaksisdən istifadə edir:
usermod argument userMümkün arqumentlərin tam siyahısı yardım proqramının yardımında göstərilir:
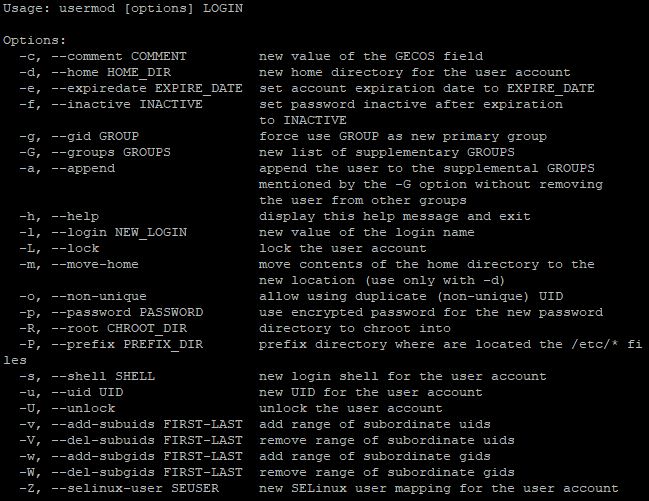
Məsələn, istifadəçinin ev kataloqunu dəyişdirmək üçün aşağıdakı əmrdən istifadə etməlisiniz:
usermod -d /new/path/to/directory usernameLinux-da İstifadəçi Qruplarının Yaradılması və İdarə Edilməsi
Linux-da istifadəçi qrupları administratorlara oxşar giriş hüquqları olan istifadəçiləri qruplaşdırmağa imkan verir. Bu, giriş hüquqlarının idarə edilməsini asanlaşdırır və hüquqların hər bir istifadəçi üçün fərdi olaraq deyil, qrup səviyyəsində təyin edilməsinə imkan verməklə sistemin təhlükəsizliyini artırır. Nümunə olaraq, istifadəçi admini ilə tərtibatçılar qrupunu nəzərdən keçirəcəyik.
Linux-da İstifadəçi Qrupunu Necə Yaratmaq olar
Yeni bir qrup yaratmaq üçün yeni qrupun adı ilə groupadd əmrindən istifadə edin:
sudo groupadd group_nameBizim nümunəmizdə əmr belə görünəcək:
sudo groupadd developersLinux-da bir istifadəçi qrupunu necə silmək olar
Bir qrupu silmək üçün groupdel əmrindən istifadə edin:
sudo groupdel group_nameBeləliklə, əmr:
sudo groupdel developersdevelopers adlı qrupu siləcək.
İstifadəçilərin Qrupa əlavə edilməsi
Müəyyən bir qrupa istifadəçi əlavə etmək üçün usermod əmrindən istifadə edin:
sudo usermod -aG group_name user_nameMisal üçün:
sudo usermod -aG developers adminBu əmr admin adlı istifadəçini geliştiricilər qrupuna əlavə edəcək.
İstifadəçilərin Qrupdan çıxarılması
İstifadəçini qrupdan çıxarmaq üçün deluser əmrindən istifadə edin:
sudo deluser user_name group_nameİstifadəçi adminini geliştiricilər qrupundan çıxarmaq əmri :
sudo deluser admin developersLinux-da Qrup Siyahılarına baxmaq
Sistemdəki bütün qrupların siyahısını görmək üçün /etc/group faylı ilə birlikdə cat əmrindən istifadə edin :
cat /etc/groupBu əmr sistemdəki bütün qrupların siyahısını göstərəcək.
İstifadəçi Qrupu Üzvlüyünün yoxlanılması
Hərəkətləri yerinə yetirdikdən sonra qruplar əmrindən istifadə edərək istifadəçinin hansı qruplara aid olduğunu yoxlaya bilərsiniz:
groups user_nameBeləliklə, biz Linux-da istifadəçi qruplarının idarə edilməsinin əsaslarını araşdırdıq. İndi isə növbəti mərhələyə keçək – fayl və qovluqlara giriş hüquqlarının təyin edilməsini araşdıraq. Bu proses istifadəçilərin və ya qrupların konkret fayl və qovluqlarla bağlı hansı hərəkətləri yerinə yetirə biləcəyini müəyyən etməyə, effektiv təhlükəsizliyin idarə edilməsini və sistem resurslarına çıxışı təmin etməyə imkan verir.
Fayllara və Kataloqlara Giriş Hüquqlarının Təyin edilməsi
Giriş hüquqlarının simvolik təmsil olunması
Artıq aşkar etdiyimiz kimi, Linux-da 3 istifadəçi kateqoriyası var: sahib ( istifadəçi ), qrup və digərləri . Onların hər biri müəyyən fayllara və ya qovluqlara giriş qruplarına malik ola bilər:
- Oxu (Oxu - r): Fayl və ya kataloqun məzmununa baxmaq imkanı verir.
- Write (Write - w): Faylı dəyişdirmək və ya kataloq daxilində yeni fayl yaratmaq imkanı verir. Kataloq üçün bu, ondan faylları silməyə də imkan verir.
- Execute (Execute - x): Faylı icra etməyə (əgər bu icra edilə bilən fayldırsa) və ya kataloqa daxil olmağa (əgər bu kataloqdursa) imkan verir.
Linux ailə sistemlərində giriş hüquqları 10 simvoldan ibarət sətirlə təmsil olunur. Birinci simvol fayl tipini (adi fayl, kataloq və s.) göstərir, qalan doqquz isə istifadəçi qruplarının hər biri üçün üç simvoldan ibarət üç qrupdur. Anlamaq üçün bir nümunə nəzərdən keçirək.
Giriş hüquqları -rwxr-xr-- deməkdir:
- Birinci simvol (-) fayl növünü göstərir (bu halda adi fayldır).
- Sahib üçün üç simvol (rwx) sahibinin oxumaq, yazmaq və icra etmək hüquqlarının olduğunu göstərir.
- Qrup üçün üç simvol (rx) qrup üzvlərinin yalnız oxumaq və icra etmək hüququna malik olduğunu göstərir.
- Digərləri üçün üç simvol (r--) digər istifadəçilərin yalnız faylı oxuya biləcəyini bildirir.
Giriş hüquqları chmod əmri ilə təyin olunur və sintaksis aşağıdakı kimi görünür:
chmod [options] mode file(s)Harada:
- [seçimlər] - kataloqda və onun alt kataloqlarında giriş hüquqlarının rekursiv dəyişdirilməsi üçün -R kimi əlavə parametrlər.
- rejim - hansı giriş hüquqlarının və kimin üçün dəyişdirildiyini müəyyən edən xüsusi sətir. Rejim simvollar (r, w, x) və bitlər (0 və ya 1) ilə müəyyən edilə bilər. Rejimin ədədi dəyərlərindən də istifadə edilə bilər (onlar haqqında daha sonra danışacağıq)
- fayl(lar) - dəyişikliklərin tətbiq olunduğu fayllar və ya qovluqlar.
Bu yardım proqramı olduqca güclü bir vasitədir, ona görə də nümunə olaraq yalnız bir neçə əsas əmrə baxacağıq.
Fayla giriş hüquqlarını elə dəyişdirin ki, sahibinin oxumaq və yazmaq hüquqları olsun, qrup yalnız oxumaq hüququna malik olsun və digər istifadəçilərin hüquqları yoxdur:
chmod u=rw,g=r,o= filenameBütün istifadəçilərin faylı oxuması və yazması üçün giriş hüquqlarını təyin edin:
chmod a+rw filenameKataloqdakı bütün fayllar və alt kataloqlar üçün giriş hüquqlarını rekursiv olaraq dəyişdirin:
chmod -R u+rwx directoryGiriş Hüquqlarının Rəqəmsal Təmsil edilməsi
Rəqəmsal təmsildə hər bir istifadəçi kateqoriyası (sahibi, qrup, başqaları) öz nömrəsinə malikdir və bu nömrələrin birləşməsi son giriş hüquqlarını təyin edir. Simvolik kimi, üç hüququn hər birinin öz dəyəri var, lakin rəqəmsal olaraq:
- Oxu (oxu) - dəyər 4
- Yaz (yaz) - dəyər 2
- İcra (icra) - dəyər 1
Rəqəmsal dəyərlər istifadəçinin növünü müəyyən etmək üçün də istifadə olunur:
- Fayl sahibi (istifadəçi) - birinci rəqəm
- Sahib qrupu (qrup) - ikinci rəqəm
- Digər istifadəçilər (digərləri) - üçüncü rəqəm
Beləliklə, fayla giriş hüquqlarının tam rəqəmsal təsviri hər biri müəyyən bir istifadəçi kateqoriyası üçün hüquqların dəyərlərinin cəmini təmsil edən üç rəqəmdən ibarətdir. Bu, simvolik təsvirdə 10 simvoldan istifadə etməkdən bir qədər daha rahatdır. Bu vəziyyətdə idarəetmə aşağıdakı kimi görünür:
chmod XYZ fileburada X , Y və Z müvafiq olaraq sahib, qrup və digər istifadəçilər üçün giriş hüquqlarını təmsil edən rəqəmlərdir.
Məsələn, sahibinə tam giriş hüquqlarını (oxumaq, yazmaq və icra etmək) və qrupa və digər istifadəçilərə yalnız oxumaq və icra etmək hüququ vermək üçün əmrdən istifadə edə bilərsiniz:
chmod 755 fileDigər nümunələri nəzərdən keçirək:
chmod 700 fileYalnız sahibin oxumaq, yazmaq və icra etmək hüququ var, qrup və digər istifadəçilərin isə giriş hüququ yoxdur.
chmod 644 fileSahibinin oxumaq və yazmaq hüququ var, qrup və digər istifadəçilər isə yalnız oxumaq hüququna malikdir.
chmod 751 fileSahibi tam hüquqlara malikdir, qrup oxumaq və icra etmək hüququna malikdir, digər istifadəçilər isə yalnız icra hüquqlarına malikdir.
Daha əvvəl qeyd etdiyimiz kimi, alət çox geniş funksionallığa malikdir. Bəzi hallarda "kömək" bölməsində mövcud olan seçimlər kifayət deyil:
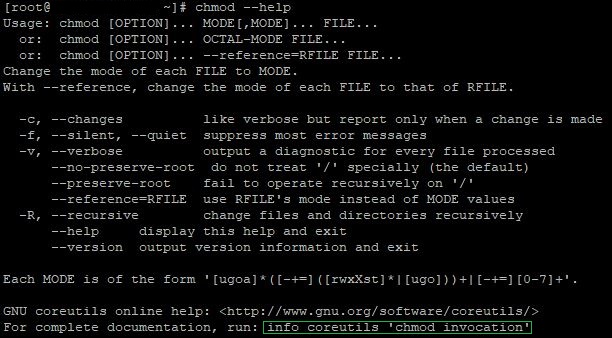
Sonuncu sətrə diqqət yetirin. Bu əmrdən istifadə etməklə alət haqqında daha ətraflı sənədlər açılır. Həmçinin , Chmod haqqında ətraflı məlumat tapa biləcəyiniz yardımçı proqramın rəsmi Vikipediya səhifəsinə də daxil ola bilərsiniz.
Nəticə
Linux istifadəçiləri və onların idarə edilməsi ƏS-nin təhlükəsizliyi və sabit işləməsi üçün çox vacibdir. Bu yazıda biz Linux-da istifadəçilərin yaradılması və idarə edilməsi, istifadəçi qrupları ilə işləmə, fayl və kataloqlara giriş hüquqlarının təyin edilməsini əhatə edən effektiv istifadəçi və giriş hüquqlarının idarə edilməsinin vacibliyini vurğuladıq.
