Serverinizin performansı ilə bağlı hər hansı bir problemlə qarşılaşdığınız zaman ilk etməli olduğunuz şey Linux qeydlərinizi yoxlamaqdır . Sistem qeydində, əməliyyat sisteminin nüvəsi və ya müxtəlif xidmətlər kimi müxtəlif komponentlərindən bəzi faydalı diaqnostika mesajları tapa bilərsiniz, buna görə də çox güman ki, nasazlığın səbəbini orada tapa bilərsiniz.
Jurnaldakı hər bir mesaj əməliyyat sistemindəki müəyyən hadisələrin nəticəsi olaraq yaradılır: istifadəçidən, avtorizasiyadan xidmətin bağlanmasına və ya tətbiqin uğursuzluğuna qədər. Bu hadisələrin nə dərəcədə kritik olmasından asılı olaraq fərqli prioritetləri var. Linux-da aşağıdakı hadisələr növləri var:
emerg- uğursuzluq, ən yüksək prioritet;alert- təcili xəbərdarlıq;crit- kritik hadisə;err- adi səhv;warn- adi xəbərdarlıq;notice- bildiriş;info- məlumat mesajı;debug- sazlama məlumatları;
Hazırda Linux-da əsas log yığım xidmətləri rsyslog və systemd-journald- dır . Onlar müasir distributiv paketlərin əksəriyyəti ilə işləyir və müstəqil işləyirlər.
rsyslog
Bu xidmətin qeydləri “ /var/log/ ” qovluğunda adi mətn faylları şəklində yerləşir . Qeydiyyat mesajları hadisənin növündən asılı olaraq müxtəlif fayllarda yerləşdirilir. Məsələn, “ /var/log/auth.log ” sistemdə istifadəçilərin avtorizasiyası haqqında məlumatları, “ /var/log/kern.log ” isə nüvə mesajlarını ehtiva edir. Fayl adları paylama paketləri arasında fərqli ola bilər, ona görə də “ /etc/rsyslog.d/50-default.conf ” qovluğunun harada olduğunu anlamaq üçün konfiqurasiya faylına nəzər salaq.
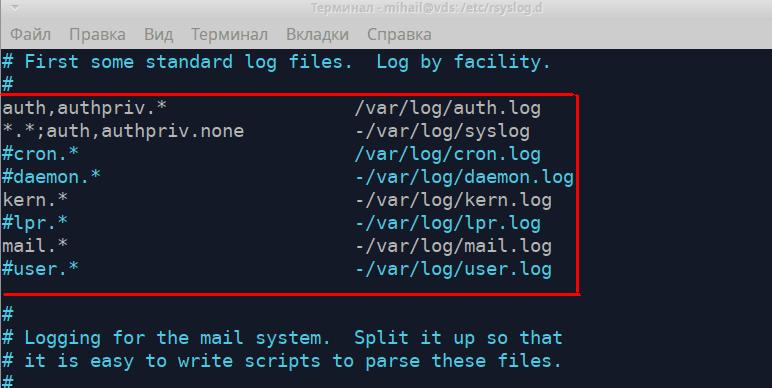
Bu qaydalar hər bir jurnal mesajı növünün hansı faylda olduğunu göstərir. Sol hissədə mesajın növü aşağıdakı formada “ [Mənbə].[Prioritet] ” şəklində, sağ hissədə isə jurnal faylının adı göstərilir. Mesaj növünü yazarkən “ * ” simvolu əlavə edilə bilər. Bu, boş dəyər və ya onu siyahıdan çıxaran “ heç biri ” deməkdir. Gəlin ilk iki qaydaya daha yaxından nəzər salaq.
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
Birinci qayda o deməkdir ki, avtorizasiya mexanizmindən alınan bütün mesajlar “ /var/log/auth.log ” faylına qeyd olunacaq. Bütün avtorizasiya cəhdləri (həm uğurlu, həm də uğursuz) bu faylda qeyd olunacaq. İkinci qayda avtorizasiya ilə əlaqəli mesajlar istisna olmaqla, bütün mesajların “ /var/log/syslog ” faylına qeyd olunacağını göstərir. Bu iki fayl adətən ən populyardır. Aşağıdakı qaydalar “ kern.* ” nüvə qeydlərini və “ mail.* ” poçt xidməti qeydlərini saxlamağın yolunu müəyyən edir.
Jurnal faylları istənilən mətn redaktorunun, məsələn, less , cat , tail kimi proqramların köməyi ilə aça bilər . Gəlin “ /var/log/auth.log ” faylını açaq.
less /var/log/auth.log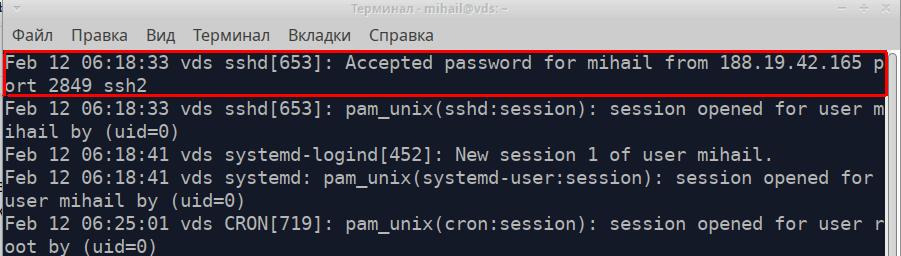
Faylın hər sətri proqramdan və ya xidmətdən alınan ayrıca mesajdır. Mənbəsindən asılı olmayaraq bütün mesajlar bir formata malikdir və 5 hissədən ibarətdir. Nümunə olaraq ekran görüntüsündə vurğulanan mesajı götürək.
- Mesaj vaxt möhürü - “12 fevral 06:18:33”
- Mesajı göndərən kompüterin adı - “vds”
- Mesajı göndərən proqram və ya xidmətin adı - “sshd”
- Proses ID - [653]
- Mesaj mətni - “Mihail üçün 188.19.42.165 port 2849 ssh2-dən qəbul edilmiş parol”
Bu, SSH ilə uğurlu əlaqənin nümunəsi idi.
Uğursuz giriş cəhdi belə görünür:
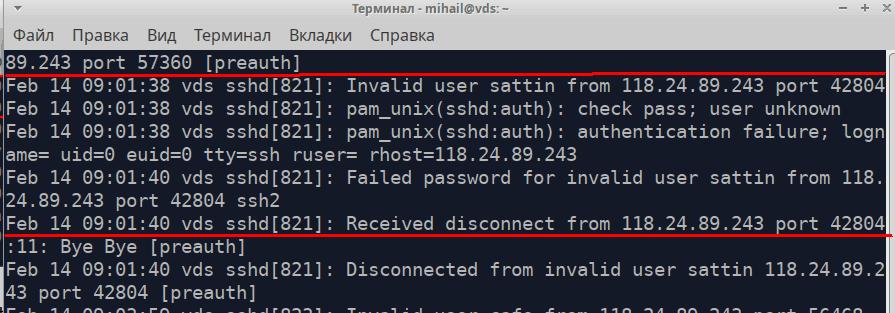
Bu fayl həmçinin qabaqcıl icazələrə malik əmrləri qeyd edir
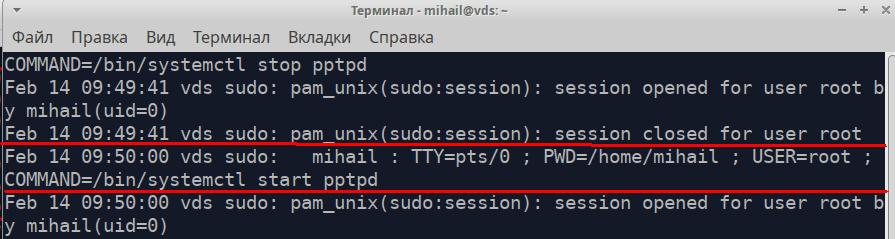
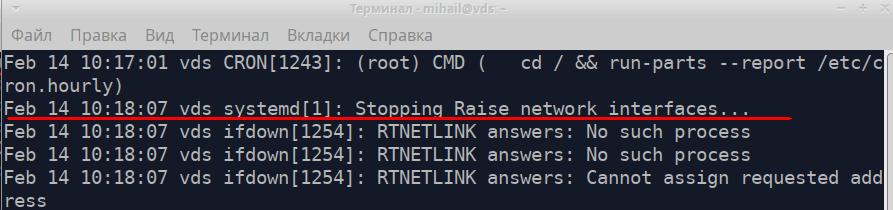
Gəlin /var/log/syslog faylını açaq
Ekran görüntüsündə vurğulanan mesaj şəbəkə interfeysinin bağlanması ilə bağlı mesajdır.
Uzun mətn faylları vasitəsilə məlumat axtarmaq üçün grep yardım proqramından istifadə edin. pptpd xidmətindən alınan bütün mesajları " /var/log/syslog " faylında tapa bilərsiniz.
grep 'pptpd' /var/log/syslog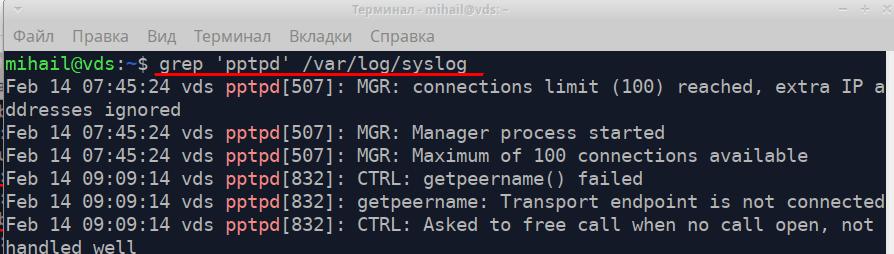
Diaqnostika zamanı faylların son bir neçə sətrini göstərə bilən tail yardım proqramından istifadə edə bilərsiniz. “ tail -f /var/log/syslog ” əmri qeydləri real vaxt rejimində izləməyə imkan verəcək.
rsyslog xidməti çox çevik və güclüdür. Həm yerli sistemlərdə, həm də müəssisə səviyyəsində jurnalların yığılması üçün istifadə edilə bilər. Tam sənədləri rəsmi veb saytında tapa bilərsiniz https://www.rsyslog.com/
Linux-da fırlanma qeydləri
Jurnal qeydləri davamlı olaraq baş verir, buna görə də faylların ölçüsü daim artır. Rotasiya mexanizmi köhnə jurnalların avtomatik arxivləşdirilməsini və yeni faylların yaradılmasını təmin edir. Qaydalardan asılı olaraq, bu, gündəlik, həftəlik, aylıq və ya ölçü limiti ilə baş verə bilər. Yeni jurnallar yaradıldıqca köhnələri sadəcə silmək və ya e-poçtla göndərmək olar. Jurnalların rotasiyası logrotate yardım proqramı tərəfindən həyata keçirilir. Əsas konfiqurasiyanı “ /etc/logrotate.conf ” faylında tapa bilərsiniz . Faylların məzmunu da “ /etc/logrotate.d/ ” qovluğunda işlənir.
Yeni qaydalar əsas konfiqurasiya faylına daxil edilə bilər. Bununla belə, " /etc/logrotate.d/ " qovluğunda ayrıca bir fayl yaratmaq ən yaxşısıdır. Varsayılan olaraq, bu qovluqda bir neçə fayl var.
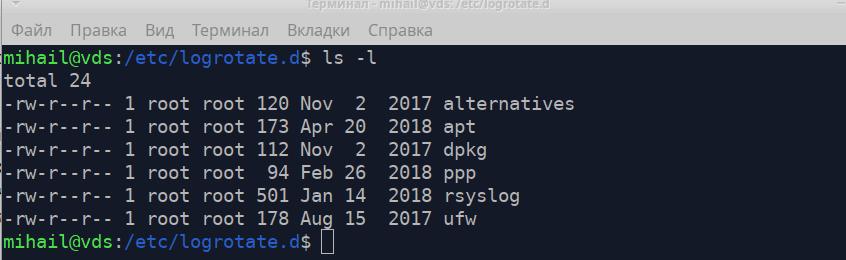
Gəlin rsyslog xidmətinin qeydləri üçün fırlanma qaydalarını ehtiva edən “ /etc/logrotate.d/rsyslog ” faylına nəzər salaq.
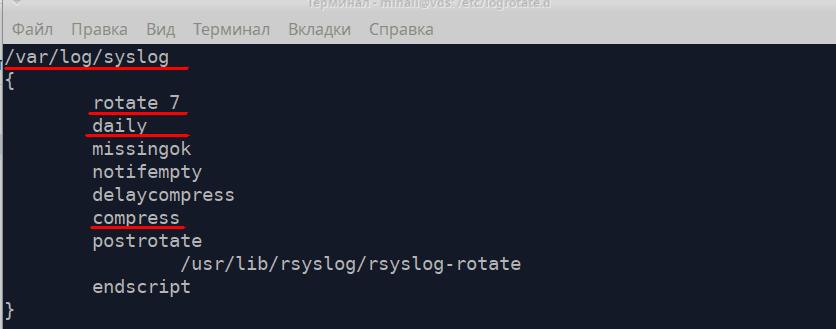
Birincisi, qayda log faylına gedən yolu ehtiva etməli və sonra əyri mötərizədə bütün təlimatlara keçməlidir.
- döndürün 7 - saxlanacaq faylların sayı - 7
- gündəlik - hər gün yeni bir fayl yaradın
- kompres - köhnə faylları sıxışdırmaq və arxivləşdirmək
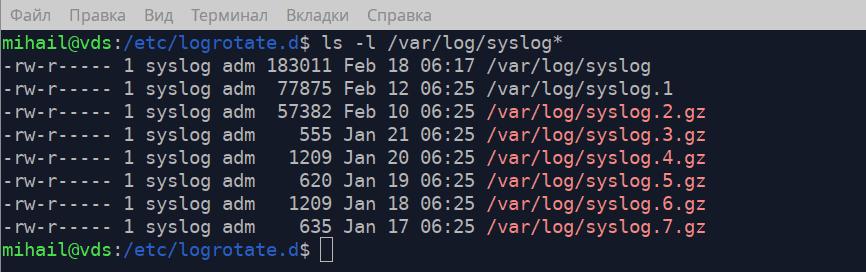
Ekran görüntüsündə " /var/log/ " qovluğunda konfiqurasiya faylındakı qaydalara uyğun gələn əsas " syslog " jurnalının və 7 arxivin olduğunu görə bilərsiniz.
Logrotate-in daha ətraflı təsvirini təlimatda “ man logrotate ” əmrini yerinə yetirərək tapa bilərsiniz.
Linux jurnallarının toplanması - jurnal
Jurnal yığımı xidməti systemd-journald, systemd başlanğıc sisteminin bir hissəsidir . Linux jurnal faylları xüsusi formatda “ /var/log/journal/ ” qovluğunda saxlanılır və journalctl yardımçı proqramı ilə açıla bilər. Qeydlərin formatı rsyslog -dakı ilə tam eynidir.
Atributsuz journalctl əmri bütün qeydləri göstərir, lakin daha böyük qeydlər üçün uyğun deyil. Gəlin bu yardım proqramının bəzi seçimlərinə nəzər salaq.
journalctl -b- son başlanğıcdan bəri bütün qeydləri göstərinjournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- müəyyən müddət ərzində qeydi göstərməkjournalctl -u pptpd- müəyyən xidmətin qeydlərini göstərməkjournalctl -k- nüvə mesajlarını göstərinjournalctl -p err- müəyyən bir prioritetli mesajları göstərin, bu halda daha yüksək prioritet mesajlar (kritik, xəbərdarlıq, təcili)journalctl -f- mesajları real vaxt rejimində göstərin
Daha yaxşı rahatlıq üçün bu seçimləri birləşdirə bilərsiniz. Gəlin pptpd xidmətinin bütün səhvlərini göstərək
journalctl -u pptpd -p err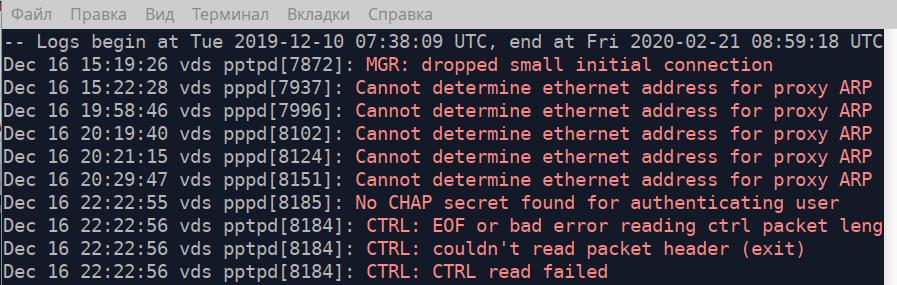
Əgər atribut olaraq icra edilə bilən faylın yolunu göstərsəniz, yardım proqramı bu fayl tərəfindən göndərilən bütün mesajları göstərəcək. Gəlin 18 fevral 2020-ci il, saat 04:15-dən bəri “ /usr/bin/sudo ” faylı tərəfindən göndərilən bütün mesajları göstərək. Əslində, daha yüksək icazələrlə icra edilən bütün əmrləri göstərəcək.
journalctl -S "2020-02-18 04:15" /usr/bin/sudo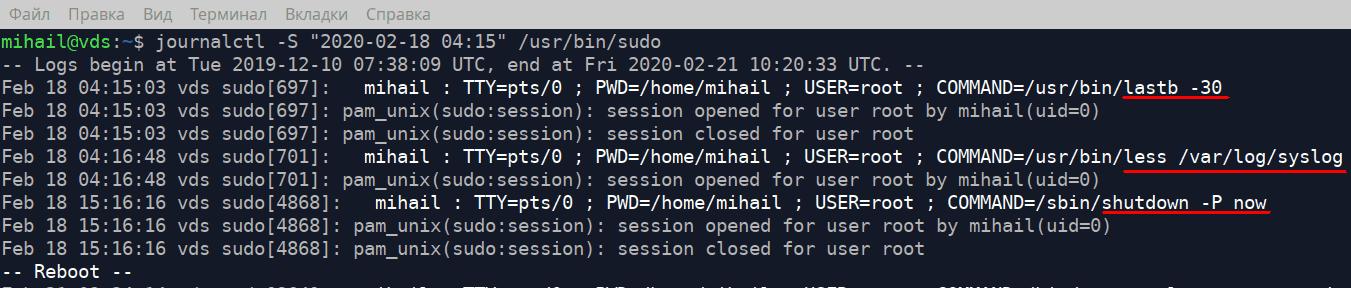
Aşağıdakı əmri yerinə yetirmək üçün log fayllarının nə qədər disk sahəsi tutduğunu öyrənmək üçün
journalctl --disk-usageGünlük faylı 1Gb ilə məhdudlaşdırmaq üçün aşağıdakı əmri yerinə yetirin
journalctl --vacuum-size=1Gİkili faylların açılması
İndi isə bütün giriş cəhdlərinin saxlanıldığı “ /var/log/ ” qovluğundakı bəzi xüsusi fayllara nəzər salaq . Bu fayllar ikili fayllardır və yalnız xüsusi proqramlar ilə aça bilərlər.
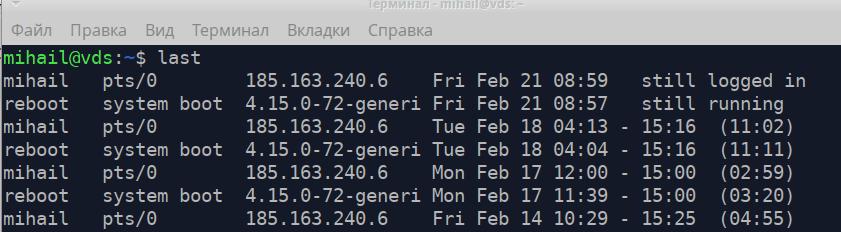
/var/log/wtmp faylı uğurlu giriş cəhdləri haqqında məlumat ehtiva edir. Onu açmaq üçün son yardım proqramından istifadə edin.
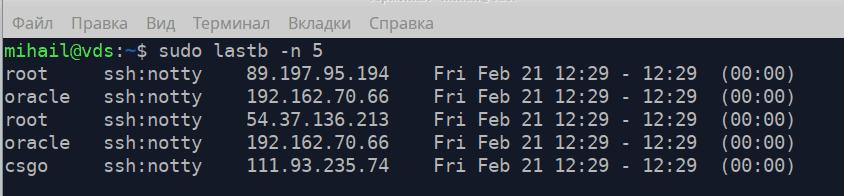
/var/log/btmp - bütün uğursuz giriş cəhdlərini ehtiva edir. Qabaqcıl icazələrlə lastb ilə aça bilər. -n atributu faylın sonundan göstərilən sətirlərin sayını təyin edir.
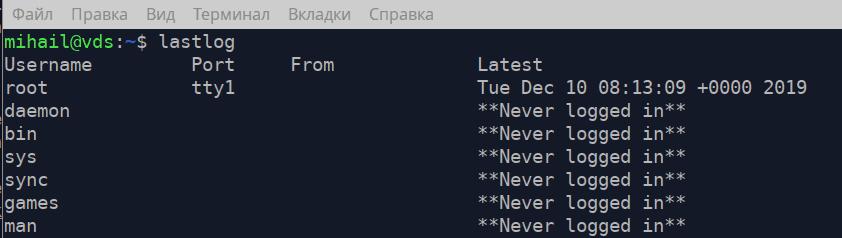
/var/log/lastlog - hər bir hesab qeydi üçün son giriş əməliyyatının vaxtını ehtiva edir. Lastlog ilə aça bilər