


தற்காலத்தில், VPN மற்றும் ப்ராக்ஸி தொழில்நுட்பங்களுக்கான தேவை அதிகரித்து வருகிறது. பயனர்கள் பாதுகாப்பான இணைய அணுகலுக்காகவும், தணிக்கையைத் தவிர்ப்பதற்காகவும், வெளிப்புற அச்சுறுத்தல்களிலிருந்து தங்களைப் பாதுகாத்துக் கொள்வதற்காகவும் அவற்றைப் பயன்படுத்துகின்றனர். நீங்கள் அத்தகைய ஒரு சர்வருடன் இணையும்போது, உங்கள் தரவுப் போக்குவரத்து அனைத்தும் ஒரு மறைகுறியாக்கப்பட்ட சுரங்கப்பாதை வழியாகப் பயணிக்கிறது, மேலும் அந்த சர்வரே வலையமைப்பிற்கான உங்கள் நுழைவாயிலாக மாறுகிறது.
OpenVPN அல்லது WireGuard போன்ற பாரம்பரிய நெறிமுறைகள் நிலையான சூழல்களில் சிறப்பாகச் செயல்படுகின்றன, ஆனால் அதிக பாக்கெட் இழப்பு உள்ள மோசமான இணைப்புகளில் (மொபைல் நெட்வொர்க்குகள், பொது வைஃபை, கடுமையான தணிக்கை உள்ள நாடுகள்) பெரும்பாலும் வேகக் குறைபாடுகளால் பாதிக்கப்படுகின்றன. இங்குதான் Hysteria2 மற்றும் TUIC போன்ற நவீன நெறிமுறைகள் பயன்பாட்டிற்கு வருகின்றன. அவை QUIC-இன் மீது கட்டமைக்கப்பட்டு, வழக்கமான HTTPS (HTTP/3) போலவே அதிவேகம், குறைந்த தாமதம் மற்றும் திறமையான டிராஃபிக் மறைப்பை வழங்குகின்றன.
Hysteria2, கிடைக்கக்கூடிய அலைவரிசையைத் தீவிரமாகப் பயன்படுத்தும் 'Brutal' வழிமுறையைப் பயன்படுத்துகிறது. TUIC (பதிப்பு 5) குறைந்தபட்ச மேல்நிலைச் செலவு, சிறந்த UDP ஆதரவு மற்றும் 0-RTT இணைப்பு நிறுவுதல் ஆகிய தன்மைகளைக் கொண்டுள்ளது.
இந்தக் கட்டுரையில், உபுண்டு/டெபியனில் சர்வரை அமைப்பது மற்றும் விண்டோஸிலிருந்து இணைப்பது எப்படி என்பதைப் பார்ப்போம்.
உங்களுக்குத் தேவைப்படுபவை: உபுண்டு 22.04/24.04 அல்லது டெபியன் 12 இயங்கும் ஒரு VPS, ரூட் அணுகல் மற்றும் சர்வரின் IP முகவரி. டொமைன் தேவையில்லை.
சேவையகத்துடன் இணைக்கிறது
விண்டோஸ் (PuTTY): PuTTY-ஐத் திறந்து, ஹோஸ்ட்டாக உங்கள் சர்வரின் IP முகவரியையும், போர்ட்டாக 22-ஐயும் உள்ளிட்டு, உங்கள் VPS வழங்குநரின் மின்னஞ்சலில் உள்ள கடவுச்சொல்லைப் பயன்படுத்தி ரூட்டாக உள்நுழையவும்.
லினக்ஸ்/மேக்ஓஎஸ் (முனையம்):
ssh root@YOUR_SERVER_IPகீழே உள்ள அனைத்து கட்டளைகளும் சர்வரில், இதே அமர்வில் இயக்கப்படுகின்றன.
சேவையகத் தயாரிப்பு (உபுண்டு / டெபியன்)
IP பகிர்தலை இயக்கு
இது, கிளையன்ட் பாக்கெட்டுகளை இணையத்திற்கு மேலும் அனுப்ப சேவையகத்தை அனுமதிக்கிறது.
nano /etc/sysctl.confகடவுச்சொல்லை உள்ளிடவும் அல்லது உருவாக்கவும் (ஆங்கில எழுத்துக்களையும் எண்களையும் மட்டுமே பயன்படுத்தவும், இடைவெளிகள் கூடாது).
பின்வரும் வரியைக் கண்டுபிடித்து, அதன் தொடக்கத்தில் உள்ள # குறியை நீக்கி அல்லது அதைச் சேர்க்கவும்:
net.ipv4.ip_forward=1
கோப்பைச் சேமித்து (Ctrl+O, Enter) வெளியேறவும் (Ctrl+X). கணினியை மறுதொடக்கம் செய்யாமல் மாற்றங்களைச் செயல்படுத்தவும்:
sysctl -pNAT அமைப்பு (மறைத்தல்)
இந்த அமைப்பு, வாடிக்கையாளர்கள் உங்கள் சேவையகத்தின் IP முகவரியைப் பயன்படுத்தி இணையத்தை அணுக அனுமதிக்கிறது.
உங்கள் வெளிப்புற நெட்வொர்க் இடைமுகத்தின் (இணையத்துடன் இணைக்கப்பட்டுள்ள இடைமுகம்) பெயரைக் கண்டறியவும்:
ip link show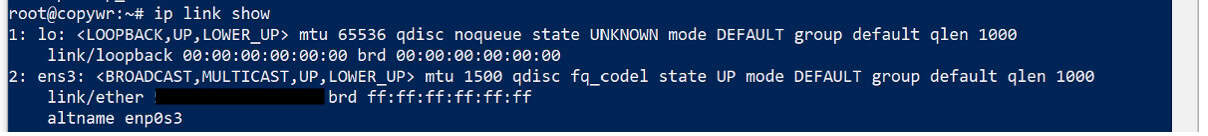
வழக்கமாக இது eth0, ens3, அல்லது enp1s0 ஆக இருக்கும். இதை நகலெடுக்கவும் அல்லது நினைவில் கொள்ளவும், பின்னர் iptables-இல் மாஸ்கரேடிங் விதியைச் சேர்க்கவும் — eth0 என்பதற்குப் பதிலாக உங்கள் சொந்த இடைமுகப் பெயரை இடவும்:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables விதிகளைச் சேமித்தல்
சேவையகம் மறுதொடக்கம் செய்யப்பட்ட பிறகு விதிகள் மீட்டமைக்கப்படுவதைத் தடுக்க, அவற்றைச் சேமிக்க வேண்டும்.
apt update
apt install iptables-persistent -y
netfilter-persistent save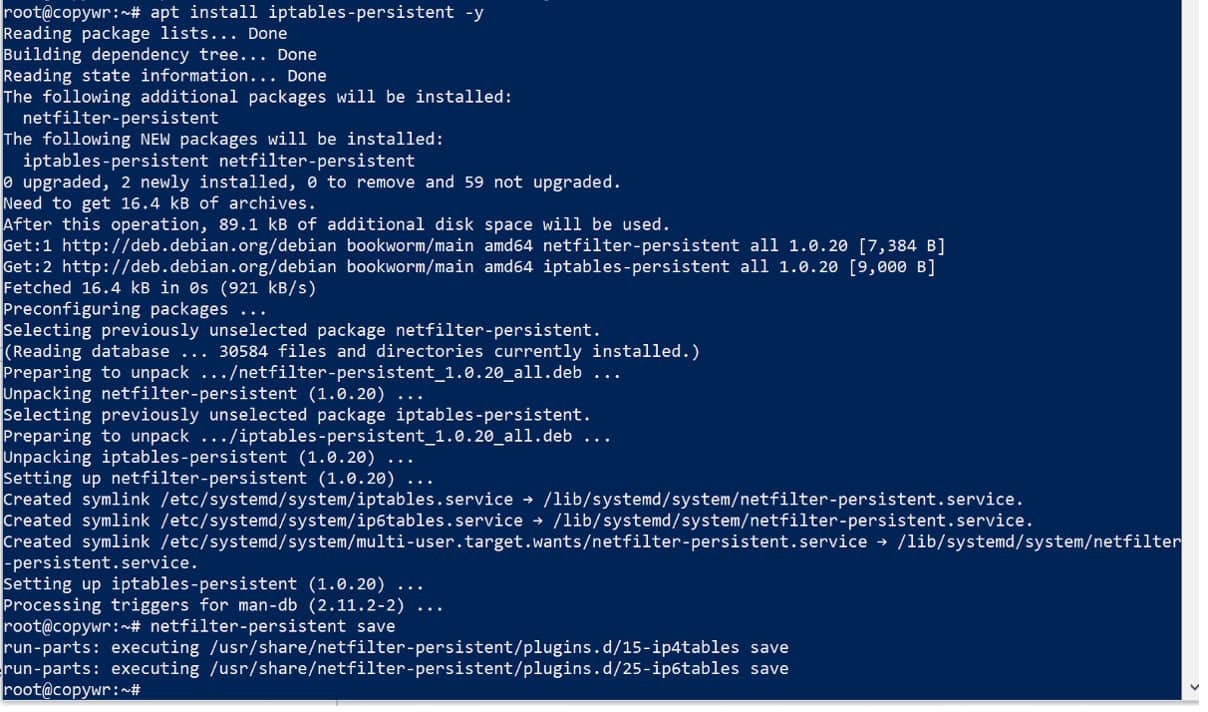
நிறுவலின் போது, தற்போதைய IPv4/IPv6 விதிகளைச் சேமிக்குமாறு ஒரு அறிவிப்பு வரலாம் — இரண்டு முறையும் "ஆம்" எனப் பதிலளிக்கவும்.
ஃபயர்வால் அமைப்பு (UFW)
நமக்குத் தேவையான அனைத்து போர்ட்களையும் உடனடியாகத் திறந்துவிடுகிறோம், எனவே இந்தப் படிக்குப் பிறகு மீண்டும் வர வேண்டிய அவசியமில்லை: SSH-க்கு 22 (இதைத் தவிர்த்தால் நீங்கள் சர்வரிலிருந்து வெளியேற்றப்படுவீர்கள்), Hysteria2-க்கு 443/udp, மற்றும் TUIC-க்கு 8443/udp.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw status கட்டளையின் வெளியீட்டில் மூன்று விதிகளும் செயலில் உள்ளதாகக் காட்டப்பட வேண்டும்.
ஹிஸ்டீரியா2
Hysteria2 சர்வரை நிறுவுதல்
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
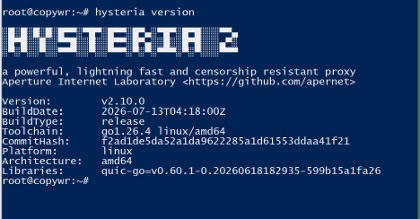
பதிப்பு வெளியீடு பிழைகள் இல்லாமல் தோன்றுவதை உறுதிப்படுத்திக் கொள்ளுங்கள் — இது பைனரி சரியாகச் செயல்படுவதை உறுதி செய்கிறது.
சுய-கையொப்பமிடப்பட்ட SSL சான்றிதழை உருவாக்குதல்
உங்கள் கணினிக்கும் சேவையகத்திற்கும் இடையிலான தரவுப் பரிமாற்றத்தைப் பாதுகாக்க, எங்களுக்குச் சொந்தமான மறைகுறியாக்கத் திறவுகோல்கள் தேவை. எங்களிடம் டொமைன் இல்லாததால், 365 நாட்களுக்குச் செல்லுபடியாகும் ஒரு சுய-கையொப்பமிடப்பட்ட சான்றிதழை நாங்கள் உருவாக்குவோம். இதன் காரணமாக, நீங்கள் பின்னர் கிளையண்டில் "சான்றிதழ் சரிபார்ப்பைத் தவிர்க்கவும்" (Skip Cert Verify) என்பதை இயக்க வேண்டியிருக்கும்.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/cert.crt மற்றும் private.key ஆகிய இரண்டும் பட்டியலிடப்பட்டிருக்க வேண்டும்.
உள்ளமைவு கோப்பை உருவாக்குதல்
nano /etc/hysteria/config.yamlபின்வருவனவற்றை ஒட்டவும், YOUR_PASSWORD என்பதற்குப் பதிலாக உங்கள் சொந்த கடவுச்சொல்லை உள்ளிடவும் (ஆங்கில எழுத்துக்கள் மற்றும் எண்கள் மட்டுமே, இடைவெளிகள் இல்லை):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true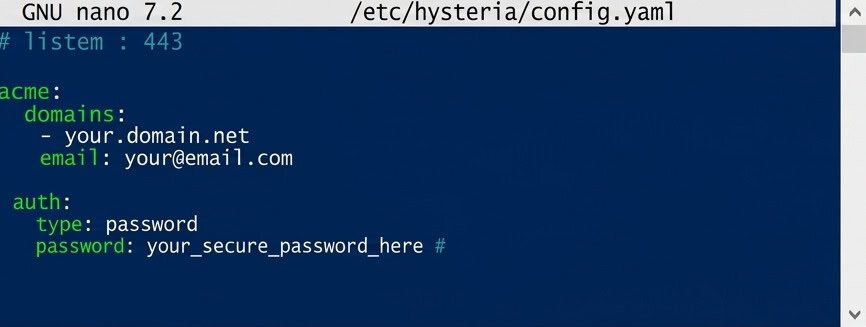
யாராவது ஒரு உலாவியில் அதன் IP முகவரியைத் திறக்கும்போது, ப்ராக்ஸியின் அறிகுறிகளை வெளிப்படுத்துவதற்குப் பதிலாக, இந்த மறைப்புத் தொகுதி அந்த சர்வரை ஒரு சாதாரண இணையதளம் போலக் காட்டுகிறது.
சேமித்து (Ctrl+O, Enter) வெளியேறவும் (Ctrl+X).
தானியங்கு தொடக்கத்தை அமைத்தல்
nano /etc/systemd/system/hysteria.service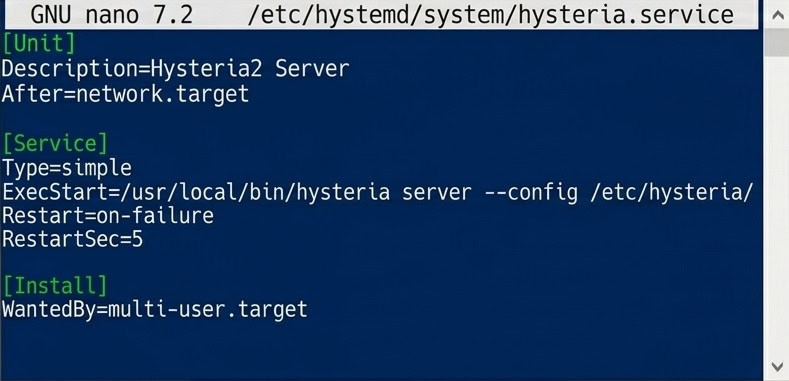
Hysteria2 தானாகத் தொடங்குவதற்கான systemd யூனிட் கோப்பு.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service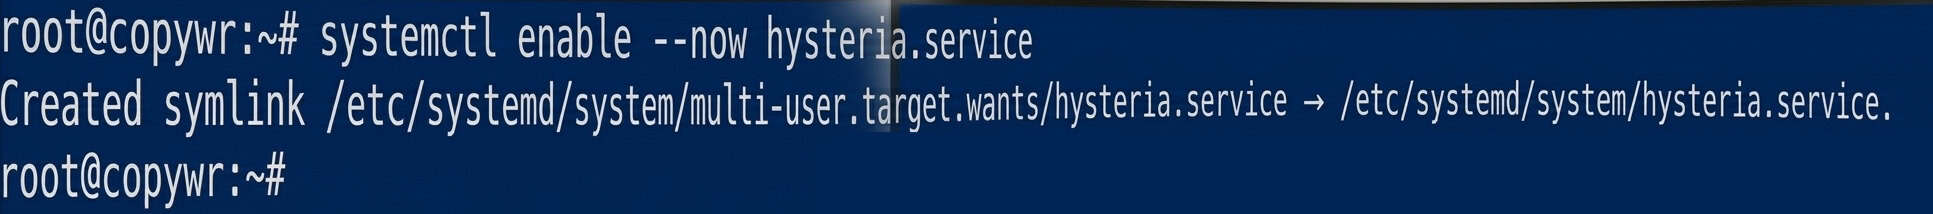
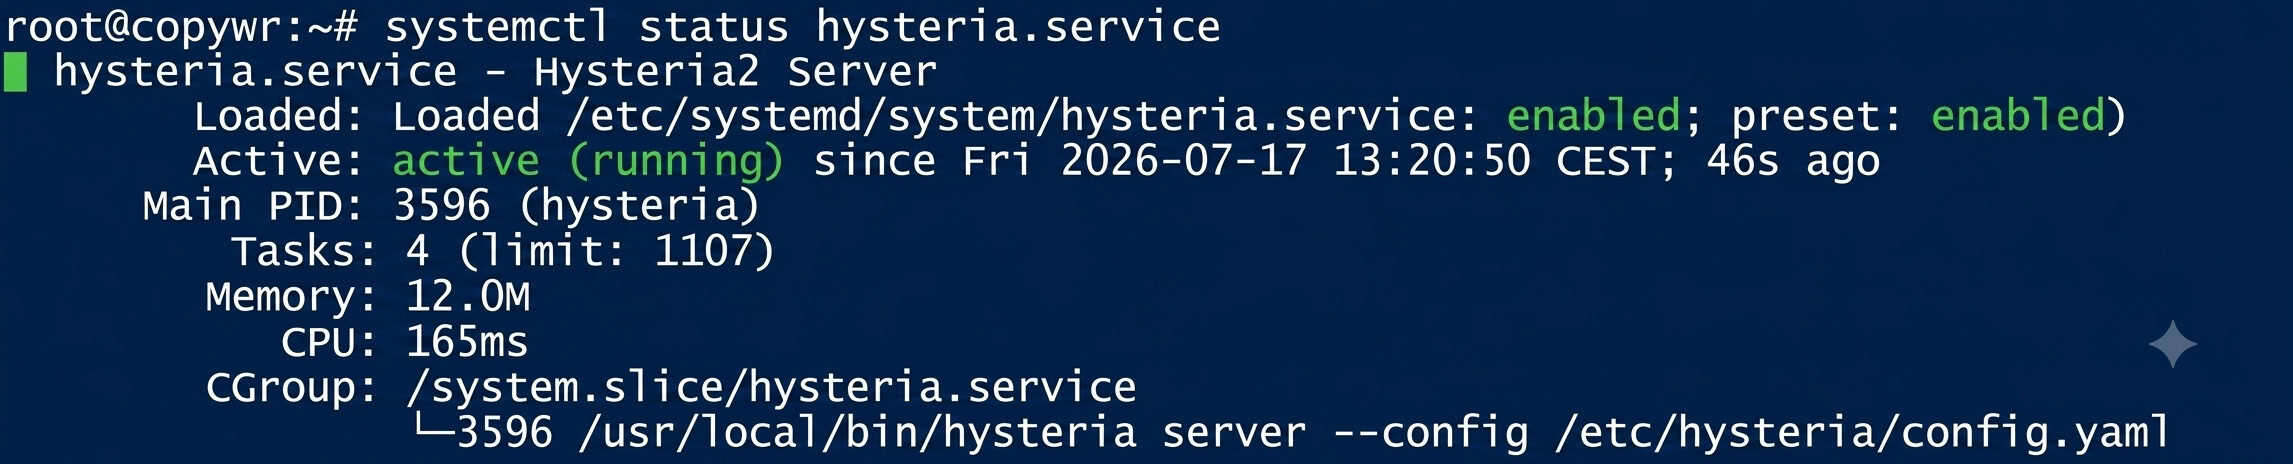
நிலை செயலில் (இயங்கிக்கொண்டிருக்கிறது) என்று காட்ட வேண்டும். பதிவுக் காட்சியில் கன்சோல் 'சிக்கிக்கொண்டால்', அதிலிருந்து வெளியேற Q ஐ அழுத்தவும்.
TUIC v5
TUIC-ஐ பதிவிறக்கம் செய்து நிறுவுதல்
mkdir -p /usr/local/sbin/tuicகிடைக்கப்பெறும் வெளியீடுகளைச் சரிபார்க்கவும்:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10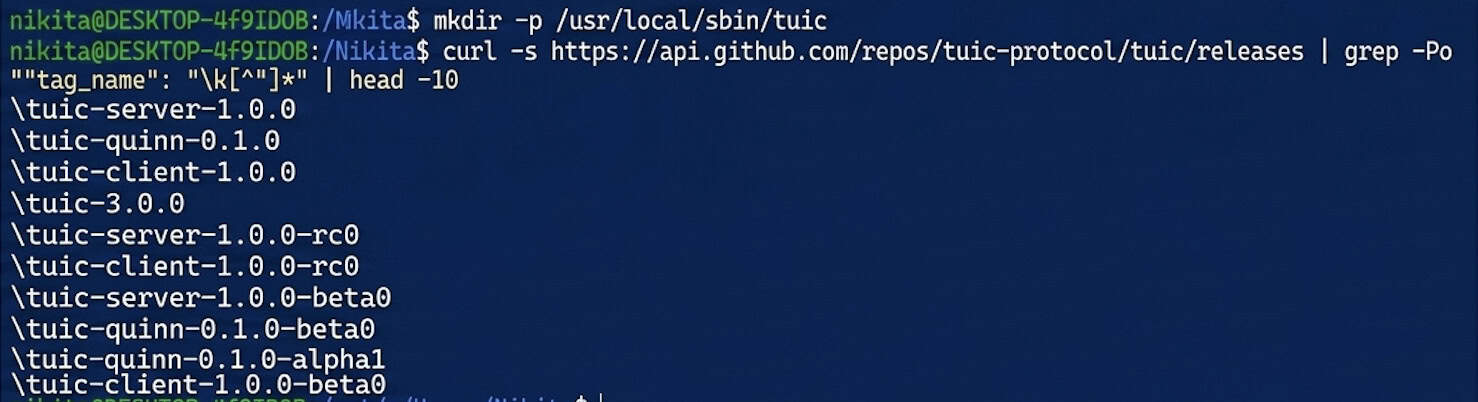
சர்வர் பைனரியைப் பதிவிறக்கம் செய்யவும் — தற்போதைய பதிப்பு எண்ணுக்குப் பதிலாக 1.0.0-ஐப் பயன்படுத்தவும்:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version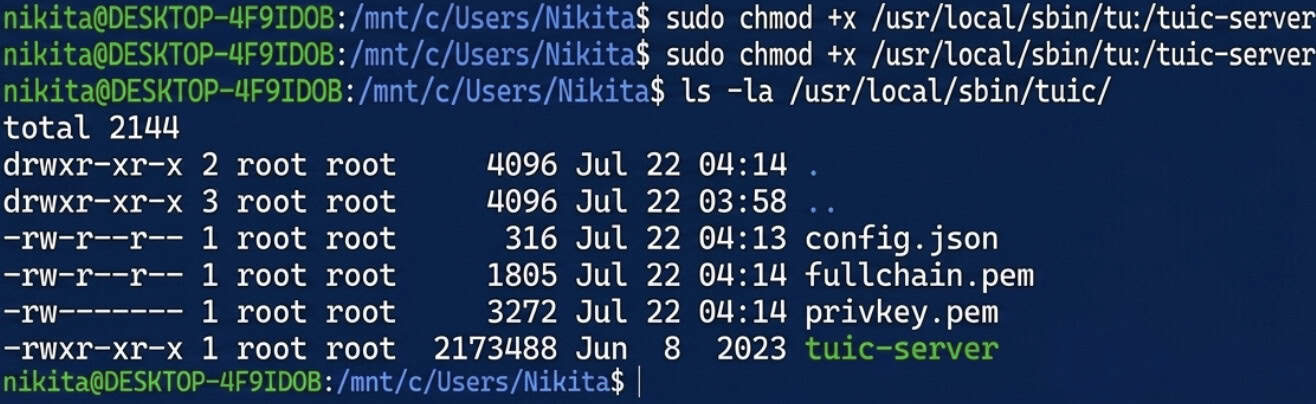
TUIC-க்கான சுய-கையொப்பமிடப்பட்ட சான்றிதழை உருவாக்குதல்
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/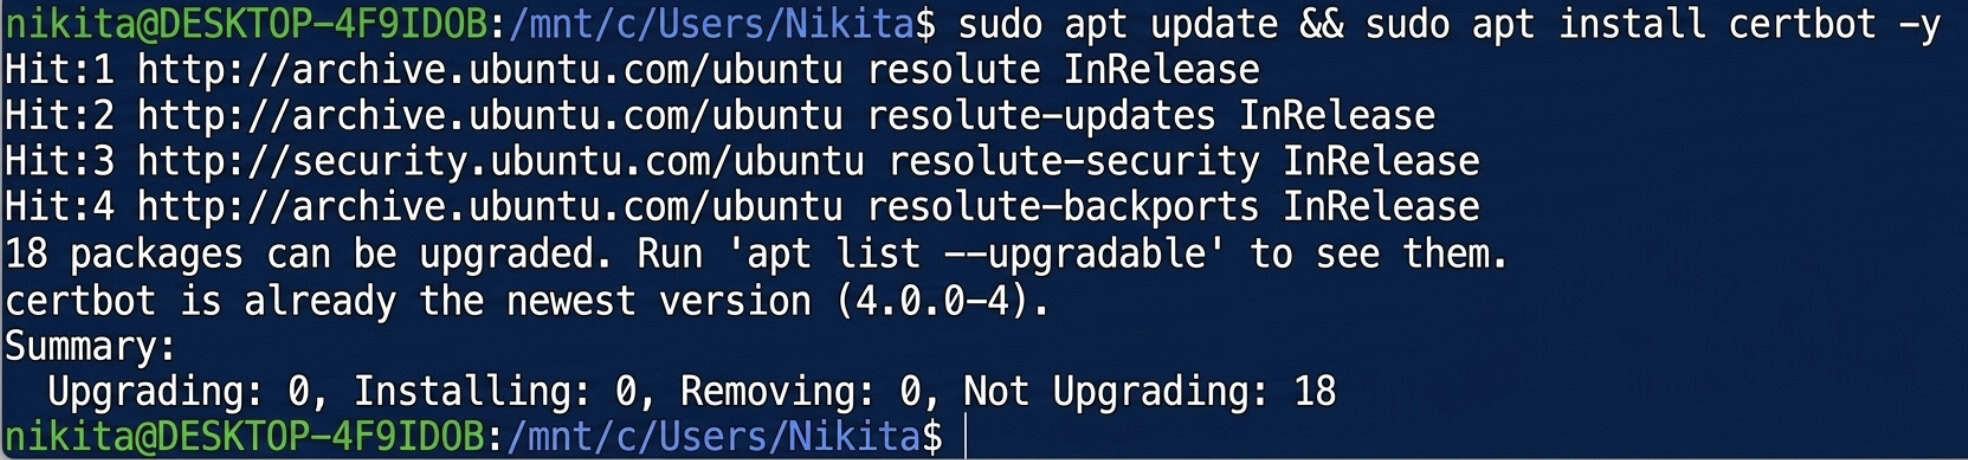
UUID ஐ உருவாக்குதல்
apt install uuid-runtime -y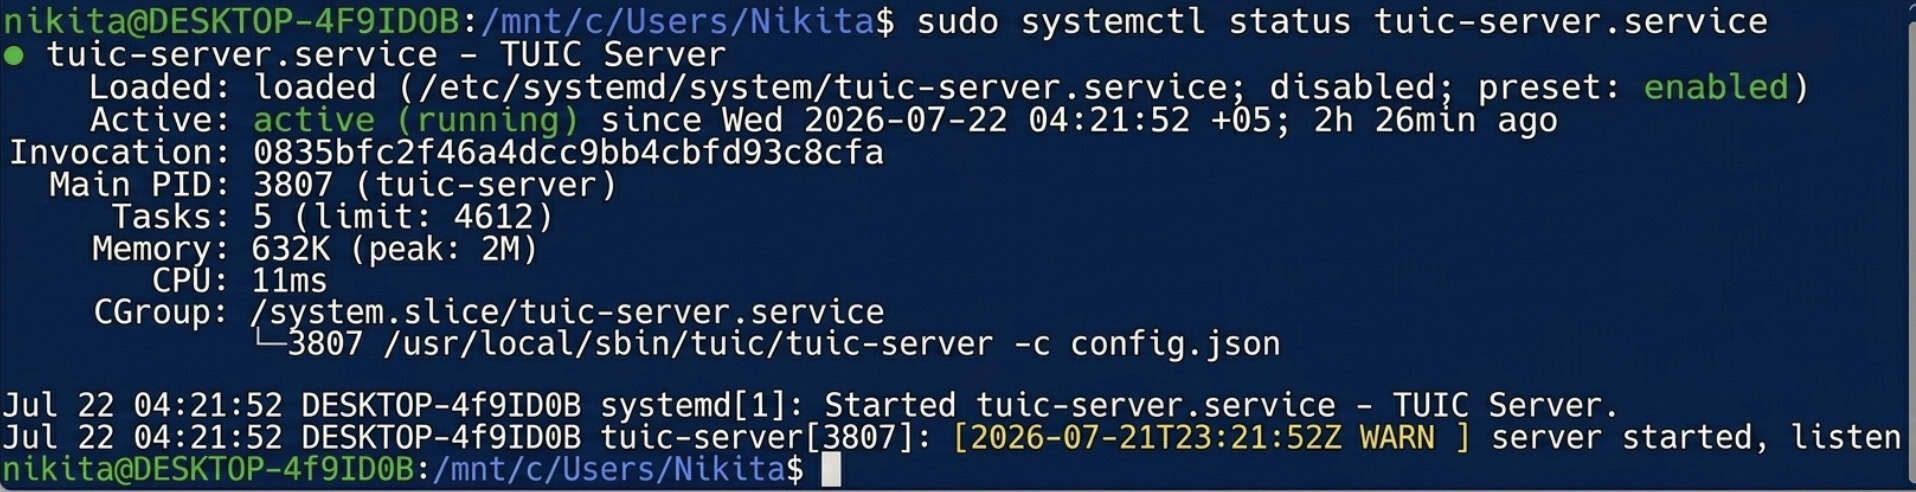
uuidgen
கிடைக்கும் UUID-ஐ நகலெடுக்கவும் — அது உங்களுக்குக் கீழே உள்ள சர்வர் உள்ளமைவிலும் கிளையன்ட் அமைப்புகளிலும் தேவைப்படும்.
உள்ளமைவு கோப்பை உருவாக்குதல்
TUIC சேவையகத்திற்கான முடிக்கப்பட்ட config.json:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}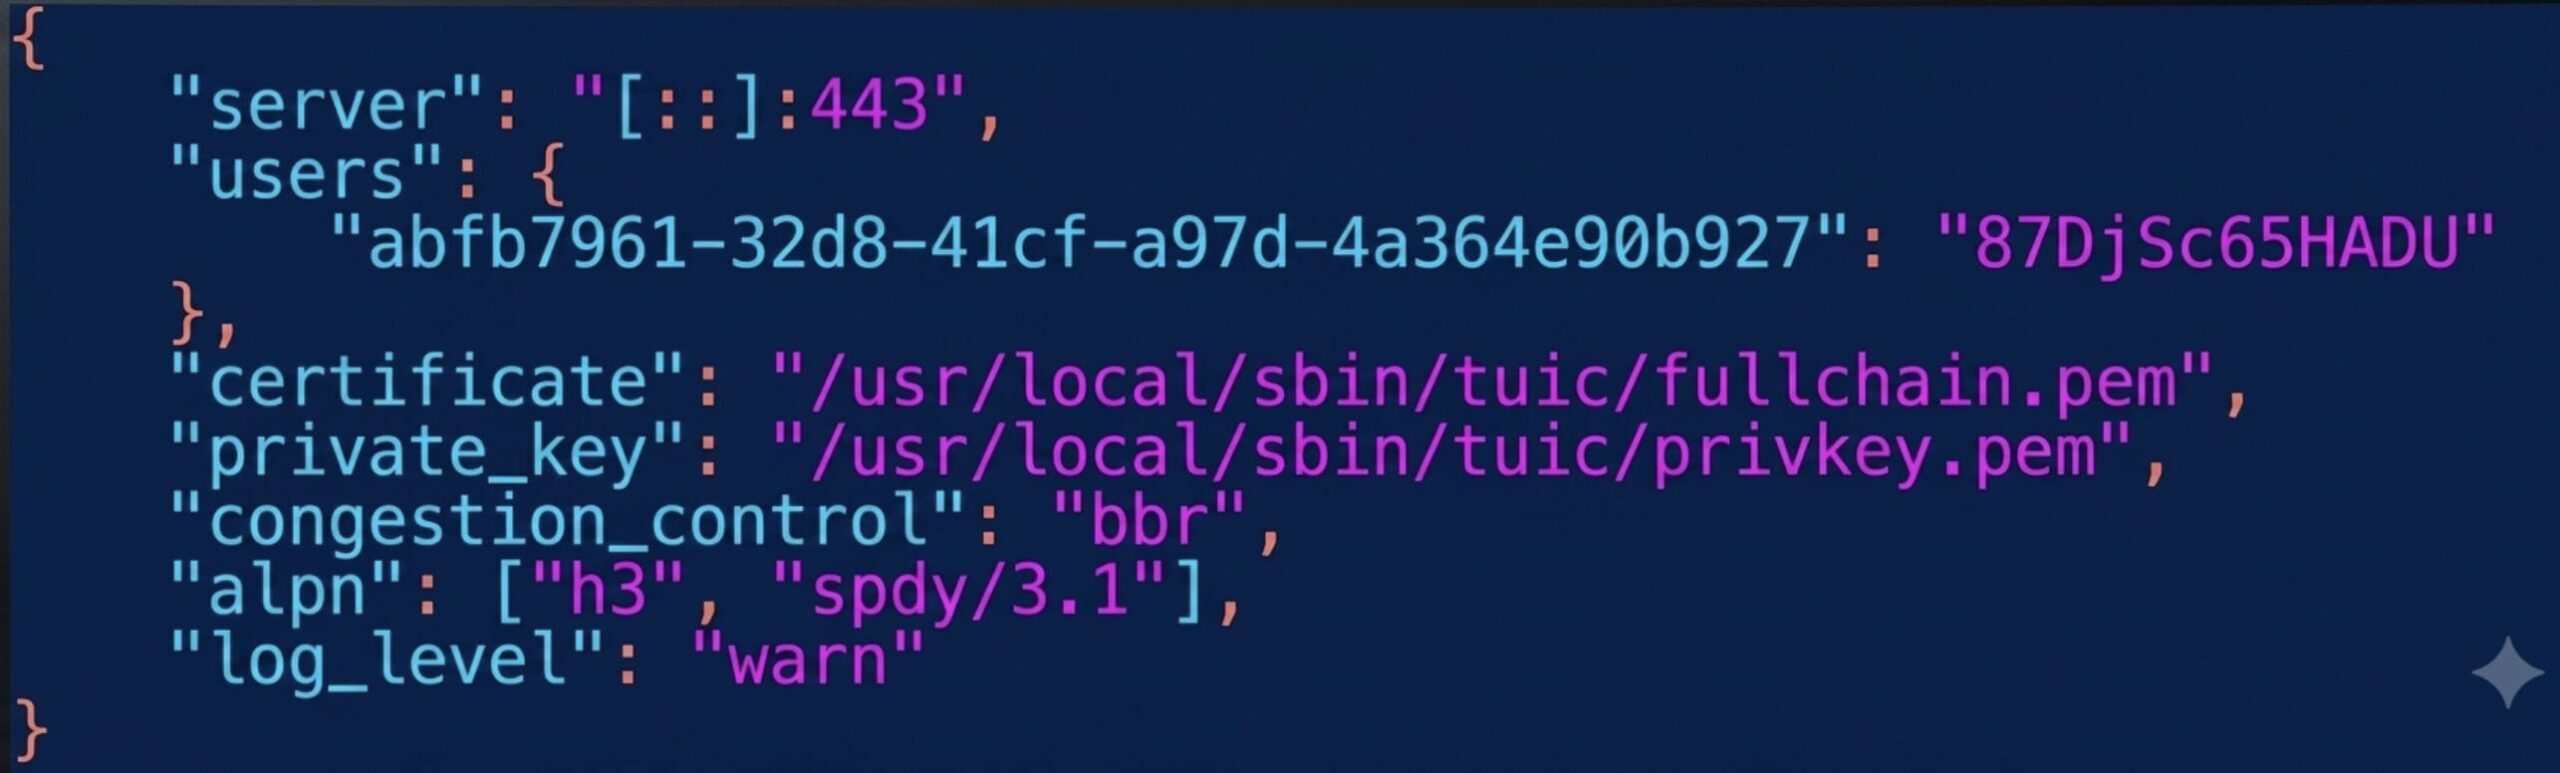
நாம் இங்கு 8443 போர்ட்டைப் பயன்படுத்துகிறோம், ஏனெனில் 443 போர்ட் ஏற்கனவே Hysteria2-ஆல் பயன்படுத்தப்படுகிறது. YOUR_UUID என்பதற்குப் பதிலாக படி 4.3-இல் உள்ள மதிப்பையும், YOUR_TUIC_PASSWORD என்பதற்குப் பதிலாக உங்கள் சொந்த கடவுச்சொல்லையும் இடவும்.
சேமித்து (Ctrl+O, Enter) வெளியேறவும் (Ctrl+X).
கைமுறை தொடக்கத்தைச் சோதித்தல்
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json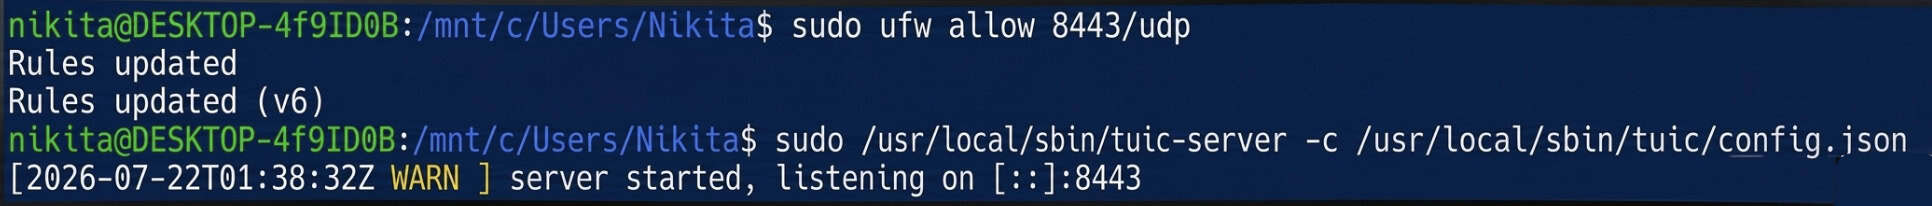
பிழைகள் எதுவும் தோன்றவில்லை என்றால், உள்ளமைவு செல்லுபடியாகும். Ctrl+C அழுத்தி அதை நிறுத்திவிட்டு, தானியங்கு தொடக்கத்தை அமைக்கும் பணிக்குச் செல்லவும்.
தானியங்கு தொடக்கத்தை அமைத்தல்
nano /etc/systemd/system/tuic-server.service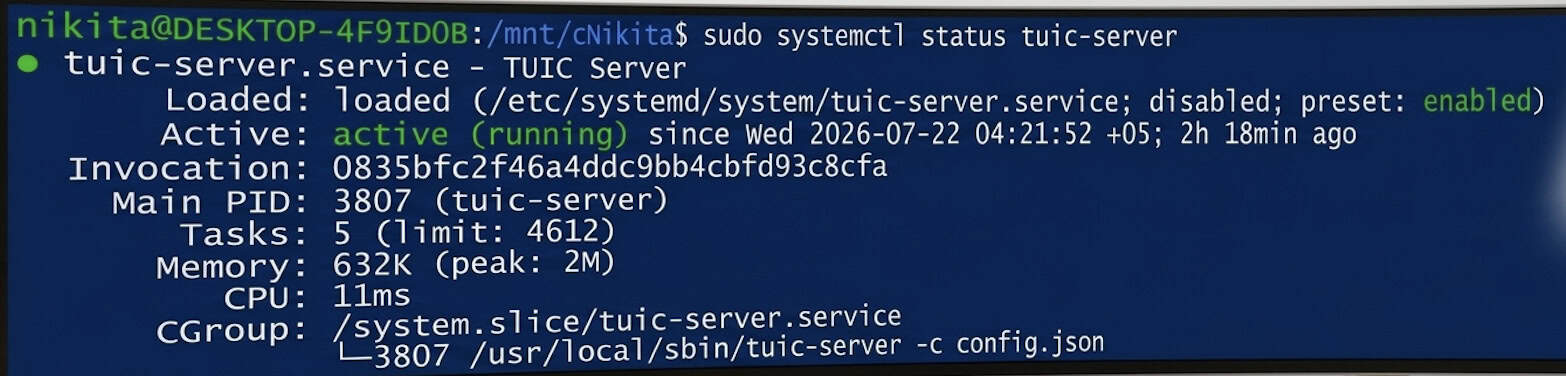
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
நிலை செயலில் (இயங்கிக்கொண்டிருக்கிறது) எனக் காட்ட வேண்டும்.
தற்போது, மிகச்சிறந்த மற்றும் வேகமான இரண்டு நவீன நெறிமுறைகள் சேவையகத்தில் இணையாக இயங்குகின்றன; அவை இரண்டும் வழக்கமான QUIC/HTTPS தரவுப் போக்குவரத்தாகக் காட்டிக்கொள்கின்றன: அதாவது, தரநிலை போர்ட் 443/udp-இல் Hysteria2-வும், போர்ட் 8443/udp-இல் TUIC v5-ம் இயங்குகின்றன.
விண்டோஸிலிருந்து இணைக்கிறது
Hiddify-ஐ நிறுவுதல்
Hiddify for Windows-ஐ https://hiddify.com என்ற அதிகாரப்பூர்வ இணையதளத்திலிருந்து பதிவிறக்கம் செய்து நிறுவவும். நிறுவியை "அடுத்து" / "நிறுவு" என்பதைக் கிளிக் செய்து தொடரவும். விண்டோஸ் ஸ்மார்ட்ஸ்கிரீன் தோன்றினால், "மேலும் தகவல்" → "எப்படியும் இயக்கவும்" என்பதைத் தேர்ந்தெடுக்கவும்.
ஹிஸ்டீரியா2 சுயவிவரம்
+ (புதிய சுயவிவரம்) → "கைமுறை உள்ளீடு" → Hysteria2 நெறிமுறை என்பதைக் கிளிக் செய்து , பின்வருவனவற்றை நிரப்பவும்:
|
களம் |
மதிப்பு |
|
சுயவிவரப் பெயர் |
எனது ஹிஸ்டீரியா2 சர்வர் |
|
முகவரி |
உங்கள்_சர்வர்_IP |
|
போர்ட் |
443 |
|
கடவுச்சொல் |
படி 3.3 இல் உள்ள கடவுச்சொல் |
|
Sni |
உங்கள்_சர்வர்_IP |
|
சான்றிதழைத் தவிர்க்கவும் |
On |
சான்றிதழ் சுயமாகக் கையொப்பமிடப்பட்டிருப்பதால், அதற்குப் பின்னால் நம்பகமான சான்றிதழ் ஆணையம் எதுவும் இல்லை, எனவே 'சான்றிதழ் சரிபார்ப்பைத் தவிர்க்கவும்' (Skip Cert Verify) என்பதை இயக்க வேண்டும்.
TUIC v5 சுயவிவரம்
+ (புதிய சுயவிவரம்) → "கைமுறை உள்ளீடு" → TUIC நெறிமுறை என்பதைக் கிளிக் செய்து , பின்வருவனவற்றை நிரப்பவும்:
|
களம் |
மதிப்பு |
|
சுயவிவரப் பெயர் |
எனது TUIC சேவையகம் |
|
முகவரி |
உங்கள்_சர்வர்_IP |
|
போர்ட் |
8443 |
|
UUID, |
படி 4.3 இலிருந்து UUID |
|
கடவுச்சொல் |
படி 4.4 இல் உள்ள கடவுச்சொல் |
|
நெரிசல் கட்டுப்பாடு |
பிபிஆர் |
|
Sni |
உங்கள்_சர்வர்_IP |
|
சான்றிதழைத் தவிர்க்கவும் |
On |
இணைத்தல் மற்றும் சரிபார்த்தல்
ஒரு சுயவிவரத்தைத் தேர்ந்தெடுத்து, பின்னர் பெரிய வட்டமான "இணை" (Connect) பொத்தானைக் கிளிக் செய்யவும். நிலை "இணைக்கப்பட்டது" (Connected) என மாற வேண்டும்.
தரவுப் போக்குவரத்து உண்மையில் உங்கள் சேவையகம் வழியாகத்தான் அனுப்பப்படுகிறது என்பதை உறுதிப்படுத்த, உங்கள் உலாவியில் ஏதேனும் ஒரு IP முகவரி சரிபார்க்கும் சேவையைத் திறக்கவும் — அதில் காட்டப்படும் முகவரி, உங்கள் சேவையகத்தின் IP முகவரியுடன் பொருந்த வேண்டும்.
தீர்மானம்
இந்த வழிகாட்டியைப் பூர்த்தி செய்வதன் மூலம், உங்கள் சேவையகத்தில் இரண்டு அதிவேக, அடுத்த தலைமுறை நெறிமுறைகள் இணையாக இயங்கும்: போர்ட் 443/UDP-இல் Hysteria2 மற்றும் போர்ட் 8443/UDP-இல் TUIC v5. இந்த இரண்டு நெறிமுறைகளும் அனுப்பப்படும் தரவுப் போக்குவரத்தை ஒரு நிலையான மறைகுறியாக்கப்பட்ட QUIC இணைப்பு (HTTP/3) போல மாறுவேடமிடுகின்றன, இதன் மூலம் மிகவும் நிலையற்ற அலைவரிசைகளிலும்கூட ஒரு சீரான இணைப்பை உறுதி செய்கின்றன.
கட்டமைக்கப்பட்ட சுயவிவரங்களை விண்டோஸில் பயன்படுத்துவது மட்டுமல்லாமல், ஆண்ட்ராய்டு அல்லது iOS-க்கான Hiddify மொபைல் செயலியிலும் இதே போன்ற அமைப்புகளுடன் இறக்குமதி செய்யலாம்.
இணைப்புச் சிக்கல்களை நீங்கள் எதிர்கொண்டால், முதலில் systemctl status கட்டளையைப் பயன்படுத்தி hysteria.service (அல்லது tuic-server.service) சேவையின் நிலைகளைச் சரிபார்க்கவும், ஃபயர்வால் விதிகள் செயலில் உள்ளனவா என்பதை உறுதிப்படுத்தவும் (ufw status), மேலும் IP முகவரி, UUID மற்றும் கடவுச்சொற்கள் சரியாக உள்ளிடப்பட்டுள்ளனவா என்பதை மீண்டும் சரிபார்க்கவும். தயவுசெய்து கவனிக்கவும்: வழங்கப்பட்ட சுய-கையொப்பமிடப்பட்ட சான்றிதழ்கள் 365 நாட்களுக்குச் செல்லுபடியாகும், எனவே சரியாக ஒரு வருடத்திற்குப் பிறகு, அதே openssl req கட்டளையைப் பயன்படுத்தி அவற்றைப் புதுப்பிக்க வேண்டும்.
