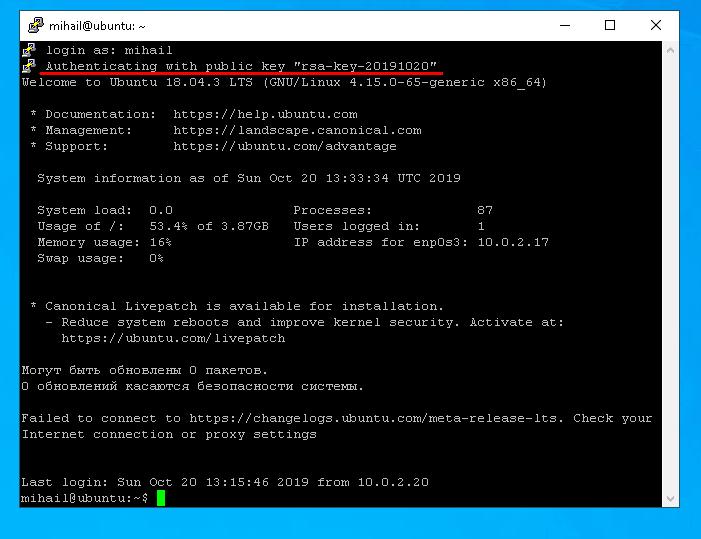
Déi primär Method fir sech mat engem Linux-Server ze verbannen ass iwwer den SSH-Protokoll . Dës Zort Verbindung ass sécher, well all d'Donnéeën, déi doduerch transferéiert ginn, verschlësselt sinn. Fir eng SSH -Verbindung opzebauen , sollt Dir se um Remote-Server konfiguréieren, mat deem Dir Iech verbannen wëllt, an de Client op der Säit vum Benotzer. Et gëtt eng ganz Rëtsch Software fir eng SSH-Verbindung. Fir Linux ass den OpenSSH-Package am populärsten, a fir Windows benotze Leit meeschtens PuTTY.
Loosst eis d'Serverkonfiguratioun méi no kucken mat Ubuntu Server 18.04 als Beispill, a probéiert dann mat dem Server vu Linux a Windows ze verbannen.
Alles wat mir maachen, geschitt vum normale Benotzerkonto aus. An dësem Fall hu mir e Benotzer mam Numm " mihail " erstallt an de " root "-Kont ass standardméisseg deaktivéiert.
Server Säit Konfiguratioun
Setzt de Package op deen dëse Kommando ausféiert:
sudo apt install openssh-server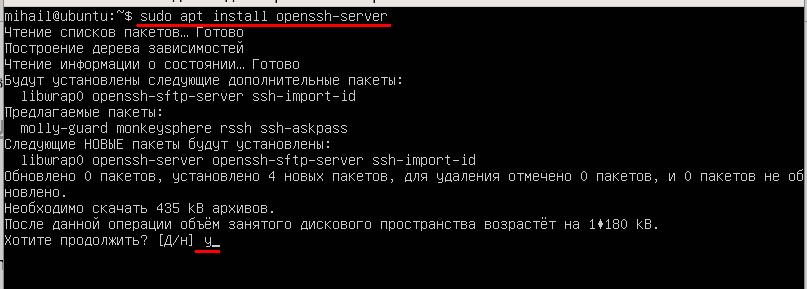
Nodeems d'Installatioun fäerdeg ass, gitt sécher datt de Service leeft. Benotzt dëse Kommando:
systemctl status sshd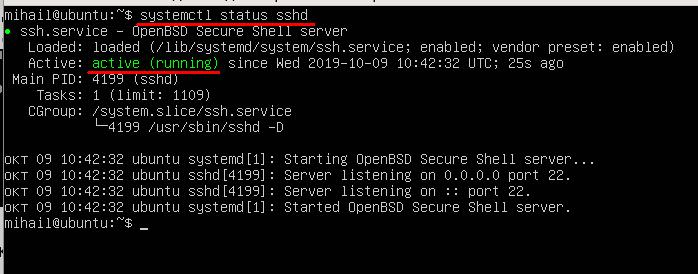
De Status " Aktiv (laafend) " bedeit, datt de Service aktivéiert ass a normal funktionéiert.
Fir d'Blockéierung vun erakommende Verbindungen duerch d'Firewall ze vermeiden, gitt sécher datt Dir se deaktivéiert, well mir net an dësem Artikel d'Netzwierk Firewall konfiguréieren.
Benotzt dëse Kommando:
sudo ufw disable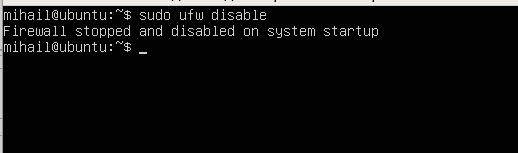
Op dëser Etapp kënnt Dir schonn un de Server konnektéieren. Mat Standard Astellunge Server erlaabt Verbindung zu der Norm port 22 mat Passwuert-baséiert Authentifikatioun.
SSH Verbindung vu Linux
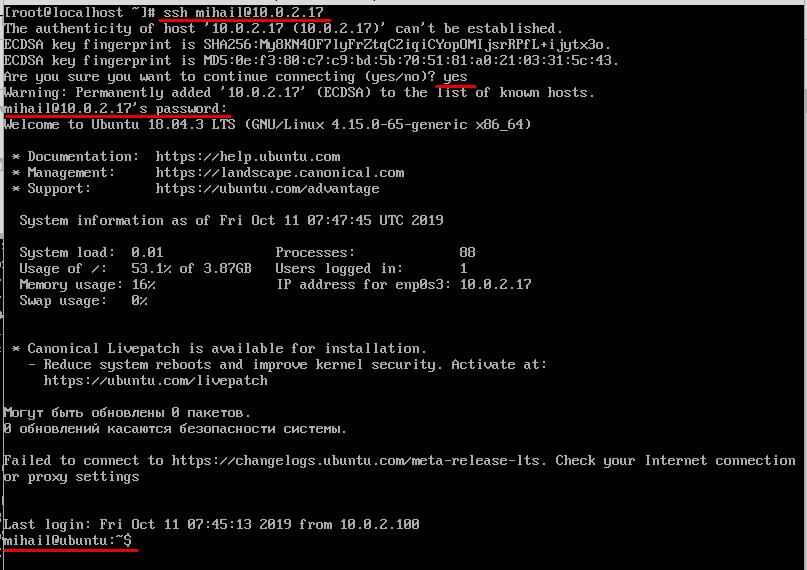
Als Regel, OpenSSH Client ass op Linux als Standard installéiert an erfuerdert keng zousätzlech manuell Konfiguratioun. Verbindung kann aus Terminal mat der Hëllef vun ssh Kommando etabléiert ginn. Parameteren an dësem Fall wieren de Benotzernumm an d'IP Adress vum Fernserver. Op eisem Testserver, dee mir als Beispill benotzen, gëtt et nëmmen ee Kont "mihail", also wäerte mir dëst benotzen.
ssh [email protected]Bei der éischter Verbindung musst Dir d'Zousätzlech vum ëffentleche Schlëssel vum Server an d'Datebank bestätegen, also äntwert mat " jo ". Duerno kënnt Dir d'Passwuert aginn. Wann d'Verbindung erfollegräich opgestallt gouf, gesitt Dir e Begréissungstext vun der Kommandozeil vum Server. Elo ginn all d'Kommandoen direkt um Remote-Server ausgeführt.
SSH vu Windows
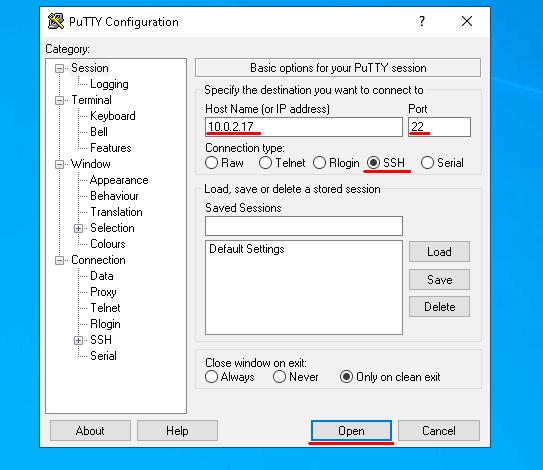
Öffnen Sie Putty a stellen Sie die Verbindungsparameter an. Vergewëssert Iech, datt de Schalter " Connection Type " op SSH gestallt ass . Gitt d'IP-Adress am Feld " Host Name " an, de Standardwäert 22 an " Port " a klickt op " Open ".
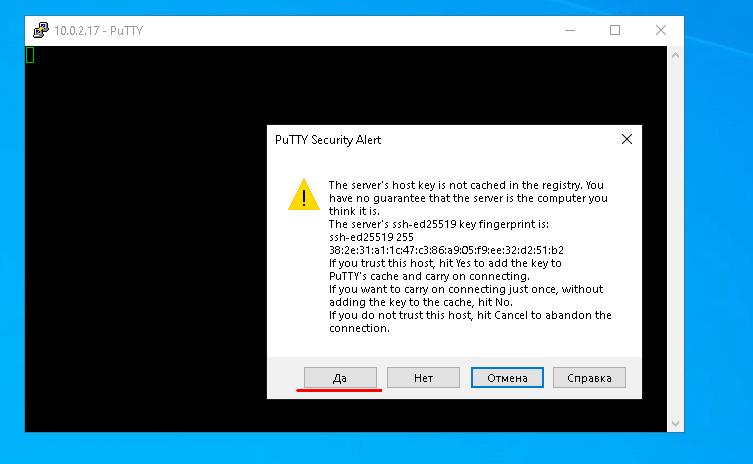
Bei der éischter Verbindung freet Putty Iech ze bestätegen, datt Dir dësem Server vertraut, also klickt op " Jo ".
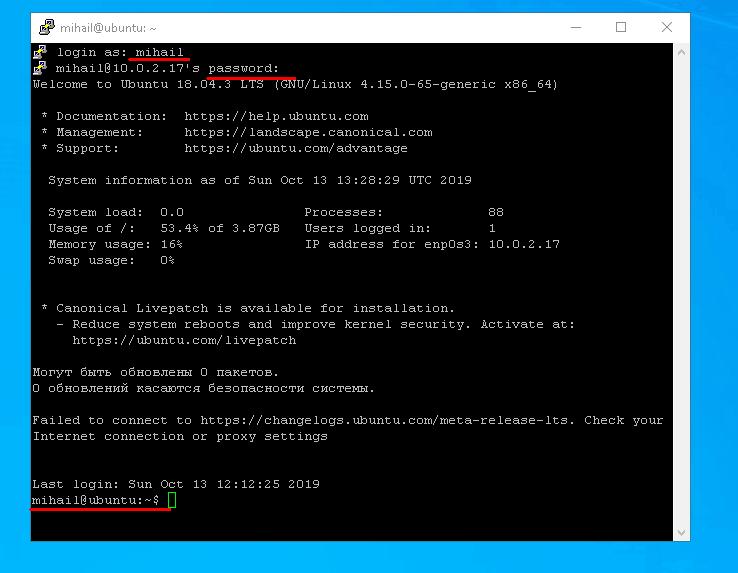
Nodeems Dir de Login a Passwuert aginn hutt, gesitt Dir d'Kommandozeil vum Remote Server.
Authentifikatioun duerch Schlëssel. Erhéijung Niveau vun Sécherheet
Wann e Client probéiert eng sécher Verbindung mam Server duerch SSH opzebauen, ier d'Verbindung erlaabt ass, brauch de Server de Client ze authentifizéieren (verifizéieren). Wéi virdru scho gesot, Passwuert-baséiert Authentifikatioun gëtt normalerweis als Standard benotzt. Et bitt keng robust Sécherheet, well et gëtt ëmmer e Wee et ze bruteforce. Ausserdeem ass d'Passwuert Authentifikatioun net uwendbar fir SSH Verbindunge mat der Benotzung vu Skripte.
Fir dës Zort Aufgaben gëtt et eng speziell Authentifikatiounsmethod mam Schlëssel. De Punkt ass datt de Client privat an ëffentlech Schlësselen generéiert an dann den ëffentleche Schlëssel op de Server geschéckt gëtt. Duerno brauch Dir kee Passwuert fir mam Server ze verbannen, well d'Authentifikatioun baséiert op ëffentlechen a private Clientschlësselen. Fir e gudde Sécherheetsniveau ze bidden, sollt den Zougang zum private Schlëssel limitéiert sinn. Wéinst der Tatsaach, datt de private Schlëssel op der Säit vum Client gespäichert ass an net iwwer d'Netz transferéiert gëtt, gëtt ugeholl datt dës Method méi sécher ass.
Authentifikatioun duerch Schlëssel op Linux
Loosst eis ëffentlech a privat Schlësselen op de Client generéieren mat der Hëllef vun ssh-keygen Utility Software. D'Tool proposéiert de Wee op de private Schlëssel z'änneren an e Passphrase fir extra Sécherheet aginn. Verloossen all d'Parameteren als Standard andeems Dir Enter bei all Ufro dréckt.
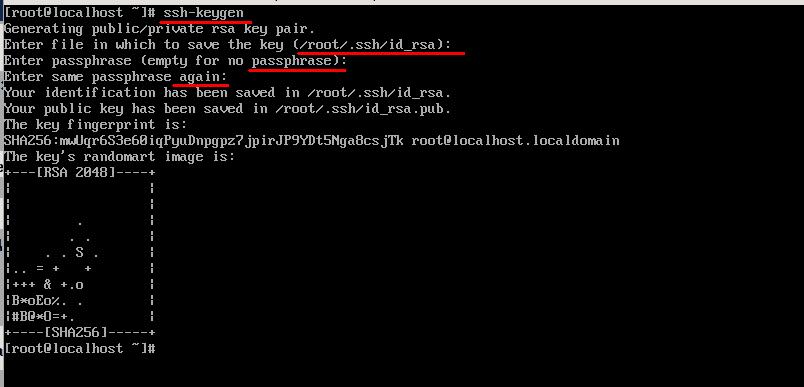
Dofir fannt Dir am Home-Verzeichnis am .ssh-Ordner zwou generéiert Dateien: id_rsa an id_rsa.pub , déi jeeweileg privat a ëffentlech Schlësselen enthalen.
Duerno musst Dir de Public Key un de Server schécken. Fir dat ze maachen, kopéiert den Inhalt vun der Datei „ id_rsa.pub “ an d'Datei „ ~/.ssh/authorized_keys “ um Server. Loosst eis dee einfachste Wee mat Hëllef vum Tool „ ssh-copy-id “ goen. Gitt de Login an d'IP-Adress vum Server an, genau wéi bei enger normaler Verbindung. Nodeems Dir d'Passwuert aginn hutt, gëtt de Public Key vum Client automatesch op de Server kopéiert. Féiert dëse Kommando aus:
ssh-copy-id [email protected]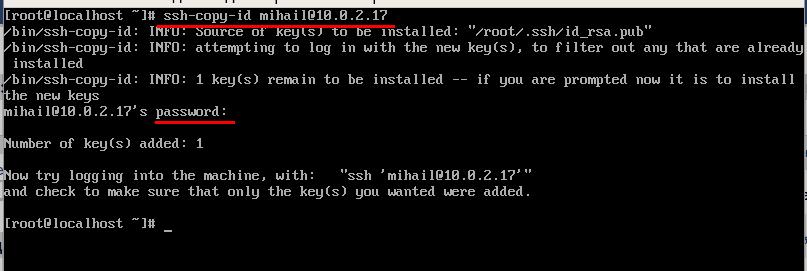
Nodeems Dir dat alles gemaach hutt, brauch de Server kee Passwuert méi aginn.
Authentifikatioun duerch Schlëssel op Windows
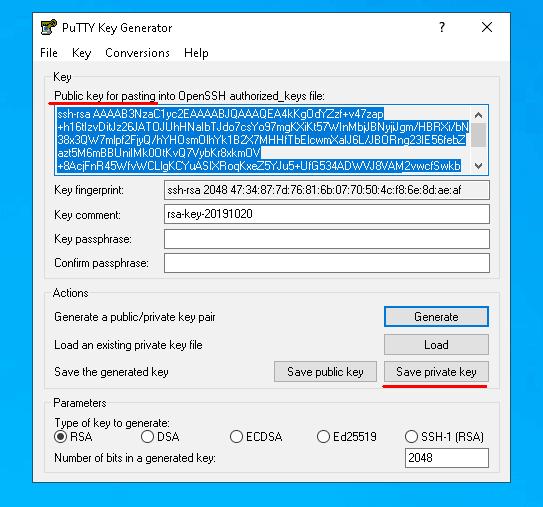
Öffnen Sie PUTTYGEN und klicken Sie op „ Generieren “. Fir d'Schlësselen ze generéieren, musst Dir just Är Maus iwwer den Écran beweegen an den Tool generéiert d'Schlësselen zoufälleg.
Nodeems d'Schlësselen generéiert sinn, klickt op " Späichern Privatschlëssel " a späichert en an der Datei mam private Schlëssel op Ärer Festplack. Dir kënnt de gewënschte Pfad festleeën, awer e bësse méi spéit musst Dir en a Putty spezifizéieren. Da kopéiert de Public Key vun uewen am Fënster.
Loosst eis den ëffentleche Schlëssel schécken andeems mir en einfach an den Terminal kopéieren. Maacht Putty op a verbënnt Iech wéi gewinnt mam Server. Elo erstellen mir " .ssh/authorized_keys " a limitéieren den Zougang vun anere Benotzer op d'Datei, sou datt se nëmme fir de Creator verfügbar ass.
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
Nodeems Dir d'Datei erstallt hutt, setzt den ëffentleche Schlëssel vum Client an. An der viregter Etapp hu mir den ëffentleche Schlëssel op de Clipboard kopéiert. Fir opzemaachen wat am Clipboard an d'Datei ass, benotzt d'Katzebefehl an d'Ausgangsvirleedung.
cat > .ssh/authorized_keysNodeems Dir de Kommando aginn hutt, klickt mat der rietser Maustast am Terminalfenster a pecht dat wat an d'Zwëschespeicher steet. Fir d'Input ze bestätegen, dréckt op d'Ofkierzung " Ctrl+D " a trennt Iech vum Server of.
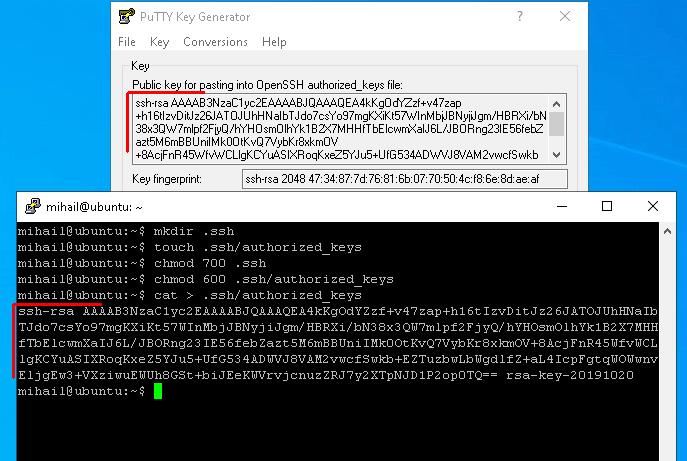
Loosst eis elo de Wee op de private Schlëssel am Putty spezifizéieren an erëm mam Server verbannen.
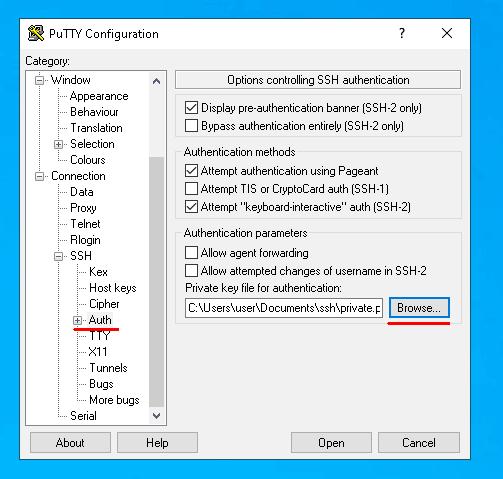
Vun elo un, fir un de Server ze verbannen, musst Dir nëmmen de Benotzernumm aginn. Wann Dir probéiert de Server vun engem aneren Apparat ze verbannen deen net de richtege private Schlëssel huet, freet de Server Passwuert. Nodeems d'Schlëssel-baséiert Authentifikatioun ageriicht ass, kënnt Dir den Zougang mam Passwuert net erlaben.