


Hodie, technologiae VPN et procuratoriae magis magisque in usu sunt. Usuarii eas adhibent ad accessum interretialem tutum, censuram vitandam, et contra minas externas se defendendum. Cum tali servo connectis, omnis commeatus tuus per cuniculum encryptatum transit, et servus fit porta tua ad rete.
Protocolla classica, ut OpenVPN aut WireGuard, sub condicionibus stabilibus bene funguntur, sed saepe celeritatis detrimentum patiuntur in nexibus debilibus cum magna fasciculorum iactura (retibus mobilibus, Wi-Fi publico, terris cum censura severa). Hic protocolla moderna, ut Hysteria2 et TUIC, in usum veniunt. Super QUIC construuntur, celeritatem magnam, latentiam humilem, et obscurationem efficientem negotiationis sicut HTTPS regularis (HTTP/3) offerentes.
Hysteria2 algorithmo "Brutali" utitur, qui latitudinem transmissionis praesto vehementer consumit. TUIC (versio 5) minimo onere, excellenti auxilio UDP, et nexus 0-RTT constitutione insignitur.
In hoc articulo, per institutionem servitoris in Ubuntu/Debian et connexionem ex Windows ducemus.
Quae tibi necessaria erunt: VPS cum Ubuntu 22.04/24.04 vel Debian 12, accessus ad administratorem principalem (root), et inscriptio IP servi. Nullum dominium requiritur.
Adiunctum eligere quod servo
Fenestrae (PuTTY): aperi PuTTY, inscribe YOUR_SERVER_IP ut hospitem, 22 ut portum, et ini sessionem ut supervisor cum tessera ex inscriptione electronica provisoris VPS tui.
Linux/macOS (terminalis):
ssh root@YOUR_SERVER_IPOmnia mandata infra in servo, in eadem sessione, exsequuntur.
Praeparatio servitoris (Ubuntu / Debian)
Transmissionem IP activare
Hoc permittit servo fasciculos clientium ulterius ad interrete transmittere.
nano /etc/sysctl.confTesseram inscribe vel crea (litteris numerisque Anglicis tantum utere, spatiis nullis).
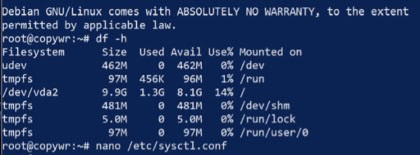
Invenire et commentarium removere (# initio removere) vel hanc lineam addere:
net.ipv4.ip_forward=1
Serva fasciculum (Ctrl+O, Enter) et exi (Ctrl+X). Mutationes adhibe sine computatro denuo incipiendo:
sysctl -pConfiguratio NAT (personificationis)
Haec optio clientibus permittit ut interrete per servum tuum inscriptione IP eius utentes adeant.
Nomen interfaciei retiariae externae (ea quae ad interrete spectat) inveni:
ip link show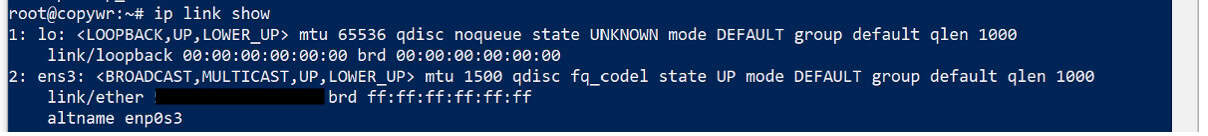
Solet hoc esse eth0, ens3, vel enp1s0. Exscribe vel memineris, deinde regulam personationis ad iptables adde — eth0 nomine tuo interfaciei substitue:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Regulas iptables servans
Ne regulae post servitorem denuo initiatum restituantur, servandae sunt.
apt update
apt install iptables-persistent -y
netfilter-persistent save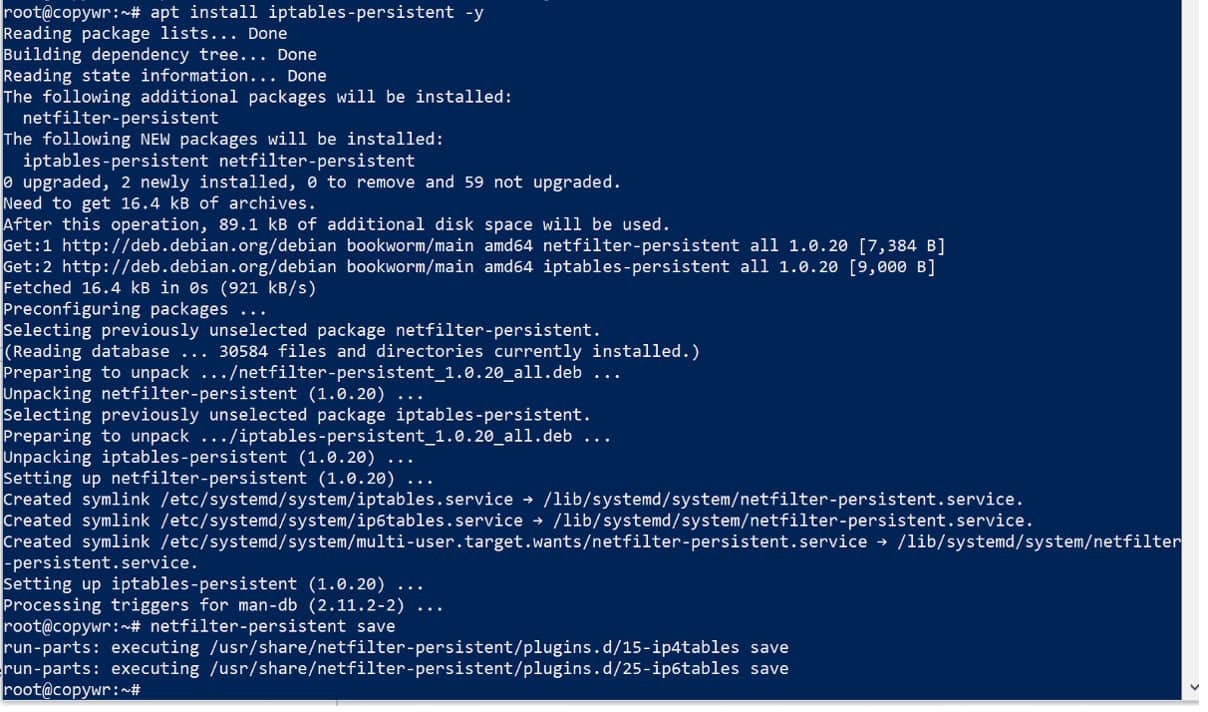
Dum instituitur, fortasse monitum videbis ut regulas IPv4/IPv6 hodiernas serves — responde "Ita" utroque tempore.
Installatio muri ignis (UFW)
Omnes portus quos requirimus statim aperimus, ergo non opus est ad hunc gradum postea redire: 22 pro SSH (hoc omittere te a servo excluderet), 443/udp pro Hysteria2, et 8443/udp pro TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Exitus functionis `ufw status` omnes tres regulas ut activas enumerare debet.
Hysteria II
Installatio servitoris Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
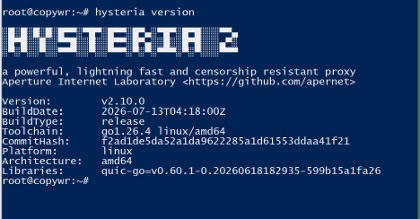
Fac ut versio exitus sine erroribus appareat — hoc confirmat binarium recte operari.
Creando certificatum SSL autosignatum
Claves nostras encryptionis ad commeatum inter computatrum tuum et servitorem protegendum necessarias habemus. Cum dominium non habeamus, libellum autosignatum, per dies trecentos sexaginta quinque validum, generabimus. Ob hanc rem, "Skip Cert Verification" in cliente postea activare debebis.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/`cert.crt` et `private.key` enumerari debent.
Creando fasciculum configurationis
nano /etc/hysteria/config.yamlHaec inser, `YOUR_PASSWORD` substituens tessera tua propria (litteris et numeris Anglicis tantum, spatiis nullis):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true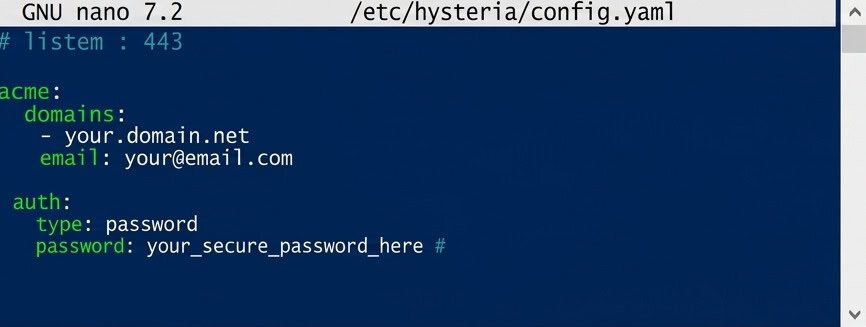
Obstructio "masquerade" facit ut servitor similis sit situs interretialis ordinarii si quis inscriptionem IP eius in navigatro aperit, potius quam signa procuratoris patefaciat.
Serva (Ctrl+O, Enter) et exi (Ctrl+X).
Initium automaticum constituere
nano /etc/systemd/system/hysteria.service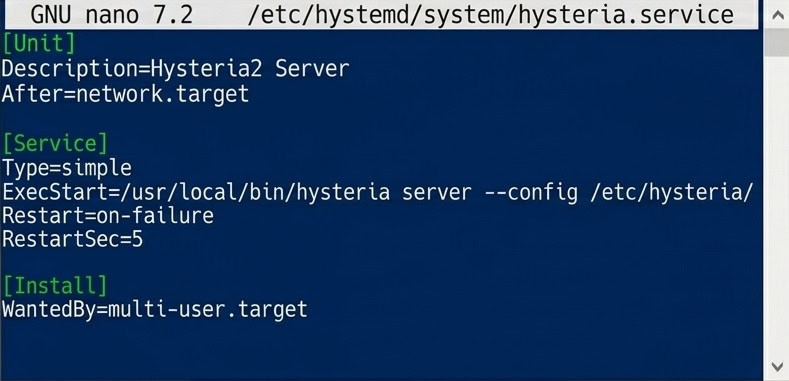
Fasciculus unitatis systemd pro initio automatico Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service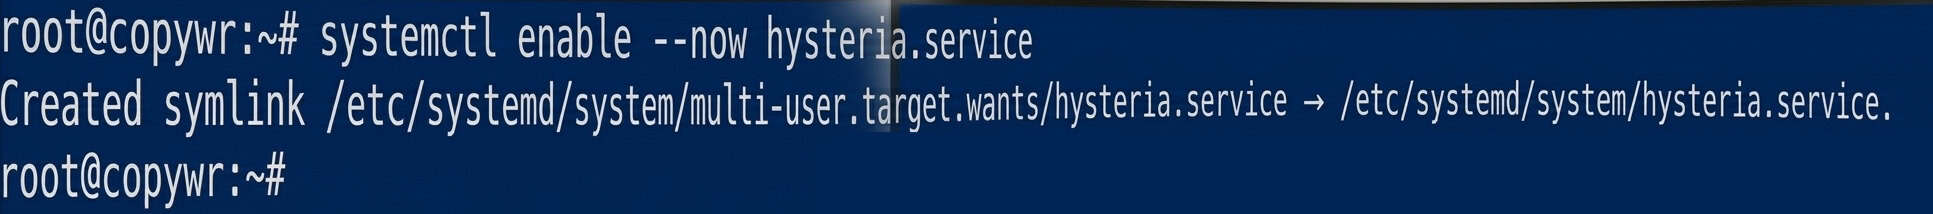
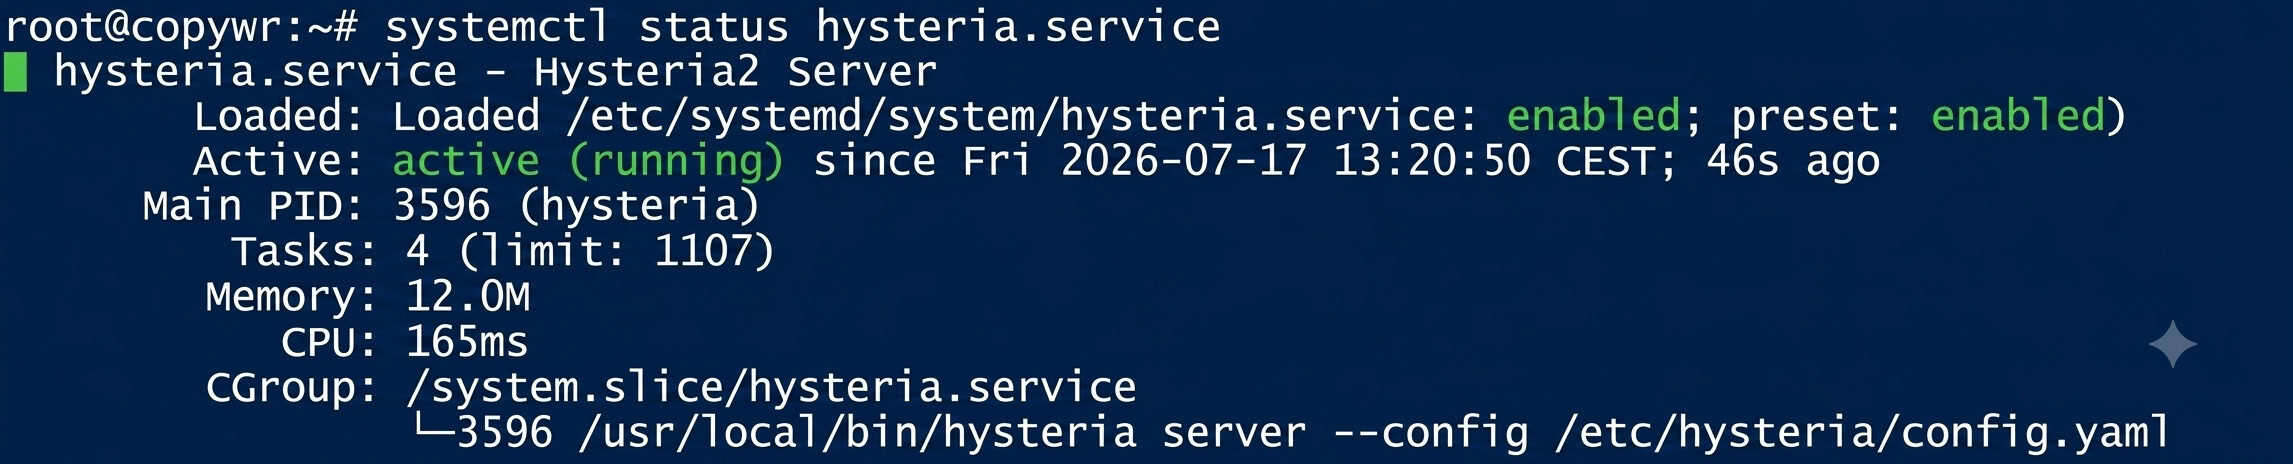
Status "activum" (cursum) ostendere debet. Si consola in conspectu diarii "haeret", clavem Q preme ut ex eo exeas.
TUIC v5
TUIC detrahens et instituens
mkdir -p /usr/local/sbin/tuicEditiones praesto inspice:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10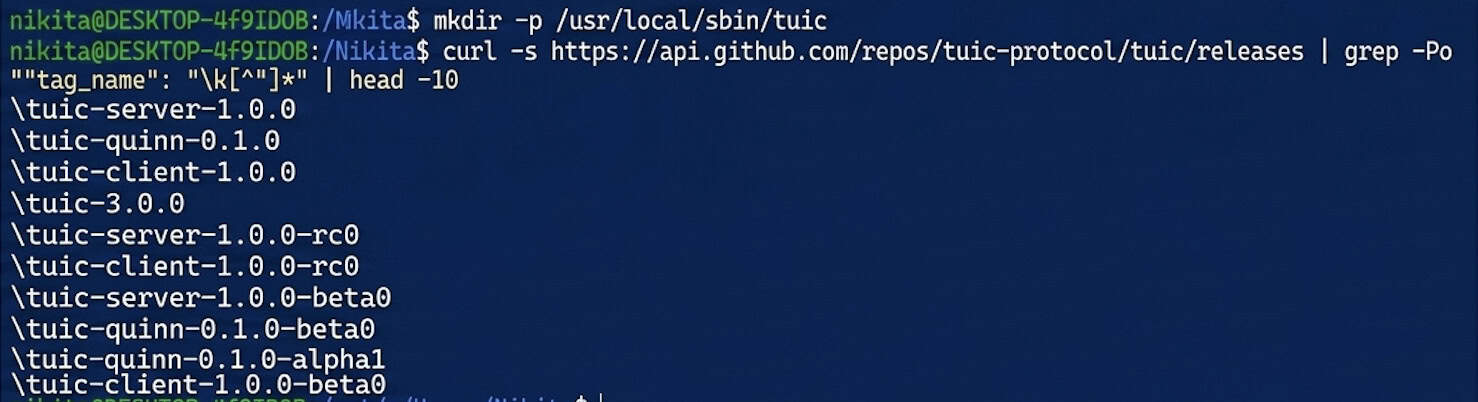
Binarium servi detrahe — numerum versionis hodiernae pro 1.0.0 substitue:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version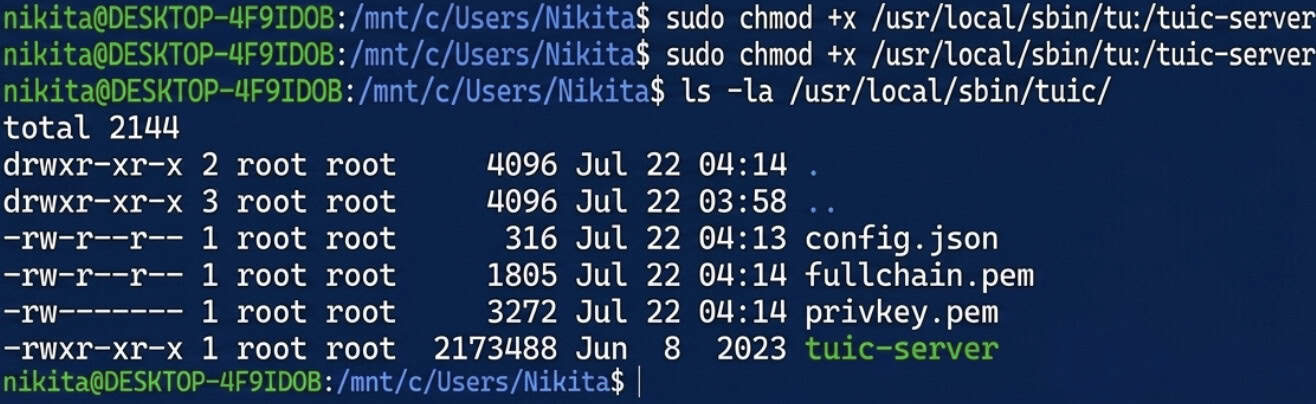
Creando certificatum autosignatum pro TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/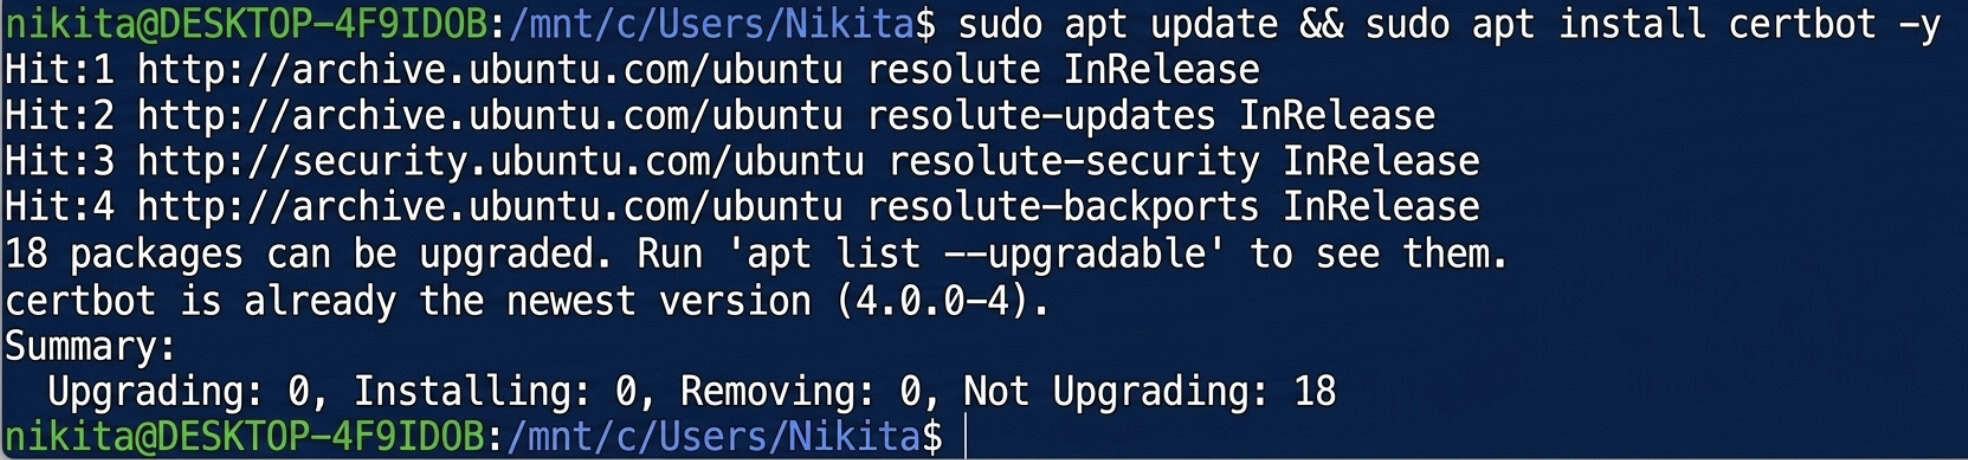
UUID generans
apt install uuid-runtime -y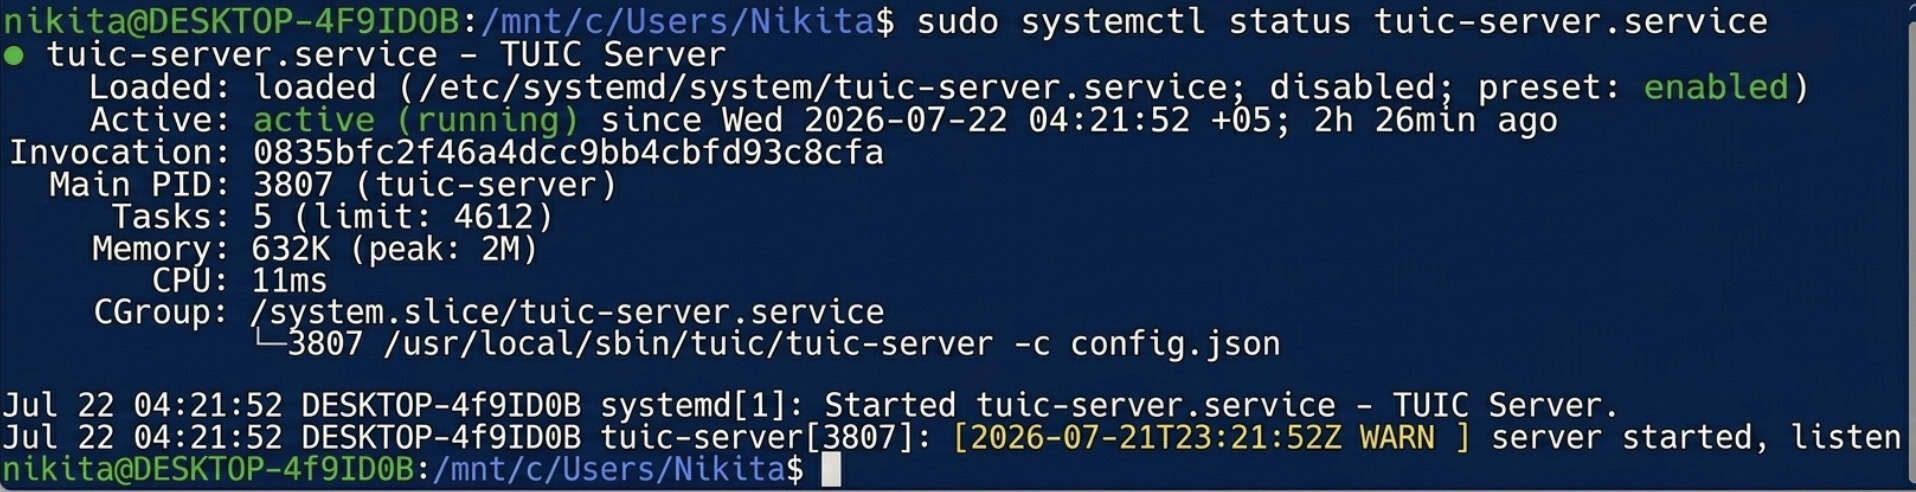
uuidgen
UUID inde resultantem exscribe — et in configuratione servi infra et in optionibus clientis eo indigebis.
Creando fasciculum configurationis
Config.json perfectum pro servo TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}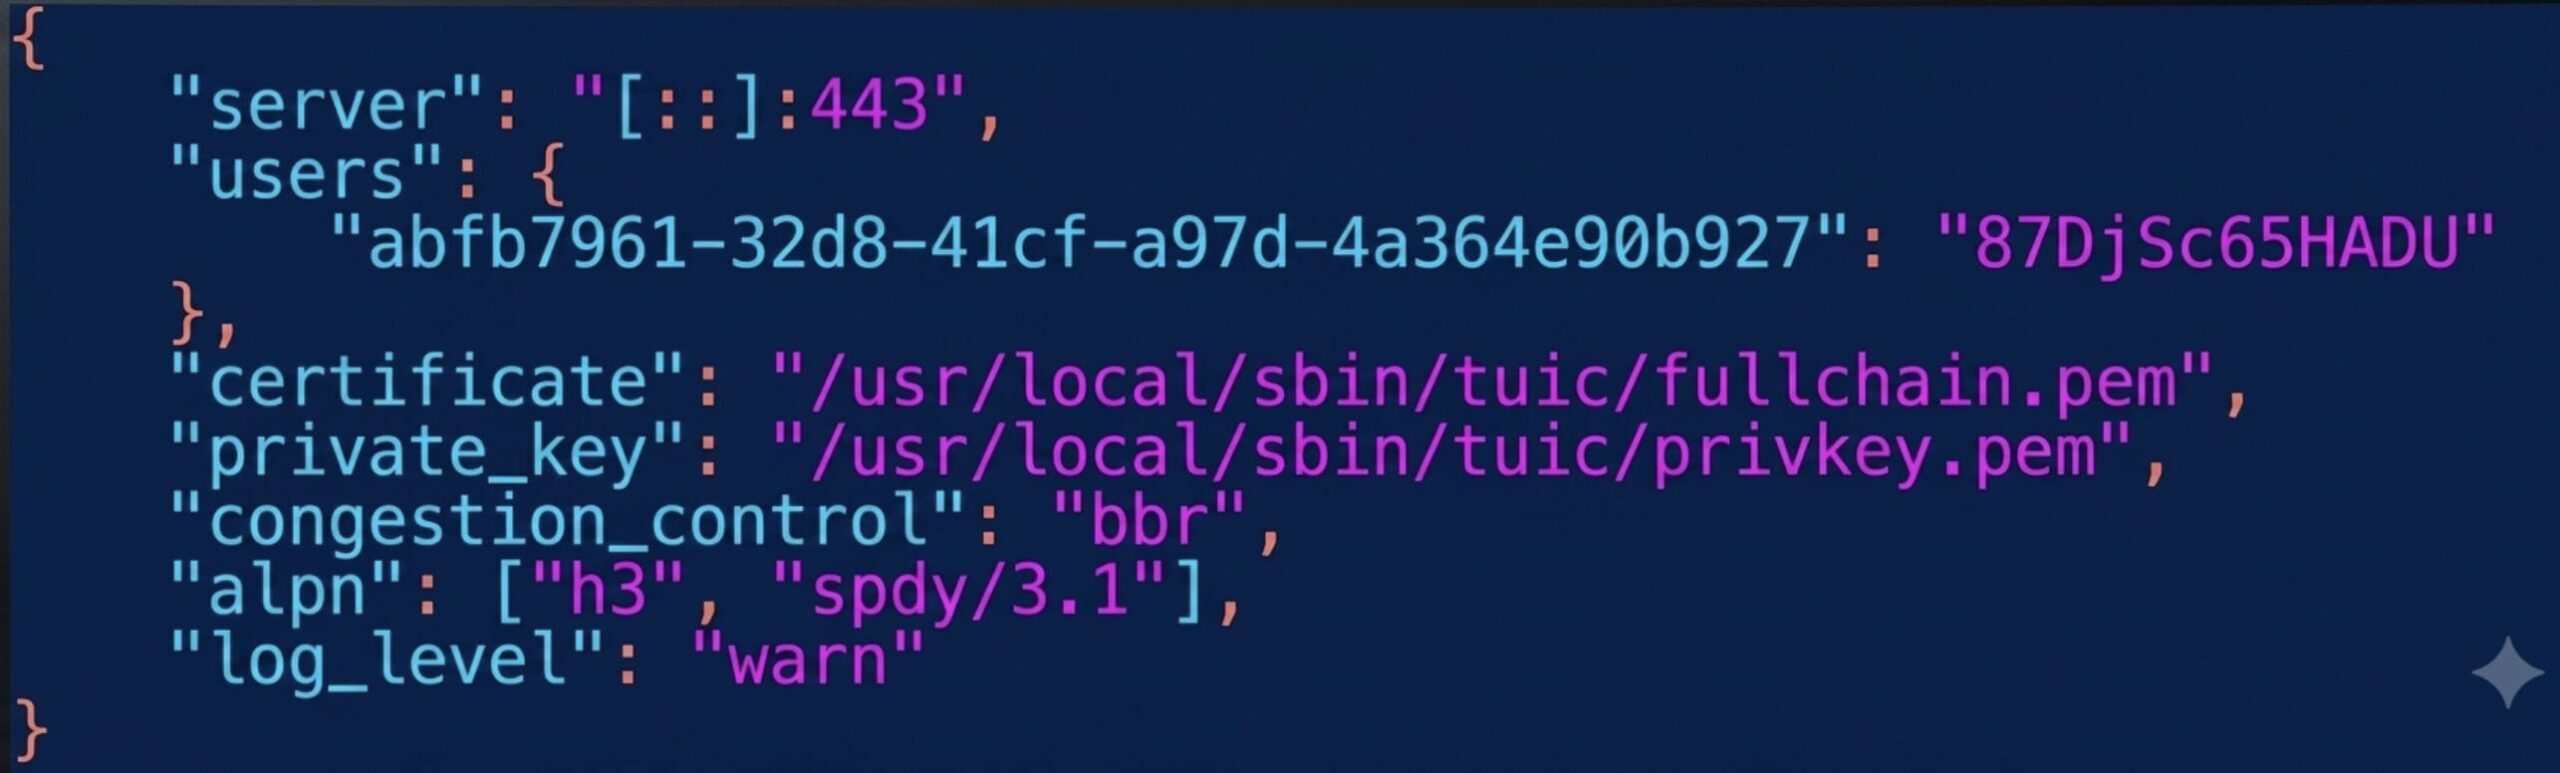
Portu 8443 hic utimur quia portus 443 iam ab Hysteria2 occupatur. YOUR_UUID valore ex gradu 4.3 et YOUR_TUIC_PASSWORD tessera tua substitue.
Serva (Ctrl+O, Enter) et exi (Ctrl+X).
Initium manuale probans
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json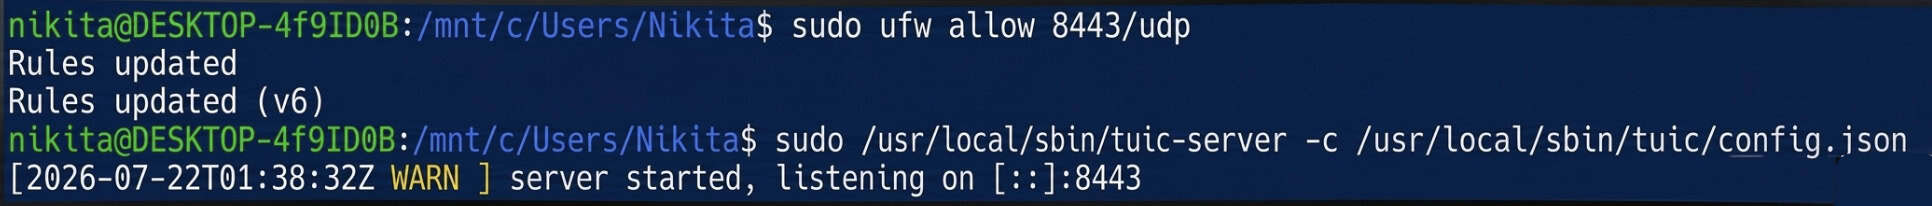
Si nulla errata apparent, configuratio valida est. Siste eam cum Ctrl+C et perge ad autostart constituendum.
Initium automaticum constituere
nano /etc/systemd/system/tuic-server.service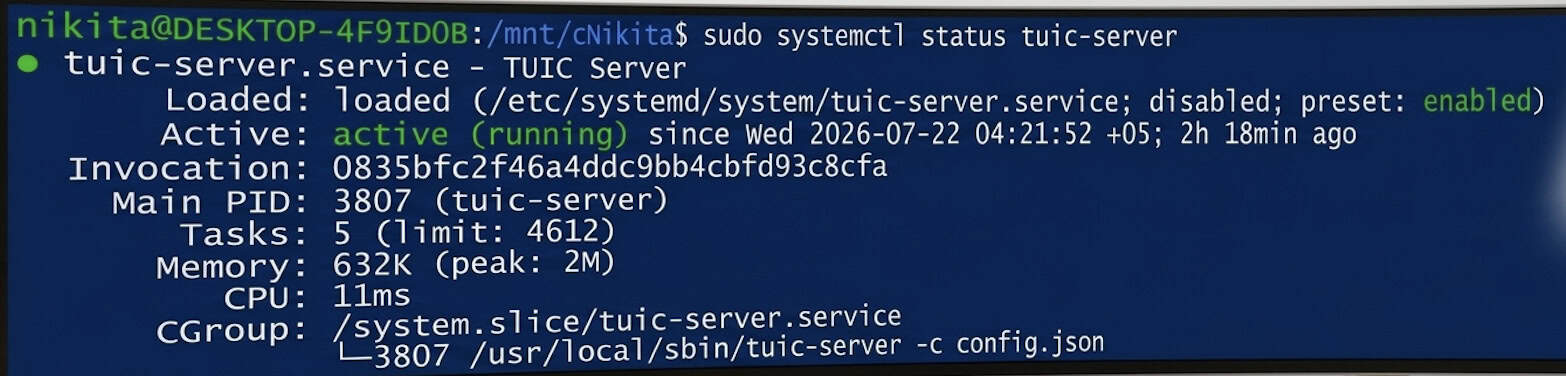
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Status activum (cursum) ostendere debet.
Nunc duo ex optimis et celerrimis protocollis modernis in servo paralleliter currunt, ambo se sub specie commeatus QUIC/HTTPS regularis: Hysteria2 in portu communi 443/udp, et TUIC v5 in portu 8443/udp.
Coniunctio ex Fenestris
Hiddify instituens
Hiddify pro Windows ex pagina publica deprome et instala: https://hiddify.com. Programma institutionis preme "Next" / "Install". Si Windows SmartScreen apparet, elige "More info" → "Run anyway".
Hysteria2 profile
Preme + (Novum Profilum) → "Ingressus Manualis" → protocollum Hysteria2 , et imple:
|
Field |
Value |
|
nomen Profile |
Servus Meus Hysteria2 |
|
Address |
IP_SERVITORIS_TUI |
|
portum |
443 |
|
Password |
tessera ex gradu 3.3 |
|
sni |
IP_SERVITORIS_TUI |
|
Verificationem Certificationis Omitte |
On |
"Omitti Certificationem Verificandam" activari debet, quia certificatum autosignatum est — nulla auctoritas certificatoria fida post id latet.
Forma TUIC v5
Preme + (Novum Profilum) → "Ingressus Manualis" → protocollum TUIC , et imple:
|
Field |
Value |
|
nomen Profile |
Servus meus TUIC |
|
Address |
IP_SERVITORIS_TUI |
|
portum |
8443 |
|
UUID |
UUID ex gradu 4.3 |
|
Password |
tessera ex gradu 4.4 |
|
Imperium Congestionis |
bbr |
|
sni |
IP_SERVITORIS_TUI |
|
Verificationem Certificationis Omitte |
On |
Coniunctio et verificatio
Profilum elige, deinde magnum rotundum globulum "Connect" preme. Status ad "Connexus" mutari debet.
Ut confirmes commeatum revera per servum tuum dirigi, quodlibet servitium probationis IP in navigatro tuo aperi — inscriptio ostensa inscriptioni_YOUR_SERVER_IP congruere debet.
Conclusio
Hoc duce peracto, duo protocola celeritatis altae, novae generationis, in servo tuo paralleliter currentia habes: Hysteria2 in portu 443/UDP et TUIC v5 in portu 8443/UDP. Ambo protocola negotiationem transmissam ut nexum QUIC encryptatum (HTTP/3) occultant, nexum stabilem etiam in canalibus maxime instabilibus praebentes.
Formae configuratae non solum in Windows adhiberi possunt, sed etiam in applicationem mobilem Hiddify pro Android vel iOS cum similibus optionibus importari.
Si difficultates connexionis experiris, primum status servitiorum per praeceptum `systemctl status` `hysteria.service` (vel `tuic-server.service`) inspice, regulas muri ignis activas esse cura (`ufw status`), et iterum verifica inscriptionem IP, UUID, et tesseras recte inscriptas esse. Nota bene: diplomata autosignata edita per 365 dies valent, ergo post unum annum, eodem praecepto `openssl req` renovanda erunt.
