


ಈ ಲೇಖನದಲ್ಲಿ, ಸರಿಯಾಗಿ ಸಂಘಟಿತವಾದ ಲಿನಕ್ಸ್ ಬಳಕೆದಾರರ ಪ್ರಾಮುಖ್ಯತೆಯನ್ನು ನಾವು ಅನ್ವೇಷಿಸುತ್ತೇವೆ. ಬಳಕೆದಾರರನ್ನು ಹೇಗೆ ರಚಿಸುವುದು ಮತ್ತು ಕಾನ್ಫಿಗರ್ ಮಾಡುವುದು ಮತ್ತು ನಿರ್ದಿಷ್ಟ ಫೈಲ್ಗಳು ಮತ್ತು ಫೋಲ್ಡರ್ಗಳಿಗೆ ಪ್ರವೇಶವನ್ನು ಹೇಗೆ ನೀಡುವುದು ಎಂಬುದರೊಂದಿಗೆ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ನಾವು ವಿವರಿಸುತ್ತೇವೆ. ಅನಗತ್ಯ ಚಟುವಟಿಕೆಯಿಂದ ವ್ಯವಸ್ಥೆಯನ್ನು ರಕ್ಷಿಸಲು ಸಹಾಯ ಮಾಡುವ ಸುಡೋ ಮತ್ತು SELinux ನಂತಹ ಕೆಲವು ಪ್ರಮುಖ ಭದ್ರತಾ ಪರಿಕರಗಳನ್ನು ಸಹ ನಾವು ಚರ್ಚಿಸುತ್ತೇವೆ.
ಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರ ನಿರ್ವಹಣೆ ಮತ್ತು ಪ್ರವೇಶ ಹಕ್ಕುಗಳ ಪ್ರಾಮುಖ್ಯತೆ
ಲಿನಕ್ಸ್ ಜಗತ್ತಿನಲ್ಲಿ, ಬಳಕೆದಾರ ನಿರ್ವಹಣೆ ಮತ್ತು ಪ್ರವೇಶ ಹಕ್ಕುಗಳು ಪ್ರಮುಖ ಪಾತ್ರವಹಿಸುತ್ತವೆ. ಲಿನಕ್ಸ್ ಅನ್ನು ಒಂದು ದೊಡ್ಡ ಅಪಾರ್ಟ್ಮೆಂಟ್ ಎಂದು ಕಲ್ಪಿಸಿಕೊಳ್ಳಿ, ಅಲ್ಲಿ ಪ್ರತಿಯೊಬ್ಬ ಬಳಕೆದಾರರು ಬಾಡಿಗೆದಾರರಾಗಿರುತ್ತಾರೆ ಮತ್ತು ಪ್ರತಿ ಫೈಲ್ ಒಂದು ಕೋಣೆಯಾಗಿದೆ. ಬಳಕೆದಾರ ನಿರ್ವಹಣೆಯು ಪ್ರತಿಯೊಬ್ಬ ಬಾಡಿಗೆದಾರರಿಗೆ ಅವರ ವಿಶಿಷ್ಟ ಕೀಲಿಯನ್ನು ನಿಯೋಜಿಸಿದಂತೆ, ಆದರೆ ಪ್ರವೇಶ ಹಕ್ಕುಗಳು ಅವರು ತಮ್ಮ ಕೋಣೆಯಲ್ಲಿ ಏನು ಮಾಡಬಹುದು.
ಬಳಕೆದಾರರನ್ನು ರಚಿಸಿದಾಗ, ಅವರಿಗೆ ಅಪಾರ್ಟ್ಮೆಂಟ್ಗೆ ವೈಯಕ್ತಿಕ ಕೀಲಿಯಂತೆ ಹೆಸರು ಮತ್ತು ವಿಶಿಷ್ಟ ಗುರುತಿಸುವಿಕೆ ( UID ) ನೀಡಲಾಗುತ್ತದೆ. ಬಳಕೆದಾರರು ಇತರ ಬಾಡಿಗೆದಾರರೊಂದಿಗೆ ಅವರನ್ನು ಒಂದುಗೂಡಿಸುವ ಗುಂಪನ್ನು ಸಹ ಹೊಂದಿದ್ದಾರೆ. ಗುಂಪು ಸದಸ್ಯರು ಸಾಮಾನ್ಯ ಸವಲತ್ತುಗಳನ್ನು ಹಂಚಿಕೊಳ್ಳುವ ಕ್ಲಬ್ನಂತಿದೆ.
ಫೈಲ್ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಮೂರು ವರ್ಗಗಳಾಗಿ ವಿಂಗಡಿಸಲಾಗಿದೆ: ಮಾಲೀಕರು ( ಬಳಕೆದಾರ ), ಗುಂಪು ಮತ್ತು ಇತರರು . ಪ್ರತಿಯೊಂದು ಕೀ (ಬಳಕೆದಾರ) ಪ್ರತಿ ವರ್ಗಕ್ಕೂ ಓದಲು, ಬರೆಯಲು ಮತ್ತು ಕಾರ್ಯಗತಗೊಳಿಸಲು ತನ್ನದೇ ಆದ ವಿಶಿಷ್ಟ ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿರಬಹುದು. ಉದಾಹರಣೆಗೆ, ಫೈಲ್ ಮಾಲೀಕರು ಓದಲು ಮತ್ತು ಬರೆಯಲು ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿರಬಹುದು, ಗುಂಪು - ಓದಲು ಮಾತ್ರ, ಮತ್ತು ಇತರರು - ಏನೂ ಇಲ್ಲ.
ಲಿನಕ್ಸ್ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿ ಬಳಸಲಾಗುವ ಸುಡೋ ಮತ್ತು SELinux ನಂತಹ ಭದ್ರತಾ ನೀತಿಗಳಿಗೆ ವಿಶೇಷ ಗಮನ ನೀಡಬೇಕು . ಸುಡೋ ಎನ್ನುವುದು ವಿಶೇಷ ಆಜ್ಞೆಯಾಗಿದ್ದು, ಇದು ನಿಯಮಿತ ಬಳಕೆದಾರರಿಗೆ ಸಾಮಾನ್ಯವಾಗಿ ನಿರ್ವಾಹಕರಿಗೆ ಮಾತ್ರ ಲಭ್ಯವಿರುವ ನಿರ್ದಿಷ್ಟ ಕಾರ್ಯಗಳನ್ನು ನಿರ್ವಹಿಸಲು ಸೂಪರ್ಯೂಸರ್ (ರೂಟ್) ಹಕ್ಕುಗಳನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ಬಳಸಲು ಅನುಮತಿಸುತ್ತದೆ. ಇದು ಆಕಸ್ಮಿಕ ದೋಷಗಳು ಅಥವಾ ಸೂಪರ್ಯೂಸರ್ ಹಕ್ಕುಗಳ ದುರುಪಯೋಗವನ್ನು ತಡೆಯಲು ಸಹಾಯ ಮಾಡುತ್ತದೆ. ಸುಡೋ ಬಳಸುವಾಗ, ಬಳಕೆದಾರರು ಸಾಮಾನ್ಯವಾಗಿ ತಮ್ಮ ಗುರುತನ್ನು ದೃಢೀಕರಿಸಲು ತಮ್ಮ ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ನಮೂದಿಸಬೇಕಾಗುತ್ತದೆ. ಇದರ ನಂತರ, ಅವರು ಸುಡೋರ್ಸ್ ಫೈಲ್ನಲ್ಲಿ ಹೊಂದಿಸಲಾದ ನಿಯಮಗಳಿಗೆ ಅನುಸಾರವಾಗಿ ಸೂಪರ್ಯೂಸರ್ (ರೂಟ್) ಹಕ್ಕುಗಳೊಂದಿಗೆ ಆಜ್ಞೆಗಳನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸಬಹುದು.
SELinux ಎಂಬುದು ಲಿನಕ್ಸ್ ಆಪರೇಟಿಂಗ್ ಸಿಸ್ಟಮ್ಗೆ ಹೆಚ್ಚುವರಿ ಭದ್ರತಾ ಪದರವಾಗಿದೆ. ಇದು ವ್ಯವಸ್ಥೆಯಲ್ಲಿ ಯಾವ ಪ್ರೋಗ್ರಾಂಗಳು ಮತ್ತು ಫೈಲ್ಗಳನ್ನು ಬಳಸಬಹುದು ಎಂಬುದನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡುತ್ತದೆ ಮತ್ತು ಒಳನುಗ್ಗುವಿಕೆ ಮತ್ತು ದಾಳಿಗಳನ್ನು ತಡೆಯಲು ಅವುಗಳಿಗೆ ಪ್ರವೇಶವನ್ನು ಮಿತಿಗೊಳಿಸುತ್ತದೆ. ಇದು ಹ್ಯಾಕಿಂಗ್ ಪ್ರಯತ್ನಗಳು ಅಥವಾ ದುರುದ್ದೇಶಪೂರಿತ ಕ್ರಿಯೆಗಳನ್ನು ತಡೆಯುವ ಮೂಲಕ ಸರ್ವರ್ ಅನ್ನು ಹೆಚ್ಚು ಸುರಕ್ಷಿತಗೊಳಿಸುತ್ತದೆ.
ಬಳಕೆದಾರರನ್ನು ರಚಿಸುವುದು ಮತ್ತು ನಿರ್ವಹಿಸುವುದು
ಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರರನ್ನು ಹೇಗೆ ರಚಿಸುವುದು
ಲಿನಕ್ಸ್ ಬಳಕೆದಾರರನ್ನು ಸಾಮಾನ್ಯವಾಗಿ useradd ಆಜ್ಞೆಯೊಂದಿಗೆ ರಚಿಸಲಾಗುತ್ತದೆ . ಉದಾಹರಣೆಗೆ, "username" ಎಂಬ ಹೆಸರಿನ ಬಳಕೆದಾರರನ್ನು ರಚಿಸಲು, ನೀವು ಹೀಗೆ ನಮೂದಿಸಬೇಕು:
useradd usernameಲಿನಕ್ಸ್ ಬಳಕೆದಾರ ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ಹೇಗೆ ಹೊಂದಿಸುವುದು
ಬಳಕೆದಾರರನ್ನು ರಚಿಸಿದ ನಂತರ, ಅವರ ಖಾತೆಯು ಪಾಸ್ವರ್ಡ್ನಿಂದ ರಕ್ಷಿಸಲ್ಪಡುವುದಿಲ್ಲ. ಹೊಸ ಬಳಕೆದಾರರಿಗೆ ಪಾಸ್ವರ್ಡ್ ಹೊಂದಿಸಲು, passwd ಆಜ್ಞೆಯನ್ನು ಬಳಸಿ:
passwd usernameಇಲ್ಲಿ ಬಳಕೆದಾರಹೆಸರು ಎಂದರೆ ಪಾಸ್ವರ್ಡ್ ಅನ್ನು ಹೊಂದಿಸಲಾಗುತ್ತಿರುವ ಬಳಕೆದಾರರ ಹೆಸರು.
ಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರರ ಪಟ್ಟಿಯನ್ನು ಹೇಗೆ ವೀಕ್ಷಿಸುವುದು
ಟರ್ಮಿನಲ್ನಲ್ಲಿ ಒಂದೇ ಆಜ್ಞೆಯನ್ನು ಹೊಂದಿರುವ ಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರರ ಪಟ್ಟಿಯನ್ನು ವೀಕ್ಷಿಸಲು, ನೀವು ಕಟ್ ಆಜ್ಞೆಯನ್ನು ಬಳಸಬಹುದು:
cut -d: -f1 /etc/passwdಈ ಆಜ್ಞೆಯು ಎಲ್ಲಾ ಬಳಕೆದಾರರ ಬಗ್ಗೆ ಮಾಹಿತಿಯನ್ನು ಒಳಗೊಂಡಿರುವ /etc/passwd ಫೈಲ್ನ ವಿಷಯಗಳನ್ನು ಓದುತ್ತದೆ .
ನಿರ್ದಿಷ್ಟ ಬಳಕೆದಾರರ ಬಗ್ಗೆ ಮಾಹಿತಿ ಪಡೆಯಲು, ನೀವು ಆಜ್ಞೆಯನ್ನು ಬಳಸಬಹುದು:
id usernameಇದು ಬಳಕೆದಾರರ UID , GID , ಮತ್ತು ಗುಂಪುಗಳನ್ನು ಪ್ರದರ್ಶಿಸುತ್ತದೆ.
ಲಿನಕ್ಸ್ ಬಳಕೆದಾರರನ್ನು ಅಳಿಸಲಾಗುತ್ತಿದೆ
ಬಳಕೆದಾರರನ್ನು ಅಳಿಸಲು, userdel ಆಜ್ಞೆಯನ್ನು ಬಳಸಿ:
userdel usernameಆದಾಗ್ಯೂ, ಈ ಆಜ್ಞೆಯು ಬಳಕೆದಾರರ ಹೋಮ್ ಡೈರೆಕ್ಟರಿಯಲ್ಲಿರುವ ಫೈಲ್ಗಳನ್ನು ಅಳಿಸುವುದಿಲ್ಲ. ಅವುಗಳನ್ನು ತೆಗೆದುಹಾಕಲು, ನೀವು -r ಆಯ್ಕೆಯನ್ನು ಬಳಸಬಹುದು:
userdel -r usernameಇದು ಬಳಕೆದಾರರ ಬಳಕೆದಾರಹೆಸರು, ಅವರ ಹೋಮ್ ಡೈರೆಕ್ಟರಿ ಮತ್ತು ಅದರೊಳಗಿನ ಎಲ್ಲಾ ಫೈಲ್ಗಳನ್ನು ಅಳಿಸುತ್ತದೆ.
ಲಿನಕ್ಸ್ ಬಳಕೆದಾರರನ್ನು ಮಾರ್ಪಡಿಸುವುದು
ಬಳಕೆದಾರರ ಬಗ್ಗೆ ಮಾಹಿತಿಯನ್ನು ಮಾರ್ಪಡಿಸಲು, usermod ಆಜ್ಞೆಯನ್ನು ಬಳಸಿ. ಉಪಕರಣವು ಸಿಂಟ್ಯಾಕ್ಸ್ ಅನ್ನು ಬಳಸುತ್ತದೆ:
usermod argument userಸಂಭಾವ್ಯ ವಾದಗಳ ಪೂರ್ಣ ಪಟ್ಟಿಯನ್ನು ಉಪಯುಕ್ತತೆಯ ಸಹಾಯದಲ್ಲಿ ಪ್ರದರ್ಶಿಸಲಾಗುತ್ತದೆ:
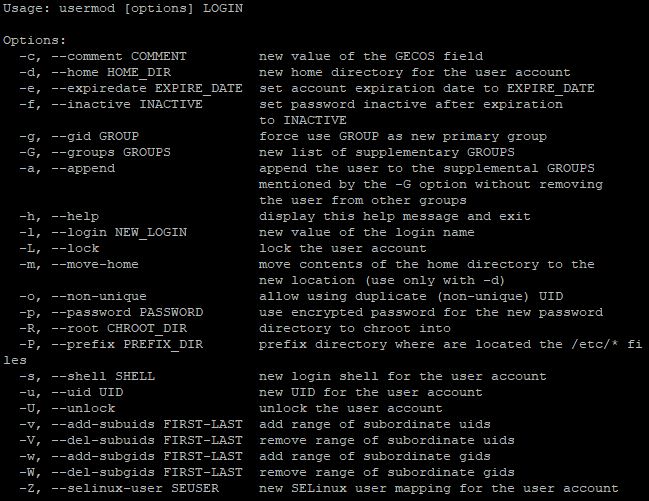
ಉದಾಹರಣೆಗೆ, ಬಳಕೆದಾರರ ಹೋಮ್ ಡೈರೆಕ್ಟರಿಯನ್ನು ಬದಲಾಯಿಸಲು, ನೀವು ಈ ಆಜ್ಞೆಯನ್ನು ಬಳಸುತ್ತೀರಿ:
usermod -d /new/path/to/directory usernameಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರ ಗುಂಪುಗಳನ್ನು ರಚಿಸುವುದು ಮತ್ತು ನಿರ್ವಹಿಸುವುದು
ಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರ ಗುಂಪುಗಳು ನಿರ್ವಾಹಕರು ಒಂದೇ ರೀತಿಯ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿರುವ ಬಳಕೆದಾರರನ್ನು ಗುಂಪು ಮಾಡಲು ಅವಕಾಶ ನೀಡುತ್ತವೆ. ಇದು ಪ್ರವೇಶ ಹಕ್ಕುಗಳ ನಿರ್ವಹಣೆಯನ್ನು ಸುಗಮಗೊಳಿಸುತ್ತದೆ ಮತ್ತು ಪ್ರತಿಯೊಬ್ಬ ಬಳಕೆದಾರರಿಗೆ ಪ್ರತ್ಯೇಕವಾಗಿ ಮಾಡುವ ಬದಲು ಗುಂಪು ಮಟ್ಟದಲ್ಲಿ ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿಸಲು ಸಕ್ರಿಯಗೊಳಿಸುವ ಮೂಲಕ ಸಿಸ್ಟಮ್ ಸುರಕ್ಷತೆಯನ್ನು ಹೆಚ್ಚಿಸುತ್ತದೆ. ಉದಾಹರಣೆಯಾಗಿ, ಬಳಕೆದಾರ ನಿರ್ವಾಹಕರೊಂದಿಗೆ ಡೆವಲಪರ್ಗಳ ಗುಂಪನ್ನು ನಾವು ಪರಿಗಣಿಸುತ್ತೇವೆ.
ಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರ ಗುಂಪನ್ನು ಹೇಗೆ ರಚಿಸುವುದು
ಹೊಸ ಗುಂಪನ್ನು ರಚಿಸಲು, ಹೊಸ ಗುಂಪಿನ ಹೆಸರಿನೊಂದಿಗೆ groupadd ಆಜ್ಞೆಯನ್ನು ಬಳಸಿ:
sudo groupadd group_nameನಮ್ಮ ಉದಾಹರಣೆಯಲ್ಲಿ, ಆಜ್ಞೆಯು ಈ ರೀತಿ ಕಾಣುತ್ತದೆ:
sudo groupadd developersಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರ ಗುಂಪನ್ನು ಹೇಗೆ ಅಳಿಸುವುದು
ಗುಂಪನ್ನು ಅಳಿಸಲು, groupdel ಆಜ್ಞೆಯನ್ನು ಬಳಸಿ:
sudo groupdel group_nameಹೀಗಾಗಿ, ಆಜ್ಞೆ:
sudo groupdel developersಡೆವಲಪರ್ಗಳು ಎಂಬ ಹೆಸರಿನ ಗುಂಪನ್ನು ಅಳಿಸುತ್ತದೆ.
ಗುಂಪಿಗೆ ಬಳಕೆದಾರರನ್ನು ಸೇರಿಸಲಾಗುತ್ತಿದೆ
ನಿರ್ದಿಷ್ಟ ಗುಂಪಿಗೆ ಬಳಕೆದಾರರನ್ನು ಸೇರಿಸಲು, usermod ಆಜ್ಞೆಯನ್ನು ಬಳಸಿ:
sudo usermod -aG group_name user_nameಉದಾಹರಣೆಗೆ:
sudo usermod -aG developers adminಈ ಆಜ್ಞೆಯು ಅಡ್ಮಿನ್ ಹೆಸರಿನ ಬಳಕೆದಾರರನ್ನು ಡೆವಲಪರ್ಗಳ ಗುಂಪಿಗೆ ಸೇರಿಸುತ್ತದೆ.
ಗುಂಪಿನಿಂದ ಬಳಕೆದಾರರನ್ನು ತೆಗೆದುಹಾಕುವುದು
ಗುಂಪಿನಿಂದ ಬಳಕೆದಾರರನ್ನು ತೆಗೆದುಹಾಕಲು, deluser ಆಜ್ಞೆಯನ್ನು ಬಳಸಿ:
sudo deluser user_name group_nameಡೆವಲಪರ್ಗಳ ಗುಂಪಿನಿಂದ ಬಳಕೆದಾರ ನಿರ್ವಾಹಕರನ್ನು ತೆಗೆದುಹಾಕುವ ಆಜ್ಞೆ :
sudo deluser admin developersಲಿನಕ್ಸ್ನಲ್ಲಿ ಗುಂಪು ಪಟ್ಟಿಗಳನ್ನು ವೀಕ್ಷಿಸಲಾಗುತ್ತಿದೆ
ವ್ಯವಸ್ಥೆಯಲ್ಲಿರುವ ಎಲ್ಲಾ ಗುಂಪುಗಳ ಪಟ್ಟಿಯನ್ನು ವೀಕ್ಷಿಸಲು, /etc/group ಫೈಲ್ನೊಂದಿಗೆ cat ಆಜ್ಞೆಯನ್ನು ಬಳಸಿ :
cat /etc/groupಈ ಆಜ್ಞೆಯು ವ್ಯವಸ್ಥೆಯಲ್ಲಿರುವ ಎಲ್ಲಾ ಗುಂಪುಗಳ ಪಟ್ಟಿಯನ್ನು ಪ್ರದರ್ಶಿಸುತ್ತದೆ.
ಬಳಕೆದಾರ ಗುಂಪಿನ ಸದಸ್ಯತ್ವವನ್ನು ಪರಿಶೀಲಿಸಲಾಗುತ್ತಿದೆ
ಕ್ರಿಯೆಗಳನ್ನು ನಿರ್ವಹಿಸಿದ ನಂತರ, ಗುಂಪುಗಳ ಆಜ್ಞೆಯನ್ನು ಬಳಸಿಕೊಂಡು ಬಳಕೆದಾರರು ಯಾವ ಗುಂಪಿಗೆ ಸೇರಿದವರು ಎಂಬುದನ್ನು ನೀವು ಪರಿಶೀಲಿಸಬಹುದು:
groups user_nameಹೀಗಾಗಿ, ನಾವು ಲಿನಕ್ಸ್ನಲ್ಲಿ ಬಳಕೆದಾರ ಗುಂಪುಗಳನ್ನು ನಿರ್ವಹಿಸುವ ಮೂಲಭೂತ ಅಂಶಗಳನ್ನು ಅನ್ವೇಷಿಸಿದ್ದೇವೆ. ಈಗ, ಮುಂದಿನ ಹಂತಕ್ಕೆ ಹೋಗೋಣ - ಫೈಲ್ಗಳು ಮತ್ತು ಡೈರೆಕ್ಟರಿಗಳಿಗೆ ಪ್ರವೇಶ ಹಕ್ಕುಗಳ ನಿಯೋಜನೆಯನ್ನು ಪರಿಶೀಲಿಸುವುದು. ಈ ಪ್ರಕ್ರಿಯೆಯು ಬಳಕೆದಾರರು ಅಥವಾ ಗುಂಪುಗಳು ನಿರ್ದಿಷ್ಟ ಫೈಲ್ಗಳು ಮತ್ತು ಡೈರೆಕ್ಟರಿಗಳಿಗೆ ಸಂಬಂಧಿಸಿದಂತೆ ಯಾವ ಕ್ರಮಗಳನ್ನು ನಿರ್ವಹಿಸಬಹುದು ಎಂಬುದನ್ನು ನಿರ್ಧರಿಸಲು ಅನುವು ಮಾಡಿಕೊಡುತ್ತದೆ, ಪರಿಣಾಮಕಾರಿ ಭದ್ರತಾ ನಿರ್ವಹಣೆ ಮತ್ತು ಸಿಸ್ಟಮ್ ಸಂಪನ್ಮೂಲಗಳಿಗೆ ಪ್ರವೇಶವನ್ನು ಖಚಿತಪಡಿಸುತ್ತದೆ.
ಫೈಲ್ಗಳು ಮತ್ತು ಡೈರೆಕ್ಟರಿಗಳಿಗೆ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ನಿಯೋಜಿಸುವುದು
ಪ್ರವೇಶ ಹಕ್ಕುಗಳ ಸಾಂಕೇತಿಕ ಪ್ರಾತಿನಿಧ್ಯ
ನಾವು ಈಗಾಗಲೇ ಕಂಡುಕೊಂಡಂತೆ, ಲಿನಕ್ಸ್ನಲ್ಲಿ 3 ವರ್ಗಗಳ ಬಳಕೆದಾರರಿದ್ದಾರೆ: ಮಾಲೀಕರು ( ಬಳಕೆದಾರ ), ಗುಂಪು ಮತ್ತು ಇತರರು . ಅವುಗಳಲ್ಲಿ ಪ್ರತಿಯೊಂದೂ ಫೈಲ್ಗಳು ಅಥವಾ ಡೈರೆಕ್ಟರಿಗಳಿಗೆ ಪ್ರವೇಶದ ಕೆಲವು ಗುಂಪುಗಳನ್ನು ಹೊಂದಿರಬಹುದು:
- ಓದಿ (ಓದಿ - r): ಫೈಲ್ ಅಥವಾ ಡೈರೆಕ್ಟರಿಯ ವಿಷಯಗಳನ್ನು ವೀಕ್ಷಿಸಲು ಅನುಮತಿಸುತ್ತದೆ.
- ಬರೆಯಿರಿ (ಬರೆಯಿರಿ - w): ಫೈಲ್ ಅನ್ನು ಮಾರ್ಪಡಿಸುವ ಅಥವಾ ಡೈರೆಕ್ಟರಿಯೊಳಗೆ ಹೊಸ ಫೈಲ್ ಅನ್ನು ರಚಿಸುವ ಸಾಮರ್ಥ್ಯವನ್ನು ಒದಗಿಸುತ್ತದೆ. ಡೈರೆಕ್ಟರಿಗಾಗಿ, ಇದು ಅದರಿಂದ ಫೈಲ್ಗಳನ್ನು ಅಳಿಸಲು ಸಹ ಅನುಮತಿಸುತ್ತದೆ.
- ಕಾರ್ಯಗತಗೊಳಿಸಿ (ಕಾರ್ಯಗತಗೊಳಿಸಿ - x): ಫೈಲ್ ಅನ್ನು ಕಾರ್ಯಗತಗೊಳಿಸಲು (ಅದು ಕಾರ್ಯಗತಗೊಳಿಸಬಹುದಾದ ಫೈಲ್ ಆಗಿದ್ದರೆ) ಅಥವಾ ಡೈರೆಕ್ಟರಿಯನ್ನು ನಮೂದಿಸಲು (ಅದು ಡೈರೆಕ್ಟರಿಯಾಗಿದ್ದರೆ) ಅನುಮತಿಸುತ್ತದೆ.
ಲಿನಕ್ಸ್ ಕುಟುಂಬ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿ, ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು 10 ಅಕ್ಷರಗಳ ಸ್ಟ್ರಿಂಗ್ ಮೂಲಕ ಪ್ರತಿನಿಧಿಸಲಾಗುತ್ತದೆ. ಮೊದಲ ಅಕ್ಷರವು ಫೈಲ್ ಪ್ರಕಾರವನ್ನು (ಸಾಮಾನ್ಯ ಫೈಲ್, ಡೈರೆಕ್ಟರಿ, ಇತ್ಯಾದಿ) ಸೂಚಿಸುತ್ತದೆ, ಮತ್ತು ಉಳಿದ ಒಂಬತ್ತು ಪ್ರತಿ ಬಳಕೆದಾರ ಗುಂಪುಗಳಿಗೆ ಮೂರು ಅಕ್ಷರಗಳ ಮೂರು ಗುಂಪುಗಳಾಗಿವೆ. ತಿಳುವಳಿಕೆಗಾಗಿ, ಒಂದು ಉದಾಹರಣೆಯನ್ನು ಪರಿಗಣಿಸೋಣ.
ಪ್ರವೇಶ ಹಕ್ಕುಗಳು -rwxr-xr-- ಅಂದರೆ:
- ಮೊದಲ ಅಕ್ಷರ (-) ಫೈಲ್ ಪ್ರಕಾರವನ್ನು ಸೂಚಿಸುತ್ತದೆ (ಈ ಸಂದರ್ಭದಲ್ಲಿ, ಸಾಮಾನ್ಯ ಫೈಲ್).
- ಮಾಲೀಕರಿಗಾಗಿ ಮೂರು ಅಕ್ಷರಗಳು (rwx) ಮಾಲೀಕರು ಓದುವ, ಬರೆಯುವ ಮತ್ತು ಕಾರ್ಯಗತಗೊಳಿಸುವ ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿದ್ದಾರೆಂದು ತೋರಿಸುತ್ತವೆ.
- ಗುಂಪಿಗೆ ಮೂರು ಅಕ್ಷರಗಳು (rx) ಗುಂಪಿನ ಸದಸ್ಯರು ಓದುವ ಮತ್ತು ಕಾರ್ಯಗತಗೊಳಿಸುವ ಹಕ್ಕುಗಳನ್ನು ಮಾತ್ರ ಹೊಂದಿದ್ದಾರೆಂದು ಸೂಚಿಸುತ್ತವೆ.
- ಇತರರಿಗೆ ಮೂರು ಅಕ್ಷರಗಳು (r--) ಎಂದರೆ ಇತರ ಬಳಕೆದಾರರು ಫೈಲ್ ಅನ್ನು ಮಾತ್ರ ಓದಬಹುದು ಎಂದರ್ಥ.
ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು chmod ಆಜ್ಞೆಯನ್ನು ಬಳಸಿಕೊಂಡು ಹೊಂದಿಸಲಾಗಿದೆ , ಮತ್ತು ಸಿಂಟ್ಯಾಕ್ಸ್ ಈ ಕೆಳಗಿನಂತೆ ಕಾಣುತ್ತದೆ:
chmod [options] mode file(s)ಎಲ್ಲಿ:
- [ಆಯ್ಕೆಗಳು] - ಡೈರೆಕ್ಟರಿ ಮತ್ತು ಅದರ ಉಪ ಡೈರೆಕ್ಟರಿಗಳಲ್ಲಿ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಪುನರಾವರ್ತಿತವಾಗಿ ಬದಲಾಯಿಸಲು -R ನಂತಹ ಹೆಚ್ಚುವರಿ ನಿಯತಾಂಕಗಳು.
- ಮೋಡ್ - ಯಾವ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಬದಲಾಯಿಸಲಾಗಿದೆ ಮತ್ತು ಯಾರಿಗಾಗಿ ಎಂಬುದನ್ನು ನಿರ್ದಿಷ್ಟಪಡಿಸುವ ವಿಶೇಷ ಸ್ಟ್ರಿಂಗ್. ಮೋಡ್ ಅನ್ನು ಚಿಹ್ನೆಗಳು (r, w, x) ಮತ್ತು ಬಿಟ್ಗಳು (0 ಅಥವಾ 1) ಮೂಲಕ ನಿರ್ದಿಷ್ಟಪಡಿಸಬಹುದು. ಮೋಡ್ನ ಸಂಖ್ಯಾತ್ಮಕ ಮೌಲ್ಯಗಳನ್ನು ಸಹ ಬಳಸಬಹುದು (ನಾವು ಅವುಗಳ ಬಗ್ಗೆ ನಂತರ ಮಾತನಾಡುತ್ತೇವೆ)
- ಫೈಲ್(ಗಳು) - ಬದಲಾವಣೆಗಳನ್ನು ಅನ್ವಯಿಸುವ ಫೈಲ್ಗಳು ಅಥವಾ ಡೈರೆಕ್ಟರಿಗಳು.
ಈ ಉಪಯುಕ್ತತೆಯು ಸಾಕಷ್ಟು ಶಕ್ತಿಶಾಲಿ ಸಾಧನವಾಗಿದೆ, ಆದ್ದರಿಂದ ನಾವು ಕೆಲವು ಮೂಲಭೂತ ಆಜ್ಞೆಗಳನ್ನು ಉದಾಹರಣೆಯಾಗಿ ಮಾತ್ರ ನೋಡುತ್ತೇವೆ.
ಫೈಲ್ನ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಬದಲಾಯಿಸಿ ಇದರಿಂದ ಮಾಲೀಕರು ಓದುವ ಮತ್ತು ಬರೆಯುವ ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿರುತ್ತಾರೆ, ಗುಂಪಿಗೆ ಓದುವ ಹಕ್ಕುಗಳು ಮಾತ್ರ ಇರುತ್ತವೆ ಮತ್ತು ಇತರ ಬಳಕೆದಾರರಿಗೆ ಯಾವುದೇ ಹಕ್ಕುಗಳಿಲ್ಲ:
chmod u=rw,g=r,o= filenameಎಲ್ಲಾ ಬಳಕೆದಾರರಿಗೆ ಫೈಲ್ ಅನ್ನು ಓದಲು ಮತ್ತು ಬರೆಯಲು ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿಸಿ:
chmod a+rw filenameಡೈರೆಕ್ಟರಿಯಲ್ಲಿರುವ ಎಲ್ಲಾ ಫೈಲ್ಗಳು ಮತ್ತು ಉಪ ಡೈರೆಕ್ಟರಿಗಳಿಗೆ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಪುನರಾವರ್ತಿತವಾಗಿ ಬದಲಾಯಿಸಿ:
chmod -R u+rwx directoryಪ್ರವೇಶ ಹಕ್ಕುಗಳ ಸಂಖ್ಯಾತ್ಮಕ ಪ್ರಾತಿನಿಧ್ಯ
ಸಂಖ್ಯಾತ್ಮಕ ಪ್ರಾತಿನಿಧ್ಯದಲ್ಲಿ, ಪ್ರತಿಯೊಂದು ಬಳಕೆದಾರ ವರ್ಗವು (ಮಾಲೀಕರು, ಗುಂಪು, ಇತರರು) ತನ್ನದೇ ಆದ ಸಂಖ್ಯೆಯನ್ನು ಹೊಂದಿರುತ್ತದೆ ಮತ್ತು ಈ ಸಂಖ್ಯೆಗಳ ಸಂಯೋಜನೆಯು ಅಂತಿಮ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿಸುತ್ತದೆ. ಸಾಂಕೇತಿಕತೆಯಂತೆಯೇ, ಮೂರು ಹಕ್ಕುಗಳಲ್ಲಿ ಪ್ರತಿಯೊಂದೂ ತನ್ನದೇ ಆದ ಮೌಲ್ಯವನ್ನು ಹೊಂದಿದೆ, ಆದರೆ ಸಂಖ್ಯಾತ್ಮಕವಾಗಿ:
- ಓದಿ (ಓದಿ) - ಮೌಲ್ಯ 4
- ಬರೆಯಿರಿ (ಬರೆಯಿರಿ) - ಮೌಲ್ಯ 2
- ಕಾರ್ಯಗತಗೊಳಿಸಿ (ಕಾರ್ಯಗತಗೊಳಿಸಿ) - ಮೌಲ್ಯ 1
ಬಳಕೆದಾರರ ಪ್ರಕಾರವನ್ನು ನಿರ್ಧರಿಸಲು ಸಂಖ್ಯಾತ್ಮಕ ಮೌಲ್ಯಗಳನ್ನು ಸಹ ಬಳಸಲಾಗುತ್ತದೆ:
- ಫೈಲ್ ಮಾಲೀಕರು (ಬಳಕೆದಾರರು) - ಮೊದಲ ಅಂಕೆ
- ಮಾಲೀಕರ ಗುಂಪು (ಗುಂಪು) - ಎರಡನೇ ಅಂಕೆ
- ಇತರ ಬಳಕೆದಾರರು (ಇತರರು) - ಮೂರನೇ ಅಂಕಿ
ಹೀಗಾಗಿ, ಫೈಲ್ ಪ್ರವೇಶ ಹಕ್ಕುಗಳ ಪೂರ್ಣ ಸಂಖ್ಯಾತ್ಮಕ ಪ್ರಾತಿನಿಧ್ಯವು ಮೂರು ಅಂಕೆಗಳನ್ನು ಒಳಗೊಂಡಿರುತ್ತದೆ, ಪ್ರತಿಯೊಂದೂ ನಿರ್ದಿಷ್ಟ ಬಳಕೆದಾರ ವರ್ಗದ ಹಕ್ಕುಗಳ ಮೌಲ್ಯಗಳ ಮೊತ್ತವನ್ನು ಪ್ರತಿನಿಧಿಸುತ್ತದೆ. ಸಾಂಕೇತಿಕ ಪ್ರಾತಿನಿಧ್ಯದಲ್ಲಿ 10 ಅಕ್ಷರಗಳನ್ನು ಬಳಸುವುದಕ್ಕಿಂತ ಇದು ಸ್ವಲ್ಪ ಹೆಚ್ಚು ಅನುಕೂಲಕರವಾಗಿದೆ. ಈ ಸಂದರ್ಭದಲ್ಲಿ ನಿರ್ವಹಣೆ ಈ ಕೆಳಗಿನಂತೆ ಕಾಣುತ್ತದೆ:
chmod XYZ fileಇಲ್ಲಿ X , Y , ಮತ್ತು Z ಗಳು ಕ್ರಮವಾಗಿ ಮಾಲೀಕರು, ಗುಂಪು ಮತ್ತು ಇತರ ಬಳಕೆದಾರರಿಗೆ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ಪ್ರತಿನಿಧಿಸುವ ಸಂಖ್ಯೆಗಳಾಗಿವೆ.
ಉದಾಹರಣೆಗೆ, ಮಾಲೀಕರಿಗೆ ಪೂರ್ಣ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು (ಓದಲು, ಬರೆಯಲು ಮತ್ತು ಕಾರ್ಯಗತಗೊಳಿಸಲು) ನೀಡಲು, ಮತ್ತು ಗುಂಪು ಮತ್ತು ಇತರ ಬಳಕೆದಾರರು ಓದಲು ಮತ್ತು ಕಾರ್ಯಗತಗೊಳಿಸಲು ಮಾತ್ರ, ನೀವು ಆಜ್ಞೆಯನ್ನು ಬಳಸಬಹುದು:
chmod 755 fileಇತರ ಉದಾಹರಣೆಗಳನ್ನು ಪರಿಗಣಿಸೋಣ:
chmod 700 fileಮಾಲೀಕರಿಗೆ ಮಾತ್ರ ಓದಲು, ಬರೆಯಲು ಮತ್ತು ಕಾರ್ಯಗತಗೊಳಿಸಲು ಹಕ್ಕುಗಳಿವೆ, ಆದರೆ ಗುಂಪು ಮತ್ತು ಇತರ ಬಳಕೆದಾರರಿಗೆ ಪ್ರವೇಶ ಹಕ್ಕುಗಳಿಲ್ಲ.
chmod 644 fileಮಾಲೀಕರಿಗೆ ಓದುವ ಮತ್ತು ಬರೆಯುವ ಹಕ್ಕುಗಳಿರುತ್ತವೆ, ಆದರೆ ಗುಂಪು ಮತ್ತು ಇತರ ಬಳಕೆದಾರರಿಗೆ ಓದುವ ಹಕ್ಕುಗಳು ಮಾತ್ರ ಇರುತ್ತವೆ.
chmod 751 fileಮಾಲೀಕರಿಗೆ ಸಂಪೂರ್ಣ ಹಕ್ಕುಗಳಿವೆ, ಗುಂಪು ಓದುವ ಮತ್ತು ಕಾರ್ಯಗತಗೊಳಿಸುವ ಹಕ್ಕುಗಳನ್ನು ಹೊಂದಿದೆ, ಮತ್ತು ಇತರ ಬಳಕೆದಾರರಿಗೆ ಮಾತ್ರ ಕಾರ್ಯಗತಗೊಳಿಸುವ ಹಕ್ಕುಗಳಿವೆ.
ನಾವು ಮೊದಲೇ ಹೇಳಿದಂತೆ, ಉಪಕರಣವು ಬಹಳ ವ್ಯಾಪಕವಾದ ಕಾರ್ಯವನ್ನು ಹೊಂದಿದೆ. ಕೆಲವು ಸಂದರ್ಭಗಳಲ್ಲಿ, "ಸಹಾಯ" ವಿಭಾಗದಲ್ಲಿ ಲಭ್ಯವಿರುವ ಆಯ್ಕೆಗಳು ಸಾಕಾಗುವುದಿಲ್ಲ:
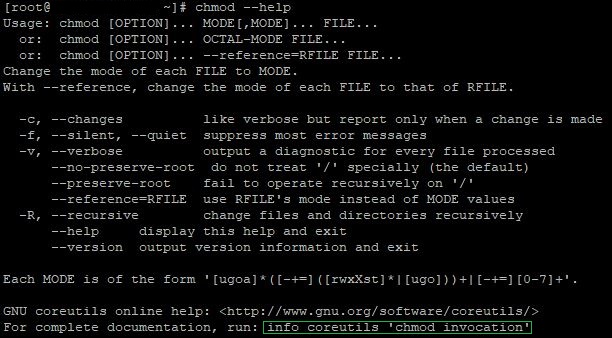
ಕೊನೆಯ ಸಾಲಿಗೆ ಗಮನ ಕೊಡಿ. ಈ ಆಜ್ಞೆಯನ್ನು ಬಳಸುವುದರಿಂದ ಉಪಕರಣದ ಕುರಿತು ಹೆಚ್ಚು ವಿವರವಾದ ದಸ್ತಾವೇಜನ್ನು ತೆರೆಯುತ್ತದೆ. ನೀವು ಉಪಯುಕ್ತತೆಯ ಅಧಿಕೃತ ವಿಕಿಪೀಡಿಯಾ ಪುಟವನ್ನು ಸಹ ಭೇಟಿ ಮಾಡಬಹುದು, ಅಲ್ಲಿ ನೀವು Chmod ಬಗ್ಗೆ ವಿವರವಾದ ಮಾಹಿತಿಯನ್ನು ಕಾಣಬಹುದು.
ತೀರ್ಮಾನ
ಲಿನಕ್ಸ್ ಬಳಕೆದಾರರು ಮತ್ತು ಅವರ ನಿರ್ವಹಣೆಯು OS ನ ಸುರಕ್ಷತೆ ಮತ್ತು ಸ್ಥಿರ ಕಾರ್ಯಾಚರಣೆಗೆ ನಿರ್ಣಾಯಕವಾಗಿದೆ. ಈ ಲೇಖನದಲ್ಲಿ, ಲಿನಕ್ಸ್ನಲ್ಲಿ ಪರಿಣಾಮಕಾರಿ ಬಳಕೆದಾರ ಮತ್ತು ಪ್ರವೇಶ ಹಕ್ಕುಗಳ ನಿರ್ವಹಣೆಯ ಪ್ರಾಮುಖ್ಯತೆಯನ್ನು ನಾವು ಹೈಲೈಟ್ ಮಾಡಿದ್ದೇವೆ, ಬಳಕೆದಾರರ ರಚನೆ ಮತ್ತು ನಿರ್ವಹಣೆ, ಬಳಕೆದಾರ ಗುಂಪುಗಳೊಂದಿಗೆ ಕೆಲಸ ಮಾಡುವುದು ಮತ್ತು ಫೈಲ್ಗಳು ಮತ್ತು ಡೈರೆಕ್ಟರಿಗಳಿಗೆ ಪ್ರವೇಶ ಹಕ್ಕುಗಳನ್ನು ನಿಯೋಜಿಸುವುದು ಸೇರಿದಂತೆ.
