


დღესდღეობით VPN და პროქსი ტექნოლოგიებზე მოთხოვნა სულ უფრო იზრდება. მომხმარებლები მათ იყენებენ ინტერნეტზე უსაფრთხო წვდომისთვის, ცენზურის გვერდის ავლით და გარე საფრთხეებისგან დასაცავად. როდესაც ასეთ სერვერს უკავშირდებით, თქვენი მთელი ტრაფიკი დაშიფრული გვირაბით გადაადგილდება და სერვერი ქსელში თქვენი კარიბჭე ხდება.
კლასიკური პროტოკოლები, როგორიცაა OpenVPN ან WireGuard, კარგად მუშაობენ სტაბილურ პირობებში, მაგრამ ხშირად განიცდიან სიჩქარის ვარდნას ცუდი კავშირის დროს, რაც იწვევს პაკეტების მაღალი დანაკარგს (მობილური ქსელები, საჯარო Wi-Fi, მკაცრი ცენზურის მქონე ქვეყნები). სწორედ აქ ერთვებიან თანამედროვე პროტოკოლები, როგორიცაა Hysteria2 და TUIC. ისინი აგებულია QUIC-ზე და გვთავაზობენ მაღალ სიჩქარეს, დაბალ შეყოვნებას და ეფექტურ ტრაფიკის დაბლოკვას, როგორც ჩვეულებრივი HTTPS (HTTP/3).
Hysteria2 იყენებს „Brutal“ ალგორითმს, რომელიც აგრესიულად იყენებს არსებულ გამტარუნარიანობას. TUIC (ვერსია 5) ხასიათდება მინიმალური დატვირთვით, შესანიშნავი UDP მხარდაჭერით და 0-RTT კავშირის დამყარებით.
ამ სტატიაში ჩვენ განვიხილავთ სერვერის დაყენებას Ubuntu/Debian-ზე და Windows-დან დაკავშირებას.
რა დაგჭირდებათ: VPS Ubuntu 22.04/24.04 ან Debian 12-ის ვერსიით, root წვდომა და სერვერის IP მისამართი. დომენი საჭირო არ არის.
სერვერთან დაკავშირება
Windows (PuTTY): გახსენით PuTTY, შეიყვანეთ YOUR_SERVER_IP როგორც ჰოსტი, 22 როგორც პორტი და შედით root-ად თქვენი VPS პროვაიდერის ელ. ფოსტიდან მიღებული პაროლით.
Linux/macOS (ტერმინალი):
ssh root@YOUR_SERVER_IPქვემოთ მოცემული ყველა ბრძანება სრულდება სერვერზე, იმავე სესიაზე.
სერვერის მომზადება (Ubuntu / Debian)
IP გადამისამართების ჩართვა
ეს საშუალებას აძლევს სერვერს გადააგზავნოს კლიენტის პაკეტები ინტერნეტში.
nano /etc/sysctl.confშეიყვანეთ ან შექმენით პაროლი (გამოიყენეთ მხოლოდ ინგლისური ასოები და ციფრები, სივრცეების გარეშე).
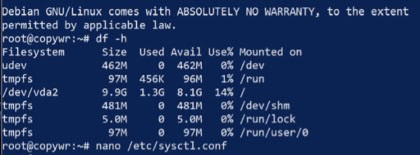
იპოვეთ და გააუქმეთ კომენტარი (წაშალეთ # დასაწყისში) ან დაამატეთ შემდეგი ხაზი:
net.ipv4.ip_forward=1
შეინახეთ ფაილი (Ctrl+O, Enter) და გადით (Ctrl+X). ცვლილებები გადატვირთვის გარეშე გამოიყენეთ:
sysctl -pNAT-ის დაყენება (მასკარადირება)
ეს პარამეტრი საშუალებას აძლევს კლიენტებს ინტერნეტზე წვდომა ჰქონდეთ თქვენი სერვერის მეშვეობით მისი IP მისამართის გამოყენებით.
გაარკვიეთ თქვენი გარე ქსელის ინტერფეისის სახელი (ინტერნეტისკენ მიმართული):
ip link show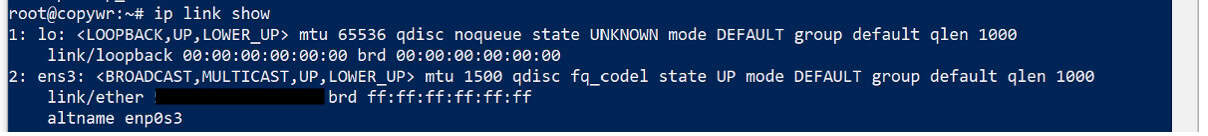
როგორც წესი, ეს არის eth0, ens3 ან enp1s0. დააკოპირეთ ან დაიმახსოვრეთ ის, შემდეგ დაამატეთ მასკარადირების წესი iptables-ში — შეცვალეთ eth0 თქვენი ინტერფეისის სახელით:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables-ის წესების შენახვა
სერვერის გადატვირთვის შემდეგ წესების გადატვირთვის თავიდან ასაცილებლად, ისინი უნდა იყოს შენახული.
apt update
apt install iptables-persistent -y
netfilter-persistent save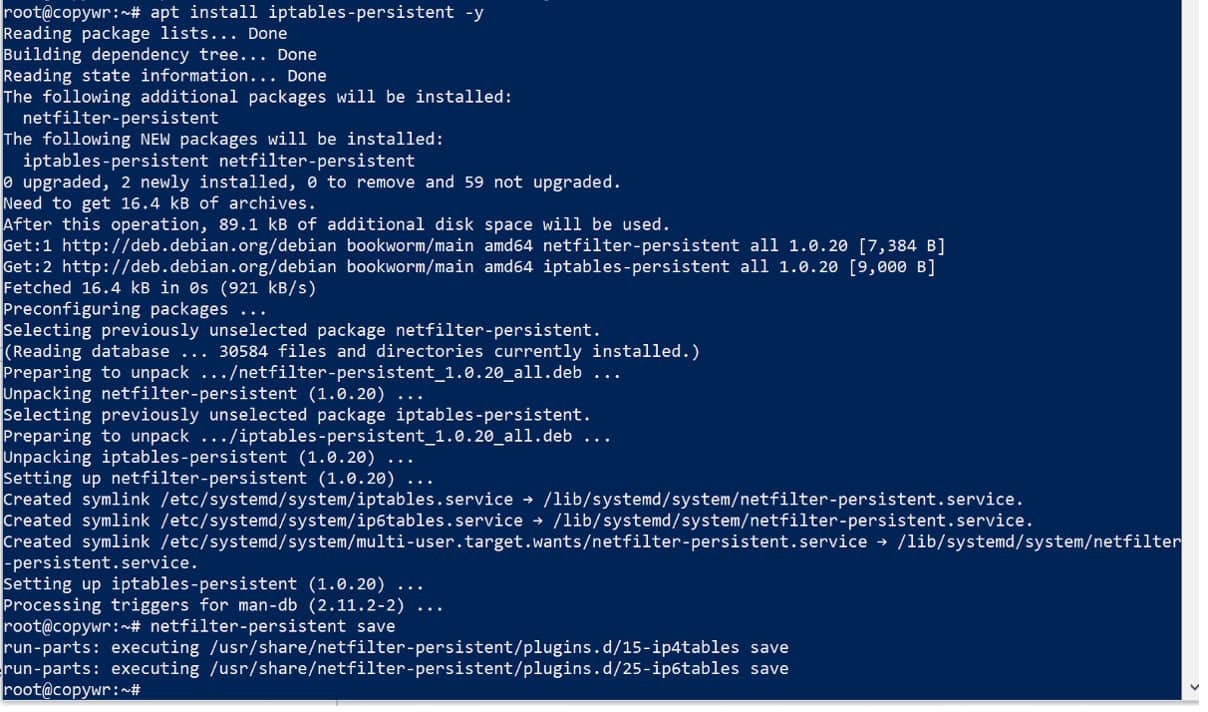
ინსტალაციის დროს შეიძლება გამოჩნდეს მოთხოვნა მიმდინარე IPv4/IPv6 წესების შენახვის შესახებ — ორივეჯერ უპასუხეთ „დიახ“.
Firewall-ის დაყენება (UFW)
ჩვენ მაშინვე ვხსნით ყველა საჭირო პორტს, ამიტომ მოგვიანებით ამ ნაბიჯზე დაბრუნება საჭირო არ არის: 22 SSH-სთვის (ამის გამოტოვება სერვერზე წვდომას დაგიბლოკავთ), 443/udp Hysteria2-სთვის და 8443/udp TUIC-ისთვის.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw სტატუსის გამომავალში სამივე წესი აქტიურად უნდა იყოს ჩამოთვლილი.
ისტერია 2
Hysteria2 სერვერის ინსტალაცია
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
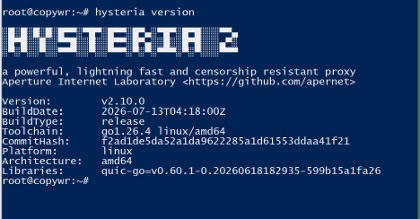
დარწმუნდით, რომ ვერსიის გამომავალი შეცდომების გარეშე გამოჩნდება - ეს ადასტურებს, რომ ბინარული ფაილი სწორად მუშაობს.
თვითხელმოწერილი SSL სერტიფიკატის შექმნა
თქვენს კომპიუტერსა და სერვერს შორის ტრაფიკის დასაცავად, ჩვენ გვჭირდება ჩვენი საკუთარი დაშიფვრის გასაღებები. რადგან დომენი არ გვაქვს, ჩვენ შევქმნით თვითხელმოწერილ სერტიფიკატს, რომელიც ძალაში იქნება 365 დღის განმავლობაში. ამის გამო, მოგვიანებით კლიენტში დაგჭირდებათ „სერტიფიკატის დადასტურების გამოტოვების“ ჩართვა.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/როგორც cert.crt, ასევე private.key უნდა იყოს ჩამოთვლილი.
კონფიგურაციის ფაილის შექმნა
nano /etc/hysteria/config.yamlჩასვით შემდეგი, YOUR_PASSWORD-ის ნაცვლად თქვენივე პაროლით (მხოლოდ ინგლისური ასოები და ციფრები, სივრცეების გარეშე):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true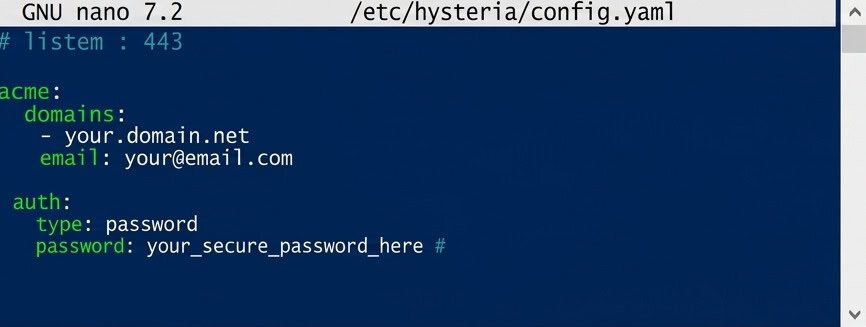
მასკარადის ბლოკი სერვერს ჩვეულებრივ ვებსაიტად აქცევს, თუ ვინმე მის IP მისამართს ბრაუზერში ხსნის, პროქსი სერვერის ნიშნების გამოვლენის ნაცვლად.
შენახვა (Ctrl+O, Enter) და გასვლა (Ctrl+X).
ავტომატური გაშვების დაყენება
nano /etc/systemd/system/hysteria.service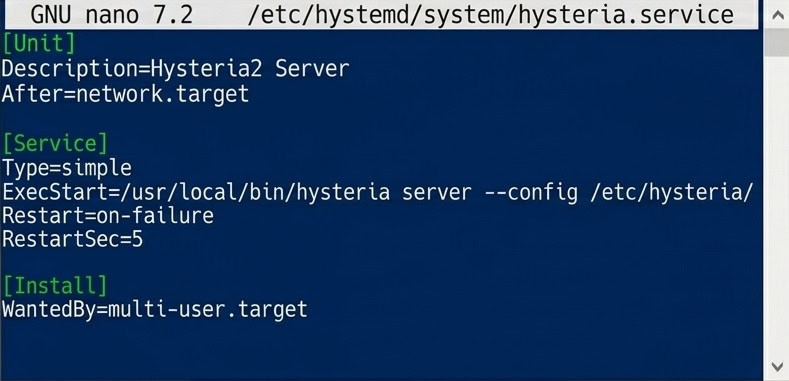
Hysteria2-ის ავტომატური გაშვების systemd ერთეულის ფაილი.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service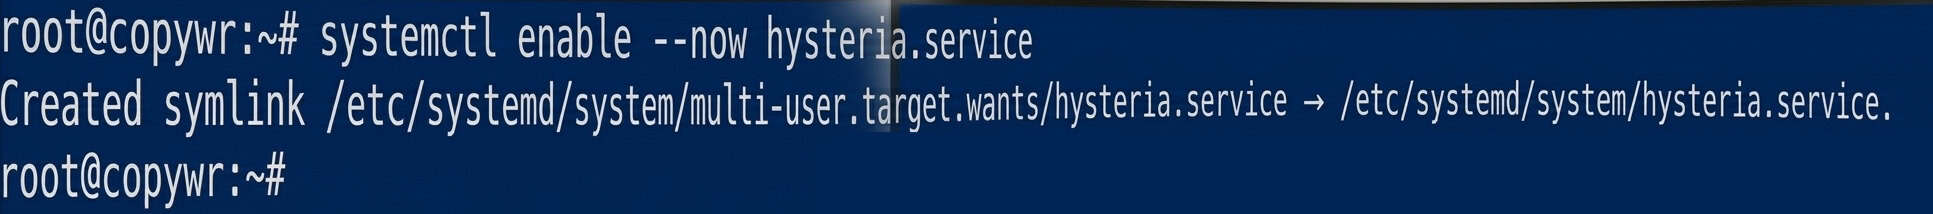
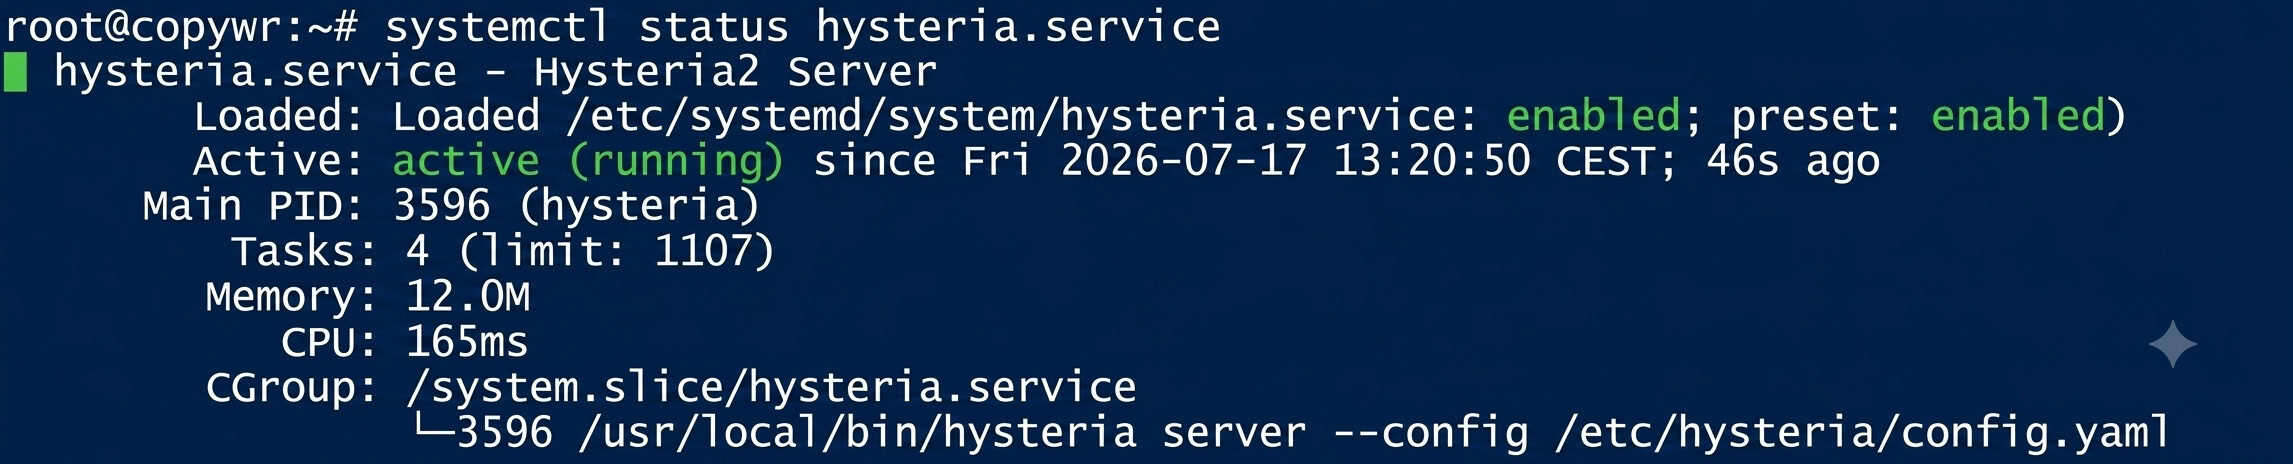
სტატუსში უნდა იყოს ნაჩვენები "აქტიური" (გაშვებული). თუ კონსოლი ჟურნალის ხედში "გაჭედილია", მისგან გასასვლელად დააჭირეთ Q-ს.
TUIC v5
TUIC-ის ჩამოტვირთვა და ინსტალაცია
mkdir -p /usr/local/sbin/tuicშეამოწმეთ ხელმისაწვდომი რელიზები:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10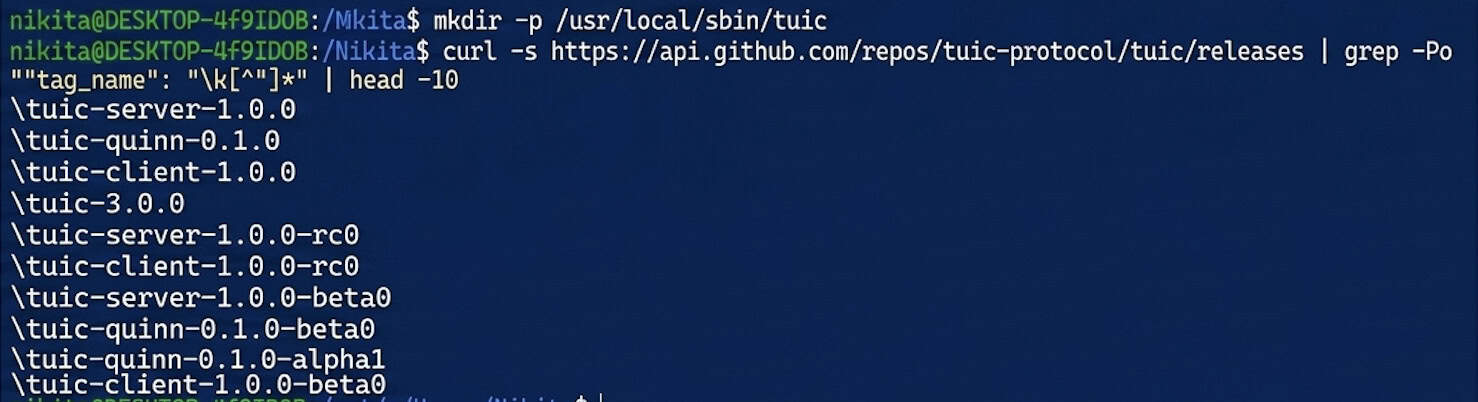
ჩამოტვირთეთ სერვერის ორობითი ფაილი — შეცვალეთ მიმდინარე ვერსიის ნომერი 1.0.0-ით:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version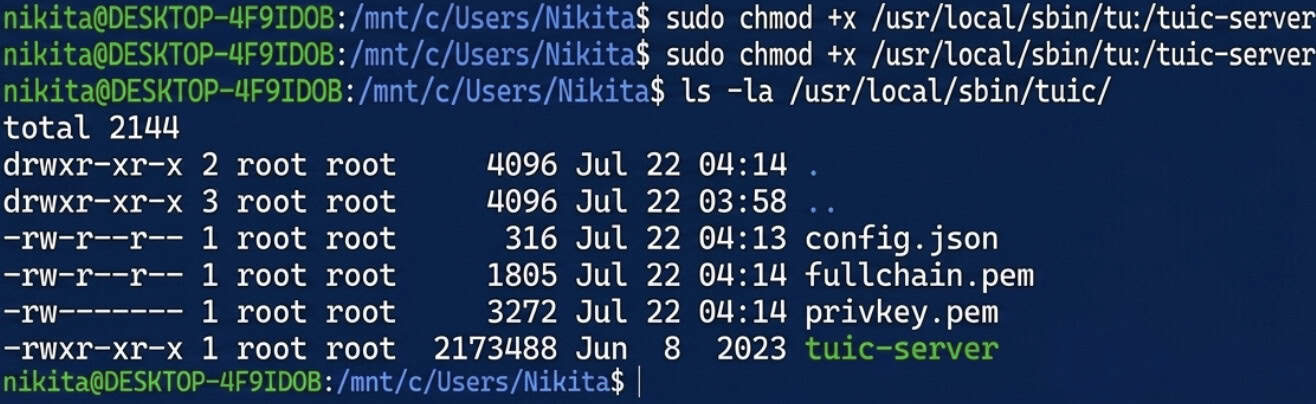
TUIC-ისთვის თვითხელმოწერილი სერტიფიკატის შექმნა
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/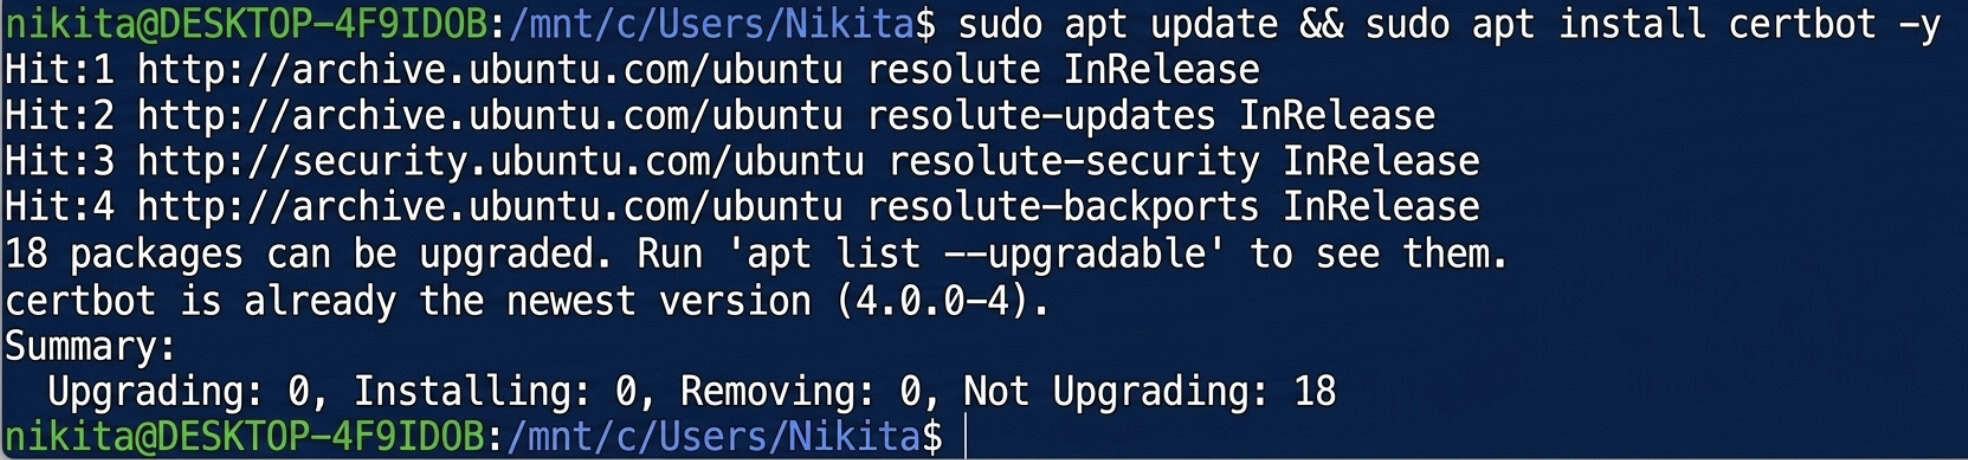
UUID-ის გენერირება
apt install uuid-runtime -y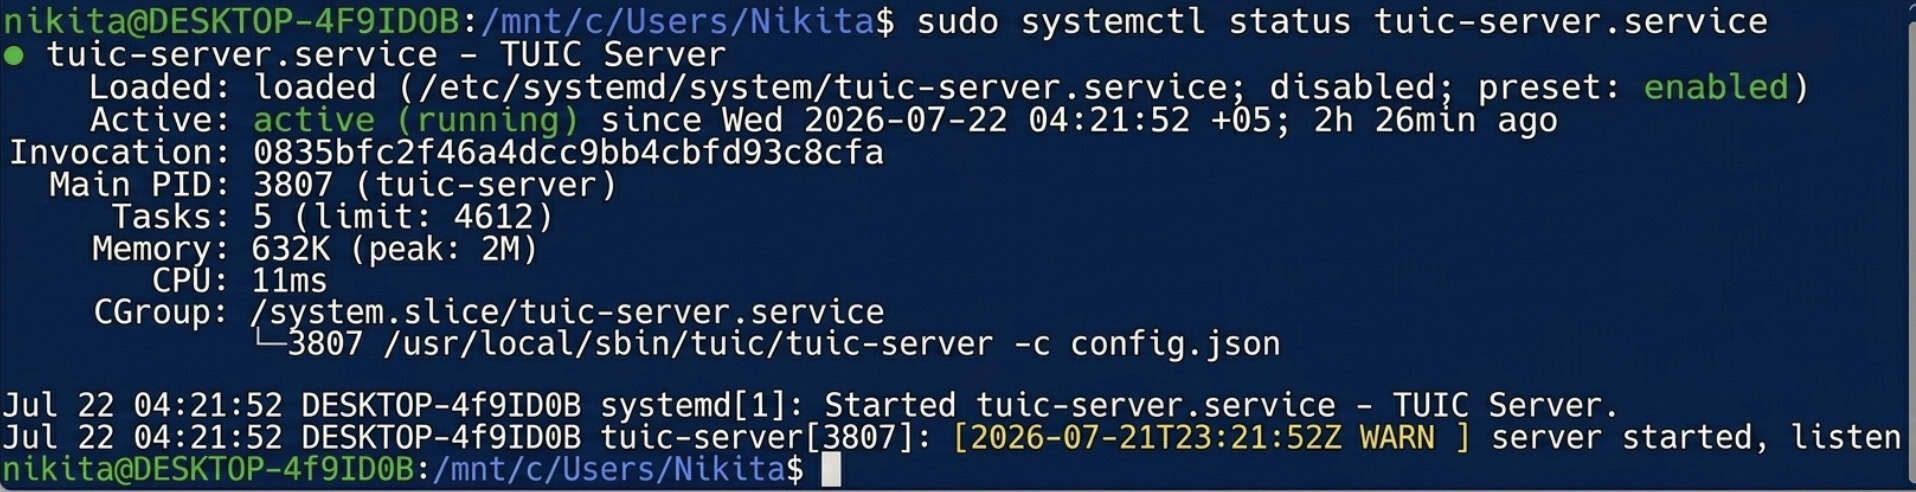
uuidgen
დააკოპირეთ შედეგად მიღებული UUID — ის დაგჭირდებათ როგორც ქვემოთ მოცემულ სერვერის კონფიგურაციაში, ასევე კლიენტის პარამეტრებში.
კონფიგურაციის ფაილის შექმნა
TUIC სერვერის დასრულებული config.json ფაილი:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}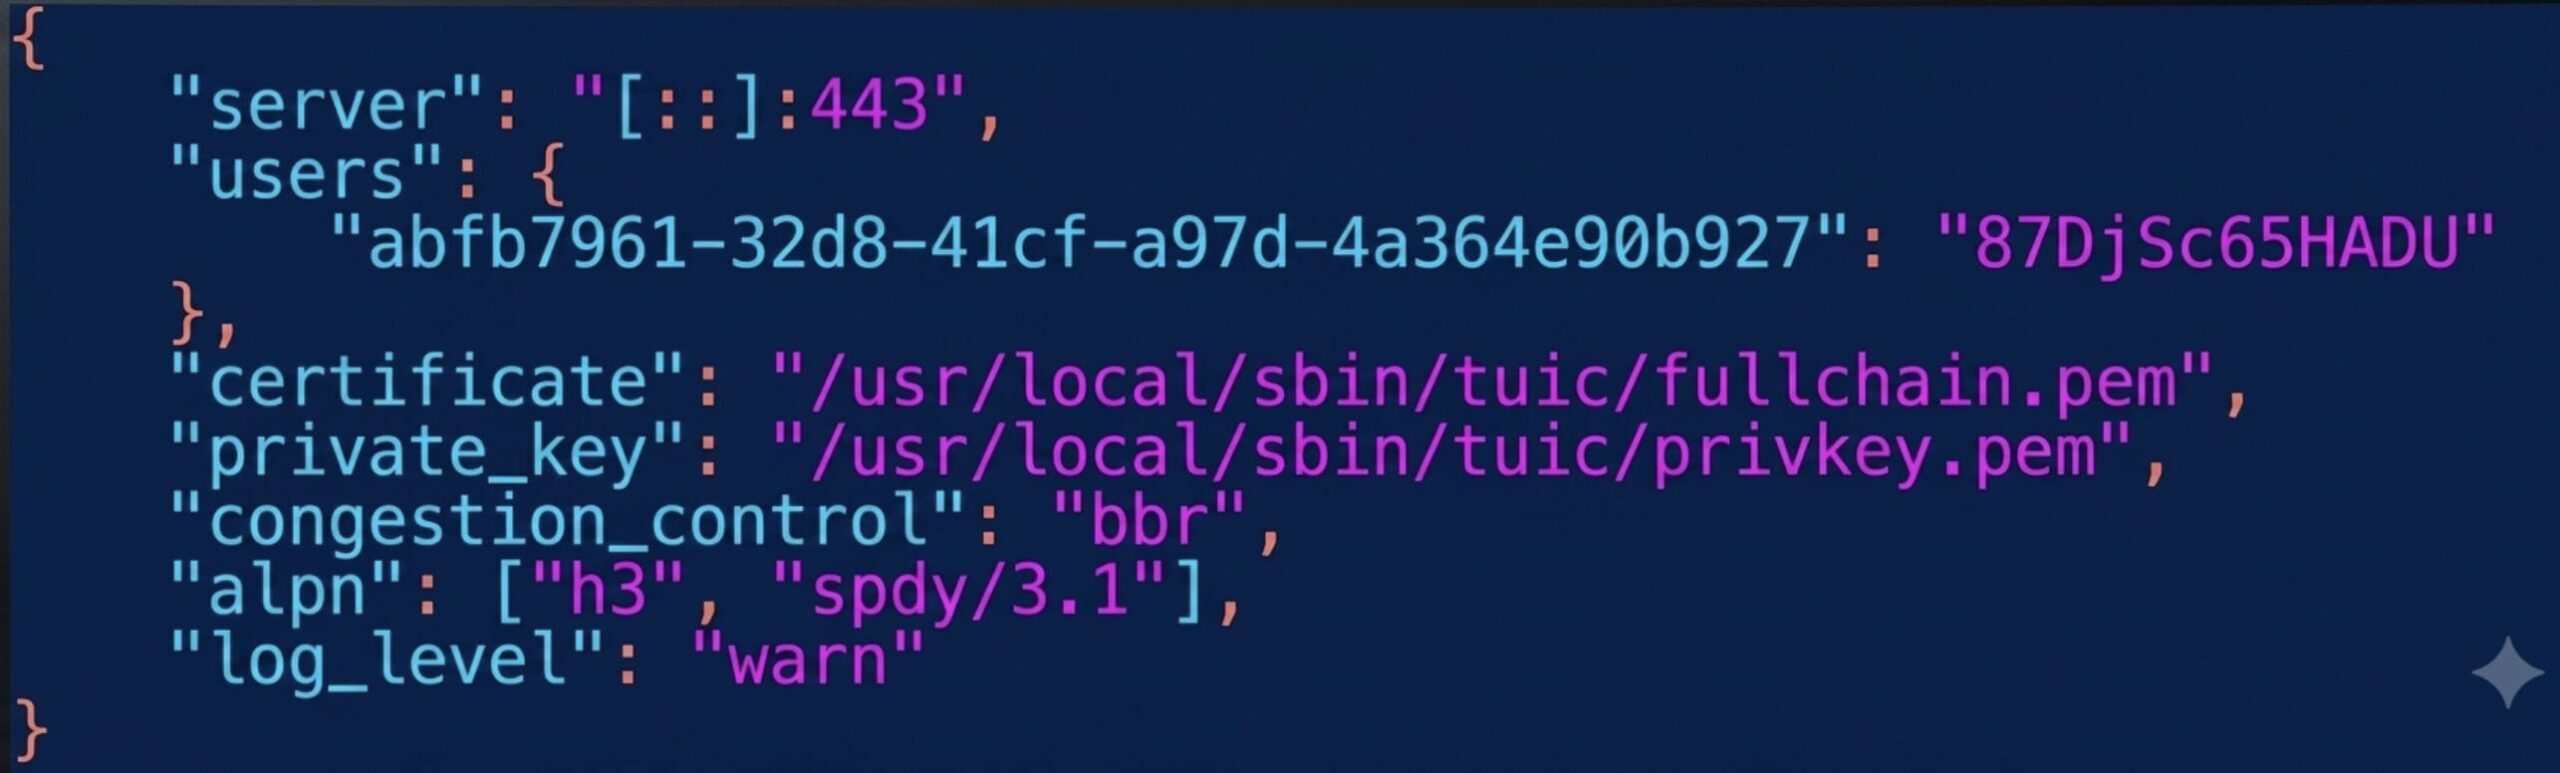
აქ 8443 პორტს ვიყენებთ, რადგან 443 უკვე დაკავებულია Hysteria2-ის მიერ. შეცვალეთ YOUR_UUID 4.3 ნაბიჯიდან მოცემული მნიშვნელობით და YOUR_TUIC_PASSWORD თქვენივე პაროლით.
შენახვა (Ctrl+O, Enter) და გასვლა (Ctrl+X).
ხელით დაწყების ტესტირება
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json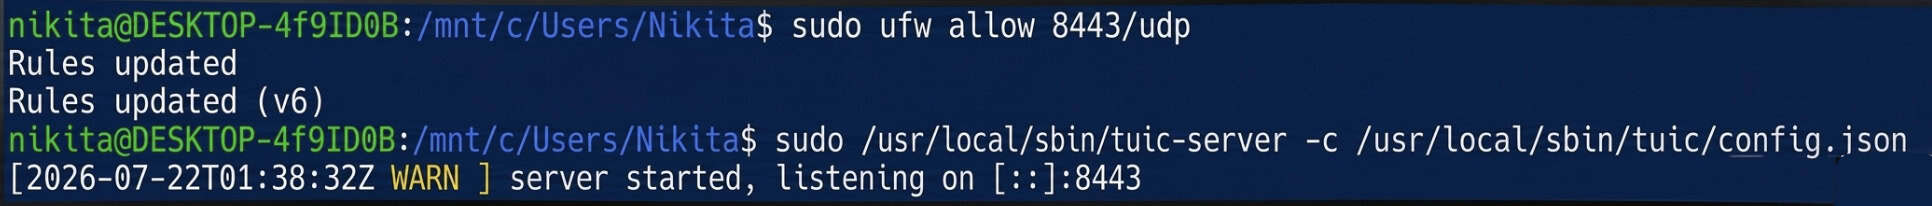
თუ შეცდომები არ გამოჩნდება, კონფიგურაცია სწორია. შეწყვიტეთ ის Ctrl+C-ით და გადადით ავტომატური გაშვების დაყენებაზე.
ავტომატური გაშვების დაყენება
nano /etc/systemd/system/tuic-server.service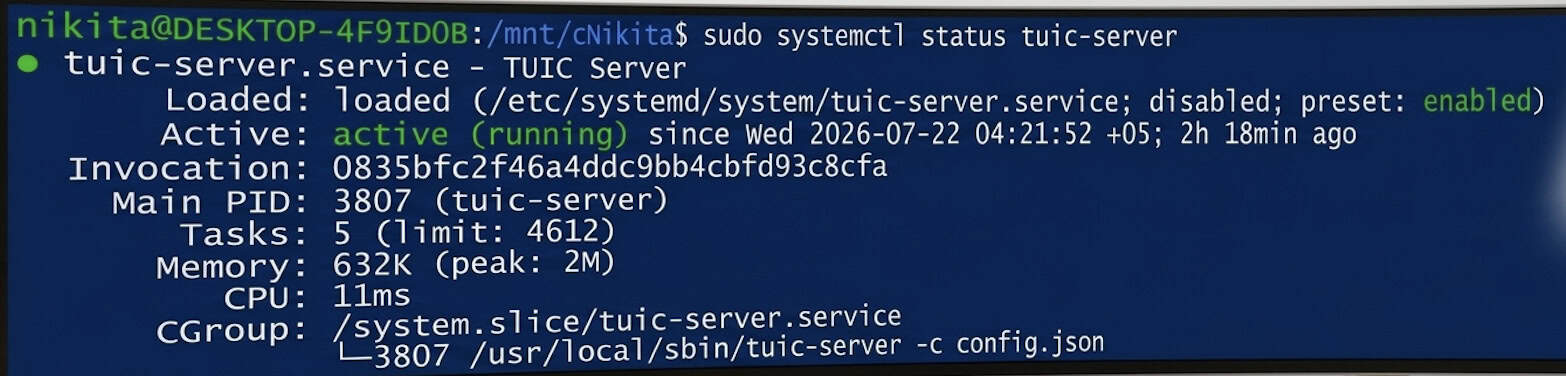
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
სტატუსმა უნდა აჩვენოს აქტიური (გაშვებული).
ახლა სერვერზე პარალელურად მუშაობს ორი საუკეთესო და უსწრაფესი თანამედროვე პროტოკოლი, ორივე შენიღბულია, როგორც ჩვეულებრივი QUIC/HTTPS ტრაფიკი: Hysteria2 სტანდარტულ პორტ 443/udp-ზე და TUIC v5 პორტ 8443/udp-ზე.
Windows-დან დაკავშირება
Hiddify-ის ინსტალაცია
ჩამოტვირთეთ და დააინსტალირეთ Hiddify Windows-ისთვის ოფიციალური ვებგვერდიდან: https://hiddify.com. ინსტალერის გახსნისას დააჭირეთ ღილაკს „შემდეგი“ / „ინსტალაცია“. თუ Windows SmartScreen გამოჩნდება, აირჩიეთ „მეტი ინფორმაცია“ → „მაინც გაუშვით“.
Hysteria2-ის პროფილი
დააჭირეთ + (ახალი პროფილი) → "ხელით შეყვანა" → პროტოკოლი Hysteria2 და შეავსეთ:
|
საველე |
ღირებულება |
|
Პროფილის სახელი |
ჩემი Hysteria2 სერვერი |
|
მისამართი |
თქვენი_სერვერის_IP |
|
პორტი |
443 |
|
პაროლი |
პაროლი 3.3 ნაბიჯიდან |
|
SNI |
თქვენი_სერვერის_IP |
|
სერტიფიკატის დადასტურების გამოტოვება |
On |
სერტიფიკატის დადასტურების გამოტოვება უნდა ჩაირთოს, რადგან სერტიფიკატი თვითხელმოწერილია — მის უკან არ დგას სანდო სერტიფიკატის ორგანო.
TUIC v5 პროფილი
დააჭირეთ + (ახალი პროფილი) → „ხელით შეყვანა“ → TUIC პროტოკოლი და შეავსეთ:
|
საველე |
ღირებულება |
|
Პროფილის სახელი |
ჩემი TUIC სერვერი |
|
მისამართი |
თქვენი_სერვერის_IP |
|
პორტი |
8443 |
|
UUID |
UUID ნაბიჯი 4.3-დან |
|
პაროლი |
პაროლი 4.4 ნაბიჯიდან |
|
საცობების კონტროლი |
ბრბრ |
|
SNI |
თქვენი_სერვერის_IP |
|
სერტიფიკატის დადასტურების გამოტოვება |
On |
დაკავშირება და დადასტურება
აირჩიეთ პროფილი, შემდეგ დააჭირეთ დიდ მრგვალ ღილაკს „დაკავშირება“. სტატუსი უნდა შეიცვალოს „დაკავშირებული“-თი.
იმის დასადასტურებლად, რომ ტრაფიკი რეალურად თქვენი სერვერის გავლით გადამისამართდება, თქვენს ბრაუზერში გახსენით ნებისმიერი IP შემოწმების სერვისი — ნაჩვენები მისამართი უნდა ემთხვეოდეს YOUR_SERVER_IP-ს.
დასკვნა
ამ სახელმძღვანელოს შევსებით, თქვენს სერვერზე პარალელურად იმუშავებს ორი მაღალსიჩქარიანი, ახალი თაობის პროტოკოლი: Hysteria2 443/UDP პორტზე და TUIC v5 8443/UDP პორტზე. ორივე პროტოკოლი გადაცემულ ტრაფიკს სტანდარტული დაშიფრული QUIC კავშირის (HTTP/3) სახით მალავს, რაც უზრუნველყოფს სტაბილურ კავშირს უკიდურესად არასტაბილურ არხებზეც კი.
კონფიგურირებული პროფილების გამოყენება შესაძლებელია არა მხოლოდ Windows-ზე, არამედ მათი იმპორტირება შესაძლებელია Android-ის ან iOS-ის მობილურ აპლიკაციაში მსგავსი პარამეტრებით.
თუ დაკავშირებისას სირთულეებს წააწყდებით, პირველ რიგში შეამოწმეთ სერვისის სტატუსები systemctl status ბრძანების hystery.service (ან tuic-server.service) გამოყენებით, დარწმუნდით, რომ firewall-ის წესები აქტიურია (ufw status) და ორჯერ შეამოწმეთ, რომ IP მისამართი, UUID და პაროლები სწორად არის შეყვანილი. გთხოვთ, გაითვალისწინოთ: გაცემული თვითხელმოწერილი სერტიფიკატები ძალაშია 365 დღის განმავლობაში, ამიტომ ზუსტად ერთი წლის შემდეგ მათი განახლება საჭირო იქნება იმავე openssl req ბრძანების გამოყენებით.
