


Í þessari grein munum við kanna mikilvægi rétt skipulagðra Linux notenda. Við munum lýsa aðgangsrétti, byrjað á því hvernig á að búa til og stilla notendur og endar með því hvernig á að veita aðgang að tilteknum skrám og möppum. Við munum einnig ræða nokkur mikilvæg öryggistæki, eins og sudo og SELinux, sem hjálpa til við að vernda kerfið fyrir óæskilegri virkni.
Mikilvægi notendastjórnunar og aðgangsréttinda í Linux
Í Linux heiminum gegna notendastjórnun og aðgangsréttindi lykilhlutverki. Ímyndaðu þér Linux sem stóra íbúð þar sem hver notandi er leigjandi og hver skrá er herbergi. Notendastjórnun er eins og að úthluta hverjum leigjanda sínum einstaka lykli, en aðgangsréttindi eru það sem þeir geta gert í herberginu sínu.
Þegar notandi er stofnaður fær hann úthlutað nafni og einstöku auðkenni ( UID ), eins og persónulegum lykli að íbúðinni. Notandinn hefur einnig hóp sem sameinar hann öðrum leigjendum. Hópurinn er eins og klúbbur þar sem meðlimir deila sameiginlegum réttindum.
Aðgangsréttindi að skrám eru skipt í þrjá flokka: eigandi ( notandi ), hópur og aðrir . Hver lykill (notandi) getur haft sín einstöku réttindi til að lesa, skrifa og framkvæma fyrir hvern flokk. Til dæmis gæti eigandi skráarinnar haft les- og skrifréttindi, hópurinn - aðeins lesréttindi og aðrir - ekkert.
Sérstök athygli á öryggisstefnum eins og sudo og SELinux , sem notaðar eru í Linux kerfum, þarf að vekja. Sudo er sérstök skipun sem gerir venjulegum notendum kleift að nota tímabundið ofurnotandaréttindi (rót) til að framkvæma ákveðin verkefni sem venjulega eru aðeins aðgengileg stjórnendum. Þetta hjálpar til við að koma í veg fyrir óvart villur eða misnotkun á ofurnotandaréttindum. Þegar sudo er notað þarf notandinn venjulega að slá inn lykilorð sitt til að staðfesta auðkenni sitt. Eftir það getur hann framkvæmt skipanir með ofurnotandaréttindum (rót) í samræmi við reglurnar sem settar eru í sudoers skránni.
SELinux er viðbótaröryggislag fyrir Linux stýrikerfið. Það fylgist með hvaða forrit og skrár er hægt að nota í kerfinu og takmarkar aðgang að þeim til að koma í veg fyrir innbrot og árásir. Þetta gerir netþjóninn öruggari með því að koma í veg fyrir tölvuárásir eða illgjarnar aðgerðir.
Búa til og stjórna notendum
Hvernig á að búa til notanda í Linux
Linux notendur eru venjulega búnir til með useradd skipuninni. Til dæmis, til að búa til notanda sem heitir "notandanafn", myndirðu slá inn:
useradd usernameHvernig á að stilla Linux notendalykilorð
Eftir að notandi hefur verið stofnaður er aðgangurinn ekki lengur varinn með lykilorði. Til að setja lykilorð fyrir nýjan notanda skaltu nota passwd skipunina:
passwd usernameÞar sem notandanafn er nafn notandans sem lykilorðið er sett fyrir.
Hvernig á að skoða lista yfir notendur í Linux
Til að skoða lista yfir notendur í Linux með einni skipun í flugstöðinni er hægt að nota cut skipunina:
cut -d: -f1 /etc/passwdÞessi skipun les innihald /etc/passwd skráarinnar, sem inniheldur upplýsingar um alla notendur.
Til að fá upplýsingar um tiltekinn notanda geturðu notað skipunina:
id usernameÞetta mun sýna UID , GID og Groups notandans.
Að eyða Linux notanda
Til að eyða notanda skaltu nota userdel skipunina:
userdel usernameÞessi skipun eyðir þó ekki skránum í heimamöppu notandans. Til að fjarlægja þær er hægt að nota -r valkostinn:
userdel -r usernameÞetta mun eyða notandanafninu ásamt heimaskránni og öllum skrám í henni.
Að breyta Linux notanda
Til að breyta upplýsingum um notanda skal nota usermod skipunina. Tólið notar eftirfarandi setningafræði:
usermod argument userAllur listi yfir möguleg rök er sýnd í hjálp tólsins:
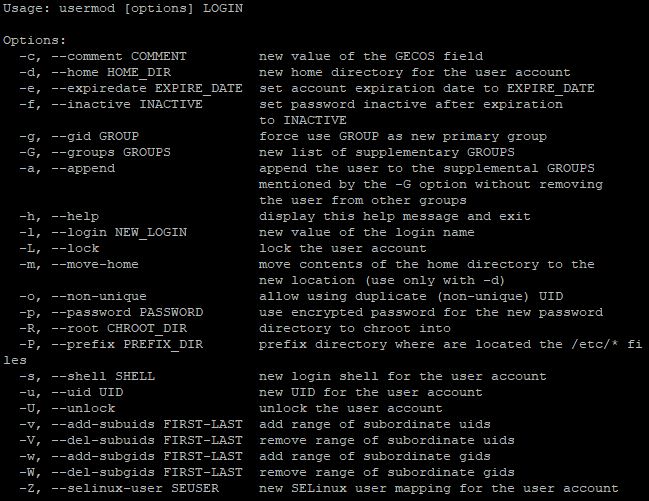
Til dæmis, til að breyta heimaskrá notanda, myndirðu nota skipunina:
usermod -d /new/path/to/directory usernameBúa til og stjórna notendahópum í Linux
Notendahópar í Linux leyfa stjórnendum að hópa notendur með svipaðan aðgangsrétt. Þetta auðveldar stjórnun aðgangsréttinda og eykur öryggi kerfisins með því að gera það kleift að setja réttindi á hópstigi í stað þess að gera það fyrir hvern notanda fyrir sig. Sem dæmi munum við íhuga þróunarhópinn með notendastjóranum.
Hvernig á að búa til notendahóp í Linux
Til að búa til nýjan hóp, notaðu skipunina groupadd með nafni nýja hópsins:
sudo groupadd group_nameÍ dæminu okkar myndi skipunin líta svona út:
sudo groupadd developersHvernig á að eyða notendahópi í Linux
Til að eyða hópi skaltu nota groupdel skipunina:
sudo groupdel group_nameÞannig skipunin:
sudo groupdel developersMun eyða hópnum sem heitir forritarar.
Að bæta notendum við hóp
Til að bæta notanda við ákveðinn hóp skaltu nota usermod skipunina:
sudo usermod -aG group_name user_nameTil dæmis:
sudo usermod -aG developers adminÞessi skipun mun bæta notandanum sem heitir admin við forritarahópinn.
Fjarlægir notendur úr hópi
Til að fjarlægja notanda úr hópi skaltu nota deluser skipunina:
sudo deluser user_name group_nameSkipunin til að fjarlægja notandann sem stjórnanda úr forritarahópnum :
sudo deluser admin developersSkoða hópalista í Linux
Til að skoða lista yfir alla hópa í kerfinu skaltu nota cat skipunina með /etc/group skránni:
cat /etc/groupÞessi skipun mun birta lista yfir alla hópa í kerfinu.
Athugar aðild notendahóps
Eftir að hafa framkvæmt aðgerðir geturðu athugað hvaða hópum notandi tilheyrir með hópskipuninni:
groups user_nameÞannig höfum við kannað grunnatriði þess að stjórna notendahópum í Linux. Nú skulum við halda áfram á næsta stig - að skoða úthlutun aðgangsréttar að skrám og möppum. Þetta ferli gerir kleift að ákvarða hvaða aðgerðir notendur eða hópar geta framkvæmt varðandi tilteknar skrár og möppur, sem tryggir skilvirka öryggisstjórnun og aðgang að kerfisauðlindum.
Að úthluta aðgangsrétti að skrám og möppum
Táknræn framsetning á aðgangsrétti
Eins og við höfum þegar komist að, þá eru þrír flokkar notenda í Linux: eigandi ( notandi ), hópur og aðrir . Hver þeirra getur haft ákveðna hópa aðgangs að skrám eða möppum:
- Lesa (Lesa - r): Leyfir að skoða innihald skráar eða möppu.
- Skrifa (Writa - w): Veitir möguleika á að breyta skrá eða búa til nýja skrá inni í möppunni. Fyrir möppu gerir þetta einnig kleift að eyða skrám úr henni.
- Keyra (Execute - x): Leyfir að keyra skrána (ef hún er keyranleg skrá) eða fara inn í möppuna (ef hún er möppu).
Í Linux fjölskyldukerfum er aðgangsréttur táknaður með 10 stafa streng. Fyrsti stafurinn gefur til kynna skráargerðina (venjuleg skrá, skrá, osfrv.) og hinir níu eru þrír hópar með þremur stöfum fyrir hvern notendahópa. Til skilnings skulum við íhuga dæmi.
Aðgangsréttindi -rwxr-xr-- þýða:
- Fyrsti stafurinn (-) gefur til kynna skráargerðina (í þessu tilviki venjuleg skrá).
- Þrír stafir fyrir eigandann (rwx) sýna að eigandinn hefur lesið, skrifað og framkvæmt réttindi.
- Þrír stafir fyrir hópinn (rx) gefa til kynna að hópmeðlimir hafi eingöngu les- og útfærsluréttindi.
- Þrír stafir fyrir aðra (r--) þýðir að aðrir notendur geta aðeins lesið skrána.
Aðgangsréttindi eru stillt með chmod skipuninni og setningafræðin lítur svona út:
chmod [options] mode file(s)hvar:
- [valkostir] - viðbótarfæribreytur, svo sem -R til að breyta afturkvæmt aðgangsréttindum í möppu og undirmöppum hennar.
- ham - sérstakur strengur sem tilgreinir hvaða aðgangsréttindum er breytt og fyrir hverja. Hægt er að tilgreina haminn með táknum (r, w, x) og bitum (0 eða 1). Einnig er hægt að nota tölugildi hams (við munum tala um þau síðar)
- skrá(r) - skrár eða möppur sem breytingar eru notaðar á.
Þetta tól er nokkuð öflugt tól, svo við munum aðeins líta á nokkrar grunnskipanir sem dæmi.
Breyttu aðgangsrétti að skrá þannig að eigandinn hafi les- og ritrétt, hópurinn hafi eingöngu lesrétt og aðrir notendur hafi engin réttindi:
chmod u=rw,g=r,o= filenameStilltu aðgangsrétt fyrir alla notendur til að lesa og skrifa í skrá:
chmod a+rw filenameBreyttu afturkvæmt aðgangsréttindum fyrir allar skrár og undirmöppur í möppu:
chmod -R u+rwx directoryTöluleg framsetning á aðgangsrétti
Í tölulegri framsetningu hefur hver notendaflokkur (eigandi, hópur, aðrir) sitt númer og samsetning þessara talna setur endanlega aðgangsrétt. Svipað og táknrænt hefur hver réttindanna þriggja gildi sitt, en í tölulegum tölum:
- Lesa (lesa) - gildi 4
- Skrifa (skrifa) - gildi 2
- Framkvæma (framkvæma) - gildi 1
Tölugildi eru einnig notuð til að ákvarða tegund notanda:
- Skráareigandi (notandi) - fyrsti stafurinn
- Hópur eiganda (hópur) - annar stafurinn
- Aðrir notendur (aðrir) - þriðji stafurinn
Þannig samanstendur heildar töluleg framsetning skráaaðgangsrétta af þremur tölustöfum, sem hver táknar summan af gildum réttinda fyrir ákveðinn notendaflokk. Þetta er nokkuð þægilegra en að nota 10 stafi í táknrænni framsetningu. Stjórnun í þessu tilfelli myndi líta svona út:
chmod XYZ fileþar sem X , Y og Z eru tölur sem tákna aðgangsréttindi eiganda, hóps og annarra notenda, hver um sig.
Til dæmis, til að veita eigandanum fullan aðgangsrétt (lesa, skrifa og keyra), og hópurinn og aðrir notendur lesa og framkvæma aðeins, gætirðu notað skipunina:
chmod 755 fileVið skulum íhuga önnur dæmi:
chmod 700 fileAðeins eigandinn hefur réttindi til að lesa, skrifa og framkvæma, en hópurinn og aðrir notendur hafa engan aðgangsrétt.
chmod 644 fileEigandinn hefur rétt til að lesa og skrifa, en hópurinn og aðrir notendur hafa eingöngu lesrétt.
chmod 751 fileEigandinn hefur fullan rétt, hópurinn hefur les- og framkvæmdarétt og aðrir notendur hafa aðeins framkvæmdarréttindi.
Eins og við nefndum áðan hefur tólið mjög mikla virkni. Í sumum tilfellum eru valkostirnir sem eru í boði í „hjálp“ hlutanum ekki fullnægjandi:
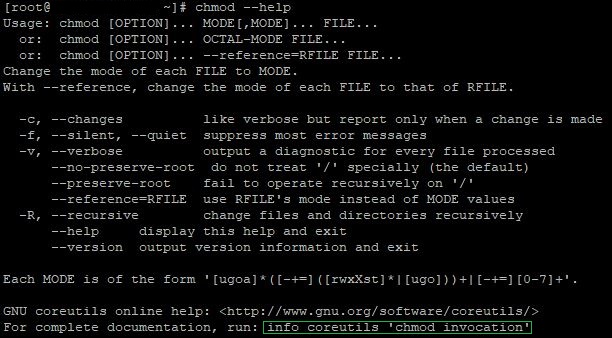
Gefðu gaum að síðustu línunni. Með þessari skipun opnast ítarlegri skjölun um tólið. Þú getur einnig heimsótt opinberu Wikipedia síðu tólsins , þar sem þú getur fundið ítarlegar upplýsingar um Chmod.
Niðurstaða
Linux notendur og stjórnun þeirra eru afar mikilvæg fyrir öryggi og stöðugan rekstur stýrikerfisins. Í þessari grein höfum við bent á mikilvægi skilvirkrar notenda- og aðgangsréttarstjórnunar í Linux, sem fjallar um stofnun og stjórnun notenda, vinnu með notendahópum og úthlutun aðgangsréttinda á skrár og möppur.
