


Jodi a, teknoloji VPN ak proxy yo de pli zan pli an demann. Itilizatè yo itilize yo pou jwenn aksè entènèt an sekirite, pou evite sansi, epi pou pwoteje kont menas ekstèn yo. Lè ou konekte ak yon sèvè konsa, tout trafik ou a vwayaje nan yon tinèl chiffres, epi sèvè a vin tounen pòtay ou pou rive sou rezo a.
Pwotokòl klasik tankou OpenVPN oubyen WireGuard fonksyone byen nan kondisyon ki estab men souvan yo soufri pèt vitès sou koneksyon pòv ak gwo pèt pake (rezo mobil, Wi-Fi piblik, peyi ki gen sansi strik). Se la pwotokòl modèn tankou Hysteria2 ak TUIC antre an jwèt. Yo bati sou QUIC, yo ofri gwo vitès, latans ki ba, ak yon obfuskasyon trafik efikas tankou HTTPS regilye (HTTP/3).
Hysteria2 itilize algorithm "Brutal" la, ki itilize bandwidth ki disponib la yon fason agresif. TUIC (vèsyon 5) karakterize pa yon surcharge minimòm, yon sipò UDP ekselan, ak etablisman koneksyon 0-RTT.
Nan atik sa a, nou pral eksplike kijan pou konfigire sèvè a sou Ubuntu/Debian epi konekte li apati Windows.
Sa w ap bezwen: yon VPS k ap fonksyone ak Ubuntu 22.04/24.04 oubyen Debian 12, aksè root, ak adrès IP sèvè a. Ou pa bezwen domèn.
Konekte ak sèvè a
Windows (PuTTY): ouvri PuTTY, antre YOUR_SERVER_IP kòm òdinatè prensipal la, 22 kòm pò a, epi konekte kòm root ak modpas ki soti nan imèl founisè VPS ou a.
Linux/macOS (tèminal):
ssh root@YOUR_SERVER_IPTout kòmand ki anba yo egzekite sou sèvè a, nan menm sesyon sa a.
Preparasyon sèvè (Ubuntu / Debian)
Pèmèt IP voye
Sa pèmèt sèvè a voye pakè kliyan yo pi lwen sou entènèt la.
nano /etc/sysctl.confAntre oswa kreye yon modpas (sèlman sèvi ak lèt ak chif anglè, pa gen espas).
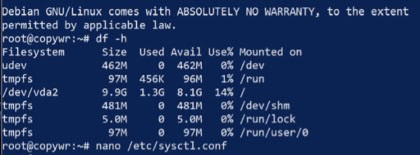
Jwenn epi retire kòmantè a (retire # ki nan kòmansman an) oubyen ajoute liy sa a:
net.ipv4.ip_forward=1
Sove fichye a (Ctrl+O, Antre) epi sòti (Ctrl+X). Aplike chanjman yo san ou pa bezwen redemare:
sysctl -pKonfigirasyon NAT (maskaj)
Paramèt sa a pèmèt kliyan yo jwenn aksè a entènèt la atravè sèvè ou a lè l sèvi avèk adrès IP li.
Chèche non koòdone rezo ekstèn ou an (sila ki konekte ak entènèt la):
ip link show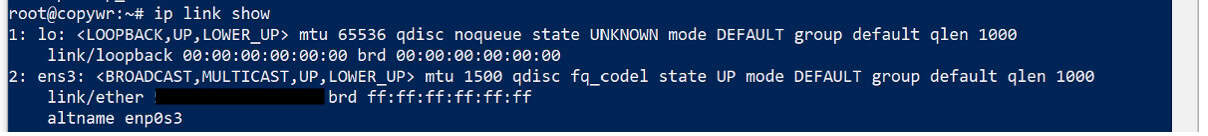
Anjeneral sa a se eth0, ens3, oubyen enp1s0. Kopye oubyen sonje li, answit ajoute règ maskarad la nan iptables — ranplase eth0 ak pwòp non entèfas ou a:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Sove règ iptables yo
Pou anpeche règ yo retabli apre yon rdemare sèvè a, yo bezwen sove.
apt update
apt install iptables-persistent -y
netfilter-persistent save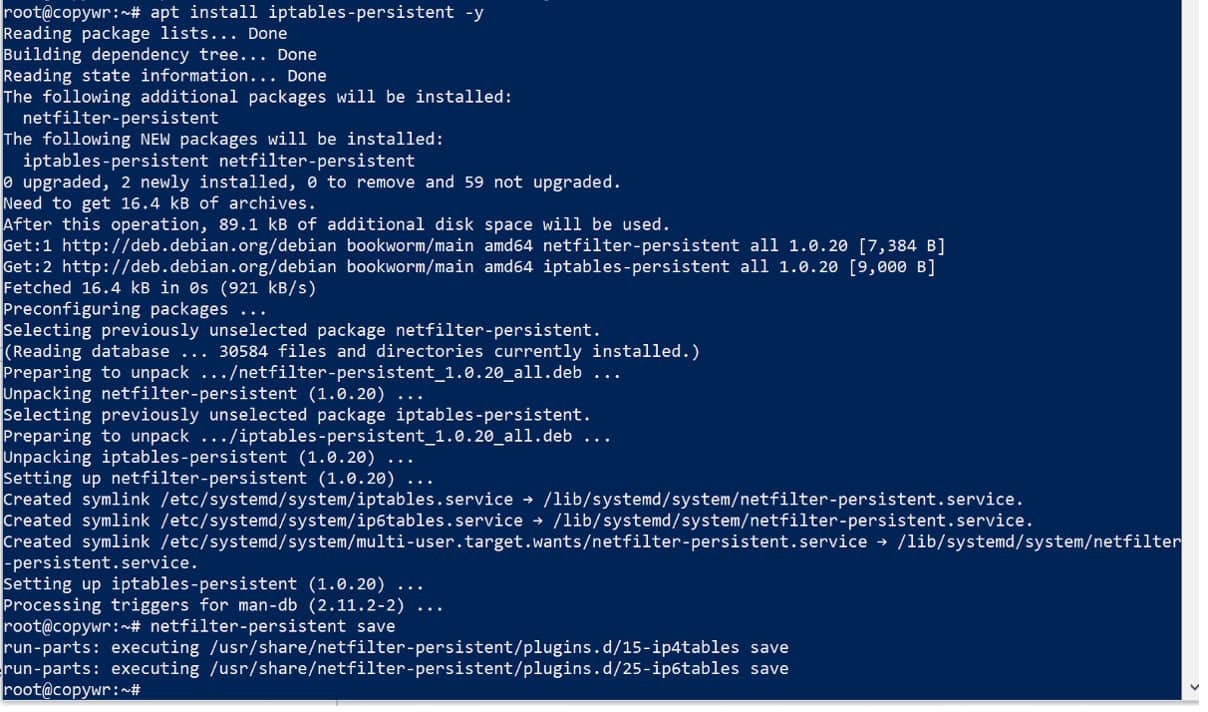
Pandan enstalasyon an, ou ka wè yon envit pou sove règ IPv4/IPv6 aktyèl yo — reponn "Wi" toulede fwa yo.
Enstalasyon pare-feu (UFW)
Nou ouvri tout pò nou pral bezwen yo touswit, kidonk pa gen bezwen retounen sou etap sa a pita: 22 pou SSH (si ou sote sa a, ou ta bloke deyò sèvè a), 443/udp pou Hysteria2, ak 8443/udp pou TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Rezilta ufw status la ta dwe lis tout twa règ yo kòm aktif.
Isteri2
Enstale sèvè Hysteria2 la
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
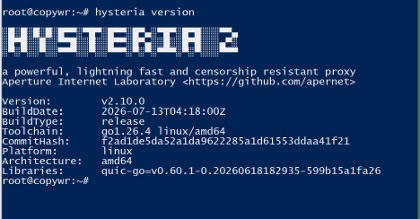
Asire w ke rezilta vèsyon an parèt san erè — sa konfime ke binè a ap fonksyone byen.
Kreye yon sètifika SSL oto-siyen
Nou bezwen pwòp kle chifreman nou yo pou pwoteje trafik ant òdinatè w la ak sèvè a. Piske nou pa gen yon domèn, n ap jenere yon sètifika oto-siyen ki valab pou 365 jou. Poutèt sa, w ap bezwen aktive "Sote Verifikasyon Sètifikasyon" nan kliyan an pita.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Tou de cert.crt ak private.key ta dwe nan lis la.
Kreye fichye konfigirasyon an
nano /etc/hysteria/config.yamlKole sa ki annapre a, ranplase YOUR_PASSWORD ak pwòp modpas ou a (lèt ak chif angle sèlman, san espas):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true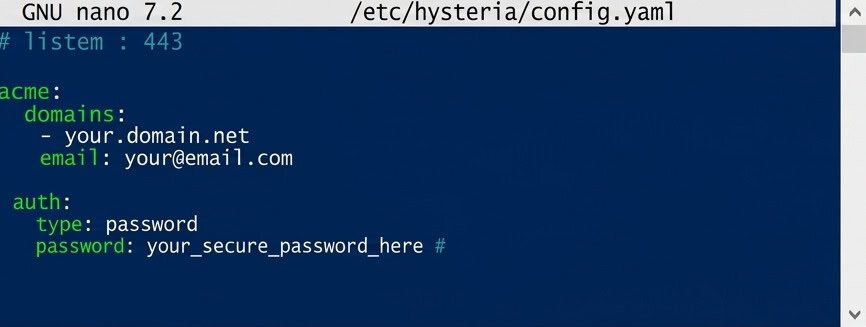
Blòk maskarad la fè sèvè a sanble ak yon sit entènèt òdinè si yon moun ouvri adrès IP li nan yon navigatè, olye pou l revele siy yon proxy.
Sove (Ctrl+O, Antre) epi sòti (Ctrl+X).
Enstalasyon demaraj otomatik la
nano /etc/systemd/system/hysteria.service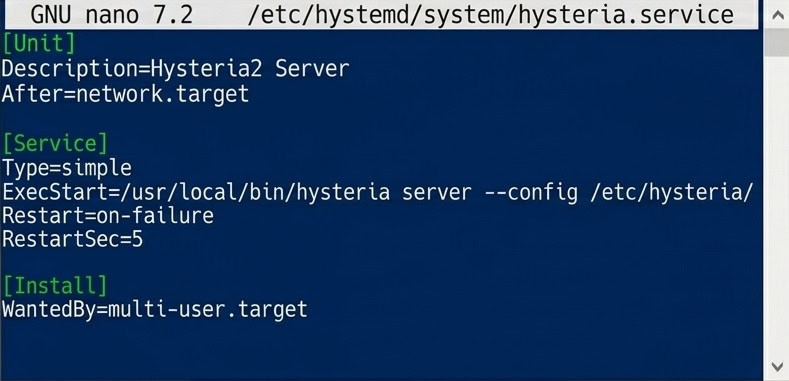
Fichye inite systemd la pou demaraj otomatik Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service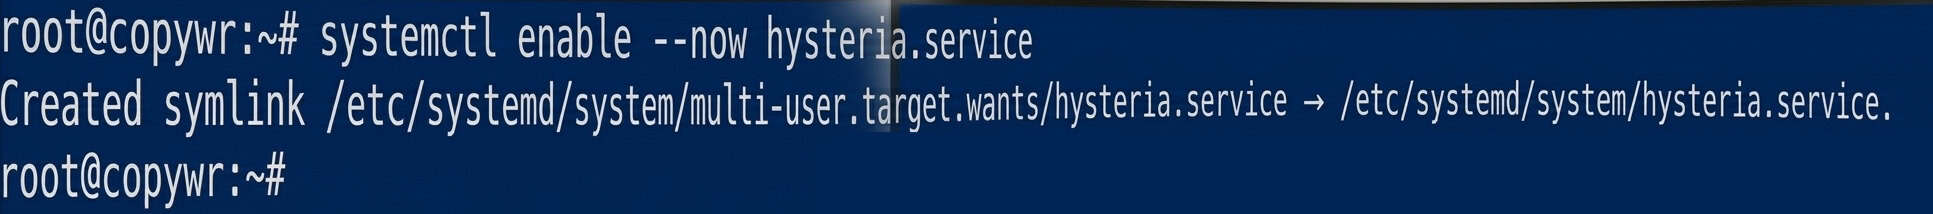
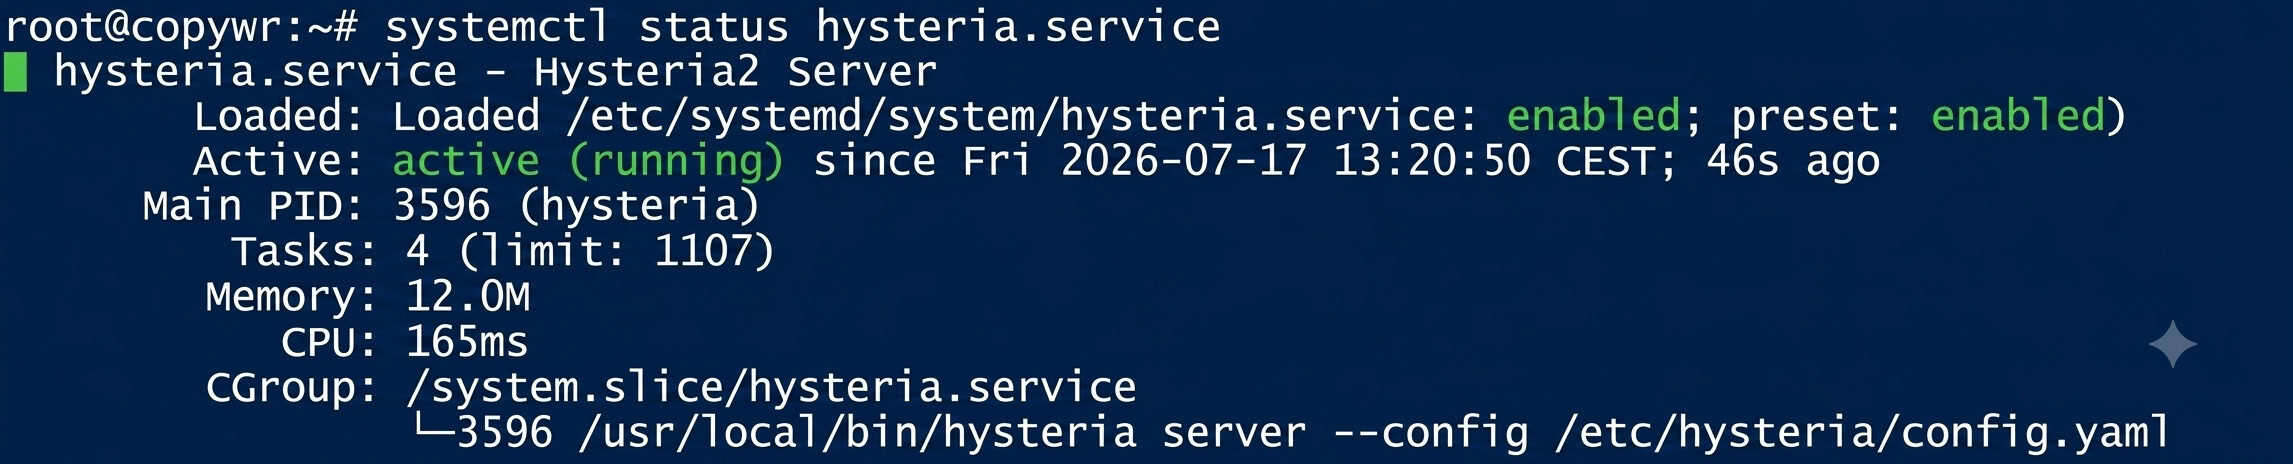
Estati a ta dwe montre aktif (ap fonksyone). Si konsòl la "kole" nan paj jounal la, peze Q pou sòti ladan l.
TUIC v5
Telechaje epi enstale TUIC
mkdir -p /usr/local/sbin/tuicTcheke vèsyon ki disponib yo:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10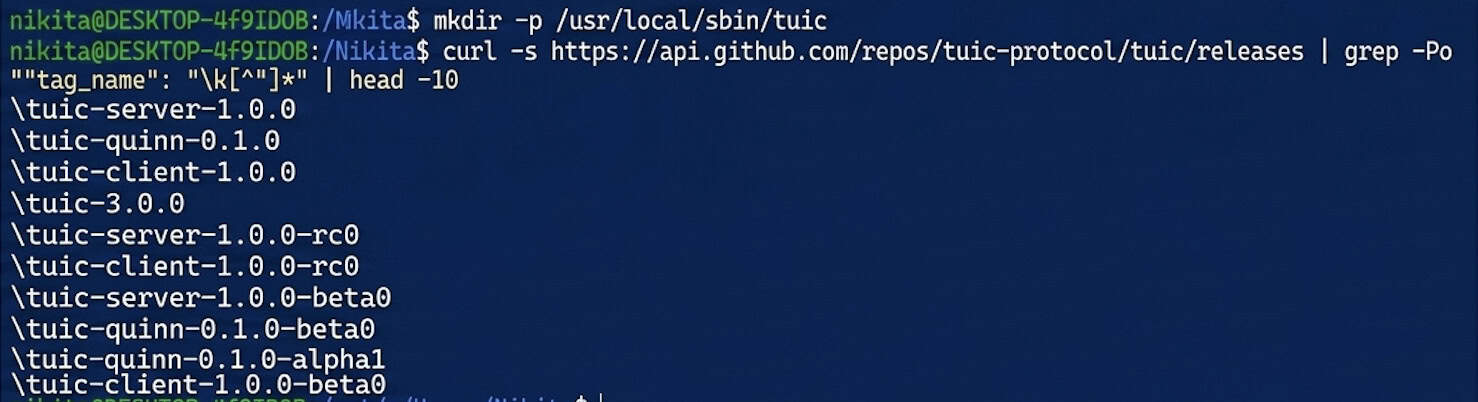
Telechaje binè sèvè a — ranplase nimewo vèsyon aktyèl la pou 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version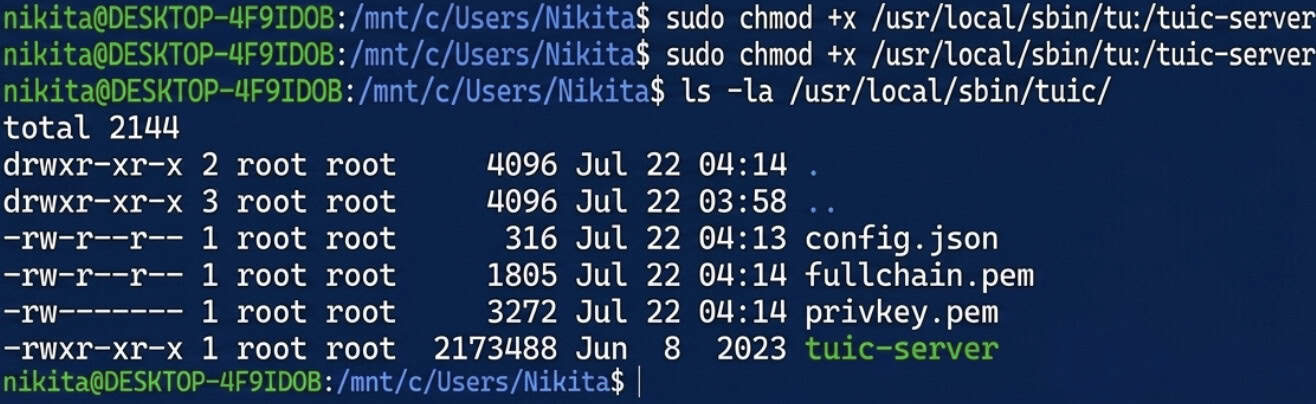
Kreye yon sètifika oto-siyen pou TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/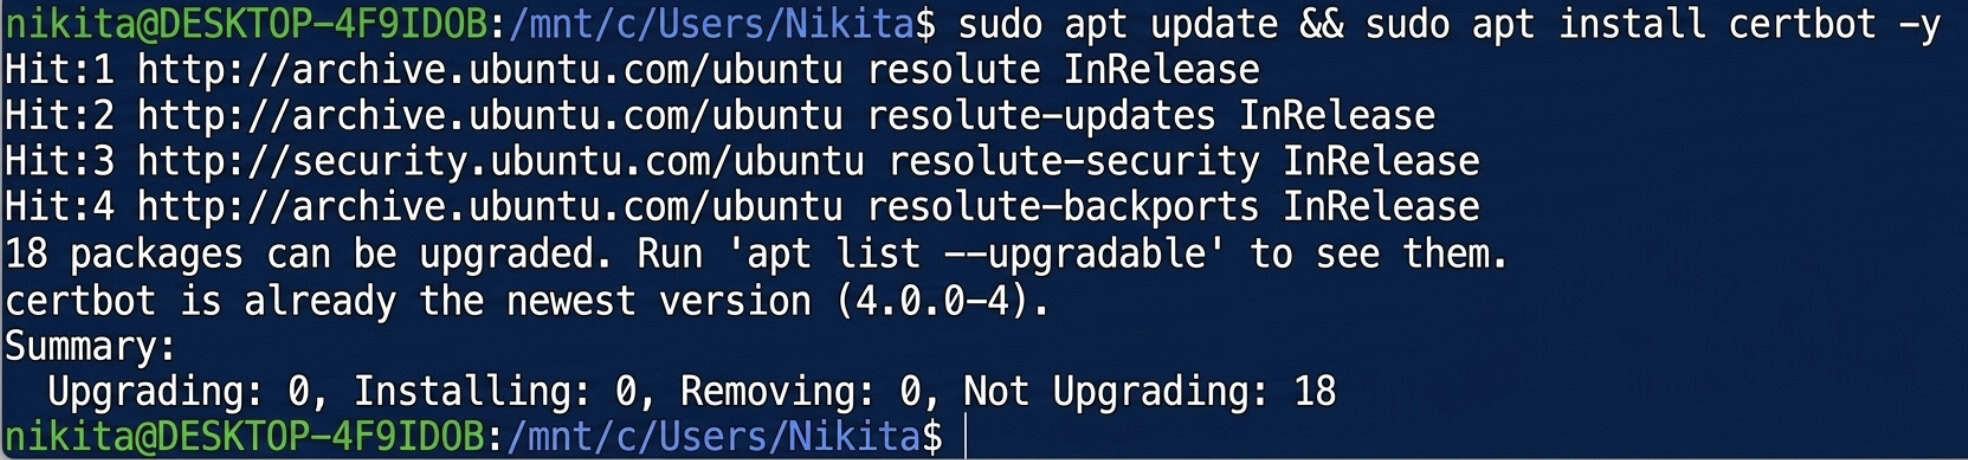
Jenere yon UUID
apt install uuid-runtime -y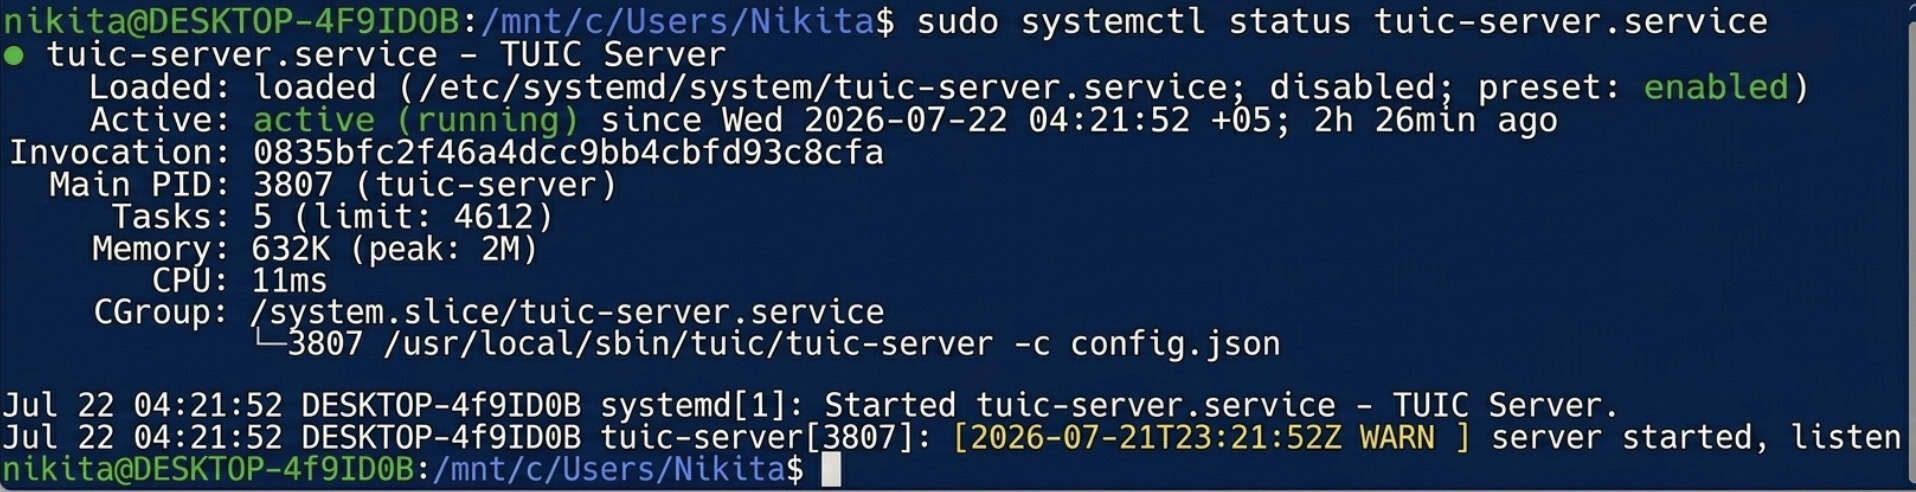
uuidgen
Kopye UUID ki sòti a — w ap bezwen li ni nan konfigirasyon sèvè ki anba a ni nan paramèt kliyan yo.
Kreye fichye konfigirasyon an
Fichye config.json fini an pou sèvè TUIC la:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}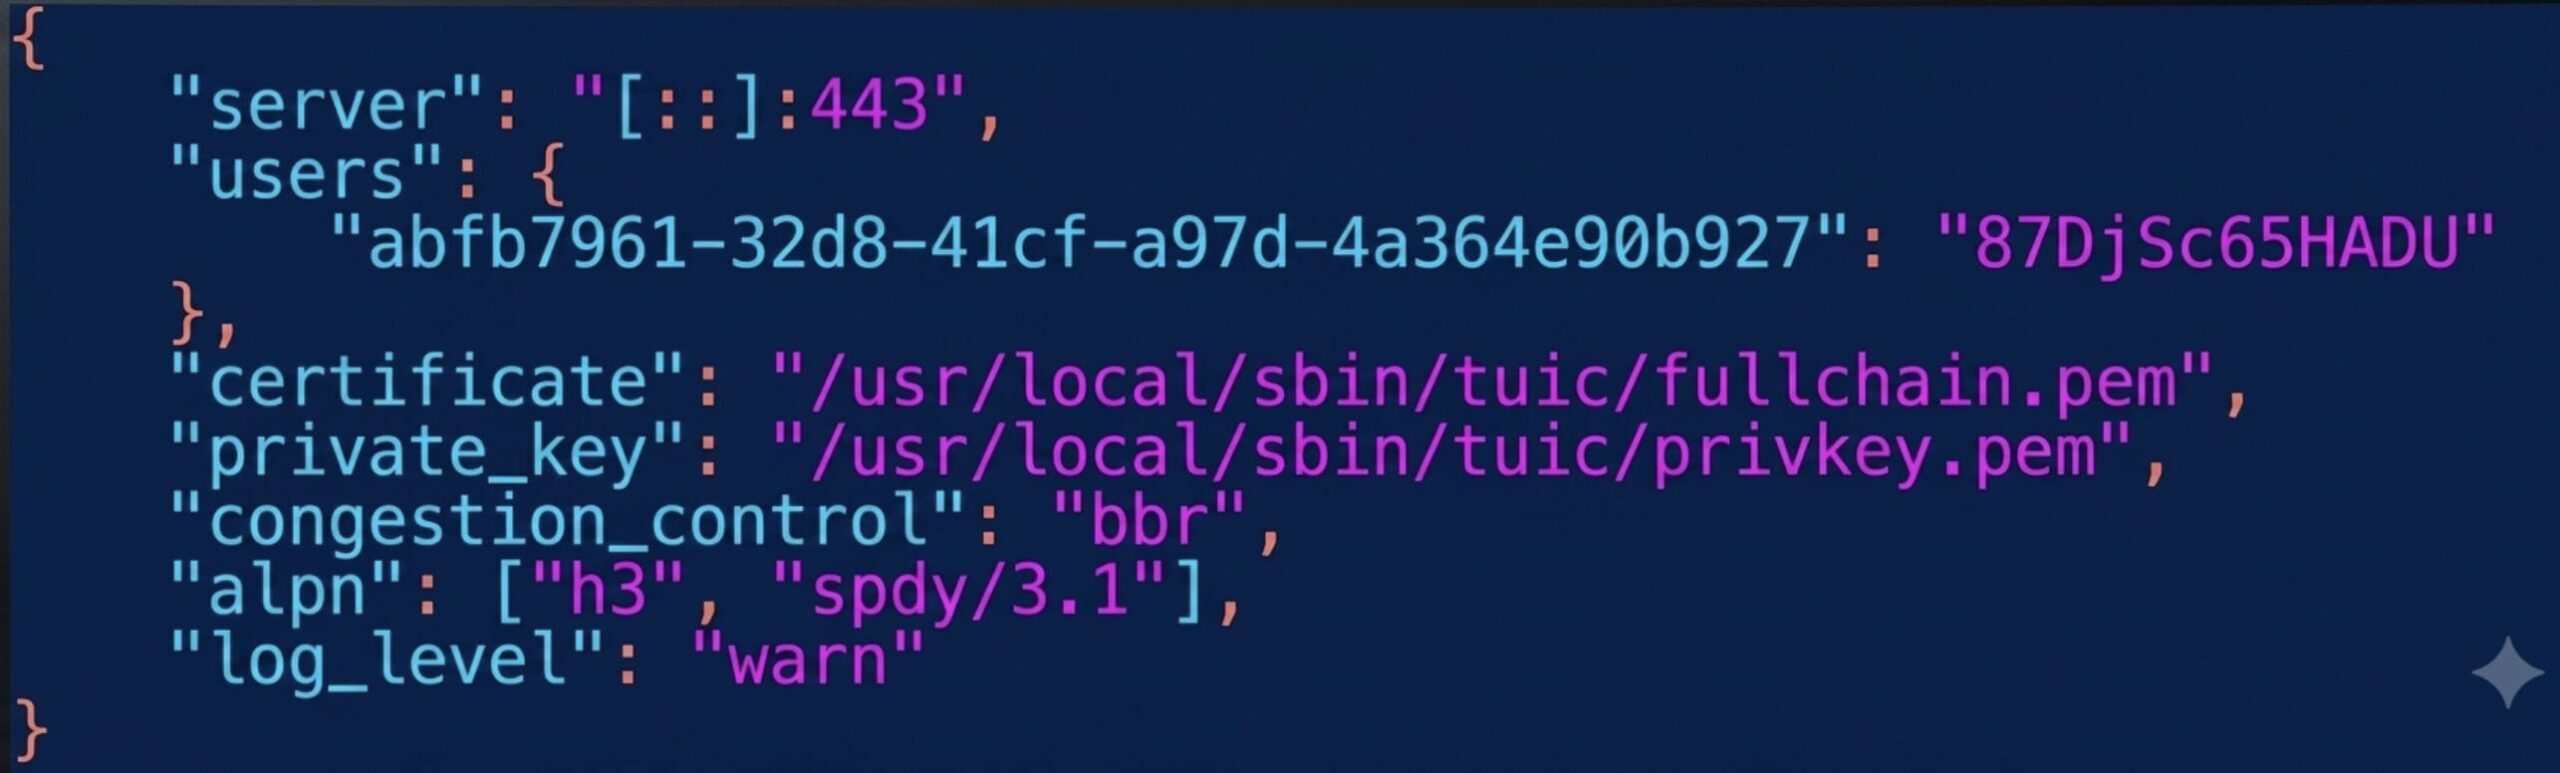
Nou itilize pò 8443 la a paske Hysteria2 deja pran 443. Ranplase YOUR_UUID ak valè ki soti nan etap 4.3 la epi YOUR_TUIC_PASSWORD ak pwòp modpas ou.
Sove (Ctrl+O, Antre) epi sòti (Ctrl+X).
Tès yon demaraj manyèl
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json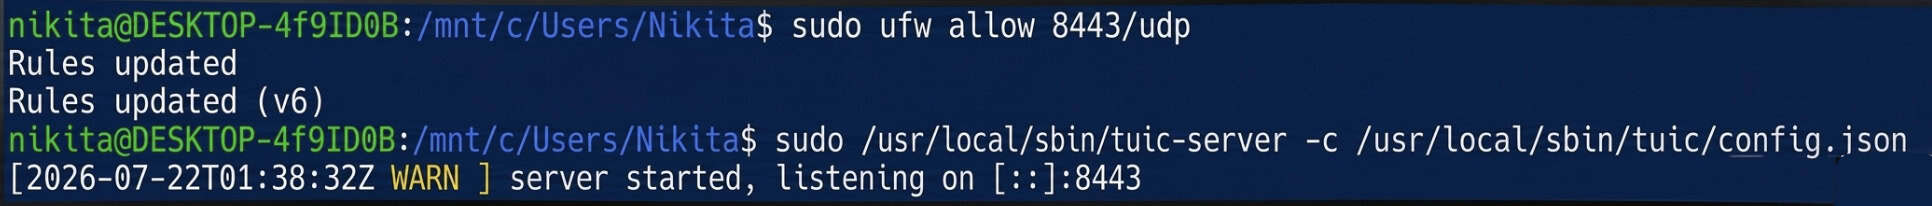
Si pa gen okenn erè ki parèt, konfigirasyon an valab. Kanpe l avèk Ctrl+C epi kontinye ak konfigirasyon demaraj otomatik la.
Enstalasyon demaraj otomatik la
nano /etc/systemd/system/tuic-server.service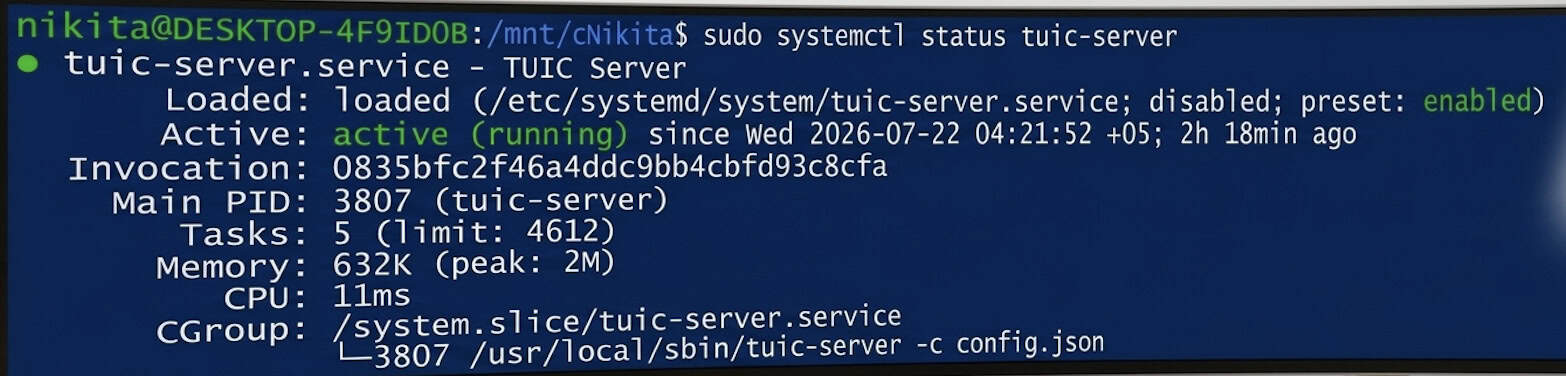
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Estati a ta dwe montre aktif (ap kouri).
Kounye a, de nan pi bon ak pi rapid pwotokòl modèn yo ap fonksyone an paralèl sou sèvè a, tou de ap maske kòm trafik QUIC/HTTPS regilye: Hysteria2 sou pò estanda 443/udp a, ak TUIC v5 sou pò 8443/udp.
Konekte soti nan Windows
Enstale Hiddify
Telechaje epi enstale Hiddify pou Windows sou sitwèb ofisyèl la: https://hiddify.com. Klike sou enstalatè a avèk "Next" / "Instale". Si Windows SmartScreen parèt, chwazi "More info" → "Run anyway".
Pwofil Istèri2
Klike sou + (Nouvo Pwofil) → "Antre Manyèl" → pwotokòl Hysteria2 , epi ranpli:
|
Jaden |
Valè |
|
Non pwofil la |
Sèvè Hysteria2 mwen an |
|
Address |
IP_SÈVÈ_OU |
|
Port |
443 |
|
Modpas |
modpas ki soti nan etap 3.3 la |
|
SNI |
IP_SÈVÈ_OU |
|
Sote Verifikasyon Sètifikasyon an |
On |
Ou bezwen aktive "Sote Cert Verify" paske sètifika a siyen pa li menm — pa gen okenn otorite sètifikasyon ou fè konfyans dèyè li.
Pwofil TUIC v5
Klike sou + (Nouvo Pwofil) → "Antre Manyèl" → pwotokòl TUIC la , epi ranpli:
|
Jaden |
Valè |
|
Non pwofil la |
Sèvè TUIC mwen an |
|
Address |
IP_SÈVÈ_OU |
|
Port |
8443 |
|
UUID |
UUID ki soti nan etap 4.3 la |
|
Modpas |
modpas ki soti nan etap 4.4 la |
|
Kontwòl Konjesyon |
bbr |
|
SNI |
IP_SÈVÈ_OU |
|
Sote Verifikasyon Sètifikasyon an |
On |
Konekte ak verifye
Chwazi yon pwofil, answit klike sou gwo bouton won "Konekte" a. Estati a ta dwe chanje an "Konekte".
Pou konfime trafik la ap pase nan sèvè w la vre, ouvri nenpòt sèvis verifikasyon IP nan navigatè w la — adrès ki parèt la ta dwe koresponn ak YOUR_SERVER_IP.
konklizyon
Lè w fin ranpli gid sa a, ou gen de pwotokòl gwo vitès, nouvo jenerasyon k ap fonksyone an paralèl sou sèvè w la: Hysteria2 sou pò 443/UDP ak TUIC v5 sou pò 8443/UDP. Toulede pwotokòl yo kache trafik transmèt la kòm yon koneksyon QUIC chiffres estanda (HTTP/3), sa ki asire yon koneksyon ki estab menm sou chanèl ki trè enstab.
Pwofil konfigire yo ka itilize non sèlman sou Windows, men tou enpòte nan aplikasyon mobil Hiddify pou Android oswa iOS ak paramèt menm jan an.
Si ou rankontre difikilte koneksyon, premye tcheke estati sèvis yo lè l sèvi avèk kòmand systemctl status hysteria.service la (oswa tuic-server.service), asire w ke règ pare-feu yo aktif ( ufw status ), epi verifye de fwa ke adrès IP a, UUID a, ak modpas yo byen antre. Tanpri sonje: sètifika oto-siyen yo valab pou 365 jou, kidonk apre egzakteman yon ane, yo pral bezwen renouvle lè l sèvi avèk menm kòmand openssl req la.
