


Oghje, e tecnulugie VPN è proxy sò sempre più richieste. L'utilizatori l'impieganu per un accessu sicuru à Internet, aggirendu a censura è pruteggendu si da e minacce esterne. Quandu vi cunnette à un tale servitore, tuttu u vostru trafficu passa per un tunnel criptatu, è u servitore diventa a vostra porta d'accessu à a rete.
I protokolli classici cum'è OpenVPN o WireGuard funzionanu bè in cundizioni stabili, ma spessu soffrenu di cali di velocità nantu à cunnessione debuli cù una perdita di pacchetti elevata (rete mobili, Wi-Fi publicu, paesi cù una censura stretta). Eccu induve i protokolli muderni cum'è Hysteria2 è TUIC entranu in ghjocu. Sò custruiti sopra QUIC, offrendu alta velocità, bassa latenza è offuscazione efficace di u trafficu cum'è HTTPS regulare (HTTP/3).
Hysteria2 utilizza l'algoritmu "Brutal", chì utilizza aggressivamente a larghezza di banda dispunibile. TUIC (versione 5) hè carattarizatu da un overhead minimu, un eccellente supportu UDP è a creazione di cunnessione 0-RTT.
In questu articulu, vi spiegheremu cumu cunfigurà u servitore nantu à Ubuntu/Debian è a cunnessione da Windows.
Ciò chì vi serve: un VPS cù Ubuntu 22.04/24.04 o Debian 12, accessu root è l'indirizzu IP di u servitore. Nisun duminiu hè necessariu.
Connessione à u servitore
Windows (PuTTY): apre PuTTY, inserisci YOUR_SERVER_IP cum'è host, 22 cum'è portu, è cunnettatevi cum'è root cù a password da l'email di u vostru fornitore VPS.
Linux/macOS (terminale):
ssh root@YOUR_SERVER_IPTutti i cumandamenti quì sottu sò eseguiti nant'à u servitore, in a listessa sessione.
Preparazione di u servitore (Ubuntu / Debian)
Attivà l'inoltru IP
Questu permette à u servitore di trasmette i pacchetti di i clienti più in là versu Internet.
nano /etc/sysctl.confInserite o create una password (utilizate solu lettere è numeri inglesi, senza spazii).
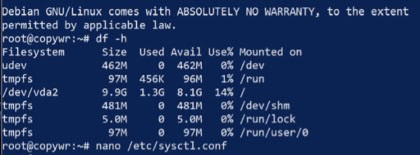
Truvate è scummentate (eliminate u # à l'iniziu) o aghjunghjite a seguente linea:
net.ipv4.ip_forward=1
Salvate u schedariu (Ctrl+O, Enter) è surtite (Ctrl+X). Applicate i cambiamenti senza riavvià:
sysctl -pCunfigurazione NAT (masquerading)
Questa impostazione permette à i clienti di accede à Internet per mezu di u vostru servitore aduprendu u so indirizzu IP.
Truvate u nome di a vostra interfaccia di rete esterna (quella chì dà nant'à Internet):
ip link show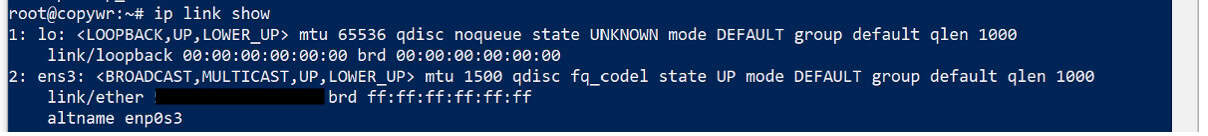
Di solitu questu hè eth0, ens3, o enp1s0. Copiate o ricordate, dopu aghjunghjite a regula di mascheramentu à iptables - rimpiazzate eth0 cù u vostru nome d'interfaccia:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Salvà e regule di iptables
Per impedisce chì e regule sianu resettate dopu à un riavviu di u servitore, devenu esse salvate.
apt update
apt install iptables-persistent -y
netfilter-persistent save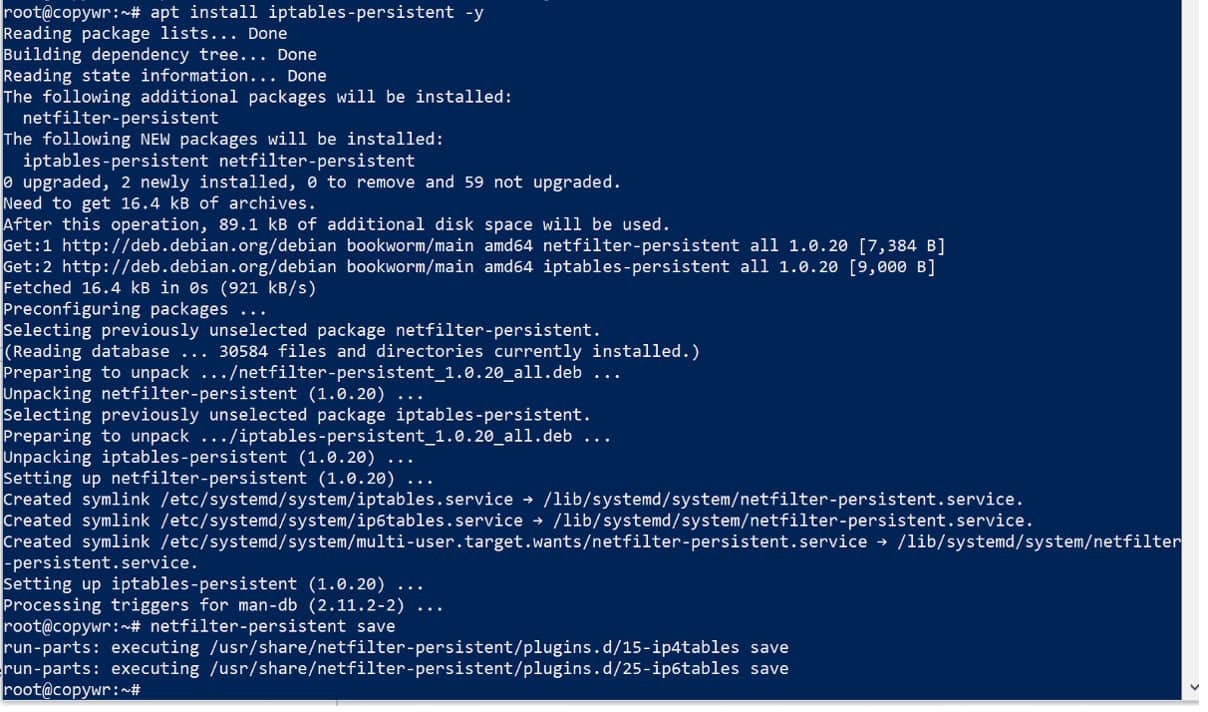
Durante l'installazione, pudete vede una dumanda per salvà e regule IPv4/IPv6 attuali - rispondi "Iè" tramindui volte.
Cunfigurazione di u firewall (UFW)
Apremu subitu tutti i porti chì ci vuleranu, dunque ùn ci hè bisognu di vultà à questu passu dopu: 22 per SSH (saltà questu vi bluccherebbe fora di u servitore), 443/udp per Hysteria2, è 8443/udp per TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
L'output di ufw status deve elencà tutte e trè regule cum'è attive.
Isteria2
Installazione di u servitore Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
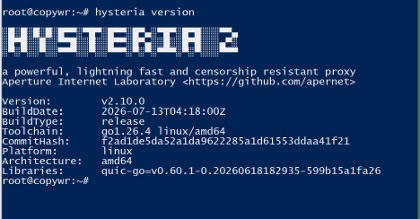
Assicuratevi chì l'output di a versione apparisca senza errori - questu cunfirma chì u binariu funziona currettamente.
Creazione di un certificatu SSL autofirmatu
Avemu bisognu di e nostre chjave di crittografia per prutege u trafficu trà u vostru urdinatore è u servitore. Siccomu ùn avemu micca un duminiu, genereremu un certificatu autofirmatu validu per 365 ghjorni. Per via di questu, duverete attivà "Saltà a verificazione di u certificatu" in u cliente dopu.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Tramindui cert.crt è private.key devenu esse listati.
Creazione di u schedariu di cunfigurazione
nano /etc/hysteria/config.yamlIncollate u seguente, rimpiazzendu YOUR_PASSWORD cù a vostra propria password (lettere è numeri inglesi solu, senza spazii):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true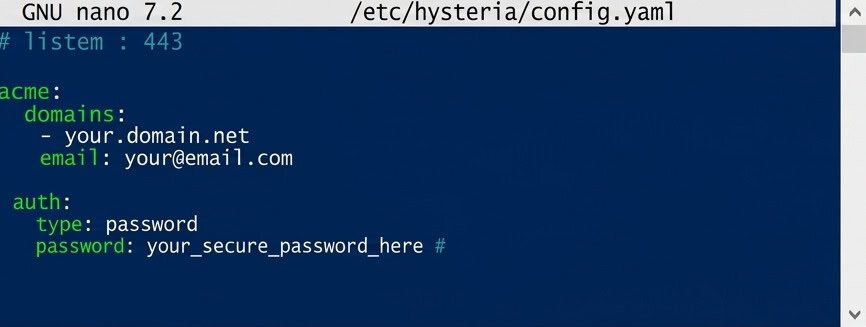
U bloccu di mascheratura face chì u servitore s'assumiglia à un situ web ordinariu se qualchissia apre u so indirizzu IP in un navigatore, invece di rivelà segni di un proxy.
Salvà (Ctrl+O, Enter) è esce (Ctrl+X).
Cunfigurazione di l'avviu automaticu
nano /etc/systemd/system/hysteria.service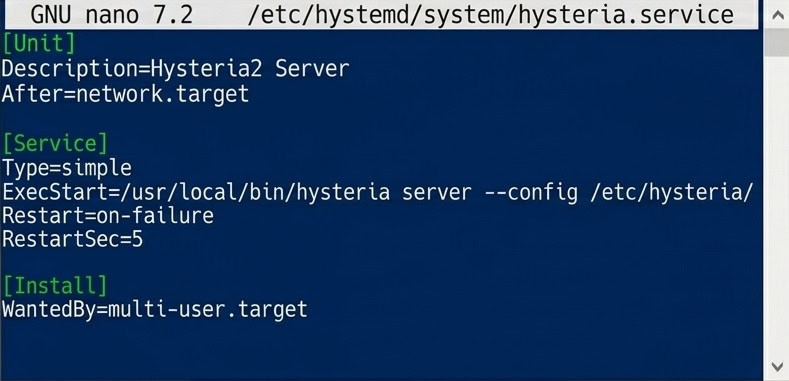
U schedariu di l'unità systemd per l'avviu automaticu di Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service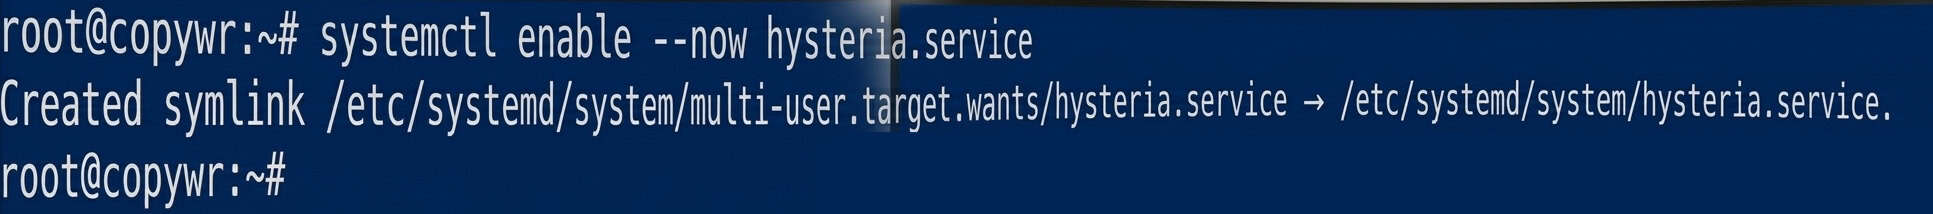
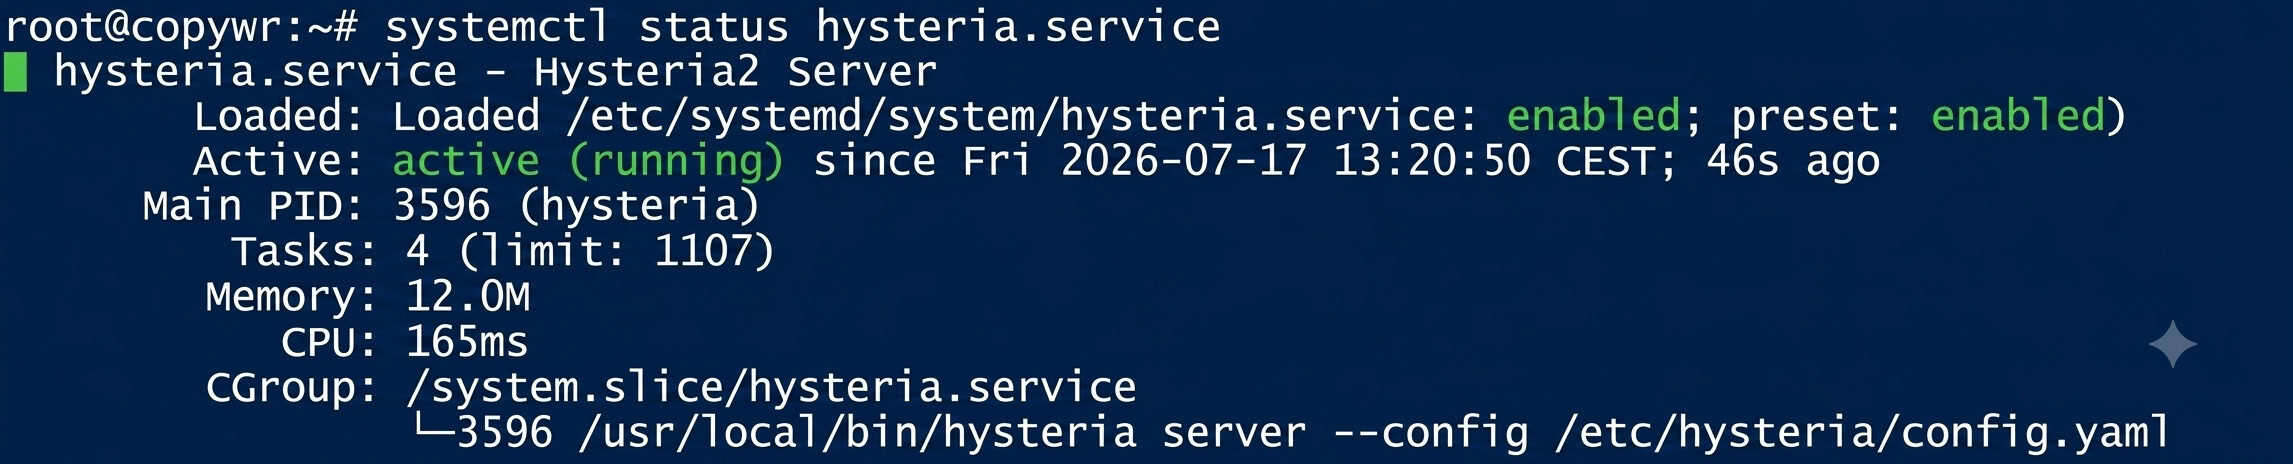
U statutu duveria mustrà attivu (in esecuzione). Sè a cunsola hè "bloccata" in a vista di u log, appughjà Q per esce.
TUIC v5
Scaricamentu è installazione di TUIC
mkdir -p /usr/local/sbin/tuicVerificate e versioni dispunibili:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10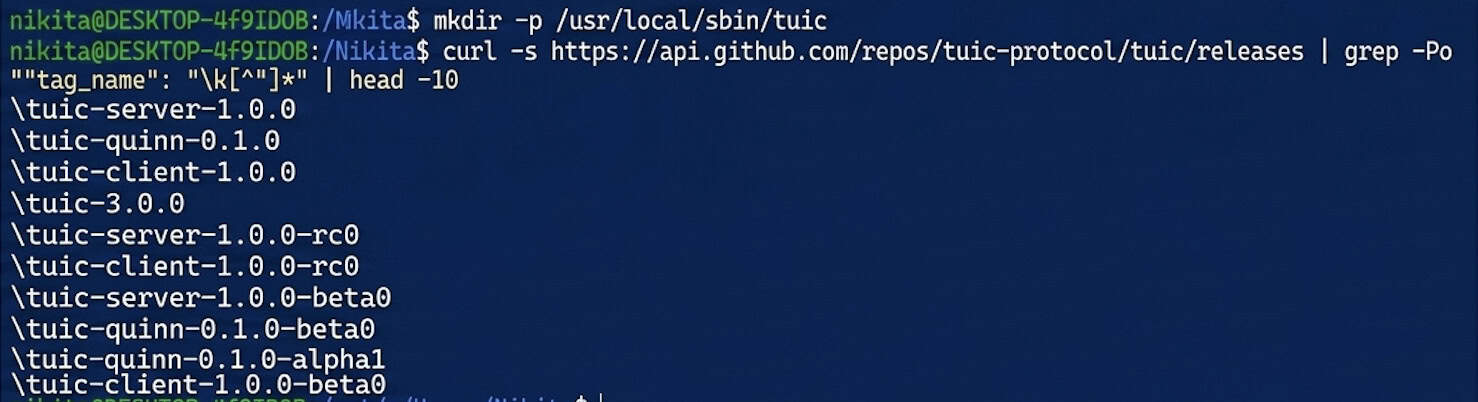
Scaricate u binariu di u servitore — rimpiazzate u numeru di versione attuale per 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version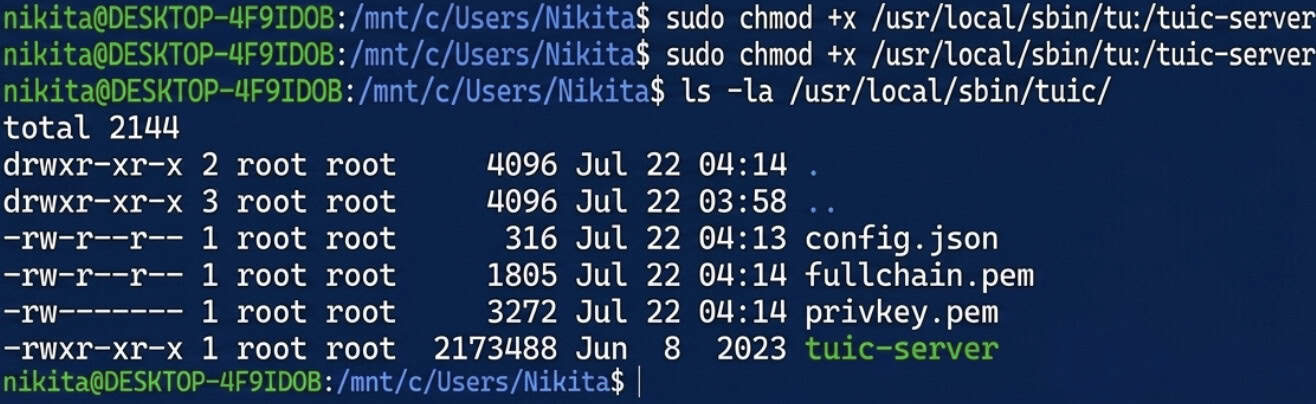
Creazione di un certificatu autofirmatu per TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/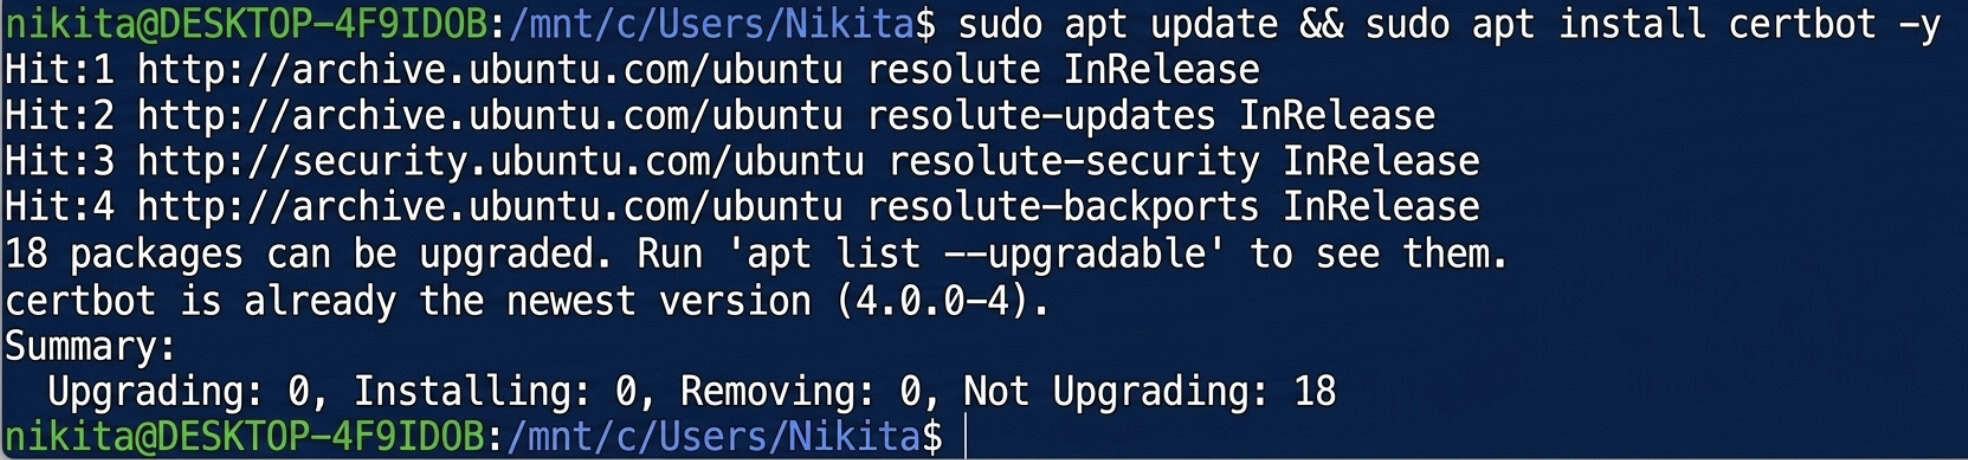
Generazione di un UUID
apt install uuid-runtime -y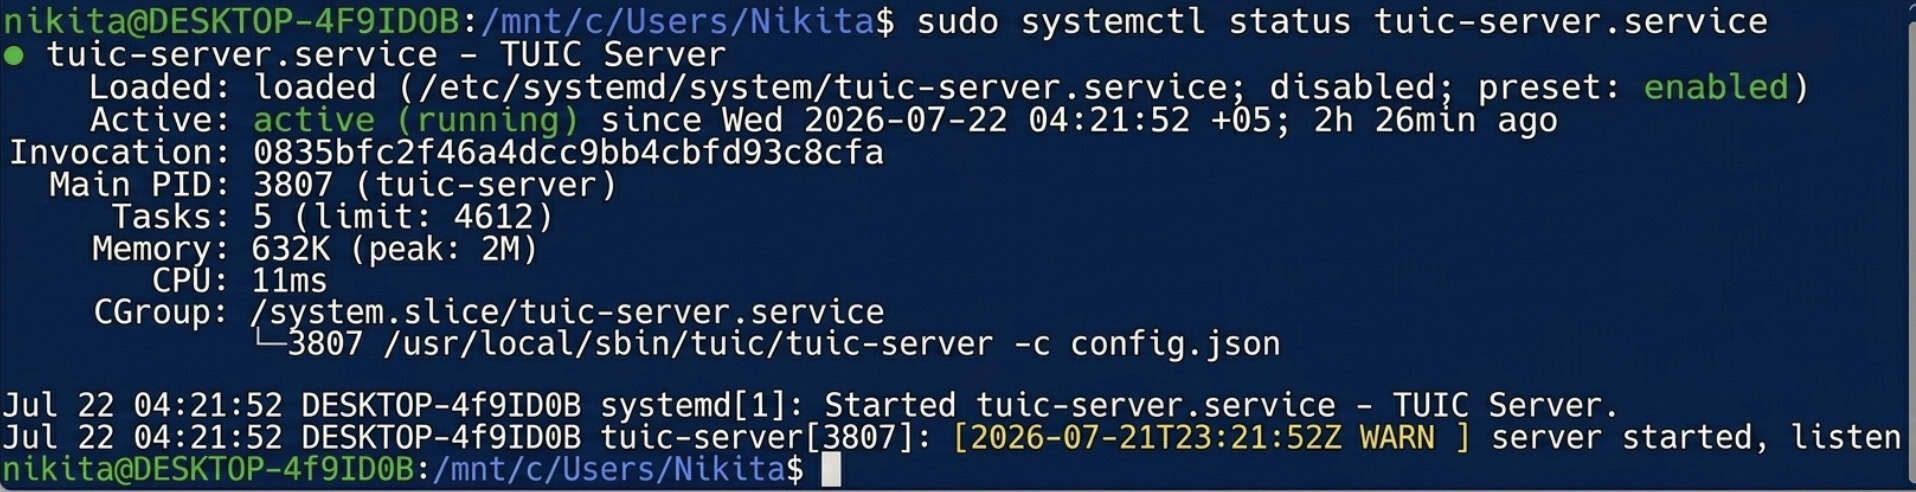
uuidgen
Cupiate l'UUID risultante - ne averete bisognu sia in a cunfigurazione di u servitore quì sottu sia in i paràmetri di u cliente.
Creazione di u schedariu di cunfigurazione
U config.json finitu per u servitore TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}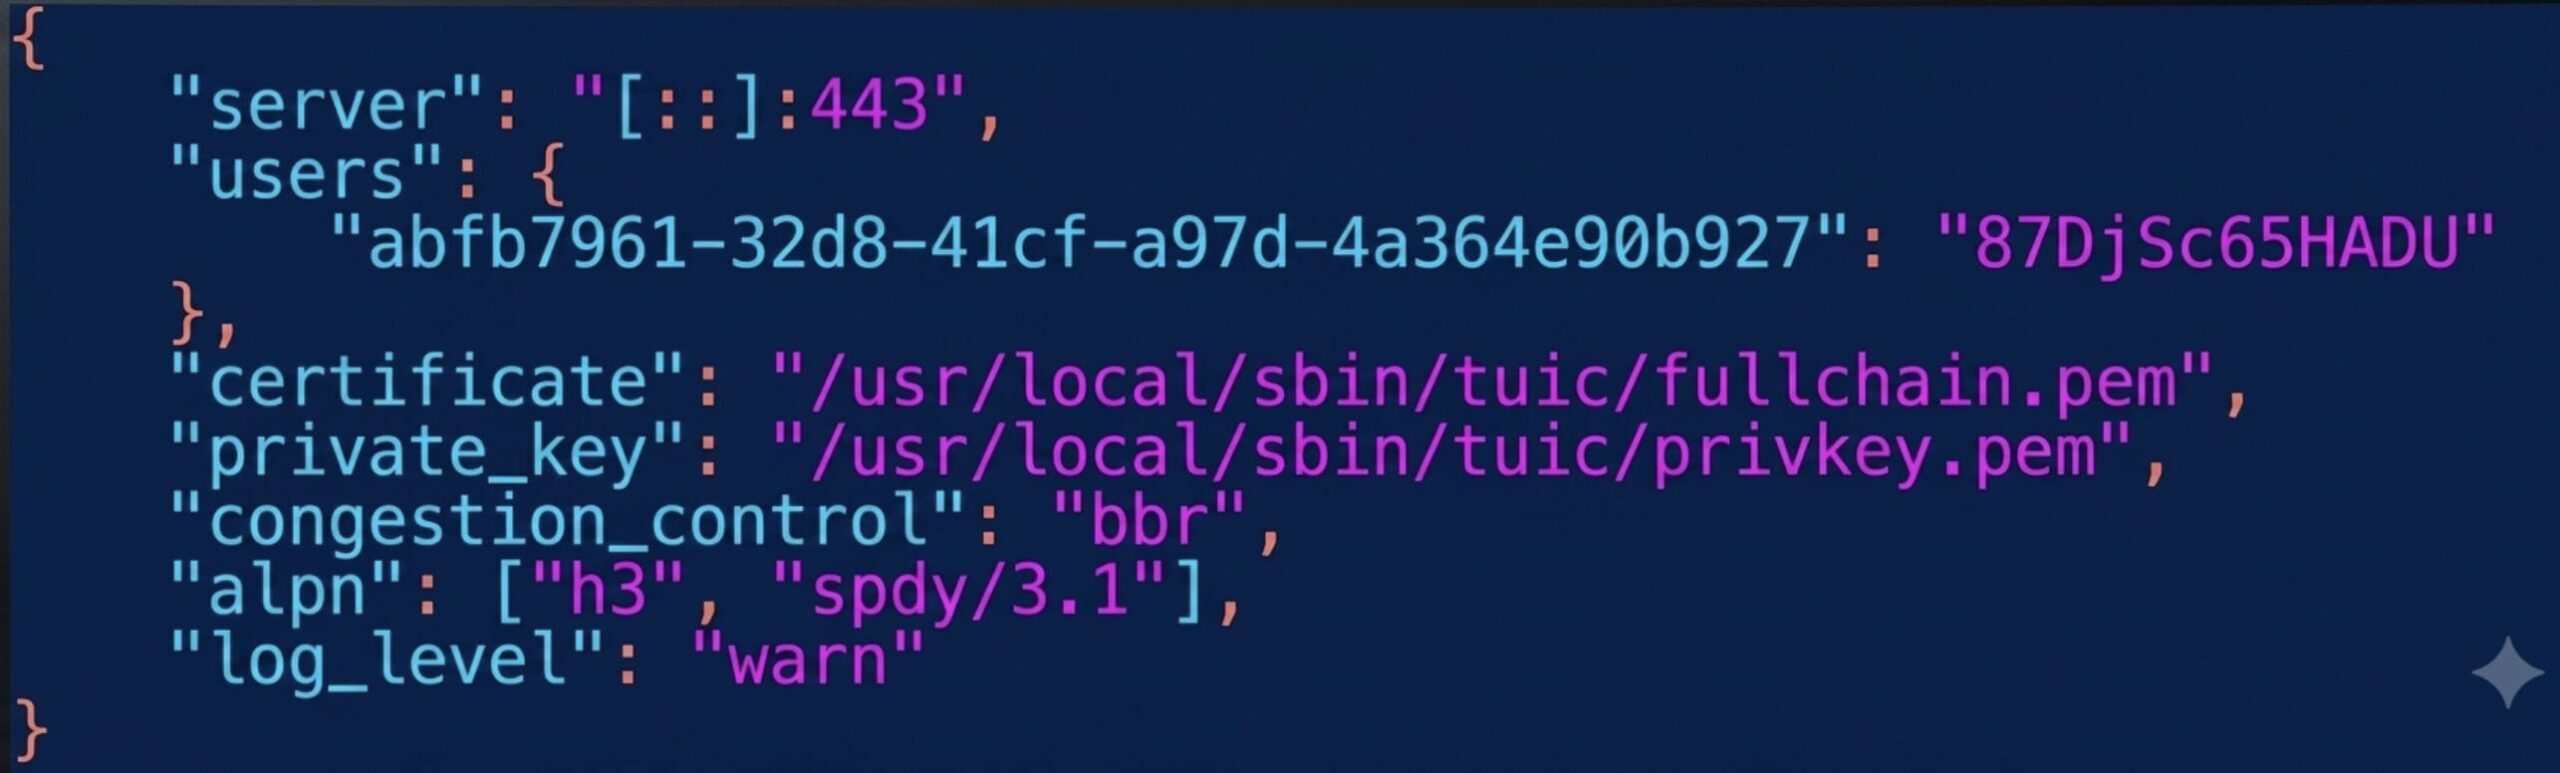
Adupremu u portu 8443 quì perchè 443 hè digià occupatu da Hysteria2. Rimpiazzate YOUR_UUID cù u valore di u passu 4.3 è YOUR_TUIC_PASSWORD cù a vostra propria password.
Salvà (Ctrl+O, Enter) è esce (Ctrl+X).
Pruvà un avviamentu manuale
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json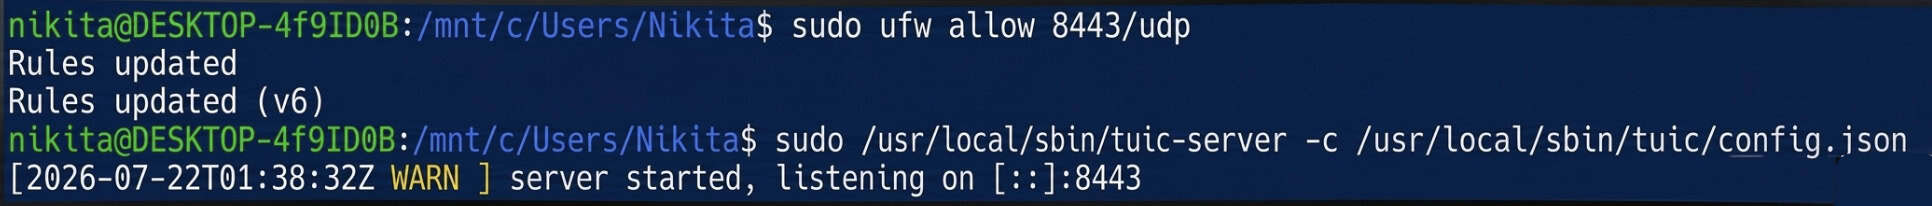
S'ellu ùn cumparisce micca errori, a cunfigurazione hè valida. Fermate cù Ctrl+C è passate à a cunfigurazione di l'avviu automaticu.
Cunfigurazione di l'avviu automaticu
nano /etc/systemd/system/tuic-server.service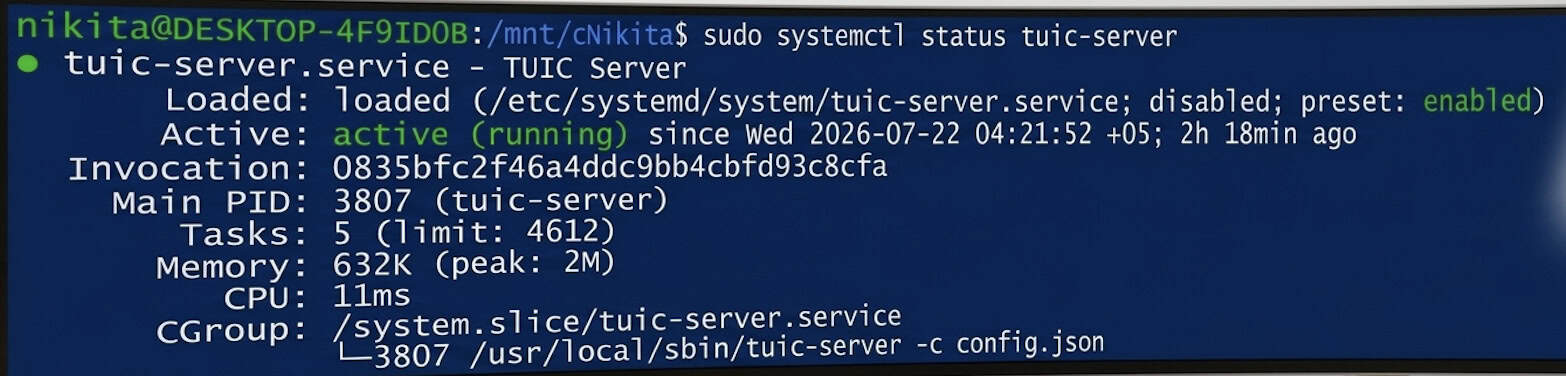
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
U statutu duveria mustrà attivu (in esecuzione).
Avà dui di i migliori è più veloci protokolli muderni funzionanu in parallelu nantu à u servitore, tramindui mascherati da trafficu QUIC/HTTPS regulare: Hysteria2 nantu à u portu standard 443/udp, è TUIC v5 nantu à u portu 8443/udp.
Cunnessione da Windows
Installazione di Hiddify
Scaricate è installate Hiddify per Windows da u situ ufficiale: https://hiddify.com. Cliccate nantu à l'installatore cù "Next" / "Install". Se Windows SmartScreen appare, sceglite "More info" → "Run anyway".
Prufilu Hysteria2
Cliccate nant'à + (Novu prufilu) → "Inserimentu manuale" → protocolu Hysteria2 , è cumpletate:
|
campu |
Value |
|
Nome di u Profilu |
U mo servitore Hysteria2 |
|
indirizzo |
U_VOSTRU_IP_DI_SERVITORE |
|
Port |
443 |
|
Codice |
a password di u passu 3.3 |
|
SNI |
U_VOSTRU_IP_DI_SERVITORE |
|
Saltà a Verificazione di Certificazione |
On |
A verificazione di certificatu saltata deve esse attivata perchè u certificatu hè autofirmatu - ùn ci hè nisuna autorità di certificazione di fiducia daretu à ellu.
Prufilu TUIC v5
Cliccate nant'à + (Novu prufilu) → "Inserimentu manuale" → protocolu TUIC , è cumpletate:
|
campu |
Value |
|
Nome di u Profilu |
U mo servitore TUIC |
|
indirizzo |
U_VOSTRU_IP_DI_SERVITORE |
|
Port |
8443 |
|
UUID |
l'UUID di u passu 4.3 |
|
Codice |
a password di u passu 4.4 |
|
Cuntrollu di a Congestione |
bbr |
|
SNI |
U_VOSTRU_IP_DI_SERVITORE |
|
Saltà a Verificazione di Certificazione |
On |
Cunnessione è verificazione
Selezziunate un prufilu, dopu cliccate nant'à u grande buttone tondu "Cunnette". U statutu duveria cambià in "Cunnessu".
Per cunfirmà chì u trafficu hè veramente direttu attraversu u vostru servitore, apre qualsiasi serviziu di verificazione IP in u vostru navigatore - l'indirizzu mostratu deve currisponde à YOUR_SERVER_IP.
cunchiusioni
Cumpiendu sta guida, avete dui protokolli di nova generazione à alta velocità chì funzionanu in parallelu nantu à u vostru servitore: Hysteria2 nantu à u portu 443/UDP è TUIC v5 nantu à u portu 8443/UDP. Tramindui i protokolli mascheranu u trafficu trasmessu cum'è una cunnessione QUIC crittografata standard (HTTP/3), assicurendu una cunnessione stabile ancu nantu à canali estremamente instabili.
I profili cunfigurati ponu esse aduprati micca solu in Windows, ma ancu impurtati in l'app mobile Hiddify per Android o iOS cù paràmetri simili.
Sè avete difficultà di cunnessione, verificate prima u statu di u serviziu cù u cumandamentu di status systemctl hysteria.service (o tuic-server.service), assicuratevi chì e regule di u firewall sianu attive (ufw status), è verificate duie volte chì l'indirizzu IP, l'UUID è e password sianu inseriti currettamente. Nota: i certificati autofirmati emessi sò validi per 365 ghjorni, dunque dopu esattamente un annu, devenu esse rinnuvati cù u listessu cumandamentu openssl req.
