


אין דעם אַרטיקל, מיר וועלן ויספאָרשן די וויכטיקייט פון רעכט אָרגאַניזירט לינוקס יוזערז. מיר וועלן באַשרייַבן אַקסעס רעכט, סטאַרטינג מיט ווי צו שאַפֿן און קאַנפיגיער וסערס און סאָף מיט ווי צו געבן אַקסעס צו ספּעציפיש טעקעס און פאָלדערס. מיר וועלן אויך דיסקוטירן עטלעכע וויכטיק זיכערהייט מכשירים, אַזאַ ווי סודאָ און SELinux, וואָס העלפֿן באַשיצן די סיסטעם פון אַנוואָנטיד טעטיקייט.
די וויכטיקייט פון באַניצער פאַרוואַלטונג און אַקסעס רעכט אין לינוקס
אין דער לינוקס וועלט, שפּילן באַניצער פאַרוואַלטונג און צוטריט רעכטן אַ שליסל ראָלע. שטעלט זיך פֿאָר לינוקס ווי אַ גרויסע וווינונג, וואו יעדער באַניצער איז אַ טענאַנט און יעדע טעקע איז אַ צימער. באַניצער פאַרוואַלטונג איז ווי צו געבן יעדן טענאַנט זייער יינציקן שליסל, בשעת צוטריט רעכטן זענען וואָס זיי קענען טאָן אין זייער צימער.
ווען אַ באַניצער ווערט באשאפן, ווערט אים צוגעטיילט אַ נאָמען און אַ יינציקן אידענטיפיצירער ( UID ), ווי אַ פּערזענלעכער שליסל צו דער וואוינונג. דער באַניצער האט אויך אַ גרופּע , וואָס פֿאַראייניקט אים מיט אַנדערע דינגער. די גרופּע איז ווי אַ קלוב וואו מיטגלידער טיילן געמיינזאַמע פּריווילעגיעס.
טעקע צוטריט רעכטן זענען צעטיילט אין דריי קאַטעגאָריעס: באַזיצער ( באַניצער ), גרופּע , און אַנדערע . יעדער שליסל (באַניצער) קען האָבן זיינע אייגענע רעכטן צו לייענען, שרייבן, און אויספירן פֿאַר יעדער קאַטעגאָריע. למשל, דער טעקע באַזיצער קען האָבן לייענען און שרייבן רעכטן, די גרופּע - נאָר לייענען, און אַנדערע - גאָרנישט.
ספּעציעלע אויפֿמערקזאַמקייט פֿאַרדינט זיכערהייט פּאָליטיקס ווי סודאָ און סעלינוקס , גענוצט אין לינוקס סיסטעמען. סודאָ איז אַ ספּעציעלע באַפֿעל וואָס דערלויבט רעגולערע באַניצער צו צייטווייליק נוצן סופּעריוזער (רוט) רעכטן צו דורכפֿירן ספּעציפֿישע אויפֿגאַבן וואָס זענען נאָרמאַלערווײַז בלויז פֿאַר אַדמיניסטראַטאָרן. דאָס העלפֿט פֿאַרהיטן אַקסאַדענטאַלע פֿעלער אָדער מיסברויך פֿון סופּעריוזער רעכטן. ווען מען ניצט סודאָ , דאַרף דער באַניצער געוויינטלעך אַרײַנשרייַבן זײַן פּאַראָל צו באַשטעטיקן זײַן אידענטיטעט. נאָכדעם קענען זיי דורכפֿירן באַפֿעלן מיט סופּעריוזער (רוט) רעכטן לויט די כּללים וואָס זענען געשטעלט אין דער סודאָרס טעקע.
SELinux איז אן צוגעלייגטע שיכט זיכערהייט פארן לינוקס אפערירן סיסטעם. עס מאניטארירט וועלכע פראגראמען און טעקעס קענען גענוצט ווערן אין סיסטעם און באגרענעצט צוטריט צו זיי צו פארמיידן איינדרינגונגען און אטאקעס. דאס מאכט דעם סערווער מער זיכער דורך פארמיידן העקינג פארזוכן אדער בייזוויליגע אקציעס.
קריייטינג און אָנפירונג ניצערס
ווי צו שאַפֿן אַ באַניצער אין לינוקס
לינוקס באַניצער ווערן געוויינטלעך באשאפן מיטן useradd באַפֿעל. למשל, צו שאַפֿן אַ באַניצער מיטן נאָמען "username", וואָלט איר אַרייַנגעבן:
useradd usernameווי צו שטעלן אַ לינוקס באַניצער פּאַראָל
נאכדעם וואס מען שאפט א באניצער, ווערט זייער אקאונט נישט באשיצט מיט א פאסווארט. כדי צו שטעלן א פאסווארט פאר א נייעם באניצער, ניצט דעם passwd באפעל:
passwd usernameווו באַניצער נאָמען איז דער נאָמען פון די באַניצער פֿאַר וועמען די פּאַראָל איז באַשטימט.
ווי צו זען אַ רשימה פון יוזערז אין לינוקס
צו זען א ליסטע פון באַניצער אין לינוקס מיט איין באַפֿעל אין דעם טערמינאַל, קענט איר נוצן דעם "cut" באַפֿעל:
cut -d: -f1 /etc/passwdדי באַפֿעל לייענט דעם אינהאַלט פֿון דער /etc/passwd טעקע, וואָס כּולל אינפֿאָרמאַציע וועגן אַלע באַניצער.
צו באַקומען אינפֿאָרמאַציע וועגן אַ ספּעציפיש באַניצער, איר קענען נוצן דעם באַפֿעל:
id usernameדאָס וועט ווייַזן דעם באַניצער'ס UID , GID , און גרופּעס.
דיליטינג אַ לינוקס באַניצער
צו אויסמעקן א באניצער, ניצט דעם userdel באַפֿעל:
userdel usernameאבער, די קאמאנדע טוט נישט אויסמעקן די טעקעס אין דעם באניצער'ס היים דירעקטארי. כדי זיי אויסצומעקן, קענט איר ניצן די -r אפציע:
userdel -r usernameדאָס וועט ויסמעקן די באַניצער נאמען צוזאמען מיט זייער היים וועגווייַזער און אַלע טעקעס אין עס.
מאָדיפיצירן אַ לינוקס באַניצער
צו מאָדיפיצירן אינפֿאָרמאַציע וועגן אַ באַניצער, ניצט דעם usermod באַפֿעל. דער געצייַג ניצט די סינטאַקס:
usermod argument userא פול רשימה פון מעגלעך אַרגומענטן איז געוויזן אין די הילף פון די יוטילאַטיז:
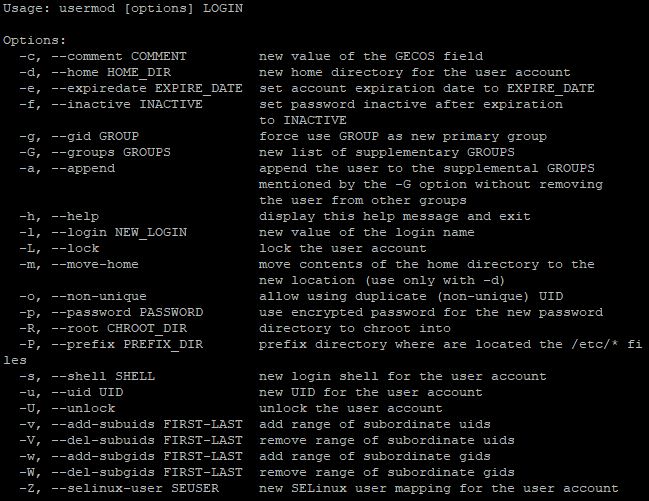
פֿאַר בייַשפּיל, צו טוישן אַ באַניצער 'ס היים וועגווייַזער, איר וואָלט נוצן די באַפֿעל:
usermod -d /new/path/to/directory usernameקריייטינג און אָנפירונג באַניצער גרופּעס אין לינוקס
באַניצער גרופּעס אין לינוקס לאָזן אַדמיניסטראַטאָרס צו גרופּע יוזערז מיט ענלעך אַקסעס רעכט. דאָס פאַסילאַטייץ די פאַרוואַלטונג פון אַקסעס רעכט און ימפּרוווז סיסטעם זיכערהייַט דורך געבן די רעכט צו זיין שטעלן אויף די גרופּע מדרגה, אַנשטאָט פון טאן אַזוי פֿאַר יעדער באַניצער ינדיווידזשואַלי. ווי אַ בייַשפּיל, מיר וועלן באַטראַכטן די דעוועלאָפּערס גרופּע מיט דער באַניצער אַדמין.
ווי צו שאַפֿן אַ באַניצער גרופע אין לינוקס
כדי צו שאַפֿן אַ נײַע גרופּע, ניצט דעם groupadd באַפֿעל מיטן נאָמען פֿון דער נײַער גרופּע:
sudo groupadd group_nameאין אונדזער בייַשפּיל, די באַפֿעל וועט קוקן ווי דאָס:
sudo groupadd developersווי צו ויסמעקן אַ באַניצער גרופע אין לינוקס
צו אויסמעקן א גרופע, ניצט דעם groupdel באַפֿעל:
sudo groupdel group_nameאַזוי, די באַפֿעל:
sudo groupdel developersוועט אויסמעקן די גרופע מיטן נאמען דעוועלאָפּערס.
אַדינג יוזערז צו אַ גרופּע
כדי צו לייגן צו א באַניצער צו א ספּעציפֿישע גרופּע, ניצט דעם usermod באַפֿעל:
sudo usermod -aG group_name user_nameפֿאַר בייַשפּיל:
sudo usermod -aG developers adminדי באַפֿעל וועט צולייגן דעם באַניצער מיטן נאָמען אַדמין צו דער דעוועלאָפּערס גרופּע.
רימוווינג יוזערז פון אַ גרופּע
כדי צו אַראָפּנעמען אַ באַניצער פֿון אַ גרופּע, ניצט דעם deluser באַפֿעל:
sudo deluser user_name group_nameדער באַפֿעל צו אַראָפּנעמען דעם באַניצער אַדמין פֿון דער דעוועלאָפּערס גרופּע:
sudo deluser admin developersוויוינג גרופע רשימות אין לינוקס
כדי צו זען א ליסטע פון אלע גרופעס אין סיסטעם, ניצט דעם קעט באפעל מיטן /etc/group טעקע:
cat /etc/groupדער באַפֿעל וועט ווייַזן אַ רשימה פון אַלע גרופּעס אין די סיסטעם.
קאָנטראָלירונג באַניצער גרופע מיטגלידערשאַפט
נאָך דורכפירן אַקשאַנז, איר קענען קאָנטראָלירן וואָס גרופּעס אַ באַניצער געהערט צו ניצן די גרופּעס באַפֿעלן:
groups user_nameאזוי, מיר האָבן יקספּלאָרד די באַסיקס פון אָנפירונג באַניצער גרופּעס אין לינוקס. איצט, לאָמיר גיין צו דער ווייַטער בינע - ונטערזוכן די אַסיינמאַנט פון אַקסעס רעכט צו טעקעס און דיירעקטעריז. דער פּראָצעס אַלאַוז דיטערמאַנינג וואָס אַקשאַנז יוזערז אָדער גרופּעס קענען דורכפירן וועגן ספּעציפיש טעקעס און דיירעקטעריז, ינשורינג עפעקטיוו זיכערהייט פאַרוואַלטונג און אַקסעס צו סיסטעם רעסורסן.
אַסיינינג אַקסעס רעכט צו טעקעס און דירעקטעריז
סימבאָליש פאַרטרעטונג פון אַקסעס רעכט
ווי מיר האָבן שוין אַרויסגעפֿונען, זענען דאָ 3 קאַטעגאָריעס פֿון באַניצער אין לינוקס: באַזיצער ( באַניצער ), גרופּע , און אַנדערע . יעדער פֿון זיי קען האָבן געוויסע גרופּעס פֿון צוטריט צו טעקעס אָדער דירעקטאָריעס:
- לייענען (לייענען - ר): אַלאַוז איר צו זען די אינהאַלט פון אַ טעקע אָדער וועגווייַזער.
- שרייב (שרייב - וו): גיט די פיייקייט צו מאָדיפיצירן אַ טעקע אָדער שאַפֿן אַ נייַע טעקע אין דער וועגווייַזער. פֿאַר אַ וועגווייַזער, דאָס אויך אַלאַוז דיליטינג טעקעס פֿון עס.
- עקסעקוטע (עקסעקוטע - x): אַלאַוז עקסאַקיוטינג די טעקע (אויב עס איז אַ עקסעקוטאַבלע טעקע) אָדער אַרייַן די וועגווייַזער (אויב עס איז אַ וועגווייַזער).
אין לינוקס משפּחה סיסטעמען, אַקסעס רעכט זענען רעפּריזענטיד דורך אַ שטריקל פון 10 אותיות. דער ערשטער כאַראַקטער ינדיקייץ די טעקע טיפּ (רעגולער טעקע, וועגווייַזער, אאז"ו ו), און די רוען נייַן זענען דריי גרופּעס פון דריי אותיות פֿאַר יעדער פון די באַניצער גרופּעס. פֿאַר פארשטאנד, לאָמיר באַטראַכטן אַ בייַשפּיל.
צוטריט רעכטן -rwxr-xr-- מיינען:
- דער ערשטער כאַראַקטער (-) ינדיקייץ די טעקע טיפּ (אין דעם פאַל, אַ רעגולער טעקע).
- דריי אותיות פֿאַר די באַזיצער (rwx) ווייַזן אַז די באַזיצער האט לייענען, שרייַבן און ויספירן רעכט.
- דריי אותיות פֿאַר די גרופּע (רקס) אָנווייַזן אַז גרופּע מיטגלידער האָבן בלויז לייענען און ויספירן רעכט.
- דריי אותיות פֿאַר אנדערע (ר--) מיינען אַז אנדערע ניצערס קענען בלויז לייענען די טעקע.
צוטריט רעכטן ווערן איינגעשטעלט מיטן chmod באַפֿעל, און די סינטאַקס זעט אויס ווי פאלגנד:
chmod [options] mode file(s)ווו:
- [אָפּציעס] - נאָך פּאַראַמעטערס, אַזאַ ווי -R פֿאַר רעקורסיוולי טשאַנגינג אַקסעס רעכט אין אַ וועגווייַזער און זייַן סובדירעקטאָריעס.
- מאָדע - אַ ספּעציעלע שטריקל וואָס ספּעציפיצירט וואָס אַקסעס רעכט זענען געביטן און פֿאַר וועמען. דער מאָדע קענען זיין ספּעסיפיעד דורך סימבאָלס (ר, וו, רענטגענ) און ביטן (0 אָדער 1). נומעריק וואַלועס פון מאָדע קענען אויך זיין געוויינט (מיר וועלן רעדן וועגן זיי שפּעטער)
- טעקע (s) - טעקעס אָדער דירעקטעריז צו וואָס ענדערונגען זענען געווענדט.
דעם נוצן איז גאַנץ אַ שטאַרק געצייַג, אַזוי מיר וועלן בלויז קוקן אין אַ ביסל יקערדיק קאַמאַנדז ווי אַ בייַשפּיל.
טוישן אַקסעס רעכט צו אַ טעקע אַזוי אַז די באַזיצער האט לייענען און שרייַבן רעכט, די גרופּע האט בלויז לייענען רעכט און אנדערע יוזערז האָבן קיין רעכט:
chmod u=rw,g=r,o= filenameשטעלן אַקסעס רעכט פֿאַר אַלע יוזערז צו לייענען און שרייַבן צו אַ טעקע:
chmod a+rw filenameרעקורסיוועלי טוישן אַקסעס רעכט פֿאַר אַלע טעקעס און סובדירעקטאָריעס אין אַ וועגווייַזער:
chmod -R u+rwx directoryנומעריק פאַרטרעטונג פון אַקסעס רעכט
אין די נומעריק פאַרטרעטונג, יעדער באַניצער קאַטעגאָריע (באַזיצער, גרופּע, אנדערע) האט זייַן נומער, און די קאָמבינאַציע פון די נומערן שטעלן די לעצט אַקסעס רעכט. ענלעך צו סימבאָליש, יעדער פון די דרייַ רעכט האט זייַן ווערט, אָבער אין נומעריק:
- לייענען (לייענען) - ווערט 4
- שרייב (שרייַבן) - ווערט 2
- ויספירן (ויספירן) - ווערט 1
נומעריק וואַלועס זענען אויך געניצט צו באַשטימען דעם טיפּ פון באַניצער:
- טעקע באַזיצער (באַניצער) - דער ערשטער ציפֿער
- באַזיצער ס גרופּע (גרופּע) - די רגע ציפֿער
- אנדערע ניצערס (אנדערע) - די דריט ציפֿער
אזוי, די פול נומעריק פאַרטרעטונג פון טעקע אַקסעס רעכט באשטייט פון דריי דידזשאַץ, יעדער רעפּריזענטינג די סאַכאַקל פון די וואַלועס פון רעכט פֿאַר אַ זיכער באַניצער קאַטעגאָריע. דאָס איז אַ ביסל מער באַקוועם ווי ניצן 10 אותיות אין סימבאָליש פאַרטרעטונג. באַהאַנדלונג אין דעם פאַל וועט קוקן ווי גייט:
chmod XYZ fileוואו X , Y , און Z זענען נומערן וואָס רעפּרעזענטירן צוטריט רעכטן פֿאַר דעם באַזיצער, גרופּע, און אַנדערע באַניצער בהתאמה.
פֿאַר בייַשפּיל, צו געבן די באַזיצער פול אַקסעס רעכט (לייענען, שרייַבן און ויספירן), און די גרופּע און אנדערע יוזערז בלויז לייענען און ויספירן, איר קען נוצן דעם באַפֿעל:
chmod 755 fileלאָמיר באַטראַכטן אנדערע ביישפילן:
chmod 700 fileבלויז די באַזיצער האט רעכט צו לייענען, שרייַבן און ויספירן, בשעת די גרופּע און אנדערע יוזערז האָבן קיין אַקסעס רעכט.
chmod 644 fileדי באַזיצער האט רעכט צו לייענען און שרייַבן, בשעת די גרופּע און אנדערע יוזערז האָבן בלויז לייענען רעכט.
chmod 751 fileדער באַזיצער האט פול רעכט, די גרופּע האט לייענען און ויספירן רעכט, און אנדערע יוזערז האָבן בלויז ויספירן רעכט.
ווי מיר דערמאנט פריער, די געצייַג האט זייער ברייט פאַנגקשאַנאַליטי. אין עטלעכע קאַסעס, די אָפּציעס בנימצא אין די "הילף" אָפּטיילונג זענען נישט גענוג:
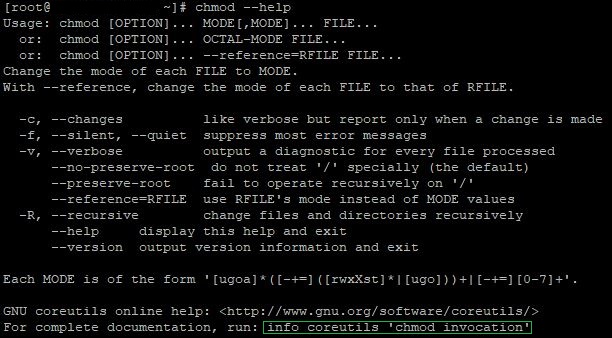
גיט אכט אויף די לעצטע שורה. ניצן דעם באַפֿעל עפֿנט מער דעטאַלירטע דאָקומענטאַציע וועגן דעם געצייַג. איר קענט אויך באַזוכן די אָפֿיציעלע וויקיפּעדיע בלאַט פֿון דעם געצייַג, וואו איר קענט געפֿינען דעטאַלירטע אינפֿאָרמאַציע וועגן Chmod.
סאָף
לינוקס ניצערס און זייער פאַרוואַלטונג זענען קריטיש וויכטיק פֿאַר די זיכערהייט און סטאַביל אָפּעראַציע פון די אַס. אין דעם אַרטיקל, מיר האָבן כיילייטיד די וויכטיקייט פון עפעקטיוו באַניצער און אַקסעס רעכט פאַרוואַלטונג אין לינוקס, קאַווערינג די שאַפונג און פאַרוואַלטונג פון ניצערס, ארבעטן מיט באַניצער גרופּעס און אַסיינינג אַקסעס רעכט צו טעקעס און דיירעקטעריז.
