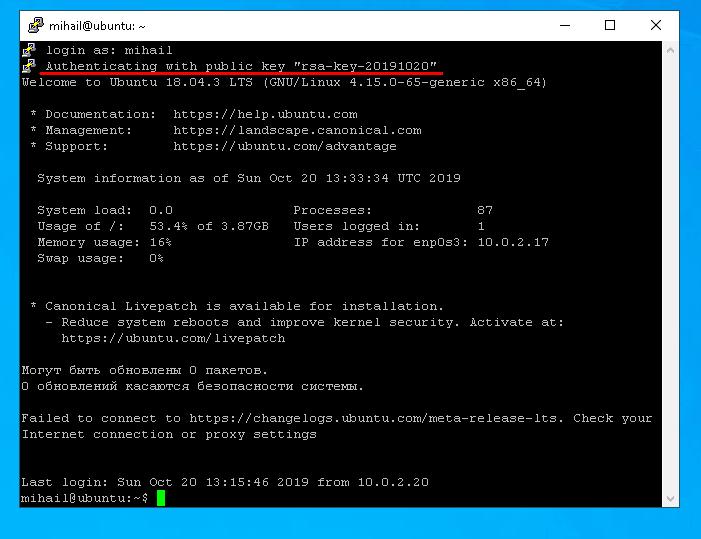
דער הויפּט וועג צו פאַרבינדן צו אַ לינוקס סערווער איז דורך SSH פּראָטאָקאָל . די סאָרט פֿאַרבינדונג איז זיכער, ווייל אַלע דאַטן וואָס ווערן טראַנספערירט דורך אים זענען ענקריפּטעד. כּדי צו שאַפֿן אַן SSH פֿאַרבינדונג זאָלט איר עס קאָנפיגורירן אויף דעם ווײַטן סערווער צו וועלכן איר ווילט זיך פֿאַרבינדן, און דעם קליענט אויף דער באַניצער זײַט. עס איז דאָ אַ טאָן ווייכווארג פֿאַר SSH פֿאַרבינדונגען. וואָס שייך לינוקס, איז OpenSSH די מערסט פּאָפּולערע און פֿאַר Windows נוצן מענטשן מערסטנס PuTTY.
לאָמיר נעמען אַ נעענטער קוק אין סערווער קאַנפיגיעריישאַן ניצן Ubuntu Server 18.04 ווי אַ ביישפּיל, און פּרובירן צו פאַרבינדן צו די סערווער פֿון לינוקס און Windows.
אלעס וואס מיר טוען וועט זיין פון א געווענליכן באניצער'ס אקאונט. אין דעם פאל, האבן מיר באשאפן א באניצער " מיכאיל ", און דער " רוט " אקאונט איז אויסגעלאשן דורך דיפאלט.
סערווירער זייַט סעטאַפּ
שטעלן דעם פּעקל מיט דעם באַפֿעל:
sudo apt install openssh-server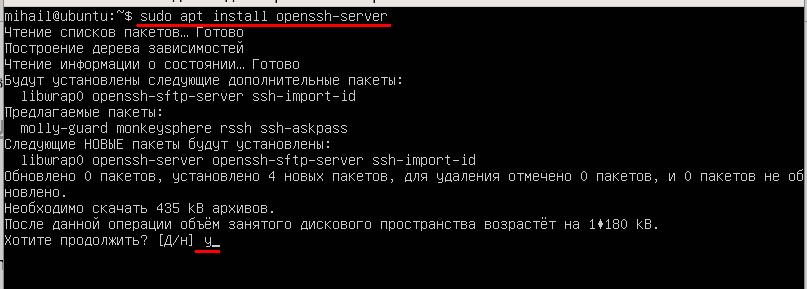
נאָך די ינסטאַלירונג איז פאַרטיק, מאַכן זיכער אַז די סערוויס איז פליסנדיק. ניצן דעם באַפֿעל:
systemctl status sshd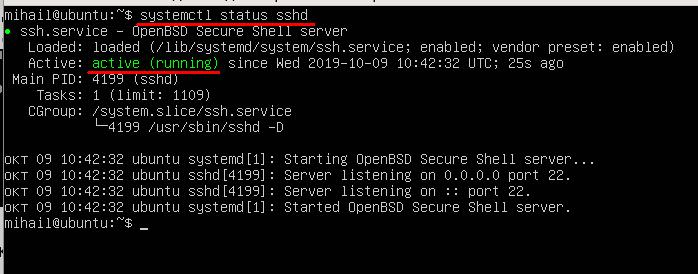
סטאַטוס " אַקטיוו (לויפֿנדיק) " מיינט אַז דער סערוויס איז ענייבאַלד און אַרבעט נאָרמאַל.
אין סדר צו ויסמיידן בלאַקינג פון ינקאַמינג קאַנעקשאַנז דורך די פיירוואַל, מאַכן זיכער איר דיסייבאַל עס, ווייַל מיר וועלן נישט קאַנפיגיער נעץ פיירוואַל אין דעם אַרטיקל.
ניצן דעם באַפֿעל:
sudo ufw disable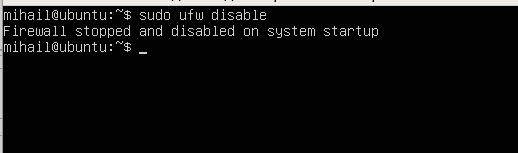
אין דעם בינע איר קענען שוין פאַרבינדן צו די סערווער. מיט פעליקייַט סעטטינגס, די סערווער אַלאַוז אַ קשר צו די נאָרמאַל פּאָרט 22 מיט פּאַראָל-באזירט אָטענטאַקיישאַן.
סש קשר פֿון לינוקס
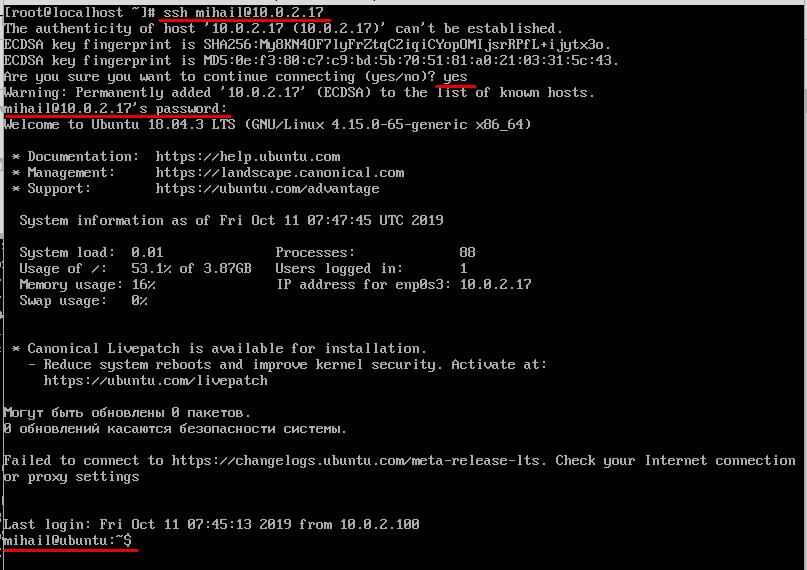
ווי אַ הערשן, OpenSSH קליענט איז אינסטאַלירן אויף לינוקס דורך פעליקייַט און טוט נישט דאַרפן נאָך מאַנואַל קאַנפיגיעריישאַן. קשר קענען זיין געגרינדעט פֿון וואָקזאַל מיט די הילף פון ssh באַפֿעל. פּאַראַמעטערס אין דעם פאַל וואָלט זיין נאמען און IP אַדרעס פון די ווייַט סערווער. אויף אונדזער פּראָבע סערווער וואָס מיר נוצן ווי אַ ביישפּיל, עס איז בלויז איין חשבון "מיהאַיל", אַזוי מיר וועלן נוצן דעם.
ssh [email protected]ביים ערשטן קאנעקשאן וועט איר דארפן באשטעטיגן דעם צוגאב פונעם סערווער'ס פובליק קי צו דער דאטאבאזע, ענטפערט " יא ". דערנאך קענט איר אריינלייגן דאס פאסווארט. אויב די קאנעקשאן איז געראטן, וועט איר זען א באגריסונג טעקסט פון דער סערווער'ס קאמאנד ליניע. יעצט וועלן אלע קאמאנדעס ווערן אויסגעפירט גלייך אויפן ווייטערן סערווער.
SSH פֿון Windows
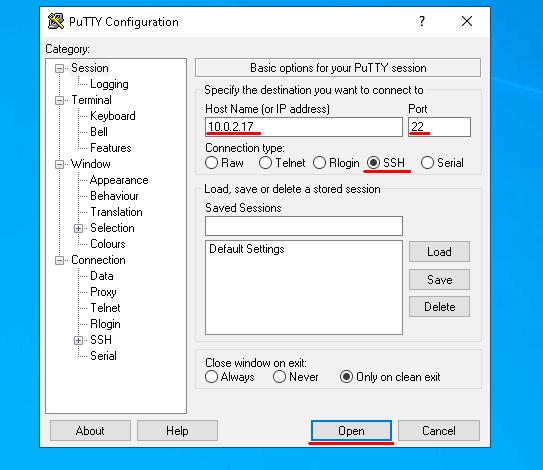
עפֿנט Putty און שטעלט די פֿאַרבינדונג פּאַראַמעטערס. מאַכט זיכער אַז דער סוויטש " Connection type " איז אויף SSH . גיט אַרײַן די IP אַדרעס אין דעם " Host Name " פֿעלד, דעם פעליקייט ווערט 22 אין " Port " און גיט " Open ".
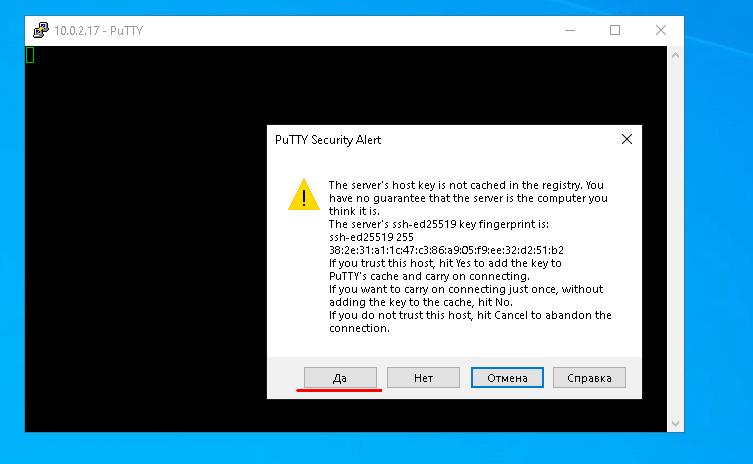
ביים ערשטן פֿאַרבינדונג וועט פּאַטי בעטן אײַך צו באַשטעטיקן אַז איר טראַסט דעם סערווער, אַזוי גיט " יאָ ".
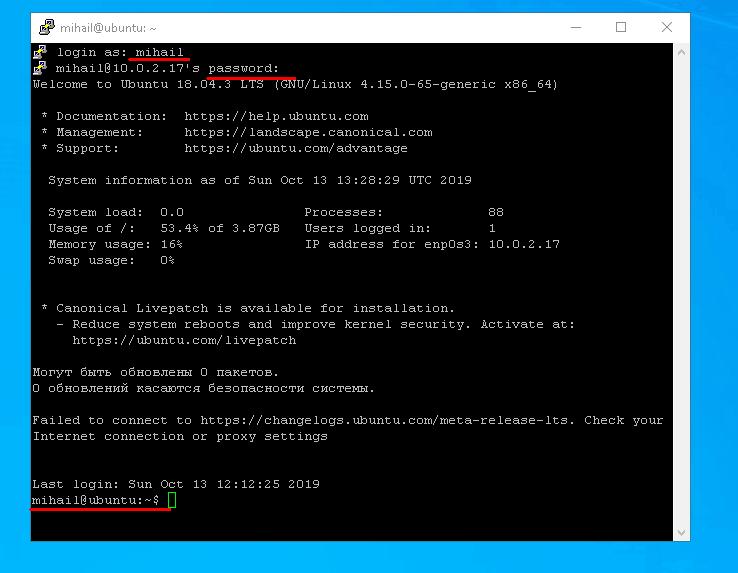
נאָך אַרייַן די לאָגין און פּאַראָל, איר וועט זען די באַפֿעל שורה פון די ווייַט סערווער.
אָטענטאַקיישאַן דורך שליסל. ינקרעאַסינג מדרגה פון זיכערהייַט
ווען אַ קליענט איז טריינג צו פאַרלייגן זיכער פֿאַרבינדונג צו די סערווער דורך SSH, איידער אַלאַוינג די קשר, דער סערווער ריקווייערז צו אָטענטאַקייט (באַשטימען) דעם קליענט. ווי דערמאנט פריער, פּאַראָל-באזירט אָטענטאַקיישאַן איז יוזשאַוואַלי געניצט דורך פעליקייַט. עס גיט נישט שטאַרק זיכערהייט, ווייַל עס איז שטענדיק אַ וועג צו ברוטעפאָרס עס. חוץ, פּאַראָל אָטענטאַקיישאַן איז נישט אָנווענדלעך צו SSH קאַנעקשאַנז מיט די נוצן פון סקריפּס.
פֿאַר דעם טיפּ פון טאַסקס עס איז אַ ספּעציעל אָטענטאַקיישאַן אופֿן דורך שליסל. די פונט איז אַז דער קליענט דזשענערייץ פּריוואַט און ציבור שליסלען און דער ציבור שליסל איז געשיקט צו די סערווער. דערנאָך איר טאָן ניט דאַרפֿן פּאַראָל צו פאַרבינדן צו די סערווער, ווייַל די אָטענטאַקיישאַן איז באזירט אויף ציבור און פּריוואַט קליענט שליסלען. צו צושטעלן אַ גוט מדרגה פון זיכערהייט, אַקסעס צו די פּריוואַט שליסל זאָל זיין ריסטריקטיד. ווייַל פון די פאַקט אַז די פּריוואַט שליסל איז סטאָרד אויף די קליענט ס זייַט און איז נישט טראַנספערד דורך די נעץ, דעם אופֿן איז געגלויבט צו זיין מער זיכער.
אָטענטאַקיישאַן דורך שליסל אויף לינוקס
זאל ס דזשענערייט ציבור און פּריוואַט שליסלען אויף דעם קליענט מיט די הילף פון ssh-keygen נוצן ווייכווארג. די געצייַג וועט פֿאָרשלאָגן טשאַנגינג דעם דרך צו די פּריוואַט שליסל און אַרייַן אַ פּאַסספראַסע פֿאַר עקסטרע זיכערהייט. לאָזן אַלע די פּאַראַמעטערס דורך פעליקייַט דורך דרינגלעך אַרייַן אין אַלע ריקוועס.
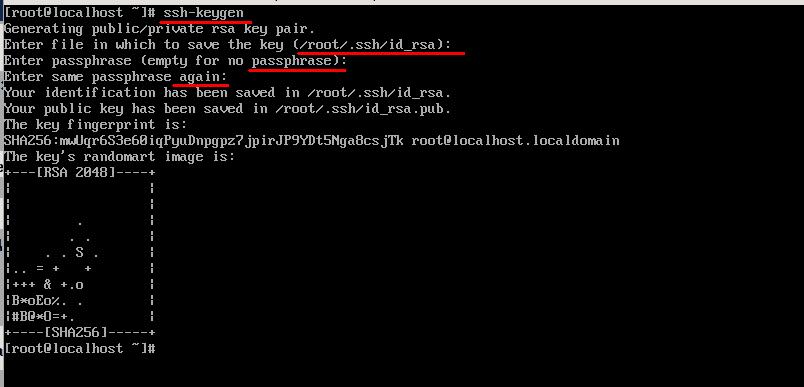
אלס רעזולטאט, אין דער היים דירעקטארי אין .ssh טעקע וועט איר געפֿינען צוויי גענערירטע טעקעס: id_rsa און id_rsa.pub וואָס אַנטהאַלטן פּריוואַטע און עפֿנטלעכע שליסלען אַקאָרדינגלי.
דערנאך וועט איר דארפן שיקן דעם פובליק קי צום סערווער. כדי דאס צו טון, קאפיר דעם אינהאלט פון דער " id_rsa.pub " טעקע אין דער " ~/.ssh/authorized_keys " טעקע אויפן סערווער. לאמיר גיין דעם גרינגסטן וועג מיט דער הילף פון " ssh-copy-id " געצייג. גיט אריין דעם לאגין און IP אדרעס פונעם סערווער, פונקט ווי ביי א געווענליכע פארבינדונג. נאכדעם וואס איר גיט אריין דעם פאסווארט, וועט דער פובליק קי פונעם קליענט אויטאמאטיש קאפירט ווערן צום סערווער. לויפט דעם באפעל:
ssh-copy-id [email protected]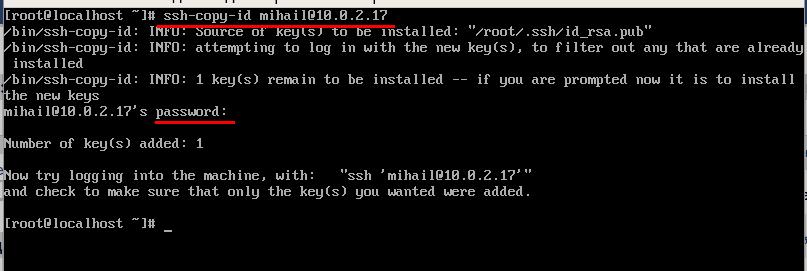
נאָך איר טאָן אַלע דעם, דער סערווער וועט נישט דאַרפן אַרייַן פּאַראָל ענימאָר.
אָטענטאַקיישאַן דורך שליסל אויף Windows
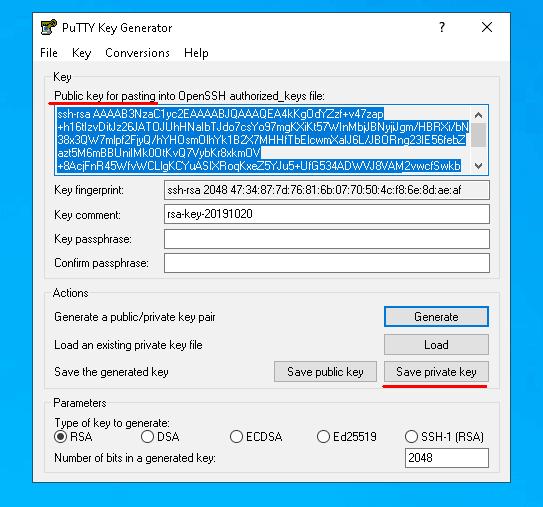
עפֿנט PUTTYGEN און גיט אויף " Generate ". כּדי צו דזשענערירן די שליסלען, דאַרפֿט איר נאָר רירן אייער מויז איבערן עקראַן און דער געצייַג וועט צופֿעליק דזשענערירן די שליסלען.
נאכדעם וואס די שליסלען זענען גענערירט, דריקט " היט דעם פריוואטן שליסל " און שפארט עס צוריק אין דער טעקע מיטן פריוואטן שליסל אויף אייער דיסק. איר קענט שטעלן וועלכן וועג איר ווילט, אבער אביסל שפעטער וועט איר דארפן עס ספעציפיצירן אין פאטי. דערנאך קאפיר דעם פובליקן שליסל פון אויבן אין פענצטער.
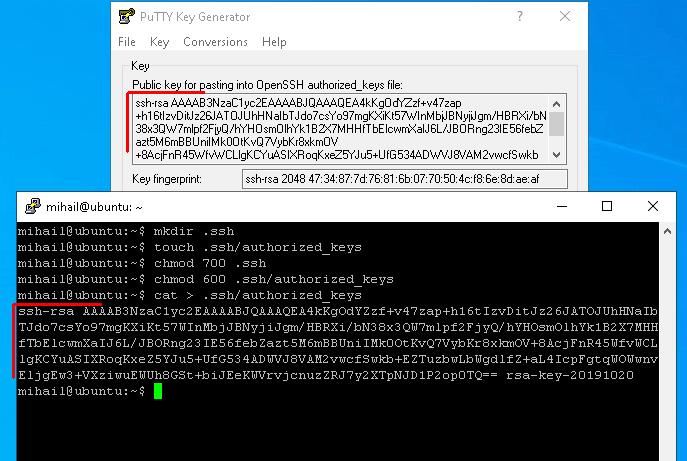
לאָמיר שיקן דעם עפנטלעכן שליסל דורך פשוט קאָפּירן עס צום טערמינאַל. עפֿנט פּאַטי און פֿאַרבינדט זיך צום סערווער ווי געוויינטלעך. איצט לאָמיר שאַפֿן " .ssh/authorized_keys " און באַגרענעצן די אַנדערע באַניצער פֿון צוטריט צום טעקע, אַזוי אַז עס זאָל נאָר זײַן צוטריטלעך פֿאַרן שאַפֿער.
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
נאָך קריייטינג די טעקע, שטעלן די קליענט ס ציבור שליסל אין עס. אין די פריערדיקע בינע מיר קאַפּיד ציבור שליסל צו קליפּבאָרד. צו רעקאָרדירן וואָס איז אין קליפּבאָרד צו דער טעקע, נוצן קאַץ באַפֿעל און רעזולטאַט רידערעקשאַן.
cat > .ssh/authorized_keysנאכדעם ווי איר גיט אריין דעם באפעל, דריקט מיטן רעכטן מויז קנעפל אין טערמינאל פענצטער און לייגט אריין וואס איז אין קליפּבאָרד. צו באַשטעטיקן דעם אריינגאבע, דריקט " קאָנטראָל+ד " דורכוועג און דיסקאָנעקט זיך פונעם סערווער.
איצט לאָזן ס ספּעציפיצירן די דרך צו די פּריוואַט שליסל אין Putty און פאַרבינדן צו די סערווער ווידער.
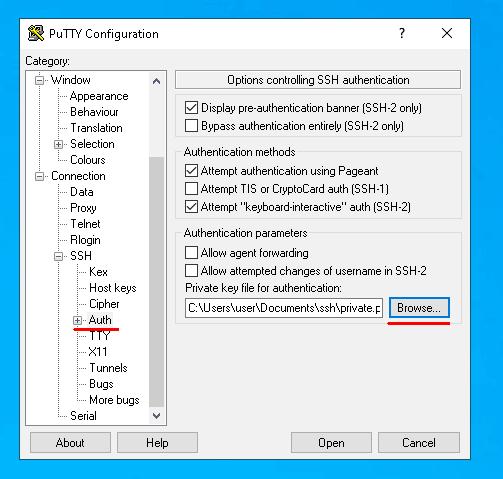
פֿון איצט אויף, צו פאַרבינדן צו די סערווער, איר נאָר דאַרפֿן צו אַרייַן די נאמען. אויב איר פּרובירן צו פאַרבינדן צו די סערווער פֿון אן אנדער מיטל וואָס האט נישט די רעכט פּריוואַט שליסל, דער סערווער וועט בעטן פּאַראָל. נאָך שליסל-באזירט אָטענטאַקיישאַן איז באַשטעטיקט, איר קענען ניט לאָזן אַקסעס דורך פּאַראָל.