ווען איר שטויסט זיך אן מיט פראבלעמען מיט אייער סערווער'ס פאָרשטעלונג, איז דער ערשטער זאַך וואָס איר ווילט טאָן איז קאָנטראָלירן אייערע לינוקס לאָגס . אין דעם סיסטעם לאָג, קענט איר געפֿינען עטלעכע נוצלעכע דיאַגנאָסטישע מעלדונגען פֿון פֿאַרשידענע קאָמפּאָנענטן פֿון דעם אָפּערירן סיסטעם ווי דער קערנעל אָדער פֿאַרשידענע סערוויסעס, אַזוי איר וועט מיסטאָמע געפֿינען די סיבה פֿון דעם דורכפֿאַל דאָרט.
יעדער אָנזאָג אין די קלאָץ איז דזשענערייטאַד אין דער רעזולטאַט פון זיכער געשעענישן אין די אָפּערייטינג סיסטעם: פֿון דער באַניצער, דערלויבעניש צו פאַרמאַכן די סערוויס אָדער דורכפאַל פון אַפּלאַקיישאַן. די געשעענישן האָבן פאַרשידענע פּרייאָראַטיז דיפּענדינג אויף ווי קריטיש זיי זענען. עס זענען די פאלגענדע טייפּס פון געשעענישן אין לינוקס:
emerg- דורכפאַל, העכסטן בילכערקייַט;alert- דרינגלעך ווארענונג;crit- קריטיש געשעעניש;err- פּראָסט טעות;warn- פּראָסט ווארענונג;notice- אָנזאָג;info- אינפֿאָרמאַציע אָנזאָג;debug- דיבאַגינג אינפֿאָרמאַציע;
איצט, די הויפּט לאָגס כאַרוועסטינג באַדינונגען אין לינוקס זענען rsyslog און systemd-journald . זיי גייען מיט רובֿ פון די מאָדערנע דיסטריביושאַן פּאַקאַדזשאַז און אַרבעטן זעלבשטענדיק.
rsyslog
לאָגס פון דעם סערוויס געפינען זיך אין דעם " /var/log/ " טעקע אין דער פאָרעם פון געוויינטלעכע טעקסט טעקעס. לאָג מעסעדזשעס ווערן געשטעלט אין פאַרשידענע טעקעס לויטן טיפּ געשעעניש. למשל, " /var/log/auth.log " אנטהאלט אינפֿאָרמאַציע וועגן באַניצערס' אויטאָריזאַציע אין דעם סיסטעם, און " /var/log/kern.log " אנטהאלט קערנעל מעסעדזשעס. טעקע נעמען קענען זיין אַנדערש צווישן פאַרשפּרייטונג פּאַקאַדזשאַז, אַזוי לאָמיר נעמען אַ קוק אויף דער קאָנפיג טעקע צו באַקומען אַ געדאַנק פון וווּ " /etc/rsyslog.d/50-default.conf " איז.
די כּללים ווײַזן וועלכע טעקע כּולל יעדן טיפּ לאָג מעסעדזשעס. דער לינקער טייל ווײַזט דעם טיפּ מעסעדזש אין דער פאָלגנדיקער פֿאָרעם " [מקור].[פּריאָריטעט] " און דער רעכטער טייל ווײַזט דעם נאָמען פֿון דער לאָג טעקע. בשעתן שרײַבן דעם טיפּ מעסעדזש קען מען צולייגן דעם אות " * ". דאָס מיינט אַ ליידיקן ווערט אָדער " קיין " וואָס נעמט עס אַוועק פֿון דער רשימה. לאָמיר נעמען אַ נענטערן קוק אויף די ערשטע צוויי כּללים.
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
די ערשטע כלל מיינט אז אלע מעסעדזשעס וואס ווערן באקומען פון דעם אויטאריזאציע מעכאניזם וועלן ווערן רעקארדירט אין דעם " /var/log/auth.log " טעקע. אלע אויטאריזאציע פארזוכן (סיי געלונגענע און סיי נישט) וועלן ווערן רעגיסטרירט אין דעם טעקע. די צווייטע כלל ווייזט אז אלע מעסעדזשעס אחוץ די וואס זענען פארבונדן מיט אויטאריזאציע וועלן ווערן רעקארדירט אין דעם " /var/log/syslog " טעקע. די צוויי טעקעס זענען געווענליך די מערסט פאפולערע. די פאלגנדע כללים דעפינירן דעם וועג צו האלטן די קערנעל לאגס " kern.* " און מעיל סערוויס לאגס " mail.* ".
לאָג טעקעס קענען געעפנט ווערן מיט דער הילף פון יעדן טעקסט רעדאַקטאָר, ווי less , cat , tail . לאָמיר עפענען די " /var/log/auth.log " טעקע.
less /var/log/auth.logיעדער שורה פון דער טעקע איז אַ באַזונדער אָנזאָג באקומען פון די אַפּלאַקיישאַן אָדער דינסט. אַלע אַרטיקלען ראַגאַרדלאַס פון זייער מקור האָבן איין פֿאָרמאַט און צונויפשטעלנ זיך פון 5 פּאַרץ. זאל ס נעמען די כיילייטיד אָנזאָג אין די סקרעענשאָט ווי אַ בייַשפּיל.
- אָנזאָג צייט שטעמפּל - "12 פעברואר 06:18:33"
- נאָמען פון די קאָמפּיוטער וואָס געשיקט דעם אָנזאָג - "vds"
- נאָמען פון די אַפּלאַקיישאַן אָדער דינסט וואָס האָט געשיקט דעם אָנזאָג - "sshd"
- פּראָצעס שייַן - [653]
- אָנזאָג טעקסט - "אַקסעפּטיד פּאַראָל פֿאַר מיהאַיל פֿון 188.19.42.165 פּאָרט 2849 ssh2"
דאָס איז געווען אַ ביישפּיל פון אַ מצליח קשר צו SSH.
און דאָ ס ווי אַ ניט געראָטן לאָגין פּרווון קוקט:
דער טעקע אויך רעקאָרדירט קאַמאַנדז מיט אַוואַנסירטע פּערמישאַנז
לאָמיר עפֿענען די /var/log/syslog טעקע
א כיילייטיד אָנזאָג אויף די סקרעענשאָט איז דער אָנזאָג וועגן די שאַטדאַון פון די נעץ צובינד.
צו זוכן אינפארמאציע דורך לאנגע טעקסט טעקעס ניצט די grep נוצבאַרקייט. איר קענט געפֿינען אַלע מעסעדזשעס באַקומען פֿון pptpd סערוויס אין דער " /var/log/syslog " טעקע.
grep 'pptpd' /var/log/syslogבעת די דיאַגנאָסטיקס קענט איר ניצן די "tail " פּראָגראַם וואָס קען ווייַזן עטלעכע לעצטע שורות פון טעקעס. די באַפֿעל " tail -f /var/log/syslog " וועט לאָזן איר זען די לאָגס רעקאָרדינג אין פאַקטישער צייט.
דער סערוויס rsyslog איז זייער פלעקסיבל און שטאַרק. מען קען עס ניצן פֿאַר זאַמלען לאָגס אין לאָקאַלע סיסטעמען און אויך אויף אַן אונטערנעמונגס־לעוועל. איר קענט געפֿינען די פולע דאָקומענטאַציע אויף דער אָפֿיציעלער וועבזײַט https://www.rsyslog.com/
לאָגס ראָוטיישאַן אין לינוקס
לאג רעקארדירונג פאסירט כסדר, אזוי וואקסט די גרייס פון די טעקעס כסדר. א ראטאציע מעכאניזם זיכערט אויטאמאטישע ארכיווירונג פון אלטע לאגס און די שאפונג פון נייע טעקעס. לויט די רעגולאציעס, קען דאס פאסירן טעגלעך, וועכנטלעך, מאנאטלעך אדער לויט גרייס לימיט. ווי נייע לאגס ווערן באשאפן, קענען אלטע פשוט אויסגעמעקט אדער געשיקט ווערן דורך אימעיל. לאגס ראטאציע ווערט דורכגעפירט דורך logrotate יוטיליטי. איר קענט געפינען די הויפט קאנפיגוראציע אין " /etc/logrotate.conf " טעקע. טעקעס אינהאלט ווערט אויך פארארבעט אין " /etc/logrotate.d/ " טעקע .
נייע כּללים קענען ווערן איינגעלאָגט אין דער הויפּט קאָנפיג טעקע. אָבער, ס'איז בעסטער צו שאַפֿן אַ באַזונדער טעקע אין " /etc/logrotate.d/ ". דורך דיפאָלט, זענען דאָ אַ פּאָר טעקעס אין דעם דירעקטאָרי.
לאָמיר אַ קוק טאָן אויף דער טעקע " /etc/logrotate.d/rsyslog " וואָס כּולל ראָטאַציע כּללים פֿאַר לאָגס פֿון די rsyslog סערוויס.
ערשטער, דער הערשן זאָל אַנטהאַלטן דעם דרך צו די קלאָץ טעקע און דאַן גיין אַלע גיידליינז אין קערווד בראַקאַץ.
- דרייען 7 - נומער פון טעקעס צו האַלטן - 7
- טעגלעך - שאַפֿן אַ נייַע טעקע יעדער טאָג
- קאָמפּרעס - קאָמפּרעס און אַרקייוו אַלט טעקעס
איר קענט זען אויפן סקרינשאט אז אין דעם " /var/log/ " טעקע געפינען זיך דער הויפט לאג " syslog " און 7 ארכיוון, וואס שטימט מיט די רולס אין דעם קאנפיג טעקע.
איר קענט געפֿינען אַ מער דעטאַלירטע באַשרייַבונג פֿון לאָגראָטייט אין דעם מאַנואַל, דורכפֿירנדיק דעם " מאַן לאָגראָטייט " באַפֿעל.
קאַלעקטינג לינוקס לאָגס - דזשאָורנאַלד
לאָגס האַרוועסטינג סערוויס systemd-journald איז אַ טייל פון די איניציאַליזאַציע סיסטעם systemd . לינוקס לאָג טעקעס ווערן געהיט אין " /var/log/journal/ " אין אַ ספּעציעלן פֿאָרמאַט און קענען געעפנט ווערן מיט דער הילף פון journalctl נוצן. רעקאָרדס פֿאָרמאַט איז פּונקט די זעלבע ווי אין rsyslog.
דער באַפֿעל journalctl אָן קיין אַטריביוטן ווײַזט אַלע רעקאָרדס אָבער עס איז נישט פּאַסיק פֿאַר גרעסערע לאָגס. לאָמיר נעמען אַ קוק אויף עטלעכע אָפּציעס פון דעם נוצן.
journalctl -b- ווייַזן אַלע רעקאָרדס זינט די לעצטע אָנהייבjournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- ווייַזן רעקאָרד אין אַ זיכער צייטjournalctl -u pptpd- ווייַזן רעקאָרדס פון אַ זיכער דינסטjournalctl -k- ווייַזן קערן אַרטיקלעןjournalctl -p err- ווייַזן אַרטיקלען פון אַ זיכער בילכערקייַט, העכער בילכערקייַט אַרטיקלען אין דעם פאַל (קריט, פלינק, ימערג)journalctl -f- ווייַזן אַרטיקלען אין פאַקטיש צייט
פֿאַר בעסערע פֿלעקסיבילאַטי קענט איר קאָמבינירן די אָפּציעס. לאָמיר ווײַזן אַלע פֿעלער פֿון די pptpd סערוויס.
journalctl -u pptpd -p errאויב איר ספּעציפֿיצירט דעם דרך צום עקסעקוטאַבל טעקע ווי אַן אַטריביוט, וועט די יוטילאַטי ווייַזן אַלע מעסעדזשעס געשיקט דורך דעם טעקע. לאָמיר ווייַזן אַלע מעסעדזשעס געשיקט דורך דעם טעקע " /usr/bin/sudo " זינט 04:15 דעם 18טן פעברואַר 2020. אין פאַקט, וועט עס ווייַזן אַלע באַפֿעלן עקסעקוטאַבל מיט העכערע פּערמישאַנז.
journalctl -S "2020-02-18 04:15" /usr/bin/sudoצו געפֿינען אויס ווי פיל דיסק פּלאַץ קלאָץ טעקעס נעמען אַרויף צו ויספירן די פאלגענדע באַפֿעל
journalctl --disk-usageאין סדר צו באַגרענעצן די קלאָץ טעקע צו 1 גב, דורכפירן די פאלגענדע באַפֿעל
journalctl --vacuum-size=1Gעפן ביינערי טעקעס
איצט לאָמיר קוקן אויף עטלעכע ספּעציעלע טעקעס אין דער " /var/log/ " טעקע, וואו אַלע לאָגין פּרוּוון ווערן געהיט. די טעקעס זענען בינערי און קענען נאָר געעפנט ווערן מיט ספּעציעלע פּראָגראַמען.
/var/log/wtmp אנטהאלט אינפארמאציע וועגן געלונגענע לאגין פארזוכן. ניצט די לעצטע נוצלעכקייט צו עפענען עס.
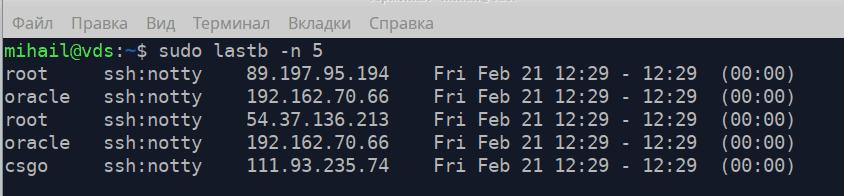
/var/log/btmp - אנטהאלט אלע דורכגעפאלענע לאגין פארזוכן. עס קען געעפנט ווערן מיט lastb מיט פארגעשריטענע דערלויבענישן. אטריביוט -n דעפינירט די צאל שורות וואס ווערן געוויזן פון סוף פונעם פייל.
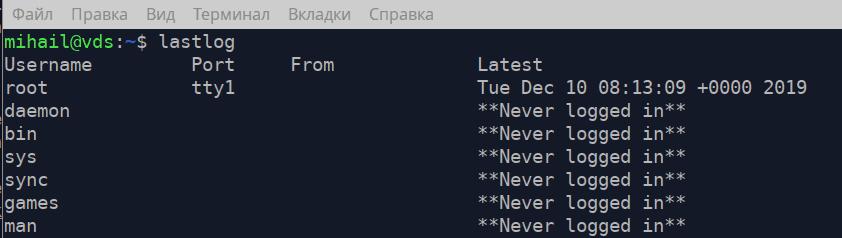
/var/log/lastlog - אנטהאלט די צייט פון די לעצטע לאגין אקציע פאר יעדן אקאונט רעקארד. עס קען געעפנט ווערן מיט lastlog