


میل سرورز کی تشخیص درست ای میل آپریشن کو یقینی بنانے میں اہم کردار ادا کرتی ہے۔ یہ ای میل پیغامات بھیجنے، وصول کرنے اور پروسیسنگ سے متعلق مسائل کی شناخت اور حل کرنے کی اجازت دیتا ہے۔ تشخیص کے اہم عوامل میں سے ایک میل سرورز پر فلٹرز کا استعمال ہے، جو اسپام، وائرس اور دیگر حفاظتی خطرات سے تحفظ فراہم کرتے ہیں۔
اس مضمون میں دونوں بیرونی خدمات پر غور کیا جائے گا جو میل سرور کے آپریشن کو سائیڈ لائن سے چیک کرنے میں مدد کرتی ہیں، اور ساتھ ہی اندرونی ٹولز جو سرور پر ڈائیگناسٹک کو براہ راست چلانے کی اجازت دیتے ہیں۔ تمام کارروائیاں، مثال کے طور پر، Ubuntu 20.04.6 OS کے ذریعے چلنے والے پرائیویٹ سرور پر پوسٹ فکس اور Dovecot کی شکل میں ترتیب شدہ حل کے ساتھ انجام دی جائیں گی، تاہم، پیش کردہ طریقے تقریباً کسی بھی آپریٹنگ سسٹم اور میل کلائنٹس پر لاگو ہوتے ہیں۔
میل سرور کی جانچ کے لیے آن لائن خدمات
پہلا اور سب سے اہم مرحلہ بیرونی آن لائن خدمات کا استعمال کرتے ہوئے تصدیق کرنا ہے۔ اس طرح، آپ نمائش، SPF، DKIM اور DMARC سیٹنگز کے لیے میل سرور کو چیک کر سکتے ہیں، اور IP پتوں کی ساکھ بھی چیک کر سکتے ہیں جہاں سے ای میل بھیجی جاتی ہے۔ زیادہ تر معاملات میں، صرف ان ٹولز کا استعمال مطلوبہ نتائج کا باعث بن سکتا ہے۔
آئیے تفصیل سے اہم تصدیقی خدمات اور ان کی فعالیت پر غور کریں:
MxToolBox ہمیں میل سرورز کے تقریباً تمام دستیاب پیرامیٹرز کو چیک کرنے کی اجازت دیتا ہے۔ سروس تمام ڈومین ریکارڈز، عمومی ڈومین کی دستیابی، SSL سرٹیفکیٹس، IP ایڈریس کی حیثیت اور بہت کچھ کی جانچ کے لیے ٹولز فراہم کرتی ہے۔ تشخیص کرنے کے لیے، آپ کو سروس پیج پر جانا ہوگا ، آئی پی ایڈریس یا ڈومین درج کرنا ہوگا، مطلوبہ ٹول کو منتخب کرنا ہوگا اور چیک کو چلانا ہوگا۔
تمام دستیاب ٹولز کی تفصیلی فہرست اسکرین شاٹ میں دکھائی گئی ہے۔
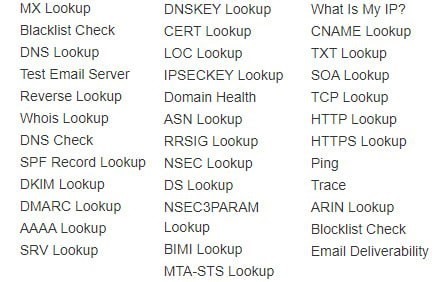
جیسا کہ اوپر دیکھا گیا ہے، ویب سائٹ بلیک لسٹ میں آئی پی/ڈومین کی موجودگی کی بھی جانچ کرتی ہے۔ تمام بڑے ذرائع کی جانچ پڑتال کی گئی ہے: اسپاماؤس، باراکوڈا، SURBL اور بہت سے دوسرے۔ اگر پتہ کسی بھی ڈیٹا بیس میں ہے، تو سروس بلیک لسٹ ہونے کی وجوہات کے بارے میں معلومات فراہم کرے گی۔ اس طرح، آپ مسئلے کو درست کرنے کے لیے اقدامات کر سکیں گے۔
میل ٹیسٹر میل سرور کو چیک کرنے کا دوسرا سب سے مشہور ٹول ہے۔ یہ سروس صارفین کو ایک منفرد ایڈریس پر ٹیسٹ ای میل بھیجنے کی اجازت دیتی ہے، اور پھر بھیجے گئے پیغام کے معیار کے بارے میں تفصیلی رپورٹ حاصل کرتی ہے۔ MxToolBox کے برعکس، یہ وسیلہ زیادہ توجہ میل سرور کی تشخیص پر نہیں، بلکہ ممکنہ طور پر ای میل کو بہتر بنانے پر ہے۔ تاہم، اس کا یہ مطلب نہیں ہے کہ سروس بھیجنے والے کے سرور کا مکمل تجزیہ کرنے کے قابل نہیں ہے۔ یہ میل کی ترسیل کی جانچ کرتا ہے، تحقیق کرتا ہے اور مجموعی طور پر میل سروس کو بہتر بنانے کے لیے سفارشات دیتا ہے۔
چیک مکمل کرنے کے لیے، وسائل کی ویب سائٹ پر جائیں اور ایک منفرد ای میل پتہ حاصل کریں جس پر آپ ای میل بھیجنا چاہتے ہیں۔ جمع کرانے کے بعد، آپ کو "چیک اسیسمنٹ" کو منتخب کرنا ہوگا اور صفحہ کے ریفریش ہونے کا انتظار کرنا ہوگا۔ ایک اچھا نتیجہ اس طرح لگتا ہے:
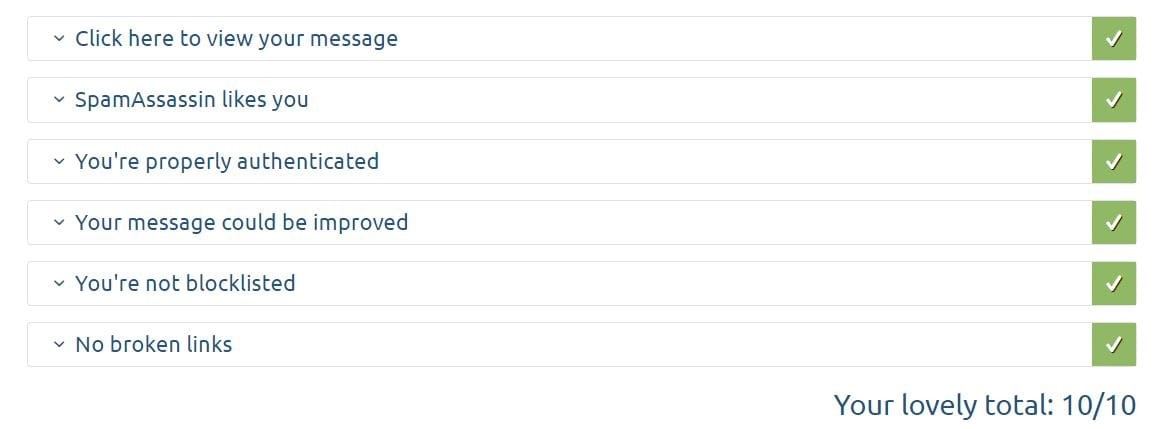
کسی بھی مسائل یا سفارشات کی صورت میں، سروس رپورٹ کے مناسب حصے میں اس کی اطلاع دے گی۔
اوپر دی گئی خدمات سائڈ لائنز سے میل سرور کی مکمل جانچ کے لیے کافی ہیں۔ وہ آپ کو ای میل کی ترسیل کے ساتھ ممکنہ مسائل کی نشاندہی کرنے، اپنی حفاظتی ترتیبات کو چیک کرنے، اور ممکنہ غلطیوں کو حل کرنے کے لیے سفارشات حاصل کرنے کی اجازت دیتے ہیں۔ اگلا، ہم سرور سائیڈ پر ٹیسٹنگ کریں گے۔
میل سرور کی ترتیبات چیک کریں۔
DNS ریکارڈز کی جانچ ہو رہی ہے۔
میل سرور سائیڈ پر سب سے عام مسائل میں سے ایک DNS ریکارڈز کی غلط ترتیب ہے۔ آپ مذکورہ بالا فریق ثالث کی خدمات کے ذریعے ان کی درستگی کی جانچ کر سکتے ہیں۔ تاہم، بعض صورتوں میں، ای میل کو تیسرے فریق کے میل باکس میں آسانی سے نہیں پہنچایا جا سکتا ہے۔ اس صورت میں، آپ کو تمام اندراجات کو دستی طور پر چیک کرنا چاہیے۔ ایسا کرنے کے لیے، DNS ایڈیٹر پر جائیں اور چیکنگ شروع کریں۔ مثال کے طور پر، آئیے درج ذیل کو ماخذ ڈیٹا کے طور پر لیں: ڈومین profit.com، IP ایڈریس 11.22.33.44، جہاں @ کو ڈومین نام کے طور پر استعمال کیا جا سکتا ہے، اگر رجسٹرار اس فارم کو بھرنے کی اجازت نہیں دیتا ہے۔ اپنی اقدار کو تبدیل کرنا نہ بھولیں۔ اپنی اقدار کو تبدیل کرنا نہ بھولیں۔
ایک ریکارڈ میل سرورز کے IP پتوں کی وضاحت کرتا ہے۔ سیدھے الفاظ میں، وہ ڈومین کو میل سرور ایڈریس پر بھیجتے ہیں۔ یہ اس طرح نظر آنا چاہئے:
| قسم | میزبان | قدر | TTL |
| A | @ | 11.22.33.44 | 1 منٹ |
MX ریکارڈز میل سرور کے لیے سب سے اہم ہیں، وہ میل کی ترسیل کے راستے کے ذمہ دار ہیں۔ دوسرے الفاظ میں، وہ میل کو میل باکس میں بھیجتے ہیں۔
| قسم | میزبان | قدر | TTL |
| MX | @ | mail.profit.com | 1 منٹ |
SPF ریکارڈز ان سرورز کی طرف اشارہ کرتے ہیں جو کسی مخصوص ڈومین سے ای میل بھیجنے کے قابل ہوتے ہیں ۔ براہ کرم نوٹ کریں: وہ TXT کے بطور شائع ہوتے ہیں۔ ممکنہ اقدار میں سے صرف ایک کی نشاندہی کی گئی ہے۔
| قسم | میزبان | قدر | TTL |
| TXT | @ | v=spf1 ip4:11.22.33.44 -all | 1 منٹ |
ای میل کی صداقت کی تصدیق کے لیے ایک DKIM ریکارڈ استعمال کیا جاتا ہے ۔ پیدا شدہ عوامی کلید پر مشتمل ہونا چاہیے۔ اسی طرح، قدر کے اختیارات میں سے صرف ایک اشارہ کیا گیا ہے۔
| قسم | میزبان | قدر | TTL |
| TXT | s1._domainkey.profit.com | v=DKIM1; k=rsa؛ p=QWIOJNDSLUB… | 1 منٹ |
DMARC ریکارڈنگ اگلا اور آخری تحفظ کا مرحلہ ہے۔ یہ ان ای میلز پر لاگو ہوتا ہے جنہوں نے SPF اور DKIM چیک کو پاس نہیں کیا ہے ۔
| قسم | میزبان | قدر | TTL |
| TXT | _dmarc.profit.com | v=DMARC1؛ p = کوئی نہیں؛ pct = 100؛ rua=mailto:[ای میل محفوظ] | 1 منٹ |
اس کے علاوہ، میل سرور کے لیے سب سے اہم ریکارڈز میں سے ایک PTR ریکارڈ ہے ۔ یہ کہا جا سکتا ہے کہ یہ A ریکارڈ کے الٹا کام کرتا ہے ، یعنی یہ IP ایڈریس کو ڈومین سے جوڑتا ہے۔ اس قسم کا ریکارڈ صرف ہوسٹنگ فراہم کنندہ کی تکنیکی معاونت کی درخواست کے ذریعے ہی شامل کیا جا سکتا ہے، اور کمانڈ کے ساتھ چیک کیا جا سکتا ہے: nslookup IP ، جہاں IP آپ کے سرور کا پتہ ہے۔ جواب میں منسلک ڈومین کو ظاہر کرنا چاہیے۔
پورٹ چیکنگ
بند بندرگاہوں کے ساتھ مسائل بھی میل سرور کی مکمل خرابی کا باعث بن سکتے ہیں۔ سب سے پہلے، فراہم کنندہ کے ساتھ یہ واضح کرنا ضروری ہے کہ آیا اس کی طرف ضروری بندرگاہوں پر کوئی پابندیاں ہیں۔ ہم کلائنٹس کو کسی بھی وقف یا ورچوئل سرورز پر کھلی بندرگاہوں کی تعداد تک محدود نہیں کرتے ہیں ۔ تاہم، بہت سے ہوسٹنگ سروس فراہم کرنے والے مختلف طریقے سے کام کرتے ہیں۔
آپ پہلے سے انسٹال شدہ نیٹ سٹیٹ یوٹیلیٹی کا استعمال کرتے ہوئے کھلی بندرگاہوں کو چیک کر سکتے ہیں ۔ یہ کمانڈ درج کرنے کے لئے کافی ہے:
netstat – natSMTP/IMAP/POP3 سرور انسٹال اور کنفیگر ہونے کے ساتھ، ہم متعلقہ کھلی بندرگاہیں دیکھیں گے:
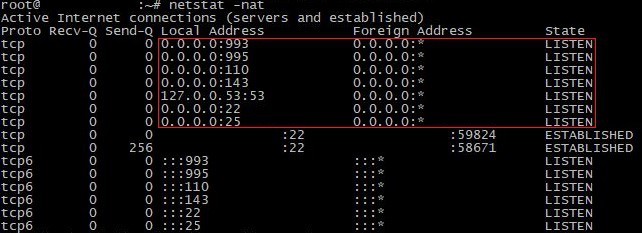
جیسا کہ ہم اسکرین شاٹ پر دیکھ سکتے ہیں، مرکزی میل کلائنٹ کی بندرگاہیں کھلی ہیں، یعنی: SMTP (25) / IMAPS (143, 993) / POP3S (110, 995)۔ آپ انفرادی طور پر ہر پورٹ پر میل سروس بھی چیک کر سکتے ہیں۔ ٹیل نیٹ ٹول اس میں آپ کی مدد کرے گا۔ آئیے POP3 کی مثال دیکھتے ہیں، یعنی پورٹ 110:
telnet mail.yourdomain.com 110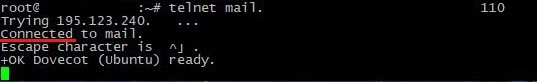
ہم ایگزٹ کمانڈ کے ساتھ ٹول سے باہر نکلتے ہیں اور اسی اصول کے مطابق باقی ضروری پورٹس کو چیک کرتے ہیں۔ نوٹ کریں کہ یہ ٹول اضافی انٹرفیس استعمال کیے بغیر ای میل بھیجنے کی جانچ کرنے کا موقع بھی فراہم کرتا ہے۔ یہ ان صورتوں میں کارآمد ہو سکتا ہے جہاں صارف کو صرف سرور قائم کرنے کی ضرورت ہو اور وہ مقامی طور پر میل بھیجنے کا ارادہ رکھتا ہو۔
بندرگاہوں کو کھولنے میں مشکلات کی صورت میں، آپ کو نصب فائر وال پر توجہ دینے کی ضرورت ہے۔ زیادہ تر تقسیم Iptables/Firewalld پہلے سے نصب کے ساتھ آتی ہیں۔
iptables کے لیے ہم درج ذیل کمانڈز استعمال کرتے ہیں۔
iptables -A INPUT -p tcp --dport 25 -j ACCEPT
iptables -A INPUT -p tcp --dport 110 -j ACCEPT
iptables -A INPUT -p tcp --dport 995 -j ACCEPT
iptables -A INPUT -p tcp --dport 143 -j ACCEPT
iptables -A INPUT -p tcp --dport 993 -j ACCEPT
فائر والڈ کے لیے:
firewall-cmd --permanent --add-port=25/tcp
firewall-cmd --permanent --add-port=110/tcp
firewall-cmd --permanent --add-port=995/tcp
firewall-cmd --permanent --add-port=143/tcp
firewall-cmd --permanent --add-port=993/tcp
کچھ معاملات میں، SMTP سروس کو درست آپریشن کے لیے پورٹ 465 اور 587 کو کھولنے کی بھی ضرورت ہوتی ہے۔ ان بندرگاہوں کو کھولنا اسی طرح ہوتا ہے۔ نئے قواعد شامل کرنے کے بعد فائر وال سروس کو دوبارہ شروع کریں۔
میل سرور کے SSL/TLS سرٹیفکیٹس کی جانچ کرنا
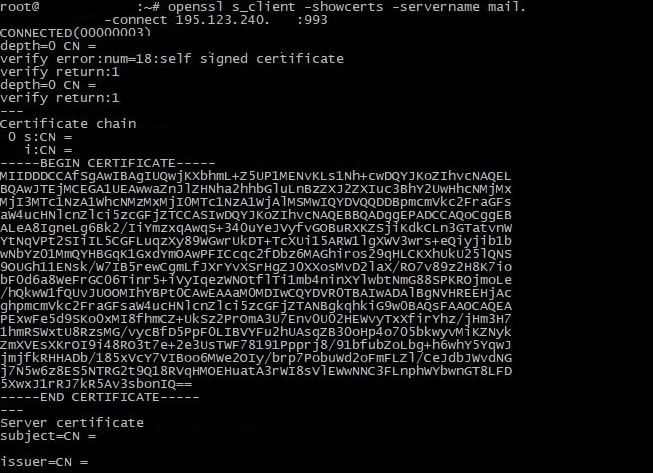
SSL/TLS سرٹیفکیٹس میل سرور پر میل کلائنٹ اور سرور کے درمیان محفوظ ڈیٹا کی منتقلی کو یقینی بنانے کے لیے استعمال کیے جاتے ہیں، اور خود بھیجنے والے کے میل سرور کی صداقت کی تصدیق کرتے ہیں، جس سے درمیان میں ہونے والے حملوں کے امکان کو ختم کیا جاتا ہے۔ تاہم، وہ میل بھیجنے یا وصول کرنے میں بھی مسائل پیدا کر سکتے ہیں۔ تشخیص شروع کرنے کے لیے، آپ کو یہ معلوم کرنے کی ضرورت ہے کہ آیا سرٹیفکیٹس سرور کی طرف نصب ہیں۔ آئیے درج ذیل کمانڈ کے ساتھ سرٹیفکیٹ کی موجودگی کو چیک کریں:
openssl s_client -showcerts -server mail.profit.com -connect IP:portاس کمانڈ میں، آپ کو اپنی اپنی اقدار کو تبدیل کرنے کی ضرورت ہے: " mail.profit.com " میل سرور کا پتہ ہے؛ IP: پورٹ سرور کا ڈیٹا ہے۔ مثال کے طور پر، آئیے پورٹ 993 کو چیک کرتے ہیں، جس کا تعلق IMAP پروٹوکول سے ہے ۔ دوسرے پروٹوکول کو اسی طرح چیک کیا جاتا ہے۔
جواب میں، سرور کو سرٹیفکیٹ ڈیٹا بھیجنا چاہیے:
زیادہ تر میل کلائنٹس سرٹیفکیٹ خود بخود انسٹال کرتے ہیں۔ تاہم، بعض صورتوں میں، یہ ضروری ہوتا ہے کہ انہیں دستی طور پر جاری کیا جائے اور انہیں کسی مخصوص کلائنٹ میں شامل کیا جائے۔ مختلف پلیٹ فارم انفرادی انسٹالیشن اور کنفیگریشن کا مطالبہ کر سکتے ہیں، اس لیے ہم آپ کو مشورہ دیتے ہیں کہ کسی مخصوص حل کے لیے ہدایات دیکھیں۔ ہم تجویز کرتے ہیں کہ Let's Encrypt کو بطور سرٹیفکیٹ استعمال کریں، اور Certbot کو اس کی تنصیب اور ترتیب کے لیے معاون ٹول کے طور پر استعمال کریں۔
لاگز چیک کریں۔
آخر میں، ہم ایک ایسے حل پر پہنچے ہیں جو زیادہ تر اگر کسی بھی صورت میں مدد کرتا ہے - میل سرور لاگز کو چیک کرنا۔ صارفین کی اکثریت اپنے مسئلے کے حل کی عدم موجودگی کے بارے میں سوچ کر خود کو دھوکہ دیتی ہے۔ تاہم، جدید میل کلائنٹس لاگز میں بڑی مقدار میں معلومات محفوظ کرتے ہیں:
- میل بھیجنے اور وصول کرنے کی تاریخ اور وقت۔
- بھیجنے والے اور وصول کنندہ کا پتہ۔
- سپیم اور وائرس کے لیے نتائج کو فلٹر کرنا۔
- میل بھیجنے اور وصول کرنے کے لیے قطار کی حالت۔
- میل سرور سے متعلق منتظمین اور صارفین کے اعمال (مثال کے طور پر، میل باکس بنانا، حذف کرنا، ترتیبات کو تبدیل کرنا)۔
- ای میلز کی پروسیسنگ اور ڈیلیوری کے دوران پیدا ہونے والی خرابیاں اور مسائل۔
معیاری ڈائرکٹری جس میں زیادہ تر کمانڈز کے لاگز کو محفوظ کیا جاتا ہے اس پر واقع ہے: / var/log/۔ استعمال شدہ حل پر منحصر ہے، مخصوص لاگ فائل کا نام مختلف ہو سکتا ہے۔ مثال کے طور پر، mail.log فائل پوسٹ فکس کے لیے اسی ڈائرکٹری میں واقع ہے ۔ ہم آپ کو اس تشخیصی طریقہ کو نظر انداز کرنے اور میل کلائنٹ کی خراب کارکردگی کی پہلی علامات ظاہر ہوتے ہی لاگز استعمال کرنے کی سفارش نہیں کرتے ہیں۔ براہ کرم ہمارا دستی پڑھیں کہ لینکس لاگ کو کیسے پڑھیں ۔
میل سرور کو چیک کرنے کا طریقہ سمجھنا
ہم نے میل سرور کی تفصیلی تشخیص کی۔ جانچ کے دوران، تفصیلی تحقیق کے لیے آن لائن ٹولز اور ممکنہ مسائل کا پتہ لگانے کے لیے مقامی حل دونوں متاثر ہوئے۔ تمام ضروری ٹیسٹ کرنے کے بعد، میل سرور کی موجودہ حالت کی مکمل تصویر حاصل کی گئی، ساتھ ہی ممکنہ مشکلات کو ختم کرنے کے لیے سفارشات بھی دی گئیں۔
