


Брандмауер у Linux відіграє важливу роль у захисті комп’ютерної системи. Він діє як бар’єр, контролюючи та фільтруючи мережевий трафік, щоб захистити систему від несанкціонованого доступу, атак та інших загроз. Без правильно налаштованого брандмауера сервер може бути вразливим до різних типів кібератак, що призведе до серйозних наслідків для безпеки та конфіденційності даних.
У цій статті ми розглянемо два основні інструменти для налаштування брандмауера Linux: firewalld та iptables. Ми проведемо порівняльний аналіз їхніх можливостей, функціональності та переваг. Крім того, ми надамо детальні інструкції щодо налаштування та використання кожного з цих інструментів, а також обговоримо найкращі практики захисту вашої системи за допомогою брандмауера на платформі Linux. Всі дії будуть продемонстровані на віртуальному сервері з root-доступом.
Налаштування брандмауера в Linux
Firewalld (Firewall Daemon) — це програма для керування брандмауером в операційних системах Linux. Вона надає користувацький інтерфейс для налаштування правил брандмауера, дозволу або блокування підключень мережевих програм. Вона попередньо встановлена за замовчуванням у більшості серверних дистрибутивів. Якщо Firewalld не попередньо встановлений, його можна встановити незалежно з офіційних репозиторіїв дистрибутива.
Для систем Red Hat (таких як RHEL, CentOS, Fedora) інсталяція виконується командою:
yum install firewalldДля Debian/Ubuntu:
apt-get install firewalldПісля інсталяції його можна відразу запустити та активувати командою:
systemctl start firewalldДалі потрібно додати службу до автозавантаження:
systemctl enable firewalld
На цьому етапі ми рекомендуємо вимкнути ufw, оскільки одночасне використання цього інструменту з firewalld або iptables не рекомендується. Перевірте статус:
systemctl status ufw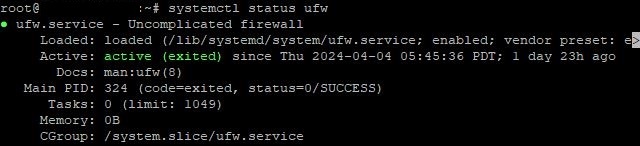
Щоб зупинити його, введіть команду:
systemctl stop ufwДля повної дезактивації:
ufw disableПісля цих дій можна переходити до налаштування брандмауера.
По-перше, необхідно визначити зони довіри. Firewalld використовує концепцію зон для визначення рівня довіри для мережевих інтерфейсів. Кожному інтерфейсу призначається одна зона, і правила брандмауера застосовуються на основі зони. Список усіх доступних зон відкривається командою:
firewall-cmd --get-zonesЗазвичай використовуються 4 основні зони:
- громадськості: Ця зона для мереж, які ви вважаєте небезпечними;
- приватний: Застосовується до домашніх мереж або інших надійних мережевих підключень;
- Внутрішній: Використовується для внутрішніх мереж, наприклад мереж у межах організації чи корпоративної мережі;
- DMZ: у цій зоні зазвичай розміщуються сервери, які мають бути доступні з Інтернету.
Однак це лише один приклад. Ви можете додати власну зону за допомогою команди:
firewall-cmd --permanent --new-zone=nameyourzoneПісля додавання потрібне перезавантаження:
firewall-cmd --reloadДля видалення зони використовується аналогічний спосіб
firewall-cmd --permanent --delete-zone=nameyourzoneПісля визначення зон необхідно дозволити трафік для потрібних сервісів і портів. Щоб дозволити певний сервіс, використовуйте команду:
firewall-cmd --zone=public --add-service=nameДе name — це назва служби. Наприклад, щоб дозволити трафік для Apache:
firewall-cmd --zone=public --add-service=httpЩоб визначити допустимі порти, використовуйте команду:
firewall-cmd --zone=public --add-port=number/protocolНаприклад, стандартний 22 порт для SSH виглядатиме так:
firewall-cmd --zone=public --add-port=22/tcpНа цьому етапі основні правила вже створені. Далі слід визначити, як буде оброблятися трафік залежно від джерела, пункту призначення, порту та інших критеріїв. Щоб додати правило (на прикладі публічної зони):
firewall-cmd --zone=public ruleНаприклад, щоб дозволити вхідний трафік з будь-якого джерела на порт 80 (HTTP):
firewall-cmd --zone=public --add-port=80/tcp --permanentЩоб видалити правило:
firewall-cmd --permanent --remove-rule=rule_specificationДе правило – це тип правила (наприклад, порт, служба, rich-правило тощо), а специфікація_правила – це специфікація самого правила.
Після внесення змін до конфігурації Firewalld їх необхідно зберегти та застосувати. Щоб зберегти зміни, використовуйте команду:
firewall-cmd --runtime-to-permanentЩоб застосувати зміни:
firewall-cmd --reloadПісля завершення налаштування ви можете перевірити вибрані параметри, відкривши список усіх правил:
firewall-cmd --list-all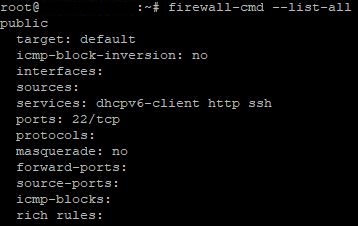
Якщо виникають проблеми, перевірте журнали Firewalld командою:
journalctl -u firewalldПримітка: Ми розглянули лише загальний алгоритм налаштування підключення. Інструмент має широкий функціонал. Для отримання повної інформації про всі доступні опції ви можете скористатися офіційною документацією або відкрити довідку:
firewall-cmd --helpНалаштування iptables в Linux
На відміну від Firewalld, iptables є старішим, але все ще широко використовуваним інструментом у Linux для керування брандмауером. Він забезпечує більш прямий і гнучкий підхід до правил фільтрації пакетів на рівні ядра Linux. Однак iptables вимагає більших знань і досвіду порівняно з Firewalld, що робить його менш доступним для початківців. Перевірте попередньо встановлену версію інструменту командою:
iptables -VЯкщо засіб не встановлено, його потрібно встановити. Команда для встановлення на Ubuntu, Debian:
apt install iptablesДля систем Red Hat (наприклад, CentOS, Fedora):
yum install iptablesКоманда для активації після установки:
systemctl start iptablesЩоб додати до запуску, виконайте:
systemctl enable iptablesПерш ніж почати налаштування iptables, важливо зрозуміти, як це працює. Цьому сприяє синтаксис програми. Виглядає це наступним чином:
iptables -t table action chain additional_parametersРозберемося глибше в кожному пункті.
Iptables має чотири основні таблиці: filter, nat, mangle та raw . Кожна з них призначена для обробки певних типів пакетів і має власні ланцюжки правил:
- фільтрувати: це найбільш часто використовувана таблиця, яка містить правила фільтрації пакетів. Він використовується для прийняття рішень щодо дозволу чи заборони пакетів.
- nat: Ця таблиця використовується для зміни мережевих адрес і портів у пакетах. Його часто використовують для налаштування маскування (NAT).
- гадюка: у цій таблиці ви можете змінювати заголовки пакетів. Він використовується для спеціальних операцій з пакетами, наприклад для маркування.
- сировина: Ця таблиця використовується для налаштування правил, які застосовуються до того, як вони пройдуть через систему відстеження з’єднань. Зазвичай він використовується для встановлення правил, які система відстеження не повинна змінювати, як-от відкидання пакетів із певних адрес.
Кожна таблиця містить набір ланцюжків. Ланцюжки — це послідовність правил, які послідовно перевіряються. Є три попередньо визначені ланцюги:
- INPUT (вхідні). Правила в цьому ланцюжку визначають, що робити з вхідними пакетами.
- ВИХІД (вихідний). Цей ланцюжок застосовується до всіх пакетів, які ваш комп’ютер надсилає іншим пристроям або комп’ютерам у мережі.
- FORWARD (пересилання). Правила в цьому ланцюжку визначають, що робити з пересланими пакетами.
Нарешті, кожен ланцюжок має певну дію (ціль). На практиці використовуються 5 основних дій:
- ПРИЙНЯТИ: дозволити пакету пройти через брандмауер.
- DROP: Відхилити пакет і відхилити його без відповіді.
- ОТХОДИТИ: відхилити пакет і надіслати відправнику повідомлення про помилку ICMP.
- ВХІД: зареєструйте пакет у системному журналі та виконайте іншу дію (наприклад, ПРИЙНЯТИ або ВИДАЛИТИ).
- ПОВЕРНЕННЯ: припинити перевірку правил у поточному ланцюжку та повернутися до ланцюжка викликів (якщо застосовно).
Щоб почати налаштування, відкрийте список існуючих правил командою:
iptables -L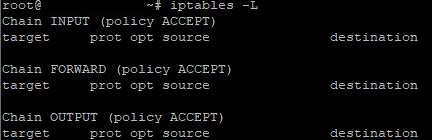
Як посібник із налаштування Iptables, давайте розглянемо практичні приклади найбільш часто використовуваних команд. Для зручності розділимо приклади на 3 групи в залежності від конкретного ланцюжка.
ВХІД ланцюга :
- Дозволити вхідний трафік через протокол TCP на порт 80:
iptables -A INPUT -p tcp --dport 80 -j ACCEPT2. Дозволити вхідний трафік через протокол UDP на порт 22:
iptables -A INPUT -p udp --dport 22 -j ACCEPT3. Заблокуйте вхідний трафік із певної IP-адреси:
iptables -A INPUT -s 192.168.1.100 -j DROPВИХІД ланцюга :
- Дозволити вихідний трафік через протокол TCP на порт 443:
iptables -A OUTPUT -p tcp --dport 443 -j ACCEPT2. Дозволити вихідний трафік через протокол UDP на порт 80:
iptables -A OUTPUT -p udp --dport 80 -j ACCEPT3. Заблокувати вихідний трафік на певний порт (наприклад, 21):
iptables -A OUTPUT -p tcp --dport 21 -j DROPЛанцюг ВПЕРЕД :
- Блокувати перенаправлений трафік із певного діапазону IP-адрес:
iptables -A FORWARD -s 172.16.0.0/24 -j DROP2. Заблокуйте пересилання пакетів із певного мережевого інтерфейсу:
iptables -A FORWARD -i eth1 -j DROP3. Обмежте кількість одночасних з’єднань для певного порту (у цьому прикладі 10 з’єднань на хвилину на порту 80):
iptables -A INPUT -p tcp --dport 80 -m limit --limit 10/minute -j ACCEPTЯк бачимо, в кожному окремому випадку використовується додатковий аргумент (команда). Щоб отримати повний список можливих аргументів і загальну підтримку функціональності інструменту, введіть:
iptables -h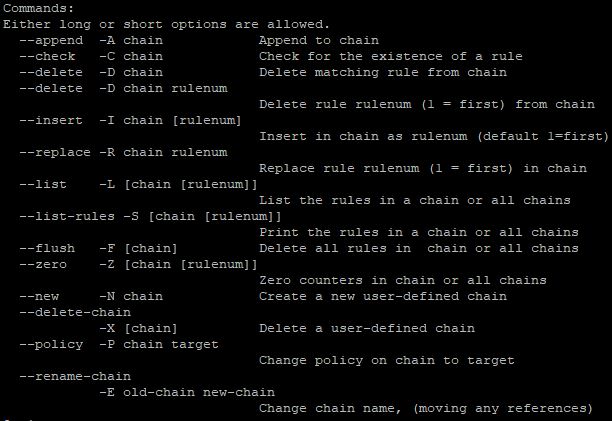
Щоб переконатися, що налаштування правильні, повторно введіть команду, щоб переглянути список правил:
iptables -L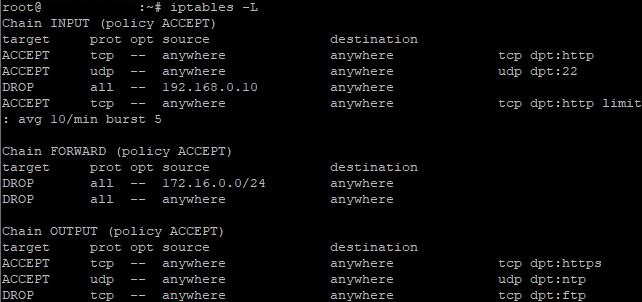
Щоб видалити певне правило, використовуйте команду:
iptables -D chain rule_numberНаприклад, якщо ви хочете видалити правило номер 1 із ланцюжка INPUT, команда виглядатиме так:
iptables -D INPUT 1Щоб видалити всі правила однією командою:
iptables -FВажливе зауваження : правила iptables не зберігаються автоматично після перезавантаження системи або служби. Щоб зберегти правила, їх потрібно додати до файлу конфігурації та відновити після перезавантаження. У цьому можуть допомогти утиліти iptables-save та iptables-restore . Щоб зберегти правила, введіть команду:
iptables-save > /etc/iptables/rules.v4Це збереже поточні правила iptables у файл rules.v4. Для відновлення після перезавантаження введіть:
iptables-restore < /etc/iptables/rules.v4Ця команда відновлює правила з файлу rules.v4.
Висновок
Налаштування брандмауера в Linux за допомогою firewalld або iptables є важливим аспектом забезпечення безпеки сервера. Обидва інструменти пропонують надійні засоби керування мережевим трафіком і захисту системи від несанкціонованого доступу та кібератак. Вибір між firewalld та iptables залежить від конкретних потреб і вподобань користувача, враховуючи їхню різну функціональність та сильні сторони.
