


Günümüzde VPN ve proxy teknolojilerine olan talep giderek artmaktadır. Kullanıcılar bunları güvenli internet erişimi, sansürü aşma ve dış tehditlere karşı korunma amacıyla kullanmaktadır. Bu tür bir sunucuya bağlandığınızda, tüm trafiğiniz şifrelenmiş bir tünelden geçer ve sunucu ağa giriş kapınız olur.
OpenVPN veya WireGuard gibi klasik protokoller istikrarlı koşullar altında iyi performans gösterir, ancak yüksek paket kaybı olan zayıf bağlantılarda (mobil ağlar, halka açık Wi-Fi, sıkı sansür uygulayan ülkeler) hız düşüşleri yaşayabilirler. İşte burada Hysteria2 ve TUIC gibi modern protokoller devreye giriyor. QUIC üzerine inşa edilmiş bu protokoller, normal HTTPS (HTTP/3) gibi yüksek hız, düşük gecikme ve etkili trafik gizleme özelliği sunuyor.
Hysteria2, mevcut bant genişliğini agresif bir şekilde kullanan "Brutal" algoritmasını kullanır. TUIC (sürüm 5), minimum ek yük, mükemmel UDP desteği ve 0-RTT bağlantı kurulumu ile karakterize edilir.
Bu yazıda, Ubuntu/Debian üzerinde sunucu kurulumunu ve Windows'tan bağlantı kurmayı ele alacağız.
İhtiyacınız olanlar: Ubuntu 22.04/24.04 veya Debian 12 çalıştıran bir VPS, root erişimi ve sunucunun IP adresi. Alan adı gerekmez.
Sunucuya bağlanıyor
Windows (PuTTY): PuTTY'yi açın, sunucu IP adresiniz olarak ana bilgisayar adını, 22 portunu girin ve VPS sağlayıcınızın e-postasındaki şifreyle root olarak giriş yapın.
Linux/macOS (terminal):
ssh root@YOUR_SERVER_IPAşağıdaki tüm komutlar, aynı oturumda, sunucuda çalıştırılır.
Sunucu hazırlığı (Ubuntu / Debian)
IP iletmeyi etkinleştir
Bu, sunucunun istemci paketlerini internete daha ileriye iletmesine olanak tanır.
nano /etc/sysctl.confBir parola girin veya oluşturun (yalnızca İngilizce harfler ve rakamlar kullanın, boşluk bırakmayın).
Aşağıdaki satırı bulun ve yorum satırı olmaktan çıkarın (başındaki # işaretini kaldırın) veya ekleyin:
net.ipv4.ip_forward=1
Dosyayı kaydedin (Ctrl+O, Enter) ve çıkın (Ctrl+X). Yeniden başlatmaya gerek kalmadan değişiklikleri uygulayın:
sysctl -pNAT kurulumu (maskeleme)
Bu ayar, istemcilerin sunucunuzun IP adresini kullanarak internete erişmesine olanak tanır.
İnternete bakan harici ağ arayüzünüzün adını öğrenin:
ip link show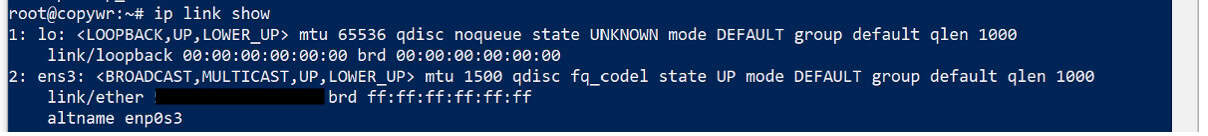
Genellikle bu eth0, ens3 veya enp1s0'dır. Bunu kopyalayın veya aklınızda tutun, ardından iptables'a maskeleme kuralını ekleyin — eth0'ı kendi arayüz adınızla değiştirin:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
iptables kurallarını kaydetme
Sunucu yeniden başlatıldıktan sonra kuralların sıfırlanmasını önlemek için, kuralların kaydedilmesi gerekir.
apt update
apt install iptables-persistent -y
netfilter-persistent save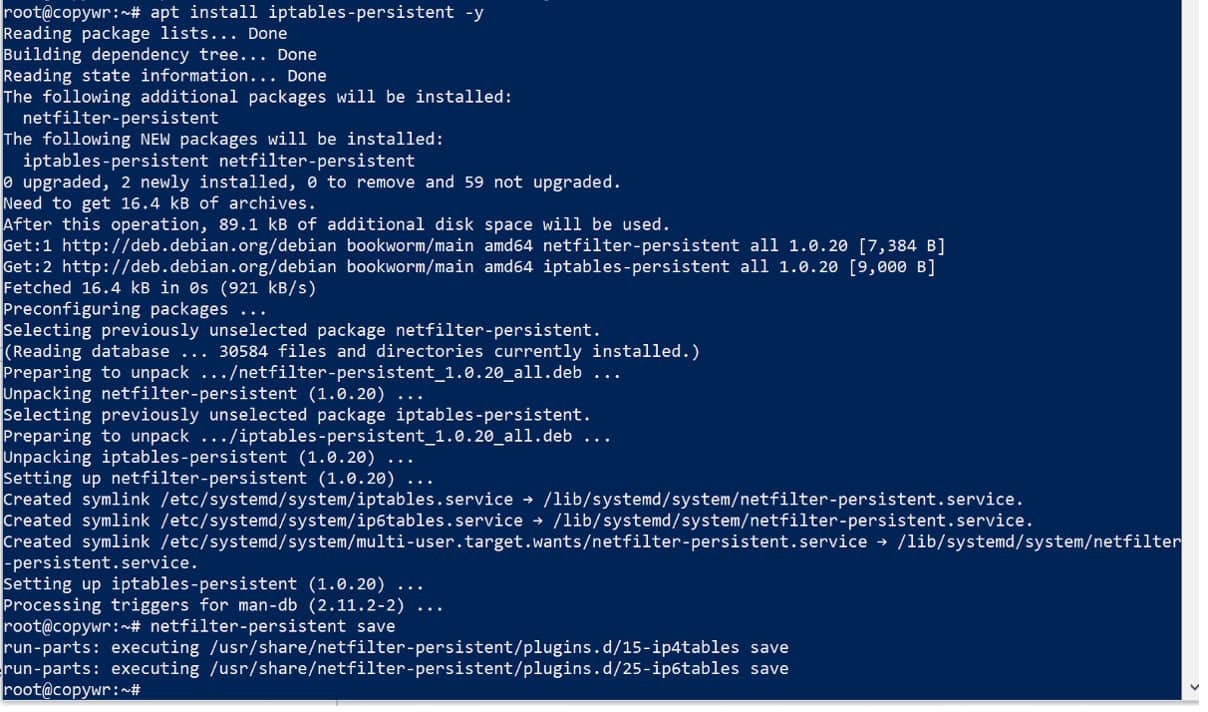
Kurulum sırasında mevcut IPv4/IPv6 kurallarını kaydetmeniz istenebilir; her iki seferde de "Evet" yanıtını verin.
Güvenlik duvarı kurulumu (UFW)
İhtiyacımız olan tüm portları hemen açıyoruz, bu nedenle daha sonra bu adıma geri dönmenize gerek yok: SSH için 22 (bunu atlamak sunucuya erişiminizi engeller), Hysteria2 için 443/udp ve TUIC için 8443/udp.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
`ufw status` komutunun çıktısında her üç kuralın da aktif olarak listelenmesi gerekir.
Histeri2
Hysteria2 sunucusunun kurulumu
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
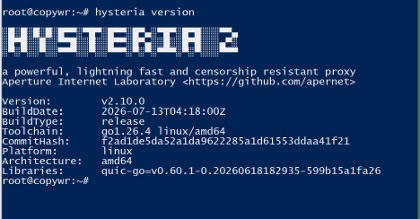
Sürüm çıktısının hatasız göründüğünden emin olun; bu, ikili dosyanın doğru çalıştığını doğrular.
Kendinden imzalı bir SSL sertifikası oluşturma
Bilgisayarınız ve sunucu arasındaki trafiği korumak için kendi şifreleme anahtarlarımıza ihtiyacımız var. Alan adımız olmadığı için, 365 gün geçerli olacak kendi imzalı bir sertifika oluşturacağız. Bu nedenle, daha sonra istemcide "Sertifika Doğrulamasını Atla" seçeneğini etkinleştirmeniz gerekecektir.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Hem cert.crt hem de private.key dosyaları listelenmelidir.
Yapılandırma dosyasını oluşturma
nano /etc/hysteria/config.yamlAşağıdaki metni yapıştırın ve YOUR_PASSWORD kısmını kendi şifrenizle değiştirin (yalnızca İngilizce harfler ve rakamlar, boşluk yok):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true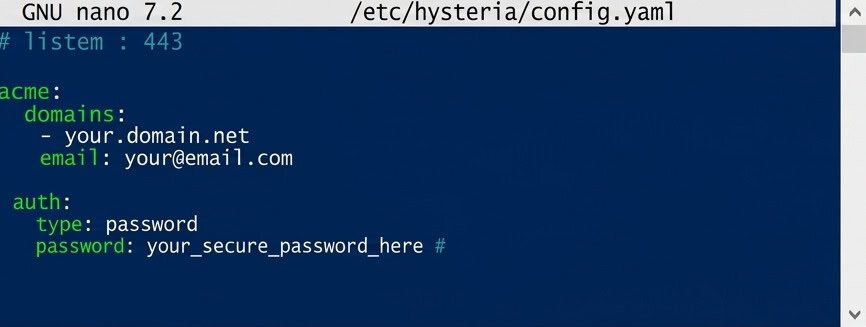
Bu maskeleme bloğu, birisi sunucunun IP adresini bir tarayıcıda açtığında, sunucunun bir proxy'nin varlığına dair hiçbir belirti göstermeden sıradan bir web sitesi gibi görünmesini sağlar.
Kaydet (Ctrl+O, Enter) ve çık (Ctrl+X).
Otomatik başlatmayı ayarlamak
nano /etc/systemd/system/hysteria.service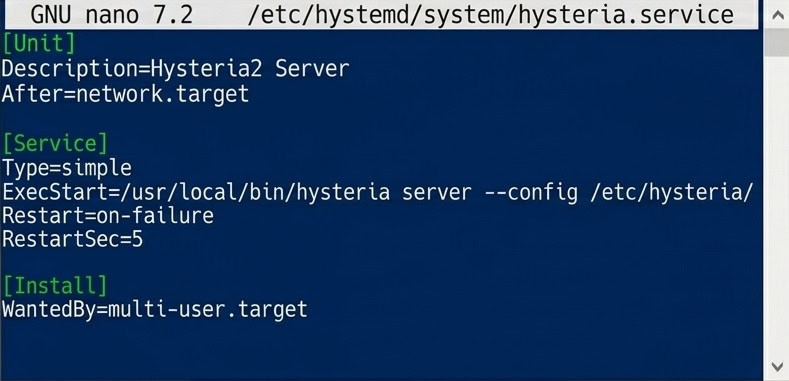
Hysteria2 otomatik başlatma için systemd birim dosyası.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service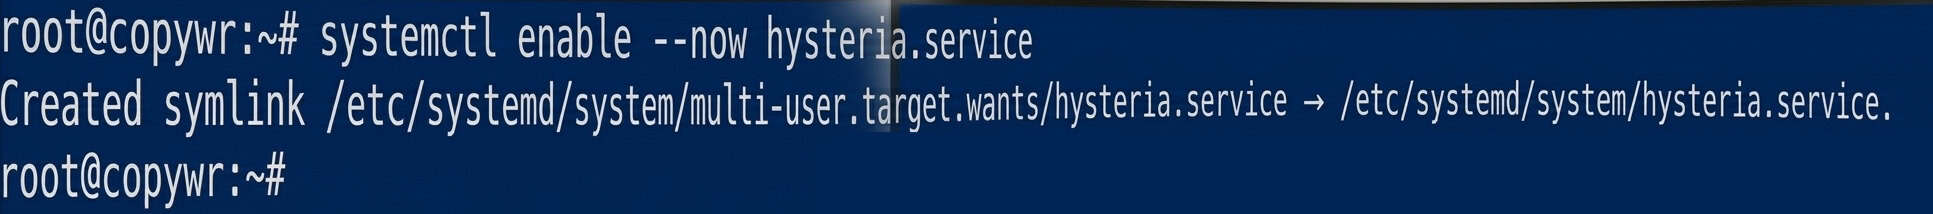
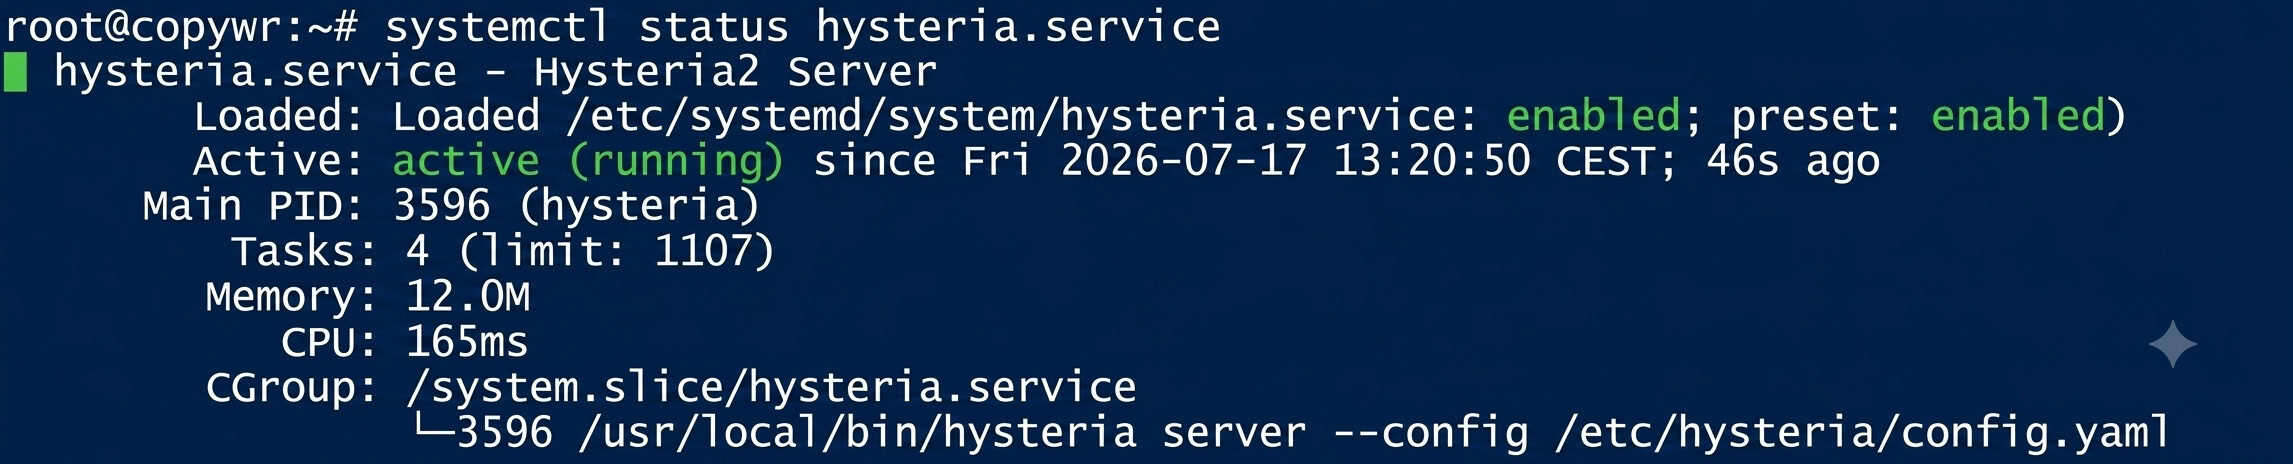
Durum aktif (çalışıyor) olarak görünmelidir. Konsol günlük görünümünde "takılı kalmışsa", çıkmak için Q tuşuna basın.
TUIC v5
TUIC'i indirme ve yükleme
mkdir -p /usr/local/sbin/tuicMevcut sürümleri kontrol edin:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10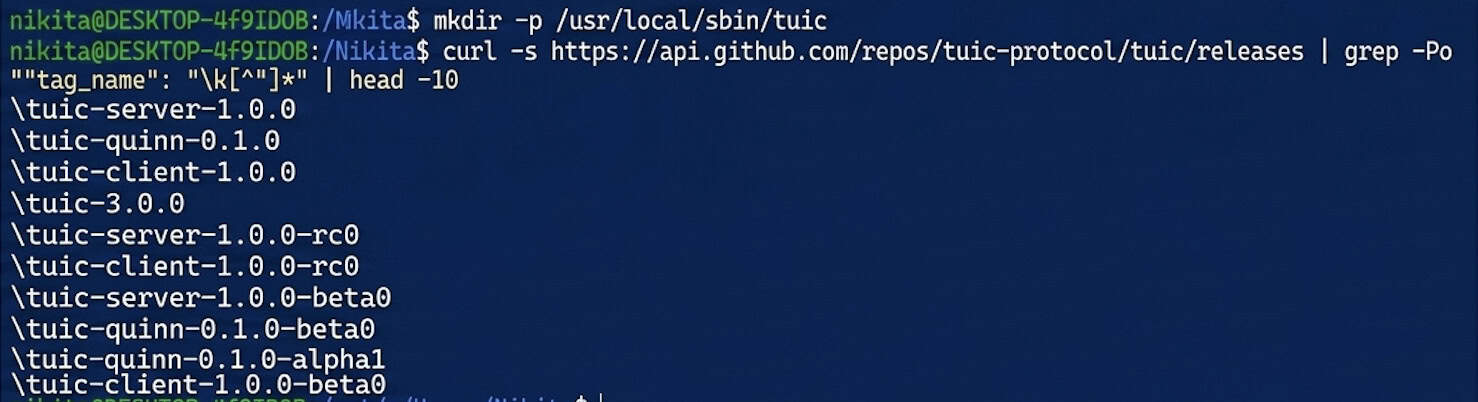
Sunucu ikili dosyasını indirin — 1.0.0 yerine mevcut sürüm numarasını yazın:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version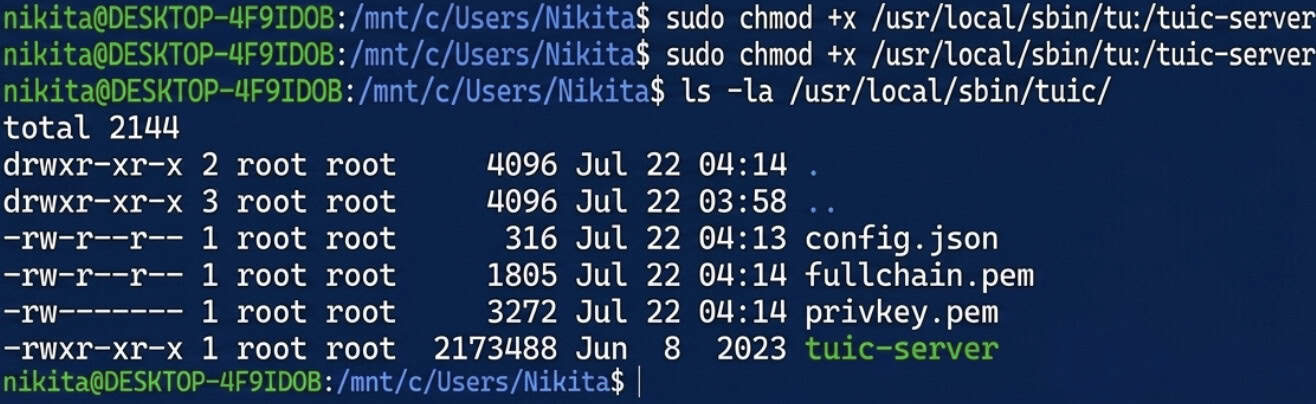
TUIC için kendi imzanızla onaylanmış bir sertifika oluşturma
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/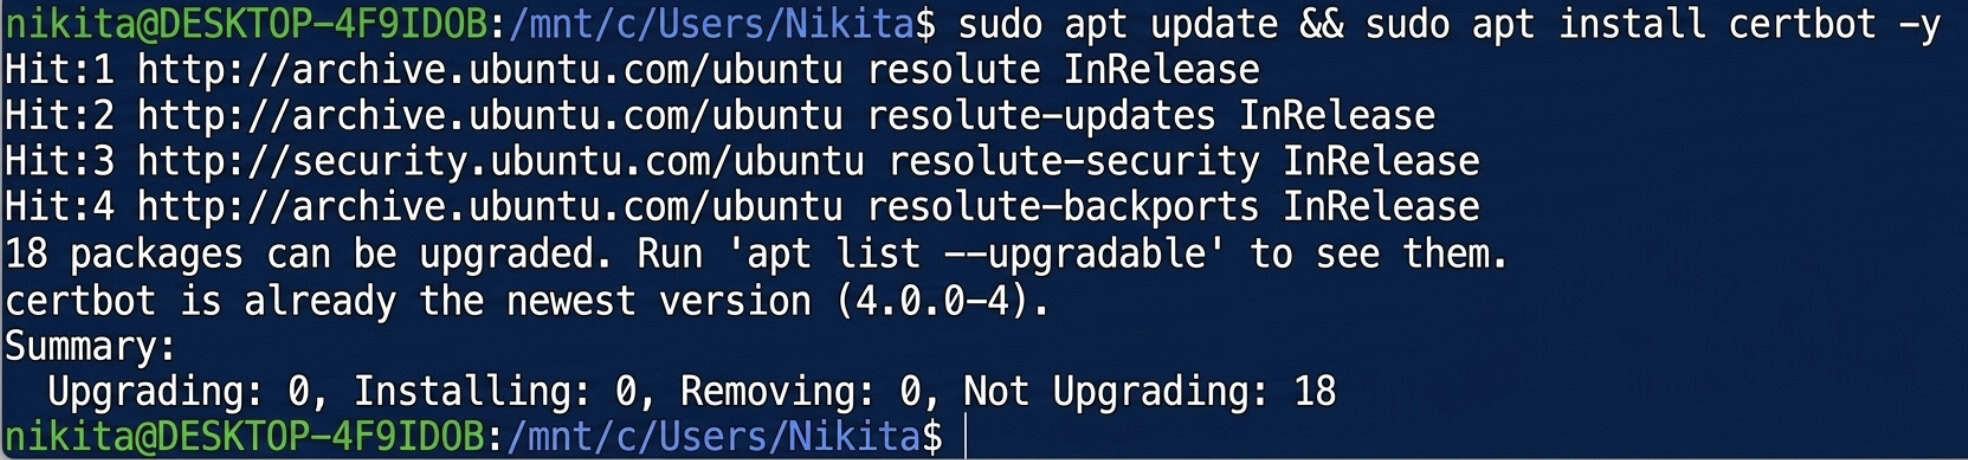
UUID oluşturma
apt install uuid-runtime -y
uuidgen
Elde edilen UUID'yi kopyalayın; hem aşağıdaki sunucu yapılandırmasında hem de istemci ayarlarında buna ihtiyacınız olacak.
Yapılandırma dosyasını oluşturma
TUIC sunucusu için tamamlanmış config.json dosyası:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}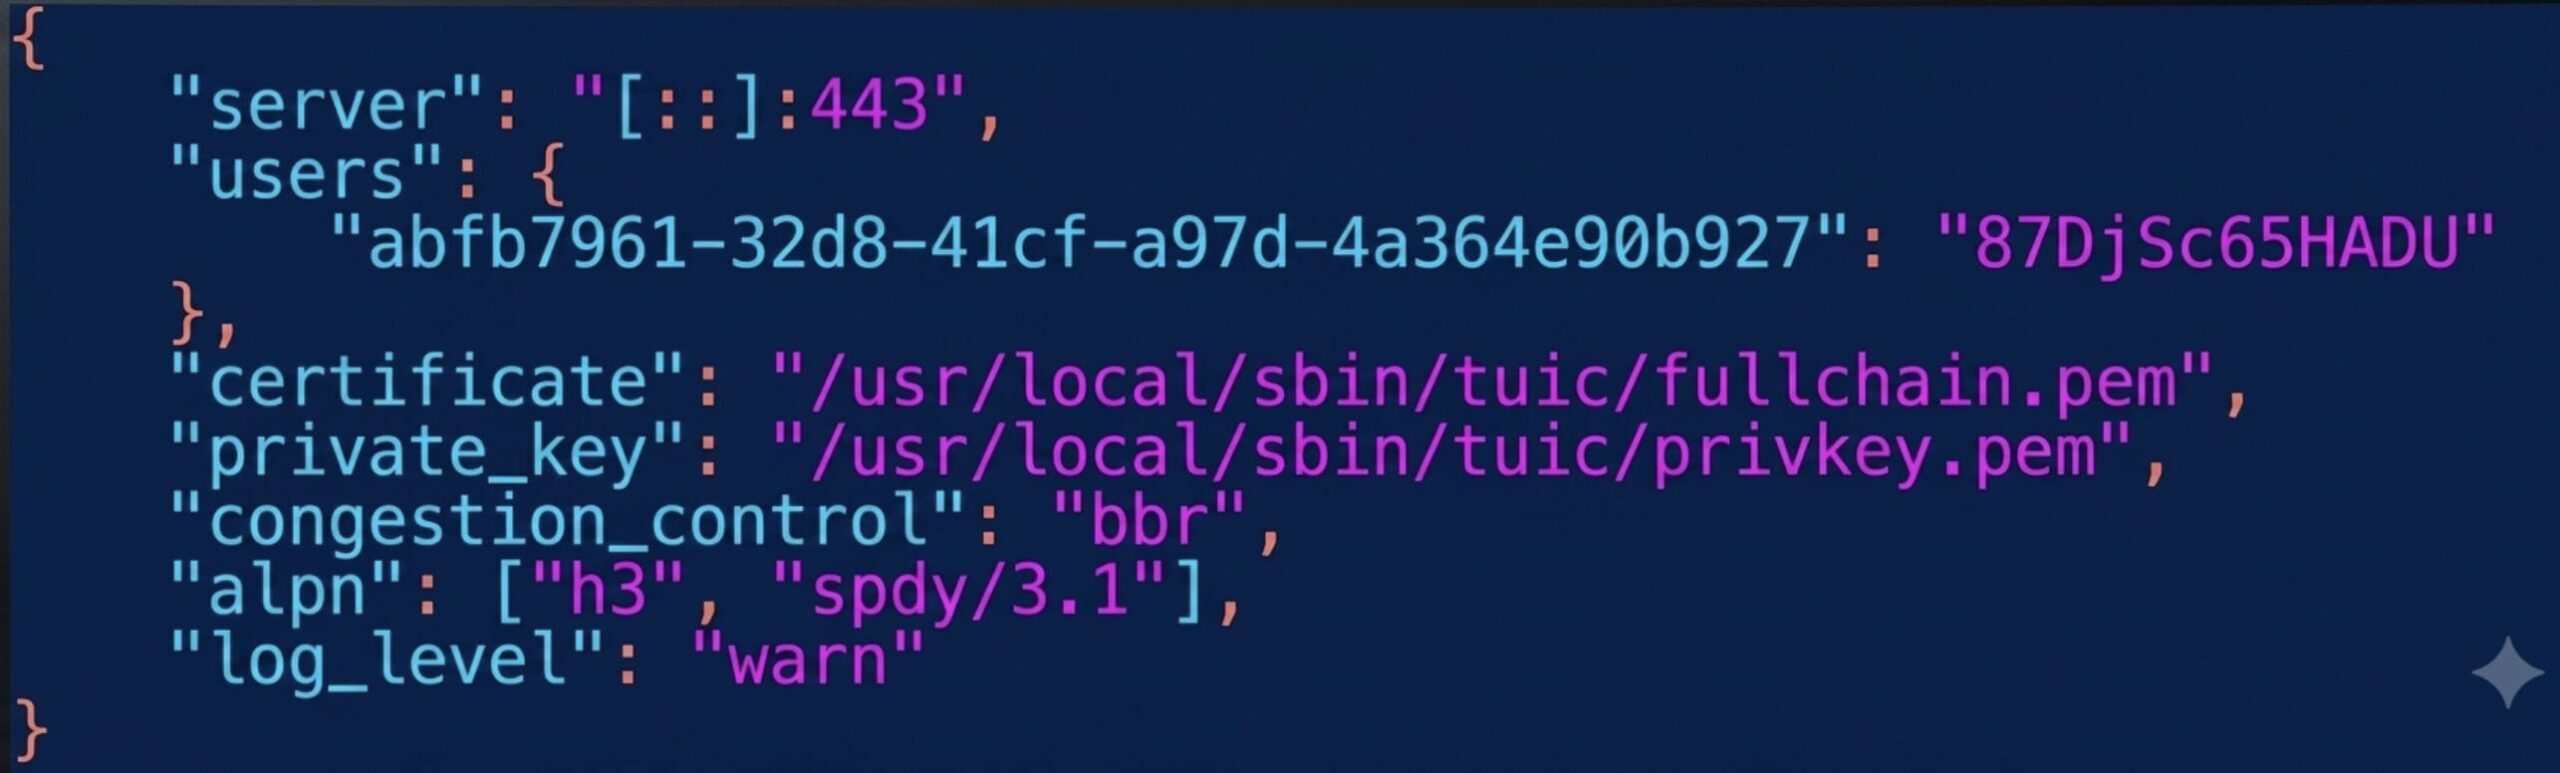
Burada 8443 portunu kullanıyoruz çünkü 443 portu zaten Hysteria2 tarafından kullanılıyor. YOUR_UUID değerini 4.3. adımdaki değerle, YOUR_TUIC_PASSWORD değerini ise kendi şifrenizle değiştirin.
Kaydet (Ctrl+O, Enter) ve çık (Ctrl+X).
Manuel çalıştırmayı test etme
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json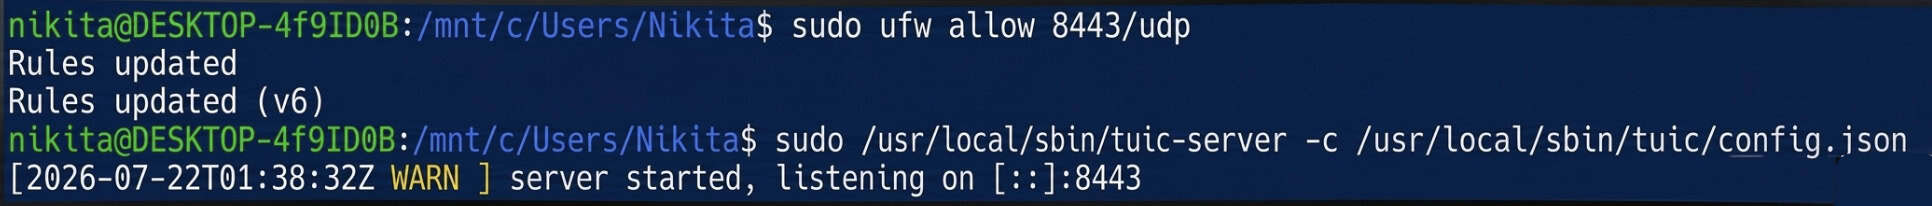
Herhangi bir hata görünmüyorsa, yapılandırma geçerlidir. Ctrl+C ile durdurun ve otomatik başlatmayı ayarlamaya geçin.
Otomatik başlatmayı ayarlamak
nano /etc/systemd/system/tuic-server.service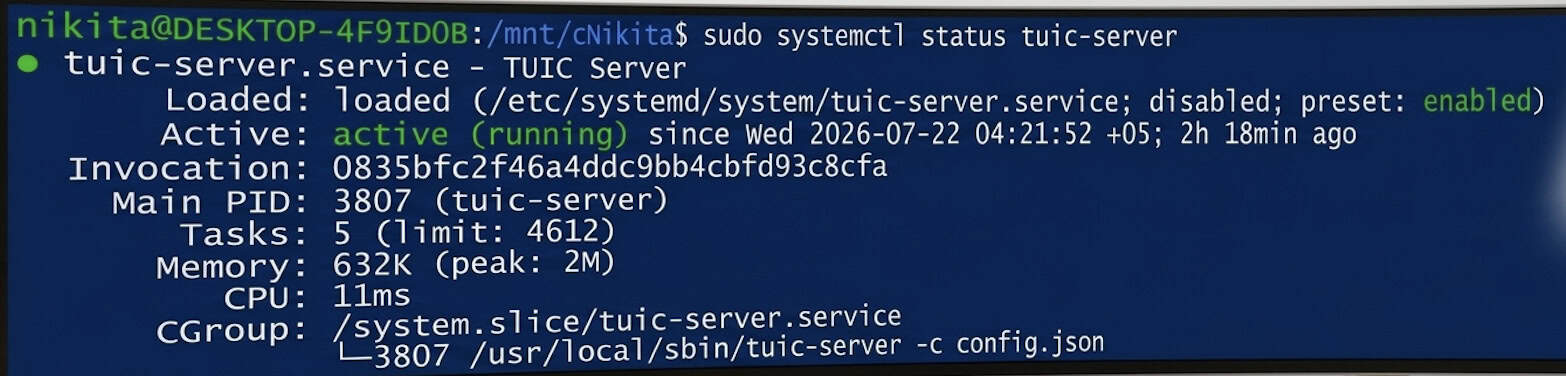
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Durum aktif (çalışıyor) olarak görünmelidir.
Şu anda sunucuda en iyi ve en hızlı modern protokollerden ikisi paralel olarak çalışıyor ve her ikisi de normal QUIC/HTTPS trafiği gibi görünüyor: Standart 443/udp portunda Hysteria2 ve 8443/udp portunda TUIC v5.
Windows'tan bağlanma
Hiddify'ı Yüklemek
Hiddify'ı Windows için resmi web sitesinden indirin ve kurun: https://hiddify.com. Kurulum sihirbazını "İleri" / "Yükle" seçenekleriyle tamamlayın. Windows SmartScreen penceresi açılırsa, "Daha fazla bilgi" → "Yine de çalıştır" seçeneğini seçin.
Hysteria2 profili
+ (Yeni Profil) → "Manuel Giriş" → Hysteria2 protokolüne tıklayın ve aşağıdaki bilgileri doldurun:
|
Alan |
Özellik |
|
Profil ismi |
Hysteria2 Sunucum |
|
Adres |
SUNUCUNUZUN IP ADRESİN |
|
Liman |
443 |
|
Şifre |
3.3. adımdaki şifre |
|
SNI |
SUNUCUNUZUN IP ADRESİN |
|
Sertifika Doğrulamasını Atla |
On |
Sertifika kendi kendine imzalandığı için (arkasında güvenilir bir sertifika otoritesi bulunmadığı için) "Sertifika Doğrulamasını Atla" seçeneğinin etkinleştirilmesi gerekiyor.
TUIC v5 profili
+ (Yeni Profil) → "Manuel Giriş" → TUIC protokolü seçeneğine tıklayın ve aşağıdaki bilgileri doldurun:
|
Alan |
Özellik |
|
Profil ismi |
Benim TUIC Sunucum |
|
Adres |
SUNUCUNUZUN IP ADRESİN |
|
Liman |
8443 |
|
UUID |
4.3. adımdaki UUID |
|
Şifre |
4.4. adımdaki şifre |
|
Tıkanıklık Kontrolü |
bb |
|
SNI |
SUNUCUNUZUN IP ADRESİN |
|
Sertifika Doğrulamasını Atla |
On |
Bağlantı kurma ve doğrulama
Bir profil seçin, ardından büyük yuvarlak "Bağlan" düğmesine tıklayın. Durum "Bağlandı" olarak değişmelidir.
Trafiğin gerçekten sunucunuz üzerinden yönlendirildiğini doğrulamak için, tarayıcınızda herhangi bir IP doğrulama hizmeti açın; gösterilen adres, SUNUCUNUZUN_IP_adresiyle eşleşmelidir.
Sonuç
Bu kılavuzu tamamlayarak, sunucunuzda paralel olarak çalışan iki yüksek hızlı, yeni nesil protokole sahip olacaksınız: 443/UDP portunda Hysteria2 ve 8443/UDP portunda TUIC v5. Her iki protokol de iletilen trafiği standart şifreli bir QUIC bağlantısı (HTTP/3) olarak gizleyerek, son derece kararsız kanallarda bile istikrarlı bir bağlantı sağlar.
Yapılandırılan profiller yalnızca Windows'ta değil, benzer ayarlarla Android veya iOS için Hiddify mobil uygulamasına da aktarılabilir.
Bağlantı sorunlarıyla karşılaşırsanız, öncelikle `systemctl status` komutunu kullanarak `hysteria.service` (veya `tuic-server.service`) servis durumlarını kontrol edin, güvenlik duvarı kurallarının etkin olduğundan emin olun (`ufw status`) ve IP adresinin, UUID'nin ve şifrelerin doğru girildiğinden emin olun. Lütfen dikkat: Verilen kendinden imzalı sertifikalar 365 gün geçerlidir, bu nedenle tam bir yıl sonra aynı `openssl req` komutu kullanılarak yenilenmeleri gerekecektir.
