


இந்தக் கட்டுரையில், ஒழுங்காக ஒழுங்கமைக்கப்பட்ட லினக்ஸ் பயனர்களின் முக்கியத்துவத்தை ஆராய்வோம். பயனர்களை எவ்வாறு உருவாக்குவது மற்றும் உள்ளமைப்பது என்பதில் தொடங்கி, குறிப்பிட்ட கோப்புகள் மற்றும் கோப்புறைகளுக்கு எவ்வாறு அணுகலை வழங்குவது என்பது வரை அணுகல் உரிமைகளை விவரிப்போம். தேவையற்ற செயல்களிலிருந்து கணினியைப் பாதுகாக்க உதவும் சூடோ மற்றும் SELinux போன்ற சில முக்கியமான பாதுகாப்பு கருவிகளையும் நாங்கள் விவாதிப்போம்.
லினக்ஸில் பயனர் மேலாண்மை மற்றும் அணுகல் உரிமைகளின் முக்கியத்துவம்
லினக்ஸ் உலகில், பயனர் மேலாண்மை மற்றும் அணுகல் உரிமைகள் முக்கியப் பங்கு வகிக்கின்றன. லினக்ஸை ஒரு பெரிய குடியிருப்பாகக் கற்பனை செய்து பாருங்கள்; அதில் ஒவ்வொரு பயனரும் ஒரு குத்தகைதாரராகவும், ஒவ்வொரு கோப்பும் ஒரு அறையாகவும் கருதப்படுகிறது. பயனர் மேலாண்மை என்பது ஒவ்வொரு குத்தகைதாரருக்கும் அவர்களுக்கென ஒரு தனித்துவமான சாவியை ஒதுக்குவதைப் போன்றது, அதேசமயம் அணுகல் உரிமைகள் என்பது அவர்கள் தங்கள் அறையில் என்ன செய்ய முடியும் என்பதைக் குறிக்கிறது.
ஒரு பயனர் உருவாக்கப்படும்போது, அவருக்கு ஒரு பெயரும், குடியிருப்பின் தனிப்பட்ட சாவியைப் போன்ற ஒரு தனித்துவமான அடையாளங்காட்டியும் ( UID ) ஒதுக்கப்படுகின்றன. அந்தப் பயனருக்கு , அவரை மற்ற குடியிருப்பாளர்களுடன் இணைக்கும் ஒரு குழுவும் உண்டு. அந்தக் குழு , உறுப்பினர்கள் பொதுவான சலுகைகளைப் பகிர்ந்துகொள்ளும் ஒரு மன்றத்தைப் போன்றது.
கோப்பு அணுகல் உரிமைகள் உரிமையாளர் ( பயனர் ), குழு மற்றும் பிறர் என மூன்று வகைகளாகப் பிரிக்கப்பட்டுள்ளன . ஒவ்வொரு திறவுகோலும் (பயனர்) ஒவ்வொரு வகைக்கும் படிக்க, எழுத மற்றும் இயக்கத் தனக்கே உரிய தனித்துவமான உரிமைகளைக் கொண்டிருக்கலாம். எடுத்துக்காட்டாக, கோப்பின் உரிமையாளருக்குப் படிக்கவும் எழுதவும் உரிமைகள் இருக்கலாம், குழுவிற்குப் படிக்கும் உரிமை மட்டுமே இருக்கலாம், மற்றவர்களுக்கு எந்த உரிமையும் இல்லாமல் இருக்கலாம்.
லினக்ஸ் அமைப்புகளில் பயன்படுத்தப்படும் சூடோ (sudo) மற்றும் எஸ்இலினக்ஸ் (SELinux ) போன்ற பாதுகாப்புக் கொள்கைகளுக்குச் சிறப்பு கவனம் செலுத்தப்பட வேண்டும் . சூடோ என்பது ஒரு சிறப்பு கட்டளையாகும், இது பொதுவாக நிர்வாகிகளுக்கு மட்டுமே கிடைக்கும் குறிப்பிட்ட பணிகளைச் செய்ய, சாதாரண பயனர்களை தற்காலிகமாக சூப்பர்யூசர் (ரூட்) உரிமைகளைப் பயன்படுத்த அனுமதிக்கிறது. இது தற்செயலான பிழைகள் அல்லது சூப்பர்யூசர் உரிமைகளைத் தவறாகப் பயன்படுத்துவதைத் தடுக்க உதவுகிறது. சூடோவைப் பயன்படுத்தும்போது, பயனர் தனது அடையாளத்தை உறுதிப்படுத்த பொதுவாகத் தனது கடவுச்சொல்லை உள்ளிட வேண்டும். இதற்குப் பிறகு, சூடோயர்ஸ் (sudoers) கோப்பில் அமைக்கப்பட்டுள்ள விதிகளுக்கு இணங்க, அவர்கள் சூப்பர்யூசர் (ரூட்) உரிமைகளுடன் கட்டளைகளை இயக்கலாம்.
SELinux என்பது லினக்ஸ் இயக்க முறைமைக்கான ஒரு கூடுதல் பாதுகாப்பு அடுக்கு ஆகும். இது, கணினியில் எந்தெந்த நிரல்களையும் கோப்புகளையும் பயன்படுத்தலாம் என்பதைக் கண்காணித்து, ஊடுருவல்கள் மற்றும் தாக்குதல்களைத் தடுப்பதற்காக அவற்றுக்கான அணுகலைக் கட்டுப்படுத்துகிறது. இதன் மூலம், ஹேக்கிங் முயற்சிகள் அல்லது தீங்கிழைக்கும் செயல்களைத் தடுத்து, சேவையகத்தை மேலும் பாதுகாப்பானதாக ஆக்குகிறது.
பயனர்களை உருவாக்குதல் மற்றும் நிர்வகித்தல்
லினக்ஸில் ஒரு பயனரை உருவாக்குவது எப்படி
லினக்ஸ் பயனர்கள் பொதுவாக useradd கட்டளையைப் பயன்படுத்தி உருவாக்கப்படுகிறார்கள் . எடுத்துக்காட்டாக, "username" என்ற பெயரில் ஒரு பயனரை உருவாக்க, நீங்கள் பின்வருமாறு உள்ளிட வேண்டும்:
useradd usernameலினக்ஸ் பயனர் கடவுச்சொல்லை எவ்வாறு அமைப்பது
ஒரு பயனரை உருவாக்கிய பிறகு, அவரது கணக்கு கடவுச்சொல்லால் பாதுகாக்கப்படுவதில்லை. ஒரு புதிய பயனருக்குக் கடவுச்சொல்லை அமைக்க, passwd கட்டளையைப் பயன்படுத்தவும்:
passwd usernameஇங்கு பயனர்பெயர் என்பது கடவுச்சொல் அமைக்கப்படும் பயனரின் பெயர்.
லினக்ஸில் பயனர்களின் பட்டியலை எவ்வாறு பார்ப்பது
லினக்ஸில் பயனர்களின் பட்டியலை டெர்மினலில் ஒரே கட்டளையில் பார்க்க, நீங்கள் cut கட்டளையைப் பயன்படுத்தலாம்:
cut -d: -f1 /etc/passwdஇந்தக் கட்டளை , அனைத்துப் பயனர்கள் பற்றிய தகவல்களைக் கொண்டிருக்கும் /etc/passwd கோப்பின் உள்ளடக்கங்களைப் படிக்கிறது .
ஒரு குறிப்பிட்ட பயனரைப் பற்றிய தகவல்களைப் பெற, நீங்கள் கட்டளையைப் பயன்படுத்தலாம்:
id usernameஇது பயனரின் UID , GID மற்றும் குழுக்களைக் காண்பிக்கும்.
ஒரு லினக்ஸ் பயனரை நீக்குதல்
ஒரு பயனரை நீக்க, userdel கட்டளையைப் பயன்படுத்தவும்:
userdel usernameஇருப்பினும், இந்தக் கட்டளை பயனரின் முகப்பு அடைவில் உள்ள கோப்புகளை நீக்காது. அவற்றை அகற்ற, நீங்கள் -r விருப்பத்தைப் பயன்படுத்தலாம்:
userdel -r usernameஇது பயனரின் பயனர்பெயரையும், அவர்களின் முகப்பு கோப்பகத்தையும், அதனுள் உள்ள அனைத்து கோப்புகளையும் நீக்கும்.
லினக்ஸ் பயனரை மாற்றுதல்
ஒரு பயனரைப் பற்றிய தகவலை மாற்றியமைக்க, usermod கட்டளையைப் பயன்படுத்தவும். இந்தக் கருவி பின்வரும் தொடரியலைப் பயன்படுத்துகிறது:
usermod argument userசாத்தியமான வாதங்களின் முழு பட்டியல் பயன்பாட்டின் உதவிப் பிரிவில் காட்டப்படும்:
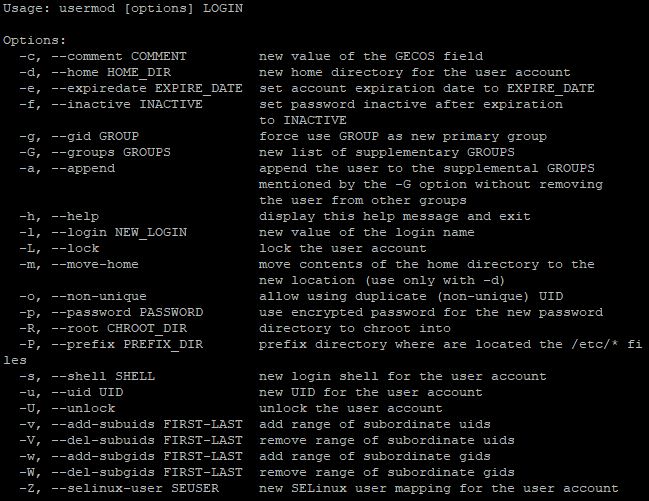
எடுத்துக்காட்டாக, ஒரு பயனரின் முகப்பு கோப்பகத்தை மாற்ற, நீங்கள் கட்டளையைப் பயன்படுத்துவீர்கள்:
usermod -d /new/path/to/directory usernameலினக்ஸில் பயனர் குழுக்களை உருவாக்குதல் மற்றும் நிர்வகித்தல்
லினக்ஸில் உள்ள பயனர் குழுக்கள், நிர்வாகிகள் ஒரே மாதிரியான அணுகல் உரிமைகளைக் கொண்ட பயனர்களைக் குழுவாக்க அனுமதிக்கின்றன. இது அணுகல் உரிமைகளை நிர்வகிப்பதை எளிதாக்குகிறது மற்றும் ஒவ்வொரு பயனருக்கும் தனித்தனியாகச் செய்வதற்குப் பதிலாக, குழு மட்டத்தில் உரிமைகளை அமைக்க அனுமதிப்பதன் மூலம் கணினி பாதுகாப்பை மேம்படுத்துகிறது. உதாரணமாக, பயனர் நிர்வாகியுடன் டெவலப்பர்கள் குழுவைக் கருத்தில் கொள்வோம்.
லினக்ஸில் ஒரு பயனர் குழுவை உருவாக்குவது எப்படி
புதிய குழுவை உருவாக்க, groupadd கட்டளையை புதிய குழுவின் பெயருடன் பயன்படுத்தவும்:
sudo groupadd group_nameஎங்கள் எடுத்துக்காட்டில், கட்டளை இப்படி இருக்கும்:
sudo groupadd developersலினக்ஸில் ஒரு பயனர் குழுவை நீக்குவது எப்படி
ஒரு குழுவை நீக்க, groupdel கட்டளையைப் பயன்படுத்தவும்:
sudo groupdel group_nameஎனவே, கட்டளை:
sudo groupdel developersடெவலப்பர்கள் என்ற குழு நீக்கப்படும்.
ஒரு குழுவில் பயனர்களைச் சேர்த்தல்
ஒரு பயனரை ஒரு குறிப்பிட்ட குழுவில் சேர்க்க, usermod கட்டளையைப் பயன்படுத்தவும்:
sudo usermod -aG group_name user_nameஉதாரணமாக:
sudo usermod -aG developers adminஇந்தக் கட்டளை, 'admin' என்ற பயனரை டெவலப்பர்கள் குழுவில் சேர்க்கும்.
ஒரு குழுவிலிருந்து பயனர்களை நீக்குதல்
ஒரு குழுவிலிருந்து பயனரை நீக்க, deluser கட்டளையைப் பயன்படுத்தவும்:
sudo deluser user_name group_nameடெவலப்பர் குழுவிலிருந்து அட்மின் பயனரை நீக்குவதற்கான கட்டளை :
sudo deluser admin developersலினக்ஸில் குழுப் பட்டியல்களைப் பார்த்தல்
கணினியில் உள்ள அனைத்து குழுக்களின் பட்டியலைக் காண, /etc/group கோப்புடன் cat கட்டளையைப் பயன்படுத்தவும் :
cat /etc/groupஇந்த கட்டளை கணினியில் உள்ள அனைத்து குழுக்களின் பட்டியலையும் காண்பிக்கும்.
பயனர் குழு உறுப்பினர் நிலையைச் சரிபார்க்கிறது
செயல்களைச் செய்த பிறகு, குழுக்கள் கட்டளையைப் பயன்படுத்தி ஒரு பயனர் எந்தக் குழுக்களைச் சேர்ந்தவர் என்பதை நீங்கள் சரிபார்க்கலாம்:
groups user_nameஇவ்வாறு, லினக்ஸில் பயனர் குழுக்களை நிர்வகிப்பதன் அடிப்படைகளை நாங்கள் ஆராய்ந்தோம். இப்போது, அடுத்த கட்டத்திற்கு செல்லலாம் - கோப்புகள் மற்றும் கோப்பகங்களுக்கான அணுகல் உரிமைகளை ஒதுக்குவதை ஆராய்தல். இந்த செயல்முறை, குறிப்பிட்ட கோப்புகள் மற்றும் கோப்பகங்கள் தொடர்பாக பயனர்கள் அல்லது குழுக்கள் என்ன செயல்களைச் செய்ய முடியும் என்பதைத் தீர்மானிக்க அனுமதிக்கிறது, பயனுள்ள பாதுகாப்பு மேலாண்மை மற்றும் கணினி வளங்களுக்கான அணுகலை உறுதி செய்கிறது.
கோப்புகள் மற்றும் கோப்பகங்களுக்கான அணுகல் உரிமைகளை ஒதுக்குதல்
அணுகல் உரிமைகளின் குறியீட்டு பிரதிநிதித்துவம்
நாம் ஏற்கனவே கண்டறிந்தது போல, லினக்ஸில் பயனர்கள் 3 வகைகளாகப் பிரிக்கப்படுகிறார்கள்: உரிமையாளர் ( பயனர் ), குழு மற்றும் பிறர் . அவர்களில் ஒவ்வொருவரும் கோப்புகள் அல்லது கோப்பகங்களுக்கான குறிப்பிட்ட அணுகல் குழுக்களைக் கொண்டிருக்கலாம்:
- படிக்க (படிக்க - r): ஒரு கோப்பு அல்லது கோப்பகத்தின் உள்ளடக்கங்களைப் பார்க்க அனுமதிக்கிறது.
- எழுது (எழுது - w): ஒரு கோப்பை மாற்றியமைக்க அல்லது கோப்பகத்திற்குள் ஒரு புதிய கோப்பை உருவாக்கும் திறனை வழங்குகிறது. ஒரு கோப்பகத்திற்கு, இது அதிலிருந்து கோப்புகளை நீக்கவும் அனுமதிக்கிறது.
- செயல்படுத்து (செயல்படுத்து - x): கோப்பை இயக்க அனுமதிக்கிறது (அது ஒரு இயங்கக்கூடிய கோப்பாக இருந்தால்) அல்லது கோப்பகத்தை உள்ளிடுகிறது (அது ஒரு கோப்பகமாக இருந்தால்).
லினக்ஸ் குடும்ப அமைப்புகளில், அணுகல் உரிமைகள் 10 எழுத்துகள் கொண்ட ஒரு சரத்தால் குறிப்பிடப்படுகின்றன. முதல் எழுத்து கோப்பு வகையைக் குறிக்கிறது (வழக்கமான கோப்பு, கோப்பகம், முதலியன), மீதமுள்ள ஒன்பது பயனர் குழுக்கள் ஒவ்வொன்றிற்கும் மூன்று எழுத்துகள் கொண்ட மூன்று குழுக்களாகும். புரிந்துகொள்ள, ஒரு உதாரணத்தைக் கருத்தில் கொள்வோம்.
அணுகல் உரிமைகள் -rwxr-xr-- என்பதன் பொருள்:
- முதல் எழுத்து (-) கோப்பு வகையைக் குறிக்கிறது (இந்த விஷயத்தில், ஒரு வழக்கமான கோப்பு).
- உரிமையாளருக்கான மூன்று எழுத்துக்கள் (rwx) உரிமையாளர் படிக்க, எழுத மற்றும் செயல்படுத்த உரிமைகளைக் கொண்டுள்ளார் என்பதைக் காட்டுகின்றன.
- குழுவிற்கான மூன்று எழுத்துக்கள் (rx) குழு உறுப்பினர்கள் படித்து செயல்படுத்தும் உரிமைகளை மட்டுமே கொண்டுள்ளனர் என்பதைக் குறிக்கிறது.
- மற்றவற்றுக்கு மூன்று எழுத்துக்கள் (r--) என்பது மற்ற பயனர்கள் கோப்பை மட்டுமே படிக்க முடியும் என்பதைக் குறிக்கிறது.
chmod கட்டளையைப் பயன்படுத்தி அணுகல் உரிமைகள் அமைக்கப்படுகின்றன , அதன் தொடரியல் பின்வருமாறு:
chmod [options] mode file(s)எங்கே:
- [விருப்பங்கள்] - ஒரு கோப்பகம் மற்றும் அதன் துணை கோப்பகங்களில் அணுகல் உரிமைகளை மீண்டும் மீண்டும் மாற்றுவதற்கான -R போன்ற கூடுதல் அளவுருக்கள்.
- பயன்முறை - எந்த அணுகல் உரிமைகள் யாருக்காக மாற்றப்படுகின்றன என்பதைக் குறிப்பிடும் ஒரு சிறப்பு சரம். பயன்முறையை குறியீடுகள் (r, w, x) மற்றும் பிட்கள் (0 அல்லது 1) மூலம் குறிப்பிடலாம். பயன்முறையின் எண் மதிப்புகளையும் பயன்படுத்தலாம் (அவற்றைப் பற்றி பின்னர் பேசுவோம்)
- கோப்பு(கள்) - மாற்றங்கள் பயன்படுத்தப்படும் கோப்புகள் அல்லது கோப்பகங்கள்.
இந்த பயன்பாடு மிகவும் சக்திவாய்ந்த கருவியாகும், எனவே ஒரு சில அடிப்படை கட்டளைகளை மட்டும் உதாரணமாகப் பார்ப்போம்.
ஒரு கோப்பின் அணுகல் உரிமைகளை மாற்றவும், இதன் மூலம் உரிமையாளருக்கு படிக்க மற்றும் எழுத உரிமைகள் இருக்கும், குழுவிற்கு படிக்க மட்டுமே உரிமைகள் இருக்கும், மற்ற பயனர்களுக்கு எந்த உரிமைகளும் இருக்காது:
chmod u=rw,g=r,o= filenameஒரு கோப்பைப் படிக்கவும் எழுதவும் அனைத்து பயனர்களுக்கும் அணுகல் உரிமைகளை அமைக்கவும்:
chmod a+rw filenameஒரு கோப்பகத்தில் உள்ள அனைத்து கோப்புகள் மற்றும் துணை அடைவுகளுக்கான அணுகல் உரிமைகளை மீண்டும் மீண்டும் மாற்றவும்:
chmod -R u+rwx directoryஅணுகல் உரிமைகளின் எண் பிரதிநிதித்துவம்
எண் பிரதிநிதித்துவத்தில், ஒவ்வொரு பயனர் வகைக்கும் (உரிமையாளர், குழு, மற்றவர்கள்) அதன் சொந்த எண் உள்ளது, மேலும் இந்த எண்களின் சேர்க்கை இறுதி அணுகல் உரிமைகளை அமைக்கிறது. குறியீட்டைப் போலவே, மூன்று உரிமைகளும் ஒவ்வொன்றும் அதன் சொந்த மதிப்பைக் கொண்டுள்ளன, ஆனால் எண்ணில்:
- படிக்க (படிக்க) - மதிப்பு 4
- எழுது (எழுது) - மதிப்பு 2
- செயல்படுத்து (செயல்படுத்து) - மதிப்பு 1
பயனரின் வகையைத் தீர்மானிக்க எண் மதிப்புகளும் பயன்படுத்தப்படுகின்றன:
- கோப்பு உரிமையாளர் (பயனர்) - முதல் இலக்கம்
- உரிமையாளர் குழு (குழு) - இரண்டாவது இலக்கம்
- பிற பயனர்கள் (மற்றவர்கள்) - மூன்றாவது இலக்கம்
எனவே, கோப்பு அணுகல் உரிமைகளின் முழு எண் பிரதிநிதித்துவம் மூன்று இலக்கங்களைக் கொண்டுள்ளது, ஒவ்வொன்றும் ஒரு குறிப்பிட்ட பயனர் வகைக்கான உரிமைகளின் மதிப்புகளின் கூட்டுத்தொகையைக் குறிக்கும். குறியீட்டு பிரதிநிதித்துவத்தில் 10 எழுத்துக்களைப் பயன்படுத்துவதை விட இது ஓரளவு வசதியானது. இந்த விஷயத்தில் மேலாண்மை பின்வருமாறு இருக்கும்:
chmod XYZ fileஇதில் X , Y , மற்றும் Z என்பவை முறையே உரிமையாளர், குழு, மற்றும் பிற பயனர்களுக்கான அணுகல் உரிமைகளைக் குறிக்கும் எண்கள் ஆகும்.
எடுத்துக்காட்டாக, உரிமையாளருக்கு முழு அணுகல் உரிமைகளை (படிக்க, எழுத, மற்றும் செயல்படுத்த) வழங்கவும், குழு மற்றும் பிற பயனர்கள் படித்து செயல்படுத்த மட்டுமே, நீங்கள் கட்டளையைப் பயன்படுத்தலாம்:
chmod 755 fileமற்ற உதாரணங்களைக் கருத்தில் கொள்வோம்:
chmod 700 fileஉரிமையாளருக்கு மட்டுமே படிக்க, எழுத மற்றும் செயல்படுத்த உரிமை உண்டு, அதே நேரத்தில் குழுவிற்கும் பிற பயனர்களுக்கும் அணுகல் உரிமைகள் இல்லை.
chmod 644 fileஉரிமையாளருக்குப் படிக்கவும் எழுதவும் உரிமை உண்டு, அதே நேரத்தில் குழு மற்றும் பிற பயனர்களுக்குப் படிக்க மட்டுமே உரிமை உண்டு.
chmod 751 fileஉரிமையாளருக்கு முழு உரிமைகளும், குழுவிற்குப் படிக்கவும் செயல்படுத்தவும் உரிமைகளும் உள்ளன, மற்ற பயனர்களுக்கு மட்டுமே செயல்படுத்தும் உரிமைகள் உள்ளன.
நாம் முன்னர் குறிப்பிட்டது போல, இந்த கருவி மிகவும் விரிவான செயல்பாட்டைக் கொண்டுள்ளது. சில சந்தர்ப்பங்களில், "உதவி" பிரிவில் கிடைக்கும் விருப்பங்கள் போதுமானதாக இருக்காது:
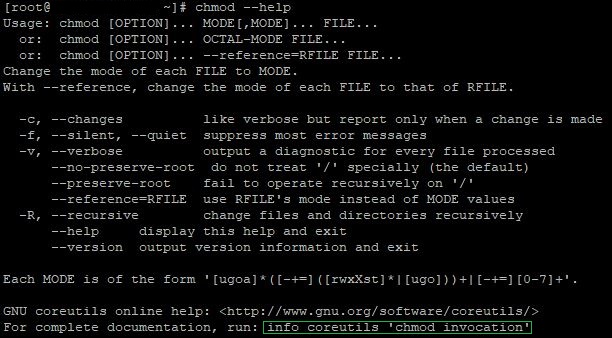
கடைசி வரியைக் கவனியுங்கள். இந்தக் கட்டளையைப் பயன்படுத்துவது, அந்தக் கருவியைப் பற்றிய மேலும் விரிவான ஆவணங்களைத் திறக்கும். நீங்கள் அந்தப் பயன்பாட்டின் அதிகாரப்பூர்வ விக்கிப்பீடியா பக்கத்தையும் பார்வையிடலாம் , அங்கு Chmod பற்றிய விரிவான தகவல்களைக் காணலாம்.
தீர்மானம்
Linux பயனர்களும் அவர்களின் நிர்வாகமும் OS இன் பாதுகாப்பு மற்றும் நிலையான செயல்பாட்டிற்கு மிகவும் முக்கியமானவை. இந்தக் கட்டுரையில், Linux இல் பயனுள்ள பயனர் மற்றும் அணுகல் உரிமைகள் நிர்வாகத்தின் முக்கியத்துவத்தை நாங்கள் எடுத்துரைத்துள்ளோம், பயனர்களை உருவாக்குதல் மற்றும் நிர்வகித்தல், பயனர் குழுக்களுடன் பணிபுரிதல் மற்றும் கோப்புகள் மற்றும் கோப்பகங்களுக்கான அணுகல் உரிமைகளை ஒதுக்குதல் ஆகியவற்றை உள்ளடக்கியது.
