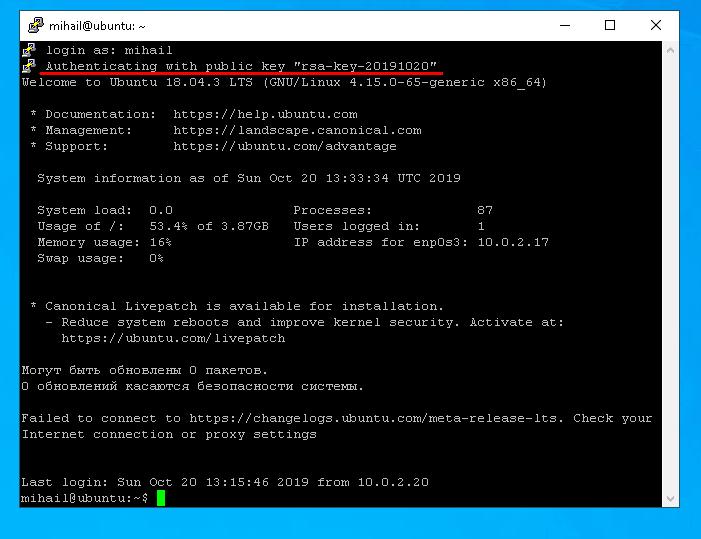
லினக்ஸ் சேவையகத்துடன் இணைவதற்கான முதன்மை வழி SSH நெறிமுறை வழியாகும் . இந்த வகை இணைப்பு பாதுகாப்பானது, ஏனெனில் இதன் மூலம் பரிமாற்றப்படும் அனைத்துத் தரவுகளும் மறைகுறியாக்கம் செய்யப்படுகின்றன. SSH இணைப்பை ஏற்படுத்துவதற்கு , நீங்கள் இணைய விரும்பும் தொலைநிலை சேவையகத்திலும், பயனர் தரப்பில் கிளையன்ட்டிலும் அதை உள்ளமைக்க வேண்டும். SSH இணைப்புக்காக ஏராளமான மென்பொருள்கள் உள்ளன. லினக்ஸைப் பொறுத்தவரை, OpenSSH தொகுப்பு மிகவும் பிரபலமானது, மேலும் விண்டோஸிற்கு மக்கள் பெரும்பாலும் PuTTY-ஐப் பயன்படுத்துகின்றனர்.
உதாரணமாக உபுண்டு சர்வர் 18.04 ஐப் பயன்படுத்தி சர்வர் உள்ளமைவை கூர்ந்து கவனிப்போம், பின்னர் லினக்ஸ் மற்றும் விண்டோஸிலிருந்து சர்வருடன் இணைக்க முயற்சிப்போம்.
நாம் செய்யும் அனைத்தும் ஒரு சாதாரண பயனரின் கணக்கிலிருந்தே செய்யப்படும். இந்தச் சூழலில், நாம் “ mihail ” என்ற பயனரை உருவாக்கியுள்ளோம், மேலும் “ root ” கணக்கு இயல்பாகவே முடக்கப்பட்டுள்ளது.
சேவையக பக்க அமைப்பு
இந்த கட்டளையை இயக்கும் தொகுப்பை அமைக்கவும்:
sudo apt install openssh-server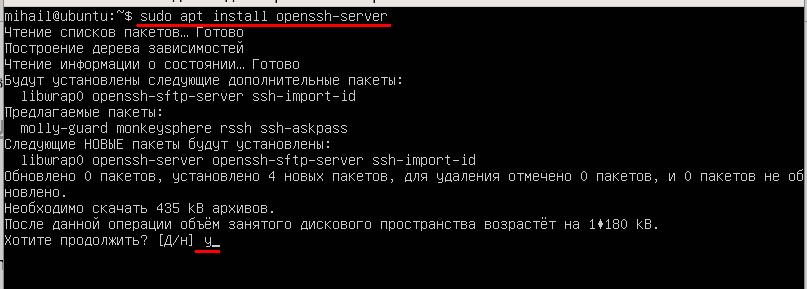
நிறுவல் முடிந்ததும், சேவை இயங்குவதை உறுதிசெய்து கொள்ளுங்கள். இந்த கட்டளையைப் பயன்படுத்தவும்:
systemctl status sshd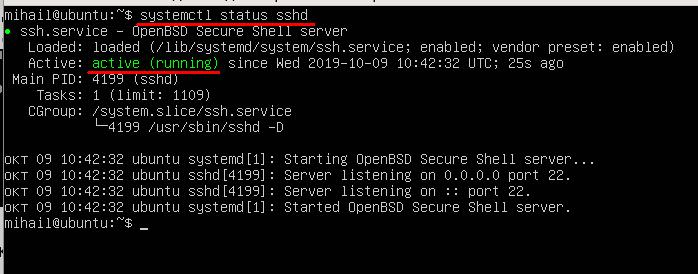
“ செயலில் உள்ளது (இயங்குகிறது) ” என்ற நிலை, சேவை இயக்கப்பட்டு சாதாரணமாக இயங்குகிறது என்பதைக் குறிக்கிறது.
ஃபயர்வால் உள்வரும் இணைப்புகளைத் தடுப்பதைத் தவிர்க்க, அதை முடக்குவதை உறுதிப்படுத்திக் கொள்ளுங்கள், ஏனெனில் இந்தக் கட்டுரையில் நாம் நெட்வொர்க் ஃபயர்வாலை உள்ளமைக்கப் போவதில்லை.
இந்த கட்டளையைப் பயன்படுத்தவும்:
sudo ufw disable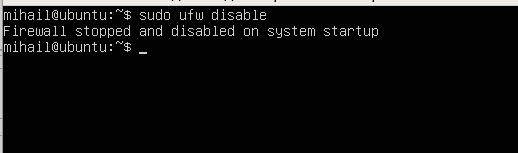
இந்த கட்டத்தில் நீங்கள் ஏற்கனவே சேவையகத்துடன் இணைக்க முடியும். இயல்புநிலை அமைப்புகளுடன் சேவையகம் கடவுச்சொல் அடிப்படையிலான அங்கீகாரத்துடன் நிலையான போர்ட் 22 உடன் இணைப்பை அனுமதிக்கிறது.
லினக்ஸிலிருந்து SSH இணைப்பு
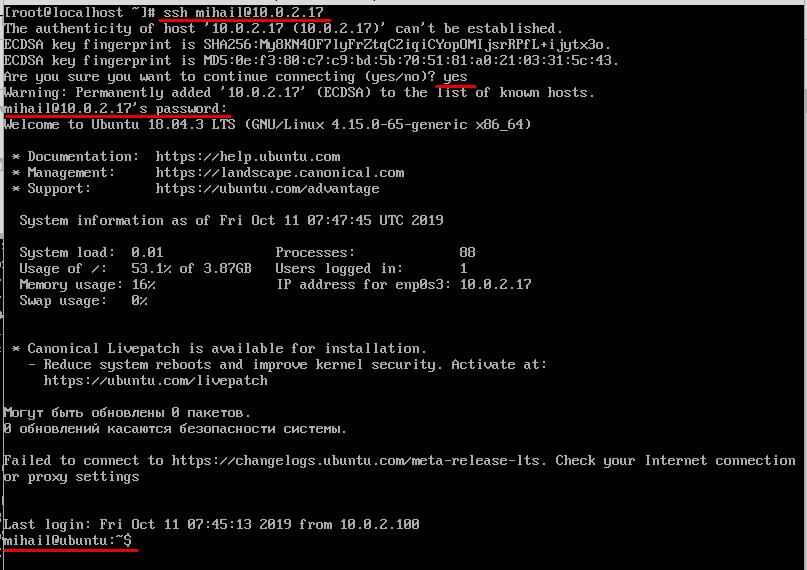
ஒரு விதியாக, OpenSSH கிளையன்ட் இயல்பாகவே Linux இல் நிறுவப்பட்டிருக்கும், மேலும் கூடுதல் கைமுறை உள்ளமைவு தேவையில்லை. ssh கட்டளையின் உதவியுடன் முனையத்திலிருந்து இணைப்பை நிறுவ முடியும். இந்த விஷயத்தில் அளவுருக்கள் தொலை சேவையகத்தின் பயனர்பெயர் மற்றும் IP முகவரியாக இருக்கும். உதாரணமாக நாங்கள் பயன்படுத்தும் எங்கள் சோதனை சேவையகத்தில் “mihail” என்ற ஒரே ஒரு கணக்கு மட்டுமே உள்ளது, எனவே இதைப் பயன்படுத்துவோம்.
ssh [email protected]முதல் இணைப்பின்போது, சேவையகத்தின் பொதுத் திறவுகோலைத் தரவுத்தளத்தில் சேர்ப்பதை நீங்கள் உறுதிப்படுத்த வேண்டும், எனவே “ ஆம் ” எனப் பதிலளிக்கவும். அதன் பிறகு நீங்கள் கடவுச்சொல்லை உள்ளிடலாம். இணைப்பு வெற்றிகரமாக ஏற்பட்டால், சேவையகத்தின் கட்டளை வரியிலிருந்து ஒரு வரவேற்புச் செய்தியைக் காண்பீர்கள். இப்போது அனைத்துக் கட்டளைகளும் தொலைநிலை சேவையகத்திலேயே செயல்படுத்தப்படும்.
விண்டோஸிலிருந்து SSH
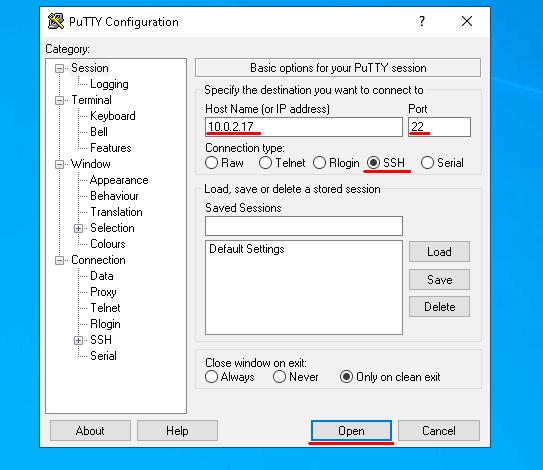
Putty-ஐத் திறந்து இணைப்பு அளவுருக்களை அமைக்கவும். “ இணைப்பு வகை” (Connection type ) சுவிட்ச் SSH- க்கு மாற்றப்பட்டுள்ளதா என்பதை உறுதிப்படுத்தவும் . “ ஹோஸ்ட் பெயர்” (Host Name ) புலத்தில் IP முகவரியையும் , “ போர்ட் ” (Port) புலத்தில் இயல்புநிலை மதிப்பான 22-ஐயும் உள்ளிட்டு, “திற” ( Open ) என்பதைக் கிளிக் செய்யவும்.
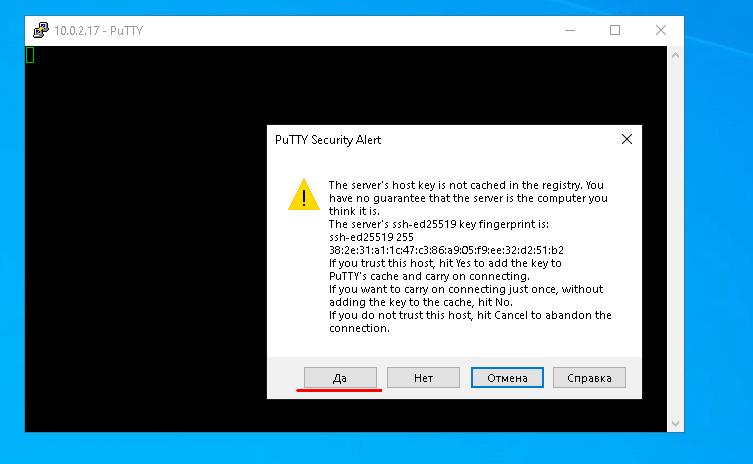
முதல் இணைப்பின்போது, இந்தச் சேவையகத்தை நீங்கள் நம்புகிறீர்களா என்பதை உறுதிப்படுத்த புட்டி உங்களிடம் கேட்கும், எனவே “ ஆம் ” என்பதைக் கிளிக் செய்யவும்.
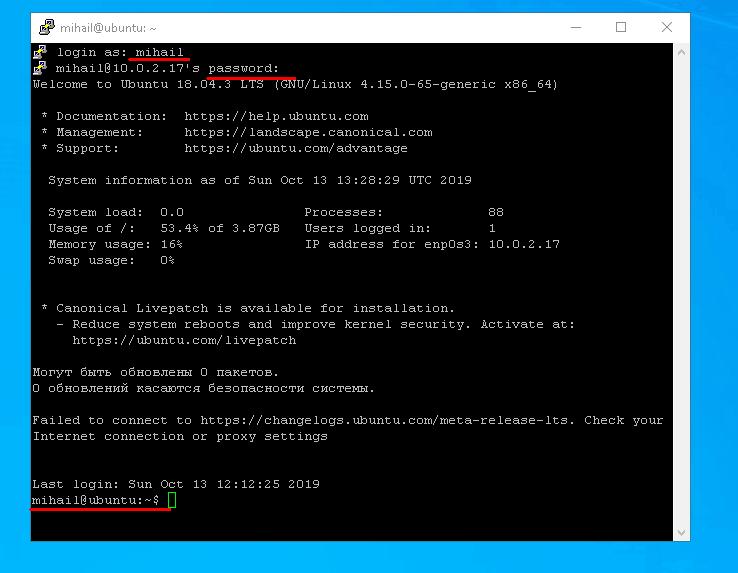
நீங்கள் உள்நுழைவு மற்றும் கடவுச்சொல்லை உள்ளிட்ட பிறகு, தொலை சேவையகத்தின் கட்டளை வரியைக் காண்பீர்கள்.
சாவி மூலம் அங்கீகாரம். பாதுகாப்பு அளவை அதிகரித்தல்.
ஒரு கிளையன்ட் SSH வழியாக சர்வருடன் பாதுகாப்பான இணைப்பை ஏற்படுத்த முயற்சிக்கும்போது, இணைப்பை அனுமதிப்பதற்கு முன் சர்வர் கிளையண்டை அங்கீகரிக்க (சரிபார்க்க) கோருகிறது. முன்பு குறிப்பிட்டது போல, கடவுச்சொல் அடிப்படையிலான அங்கீகாரம் பொதுவாக இயல்புநிலையாகவே பயன்படுத்தப்படுகிறது. இது வலுவான பாதுகாப்பை வழங்காது, ஏனெனில் அதை வலுக்கட்டாயமாக செயல்படுத்த எப்போதும் ஒரு வழி இருக்கிறது. மேலும், ஸ்கிரிப்ட்களைப் பயன்படுத்தி SSH இணைப்புகளுக்கு கடவுச்சொல் அங்கீகாரம் பொருந்தாது.
இந்த வகையான பணிகளுக்கு, விசை மூலம் ஒரு சிறப்பு அங்கீகார முறை உள்ளது. முக்கிய விஷயம் என்னவென்றால், கிளையன்ட் தனிப்பட்ட மற்றும் பொது விசைகளை உருவாக்கி, பின்னர் பொது விசை சேவையகத்திற்கு அனுப்பப்படும். அதன் பிறகு, சேவையகத்துடன் இணைக்க கடவுச்சொல் தேவையில்லை, ஏனெனில் அங்கீகாரம் பொது மற்றும் தனியார் கிளையன்ட் விசைகளின் அடிப்படையில் நடத்தப்படுகிறது. நல்ல அளவிலான பாதுகாப்பை வழங்க, தனிப்பட்ட விசைக்கான அணுகல் கட்டுப்படுத்தப்பட வேண்டும். தனிப்பட்ட விசை கிளையண்டின் பக்கத்தில் சேமிக்கப்பட்டு நெட்வொர்க் வழியாக மாற்றப்படாததால், இந்த முறை மிகவும் பாதுகாப்பானது என்று நம்பப்படுகிறது.
லினக்ஸில் விசை மூலம் அங்கீகாரம்
ssh-keygen பயன்பாட்டு மென்பொருளைப் பயன்படுத்தி கிளையண்டில் பொது மற்றும் தனியார் விசைகளை உருவாக்குவோம். கூடுதல் பாதுகாப்பிற்காக, தனிப்பட்ட விசைக்கான பாதையை மாற்றவும், கடவுச்சொல்லை உள்ளிடவும் கருவி பரிந்துரைக்கும். எல்லா கோரிக்கைகளிலும் Enter ஐ அழுத்துவதன் மூலம் எல்லா அளவுருக்களையும் முன்னிருப்பாக விட்டுவிடுங்கள்.
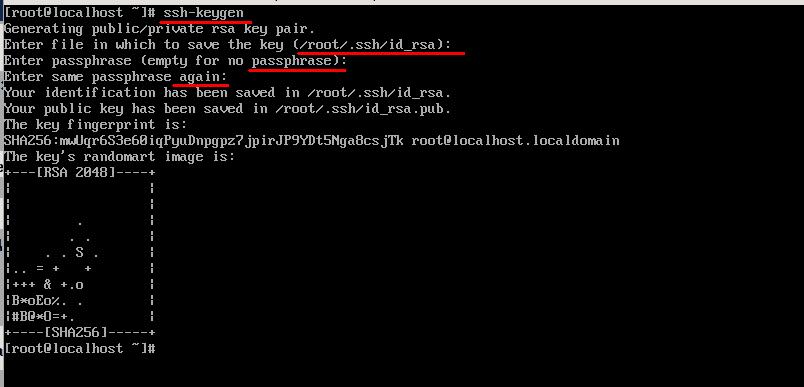
இதன் விளைவாக, முகப்பு அடைவில் உள்ள .ssh கோப்புறையில் , முறையே தனிப்பட்ட மற்றும் பொதுச் சாவிகளைக் கொண்ட id_rsa மற்றும் id_rsa.pub என்ற இரண்டு கோப்புகள் உருவாக்கப்பட்டிருப்பதைக் காண்பீர்கள் .
அதற்குப் பிறகு, நீங்கள் பப்ளிக் கீயை சர்வருக்கு அனுப்ப வேண்டும். அதைச் செய்ய, “ id_rsa.pub ” கோப்பின் உள்ளடக்கத்தை சர்வரில் உள்ள “ ~/.ssh/authorized_keys ” கோப்பிற்கு நகலெடுக்கவும். “ ssh-copy-id ” கருவியின் உதவியுடன் மிக எளிமையான வழியில் செல்வோம். சாதாரண இணைப்பைப் போலவே, சர்வரின் லாகின் மற்றும் ஐபி முகவரியை உள்ளிடவும். நீங்கள் கடவுச்சொல்லை உள்ளிட்ட பிறகு, கிளையண்டின் பப்ளிக் கீ தானாகவே சர்வருக்கு நகலெடுக்கப்படும். இந்தக் கட்டளையை இயக்கவும்:
ssh-copy-id [email protected]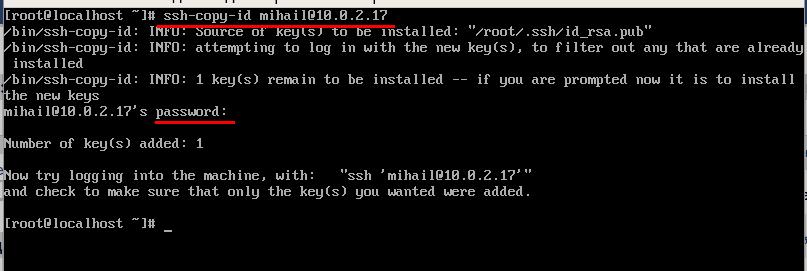
நீங்கள் இதையெல்லாம் செய்த பிறகு, சேவையகம் இனி கடவுச்சொல்லை உள்ளிட வேண்டிய அவசியமில்லை.
Windows இல் விசை மூலம் அங்கீகாரம்
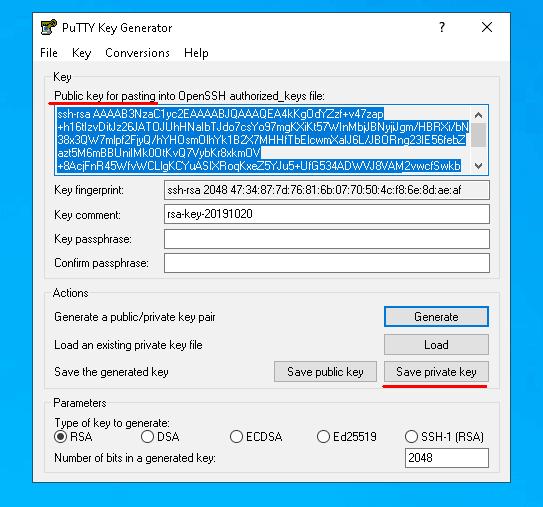
PUTTYGEN-ஐத் திறந்து , “ உருவாக்கு” (Generate ) என்பதைக் கிளிக் செய்யவும் . சாவிகளை உருவாக்குவதற்கு, உங்கள் மவுஸைத் திரையின் மீது நகர்த்தினால் மட்டும் போதும், அந்தக் கருவி தானாகவே சாவிகளைத் தோராயமாக உருவாக்கும்.
சாவிகள் உருவாக்கப்பட்ட பிறகு, “ தனிப்பட்ட சாவியைச் சேமி” (Save private key ) என்பதைக் கிளிக் செய்து , அதை உங்கள் வட்டில் உள்ள தனிப்பட்ட சாவி கோப்பில் சேமிக்கவும். நீங்கள் விரும்பும் எந்தப் பாதையையும் அமைக்கலாம், ஆனால் சிறிது நேரம் கழித்து நீங்கள் அதை புட்டியில் (Putty) குறிப்பிட வேண்டியிருக்கும். பிறகு, சாளரத்தின் மேலிருந்து பொதுச் சாவியை (public key) நகலெடுக்கவும்.
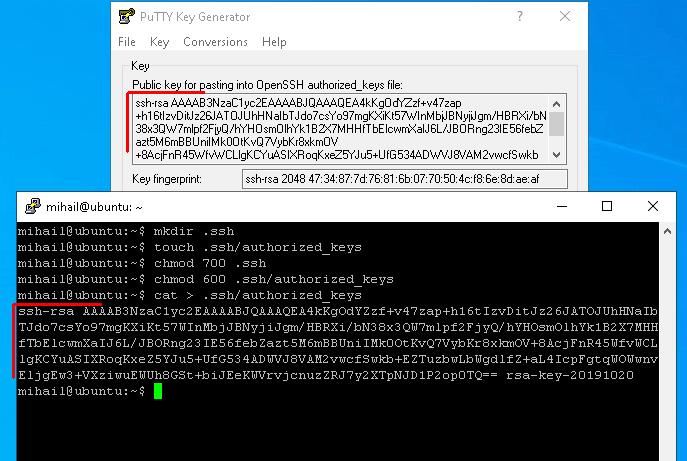
பப்ளிக் கீயை டெர்மினலில் நகலெடுப்பதன் மூலம் அதை அனுப்பிவிடலாம். புட்டியைத் திறந்து வழக்கம் போல் சர்வரில் இணையுங்கள். இப்போது “ .ssh/authorized_keys ” என்ற கோப்பை உருவாக்கி, மற்ற பயனர்கள் அதை அணுகுவதைத் தடுப்போம், இதன் மூலம் அது உருவாக்கியவருக்கு மட்டுமே கிடைக்கும்.
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
கோப்பை உருவாக்கிய பிறகு, கிளையண்டின் பொது விசையை அதில் வைக்கவும். முந்தைய கட்டத்தில் பொது விசையை கிளிப்போர்டுக்கு நகலெடுத்தோம். கிளிப்போர்டுக்குள் உள்ளதை கோப்பில் பதிவு செய்ய cat கட்டளை மற்றும் வெளியீட்டு திசைதிருப்பலைப் பயன்படுத்தவும்.
cat > .ssh/authorized_keysகட்டளையை உள்ளிட்ட பிறகு, டெர்மினல் சாளரத்தில் வலது மவுஸ் பொத்தானைக் கிளிக் செய்து, கிளிப்போர்டில் உள்ளதை ஒட்டவும். உள்ளீட்டை உறுதிப்படுத்த, “ Ctrl+D ” குறுக்குவழியை அழுத்தி, சேவையகத்திலிருந்து துண்டிக்கவும்.
இப்போது புட்டியில் உள்ள தனிப்பட்ட விசைக்கான பாதையைக் குறிப்பிட்டு மீண்டும் சேவையகத்துடன் இணைப்போம்.
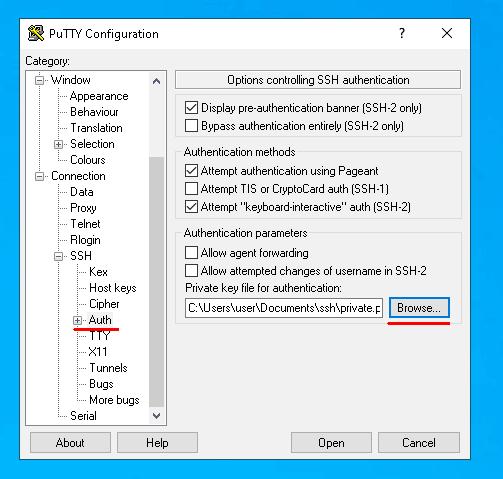
இனிமேல், சேவையகத்துடன் இணைக்க நீங்கள் பயனர்பெயரை மட்டுமே உள்ளிட வேண்டும். சரியான தனிப்பட்ட விசை இல்லாத மற்றொரு சாதனத்திலிருந்து சேவையகத்துடன் இணைக்க முயற்சிக்கிறீர்கள் என்றால், சேவையகம் கடவுச்சொல்லைக் கோரும். விசை அடிப்படையிலான அங்கீகாரம் அமைக்கப்பட்ட பிறகு, கடவுச்சொல் மூலம் அணுகலை நீங்கள் மறுக்கலாம்.