Marka aad la kulanto wax dhibaato ah oo ku saabsan waxqabadka server-kaaga, waxa ugu horreeya ee aad rabto inaad sameyso waa inaad hubiso diiwaannadaada Linux . Diiwaanka nidaamka, waxaad ka heli kartaa farriimo waxtar leh oo ku saabsan ogaanshaha qaybaha kala duwan ee nidaamka hawlgalka sida kernel ama adeegyo kala duwan, markaa waxaad u badan tahay inaad halkaas ka heli doonto sababta cilladda.
Farriin kasta oo ku jirta diiwaanka waxaa loo soo saaray natiijada dhacdooyinka qaarkood ee nidaamka qalliinka: laga bilaabo adeegsadaha, oggolaanshaha adeegga xidhidh ama guul-darrida codsiga. Dhacdooyinkani waxay leeyihiin mudnaano kala duwan iyadoo ku xiran hadba sida ay u daran yihiin. Waxaa jira noocyada soo socda ee dhacdooyinka Linux:
emerg- guuldarada, mudnaanta ugu sareysa;alert- digniin degdeg ah;crit- dhacdo halis ah;err- qalad caadi ah;warn- digniin caadi ah;notice- ogeysiis;info- fariinta macluumaadka;debug- macluumaadka qaladka;
Waqtigan xaadirka ah, adeegyada ugu muhiimsan ee ururinta diiwaannada ee Linux waa rsyslog iyo systemd-journald . Waxay la socdaan inta badan xirmooyinka qaybinta casriga ah waxayna si madax-bannaan u shaqeeyaan.
Qoraalka
Diiwaanada adeeggan waxay ku yaalliin galka " /var/log/ " qaab faylal qoraal oo caadi ah. Farriimaha diiwaanka waxaa lagu dhejiyaa faylal kala duwan iyadoo ku xiran nooca dhacdada. Tusaale ahaan, " /var/log/auth.log " waxay ka kooban tahay macluumaad ku saabsan oggolaanshaha isticmaaleyaasha ee nidaamka, " /var/log/kern.log " waxay ka kooban tahay farriimo kernel ah. Magacyada faylasha way kala duwanaan karaan xirmooyinka qaybinta, marka aan eegno faylka habaynta si aan u helno fikradda ah meesha " /etc/rsyslog.d/50-default.conf " ay ku taal.
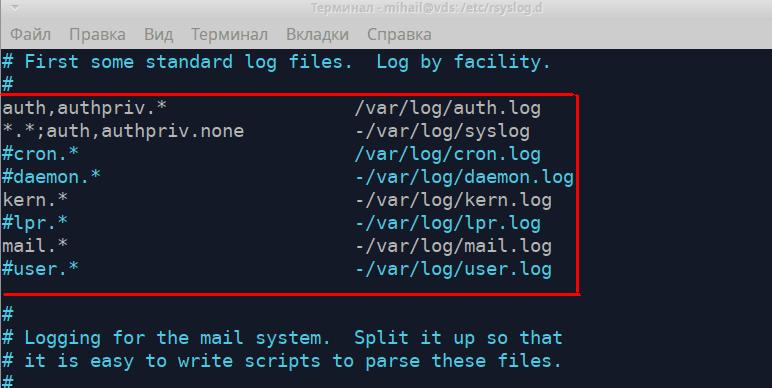
Xeerarkan waxay muujinayaan faylka ku jira nooc kasta oo fariimaha diiwaanka ah. Qaybta bidix waxay muujinaysaa nooca fariinta foomka soo socda ee " [Isha].[Mudnaanta] " qaybta midigna waxay muujinaysaa magaca faylka diiwaanka. Inta la qorayo nooca fariinta " * " waxaa lagu dari karaa. Waxay la macno tahay qiimo madhan ama " midna " oo ka saaraya liiska. Aan si dhow u eegno labada xeer ee ugu horreeya.
“auth,authpriv.* /var/log/auth.log”
“*.*;auth,authpriv.none -/var/log/syslog”
Xeerka koowaad wuxuu ka dhigan yahay in dhammaan fariimaha laga helo habka oggolaanshaha lagu duubi doono faylka " /var/log/auth.log ". Dhammaan isku dayada oggolaanshaha (labadaba way guuleystaan iyo kuwa aan guuleysan) waxaa lagu diiwaan gelin doonaa faylkan. Xeerka labaad wuxuu tilmaamayaa in dhammaan fariimaha marka laga reebo kuwa la xiriira oggolaanshaha lagu duubi doono faylka " /var/log/syslog ". Labadan faylal badanaa waa kuwa ugu caansan. Xeerarka soo socda waxay qeexayaan waddada loo maro kaydinta diiwaannada kernel-ka " kern.* " iyo diiwaannada adeegga boostada " mail.* "
Faylasha diiwaanka waxaa lagu furi karaa iyadoo la kaashanayo tifaftire kasta oo qoraal ah, sida less , cat , dabada . Aan furno faylka " /var/log/auth.log " .
less /var/log/auth.log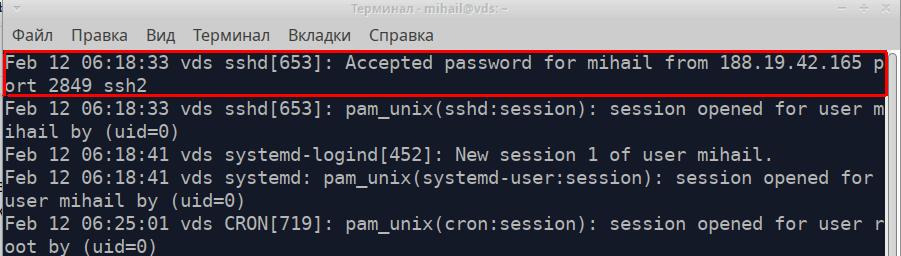
Sadar kasta oo faylka ah waa fariin gaar ah oo laga helay codsiga ama adeegga. Dhammaan fariimaha iyada oo aan loo eegin halka ay ka yimaadeen waxay leeyihiin hal qaab waxayna ka kooban yihiin 5 qaybood. Aynu tusaale ahaan u soo qaadanno farriinta la iftiimiyay ee sawirka.
- Wakhtiga fariinta - "Febraayo 12 06:18:33"
- Magaca kumbuyuutarka fariinta soo diray - "vds"
- Magaca codsiga ama adeegga fariinta soo diray - "sshd"
- Aqoonsiga habraaca - [653]
- Qoraalka fariinta - "Sirta la aqbalay ee mihail ka 188.19.42.165 dekedda 2849 ssh2"
Tani waxay tusaale u ahayd xidhiidhka guulaystay ee SSH.
Oo waa kan sida isku daygii galitaanka ee aan lagu guulaysan uu u ekaado:
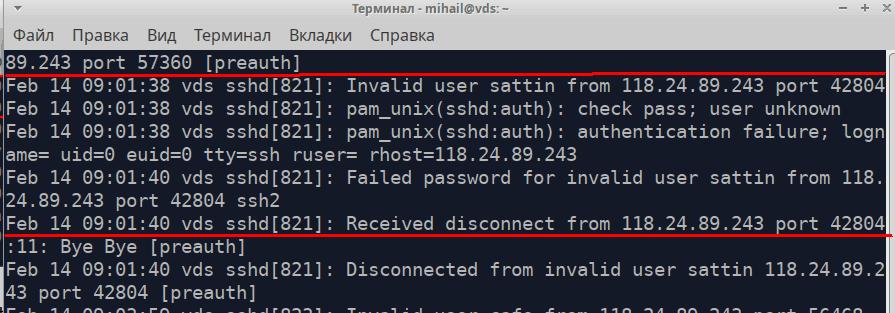
Faylkan waxa kale oo uu diiwaan geliyaa amarrada rukhsad sare leh
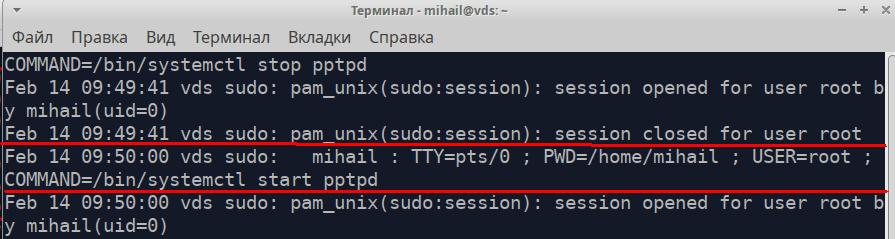
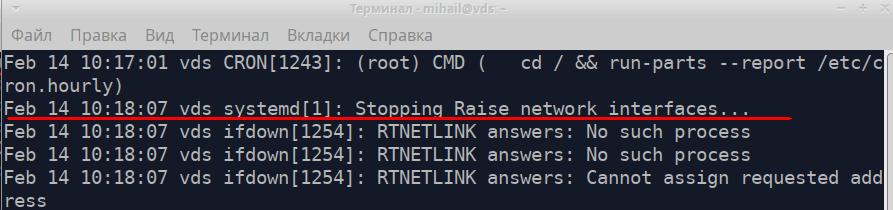
Aan furno faylka /var/log/syslog
Farriinta la iftiimiyay ee ku taal shaashadda waa fariinta ku saabsan xiritaanka interface interface.
Si aad u raadiso macluumaadka iyada oo loo marayo faylasha qoraalka dheer, isticmaal grep utility. Waxaad ka heli kartaa dhammaan fariimaha laga helo adeegga pptpd faylka " /var/log/syslog ".
grep 'pptpd' /var/log/syslog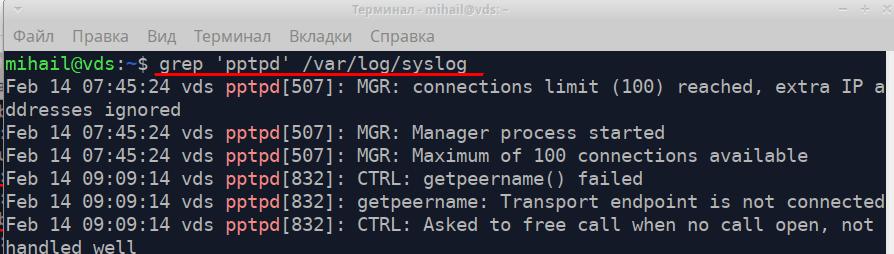
Inta lagu jiro baaritaanka waxaad isticmaali kartaa qalabka dabada kaasoo soo bandhigi kara dhowr sadar oo ugu dambeeya faylasha. Taliska " tail -f /var/log/syslog " wuxuu kuu ogolaanayaa inaad daawato diiwaanka duubista waqtiga dhabta ah.
Adeegga rsyslog waa mid aad u dabacsan oo awood badan. Waxaa loo isticmaali karaa in lagu gurto diiwaannada nidaamyada maxalliga ah iyo sidoo kale heerka ganacsiga. Waxaad ka heli kartaa dukumeentiyo dhammaystiran bogga rasmiga ah https://www.rsyslog.com/
Logs rotation gudaha Linux
Diiwaanka diiwaanka ayaa si joogto ah u dhacaya, sidaa darteed cabbirka faylasha ayaa si joogto ah u koraya. Habka wareegga wuxuu hubiyaa in si toos ah loo kaydiyo diiwaannada hore iyo abuurista faylal cusub. Iyada oo ku xidhan xeerarka, waxay dhici kartaa maalin kasta, toddobaadle, bille ama xadka cabbirka. Marka la sameeyo diiwaanno cusub, kuwa hore waxaa si fudud loo tirtiri karaa ama loogu diri karaa emayl. Wareegga diiwaanka waxaa sameeya utility logrotate . Waxaad ka heli kartaa habaynta ugu weyn faylka " /etc/logrotate.conf ". Waxyaabaha ku jira faylasha waxaa sidoo kale lagu farsameeyaa faylka " /etc/logrotate.d/ ".
Xeerarka cusub waxaa lagu geli karaa faylka habaynta ugu weyn. Si kastaba ha ahaatee, waxaa ugu wanaagsan in la sameeyo fayl gooni ah oo ku jira " /etc/logrotate.d/ ". Sida caadiga ah, waxaa jira dhowr faylal oo ku jira buuggan.
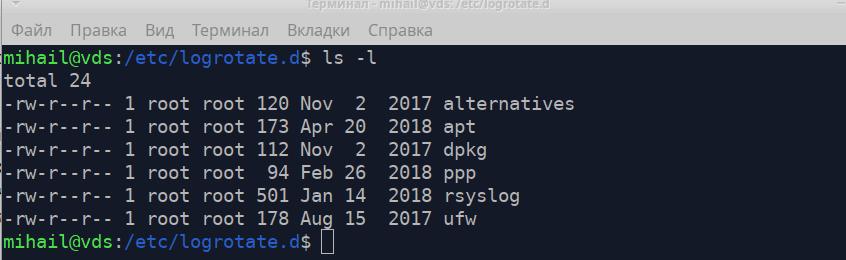
Aan eegno faylka " /etc/logrotate.d/rsyslog " kaas oo ka kooban xeerarka wareegga ee diiwaannada adeegga rsyslog.
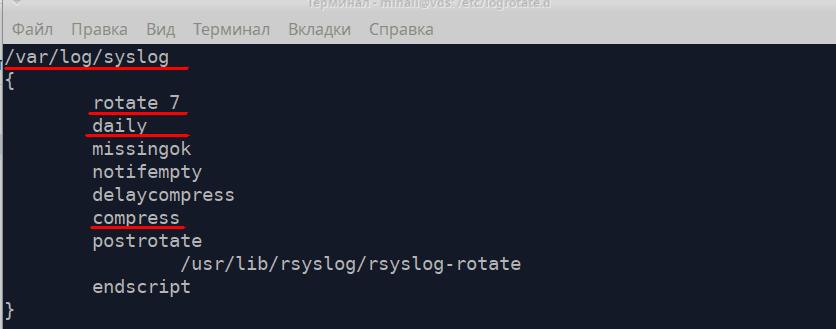
Marka hore, sharcigu waa inuu ka kooban yahay dariiqa loo maro faylka log ka bacdina u tag dhammaan tilmaamaha ku jira xargaha qaloocan.
- wareeji 7 tirada faylasha la hayo - 7
- maalin kasta - samee fayl cusub maalin kasta
- ku cadaadi - cadaadi oo kaydi faylal duug ah
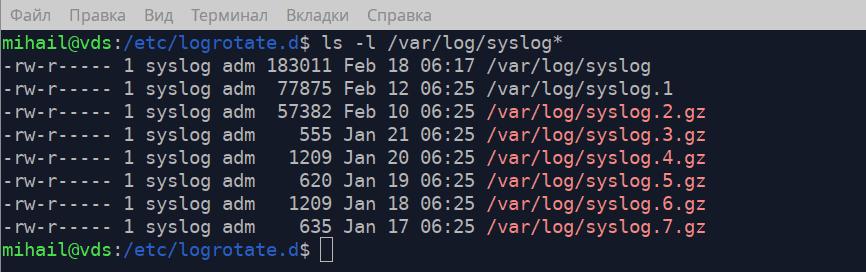
Waxaad ka arki kartaa shaashadda in faylka " /var/log/ " ay ku jiraan diiwaanka ugu weyn " syslog " iyo 7 kayd, taas oo la jaanqaadaysa xeerarka ku jira faylka qaabeynta.
Waxaad ka heli kartaa sharraxaad faahfaahsan oo ku saabsan logrotate buug-gacmeedka, adoo fulinaya amarka " man logrotate ".
Ururinta diiwaannada Linux - joornaal
Adeegga ururinta diiwaanka systemd-journald waa qayb ka mid ah nidaamka bilowga ah ee systemd . Faylasha diiwaanka Linux waxaa lagu kaydiyaa " /var/log/journal/ " qaab gaar ah waxaana lagu furi karaa iyadoo la kaashanayo utility journalctl . Qaabka diiwaanka waa isku mid sida rsyslog.
Joornaalka amarka oo aan lahayn astaamo ayaa muujinaya dhammaan diiwaannada laakiin kuma habboona diiwaannada waaweyn. Aan eegno qaar ka mid ah xulashooyinka adeeggan.
journalctl -b- tus dhammaan diiwaannada tan iyo bilowgii u dambeeyayjournalctl -S "2020-02-17 12:00" -U "2020-02-17 12:10"- Muuji rikoorka waqti go'an gudahoodajournalctl -u pptpd- muuji diiwaannada adeeg gaar ahjournalctl -k- muuji fariimaha kernel-kajournalctl -p err- Muuji fariimaha mudnaan gaar ah, farriimaha mudnaanta sare leh kiiskanjournalctl -f- Muuji fariimaha wakhtiga dhabta ah
Si aad u hesho dabacsanaan wanaagsan waxaad isku dari kartaa xulashooyinkan. Aan tusno dhammaan khaladaadka adeegga pptpd.
journalctl -u pptpd -p err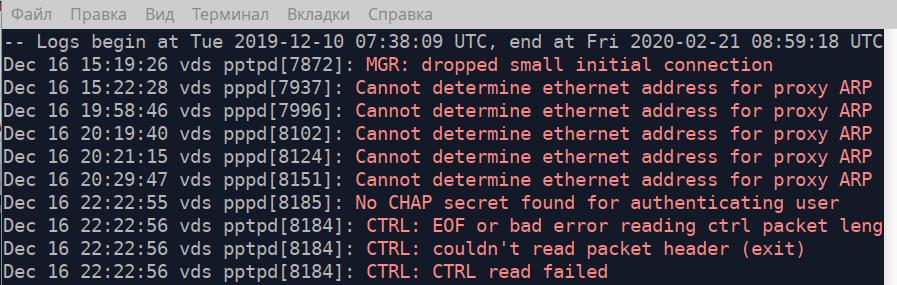
Haddii aad qeexdo waddada loo maro faylka la fulin karo sifo ahaan, adeeggu wuxuu tusi doonaa dhammaan fariimaha uu diray faylkan. Aan tusno dhammaan fariimaha uu diray faylka " /usr/bin/sudo " tan iyo 04:15 Febraayo 18, 2020. Dhab ahaantii, waxay muujin doontaa dhammaan amarrada la fuliyay iyadoo la raacayo oggolaansho sare.
journalctl -S "2020-02-18 04:15" /usr/bin/sudo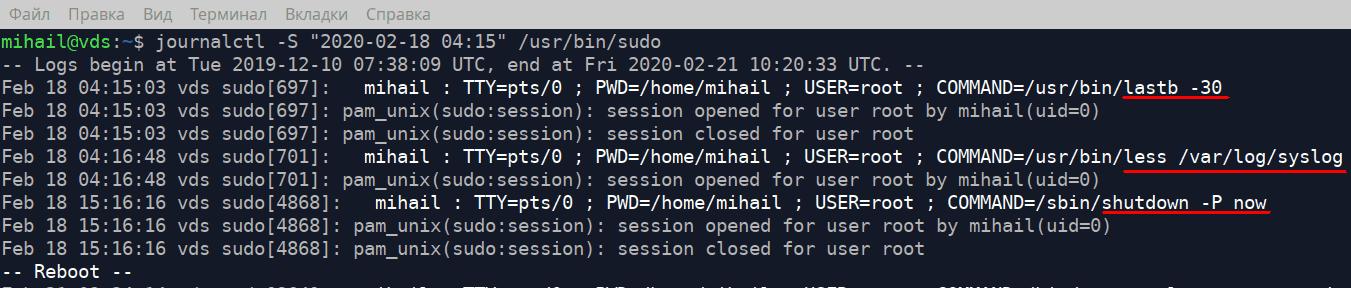
Si aad u ogaato inta ay le'egtahay faylasha log space-ka ee ay qaadanayaan si ay u fuliyaan amarkan soo socda
journalctl --disk-usageSi loo xaddido galka log-ga 1Gb fuli amarkan soo socda
journalctl --vacuum-size=1GFuritaanka faylasha binary
Hadda aan eegno faylal gaar ah oo ku jira faylka " /var/log/ " halkaas oo dhammaan isku dayada galitaanka lagu kaydiyo. Faylashani waa binary waxaana lagu furi karaa barnaamijyo gaar ah oo keliya.
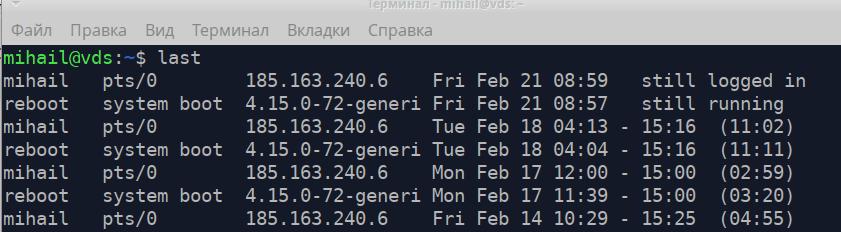
/var/log/wtmp waxay ka kooban tahay macluumaad ku saabsan isku dayada guusha leh ee gelitaanka. Isticmaal utility-kii ugu dambeeyay si aad u furto.
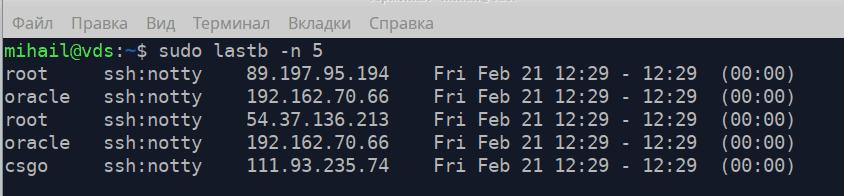
/var/log/btmp - wuxuu ka kooban yahay dhammaan isku daygii gelitaanka ee fashilmay. Waxaa lagu furi karaa lastb oo leh rukhsado horumarsan. Attribute -n waxay qeexeysaa tirada xariiqyada laga soo bandhigay dhammaadka faylka.
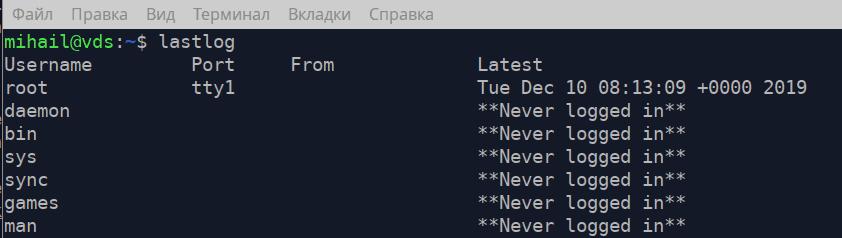
/var/log/lastlog - waxaa ku jira waqtiga ficilka galitaanka ugu dambeeya ee diiwaanka akoon kasta. Waxaa lagu furi karaa lastlog