


Ichi chinyorwa chinotsanangura zvakadzama maitiro ekumisikidza Wireguard VPN pane yako server. Inogona kunge iri chaiyo kana yakavanzika server - hazvina basa zvakanyanya.
Iyi VPN Wireguard setup guide yakagadzirirwa vashandisi vasina ruzivo rwakawanda, saka matanho ese achave akatsanangurwa uye achiteverwa nemifananidzo.
Traffic inopfuura nemugero redu ichave yakavharidzirwa, uye Internet icharatidza IP kero yeVPN server yedu, kwete kero yemupi watinowana nawo network.
Zvinofungidzirwa kuti watova neVPS. Kana usina, unogona kuitenga kubva kwatiri.
Tichaisa sisitimu yekushandisa yeUbuntu 22.04 paseva yedu. Kana uine sevha ine OS yakasiyana, unogona kuiisa zvakare nyore nyore uchitevera mirairo.
Saka, sevha ine Ubuntu 22.04 OS yagadzirira, ikozvino tava kubatana nayo kuburikidza neSSH. Kana kamwe kamwe usati wamboona iyi protocol kare, ipapo chinyorwa umo maitiro aya anotsanangurwa zvakadzama chichakubatsira. Ndima yechipiri yechinyorwa ndeyeLinux OS, yechitatu ndeyeWindows OS.
Gadzirisa Wireguard server
Mushure mekubatana kwakabudirira, ini ndichanyora mirairo mishoma uye tsananguro yezvavanoburitsa kuti vanzwisise maitiro:
Isu tinovandudza rondedzero yemapakeji mumatura
apt updateKuvandudzwa kwemapakeji pachavo
apt upgrade -yIsa iyo wireguard package
apt install -y wireguardKugadzirisa kwedu kuchachengetwa mu /etc/wireguard/dhairekitori, tinoda kuisa dhairekitori:
cd /etc/wireguard/Tichada kiyi yeruzhinji neyakavanzika yeserver yedu. Isu tichaagadzira mushure mekuisa kodzero dzakaringana pakugadzira mafaera nemadhairekitori nemirairo:
umask 077
wg genkey > privatekey
wg pubkey < privatekey > publickey
Zvino isu tinoseta kodzero dzekiyi yakavanzika:
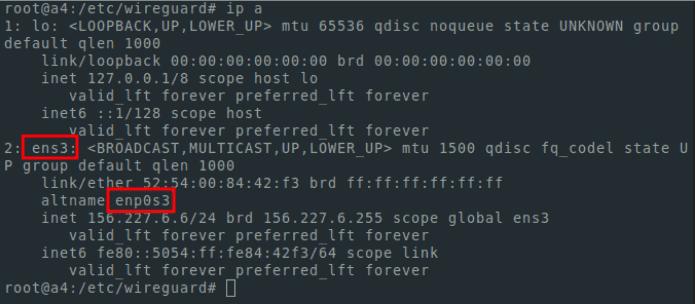
chmod 600 privatekeyTisati tagadzira iyo faira yekumisikidza, tinoda zita retiweki yedu interface. Kuti uzviwane, shandisa murairo:
ip aTinoda iyo interface ine IP kero inoshandiswa kune iripo ikozvino. Pamwe ichanzi ens3 kwauri, asi panogona kunge paine rimwe zita.
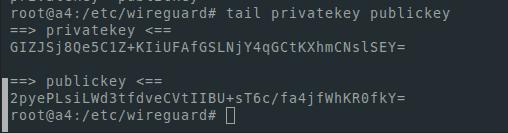
Tichadawo kiyi yeruzhinji neyakavanzika. Kuvaratidza ndinoshandisa muswe
tail privatekey publickeyZvinoita seizvi:
Pakugadzirisa, unogona kushandisa chero Linux text editor . Ini ndichashandisa nano. Kuti uiise unofanira kumhanyisa murairo:
apt install -y nanoIsu tinogadzirisa iyo configuration file:
nano /etc/wireguard/wg0.confchitsamba
kuitira kuchengetedza faira isu tinoshandisa iyo ctrl + o bhatani musanganiswa
yekubuda - ctrl+x
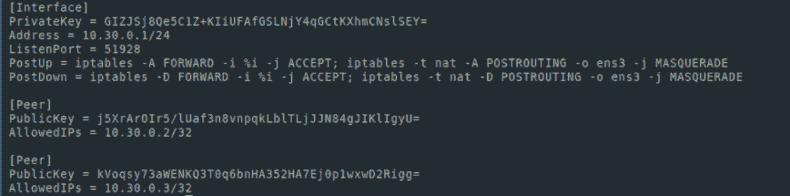
Inofanira kutarisa seyiyi:
[Interface]
PrivateKey = [ your private key ]
Address = 10.30.0.1/24
ListenPort = 51928
PostUp = iptables -A FORWARD -i %i -j ACCEPT; iptables -t nat -A POSTROUTING -o [ interface name ] -j MASQUERADE
PostDown = iptables -D FORWARD -i %i -j ACCEPT; iptables -t nat -D POSTROUTING -o [ interface name ] -j MASQUERADE
Munyaya yangu zvinoita seizvi
Isu tinobatidza ip kutumira
echo "net.ipv4.ip_forward=1" >> /etc/sysctl.conf
sysctl -p
Tanga wireguard service:
systemctl start [email protected]Kana tichida kuti sevhisi itange mushure mekunge sevha yatangwazve, tobva taita zvinotevera:
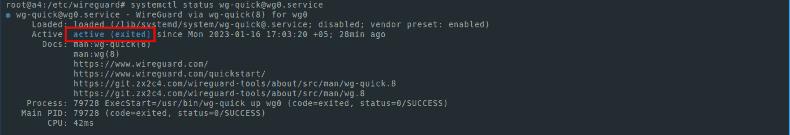
systemctl enable [email protected]Kuti uone mamiriro ebasa:
systemctl status [email protected]Chimiro chinofanira kunge chiri kushanda sezviri muscreenshot:
Kana iwe wakanyatso tevera mirairo yedu, saka panguva ino, une zvese zvaunoda kuti sevha chikamu cheVPN Wireguard ishande.
Kugadzira Wireguard mutengi
Chinhu choga chasara ndechekugadzirisa chikamu chemutengi. Semuenzaniso uye nyore, ini ndichagadzira makiyi echikamu chemutengi zvakare pane server. Asi nekuda kwekuchengetedza, zvingave zvakanyanya kuburitsa makiyi padivi revatengi. Ini ndinoshandisa mirairo yechizvarwa:
wg genkey > mypc_privatekey
wg pubkey < mypc_privatekey > mypc_publickey
Ini ndichagadzirawo makiyi ekushandisa VPN pafoni:
wg genkey > myphone_private
keywg pubkey < myphone_privatekey > myphone_publickey
Izvo zvinofanirwa kucherechedzwa kuti zvese izvi zvinodiwa kuti zviitwe uchinge uri mukatalogi
/etc/wireguard/
Iwe unogona zvakare kumhanya mune imwe catalog. Asi kuti zvive nyore, tinoita mirairo mu /etc/wireguard/
Isu tinoshandisa iyo ls command kunyora mafaera mudhairekitori. Ndakazviwana sezvizvi:
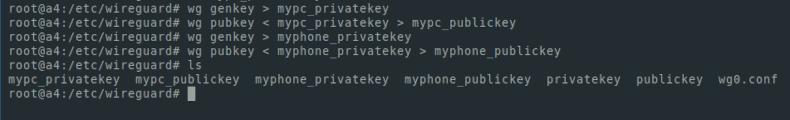
Ngatiratidze makiyi eruzhinji pascreen. Tichavada kuti tiwedzere node kunetiweki yedu:
tail mypc_publickey myphone_publickeyKwandiri zvinoita seizvi:
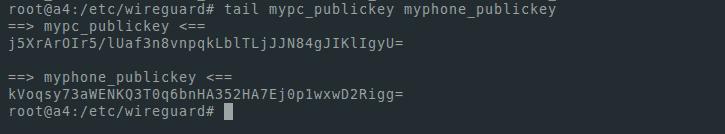
Ngatigadzirise yedu config file:
nano wg0.confWedzera mitsara inotevera:
[Peer]
PublicKey = [ mypc_publickey ]
AllowedIPs = 10.30.0.2/32

[Peer]
PublicKey = [ myphone_publickey ]
AllowedIPs = 10.30.0.3/32
Ikozvino iyo config faira inoita seizvi:
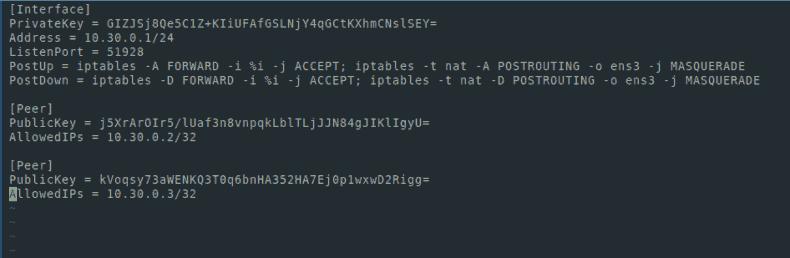
Sevha iyo faira uye wotangazve sevhisi yedu:
systemctl restart wg-quick@wg0Ngatitarisei kuti zvese zvakabudirira here:
systemctl status wg-quick@wg0Chimiro chinofanira kunge chiri kushanda
Kurodhazve sevhisi kunodiwa nguva dzese mushure mekugadzirisa sevha yekumisikidza faira (wg0.conf)
Tevere, isu tichagadzira zvigadziriso zvevatengi (munyaya yangu, yangu PC uye foni). Ini ndichaita zvakafanana pane server.
nano mypc.conf[Interface]
PrivateKey = [mypc_privatekey private key]
Address = 10.30.0.2/32
DNS = 8.8.8.8
[Peer]
PublicKey = [publickey server publc key]
Endpoint =[ server ip address]:51928
AllowedIPs = 0.0.0.0/0
PersistentKeepalive = 20Mumunda weEndpoint, unogona kuona sevha IP kero - iyi ndiyo IP kero yataishandisa kubatanidza kuburikidza neSSH. Kuti uone mainterface nemakero, unogona kushandisa ip kuraira.
Gadzirisa Wireguard yenharembozha
Isu tinogadzira gadziriso yakafanana yefoni yedu. Unongoda kushandura kero. PaPC yaive 10.30.0.2/32, uye mukugadzirisa kwefoni tichaita 10.30.0.3/32. Uyezve, kana tichida kushandisa VPN pane mamwe madivayiri, saka tinofanira kuwedzera mamwe kero kumunda weKero mumafaira ekugadzirisa uye wg0.conf server configuration file, munda weAllowedIPs paunenge uchigadzira zvigadziriso.
Mafaira anotaridzika saizvozvo kwandiri:
mypc.conf
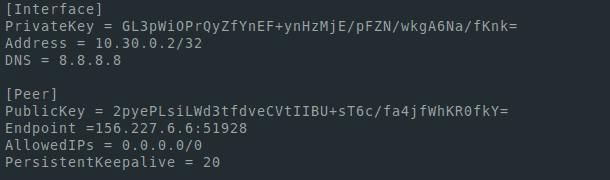
myphone.conf
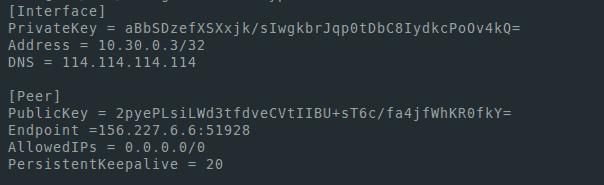
Kuti tibatanidze, tinoisa wireguard client https://www.wireguard.com/install/
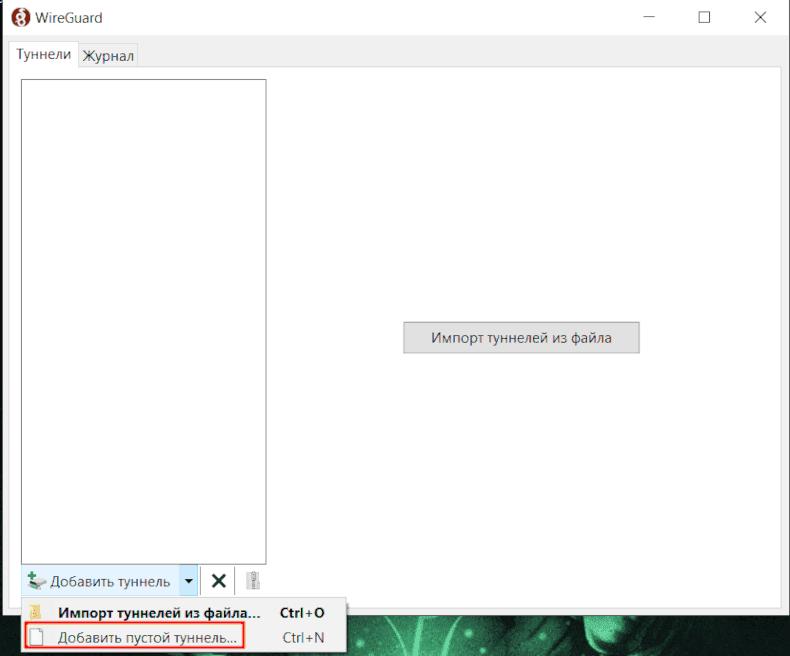
MuWindows application, tinowedzera mugero mutsva uye toisa gadziriso yakagadzirwa mumypc.conf faira.
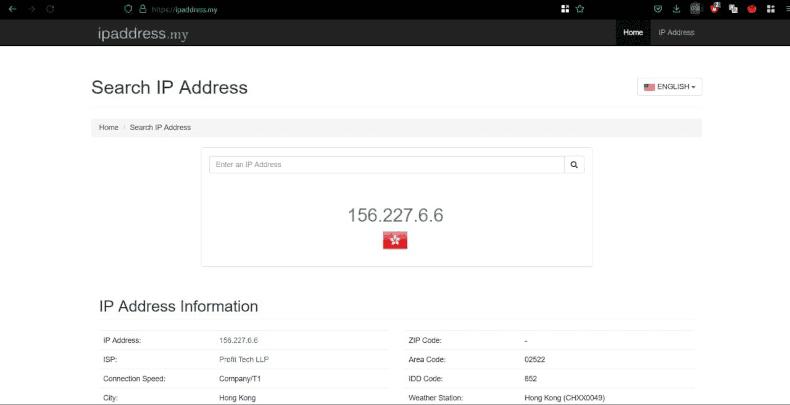
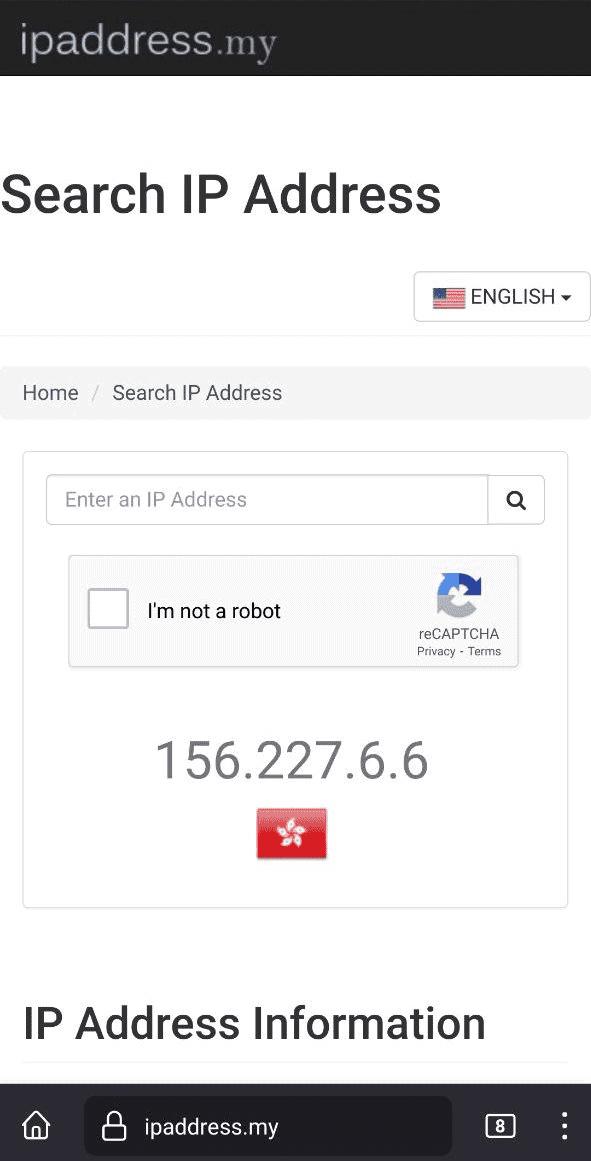
Isu tinovhura mugero uye tinoenda kubrowser kune webhusaiti iyo inoratidza kero yedu
Kuti uwedzere zviri nyore VPN kufoni yako, isa chirongwa chekugadzira qr makodhi pane server:
apt install -y qrencodeKuve mune dhairekitori rekugadzirisa, ita danho rinotevera:
qrencode -t ansiutf8 -r myphone.conf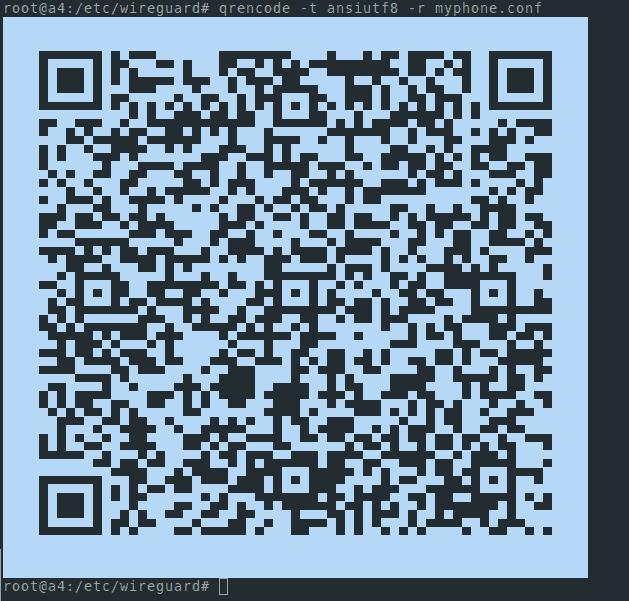
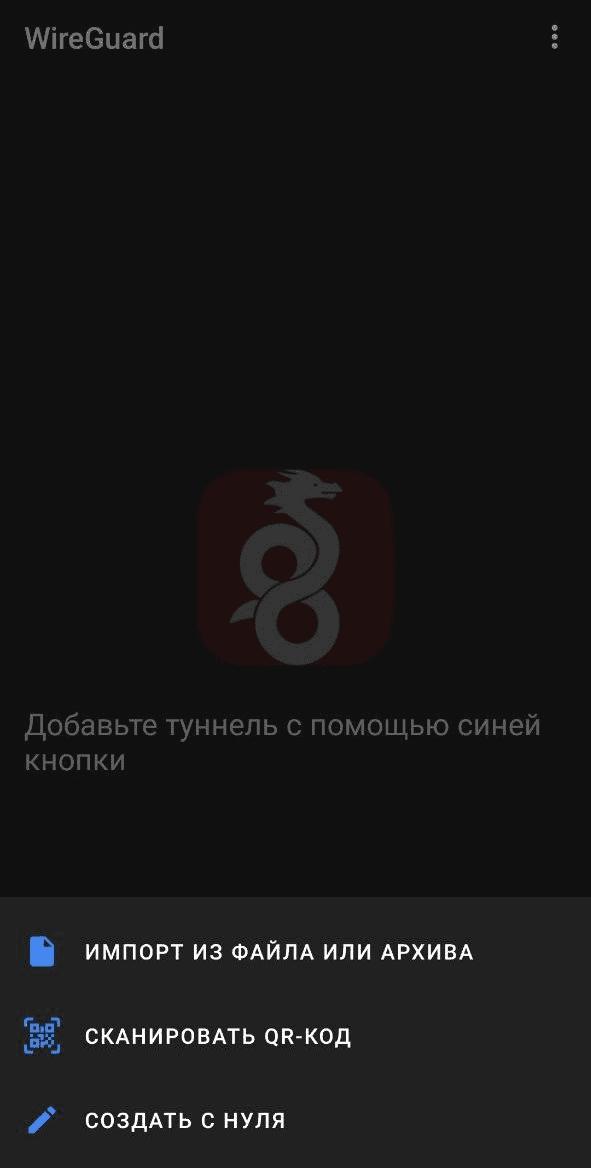
Ipapo isu tinoisa iyo Wireguard app parunhare, tinya + kugadzira mugero mutsva, sarudza scan iyo QR kodhi, itarise, batidza VPN. Tevere, isu tichatarisa kuti tiri kuratidza kero ye server yedu nekushandisa chero sosi inoratidza yakabuda IP kero.
Wazviita!
