


V súčasnosti sú technológie VPN a proxy čoraz viac žiadané. Používatelia ich využívajú na bezpečný prístup na internet, obchádzanie cenzúry a ochranu pred vonkajšími hrozbami. Keď sa pripojíte k takémuto serveru, všetka vaša prevádzka prechádza šifrovaným tunelom a server sa stane vašou bránou do siete.
Klasické protokoly ako OpenVPN alebo WireGuard fungujú dobre v stabilných podmienkach, ale často trpia poklesmi rýchlosti pri slabom pripojení s vysokou stratou paketov (mobilné siete, verejné Wi-Fi, krajiny s prísnou cenzúrou). Tu prichádzajú na rad moderné protokoly ako Hysteria2 a TUIC. Sú postavené na QUIC a ponúkajú vysokú rýchlosť, nízku latenciu a efektívne zahmlievanie prevádzky ako bežný HTTPS (HTTP/3).
Hysteria2 využíva algoritmus „Brutal“, ktorý agresívne využíva dostupnú šírku pásma. TUIC (verzia 5) sa vyznačuje minimálnou réžiou, vynikajúcou podporou UDP a nadväzovaním pripojenia 0-RTT.
V tomto článku si prejdeme nastavením servera v Ubuntu/Debiane a pripojením z Windowsu.
Čo budete potrebovať: VPS s Ubuntu 22.04/24.04 alebo Debian 12, root prístup a IP adresu servera. Doména nie je potrebná.
Pripojenie k serveru
Windows (PuTTY): otvorte PuTTY, zadajte VAŠU_IP_ADRESU_SERVERA ako hostiteľa, 22 ako port a prihláste sa ako root s heslom z e-mailu vášho poskytovateľa VPS.
Linux/macOS (terminál):
ssh root@YOUR_SERVER_IPVšetky nižšie uvedené príkazy sa spúšťajú na serveri v tej istej relácii.
Príprava servera (Ubuntu / Debian)
Povoliť presmerovanie IP
To umožňuje serveru preposielať klientske pakety ďalej na internet.
nano /etc/sysctl.confZadajte alebo vytvorte heslo (používajte iba anglické písmená a čísla, žiadne medzery).
Nájdite a odkomentujte (odstráňte # na začiatku) alebo pridajte nasledujúci riadok:
net.ipv4.ip_forward=1
Uložte súbor (Ctrl+O, Enter) a ukončite program (Ctrl+X). Zmeny aplikujte bez reštartu:
sysctl -pNastavenie NAT (masquerading)
Toto nastavenie umožňuje klientom prístup na internet cez váš server pomocou jeho IP adresy.
Zistite názov vášho externého sieťového rozhrania (toho, ktoré je pripojené k internetu):
ip link show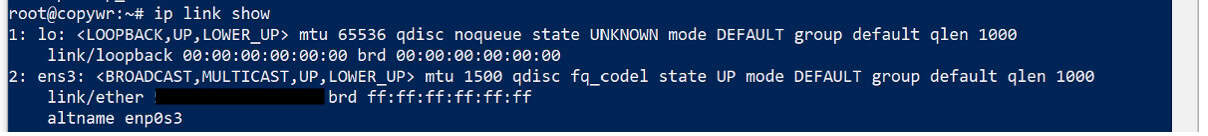
Zvyčajne je to eth0, ens3 alebo enp1s0. Skopírujte alebo si ho zapamätajte a potom pridajte pravidlo maskovania do iptables – nahraďte eth0 vlastným názvom rozhrania:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Ukladanie pravidiel iptables
Aby sa pravidlá po reštarte servera neobnovili, je potrebné ich uložiť.
apt update
apt install iptables-persistent -y
netfilter-persistent save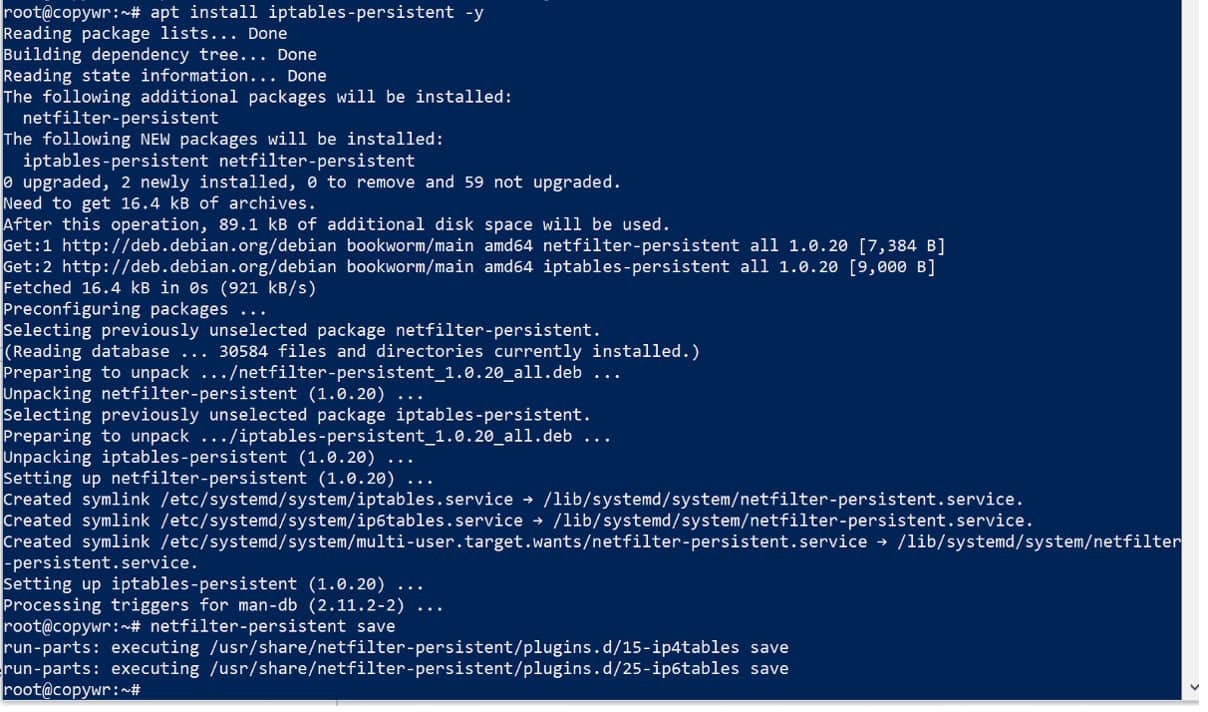
Počas inštalácie sa môže zobraziť výzva na uloženie aktuálnych pravidiel IPv4/IPv6 – odpovedzte oba razy „Áno“.
Nastavenie brány firewall (UFW)
Všetky potrebné porty otvoríme hneď, takže sa k tomuto kroku nemusíme vracať neskôr: 22 pre SSH (preskočenie tohto kroku by vás zablokovalo zo servera), 443/udp pre Hysteria2 a 8443/udp pre TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
Výstup príkazu ufw status by mal všetky tri pravidlá uvádzať ako aktívne.
Hystéria2
Inštalácia servera Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
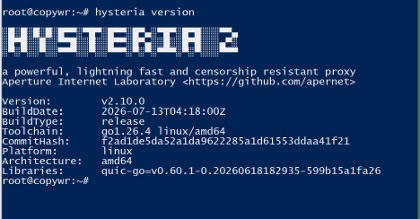
Uistite sa, že výstup verzie sa zobrazuje bez chýb – tým sa potvrdí, že binárny súbor funguje správne.
Vytvorenie samopodpísaného SSL certifikátu
Na ochranu prenosu dát medzi vaším počítačom a serverom potrebujeme vlastné šifrovacie kľúče. Keďže nemáme doménu, vygenerujeme certifikát s vlastným podpisom platný 365 dní. Z tohto dôvodu budete musieť neskôr v klientovi povoliť možnosť „Preskočiť overenie certifikátu“.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Mali by byť uvedené súbory cert.crt aj private.key.
Vytvorenie konfiguračného súboru
nano /etc/hysteria/config.yamlVložte nasledujúce heslo a nahraďte ho vlastným heslom (iba anglické písmená a čísla, bez medzier):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true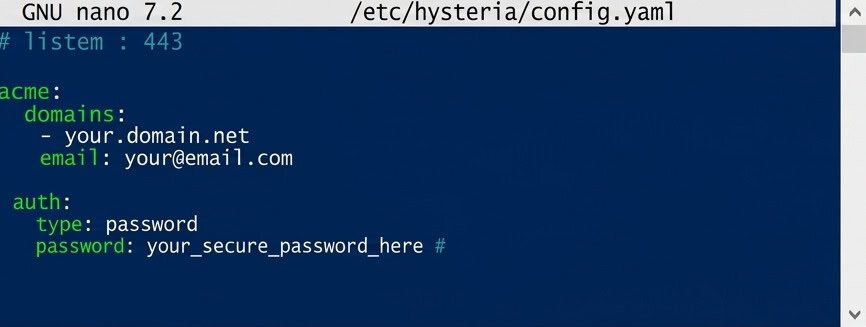
Blok maskovania spôsobí, že server bude vyzerať ako bežná webová stránka, ak niekto otvorí jeho IP adresu v prehliadači, namiesto toho, aby odhalil známky proxy.
Uložiť (Ctrl+O, Enter) a ukončiť (Ctrl+X).
Nastavenie automatického spustenia
nano /etc/systemd/system/hysteria.service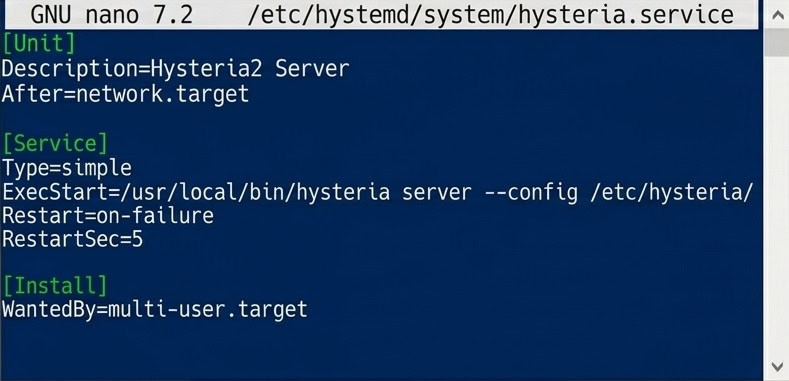
Súbor systémových jednotiek pre automatické spustenie Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service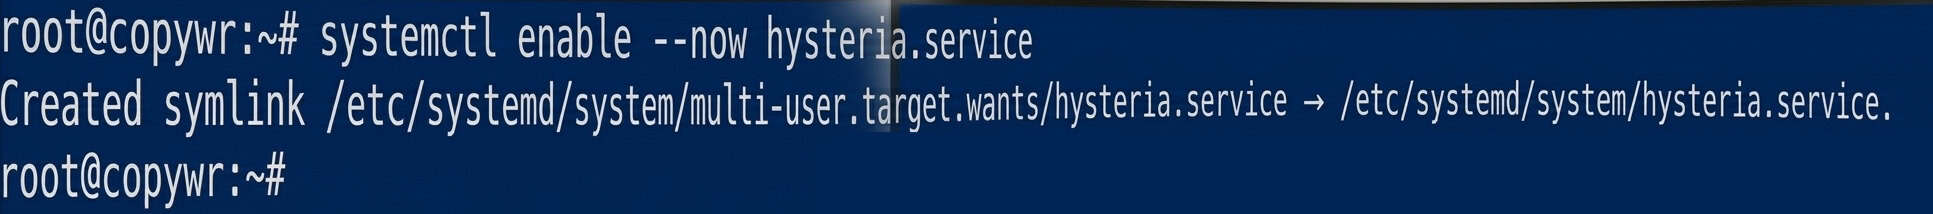
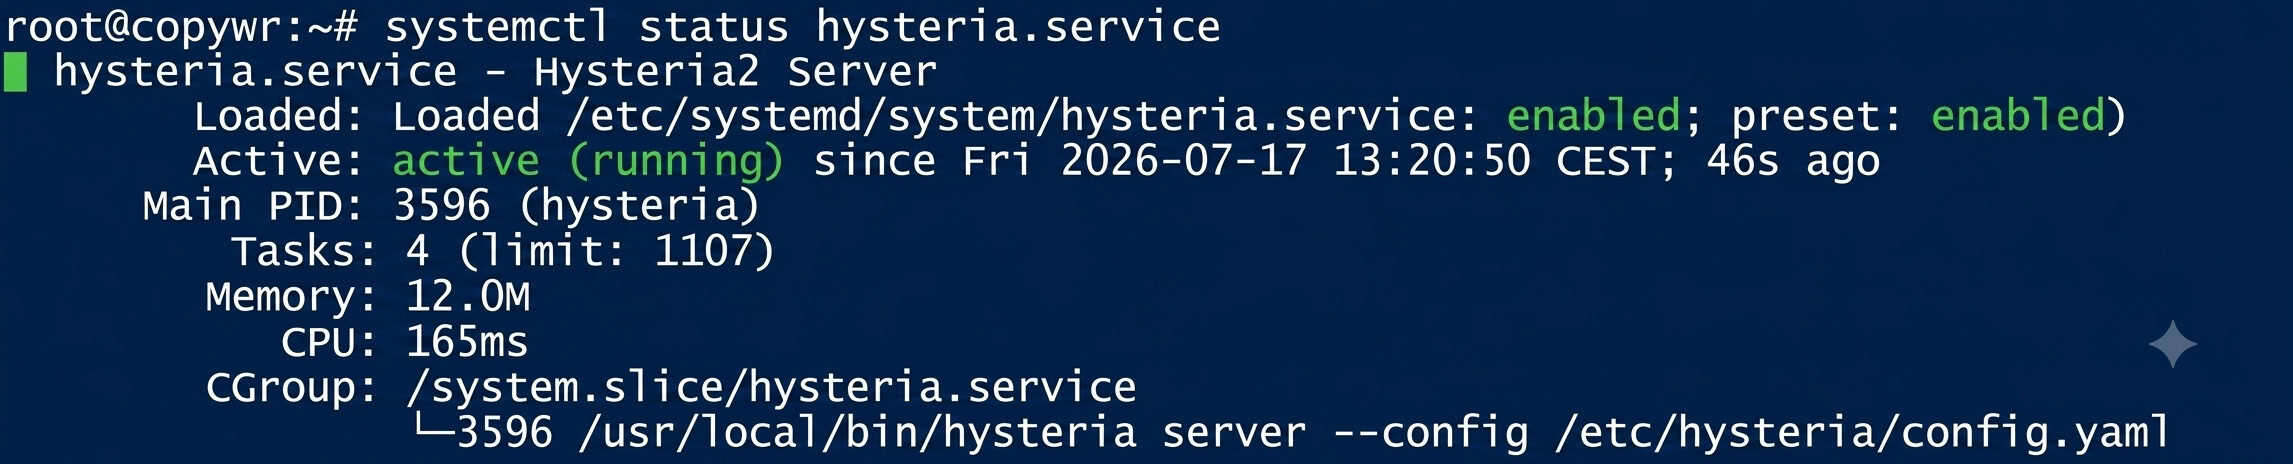
Stav by mal ukazovať aktívne (spustené). Ak je konzola „zaseknutá“ v zobrazení protokolu, stlačte Q pre jej ukončenie.
TUIC v5
Stiahnutie a inštalácia TUIC
mkdir -p /usr/local/sbin/tuicSkontrolujte dostupné vydania:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10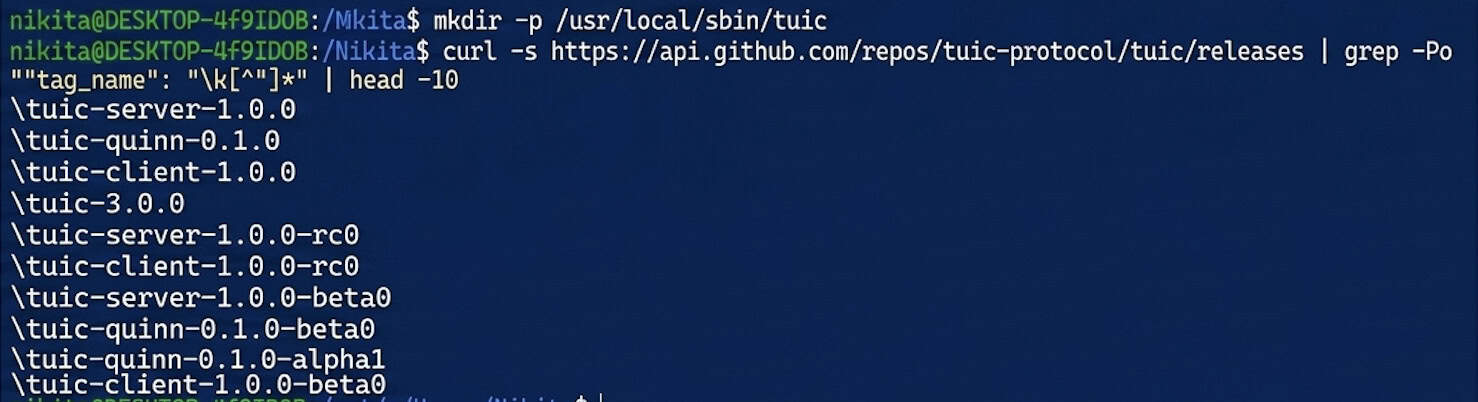
Stiahnite si binárny súbor servera — nahraďte aktuálne číslo verzie za 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version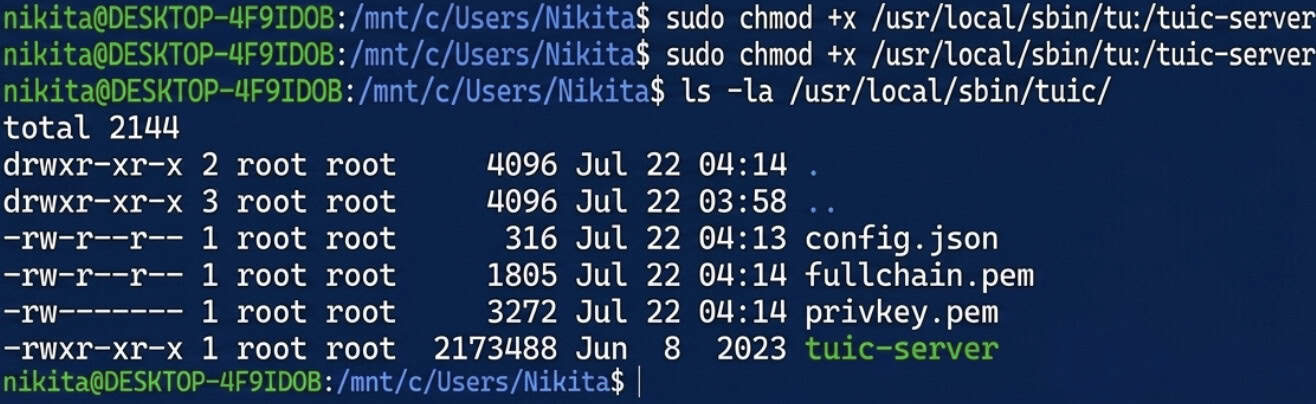
Vytvorenie certifikátu s vlastným podpisom pre TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/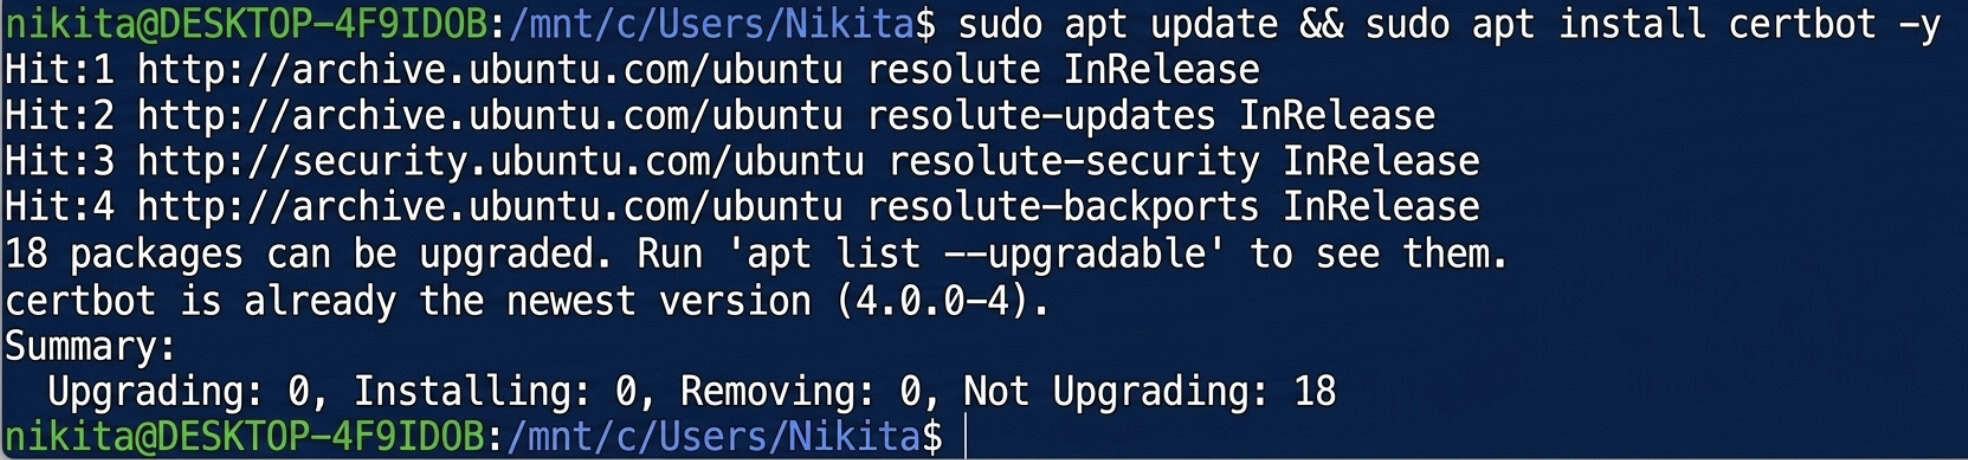
Generovanie UUID
apt install uuid-runtime -y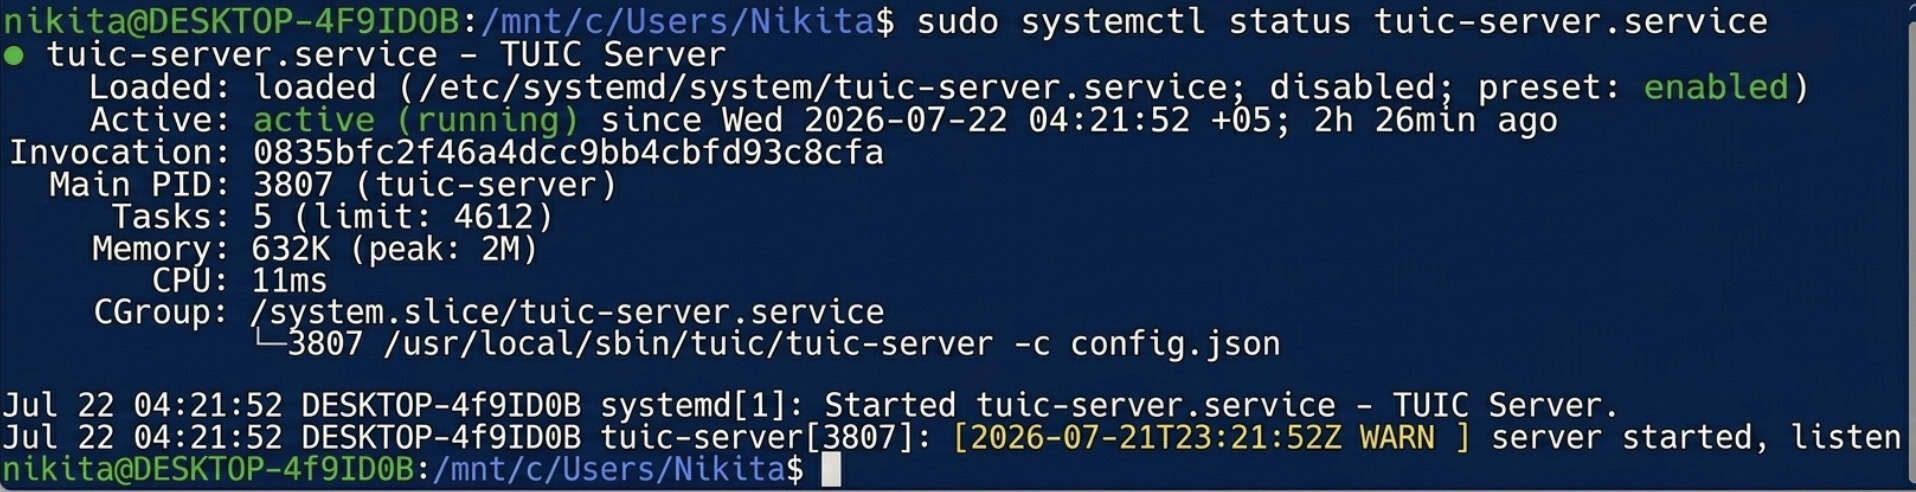
uuidgen
Skopírujte výsledný UUID – budete ho potrebovať v konfigurácii servera nižšie aj v nastaveniach klienta.
Vytvorenie konfiguračného súboru
Hotový súbor config.json pre server TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}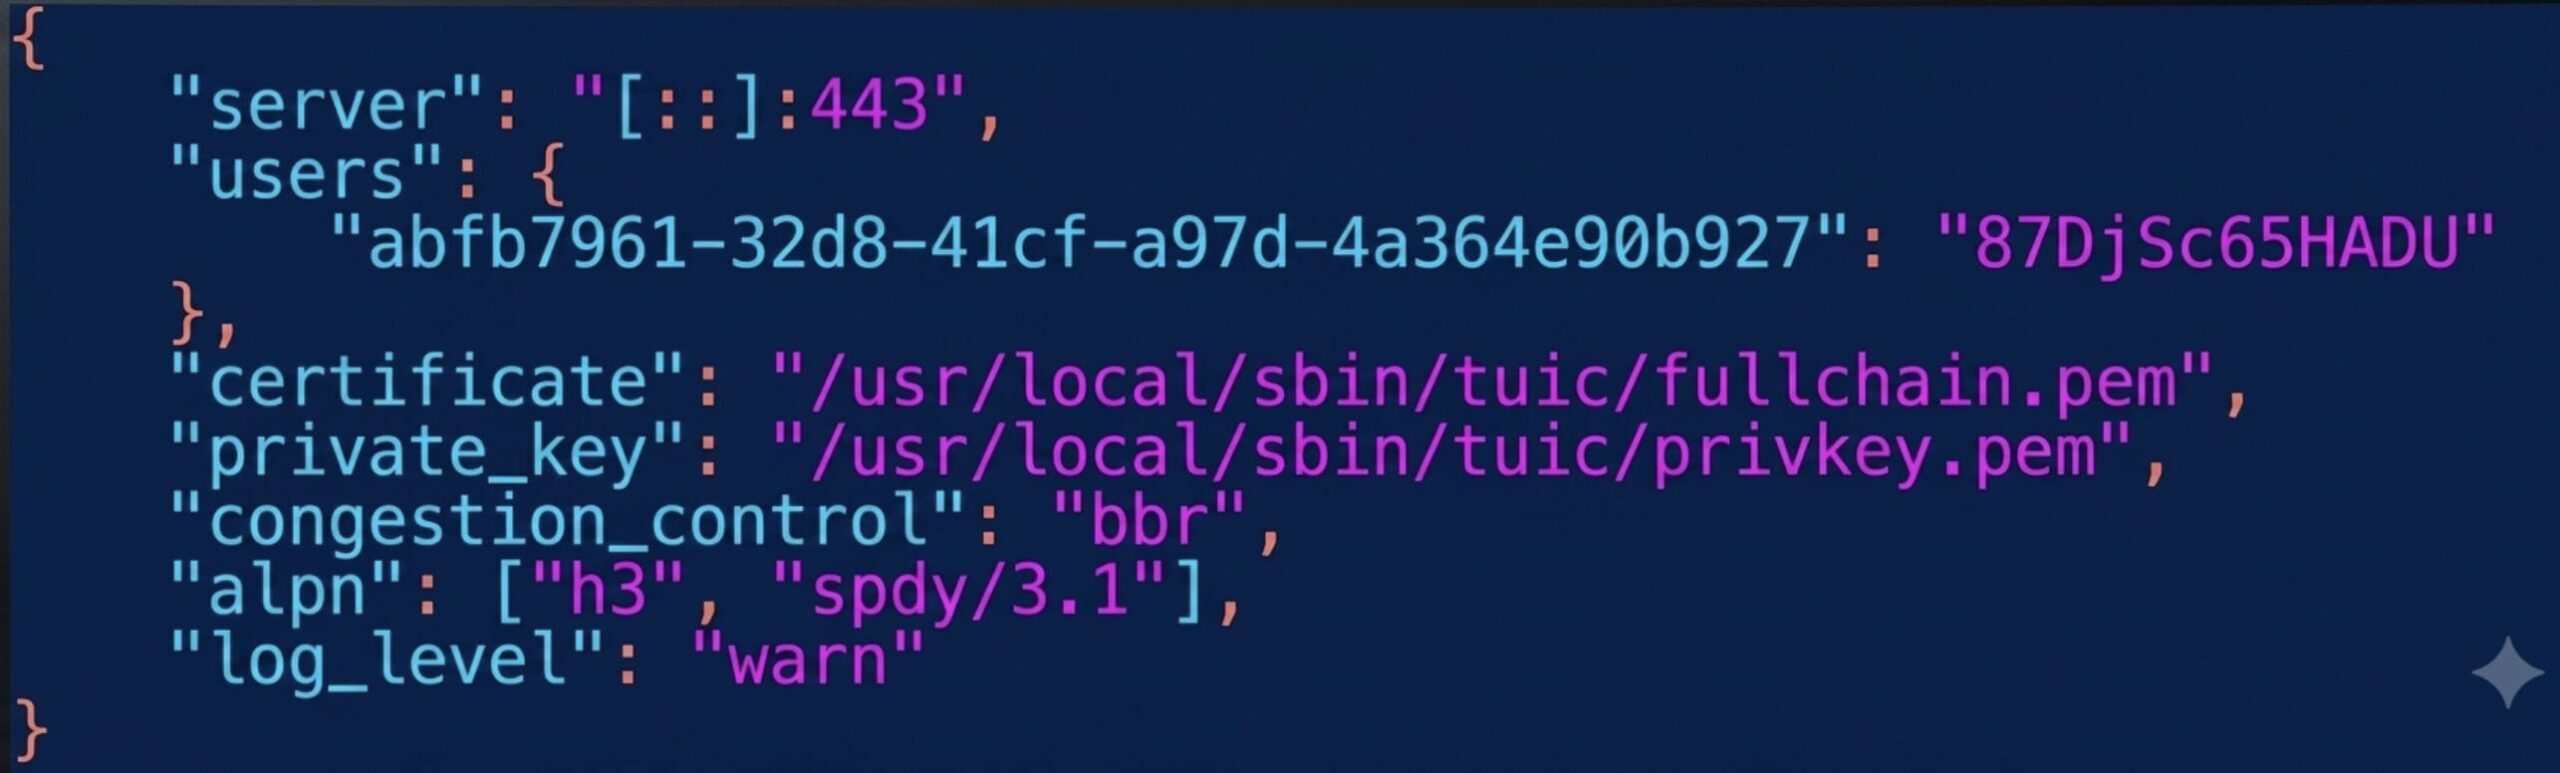
Používame tu port 8443, pretože port 443 je už obsadený aplikáciou Hysteria2. Nahraďte YOUR_UUID hodnotou z kroku 4.3 a YOUR_TUIC_PASSWORD vlastným heslom.
Uložiť (Ctrl+O, Enter) a ukončiť (Ctrl+X).
Testovanie manuálneho štartu
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json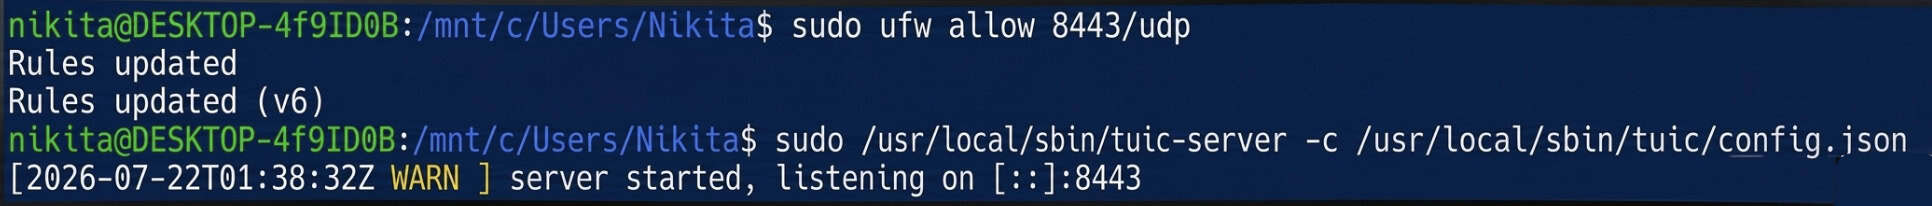
Ak sa nezobrazia žiadne chyby, konfigurácia je platná. Zastavte ju pomocou Ctrl+C a pokračujte nastavením automatického spustenia.
Nastavenie automatického spustenia
nano /etc/systemd/system/tuic-server.service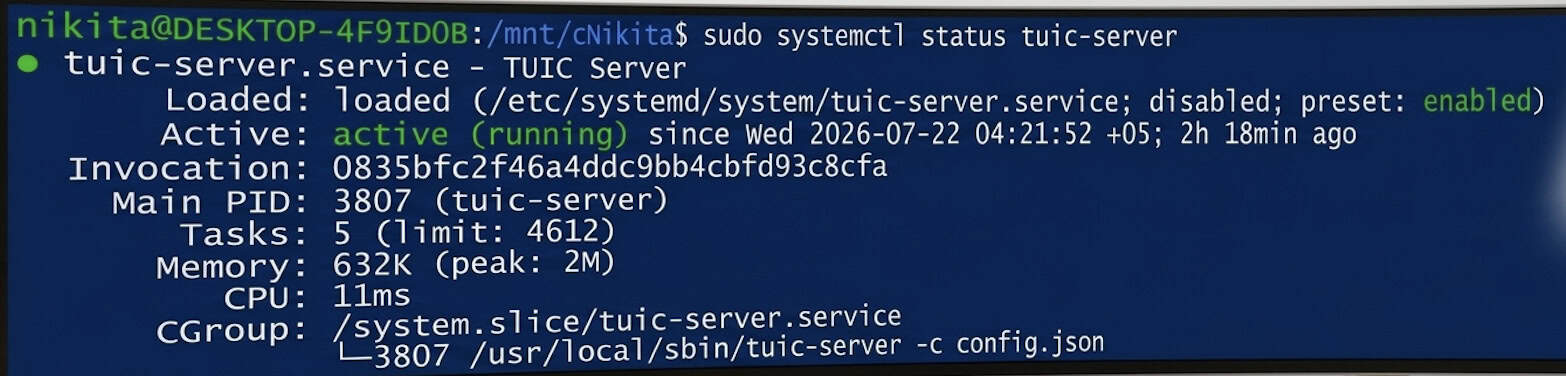
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
Stav by mal ukazovať aktívne (spustené).
Teraz na serveri bežia paralelne dva z najlepších a najrýchlejších moderných protokolov, pričom oba sa maskujú ako bežná prevádzka QUIC/HTTPS: Hysteria2 na štandardnom porte 443/udp a TUIC v5 na porte 8443/udp.
Pripojenie z Windowsu
Inštalácia Hiddify
Stiahnite a nainštalujte si Hiddify pre Windows z oficiálnej webovej stránky: https://hiddify.com. Kliknite na inštalátor pomocou „Ďalej“ / „Inštalovať“. Ak sa zobrazí Windows SmartScreen, vyberte „Viac informácií“ → „Spustiť aj tak“.
Profil Hysteria2
Kliknite na + (Nový profil) → „Manuálne zadanie“ → protokol Hysteria2 a vyplňte:
|
Pole |
Hodnota |
|
Názov profilu |
Môj server Hysteria2 |
|
adresa |
VAŠA_IP_ADRESA_SERVERA |
|
prístav |
443 |
|
Heslo |
heslo z kroku 3.3 |
|
SNI |
VAŠA_IP_ADRESA_SERVERA |
|
Preskočiť overenie certifikátu |
On |
Možnosť Skip Cert Verify musí byť povolená, pretože certifikát je podpísaný sám sebou – neexistuje za ním žiadna dôveryhodná certifikačná autorita.
Profil TUIC v5
Kliknite na + (Nový profil) → „Manuálne zadanie“ → protokol TUIC a vyplňte:
|
Pole |
Hodnota |
|
Názov profilu |
Môj TUIC server |
|
adresa |
VAŠA_IP_ADRESA_SERVERA |
|
prístav |
8443 |
|
UUID |
UUID z kroku 4.3 |
|
Heslo |
heslo z kroku 4.4 |
|
Kontrola preťaženia |
bbr |
|
SNI |
VAŠA_IP_ADRESA_SERVERA |
|
Preskočiť overenie certifikátu |
On |
Pripájanie a overovanie
Vyberte profil a potom kliknite na veľké okrúhle tlačidlo „Pripojiť“. Stav by sa mal zmeniť na „Pripojené“.
Ak chcete overiť, či prevádzka skutočne prechádza cez váš server, otvorte v prehliadači ľubovoľnú službu na kontrolu IP adresy – zobrazená adresa by sa mala zhodovať s IP adresou VAŠEJ_SERVERA_.
Záver
Dokončením tejto príručky budete mať na svojom serveri paralelne spustené dva vysokorýchlostné protokoly novej generácie: Hysteria2 na porte 443/UDP a TUIC v5 na porte 8443/UDP. Oba protokoly maskujú prenášanú prevádzku ako štandardné šifrované QUIC pripojenie (HTTP/3), čím zabezpečujú stabilné pripojenie aj na extrémne nestabilných kanáloch.
Nakonfigurované profily je možné použiť nielen v systéme Windows, ale aj importovať do mobilnej aplikácie Hiddify pre Android alebo iOS s podobnými nastaveniami.
Ak narazíte na problémy s pripojením, najskôr skontrolujte stavy služieb pomocou príkazu systemctl status hysteria.service (alebo tuic-server.service), uistite sa, že pravidlá brány firewall sú aktívne (ufw status) a dvakrát skontrolujte, či sú IP adresa, UUID a heslá zadané správne. Upozornenie: vydané certifikáty s vlastným podpisom sú platné 365 dní, takže presne po jednom roku ich bude potrebné obnoviť pomocou rovnakého príkazu openssl req.
