


In dit artikel gaan we dieper in op het belang van goed georganiseerde Linux-gebruikers. We beschrijven toegangsrechten, beginnend met hoe u gebruikers aanmaakt en configureert en eindigend met hoe u toegang verleent tot specifieke bestanden en mappen. We bespreken ook enkele belangrijke beveiligingstools, zoals sudo en SELinux, die helpen het systeem te beschermen tegen ongewenste activiteiten.
Het belang van gebruikersbeheer en toegangsrechten in Linux
In de Linux-wereld spelen gebruikersbeheer en toegangsrechten een cruciale rol. Stel je Linux voor als een groot appartement waar elke gebruiker een huurder is en elk bestand een kamer. Gebruikersbeheer is als het toewijzen van een unieke sleutel aan elke huurder, terwijl toegangsrechten bepalen wat ze in hun kamer mogen doen.
Wanneer een gebruiker wordt aangemaakt, krijgt deze een naam en een unieke identificatiecode ( UID ), vergelijkbaar met een persoonlijke sleutel tot het appartement. De gebruiker heeft ook een groep , waarmee hij of zij verbonden is met andere huurders. De groep is als een club waar leden gemeenschappelijke privileges delen.
Toegangsrechten tot bestanden zijn onderverdeeld in drie categorieën: eigenaar ( gebruiker ), groep en anderen . Elke sleutel (gebruiker) kan unieke rechten hebben om te lezen, schrijven en uitvoeren voor elke categorie. De eigenaar van een bestand kan bijvoorbeeld lees- en schrijfrechten hebben, de groep alleen leesrechten en anderen geen rechten.
Speciale aandacht verdient beveiligingsmaatregelen zoals sudo en SELinux , die in Linux-systemen worden gebruikt. Sudo is een speciaal commando waarmee gewone gebruikers tijdelijk supergebruikersrechten (root-rechten) kunnen gebruiken om specifieke taken uit te voeren die normaal gesproken alleen beschikbaar zijn voor beheerders. Dit helpt onbedoelde fouten of misbruik van supergebruikersrechten te voorkomen. Bij gebruik van sudo moet de gebruiker meestal zijn wachtwoord invoeren om zijn identiteit te bevestigen. Daarna kan hij commando's uitvoeren met supergebruikersrechten (root-rechten) volgens de regels die zijn vastgelegd in het sudoers- bestand.
SELinux is een extra beveiligingslaag voor het Linux-besturingssysteem. Het controleert welke programma's en bestanden in het systeem gebruikt mogen worden en beperkt de toegang daartoe om inbraken en aanvallen te voorkomen. Dit maakt de server veiliger doordat hackpogingen of kwaadwillige acties worden tegengehouden.
Gebruikers aanmaken en beheren
Hoe maak je een gebruiker aan in Linux
Linux-gebruikers worden doorgaans aangemaakt met het commando useradd . Om bijvoorbeeld een gebruiker met de naam "gebruikersnaam" aan te maken, typt u:
useradd usernameHoe u een Linux-gebruikerswachtwoord instelt
Nadat een gebruiker is aangemaakt, is zijn of haar account niet beveiligd met een wachtwoord. Om een wachtwoord in te stellen voor een nieuwe gebruiker, gebruikt u de opdracht `passwd` :
passwd usernameWaarbij gebruikersnaam de naam is van de gebruiker voor wie het wachtwoord wordt ingesteld.
Hoe u een lijst met gebruikers in Linux kunt bekijken
Om in Linux met één commando in de terminal een lijst van gebruikers te bekijken, kun je het commando `cut` gebruiken :
cut -d: -f1 /etc/passwdMet dit commando wordt de inhoud van het bestand /etc/passwd gelezen , dat informatie bevat over alle gebruikers.
Om informatie over een specifieke gebruiker te verkrijgen, kunt u de opdracht gebruiken:
id usernameDit toont de UID , GID en groepen van de gebruiker.
Een Linux-gebruiker verwijderen
Om een gebruiker te verwijderen, gebruikt u de opdracht userdel :
userdel usernameDeze opdracht verwijdert echter niet de bestanden in de thuismap van de gebruiker. Om deze te verwijderen, kunt u de optie -r gebruiken:
userdel -r usernameHiermee verwijdert u de gebruikersnaam van de gebruiker, samen met de thuismap en alle bestanden daarin.
Een Linux-gebruiker wijzigen
Om informatie over een gebruiker te wijzigen, gebruikt u de opdracht `usermod` . De tool gebruikt de volgende syntaxis:
usermod argument userEen volledige lijst met mogelijke argumenten wordt weergegeven in de helpfunctie van het hulpprogramma:
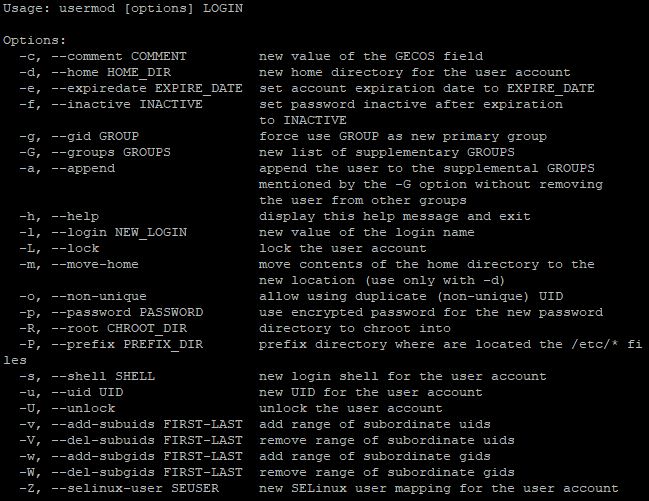
Om bijvoorbeeld de thuismap van een gebruiker te wijzigen, gebruikt u de opdracht:
usermod -d /new/path/to/directory usernameGebruikersgroepen maken en beheren in Linux
Gebruikersgroepen in Linux stellen beheerders in staat om gebruikers met vergelijkbare toegangsrechten te groeperen. Dit vergemakkelijkt het beheer van toegangsrechten en verbetert de systeembeveiliging door het mogelijk te maken om rechten op groepsniveau in te stellen, in plaats van dit voor elke gebruiker afzonderlijk te doen. Als voorbeeld beschouwen we de ontwikkelaarsgroep met de gebruiker admin.
Hoe maak je een gebruikersgroep aan in Linux
Om een nieuwe groep aan te maken, gebruikt u de opdracht groupadd met de naam van de nieuwe groep:
sudo groupadd group_nameIn ons voorbeeld zou de opdracht er als volgt uitzien:
sudo groupadd developersHoe verwijder ik een gebruikersgroep in Linux
Om een groep te verwijderen, gebruikt u de opdracht groupdel :
sudo groupdel group_nameDus het commando:
sudo groupdel developersDe groep met de naam ' developers' wordt verwijderd.
Gebruikers toevoegen aan een groep
Om een gebruiker aan een specifieke groep toe te voegen, gebruikt u de opdracht usermod :
sudo usermod -aG group_name user_nameBijvoorbeeld:
sudo usermod -aG developers adminMet dit commando wordt de gebruiker met de naam ' admin' toegevoegd aan de ontwikkelaarsgroep.
Gebruikers uit een groep verwijderen
Om een gebruiker uit een groep te verwijderen, gebruikt u de opdracht deluser :
sudo deluser user_name group_nameHet commando om de gebruiker 'admin' uit de ontwikkelaarsgroep te verwijderen :
sudo deluser admin developersGroepslijsten bekijken in Linux
Om een lijst van alle groepen in het systeem te bekijken, gebruikt u de opdracht `cat` met het bestand `/etc/group` :
cat /etc/groupMet deze opdracht wordt een lijst met alle groepen in het systeem weergegeven.
Controle van gebruikersgroeplidmaatschap
Nadat u acties hebt uitgevoerd, kunt u met de opdracht groups controleren tot welke groepen een gebruiker behoort:
groups user_nameWe hebben dus de basis van het beheren van gebruikersgroepen in Linux onderzocht. Laten we nu naar de volgende fase gaan: het onderzoeken van de toewijzing van toegangsrechten tot bestanden en mappen. Dit proces maakt het mogelijk om te bepalen welke acties gebruikers of groepen kunnen uitvoeren met betrekking tot specifieke bestanden en mappen, wat zorgt voor effectief beveiligingsbeheer en toegang tot systeembronnen.
Toegangsrechten toewijzen aan bestanden en mappen
Symbolische weergave van toegangsrechten
Zoals we al hebben vastgesteld, zijn er 3 categorieën gebruikers in Linux: eigenaar ( gebruiker ), groep en anderen . Elk van hen kan bepaalde toegangsrechten tot bestanden of mappen hebben:
- Lezen (Read - r): Hiermee kunt u de inhoud van een bestand of map bekijken.
- Write (Write - w): Biedt de mogelijkheid om een bestand te wijzigen of een nieuw bestand te maken in de directory. Voor een directory staat dit ook toe om bestanden eruit te verwijderen.
- Uitvoeren (Execute - x): Hiermee kunt u het bestand uitvoeren (als het een uitvoerbaar bestand is) of de map openen (als het een map is).
In Linux-familiesystemen worden toegangsrechten weergegeven door een reeks van 10 tekens. Het eerste teken geeft het bestandstype aan (gewoon bestand, directory, enz.) en de overige negen zijn drie groepen van drie tekens voor elk van de gebruikersgroepen. Laten we voor het begrip een voorbeeld bekijken.
Toegangsrechten -rwxr-xr-- betekenen:
- Het eerste teken (-) geeft het bestandstype aan (in dit geval een regulier bestand).
- Drie tekens voor de eigenaar (rwx) geven aan dat de eigenaar lees-, schrijf- en uitvoeringsrechten heeft.
- Drie tekens voor de groep (rx) geven aan dat groepsleden alleen lees- en uitvoeringsrechten hebben.
- Drie tekens voor anderen (r--) betekent dat andere gebruikers het bestand alleen kunnen lezen.
Toegangsrechten worden ingesteld met het commando `chmod` , en de syntax ziet er als volgt uit:
chmod [options] mode file(s)Waar:
- [opties] - extra parameters, zoals -R voor het recursief wijzigen van toegangsrechten in een directory en de subdirectory's daarvan.
- mode - een speciale string die specificeert welke toegangsrechten worden gewijzigd en voor wie. De mode kan worden gespecificeerd door symbolen (r, w, x) en bits (0 of 1). Numerieke waarden van mode kunnen ook worden gebruikt (we zullen er later over praten)
- bestand(en) - bestanden of mappen waarop wijzigingen worden toegepast.
Dit hulpprogramma is een vrij krachtig hulpmiddel, dus we zullen hier slechts enkele basisopdrachten als voorbeeld bekijken.
Wijzig de toegangsrechten voor een bestand, zodat de eigenaar lees- en schrijfrechten heeft, de groep alleen leesrechten heeft en andere gebruikers geen rechten hebben:
chmod u=rw,g=r,o= filenameStel toegangsrechten in voor alle gebruikers om een bestand te lezen en ernaar te schrijven:
chmod a+rw filenameWijzig recursief de toegangsrechten voor alle bestanden en submappen in een map:
chmod -R u+rwx directoryNumerieke weergave van toegangsrechten
In de numerieke weergave heeft elke gebruikerscategorie (eigenaar, groep, anderen) zijn nummer en de combinatie van deze nummers bepaalt de uiteindelijke toegangsrechten. Net als bij symbolisch heeft elk van de drie rechten zijn waarde, maar dan in numerieke vorm:
- Lezen (lezen) - waarde 4
- Schrijven (write) - waarde 2
- Uitvoeren (execute) - waarde 1
Numerieke waarden worden ook gebruikt om het type gebruiker te bepalen:
- Bestandseigenaar (gebruiker) - het eerste cijfer
- Eigenaarsgroep (groep) - het tweede cijfer
- Andere gebruikers (anderen) - het derde cijfer
De volledige numerieke representatie van bestandstoegangsrechten bestaat dus uit drie cijfers, die elk de som van de waarden van rechten voor een bepaalde gebruikerscategorie vertegenwoordigen. Dit is iets handiger dan het gebruik van 10 tekens in symbolische representatie. Het beheer zou er in dit geval als volgt uitzien:
chmod XYZ filewaarbij X , Y en Z getallen zijn die respectievelijk de toegangsrechten voor de eigenaar, de groep en andere gebruikers vertegenwoordigen.
Als u bijvoorbeeld de eigenaar volledige toegangsrechten wilt geven (lezen, schrijven en uitvoeren), terwijl de groep en andere gebruikers alleen mogen lezen en uitvoeren, kunt u de volgende opdracht gebruiken:
chmod 755 fileLaten we nog andere voorbeelden bekijken:
chmod 700 fileAlleen de eigenaar heeft rechten om te lezen, schrijven en uitvoeren. De groep en andere gebruikers hebben geen toegangsrechten.
chmod 644 fileDe eigenaar heeft lees- en schrijfrechten, terwijl de groep en andere gebruikers alleen leesrechten hebben.
chmod 751 fileDe eigenaar heeft volledige rechten, de groep heeft lees- en uitvoeringsrechten en andere gebruikers hebben alleen uitvoeringsrechten.
Zoals we eerder al aangaven, heeft de tool een zeer uitgebreide functionaliteit. In sommige gevallen zijn de opties die beschikbaar zijn in de "help"-sectie niet voldoende:
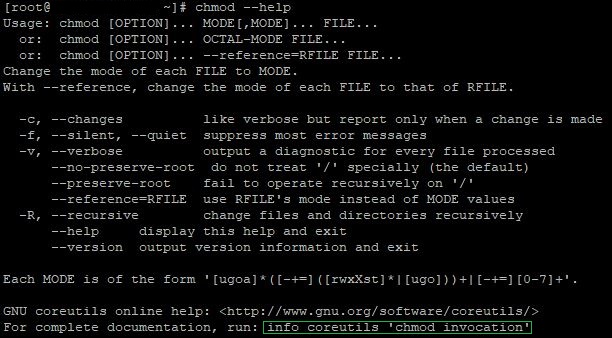
Let goed op de laatste regel. Met dit commando krijg je meer gedetailleerde documentatie over de tool te zien. Je kunt ook de officiële Wikipedia- pagina van het programma bezoeken, waar je uitgebreide informatie over Chmod kunt vinden.
Conclusie
Linux-gebruikers en hun beheer zijn van cruciaal belang voor de beveiliging en stabiele werking van het besturingssysteem. In dit artikel hebben we het belang van effectief beheer van gebruikers- en toegangsrechten in Linux benadrukt, waarbij we de creatie en het beheer van gebruikers, het werken met gebruikersgroepen en het toewijzen van toegangsrechten aan bestanden en mappen hebben behandeld.
