


Linux ရှိ Firewall သည် ကွန်ပြူတာစနစ်အား လုံခြုံစေရန်အတွက် အရေးကြီးသော အခန်းကဏ္ဍမှ ပါဝင်ပါသည်။ ၎င်းသည် စနစ်အား ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်မှု၊ တိုက်ခိုက်မှုများနှင့် အခြားခြိမ်းခြောက်မှုများမှ ကာကွယ်ရန် ကွန်ရက်အသွားအလာများကို ထိန်းချုပ်ခြင်းနှင့် စစ်ထုတ်ခြင်းတို့ကို အတားအဆီးတစ်ခုအဖြစ် လုပ်ဆောင်သည်။ စနစ်တကျဖွဲ့စည်းထားသော Firewall မရှိလျှင် ဆာဗာသည် ဆိုက်ဘာတိုက်ခိုက်မှု အမျိုးအစားအမျိုးမျိုးကို ခံနိုင်ရည်ရှိနိုင်ပြီး ဒေတာလုံခြုံရေးနှင့် လျှို့ဝှက်ထားမှုအတွက် ကြီးလေးသောအကျိုးဆက်များကို ဖြစ်ပေါ်စေပါသည်။
ဤဆောင်းပါးတွင် Linux Firewall ကို configure လုပ်ရန် အဓိက tool နှစ်ခုဖြစ်သည့် firewalld နှင့် iptables တို့ကို ကျွန်ုပ်တို့ လေ့လာပါမည်။ ၎င်းတို့၏ features၊ functionality နှင့် အားသာချက်များကို နှိုင်းယှဉ် analysis ပြုလုပ်ပါမည်။ ထို့အပြင်၊ ဤ tool တစ်ခုချင်းစီကို setup လုပ်ပြီး အသုံးပြုခြင်းအတွက် အသေးစိတ်ညွှန်ကြားချက်များကို ပေးမည်ဖြစ်ပြီး Linux platform ပေါ်ရှိ Firewall ဖြင့် သင့် system ကို secure လုပ်ရန် အကောင်းဆုံးလုပ်ဆောင်မှုများကို ဆွေးနွေးပါမည်။ root access ရှိသော virtual server တွင် လုပ်ဆောင်ချက်အားလုံးကို သရုပ်ပြပါမည်။
Linux တွင် firewalld ကိုပြင်ဆင်ခြင်း။
Firewalld (Firewall Daemon) သည် Linux လည်ပတ်မှုစနစ်များတွင် firewall ကို စီမံခန့်ခွဲရန် ပရိုဂရမ်တစ်ခုဖြစ်သည်။ ၎င်းသည် firewall စည်းမျဉ်းများကို configure လုပ်ရန်၊ network application များ၏ ချိတ်ဆက်မှုများကို ခွင့်ပြုခြင်း သို့မဟုတ် ပိတ်ဆို့ခြင်းအတွက် user interface ကို ပေးပါသည်။ ၎င်းကို server distribution အများစုတွင် default အနေဖြင့် ကြိုတင်ထည့်သွင်းထားသည်။ Firewalld ကို ကြိုတင်ထည့်သွင်းမထားပါက၊ ၎င်းကို distribution ၏တရားဝင် repositories မှ သီးခြားစီ ထည့်သွင်းနိုင်သည်။
Red Hat စနစ်များ (ဥပမာ RHEL၊ CentOS၊ Fedora ကဲ့သို့) တပ်ဆင်မှုကို အမိန့်ဖြင့် လုပ်ဆောင်သည်-
yum install firewalldDebian/Ubuntu အတွက်-
apt-get install firewalldတပ်ဆင်ပြီးနောက်၊ ၎င်းကို command ဖြင့်ချက်ချင်းစတင်အသုံးပြုနိုင်သည်-
systemctl start firewalldထို့နောက်၊ သင်စတင်ရန်အတွက် ဝန်ဆောင်မှုကို ထည့်သွင်းရန် လိုအပ်သည်-
systemctl enable firewalld
ဤကိရိယာကို firewalld သို့မဟုတ် iptables များဖြင့် တပြိုင်နက်အသုံးပြုရန် အကြံပြုထားသောကြောင့် ufw ကို disable လုပ်ရန် အကြံပြုပါသည်။ အခြေအနေကို စစ်ဆေးပါ-
systemctl status ufw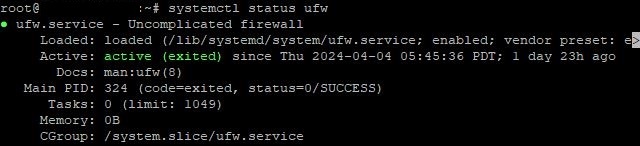
၎င်းကိုရပ်တန့်ရန်၊ အမိန့်ကိုထည့်သွင်းပါ။
systemctl stop ufwလုံးဝပိတ်ထားရန်-
ufw disableဤလုပ်ဆောင်ချက်များပြီးနောက်၊ သင်သည် firewalld ကို configure လုပ်ရန် ဆက်လက်လုပ်ဆောင်နိုင်ပါသည်။
ပထမဦးစွာ ယုံကြည်မှုဇုန်များ သတ်မှတ်ရန် လိုအပ်ပါသည်။ Firewalld သည် ကွန်ရက်အင်တာဖေ့စ်များအတွက် ယုံကြည်မှုအဆင့်ကို ဆုံးဖြတ်ရန် ဇုန်များ၏ သဘောတရားကို အသုံးပြုသည်။ အင်တာဖေ့စ်တစ်ခုစီကို ဇုန်တစ်ခုစီသတ်မှတ်ထားပြီး ဇုန်အပေါ်အခြေခံ၍ firewall စည်းမျဉ်းများကို အသုံးပြုထားသည်။ ရနိုင်သောဇုန်များစာရင်းကို အမိန့်ဖြင့်ဖွင့်သည်-
firewall-cmd --get-zonesပုံမှန်အားဖြင့်၊ အဓိကဇုန် 4 ခုကို အသုံးပြုသည်-
- ပြည်သူ့: ဤဇုန်သည် သင်မလုံခြုံဟု ယူဆသော ကွန်ရက်များအတွက် ဖြစ်သည်။
- ကိုယ်ပိုင်: အိမ်သုံးကွန်ရက်များ သို့မဟုတ် အခြားယုံကြည်ရသော ကွန်ရက်ချိတ်ဆက်မှုများတွင် သက်ရောက်မှုရှိသည်။
- internal: အဖွဲ့အစည်းတစ်ခု သို့မဟုတ် ကော်ပိုရိတ်ကွန်ရက်အတွင်း ကဲ့သို့သော စက်တွင်းကွန်ရက်များအတွက် အသုံးပြုသည်။
- မျဇ: ဤဇုန်သည် အင်တာနက်မှ ဝင်ရောက်ကြည့်ရှုနိုင်သင့်သော ဆာဗာများကို အများအားဖြင့် ထားရှိရာနေရာဖြစ်သည်။
သို့သော် ဤသည်မှာ ဥပမာတစ်ခုသာဖြစ်သည်။ command ကိုအသုံးပြု၍ သင့်ကိုယ်ပိုင်ဇုန်ကို သင်ထည့်နိုင်သည်။
firewall-cmd --permanent --new-zone=nameyourzoneထည့်သွင်းပြီးနောက်၊ ပြန်လည်စတင်ရန် လိုအပ်သည်-
firewall-cmd --reloadဇုန်တစ်ခုကို ဖျက်ရန်၊ အလားတူနည်းလမ်းကို အသုံးပြုသည်။
firewall-cmd --permanent --delete-zone=nameyourzoneဇုန်များ သတ်မှတ်ပြီးနောက် လိုအပ်သော ဝန်ဆောင်မှုများနှင့် ဆိပ်ကမ်းများအတွက် အသွားအလာကို ခွင့်ပြုရန် လိုအပ်ပါသည်။ ဝန်ဆောင်မှုတစ်ခုအား ခွင့်ပြုရန်၊ အမိန့်ကို အသုံးပြုပါ-
firewall-cmd --zone=public --add-service=namename သည် ဝန်ဆောင်မှု၏ အမည်ဖြစ်သည်။ ဥပမာအားဖြင့် Apache အတွက် အသွားအလာကို ခွင့်ပြုရန် -
firewall-cmd --zone=public --add-service=httpခွင့်ပြုထားသော ဆိပ်ကမ်းများကို သတ်မှတ်ရန်၊ အမိန့်ကို အသုံးပြုပါ-
firewall-cmd --zone=public --add-port=number/protocolဥပမာအားဖြင့်၊ SSH အတွက် standard 22 port သည် ဤကဲ့သို့ ဖြစ်သည်-
firewall-cmd --zone=public --add-port=22/tcpဤအဆင့်တွင် အဓိကစည်းမျဉ်းများကို ဖန်တီးပြီးဖြစ်သည်။ ထို့နောက် ရင်းမြစ်၊ ဦးတည်ရာ၊ ဆိပ်ကမ်းနှင့် အခြားစံနှုန်းများပေါ် မူတည်၍ ယာဉ်ကြောပိတ်ဆို့မှုကို မည်သို့စီမံဆောင်ရွက်မည်ကို ဆုံးဖြတ်ပါ။ စည်းမျဉ်းတစ်ခုထည့်ရန် ( ဥပမာအားဖြင့် အများသုံး ဇုန်ကို အသုံးပြု၍)-
firewall-cmd --zone=public ruleဥပမာအားဖြင့်၊ မည်သည့်အရင်းအမြစ်မှ port 80 (HTTP သို့အဝင်အသွားအလာကိုခွင့်ပြုရန်) ။
firewall-cmd --zone=public --add-port=80/tcp --permanentစည်းကမ်းကို ဖယ်ရှားရန်-
firewall-cmd --permanent --remove-rule=rule_specificationrule သည် စည်းမျဉ်းအမျိုးအစား (ဥပမာ- port၊ service၊ rich-rule စသည်) ဖြစ်ပြီး rule_specification သည် စည်းမျဉ်းကိုယ်တိုင်၏ သတ်မှတ်ချက်ဖြစ်သည်။
Firewalld configuration ကို ပြုပြင်ပြောင်းလဲပြီးနောက်၊ ၎င်းတို့ကို သိမ်းဆည်းပြီး အသုံးပြုရန် လိုအပ်ပါသည်။ ပြောင်းလဲမှုများကို သိမ်းဆည်းရန်၊ အမိန့်ကို အသုံးပြုပါ-
firewall-cmd --runtime-to-permanentပြောင်းလဲမှုများကို အသုံးချရန်-
firewall-cmd --reloadစနစ်ထည့်သွင်းမှုပြီးပါက၊ စည်းမျဉ်းအားလုံး၏စာရင်းကိုဖွင့်ခြင်းဖြင့် ရွေးချယ်ထားသော ကန့်သတ်ဘောင်များကို အတည်ပြုနိုင်သည်-
firewall-cmd --list-all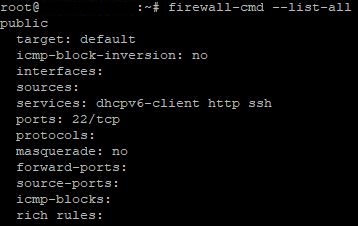
ပြဿနာတစ်စုံတစ်ရာ ဖြစ်ပေါ်လာပါက၊ Command ဖြင့် Firewalld မှတ်တမ်းများကို စစ်ဆေးပါ။
journalctl -u firewalldမှတ်ချက်- ချိတ်ဆက်မှု စီစဉ်သတ်မှတ်ရန်အတွက် အထွေထွေ အယ်လဂိုရီသမ်ကိုသာ ကျွန်ုပ်တို့ လေ့လာထားပါသည်။ ကိရိယာတွင် ကျယ်ပြန့်သော လုပ်ဆောင်ချက်များ ပါရှိသည်။ ရရှိနိုင်သော ရွေးချယ်စရာအားလုံးအကြောင်း အပြည့်အစုံသိရှိလိုပါက တရားဝင်စာရွက်စာတမ်း သို့မဟုတ် အကူအညီကို အသုံးပြုနိုင်ပါသည် -
firewall-cmd --helpLinux တွင် iptables များကို ပြင်ဆင်ခြင်း။
Firewalld နှင့်မတူဘဲ၊ iptables သည် firewall ကိုစီမံခန့်ခွဲရန်အတွက် Linux တွင် အဟောင်းဖြစ်သော်လည်း အသုံးများသော tool တစ်ခုဖြစ်သည်။ ၎င်းသည် Linux kernel အဆင့်ရှိ packet filtering စည်းမျဉ်းများအတွက် ပိုမိုတိုက်ရိုက်နှင့် လိုက်လျောညီထွေရှိသော ချဉ်းကပ်မှုကို ပံ့ပိုးပေးပါသည်။ သို့သော်လည်း၊ iptables များသည် Firewalld နှင့် နှိုင်းယှဉ်ပါက ပိုမိုအဆင့်မြင့်သော အသိပညာနှင့် အတွေ့အကြုံများ လိုအပ်ပြီး စတင်အသုံးပြုသူများအတွက် နည်းပါးသွားစေသည်။ အမိန့်ဖြင့် tool ၏ကြိုတင်ထည့်သွင်းထားသောဗားရှင်းကိုစစ်ဆေးပါ-
iptables -Vကိရိယာကို မတပ်ဆင်ပါက၊ ၎င်းကို ထည့်သွင်းရန် လိုအပ်မည်ဖြစ်သည်။ Ubuntu၊ Debian တွင် ထည့်သွင်းရန် အမိန့်
apt install iptablesRed Hat စနစ်များအတွက် (ဥပမာ၊ CentOS၊ Fedora)
yum install iptablesတပ်ဆင်ပြီးနောက် activation အတွက် command-
systemctl start iptablesစတင်ရန်အတွက် ထည့်သွင်းရန်၊ လုပ်ဆောင်ပါ-
systemctl enable iptablesiptables configuration ကိုမစတင်မီ၊ ၎င်းသည်မည်သို့အလုပ်လုပ်သည်ကိုနားလည်ရန်အရေးကြီးသည်။ ၎င်းကို ပရိုဂရမ်၏ syntax ဖြင့် ကူညီပေးသည်။ အောက်ပါအတိုင်းကြည့်ရသည်-
iptables -t table action chain additional_parametersအကြောင်းအရာတစ်ခုချင်းစီကို နက်နက်နဲနဲ လေ့လာကြည့်ရအောင်။
Iptables မှာ အဓိကဇယားလေးခုရှိပါတယ်- filter, nat, mangle နဲ့ raw တို့ဖြစ်ပါတယ် ။ တစ်ခုချင်းစီကို packet အမျိုးအစားအချို့ကို processing လုပ်ဖို့ ဒီဇိုင်းထုတ်ထားပြီး သူ့ရဲ့ကိုယ်ပိုင် chain of rules တွေရှိပါတယ်။
- ရေစစ်: ဤသည်မှာ ပက်ကတ်စစ်ထုတ်ခြင်းစည်းမျဉ်းများ ပါဝင်သော မကြာခဏ အသုံးအများဆုံးဇယားဖြစ်သည်။ ပက်ကတ်များကို ခွင့်ပြုခြင်း သို့မဟုတ် ငြင်းပယ်ခြင်းရှိမရှိ ဆုံးဖြတ်ချက်များချရန်အတွက် ၎င်းကို အသုံးပြုသည်။
- နတ်: ဤဇယားကို ပက်ကတ်များတွင် ကွန်ရက်လိပ်စာများနှင့် ဆိပ်ကမ်းများကို ပြုပြင်မွမ်းမံရန်အတွက် အသုံးပြုသည်။ ၎င်းကို ဟန်ဆောင်ခြင်း (NAT) ထူထောင်ရန်အတွက် မကြာခဏ အသုံးပြုလေ့ရှိသည်။
- အစိတ်အပိုင်းများ: ဤဇယားတွင်၊ သင်သည် packet ခေါင်းစီးများကို ပြင်ဆင်နိုင်သည်။ အမှတ်အသားပြုလုပ်ခြင်းကဲ့သို့သော အထူးပြု packet လုပ်ဆောင်မှုများအတွက် ၎င်းကို အသုံးပြုသည်။
- ကုန်ကြမ်း: ချိတ်ဆက်မှု ခြေရာခံစနစ် မဖြတ်သန်းမီ ကျင့်သုံးသည့် စည်းမျဉ်းများကို ပြင်ဆင်သတ်မှတ်ရန်အတွက် ဤဇယားကို အသုံးပြုသည်။ အချို့သော လိပ်စာများမှ ပက်ကတ်များကို ချပစ်ခြင်းကဲ့သို့သော ခြေရာခံစနစ်ဖြင့် မပြုပြင်သင့်သော စည်းမျဉ်းများ သတ်မှတ်ခြင်းအတွက် ၎င်းကို ပုံမှန်အားဖြင့် အသုံးပြုပါသည်။
စားပွဲတစ်ခုစီတွင် ကြိုးများပါရှိသည်။ ကွင်းဆက်များသည် ဆင့်ကဲစစ်ဆေးသည့် စည်းမျဥ်းစည်းကမ်းများဖြစ်သည်။ ကြိုတင်သတ်မှတ်ထားသော ကွင်းဆက်သုံးခုရှိသည်။
- ထည့်သွင်းခြင်း (အဝင်). ဤကွင်းဆက်ရှိ စည်းမျဉ်းများသည် အဝင်ပက်ကတ်များနှင့် ဘာလုပ်ရမည်ကို ဆုံးဖြတ်သည်။
- OUTPUT (အထွက်). ဤကွင်းဆက်သည် သင့်ကွန်ပြူတာမှပေးပို့သည့် ပက်ကေ့ခ်ျအားလုံးနှင့် ကွန်ရက်ပေါ်ရှိ အခြားစက်ပစ္စည်းများ သို့မဟုတ် ကွန်ပျူတာများသို့ ပေးပို့သည့် ပက်ကေ့ခ်ျများနှင့် သက်ဆိုင်ပါသည်။
- FORWARD (ထပ်ဆင့်ခြင်း). ဤကွင်းဆက်ရှိ စည်းမျဉ်းများသည် ထပ်ဆင့်ပို့ထားသော ပက်ကတ်များနှင့် လုပ်ဆောင်ရမည့်အရာကို သတ်မှတ်ပေးသည်။
နောက်ဆုံးတွင်၊ ကွင်းဆက်တစ်ခုစီတွင် အချို့သောလုပ်ဆောင်ချက် (ပစ်မှတ်) ရှိသည်။ လက်တွေ့တွင် အဓိက လုပ်ဆောင်ချက်များ (၅)ချက်ကို အသုံးပြုသည်။
- လက်ခံ: ပက်ကတ်ကို Firewall မှတဆင့်ဖြတ်သန်းခွင့်ပြုပါ။
- ချပါ: ပက်ကတ်ကို ငြင်းပယ်ပြီး တုံ့ပြန်မှုမရှိဘဲ ၎င်းကို စွန့်ပစ်ပါ။
- ငြင်းပယ်ပါ: ပက်ကတ်ကို ငြင်းပယ်ပြီး ပေးပို့သူအား ICMP အမှား မက်ဆေ့ဂျ်တစ်စောင် ပေးပို့ပါ။
- log: ပက်ကေ့ဂျ်ကို စနစ်မှတ်တမ်းတွင် မှတ်တမ်းတင်ပြီး အခြားလုပ်ဆောင်ချက်ကို လုပ်ဆောင်ပါ (ဥပမာ၊ လက်ခံပါ သို့မဟုတ် ရုပ်သိမ်းရန်)။
- return: လက်ရှိကွင်းဆက်ရှိ စည်းမျဉ်းများကို စစ်ဆေးခြင်းကို ရပ်ပြီး ခေါ်ဆိုမှုကွင်းဆက်သို့ ပြန်သွားရန် (ဖြစ်နိုင်လျှင်)။
စနစ်ထည့်သွင်းမှုကို စတင်ရန် အမိန့်ဖြင့် တည်ဆဲစည်းမျဉ်းများစာရင်းကို ဖွင့်ပါ-
iptables -L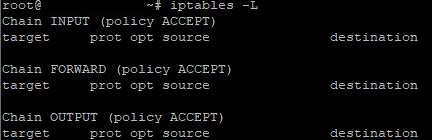
Iptables ကို configure ပြုလုပ်ခြင်းအတွက် လမ်းညွှန်အဖြစ်၊ အသုံးအများဆုံး command များ၏ လက်တွေ့နမူနာများကို ကြည့်ကြပါစို့။ အဆင်ပြေစေရန်အတွက်၊ သီးခြားကွင်းဆက်ပေါ်မူတည်၍ ဥပမာများကို အုပ်စု 3 ခုခွဲပါမည်။
ကွင်းဆက် ထည့်သွင်းမှု :
- ဆိပ်ကမ်း 80 ရှိ TCP ပရိုတိုကောမှတစ်ဆင့် အဝင်အသွားအလာကို ခွင့်ပြုပါ-
iptables -A INPUT -p tcp --dport 80 -j ACCEPT2. Port 22 ရှိ UDP ပရိုတိုကောမှတစ်ဆင့် အဝင်အသွားအလာကို ခွင့်ပြုပါ-
iptables -A INPUT -p udp --dport 22 -j ACCEPT3. သတ်မှတ်ထားသော IP လိပ်စာမှ အဝင်အထွက်လမ်းကြောင်းကို ပိတ်ဆို့ပါ-
iptables -A INPUT -s 192.168.1.100 -j DROPကွင်းဆက် အထွက် :
- ဆိပ်ကမ်း 443 ရှိ TCP ပရိုတိုကောမှတစ်ဆင့် အထွက်အသွားအလာကို ခွင့်ပြုပါ-
iptables -A OUTPUT -p tcp --dport 443 -j ACCEPT2. Port 80 ရှိ UDP ပရိုတိုကောမှတစ်ဆင့် အထွက်အသွားအလာကို ခွင့်ပြုပါ-
iptables -A OUTPUT -p udp --dport 80 -j ACCEPT3. သတ်မှတ်ထားသော ဆိပ်ကမ်းသို့ အထွက်လမ်းကြောင်းကို ပိတ်ဆို့ပါ (ဥပမာ၊ 21)။
iptables -A OUTPUT -p tcp --dport 21 -j DROPကွင်းဆက် ရှေ့သို့ :
- သတ်မှတ်ထားသော IP လိပ်စာများ၏ အကွာအဝေးမှ ထပ်ဆင့်ပို့သော အသွားအလာကို ပိတ်ဆို့ပါ-
iptables -A FORWARD -s 172.16.0.0/24 -j DROP2. သတ်မှတ်ထားသော network interface တစ်ခုမှ packet များ ထပ်ဆင့်ပို့ခြင်းကို ပိတ်ဆို့ပါ-
iptables -A FORWARD -i eth1 -j DROP3. သတ်မှတ်ထားသော port တစ်ခုအတွက် တပြိုင်နက်ချိတ်ဆက်မှုအရေအတွက်ကို ကန့်သတ်ပါ (ဤဥပမာတွင်၊ port 10 တွင် တစ်မိနစ်လျှင် ချိတ်ဆက်မှု 80 ခု)။
iptables -A INPUT -p tcp --dport 80 -m limit --limit 10/minute -j ACCEPTသင်တွေ့မြင်ရသည့်အတိုင်း သီးခြားကိစ္စရပ်တစ်ခုစီတွင် အပိုအငြင်းအခုံ (command) ကို အသုံးပြုသည်။ ဖြစ်နိုင်ချေရှိသော အကြောင်းပြချက်များနှင့် ကိရိယာ၏လုပ်ဆောင်နိုင်စွမ်းအတွက် အလုံးစုံပံ့ပိုးမှုစာရင်းကို ရယူရန်၊ ထည့်သွင်းပါ-
iptables -h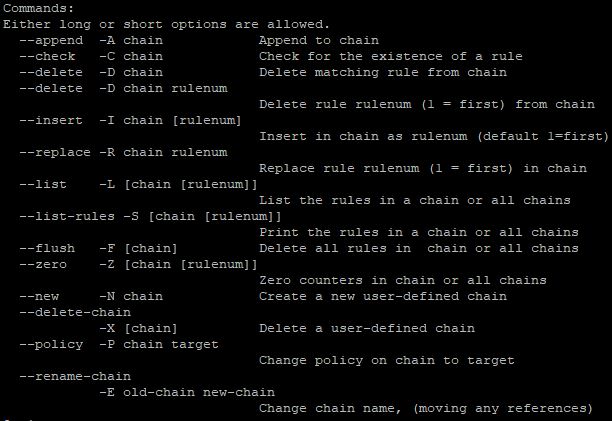
ဆက်တင်များ မှန်ကန်ကြောင်း သေချာစေရန်၊ စည်းမျဉ်းများစာရင်းကို ကြည့်ရှုရန် အမိန့်ကို ပြန်လည်ထည့်သွင်းပါ-
iptables -L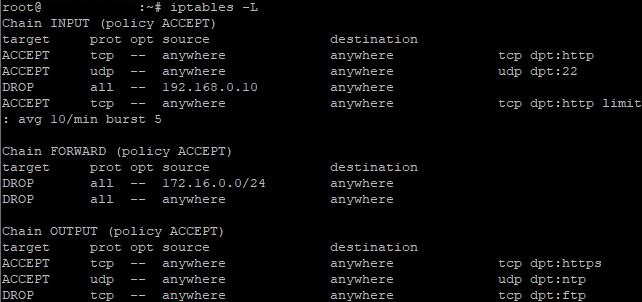
သတ်မှတ်ထားသော စည်းမျဉ်းတစ်ခုကို ဖျက်ရန်၊ အမိန့်ကို အသုံးပြုပါ-
iptables -D chain rule_numberဥပမာအားဖြင့်၊ သင်သည် INPUT ကွင်းဆက်မှ စည်းမျဉ်းနံပါတ် 1 ကို ဖျက်လိုပါက၊ အမိန့်သည် ဤကဲ့သို့ ဖြစ်လိမ့်မည်-
iptables -D INPUT 1အမိန့်တစ်ခုတည်းဖြင့် စည်းမျဉ်းအားလုံးကို ဖျက်ရန်-
iptables -Fအရေးကြီးမှတ်ချက် - iptables စည်းမျဉ်းများကို စနစ် သို့မဟုတ် ဝန်ဆောင်မှုကို ပြန်လည်စတင်ပြီးနောက် အလိုအလျောက် သိမ်းဆည်းမည်မဟုတ်ပါ။ စည်းမျဉ်းများကို သိမ်းဆည်းရန်အတွက် ၎င်းတို့ကို configuration ဖိုင်တစ်ခုထဲသို့ ထည့်သွင်းပြီး ပြန်လည်စတင်ပြီးနောက် ပြန်လည်ရယူရန် လိုအပ်ပါသည်။ iptables-save နှင့် iptables-restore utilities များက ဤကိစ္စတွင် ကူညီပေးနိုင်ပါသည်။ စည်းမျဉ်းများကို သိမ်းဆည်းရန်အတွက် အောက်ပါ command ကို ရိုက်ထည့်ပါ။
iptables-save > /etc/iptables/rules.v4၎င်းသည် rules.v4 ဖိုင်တွင် လက်ရှိ iptables စည်းမျဉ်းများကို သိမ်းဆည်းသည်။ ပြန်လည်စတင်ပြီးနောက် ပြန်လည်ရယူရန်၊ ထည့်သွင်းပါ-
iptables-restore < /etc/iptables/rules.v4ဤအမိန့်သည် rules.v4 ဖိုင်မှ စည်းမျဉ်းများကို ပြန်လည်ရယူသည်။
ကောက်ချက်
Firewalld သို့မဟုတ် iptables များကို အသုံးပြု၍ Linux တွင် Firewall ကိုပြင်ဆင်ခြင်းသည် ဆာဗာလုံခြုံရေးကိုသေချာစေသည့် အရေးကြီးသောကဏ္ဍတစ်ခုဖြစ်သည်။ ကိရိယာနှစ်ခုလုံးသည် ကွန်ရက်အသွားအလာကို စီမံခန့်ခွဲခြင်းနှင့် စနစ်အား ခွင့်ပြုချက်မရှိဘဲ ဝင်ရောက်ခြင်းနှင့် ဆိုက်ဘာတိုက်ခိုက်မှုများမှ ကာကွယ်ပေးခြင်းအတွက် ယုံကြည်စိတ်ချရသော နည်းလမ်းများကို ပေးဆောင်သည်။ firewalld နှင့် iptables အကြား ရွေးချယ်မှုသည် သုံးစွဲသူ၏ ကွဲပြားခြားနားသော လုပ်ဆောင်နိုင်စွမ်းနှင့် အားသာချက်များကို ထည့်သွင်းစဉ်းစားကာ အသုံးပြုသူ၏ သီးခြားလိုအပ်ချက်များနှင့် နှစ်သက်မှုများပေါ်တွင် မူတည်ပါသည်။
