


Illum, it-teknoloġiji VPN u proxy huma dejjem aktar fid-domanda. L-utenti jużawhom għal aċċess sigur għall-internet, jevitaw iċ-ċensura, u jipproteġu kontra theddid estern. Meta tikkonnettja ma' server bħal dan, it-traffiku kollu tiegħek jivvjaġġa minn ġo mina kriptata, u s-server isir il-portal tiegħek għan-netwerk.
Protokolli klassiċi bħal OpenVPN jew WireGuard jaħdmu tajjeb taħt kundizzjonijiet stabbli iżda spiss isofru minn tnaqqis fil-veloċità fuq konnessjonijiet fqar b'telf għoli ta' pakketti (netwerks mobbli, Wi-Fi pubbliku, pajjiżi b'ċensura stretta). Hawnhekk jidħlu fis-seħħ protokolli moderni bħal Hysteria2 u TUIC. Huma mibnija fuq QUIC, u joffru veloċità għolja, latenza baxxa, u offuskazzjoni effettiva tat-traffiku bħal HTTPS regolari (HTTP/3).
Hysteria2 juża l-algoritmu "Brutal", li juża b'mod aggressiv il-bandwidth disponibbli. TUIC (verżjoni 5) huwa kkaratterizzat minn overhead minimu, appoġġ UDP eċċellenti, u stabbiliment ta' konnessjoni 0-RTT.
F'dan l-artiklu, se nispjegaw kif nissettjaw is-server fuq Ubuntu/Debian u kif nikkonnettjaw minn Windows.
Dak li ser ikollok bżonn: VPS li jħaddem Ubuntu 22.04/24.04 jew Debian 12, aċċess bħala root, u l-indirizz IP tas-server. Mhu meħtieġ l-ebda dominju.
Konnessjoni mas-server
Windows (PuTTY): iftaħ PuTTY, daħħal YOUR_SERVER_IP bħala l-host, 22 bħala l-port, u idħol bħala root bil-password mill-email tal-fornitur tal-VPS tiegħek.
Linux/macOS (terminal):
ssh root@YOUR_SERVER_IPIl-kmandi kollha hawn taħt jitħaddmu fuq is-server, fl-istess sessjoni.
Tħejjija tas-server (Ubuntu / Debian)
Ippermetti t-trażmissjoni tal-IP
Dan jippermetti lis-server jibgħat il-pakketti tal-klijent aktar lejn l-internet.
nano /etc/sysctl.confDaħħal jew oħloq password (uża biss ittri u numri bl-Ingliż, mingħajr spazji).
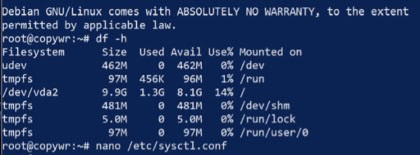
Sib u neħħi l-kumment (neħħi n-# fil-bidu) jew żid il-linja li ġejja:
net.ipv4.ip_forward=1
Issejvja l-fajl (Ctrl+O, Enter) u oħroġ (Ctrl+X). Applika l-bidliet mingħajr ma terġa' tibda:
sysctl -pKonfigurazzjoni tan-NAT (masquerading)
Din l-issettjar tippermetti lill-klijenti jaċċessaw l-internet permezz tas-server tiegħek billi jużaw l-indirizz IP tiegħu.
Sib l-isem tal-interfaċċja tan-netwerk esterna tiegħek (dik li tħares lejn l-internet):
ip link show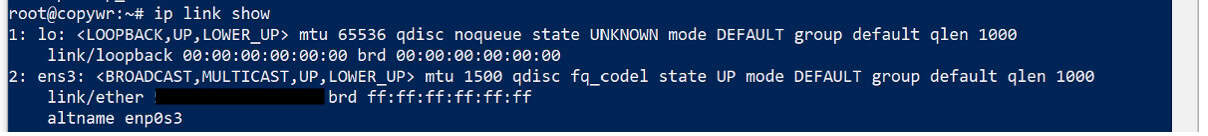
Normalment dan ikun eth0, ens3, jew enp1s0. Ikkopjah jew ftakarha, imbagħad żid ir-regola tal-masquerading ma' iptables — ibdel eth0 bl-isem tal-interface tiegħek stess:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Is-salvataġġ tar-regoli tal-iptables
Biex tevita li r-regoli jiġu ssettjati mill-ġdid wara li terġa' tibda s-server, jeħtieġ li jiġu ssejvjati.
apt update
apt install iptables-persistent -y
netfilter-persistent save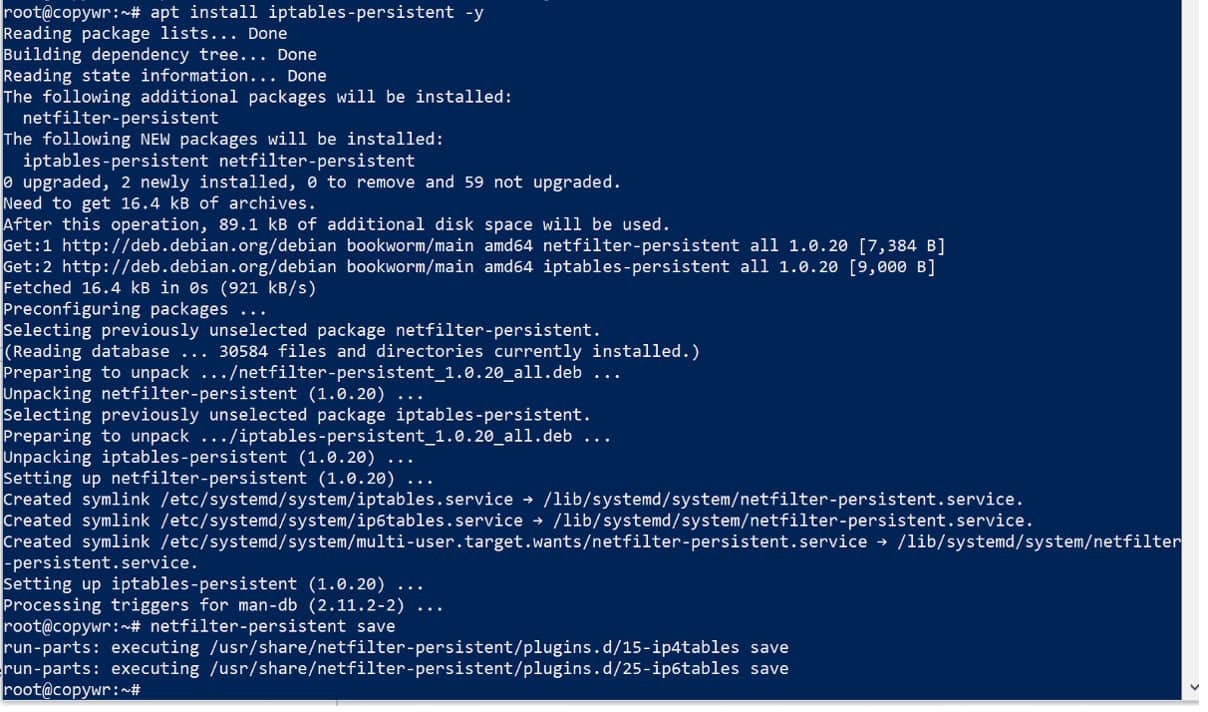
Waqt l-installazzjoni tista' tara prompt biex issalva r-regoli attwali tal-IPv4/IPv6 — wieġeb "Iva" ż-żewġ darbiet.
Konfigurazzjoni tal-firewall (UFW)
Niftħu l-portijiet kollha li se jkollna bżonn minnufih, għalhekk m'hemmx bżonn li nerġgħu lura għal dan il-pass aktar tard: 22 għal SSH (jekk naqbżu dan, inkunu qed inżommukom barra mis-server), 443/udp għal Hysteria2, u 8443/udp għal TUIC.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
L-output tal-istatus ufw għandu jelenka t-tliet regoli kollha bħala attivi.
Isteriżmu2
Installazzjoni tas-server Hysteria2
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
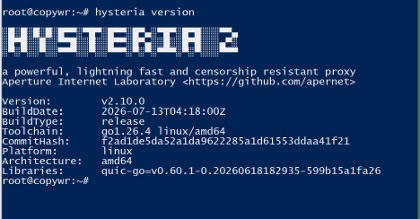
Kun żgur li l-output tal-verżjoni jidher mingħajr żbalji — dan jikkonferma li l-binarju jaħdem sew.
Il-ħolqien ta' ċertifikat SSL iffirmat waħdu
Neħtieġu ċ-ċwievet tal-kriptaġġ tagħna stess biex nipproteġu t-traffiku bejn il-kompjuter tiegħek u s-server. Peress li m'għandniex dominju, se niġġeneraw ċertifikat iffirmat minnek innifsek validu għal 365 jum. Minħabba f'hekk, ikollok bżonn tattiva "Skip Cert Verify" fil-klijent aktar tard.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/Kemm cert.crt kif ukoll private.key għandhom ikunu elenkati.
Il-ħolqien tal-fajl tal-konfigurazzjoni
nano /etc/hysteria/config.yamlIppejstja dan li ġej, billi tissostitwixxi YOUR_PASSWORD bil-password tiegħek stess (ittri u numri bl-Ingliż biss, mingħajr spazji):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true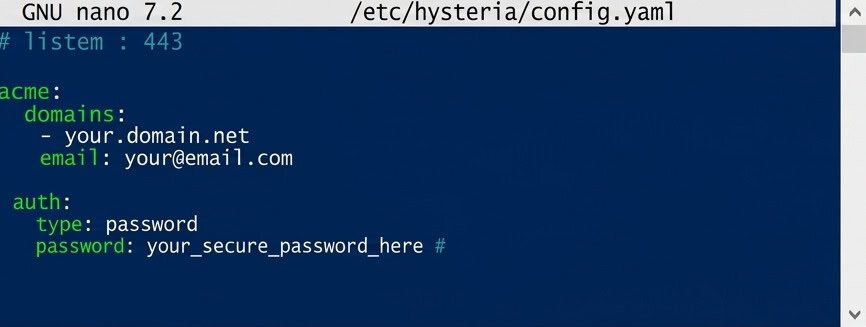
Il-blokk tal-masquerade jagħmel is-server jidher qisu websajt ordinarja jekk xi ħadd jiftaħ l-indirizz IP tiegħu f'browser, minflok ma jiżvela sinjali ta' proxy.
Issejvja (Ctrl+O, Enter) u oħroġ (Ctrl+X).
Issettjar tal-istartjar awtomatiku
nano /etc/systemd/system/hysteria.service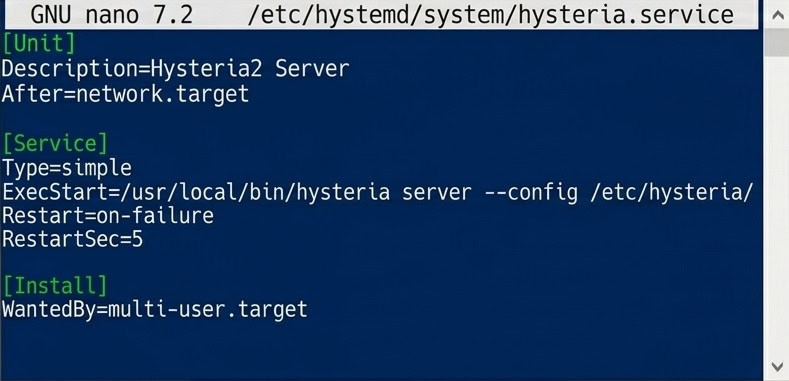
Il-fajl tal-unità systemd għall-istartjar awtomatiku ta' Hysteria2.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service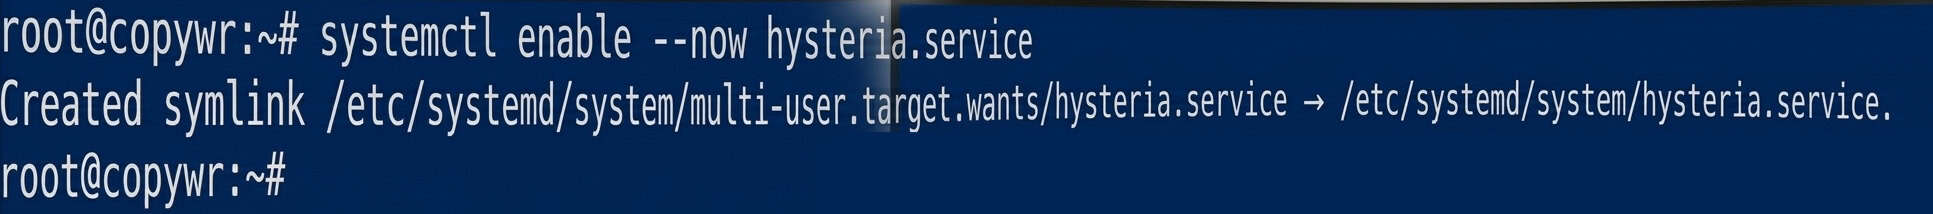
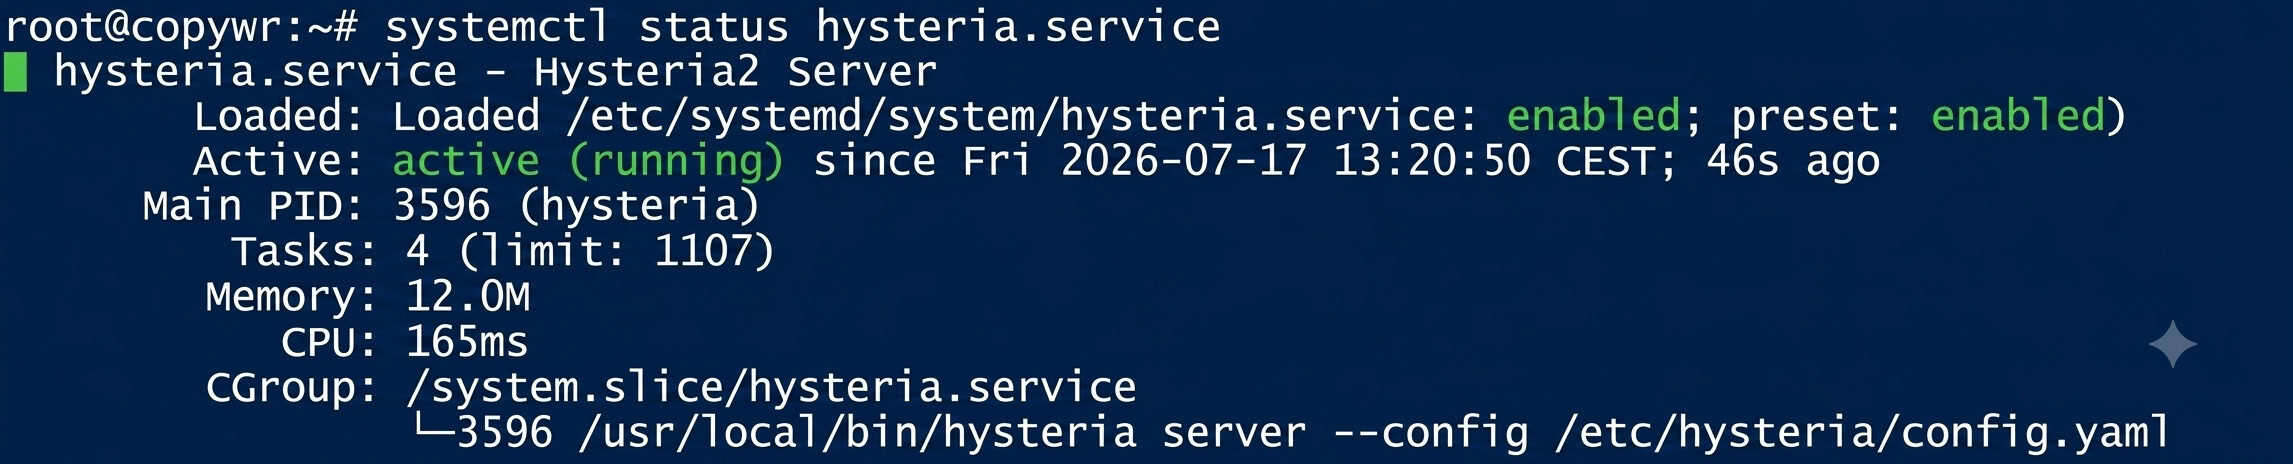
L-istatus għandu juri attiv (qed jaħdem). Jekk il-console hija "mwaħħla" fil-vista tal-log, agħfas Q biex toħroġ minnha.
TUIC v5
Tniżżil u installazzjoni ta' TUIC
mkdir -p /usr/local/sbin/tuicIċċekkja r-rilaxxi disponibbli:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10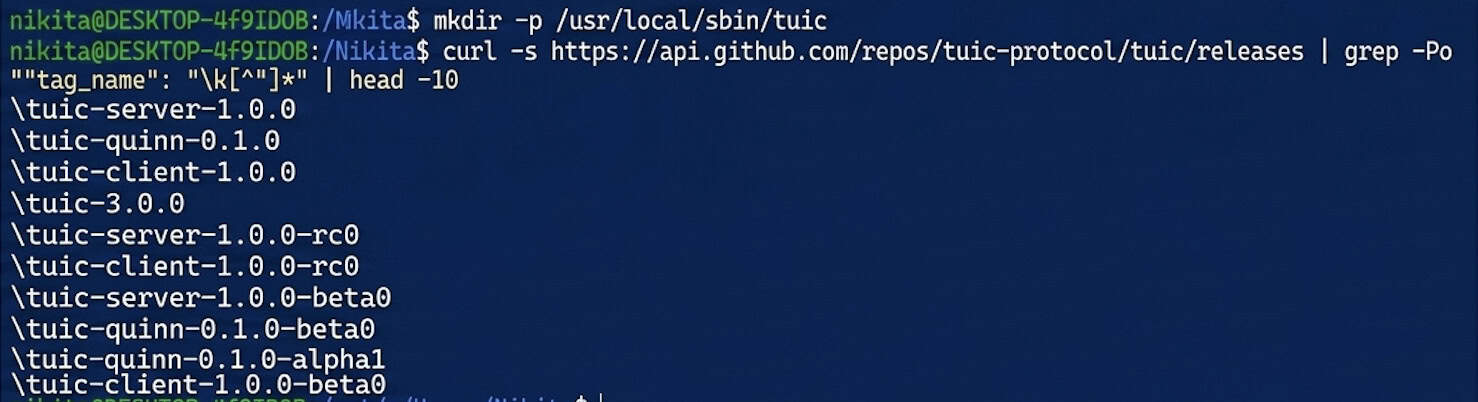
Niżżel il-binarju tas-server — ibdel in-numru tal-verżjoni attwali għal 1.0.0:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version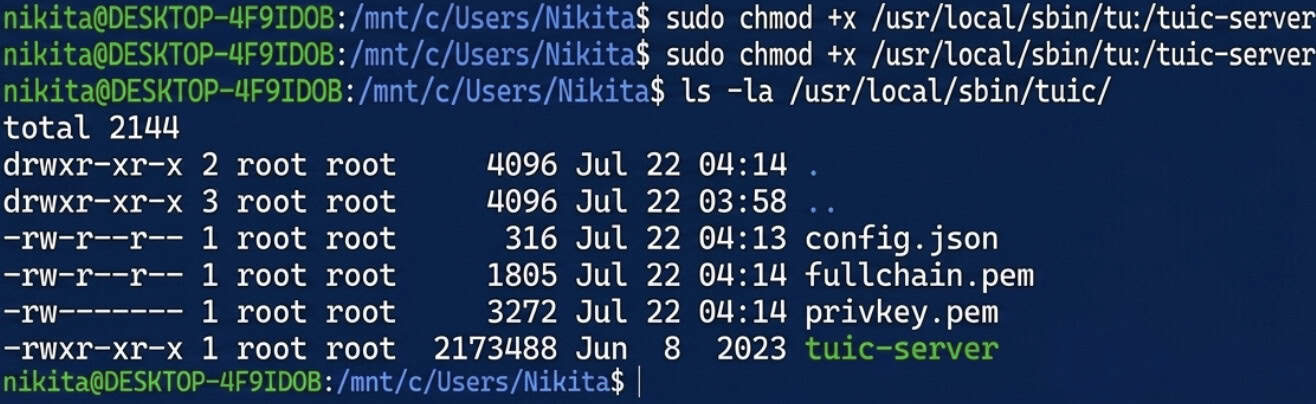
Il-ħolqien ta' ċertifikat iffirmat minnu nnifsu għal TUIC
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/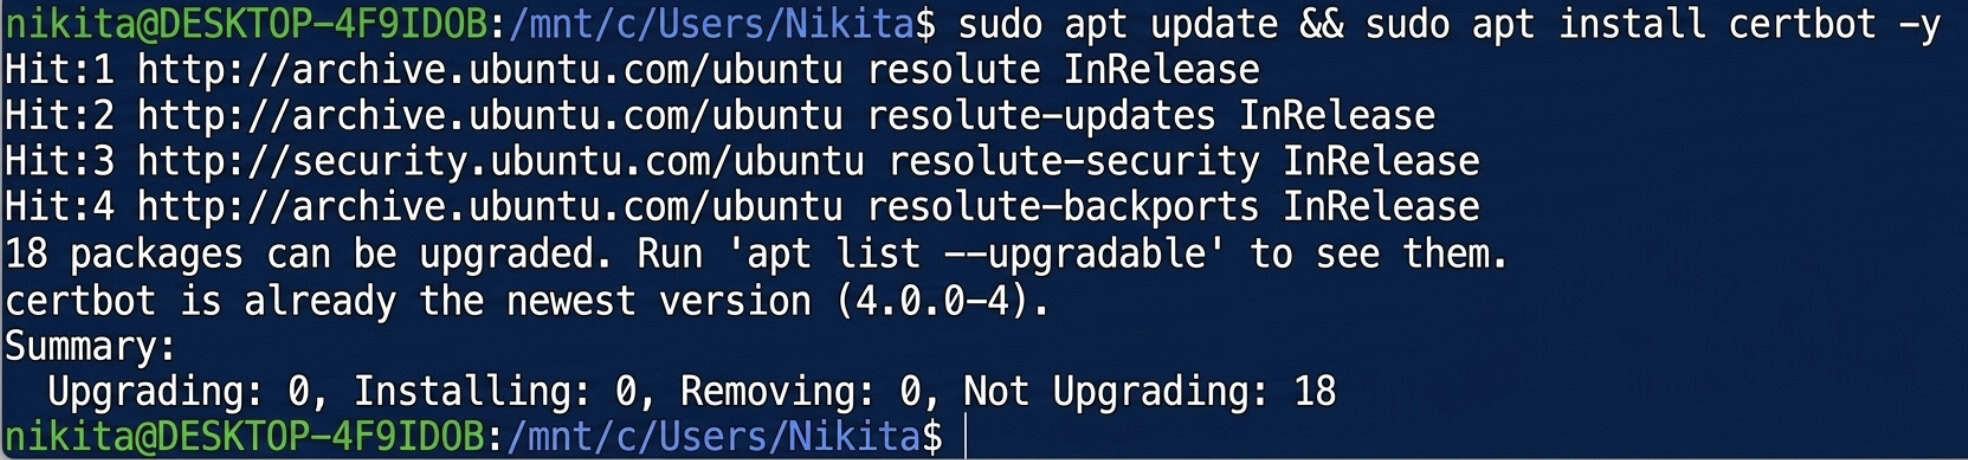
Ġenerazzjoni ta' UUID
apt install uuid-runtime -y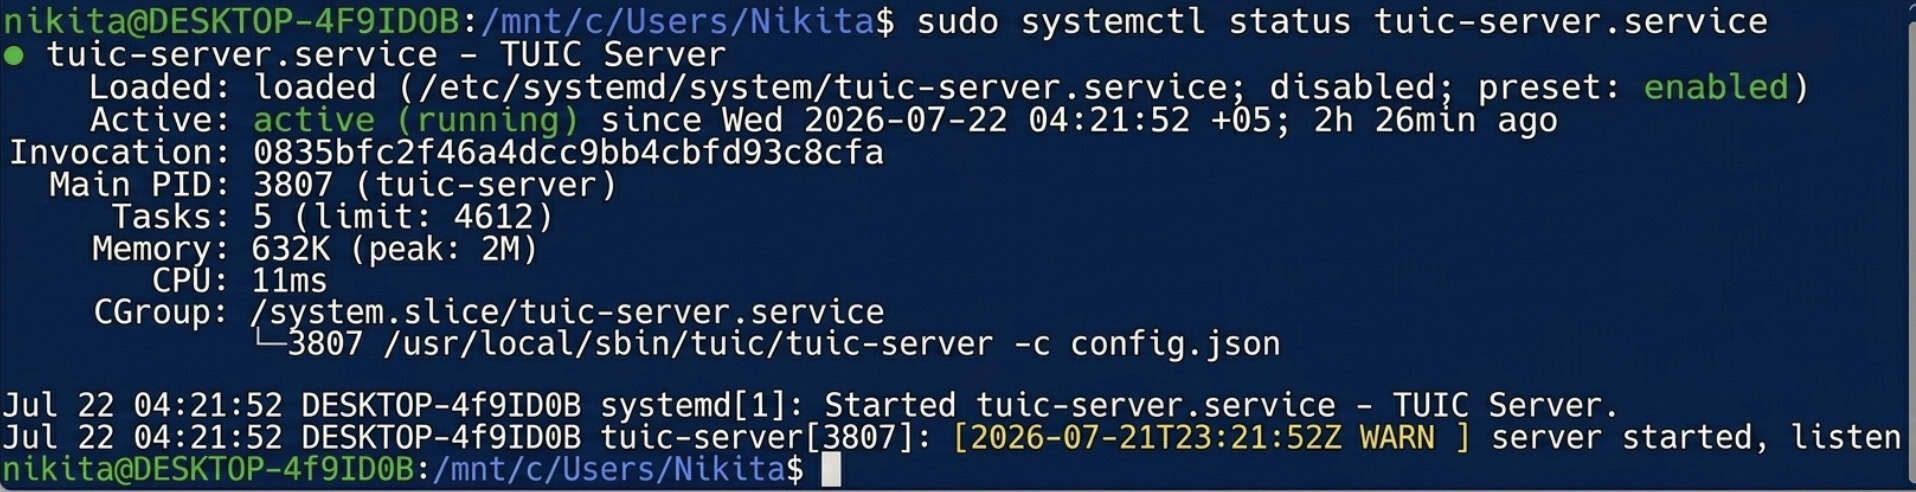
uuidgen
Ikkopja l-UUID li jirriżulta — ser ikollok bżonnu kemm fil-konfigurazzjoni tas-server hawn taħt kif ukoll fis-settings tal-klijent.
Il-ħolqien tal-fajl tal-konfigurazzjoni
Il-config.json lest għas-server TUIC:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}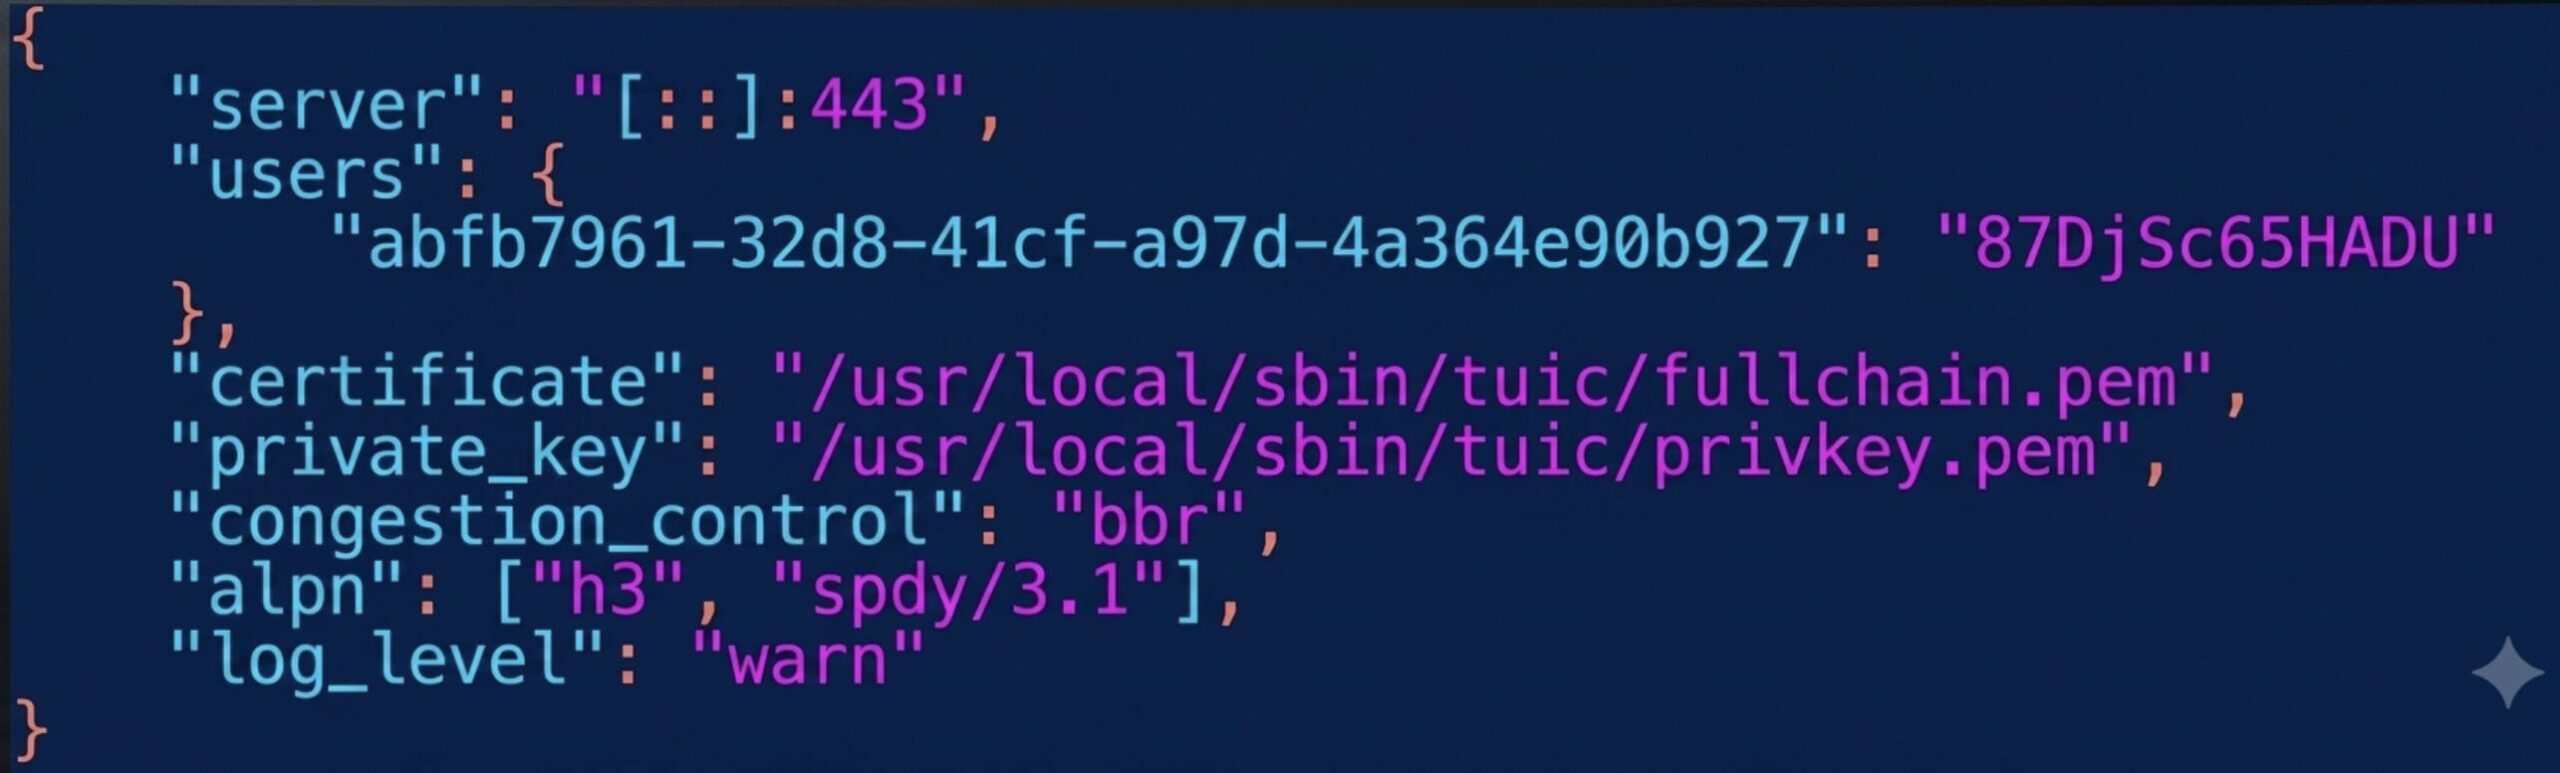
Hawnhekk nużaw il-port 8443 għax il-port 443 diġà huwa meħud minn Hysteria2. Ibdel YOUR_UUID bil-valur mill-pass 4.3 u YOUR_TUIC_PASSWORD bil-password tiegħek stess.
Issejvja (Ctrl+O, Enter) u oħroġ (Ctrl+X).
Ittestjar ta' bidu manwali
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json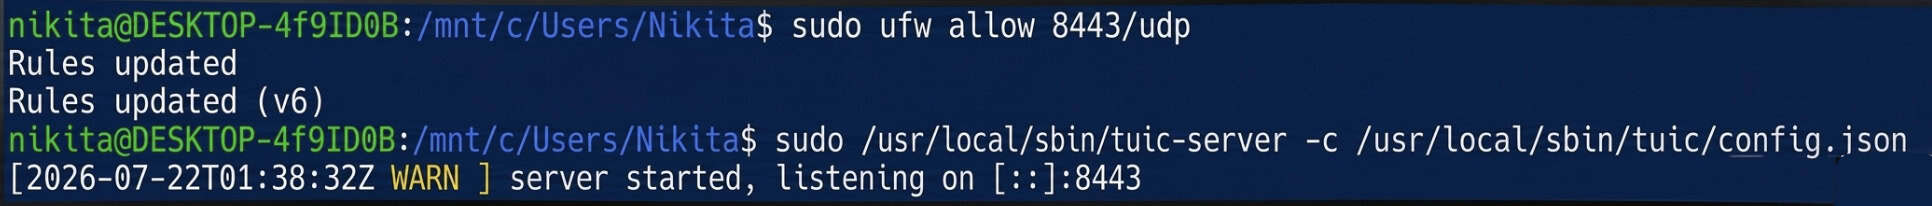
Jekk ma jidhru l-ebda żbalji, il-konfigurazzjoni hija valida. Waqqafha b'Ctrl+C u kompli għas-setup tal-istartjar awtomatiku.
Issettjar tal-istartjar awtomatiku
nano /etc/systemd/system/tuic-server.service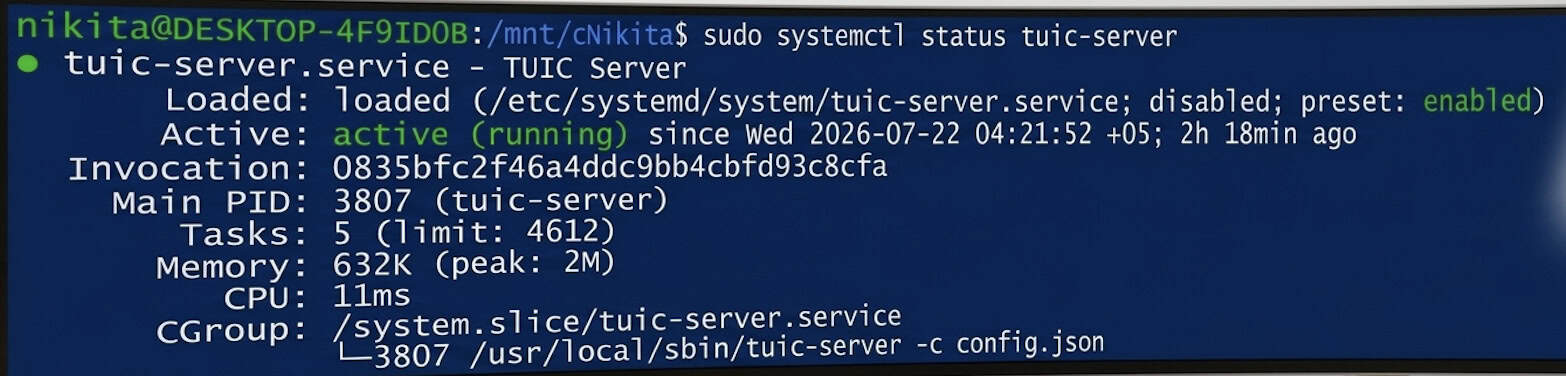
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
L-istatus għandu juri attiv (jaħdem).
Issa żewġ mill-aqwa u l-aktar protokolli moderni veloċi qed jaħdmu b'mod parallel fuq is-server, it-tnejn jaħbu bħala traffiku regolari QUIC/HTTPS: Hysteria2 fuq il-port standard 443/udp, u TUIC v5 fuq il-port 8443/udp.
Konnessjoni mill-Windows
Installazzjoni ta' Hiddify
Niżżel u installa Hiddify għal Windows mill-websajt uffiċjali: https://hiddify.com. Ikklikkja fuq l-installatur b'"Li jmiss" / "Installa". Jekk jidher Windows SmartScreen, agħżel "Aktar tagħrif" → "Eżegwixxi xorta waħda".
Profil ta' Hysteria2
Ikklikkja + (Profil Ġdid) → "Dħul Manwali" → protokoll Hysteria2 , u imla:
|
Qasam |
valur |
|
Isem tal-Profil |
Is-Server Hysteria2 tiegħi |
|
indirizz |
L-IP_TAS-SERVER_TIEGĦEK |
|
port |
443 |
|
password |
il-password mill-pass 3.3 |
|
SNI |
L-IP_TAS-SERVER_TIEGĦEK |
|
Aqbeż il-Verifika taċ-Ċertifikat |
On |
L-għażla "Aqbeż iċ-Ċertifikat Verifika" trid tiġi attivata għax iċ-ċertifikat huwa ffirmat minnu nnifsu — m'hemm l-ebda awtorità taċ-ċertifikat fdata warajh.
Profil TUIC v5
Ikklikkja + (Profil Ġdid) → "Dħul Manwali" → protokoll TUIC , u imla:
|
Qasam |
valur |
|
Isem tal-Profil |
Is-Server TUIC tiegħi |
|
indirizz |
L-IP_TAS-SERVER_TIEGĦEK |
|
port |
8443 |
|
UUID |
l-UUID mill-pass 4.3 |
|
password |
il-password mill-pass 4.4 |
|
Kontroll tal-Konġestjoni |
bbr |
|
SNI |
L-IP_TAS-SERVER_TIEGĦEK |
|
Aqbeż il-Verifika taċ-Ċertifikat |
On |
Konnessjoni u verifika
Agħżel profil, imbagħad ikklikkja l-buttuna tonda kbira "Connect". L-istatus għandu jinbidel għal "Connected".
Biex tikkonferma li t-traffiku fil-fatt qed jgħaddi mis-server tiegħek, iftaħ kwalunkwe servizz ta' verifika tal-IP fil-browser tiegħek — l-indirizz muri għandu jaqbel ma' YOUR_SERVER_IP.
konklużjoni
Billi tlesti din il-gwida, għandek żewġ protokolli ta' veloċità għolja tal-ġenerazzjoni li jmiss li jaħdmu b'mod parallel fuq is-server tiegħek: Hysteria2 fuq il-port 443/UDP u TUIC v5 fuq il-port 8443/UDP. Iż-żewġ protokolli jaħbu t-traffiku trasmess bħala konnessjoni QUIC kriptata standard (HTTP/3), u jiżguraw konnessjoni stabbli anke fuq kanali estremament instabbli.
Il-profili kkonfigurati jistgħu jintużaw mhux biss fuq Windows iżda wkoll importati fl-app mobbli Hiddify għal Android jew iOS b'settings simili.
Jekk tiltaqa' ma' diffikultajiet ta' konnessjoni, l-ewwel iċċekkja l-istatus tas-servizz billi tuża l-kmand systemctl status hysteria.service (jew tuic-server.service), kun żgur li r-regoli tal-firewall huma attivi (ufw status), u iċċekkja darbtejn li l-indirizz IP, l-UUID, u l-passwords iddaħħlu b'mod korrett. Jekk jogħġbok innota: iċ-ċertifikati awto-ffirmati maħruġa huma validi għal 365 jum, għalhekk wara eżattament sena, ikollhom jiġġeddu billi tuża l-istess kmand openssl req.
