


या लेखात, आपण योग्यरित्या आयोजित केलेल्या Linux वापरकर्त्यांचे महत्त्व जाणून घेऊ. आपण वापरकर्ते कसे तयार करावे आणि कॉन्फिगर करावे यापासून सुरुवात करून आणि विशिष्ट फाइल्स आणि फोल्डर्समध्ये प्रवेश कसा द्यावा यापासून शेवटी, प्रवेश अधिकारांचे वर्णन करू. आपण sudo आणि SELinux सारख्या काही महत्त्वाच्या सुरक्षा साधनांवर देखील चर्चा करू, जे अवांछित क्रियाकलापांपासून सिस्टमचे संरक्षण करण्यास मदत करतात.
लिनक्समध्ये वापरकर्ता व्यवस्थापन आणि प्रवेश अधिकारांचे महत्त्व
लिनक्सच्या जगात, वापरकर्ता व्यवस्थापन आणि प्रवेश अधिकार महत्त्वाची भूमिका बजावतात. लिनक्सची कल्पना एका मोठ्या अपार्टमेंटप्रमाणे करा, जिथे प्रत्येक वापरकर्ता एक भाडेकरू आहे आणि प्रत्येक फाईल एक खोली आहे. वापरकर्ता व्यवस्थापन म्हणजे प्रत्येक भाडेकरूला त्याची स्वतःची खास चावी देणे, तर प्रवेश अधिकार म्हणजे ते त्यांच्या खोलीत काय करू शकतात.
जेव्हा एखादा वापरकर्ता तयार केला जातो, तेव्हा त्याला एक नाव आणि एक अद्वितीय ओळख क्रमांक ( UID ) दिला जातो , जो अपार्टमेंटच्या वैयक्तिक चावीसारखा असतो. वापरकर्त्याचा एक गटही असतो , जो त्याला इतर भाडेकरूंशी जोडतो. हा गट एका क्लबसारखा असतो, जिथे सदस्य सामायिक विशेषाधिकार मिळवतात.
फाईल ऍक्सेस अधिकार तीन श्रेणींमध्ये विभागलेले आहेत: मालक ( वापरकर्ता ), गट आणि इतर . प्रत्येक की (वापरकर्ता) कडे प्रत्येक श्रेणीसाठी वाचण्याचे, लिहिण्याचे आणि कार्यान्वित करण्याचे स्वतःचे विशेष अधिकार असू शकतात. उदाहरणार्थ, फाईलच्या मालकाकडे वाचण्याचे आणि लिहिण्याचे अधिकार असू शकतात, गटाकडे फक्त वाचण्याचे अधिकार, आणि इतरांकडे काहीही नसू शकते.
लिनक्स सिस्टीममध्ये वापरल्या जाणाऱ्या sudo आणि SELinux सारख्या सुरक्षा धोरणांकडे विशेष लक्ष देणे आवश्यक आहे . sudo ही एक विशेष कमांड आहे जी सामान्य वापरकर्त्यांना, सामान्यतः फक्त प्रशासकांना उपलब्ध असलेली विशिष्ट कार्ये करण्यासाठी तात्पुरते सुपरयुझर (रूट) अधिकार वापरण्याची परवानगी देते. यामुळे अपघाती चुका किंवा सुपरयुझर अधिकारांचा गैरवापर टाळण्यास मदत होते. sudo वापरताना, वापरकर्त्याला सहसा आपली ओळख निश्चित करण्यासाठी पासवर्ड टाकावा लागतो. यानंतर, ते sudoers फाईलमध्ये सेट केलेल्या नियमांनुसार सुपरयुझर (रूट) अधिकारांसह कमांड कार्यान्वित करू शकतात.
SELinux हा लिनक्स ऑपरेटिंग सिस्टमसाठी सुरक्षेचा एक अतिरिक्त स्तर आहे. सिस्टममध्ये कोणते प्रोग्राम आणि फाइल्स वापरले जाऊ शकतात यावर ते लक्ष ठेवते आणि घुसखोरी व हल्ले रोखण्यासाठी त्यांच्यावरील प्रवेश मर्यादित करते. यामुळे हॅकिंगचे प्रयत्न किंवा दुर्भावनापूर्ण कृती रोखल्या जाऊन सर्व्हर अधिक सुरक्षित होतो.
वापरकर्ते तयार करणे आणि व्यवस्थापित करणे
लिनक्समध्ये वापरकर्ता कसा तयार करायचा
लिनक्स युझर्स सहसा ` useradd` कमांडने तयार केले जातात. उदाहरणार्थ, "username" नावाचा युझर तयार करण्यासाठी, तुम्ही खालीलप्रमाणे एंटर कराल:
useradd usernameलिनक्स वापरकर्ता पासवर्ड कसा सेट करायचा
वापरकर्ता तयार केल्यानंतर, त्यांचे खाते पासवर्डने संरक्षित नसते. नवीन वापरकर्त्यासाठी पासवर्ड सेट करण्यासाठी, passwd कमांड वापरा:
passwd usernameजिथे युजरनेम म्हणजे ज्या वापरकर्त्यासाठी पासवर्ड सेट केला जात आहे त्याचे नाव.
लिनक्समध्ये वापरकर्त्यांची यादी कशी पहावी
लिनक्समध्ये टर्मिनलमध्ये एकाच कमांडने वापरकर्त्यांची यादी पाहण्यासाठी, तुम्ही ` cut` कमांड वापरू शकता:
cut -d: -f1 /etc/passwdहा कमांड /etc/passwd फाईलमधील मजकूर वाचतो , ज्यामध्ये सर्व वापरकर्त्यांची माहिती असते.
विशिष्ट वापरकर्त्याबद्दल माहिती मिळविण्यासाठी, तुम्ही ही आज्ञा वापरू शकता:
id usernameयामध्ये वापरकर्त्याचा UID , GID आणि गट प्रदर्शित होतील.
लिनक्स वापरकर्ता हटवणे
वापरकर्ता हटवण्यासाठी, userdel कमांड वापरा:
userdel usernameमात्र, ही कमांड वापरकर्त्याच्या होम डिरेक्टरीमधील फाइल्स डिलीट करत नाही. त्या काढून टाकण्यासाठी, तुम्ही -r हा पर्याय वापरू शकता:
userdel -r usernameहे वापरकर्तानाव, त्यांची होम डायरेक्टरी आणि त्यातील सर्व फायली हटवेल.
लिनक्स वापरकर्ता बदलणे
वापरकर्त्याबद्दलची माहिती बदलण्यासाठी, usermod कमांड वापरा. हे टूल खालील सिंटॅक्स वापरते:
usermod argument userयुटिलिटीच्या मदतीमध्ये संभाव्य वितर्कांची संपूर्ण यादी प्रदर्शित केली आहे:
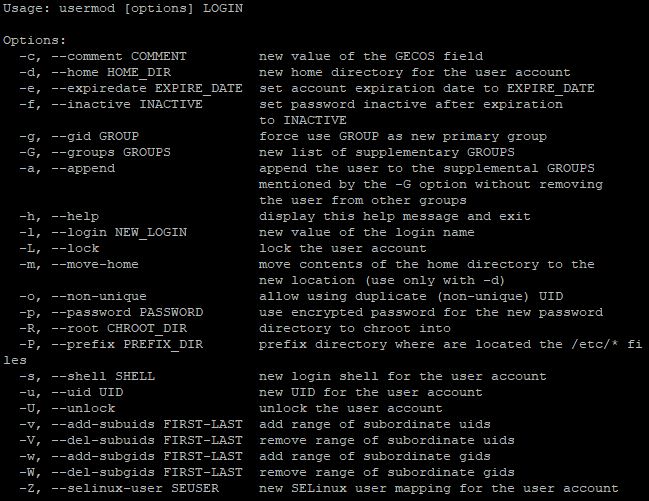
उदाहरणार्थ, वापरकर्त्याची होम डायरेक्टरी बदलण्यासाठी, तुम्ही ही आज्ञा वापराल:
usermod -d /new/path/to/directory usernameलिनक्समध्ये वापरकर्ता गट तयार करणे आणि व्यवस्थापित करणे
Linux मधील वापरकर्ता गट प्रशासकांना समान प्रवेश अधिकारांसह वापरकर्त्यांना गटबद्ध करण्याची परवानगी देतात. हे प्रवेश अधिकारांचे व्यवस्थापन सुलभ करते आणि प्रत्येक वापरकर्त्यासाठी वैयक्तिकरित्या असे करण्याऐवजी गट स्तरावर अधिकार सेट करण्यास सक्षम करून सिस्टम सुरक्षा वाढवते. उदाहरण म्हणून, आपण वापरकर्ता प्रशासकासह विकासक गटाचा विचार करू.
लिनक्समध्ये वापरकर्ता गट कसा तयार करायचा
नवीन गट तयार करण्यासाठी, नवीन गटाच्या नावासह groupadd कमांड वापरा:
sudo groupadd group_nameआमच्या उदाहरणात, कमांड असे दिसेल:
sudo groupadd developersलिनक्समध्ये वापरकर्ता गट कसा हटवायचा
ग्रुप डिलीट करण्यासाठी, groupdel कमांड वापरा:
sudo groupdel group_nameम्हणून, आज्ञा:
sudo groupdel developersडेव्हलपर्स नावाचा ग्रुप डिलीट केला जाईल.
गटामध्ये वापरकर्ते जोडणे
एखाद्या वापरकर्त्याला विशिष्ट गटामध्ये जोडण्यासाठी, usermod कमांड वापरा:
sudo usermod -aG group_name user_nameउदाहरणार्थ:
sudo usermod -aG developers adminही कमांड 'admin' नावाच्या वापरकर्त्याला 'developers' गटामध्ये जोडेल.
गटातून वापरकर्त्यांना काढून टाकणे
एखाद्या वापरकर्त्याला गटातून काढून टाकण्यासाठी, deluser कमांड वापरा:
sudo deluser user_name group_nameडेव्हलपर्स ग्रुपमधून ' admin' युझरला काढून टाकण्याची कमांड :
sudo deluser admin developersLinux मध्ये गट सूची पाहणे
सिस्टममधील सर्व गटांची यादी पाहण्यासाठी, /etc/group फाईलसोबत cat कमांड वापरा :
cat /etc/groupही कमांड सिस्टममधील सर्व गटांची यादी प्रदर्शित करेल.
वापरकर्ता गट सदस्यता तपासत आहे
कृती केल्यानंतर, तुम्ही groups कमांड वापरून वापरकर्ता कोणत्या गटांशी संबंधित आहे ते तपासू शकता:
groups user_nameअशाप्रकारे, आपण लिनक्समध्ये वापरकर्ता गटांचे व्यवस्थापन करण्याच्या मूलभूत गोष्टींचा शोध घेतला आहे. आता, पुढील टप्प्यावर जाऊया - फायली आणि निर्देशिकांमध्ये प्रवेश अधिकारांच्या नियुक्तीचे परीक्षण करणे. ही प्रक्रिया विशिष्ट फायली आणि निर्देशिकांमध्ये वापरकर्ते किंवा गट कोणत्या कृती करू शकतात हे निर्धारित करण्यास अनुमती देते, प्रभावी सुरक्षा व्यवस्थापन आणि सिस्टम संसाधनांमध्ये प्रवेश सुनिश्चित करते.
फायली आणि निर्देशिकांना प्रवेश अधिकार देणे
प्रवेश हक्कांचे प्रतीकात्मक प्रतिनिधित्व
जसे आपण आधीच पाहिले आहे, लिनक्समध्ये वापरकर्त्यांचे ३ प्रकार आहेत: मालक ( user ), गट आणि इतर . त्या प्रत्येकाकडे फाइल्स किंवा डिरेक्टरीजवर विशिष्ट प्रकारचे प्रवेश अधिकार असू शकतात:
- वाचा (वाचा - r): फाइल किंवा निर्देशिकेतील सामग्री पाहण्याची परवानगी देते.
- लिहा (Write - w): फाइलमध्ये बदल करण्याची किंवा डायरेक्टरीमध्ये नवीन फाइल तयार करण्याची क्षमता प्रदान करते. डायरेक्टरीमध्ये, हे त्यातून फाइल्स हटविण्यास देखील अनुमती देते.
- एक्झिक्युट (एक्झिक्युट - x): फाइल एक्झिक्युट करण्यायोग्य फाइल असल्यास) किंवा डायरेक्टरी (जर ती डायरेक्टरी असेल तर) एंटर करण्याची परवानगी देते.
लिनक्स फॅमिली सिस्टीममध्ये, प्रवेश अधिकार 10 वर्णांच्या स्ट्रिंगद्वारे दर्शविले जातात. पहिला वर्ण फाइल प्रकार (नियमित फाइल, निर्देशिका, इ.) दर्शवितो आणि उर्वरित नऊ प्रत्येक वापरकर्ता गटासाठी तीन वर्णांचे तीन गट आहेत. समजून घेण्यासाठी, एक उदाहरण विचारात घेऊया.
प्रवेश अधिकार -rwxr-xr-- म्हणजे:
- पहिला अक्षर (-) फाइल प्रकार दर्शवितो (या प्रकरणात, एक नियमित फाइल).
- मालकासाठी तीन वर्ण (rwx) दर्शवितात की मालकाकडे वाचन, लेखन आणि अंमलबजावणीचे अधिकार आहेत.
- गटासाठी तीन वर्ण (rx) दर्शवितात की गट सदस्यांनी फक्त वाचण्याचे आणि अंमलात आणण्याचे अधिकार दिले आहेत.
- इतरांसाठी तीन अक्षरे (r--) म्हणजे इतर वापरकर्ते फक्त फाइल वाचू शकतात.
chmod कमांड वापरून प्रवेश अधिकार सेट केले जातात आणि त्याची रचना खालीलप्रमाणे आहे:
chmod [options] mode file(s)कोठे:
- [पर्याय] - अतिरिक्त पॅरामीटर्स, जसे की -R निर्देशिका आणि तिच्या उपनिर्देशिकांमध्ये प्रवेश अधिकार वारंवार बदलण्यासाठी.
- मोड - एक विशेष स्ट्रिंग जी कोणते प्रवेश अधिकार बदलले आहेत आणि कोणासाठी आहेत हे निर्दिष्ट करते. मोड चिन्हांद्वारे (r, w, x) आणि बिट्स (0 किंवा 1) निर्दिष्ट केला जाऊ शकतो. मोडची संख्यात्मक मूल्ये देखील वापरली जाऊ शकतात (आपण त्यांच्याबद्दल नंतर बोलू)
- फाइल (फाईल) - ज्या फाइल्स किंवा निर्देशिका मध्ये बदल लागू केले जातात.
ही उपयुक्तता खूप शक्तिशाली साधन आहे, म्हणून आपण उदाहरण म्हणून फक्त काही मूलभूत कमांड पाहू.
फाईलमधील प्रवेश अधिकार बदला जेणेकरून मालकाला वाचन आणि लेखन अधिकार असतील, गटाला फक्त वाचन अधिकार असतील आणि इतर वापरकर्त्यांना कोणतेही अधिकार नसतील:
chmod u=rw,g=r,o= filenameसर्व वापरकर्त्यांना फाइल वाचण्यासाठी आणि लिहिण्यासाठी प्रवेश अधिकार सेट करा:
chmod a+rw filenameनिर्देशिकेतील सर्व फायली आणि उपनिर्देशिकांसाठी प्रवेश अधिकार वारंवार बदला:
chmod -R u+rwx directoryप्रवेश हक्कांचे संख्यात्मक प्रतिनिधित्व
संख्यात्मक प्रतिनिधित्वात, प्रत्येक वापरकर्ता श्रेणी (मालक, गट, इतर) ची स्वतःची संख्या असते आणि या संख्यांचे संयोजन अंतिम प्रवेश अधिकार सेट करते. प्रतीकात्मक प्रमाणेच, तीनही अधिकारांपैकी प्रत्येकाचे स्वतःचे मूल्य असते, परंतु संख्यात्मक मध्ये:
- वाचा (वाचा) - मूल्य ४
- लिहा (लिहा) - मूल्य २
- एक्झिक्युट (एक्झिक्युट) - मूल्य १
वापरकर्त्याचा प्रकार निश्चित करण्यासाठी संख्यात्मक मूल्ये देखील वापरली जातात:
- फाइल मालक (वापरकर्ता) - पहिला अंक
- मालकाचा गट (गट) - दुसरा अंक
- इतर वापरकर्ते (इतर) - तिसरा अंक
अशाप्रकारे, फाइल प्रवेश अधिकारांचे पूर्ण संख्यात्मक प्रतिनिधित्व तीन अंकांचे असते, प्रत्येक अंक विशिष्ट वापरकर्ता श्रेणीसाठी अधिकारांच्या मूल्यांची बेरीज दर्शवितो. प्रतीकात्मक प्रतिनिधित्वात 10 वर्ण वापरण्यापेक्षा हे काहीसे अधिक सोयीस्कर आहे. या प्रकरणात व्यवस्थापन खालीलप्रमाणे दिसेल:
chmod XYZ fileयेथे X , Y , आणि Z हे अनुक्रमे मालक, गट आणि इतर वापरकर्त्यांचे प्रवेश अधिकार दर्शवणारे अंक आहेत.
उदाहरणार्थ, मालकाला पूर्ण प्रवेश अधिकार (वाचणे, लिहिणे आणि कार्यान्वित करणे) देण्यासाठी, आणि गट आणि इतर वापरकर्ते फक्त वाचतात आणि कार्यान्वित करतात, तुम्ही ही आज्ञा वापरू शकता:
chmod 755 fileचला इतर उदाहरणे विचारात घेऊया:
chmod 700 fileफक्त मालकालाच वाचण्याचे, लिहिण्याचे आणि अंमलात आणण्याचे अधिकार आहेत, तर गट आणि इतर वापरकर्त्यांना प्रवेशाचे अधिकार नाहीत.
chmod 644 fileमालकाला वाचण्याचे आणि लिहिण्याचे अधिकार आहेत, तर गट आणि इतर वापरकर्त्यांना फक्त वाचण्याचे अधिकार आहेत.
chmod 751 fileमालकाकडे पूर्ण अधिकार आहेत, गटाकडे वाचन आणि अंमलबजावणीचे अधिकार आहेत आणि इतर वापरकर्त्यांना फक्त अंमलबजावणीचे अधिकार आहेत.
आम्ही आधी सांगितल्याप्रमाणे, या साधनाची कार्यक्षमता खूप विस्तृत आहे. काही प्रकरणांमध्ये, "मदत" विभागात उपलब्ध असलेले पर्याय पुरेसे नाहीत:
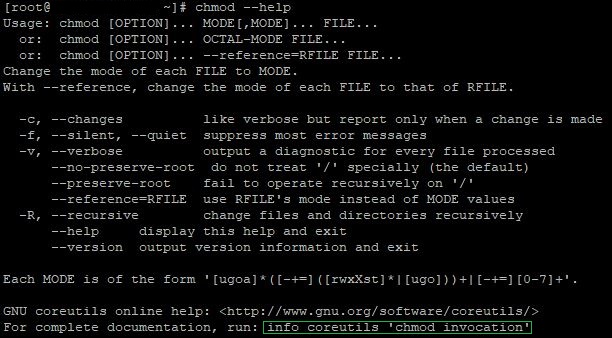
शेवटच्या ओळीकडे लक्ष द्या. ही कमांड वापरल्याने टूलबद्दल अधिक तपशीलवार माहिती उघडते. तुम्ही युटिलिटीच्या अधिकृत विकिपीडिया पेजलाही भेट देऊ शकता, जिथे तुम्हाला Chmod बद्दल सविस्तर माहिती मिळेल.
निष्कर्ष
लिनक्स वापरकर्ते आणि त्यांचे व्यवस्थापन हे ओएसच्या सुरक्षिततेसाठी आणि स्थिर ऑपरेशनसाठी अत्यंत महत्वाचे आहे. या लेखात, आम्ही लिनक्समध्ये प्रभावी वापरकर्ता आणि प्रवेश अधिकार व्यवस्थापनाचे महत्त्व अधोरेखित केले आहे, ज्यामध्ये वापरकर्त्यांची निर्मिती आणि व्यवस्थापन, वापरकर्ता गटांसह काम करणे आणि फायली आणि निर्देशिकांना प्रवेश अधिकार नियुक्त करणे समाविष्ट आहे.
