


आजकाल व्हीपीएन (VPN) आणि प्रॉक्सी तंत्रज्ञानाची मागणी वाढत आहे. वापरकर्ते सुरक्षित इंटरनेट वापरासाठी, सेन्सॉरशिप टाळण्यासाठी आणि बाह्य धोक्यांपासून संरक्षण मिळवण्यासाठी त्यांचा उपयोग करतात. जेव्हा तुम्ही अशा सर्व्हरला जोडता, तेव्हा तुमचा सर्व ट्रॅफिक एका एनक्रिप्टेड टनेलमधून जातो आणि तो सर्व्हर नेटवर्कसाठी तुमचा गेटवे बनतो.
ओपनव्हीपीएन (OpenVPN) किंवा वायरगार्ड (WireGuard) सारखे पारंपरिक प्रोटोकॉल स्थिर परिस्थितीत चांगली कामगिरी करतात, परंतु जास्त पॅकेट लॉस असलेल्या खराब कनेक्शनवर (उदा. मोबाईल नेटवर्क, सार्वजनिक वाय-फाय, कडक सेन्सॉरशिप असलेले देश) अनेकदा त्यांचा वेग कमी होतो. इथेच हिस्टेरिया२ (Hysteria2) आणि टीयूआयसी (TUIC) सारखे आधुनिक प्रोटोकॉल उपयोगी पडतात. ते क्विक (QUIC) वर आधारित असून, नियमित एचटीटीपीएस (HTTP/3) प्रमाणेच उच्च वेग, कमी विलंब आणि प्रभावी ट्रॅफिक ऑबफस्केशन (traffic obfuscation) देतात.
Hysteria2 "Brutal" अल्गोरिदमचा वापर करते, जो उपलब्ध बँडविड्थचा आक्रमकपणे वापर करतो. TUIC (आवृत्ती 5) ची वैशिष्ट्ये म्हणजे किमान ओव्हरहेड, उत्कृष्ट UDP सपोर्ट आणि 0-RTT कनेक्शन स्थापना.
या लेखात, आपण उबंटू/डेबियनवर सर्व्हर सेटअप करण्याची आणि विंडोजवरून कनेक्ट करण्याची प्रक्रिया पाहणार आहोत.
तुम्हाला काय लागेल: उबंटू 22.04/24.04 किंवा डेबियन 12 वर चालणारा एक व्हीपीएस (VPS), रूट ऍक्सेस आणि सर्व्हरचा आयपी ऍड्रेस. डोमेनची आवश्यकता नाही.
सर्व्हरशी कनेक्ट करत आहे
विंडोज (PuTTY): PuTTY उघडा, होस्ट म्हणून YOUR_SERVER_IP, पोर्ट म्हणून 22 प्रविष्ट करा आणि तुमच्या VPS प्रदात्याच्या ईमेलमधील पासवर्ड वापरून रूट म्हणून लॉग इन करा.
लिनक्स/मॅकओएस (टर्मिनल):
ssh root@YOUR_SERVER_IPखालील सर्व कमांड्स सर्वरवर, याच सेशनमध्ये चालवल्या जातात.
सर्व्हरची तयारी (उबंटू / डेबियन)
आयपी फॉरवर्डिंग सक्षम करा
यामुळे सर्वरला क्लायंटचे पॅकेट्स पुढे इंटरनेटवर पाठवणे शक्य होते.
nano /etc/sysctl.confपासवर्ड प्रविष्ट करा किंवा तयार करा (फक्त इंग्रजी अक्षरे आणि अंक वापरा, जागा सोडू नका).
खालील ओळ शोधा आणि त्यावरील टिप्पणी काढा (सुरुवातीचे # चिन्ह काढून टाका) किंवा नवीन ओळ जोडा:
net.ipv4.ip_forward=1
फाईल सेव्ह करा (Ctrl+O, Enter) आणि बाहेर पडा (Ctrl+X). रीबूट न करता बदल लागू करा.
sysctl -pNAT सेटअप (मास्किंग)
ही सेटिंग क्लायंट्सना तुमच्या सर्व्हरच्या आयपी ॲड्रेसचा वापर करून इंटरनेट ॲक्सेस करण्याची परवानगी देते.
तुमच्या बाह्य नेटवर्क इंटरफेसचे (जो इंटरनेटला जोडलेला असतो) नाव शोधा:
ip link show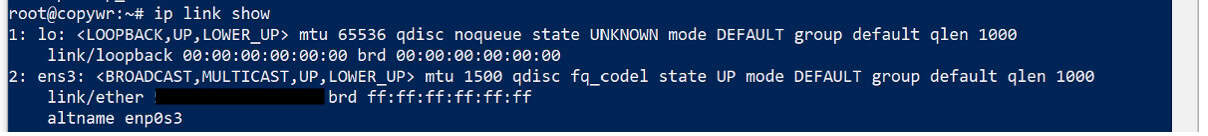
सहसा हे eth0, ens3, किंवा enp1s0 असते. ते कॉपी करा किंवा लक्षात ठेवा, मग iptables मध्ये मॅस्क्वेरेडिंग नियम जोडा — eth0 च्या जागी तुमच्या स्वतःच्या इंटरफेसचे नाव वापरा:
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
आयपीटॅबल्स नियम जतन करणे
सर्व्हर रीबूट झाल्यानंतर नियम रीसेट होऊ नयेत यासाठी, ते जतन करणे आवश्यक आहे.
apt update
apt install iptables-persistent -y
netfilter-persistent save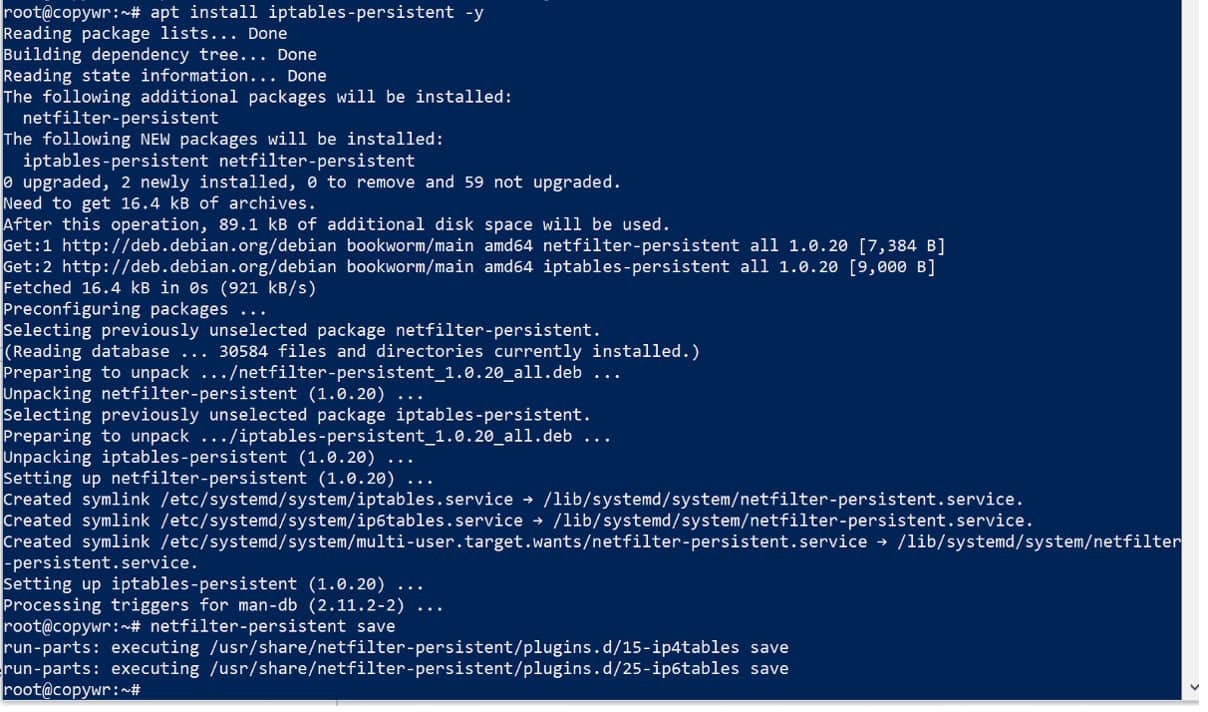
इन्स्टॉलेशन दरम्यान तुम्हाला सध्याचे IPv4/IPv6 नियम सेव्ह करण्याची सूचना दिसू शकते — दोन्ही वेळा "Yes" असे उत्तर द्या.
फायरवॉल सेटअप (UFW)
आपल्याला आवश्यक असलेले सर्व पोर्ट्स आपण लगेच उघडतो, जेणेकरून नंतर या पायरीवर परत येण्याची गरज भासणार नाही: SSH साठी 22 (हे वगळल्यास तुम्ही सर्व्हरमधून बाहेर पडाल), Hysteria2 साठी 443/udp, आणि TUIC साठी 8443/udp.
apt install ufw -y
ufw allow 22/tcp
ufw allow 443/udp
ufw allow 8443/udp
ufw --force enable
ufw status
ufw status च्या आउटपुटमध्ये तिन्ही नियम सक्रिय असल्याचे दिसले पाहिजे.
हिस्टेरिया२
Hysteria2 सर्व्हर स्थापित करणे
chmod +x hysteria-linux-amd64
mv hysteria-linux-amd64 /usr/local/bin/hysteria
hysteria version
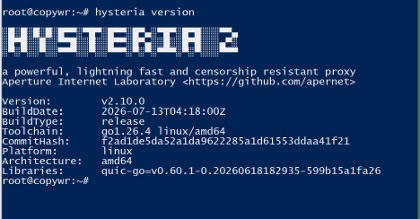
आवृत्ती आउटपुट त्रुटींशिवाय दिसत असल्याची खात्री करा — यावरून बायनरी योग्यरित्या कार्य करत असल्याची पुष्टी होते.
सेल्फ-साईन केलेले SSL प्रमाणपत्र तयार करणे
तुमच्या संगणक आणि सर्व्हरमधील रहदारीचे संरक्षण करण्यासाठी आम्हाला आमच्या स्वतःच्या एनक्रिप्शन कीजची आवश्यकता आहे. आमच्याकडे डोमेन नसल्यामुळे, आम्ही ३६५ दिवसांसाठी वैध असलेले एक सेल्फ-साईन्ड सर्टिफिकेट तयार करू. यामुळे, तुम्हाला नंतर क्लायंटमध्ये "स्किप सर्ट व्हेरिफाय" सक्षम करावे लागेल.
mkdir -p /etc/hysteria
chmod 755 /etc/hysteria

openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /etc/hysteria/private.key \
  -out /etc/hysteria/cert.crt \
  -subj "/CN=YOUR_SERVER_IP"
ls -la /etc/hysteria/cert.crt आणि private.key दोन्ही सूचीबद्ध केले पाहिजेत.
कॉन्फिगरेशन फाइल तयार करणे
nano /etc/hysteria/config.yamlखालील मजकूर पेस्ट करा आणि YOUR_PASSWORD च्या जागी तुमचा स्वतःचा पासवर्ड टाका (फक्त इंग्रजी अक्षरे आणि अंक, जागा नको):
listen: :443

tls:
  cert: /etc/hysteria/cert.crt
  key: /etc/hysteria/private.key

auth:
  type: password
  password: "YOUR_PASSWORD"

masquerade:
  type: proxy
  proxy:
    url: https://cloudflare.com
    rewriteHost: true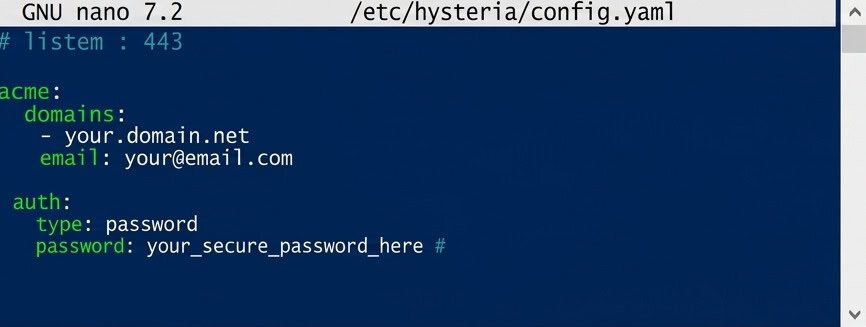
मास्करेड ब्लॉकमुळे, जर कोणी ब्राउझरमध्ये सर्व्हरचा आयपी ॲड्रेस उघडला, तर तो प्रॉक्सीची चिन्हे दाखवण्याऐवजी एका सामान्य वेबसाइटसारखा दिसतो.
सेव्ह करा (Ctrl+O, Enter) आणि बाहेर पडा (Ctrl+X).
ऑटोस्टार्ट सेट करणे
nano /etc/systemd/system/hysteria.service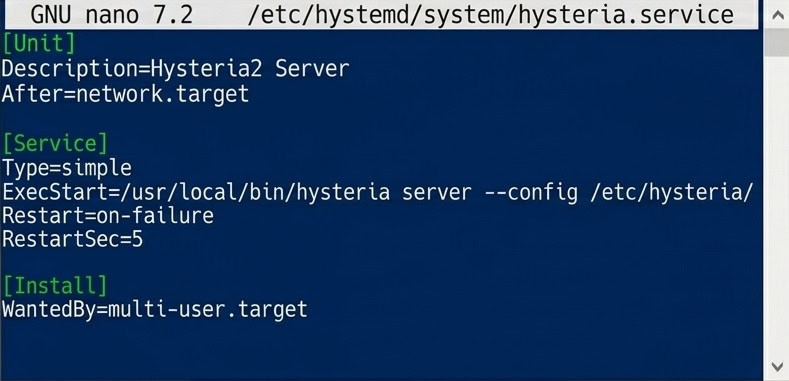
Hysteria2 ऑटोस्टार्टसाठी सिस्टमडी युनिट फाइल.
[Unit]
Description=Hysteria2 Server
After=network.target

[Service]
Type=simple
ExecStart=/usr/local/bin/hysteria server --config /etc/hysteria/config.yaml
Restart=on-failure
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now hysteria.service
systemctl status hysteria.service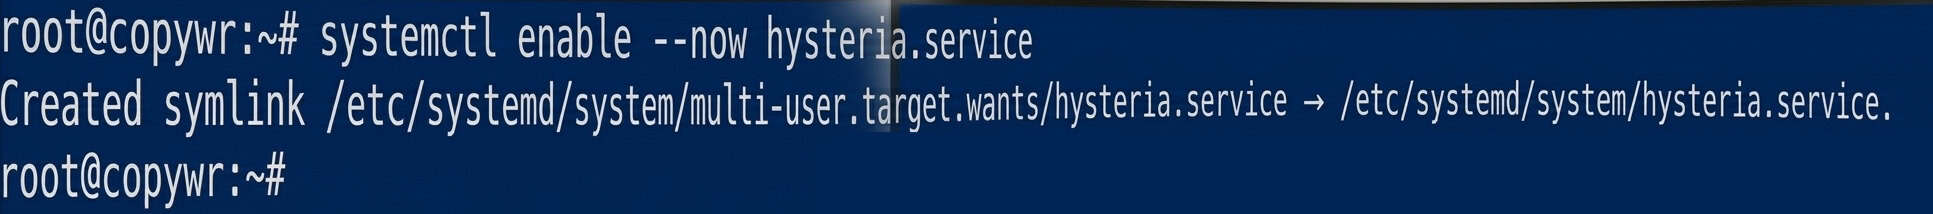
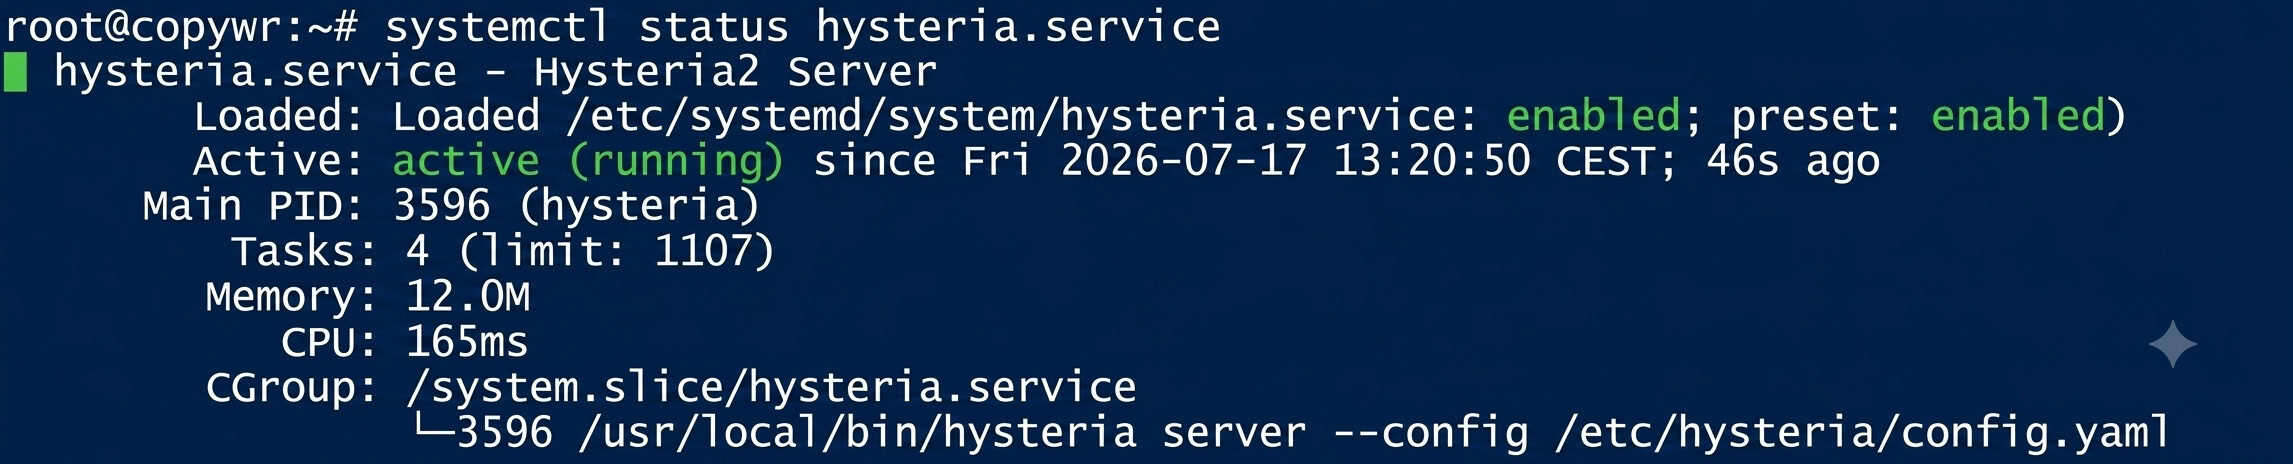
स्टेटस सक्रिय (चालू) दिसायला हवा. जर कन्सोल लॉग व्ह्यूवर अडकला असेल, तर त्यातून बाहेर पडण्यासाठी Q दाबा.
TUIC v5
TUIC डाउनलोड आणि इन्स्टॉल करणे
mkdir -p /usr/local/sbin/tuicउपलब्ध आवृत्त्या तपासा:
curl -s https://api.github.com/repos/tuic-protocol/tuic/releases | grep -Po '"tag_name": "\K[^"]*' | head -10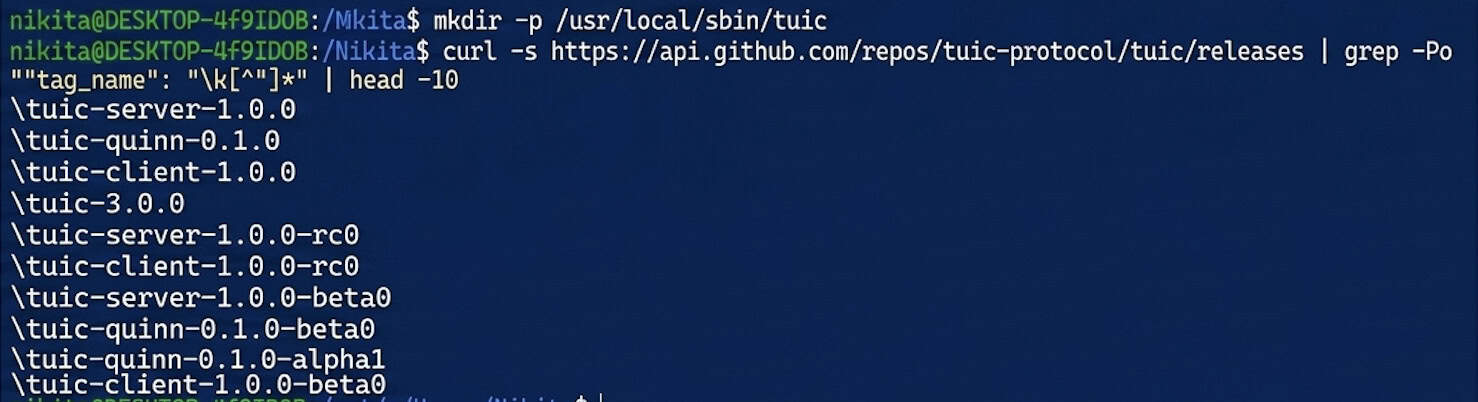
सर्व्हर बायनरी डाउनलोड करा — सध्याच्या आवृत्ती क्रमांकाऐवजी 1.0.0 वापरा:
wget https://github.com/tuic-protocol/tuic/releases/download/1.0.0/tuic-server-1.0.0-x86_64-unknown-linux-gnu \
  -O /usr/local/sbin/tuic/tuic-server
chmod +x /usr/local/sbin/tuic/tuic-server
/usr/local/sbin/tuic/tuic-server --version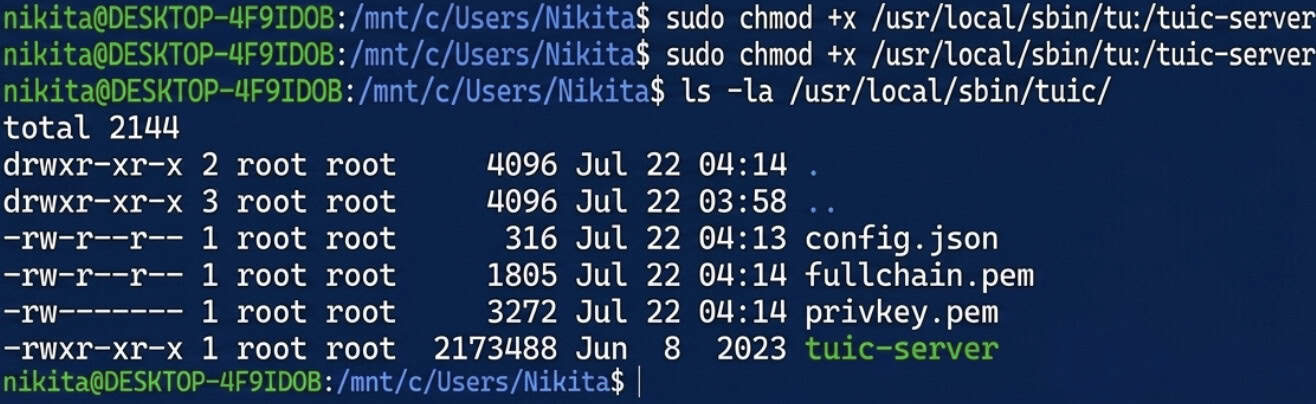
TUIC साठी स्वयं-स्वाक्षरी केलेले प्रमाणपत्र तयार करणे
openssl req -x509 -nodes -days 365 -newkey rsa:2048 \
  -keyout /usr/local/sbin/tuic/privkey.pem \
  -out /usr/local/sbin/tuic/fullchain.pem \
  -subj "/CN=YOUR_SERVER_IP"

ls -la /usr/local/sbin/tuic/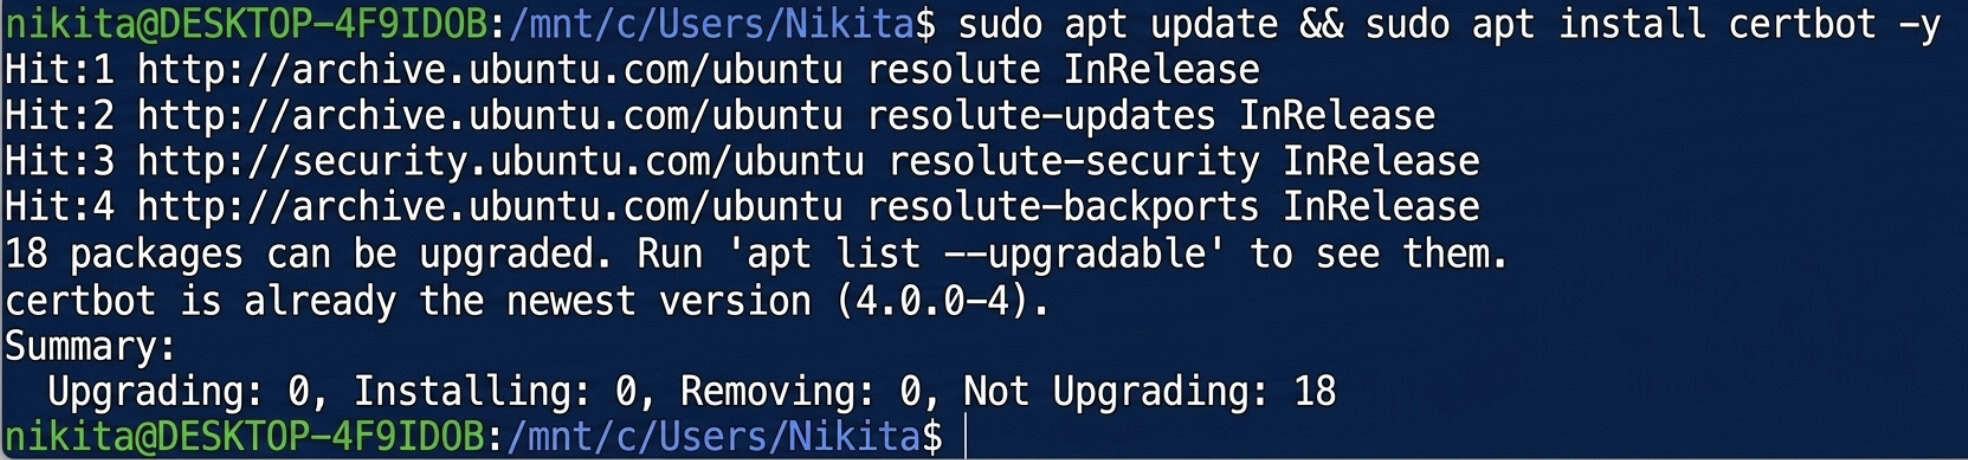
UUID तयार करणे
apt install uuid-runtime -y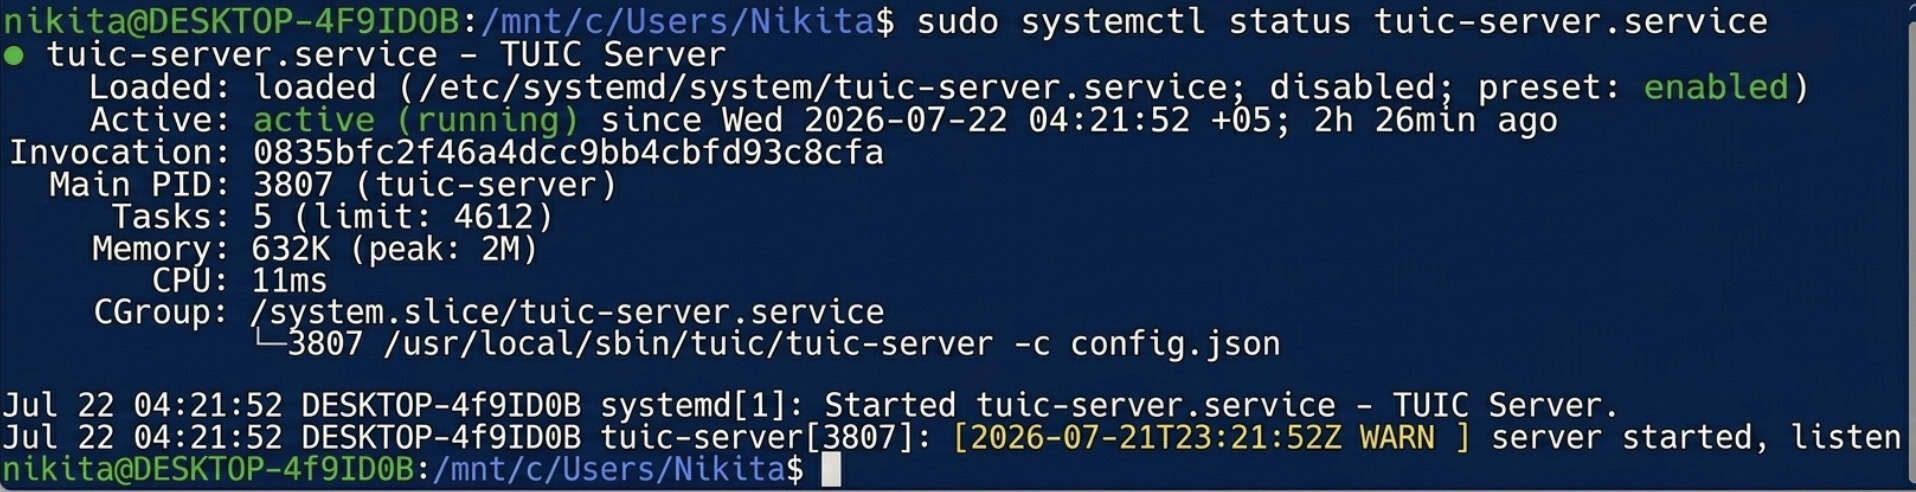
uuidgen
मिळालेला UUID कॉपी करा — तुम्हाला त्याची गरज खालील सर्व्हर कॉन्फिगमध्ये आणि क्लायंट सेटिंग्जमध्ये दोन्ही ठिकाणी लागेल.
कॉन्फिगरेशन फाइल तयार करणे
TUIC सर्व्हरसाठी तयार झालेले config.json:
nano /usr/local/sbin/tuic/config.json
{
    "server": "[::]:8443",
    "users": {
        "YOUR_UUID": "YOUR_TUIC_PASSWORD"
    },
    "certificate": "/usr/local/sbin/tuic/fullchain.pem",
    "private_key": "/usr/local/sbin/tuic/privkey.pem",
    "congestion_control": "bbr",
    "alpn": ["h3"],
    "log_level": "warn"
}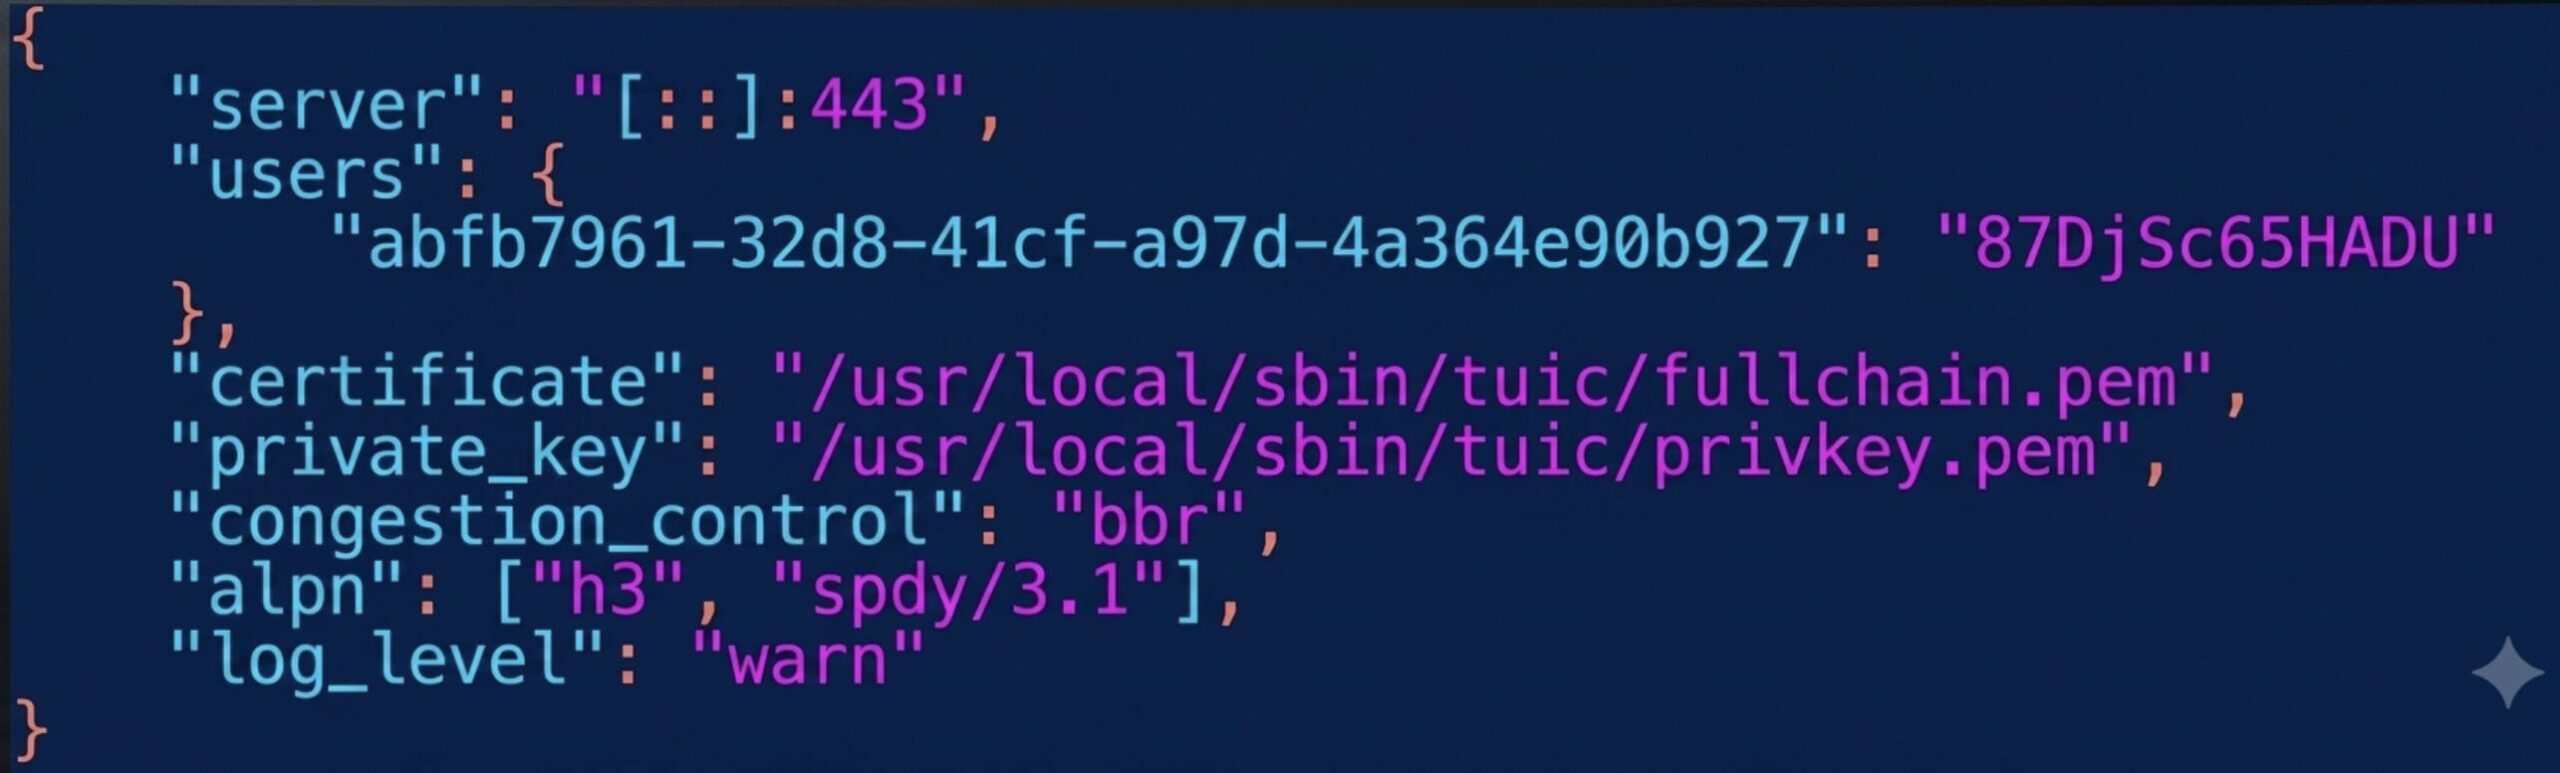
आम्ही येथे पोर्ट 8443 वापरतो कारण 443 आधीच Hysteria2 ने व्यापलेले आहे. YOUR_UUID च्या जागी पायरी 4.3 मधील मूल्य आणि YOUR_TUIC_PASSWORD च्या जागी तुमचा स्वतःचा पासवर्ड टाका.
सेव्ह करा (Ctrl+O, Enter) आणि बाहेर पडा (Ctrl+X).
मॅन्युअल स्टार्टची चाचणी
/usr/local/sbin/tuic/tuic-server -c /usr/local/sbin/tuic/config.json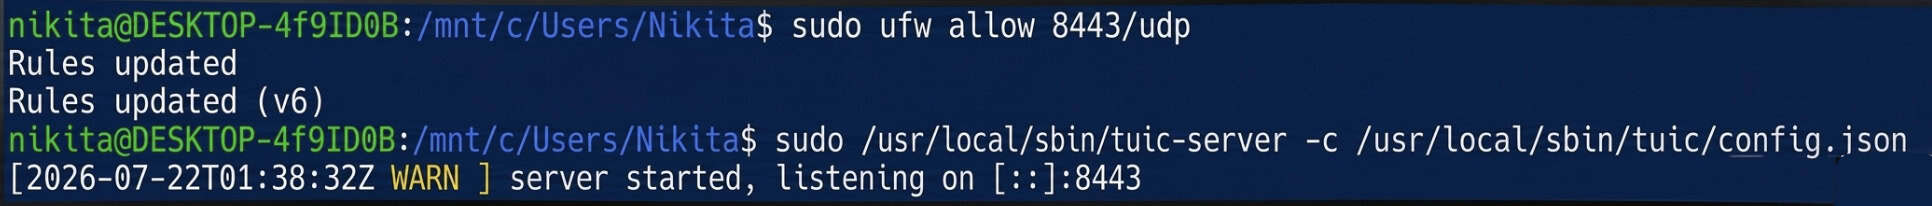
कोणत्याही त्रुटी न आढळल्यास, कॉन्फिगरेशन वैध आहे. Ctrl+C दाबून ते थांबवा आणि ऑटोस्टार्ट सेट करण्याकडे वळा.
ऑटोस्टार्ट सेट करणे
nano /etc/systemd/system/tuic-server.service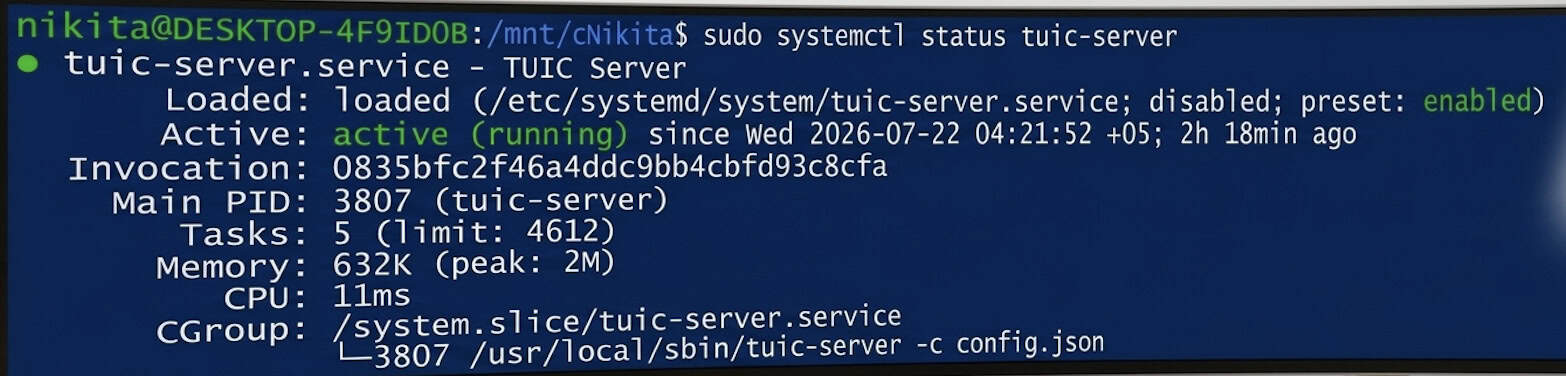
[Unit]
Description=TUIC Server
After=network.target nss-lookup.target

[Service]
User=root
WorkingDirectory=/usr/local/sbin/tuic
ExecStart=/usr/local/sbin/tuic/tuic-server -c config.json
Restart=on-failure
RestartPreventExitStatus=1
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now tuic-server.service
systemctl status tuic-server.service
स्टेटस सक्रिय (चालू) दाखवला पाहिजे.
आता दोन सर्वोत्तम आणि वेगवान आधुनिक प्रोटोकॉल सर्व्हरवर समांतरपणे चालू आहेत, दोन्ही नियमित QUIC/HTTPS ट्रॅफिक म्हणून भासवत आहेत: मानक पोर्ट 443/udp वर Hysteria2 आणि पोर्ट 8443/udp वर TUIC v5.
विंडोजवरून कनेक्ट करत आहे
हिडिफाय स्थापित करणे
अधिकृत वेबसाइट https://hiddify.com वरून विंडोजसाठी हिडिफाय (Hiddify) डाउनलोड आणि इन्स्टॉल करा. इन्स्टॉलरमध्ये "Next" / "Install" वर क्लिक करत पुढे जा. जर विंडोज स्मार्टस्क्रीन (Windows SmartScreen) दिसला, तर "More info" → "Run anyway" निवडा.
हिस्टेरिया२ प्रोफाइल
+ (नवीन प्रोफाइल) → "मॅन्युअल एन्ट्री" → प्रोटोकॉल Hysteria2 वर क्लिक करा आणि खालील माहिती भरा:
|
फील्ड |
मूल्य |
|
प्रोफाइल नाव |
माझा Hysteria2 सर्व्हर |
|
पत्ता |
तुमचा_सर्व्हर_आयपी |
|
पोर्ट |
443 |
|
पासवर्ड |
पायरी ४.४ मधील पासवर्ड |
|
एसएनआय |
तुमचा_सर्व्हर_आयपी |
|
प्रमाणपत्र पडताळणी वगळा |
On |
'स्किप सर्ट व्हेरिफाय' सक्षम करणे आवश्यक आहे कारण प्रमाणपत्र सेल्फ-साईन केलेले आहे — त्यामागे कोणतीही विश्वसनीय प्रमाणपत्र प्राधिकरण नाही.
TUIC v5 प्रोफाइल
+ (नवीन प्रोफाइल) → "मॅन्युअल एंट्री" → प्रोटोकॉल TUIC वर क्लिक करा आणि खालील माहिती भरा:
|
फील्ड |
मूल्य |
|
प्रोफाइल नाव |
माझा TUIC सर्व्हर |
|
पत्ता |
तुमचा_सर्व्हर_आयपी |
|
पोर्ट |
8443 |
|
यूआयडी |
पायरी ४.३ मधील UUID |
|
पासवर्ड |
पायरी ४.४ मधील पासवर्ड |
|
गर्दी नियंत्रण |
बीबीआर |
|
एसएनआय |
तुमचा_सर्व्हर_आयपी |
|
प्रमाणपत्र पडताळणी वगळा |
On |
जोडणी आणि पडताळणी
एक प्रोफाइल निवडा, त्यानंतर मोठ्या गोल 'कनेक्ट' बटणावर क्लिक करा. स्टेटस 'कनेक्टेड' असे बदलले पाहिजे.
ट्रॅफिक खरोखरच तुमच्या सर्व्हरवरून राउट होत आहे याची खात्री करण्यासाठी, तुमच्या ब्राउझरमध्ये कोणतीही आयपी-तपासणी सेवा उघडा — दाखवलेला पत्ता YOUR_SERVER_IP शी जुळला पाहिजे.
निष्कर्ष
हे मार्गदर्शक पूर्ण केल्यावर, तुमच्या सर्व्हरवर दोन हाय-स्पीड, नेक्स्ट-जनरेशन प्रोटोकॉल समांतरपणे चालू होतात: पोर्ट 443/UDP वर Hysteria2 आणि पोर्ट 8443/UDP वर TUIC v5. हे दोन्ही प्रोटोकॉल प्रसारित होणाऱ्या ट्रॅफिकला एका मानक एनक्रिप्टेड QUIC कनेक्शनच्या (HTTP/3) रूपात लपवतात, ज्यामुळे अत्यंत अस्थिर चॅनेलवरही स्थिर कनेक्शन सुनिश्चित होते.
कॉन्फिगर केलेले प्रोफाइल केवळ विंडोजवरच नव्हे, तर तत्सम सेटिंग्जसह अँड्रॉइड किंवा आयओएससाठी असलेल्या हिडिफाय मोबाइल ॲपमध्येही इम्पोर्ट करता येतात.
कनेक्शनमध्ये अडचणी आल्यास, सर्वप्रथम `systemctl status` कमांड वापरून `hysteria.service` (किंवा `tuic-server.service`) सेवेची स्थिती तपासा, फायरवॉलचे नियम सक्रिय असल्याची खात्री करा (`ufw status`), आणि आयपी ॲड्रेस, यूयूआयडी व पासवर्ड योग्यरित्या टाकले आहेत याची पुन्हा एकदा खात्री करा. कृपया लक्षात घ्या: जारी केलेली सेल्फ-साईन्ड सर्टिफिकेट्स ३६५ दिवसांसाठी वैध असतात, त्यामुळे बरोबर एक वर्षानंतर, तीच `openssl req` कमांड वापरून त्यांचे नूतनीकरण करणे आवश्यक असेल.
