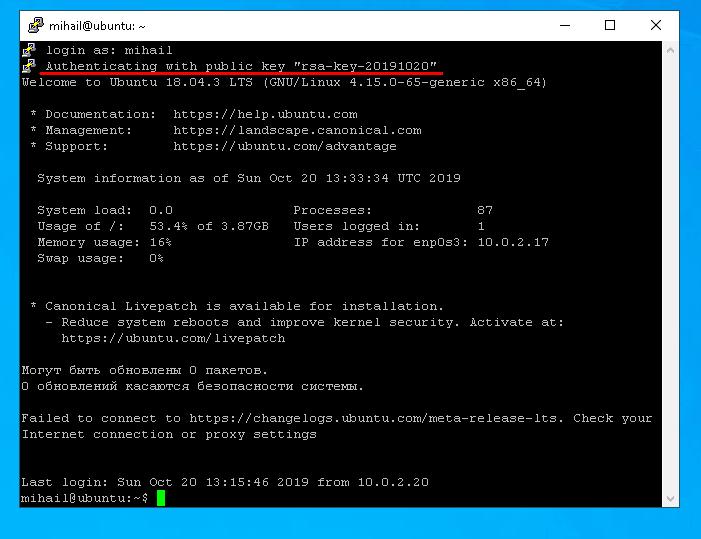
Линукс серверт холбогдох гол арга бол SSH протокол юм . Энэ төрлийн холболт нь аюулгүй, учир нь үүгээр дамжуулж буй бүх өгөгдөл шифрлэгдсэн байдаг. SSH холболтыг тохируулахын тулд та холбогдохыг хүссэн алсын сервер дээрээ, клиентээ хэрэглэгчийн талд тохируулах хэрэгтэй. SSH холболтод зориулсан маш олон програм хангамж байдаг. Линуксийн хувьд OpenSSH багц нь хамгийн алдартай бөгөөд Windows-д хүмүүс ихэвчлэн PuTTY ашигладаг.
Жишээ болгон Ubuntu Server 18.04 ашиглан серверийн тохиргоог нарийвчлан авч үзье, дараа нь Linux болон Windows-ээс серверт холбогдохыг оролдъё.
Бидний хийх бүх зүйл энгийн хэрэглэгчийн бүртгэлээс хийгдэх болно. Энэ тохиолдолд бид " mihail " хэрэглэгч үүсгэсэн бөгөөд " root " бүртгэлийг анхдагчаар идэвхгүй болгосон.
Сервер талын тохиргоо
Энэ тушаалыг ажиллуулж байгаа багцыг тохируулна уу:
sudo apt install openssh-server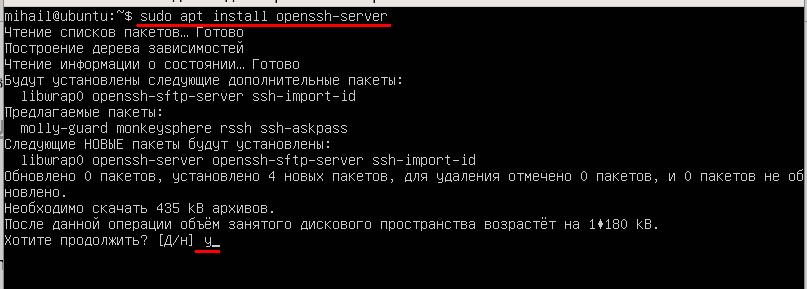
Суулгаж дууссаны дараа үйлчилгээ ажиллаж байгаа эсэхийг шалгаарай. Энэ тушаалыг ашиглана уу:
systemctl status sshd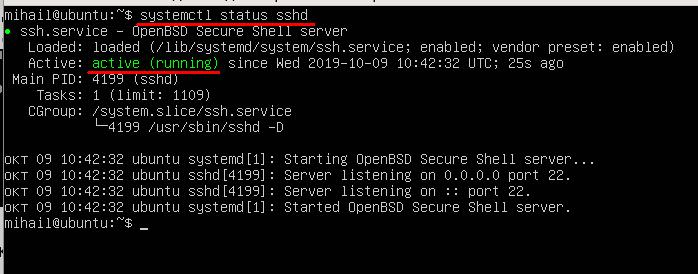
" Идэвхтэй (ажиллаж байна) " гэсэн төлөв нь үйлчилгээ идэвхжиж, хэвийн ажиллаж байгааг илтгэнэ.
Галт ханаар орж ирж буй холболтуудыг хаахаас зайлсхийхийн тулд үүнийг идэвхгүй болгох хэрэгтэй, учир нь бид энэ нийтлэлд сүлжээний галт ханыг тохируулахгүй.
Энэ тушаалыг ашиглана уу:
sudo ufw disable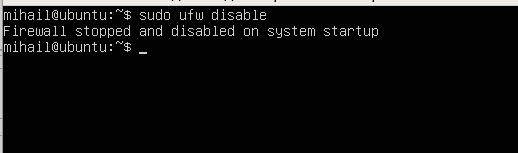
Энэ үе шатанд та серверт аль хэдийн холбогдож болно. Анхдагч тохиргоотой бол сервер нь нууц үгэнд суурилсан баталгаажуулалт бүхий стандарт порт 22-т холбогдох боломжийг олгодог.
Linux-аас SSH холболт
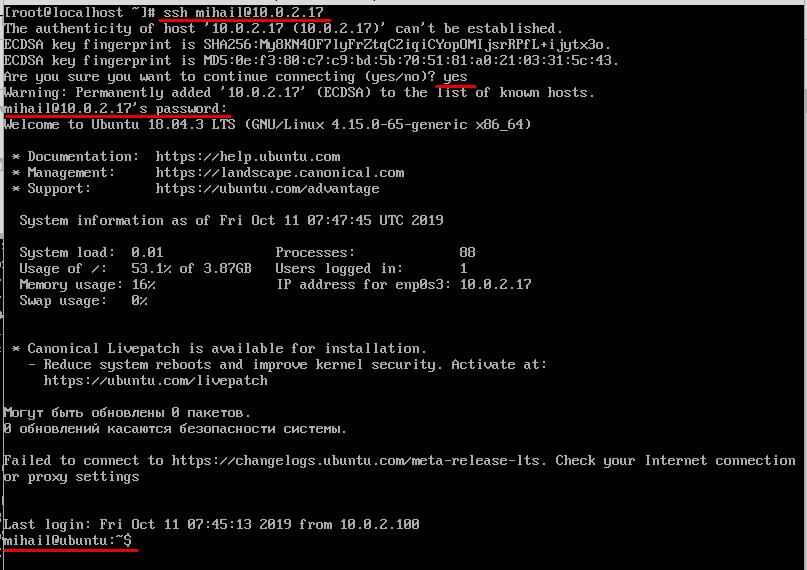
Дүрмээр бол OpenSSH клиентийг Linux дээр анхдагчаар суулгасан бөгөөд нэмэлт гарын авлагын тохиргоо шаарддаггүй. ssh командын тусламжтайгаар терминалаас холболт үүсгэж болно. Энэ тохиолдолд параметрүүд нь алсын серверийн хэрэглэгчийн нэр, IP хаяг байх болно. Бидний жишээ болгон ашиглаж буй туршилтын сервер дээр зөвхөн нэг “mihail” бүртгэл байгаа тул бид үүнийг ашиглах болно.
ssh [email protected]Эхний холболтоор та серверийн нийтийн түлхүүрийг мэдээллийн санд нэмэхийг баталгаажуулах шаардлагатай тул " тийм " гэж хариулна уу. Үүний дараа та нууц үгээ оруулж болно. Хэрэв холболт амжилттай хийгдсэн бол серверийн команд мөрийн мэндчилгээний текстийг харах болно. Одоо бүх командууд алсын сервер дээр шууд гүйцэтгэгдэнэ.
Windows-ээс SSH
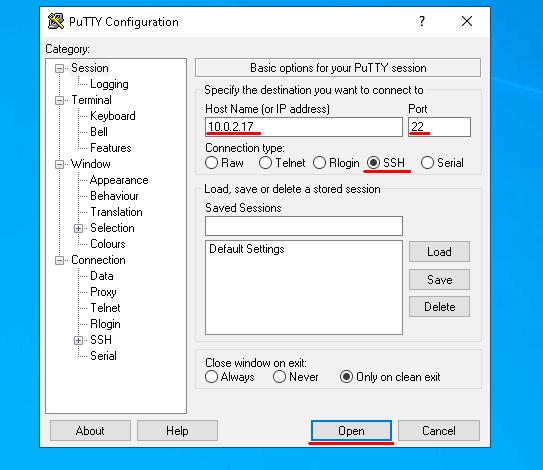
Putty-г нээгээд холболтын параметрүүдийг тохируулна уу. “ Холболтын төрөл ” товчлуурыг SSH болгож тохируулсан эсэхийг шалгаарай . IP хаягийг “ Хостын нэр ” талбарт, анхдагч утга нь 22-г “ Порт ” талбарт оруулаад “ Нээх ” дээр дарна уу.
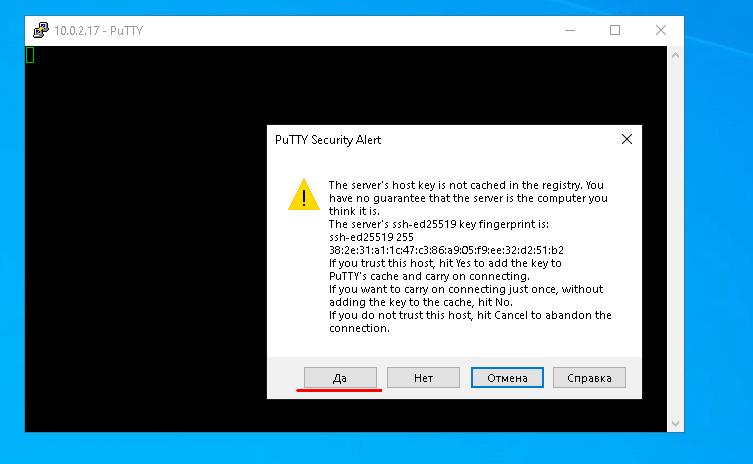
Эхний холболт дээр Putty танаас энэ серверт итгэж байгаа эсэхийг баталгаажуулахыг хүсэх тул " Тийм " дээр дарна уу.
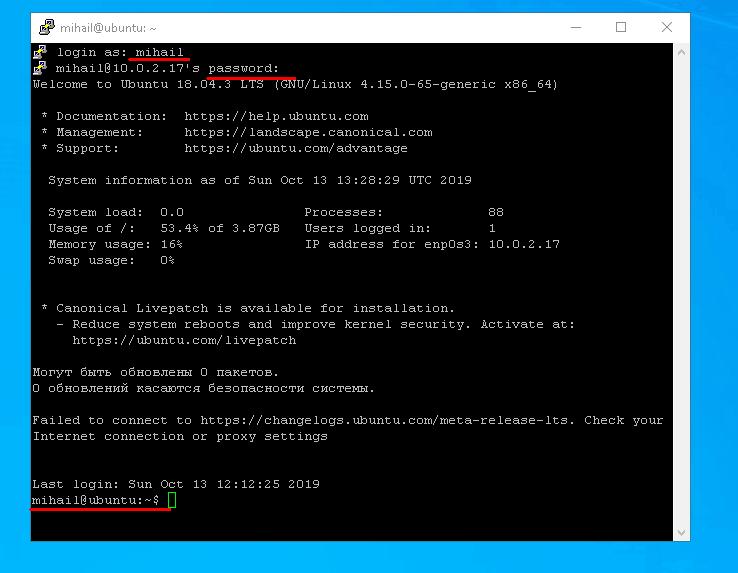
Нэвтрэх болон нууц үгээ оруулсны дараа та алсын серверийн командын мөрийг харах болно.
Түлхүүрээр баталгаажуулалт. Аюулгүй байдлын түвшинг нэмэгдүүлэх
Үйлчлүүлэгч SSH-ээр сервертэй аюулгүй холболт тогтоох гэж оролдох үед холболтыг зөвшөөрөхөөс өмнө сервер нь үйлчлүүлэгчийг баталгаажуулахыг (баталгаажуулах) шаарддаг. Өмнө дурьдсанчлан нууц үгэнд суурилсан баталгаажуулалтыг ихэвчлэн анхдагч байдлаар ашигладаг. Энэ нь бат бөх аюулгүй байдлыг хангадаггүй, учир нь үүнийг харгислах арга үргэлж байдаг. Үүнээс гадна нууц үгийн баталгаажуулалт нь скрипт ашиглан SSH холболтод хамаарахгүй.
Энэ төрлийн даалгаврын хувьд түлхүүрээр баталгаажуулах тусгай арга байдаг. Хамгийн гол нь үйлчлүүлэгч хувийн болон нийтийн түлхүүрүүдийг үүсгэж, дараа нь нийтийн түлхүүрийг сервер рүү илгээдэг. Үүний дараа серверт холбогдохын тулд танд нууц үг хэрэггүй, учир нь баталгаажуулалт нь нийтийн болон хувийн үйлчлүүлэгчийн түлхүүр дээр суурилдаг. Аюулгүй байдлын сайн түвшинг хангахын тулд хувийн түлхүүрт хандах хандалтыг хязгаарлах хэрэгтэй. Хувийн түлхүүр нь үйлчлүүлэгчийн талд хадгалагдаж, сүлжээгээр дамждаггүй тул энэ аргыг илүү найдвартай гэж үздэг.
Линукс дээрх түлхүүрээр баталгаажуулалт
ssh-keygen хэрэглүүрийн программ хангамжийн тусламжтайгаар үйлчлүүлэгч дээр нийтийн болон хувийн түлхүүрүүдийг үүсгэцгээе. Энэхүү хэрэгсэл нь хувийн түлхүүр рүү шилжих замыг өөрчлөхийг санал болгож, нэмэлт аюулгүй байдлын үүднээс нэвтрэх үг оруулах болно. Бүх хүсэлт дээр Enter товчийг дарж бүх параметрүүдийг анхдагчаар үлдээнэ үү.
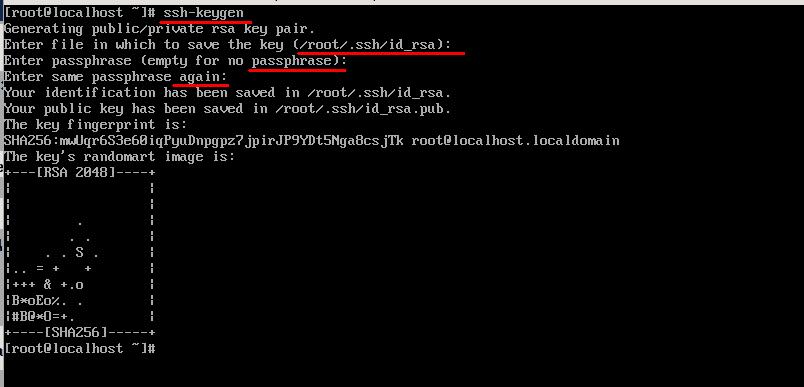
Үүний үр дүнд, .ssh хавтас дахь гэрийн санд та үүсгэгдсэн хоёр файлыг олох болно: id_rsa болон id_rsa.pub бөгөөд эдгээр нь тус тус хувийн болон нийтийн түлхүүрүүдийг агуулна.
Үүний дараа та нийтийн түлхүүрийг сервер рүү илгээх шаардлагатай болно. Үүнийг хийхийн тулд “ id_rsa.pub ” файлын агуулгыг сервер дээрх “ ~/.ssh/authorized_keys ” файл руу хуулж ав. “ ssh-copy-id ” хэрэгслийн тусламжтайгаар хамгийн хялбар аргыг авч үзье . Ердийн холболттой адил серверийн нэвтрэх нэр болон IP хаягийг оруулна уу. Нууц үгээ оруулсны дараа клиентийн нийтийн түлхүүр автоматаар сервер рүү хуулагдана. Дараах командыг ажиллуулна уу:
ssh-copy-id [email protected]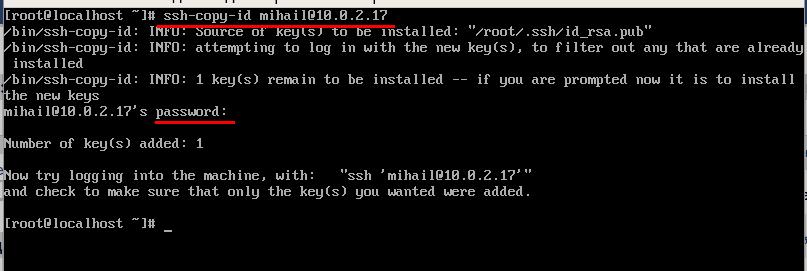
Энэ бүгдийг хийсний дараа сервер нууц үг оруулах шаардлагагүй болно.
Windows дээрх түлхүүрээр баталгаажуулалт
PUTTYGEN-г нээгээд " Үүсгэх " дээр дарна уу. Түлхүүрүүдийг үүсгэхийн тулд та хулганаа дэлгэцэн дээр аваачихад л хэрэгсэл нь санамсаргүй байдлаар түлхүүрүүдийг үүсгэх болно.
Түлхүүрүүд үүсгэсний дараа " Хувийн түлхүүрийг хадгалах " дээр дарж, дискэн дээрх хувийн түлхүүртэй файл руу хадгална уу. Та хүссэн замаа тохируулж болно, гэхдээ хэсэг хугацааны дараа Putty дээр зааж өгөх шаардлагатай болно. Дараа нь цонхны дээд хэсгээс нийтийн түлхүүрийг хуулна уу.
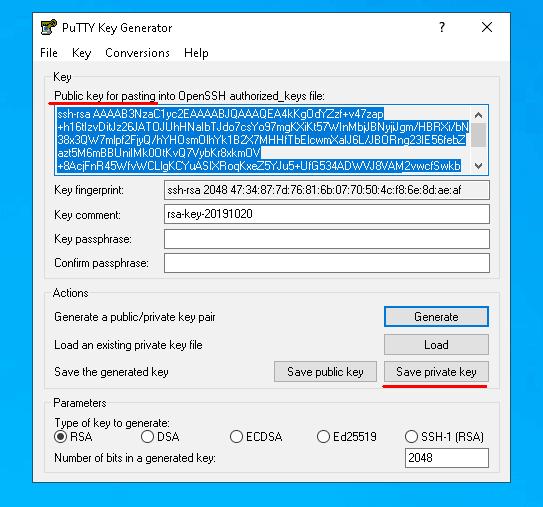
Нийтийн түлхүүрийг терминал руу хуулж илгээе. Putty-г нээгээд ердийнхөөрөө серверт холбогдоно уу. Одоо “ .ssh/authorized_keys ” файлыг үүсгэж, бусад хэрэглэгчдийг файлд хандахыг хязгаарлацгаая, ингэснээр зөвхөн үүсгэгч л файлд хандах боломжтой болно.
mkdir .ssh
touch .ssh/authorized_keys
chmod 700 .ssh
chmod 600 .ssh/authorized_keys
Файлыг үүсгэсний дараа үйлчлүүлэгчийн нийтийн түлхүүрийг оруулна уу. Өмнөх шатанд бид нийтийн түлхүүрийг санах ой руу хуулсан. Түр санах ойд байгаа зүйлийг файл руу бичихийн тулд cat командыг ашиглан гаралтын дахин чиглүүлэлтийг ашиглана уу.
cat > .ssh/authorized_keysТушаалыг оруулсны дараа терминалын цонхон дээр хулганы баруун товчийг дараад санах ойд байгаа зүйлийг хуулж тавина уу. Оруулсан зүйлийг баталгаажуулахын тулд “ Ctrl+D ” товчлолыг дарж серверээс салга.
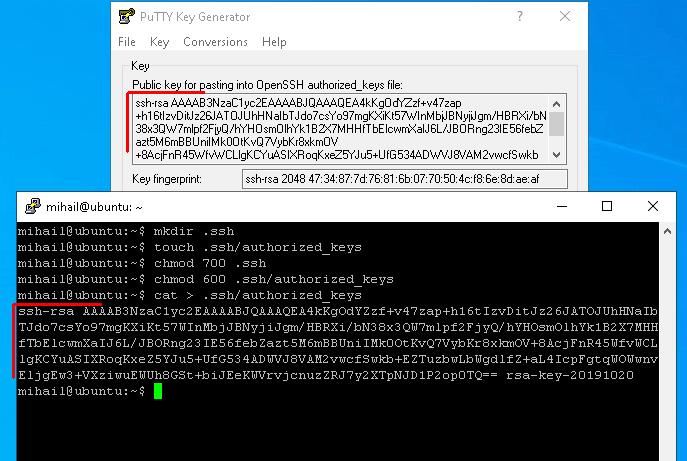
Одоо Putty-д хувийн түлхүүр рүү орох замыг зааж өгөөд серверт дахин холбогдъё.
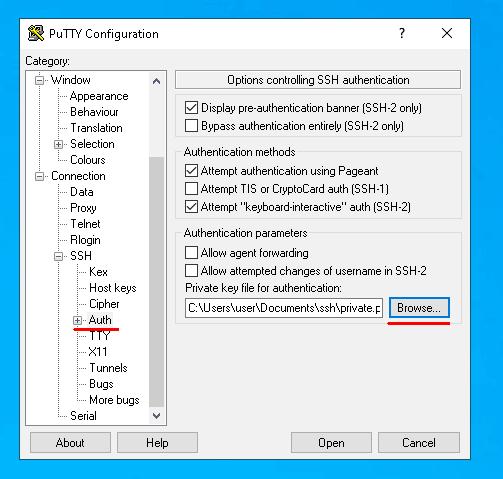
Одооноос эхлэн серверт холбогдохын тулд та зөвхөн хэрэглэгчийн нэрээ оруулахад л хангалттай. Хэрэв та тохирох хувийн түлхүүргүй өөр төхөөрөмжөөс серверт холбогдох гэж байгаа бол сервер нууц үг хүсэх болно. Түлхүүрт суурилсан баталгаажуулалтыг тохируулсны дараа та нууц үгээр нэвтрэхийг хориглож болно.